Achter het scherm speelt zich een delicate balans af tussen vertrouwen en bedrog. Honey traps, ooit voorbehouden aan spionage, hebben zich nu sluipenderwijs verspreid naar de digitale wereld en profiteren van menselijke emoties. Wat begint als een onschuldig ogende chat of vriendschapsverzoek, kan onverwachts ontaarden in chantage, afpersing of diefstal. De waarheid is dat kwetsbaarheid geen grenzen kent – of je nu een gewone burger bent of een prominent doelwit, je loopt mogelijk risico. Laten we ons verdiepen in de complexe wereld van digitale honey traps, hun vernietigende kracht begrijpen en essentiële strategieën ontdekken om onszelf te beschermen. Aanvallers doorbreken weliswaar de firewall, maar een insider threat omzeilt deze.
Wie wordt het doelwit?
- Overheidsfunctionarissen met toegang tot vertrouwelijke documenten
- Werknemers in IT-, financiële, defensie- of onderzoeksafdelingen
- Iedereen met toegangsreferenties or beslissingsbevoegdheid
Conclusie: Als iemand online snel te dichtbij komt en details over je werk wil weten of te snel flirterige berichten stuurt, is dat een waarschuwingssignaal.
Neprelaties worden gebruikt om ambtenaren te manipuleren om de vertrouwelijkheid te schenden, waarbij emoties worden uitgebuit in plaats van digitale systemen. Aanvallers krijgen ongeautoriseerde toegang door middel van slimme misleiding en lokken slachtoffers ertoe gevoelige gegevens te delen. Deze geavanceerde social engineering-tactiek maakt misbruik van menselijke kwetsbaarheden, waardoor het een krachtige bedreiging vormt. Het is catfishing met kwaadaardige bedoelingen, waarbij individuen met hoge risico's worden aangevallen om gegevens te stelen. Emotionele manipulatie is de sleutel tot deze slimme aanval.
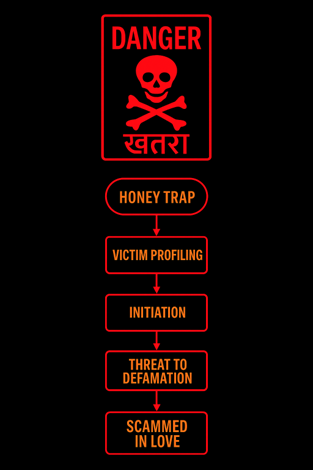
Anatomie van de misdaad
- Targeting / slachtofferprofilering: les 1: sociale media zijn de eerste deur
Oplichters richten zich vaak op personen met hoge posities die toegang hebben tot gevoelige bedrijfs- of overheidsgegevens. Ze verzamelen persoonlijke informatie zoals burgerlijke staat en functieprofiel om kwetsbaarheden te identificeren. De belangrijkste kwetsbaarheid die ze uitbuiten, is emotionele zwakte, wat kan leiden tot verdere digitale inbreuken. Sociale media vormen vaak het startpunt voor het verzamelen van deze informatie.
- Initiatie:
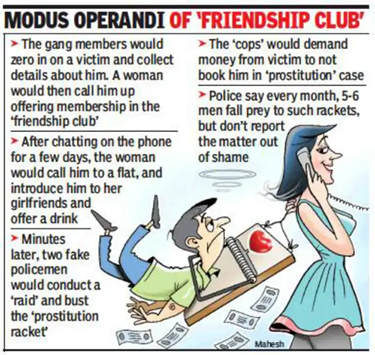
Oplichters gebruiken socialemediaplatformen zoals Facebook, LinkedIn en datingapps om in eerste instantie contact te leggen met hun slachtoffers. Ze volgen de online voetafdruk van het slachtoffer en creëren een connectie, waarbij ze het gesprek vaak verplaatsen van openbare platforms naar privéplatformen zoals WhatsApp. Naarmate de communicatie vordert, verandert de toon van berichten van professioneel naar vriendelijk en uiteindelijk naar romantisch, wat een aanzienlijke escalatie in de aanpak van de oplichter markeert.
Tip 2: Controleer voordat u vertrouwt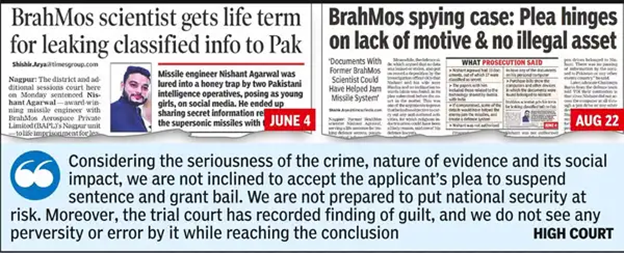
- Vertrouwen winnen: les 3: Vleierij is de oudste valkuil
Oplichters bouwen vertrouwen op met hun slachtoffers door middel van vleierij, regelmatige chats en videogesprekken, waardoor ze onnodig veel aandacht en zorg krijgen. Ze wisselen foto's uit, die later worden gebruikt als hefboom om het slachtoffer te bedreigen als ze de oplichter proberen te ontmaskeren. De oplichter dwingt het slachtoffer door te dreigen zijn of haar imago te schaden of lasterlijke content te verspreiden.
Bedrijfswaarschuwing: Een plotselinge gedragsverandering bij een werknemer – geheimzinnigheid, emotionele afleiding of vreemd online gedrag – kan wijzen op psychische problemen.
- gebruik:
In de laatste fase van de oplichting onthult de oplichter zijn ware bedoelingen en vraagt hij het slachtoffer om vertrouwelijke gegevens, zoals projectgegevens of wachtwoorden voor versleutelde werkdomeinen. Deze gestolen informatie kan een ernstige bedreiging vormen voor de nationale veiligheid en wordt vaak op de zwarte markt verkocht, wat leidt tot verdere uitbuiting en diepere beveiligingsinbreuken.
- Bedreiging met smaad: Les 4: Stilte helpt de oplichter
Als het slachtoffer de oplichting aan het licht probeert te brengen, misbruikt de oplichter privégegevens zoals foto's, chats en opnames om te dreigen met publieke smaad. Deze dreiging dwingt het slachtoffer tot zwijgen, waardoor hij of zij de misdaad niet kan melden uit angst voor reputatieschade.
Bedrijfstip: Organiseer bewustwordingssessies voor werknemers over psychologische manipulatie en emotionele manipulatie.
Psychologische manipulatie
Les 5: Cybersecurity is emotioneel, niet alleen technisch
- Love Bombing: intense aandacht en vleiende boodschappen.
- Angst opwekken: Dreigen met het lekken van privé-afbeeldingen/chats, tenzij de vertrouwelijke gegevens worden gepresenteerd.
Les 6: Echte liefde vraagt niet om wachtwoorden
- Schuldgevoelens oproepen: het slachtoffer in een staat van schuldgevoel brengen door middel van uitdrukkingen als: “Vertrouw je me niet meer?”
Les #7: De 'Urgentie'-kaart is een rode vlag
- Urgentie: De dringende behoefte aan geld wordt gepresenteerd om de sympathie van het slachtoffer te winnen
- Isolatie: Voorkomen dat het slachtoffer in contact komt met anderen en zo de identiteit van de oplichter in stand houden, maar niet prijsgeven.
Risico voor de bedrijfs- en nationale veiligheid
Les 8: Bedrijfsbeveiliging begint met persoonlijk bewustzijn
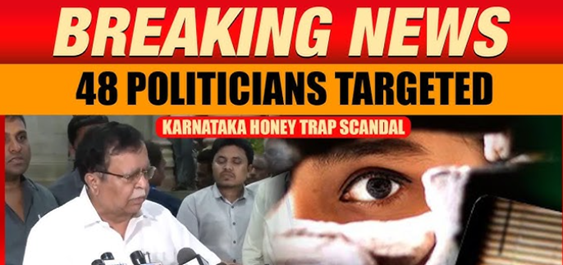
Deze vormen van oplichting kunnen ernstige gevolgen hebben, zoals interne bedreigingen waarbij werknemers vertrouwelijke gegevens lekken, spionage door door de staat gesponsorde partijen die zich richten op overheidsfunctionarissen, en verlies van intellectueel eigendom dat de nationale veiligheid in gevaar kan brengen. Bovendien kan het blootleggen van schandalige content leiden tot reputatieschade, merkschade en langdurige schade.
Detectie: Belangrijkste conclusie #9: Let op de gedragsverandering
Verdacht gedrag bestaat onder meer uit een plotselinge verandering van een vriendelijke naar een romantische toon, het weigeren van realtime videogesprekken, het controleren van communicatietermen, het delen van persoonlijke gegevens om medelijden op te wekken en het vragen om enorme financiële steun. Dit zijn allemaal mogelijke waarschuwingssignalen voor oplichting.
Voorkomen
Bescherm uzelf door het delen van persoonlijke gegevens te vermijden, profielfoto's te verifiëren via een omgekeerde zoekactie en geen geld of expliciete content te versturen. Wees ook voorzichtig met onbekende links en bestanden en pas zero-trust toegangscontrole toe.
Juridische horizon
Honingvallen kunnen leiden tot ernstige misdrijven zoals afpersing, privacyschending en het verspreiden van obsceen materiaal. Slachtoffers kunnen dergelijke gevallen melden bij cybercrime-cellen voor verdere actie.
Bewijs in actie
1. De zaak van de honingval van het Indiase leger (2023)
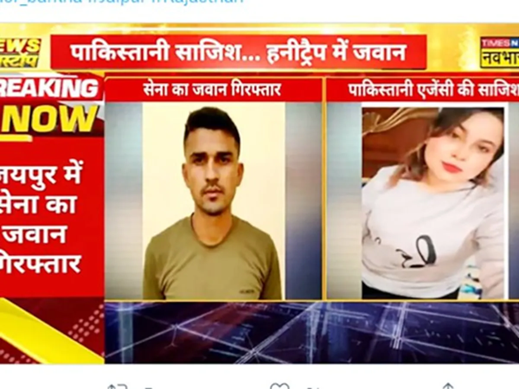
Een zaak uit 2023 betrof een Jawan van het leger die werd gearresteerd voor het lekken van gevoelige militaire informatie naar een Pakistaanse inlichtingendienstmedewerker die zich op Facebook voordeed als een vrouw. De Jawan werd gelokt via romantische gesprekken en later gechanteerd. Dergelijke incidenten onderstrepen de bedreiging van honeypots voor de nationale veiligheid.
2. DRDO-wetenschapper gearresteerd (2023)
Op vergelijkbare wijze werd een senior wetenschapper van de DRDO door een buitenlandse spion die zich voordeed als vrouw in een honeytrap gelokt, wat leidde tot het delen van vertrouwelijk defensieonderzoeksmateriaal. De interactie vond plaats via WhatsApp en sociale media, wat de risico's van online spionage benadrukte.
3. Pakistaanse ISI-honingvallen in de Indiase marine (2019-2022)
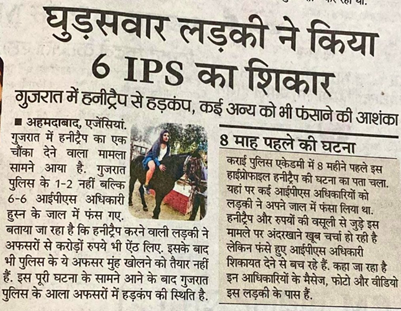
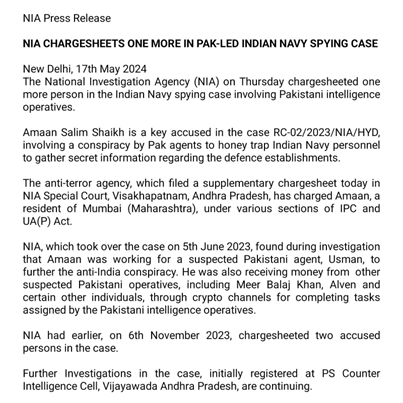
Personeel van de Indiase marine werd gearresteerd omdat ISI-agenten hen hadden beetgenomen met behulp van nepprofielen van vrouwen op Facebook en WhatsApp. De agenten verzamelden gevoelige gegevens over marinebewegingen via romantische gesprekken.
Conclusie
Honingvallen azen op emoties, niet alleen op systemen. Blijf waakzaam en bescherm jezelf tegen emotionele manipulatie. Echte liefde vraagt niet om wachtwoorden. Wees voorzichtig met vreemden online en houd persoonlijke informatie privé. Bewustzijn is essentieel om veilig te blijven. Sluit je digitale leven af.