Een technische handleiding, van runtime-voorbereiding en het vinden van netwerkshares tot gelijktijdige bestandsversleuteling.
DragonForce is een ransomware-as-a-service (RaaS)-organisatie die medio tot eind 2023 opdook. Aanvankelijk presenteerde het zich als een hacktivistencollectief, voordat het overstapte op een winstgericht model. De eerste payloads waren gebaseerd op gelekte LockBit 3.0-broncode en werden later aangevuld met code afkomstig van de gelekte Conti-builder. In maart 2025 herstructureerde de organisatie zich tot een "ransomware-kartel"-model, waarbij white-label-infrastructuur werd aangeboden waarmee partners onder hun eigen merknaam konden opereren, terwijl ze gebruik maakten van de backend-tools van DragonForce. Medio 2026 had de gelekte website al honderden slachtoffers gemaakt in tientallen landen.
We hebben een Windows DragonForce-voorbeeld getraceerd vanaf het begin van het proces tot de uiteindelijke terugkeer uit de hoofdroutine. De waargenomen uitvoering combineert runtime-voorbereiding, procesinterferentie, verwijdering van schaduwkopieën, ARP-gebaseerde SMB-doeldetectie, parallelle bestandsversleuteling en desktopaanpassing.
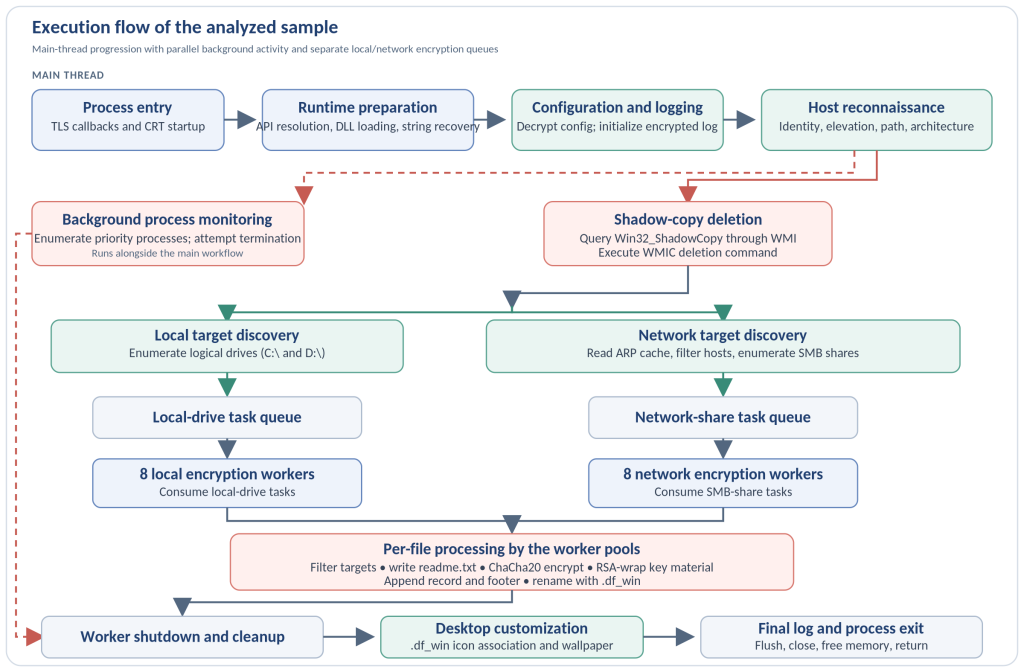
Uitvoeringsverloop in één oogopslag
Het diagram scheidt de voortgang van de hoofdthread van de activiteit die op de achtergrond draait. Doeldetectie publiceert lokale en netwerkpaden naar afzonderlijke wachtrijen, die de encryptiemedewerkers verwerken zodra er taken beschikbaar komen.
Voorbereiding van de uitvoering en verkenning van de host
Procesopstart en API-resolutie
Twee TLS-callbacks voeren door de compiler gegenereerde runtime-instellingen uit voordat het PE-ingangspunt de uitvoering overdraagt aan de C Runtime (CRT). De CRT roept vervolgens DragonForce_Main() aan, waar het voorbeeld zijn eigen initialisatie start.
DragonForce lost LoadLibraryA handmatig op uit kernel32.dll en gebruikt deze vervolgens om elf Windows-bibliotheken te laden met behulp van gedecodeerde DLL-namen. GetProcAddress() lost de benodigde functies op uit die modules. De resolver inspecteert de geretourneerde stubs op relatieve of indirecte sprongen en controleert of de sprongdoelen binnen de .idata-sectie van het voorbeeld vallen, waarbij de verwachte thunks in de importtabel worden gevalideerd. De opgeloste API's zijn al vertegenwoordigd in de PE-importtabel, dus dit mechanisme verbergt die mogelijkheden niet voor statische importinspectie. Als de initiële resolutie van LoadLibraryA mislukt, wordt het voorbeeld beëindigd voordat het verdergaat.
Gecodeerde strings
Bestandspaden, registerpaden, DLL-namen, API-namen, procesnamen, opdrachtregelparameters en andere betekenisvolle tekenreeksen worden gecodeerd opgeslagen en indien nodig hersteld. Dezelfde routine wordt gedurende de hele uitvoering hergebruikt. Deze past een omkeerbare affiene transformatie modulo 127 toe, met vermenigvuldiging met 7 tijdens het coderen en de modulaire inverse tijdens het decoderen. Hierdoor blijven tekenreeksen in binaire vorm ontoegankelijk, terwijl de gedecodeerde waarden in het geheugen beschikbaar komen wanneer ze nodig zijn.
Codering: E(x) = (7x + 0x6A) mod 127
Decodering: D(y) = (109 * (y – 0x6A)) mod 127
Configuratie en versleutelde logboekregistratie
De ingebedde configuratie wordt opgeslagen als één versleutelde blob. Bij het opstarten construeert het voorbeeld een ChaCha20-status, decodeert de blob en splitst de resulterende, door een verticale streep gescheiden tekenreeks in afzonderlijke instellingen. De herstelde configuratie-decoderingstatus was identiek in de twee geobserveerde uitvoeringen.
Het runtime-logbestand wordt geschreven naar C:\Users\Public\log.log. De eerste 16 bytes bevatten de build_key en instance_key in platte tekst, elk acht bytes groot. Latere vermeldingen bevatten een tijdstempel en thread-ID, zijn versleuteld met een aparte ChaCha20-status en worden naar hetzelfde bestand geschreven. De vermeldingen registreren de hostidentiteit, verhoogde bevoegdheden, procesafhandeling, schijfdetectie, shareverwerking en bestandsactiviteit. Het logbestand is een nuttig uitvoeringsartefact wanneer het relevante sleutelmateriaal beschikbaar is.
Gastheerverkenning
Voordat de doelverwerking begint, haalt het voorbeeld de huidige gebruikers-SID op en lost het accountgegevens op, controleert het de verhoogde bevoegdheden van het token, verkrijgt het het pad naar het uitvoerbare bestand en controleert het of het onder WOW64 draait. Het geanalyseerde voorbeeld was een 32-bits uitvoerbaar bestand dat draaide op een 64-bits Windows-systeem, en het runtime-logboek registreerde een verhoogd procestoken.
Procesinterferentie en herstelvoorbereiding
Een configureerbare prioriteitenlijst bevat 38 procesnamen, variërend van beveiligings-, back-up-, database- en productiviteitssoftware. Achtergrondmonitoringprocessen inventariseren herhaaldelijk de actieve processen, vergelijken de namen met deze lijst en proberen overeenkomsten te beëindigen. In de geobserveerde gevallen mislukte het openen van MsMpEng.exe met de foutmelding ERROR_ACCESS_DENIED, terwijl Firefox.exe wel succesvol werd beëindigd.
DragonForce initialiseert ook COM en WMI, voert een query uit op de Win32_ShadowCopy-klasse en gebruikt elke geretourneerde shadow-copy-identificatie om een WMIC-verwijderingsopdracht samen te stellen en uit te voeren. Dit verwijdert de lokale Volume Shadow Copies voordat de bestandsverwerking begint.
cmd.exe /c C:\Windows\System32\wbem\WMIC.exe shadowcopy where “ID=' '" verwijderen
Als een doelbestand in eerste instantie niet kan worden geopend, wordt via een apart pad de Windows Herstartmanager aangeroepen. In het beschreven voorbeeld gaf het openen van C:\DumpStack.log.tmp de foutmelding ERROR_SHARING_VIOLATION, waarna het bestand werd overgeslagen.
Lokale en netwerkdoelen ontdekken
Het voorbeeld inventariseert logische schijven met GetLogicalDriveStringsW(). De waargenomen uitvoering identificeerde C:\ en D:\ en publiceerde deze in de taakwachtrij voor lokale schijven. Het ontdekken van lokale schijven en de bestandsverwerking overlappen elkaar: workers beginnen met een gepubliceerde schijf voordat de inventarisatie van de resterende schijven is voltooid.
Voor netwerkdetectie leest DragonForce de bestaande IPv4 ARP-cache via GetIpNetTable() en filtert kandidaatadressen op basis van ingebedde prefixes. Hierbij worden hosts gebruikt die al in de cache aanwezig zijn, in plaats van dat het subnet actief wordt gescand. Voor elk kandidaatadres inventariseert NetShareEnum() de SMB-shares en worden de bereikbare paden gepubliceerd naar de netwerktaakwachtrij.
Het herstelde runtime-logboek registreert zeventien gevonden gedeelde mappen, verspreid over meer dan een dozijn interne adressen. De meeste waren administratieve C$-shares, maar ook niet-C$-shares zoals \\192.168.9.114\share en \\192.168.9.114\Users bereikten het pad voor taakpublicatie. Het voorbeeld verwerkte vervolgens bestanden via meerdere SMB-shares, naast bestanden op lokale schijven.
Gelijktijdige bestandsversleuteling
DragonForce creëert zestien encryptieworkers in twee batches van acht. De ene batch verwerkt taken uit de wachtrij op de lokale schijf, terwijl de andere taken verwerkt uit de wachtrij op de netwerkshare. Elke batch gebruikt zijn eigen gesynchroniseerde taakstructuur. Workers kunnen daardoor gelijktijdig lokale en netwerkdoelen verwerken zodra er nieuwe paden worden ontdekt.
Sleutelafhandeling per bestand
Voor elk bestand genereert het voorbeeld nieuw materiaal met CryptGenRandom(): een sleutel van 32 bytes en een statuswaarde van 8 bytes. Deze waarden initialiseren een nieuwe ChaCha20-status die wordt gebruikt om de bestandsinhoud te versleutelen. Het materiaal per bestand wordt vervolgens beveiligd met CryptEncrypt() met behulp van de RSA-publieke sleutel die in het voorbeeld is ingebed. De 0x214-byte PUBLICKEYBLOB bevat de RSA1-marker en een modulus van 4096 bits met publieke exponent 65537.
Na de versleuteling voegt het voorbeeld twee afzonderlijke records toe aan het bestand en sluit het af met SetEndOfFile():
WriteFile: 0x20C bytes (524-byte RSA-verwerkt record)
WriteFile: 0x0D bytes (13-byte metadata-footer)
SetEndOfFile()
De 13 bytes grote voettekst bevat de vlag voor het versleutelingspercentage en de oorspronkelijke bestandsgrootte. Het waargenomen voorbeeld van volledige versleuteling gebruikt een percentage van 100. De RSA-privésleutel is niet ingesloten in het geanalyseerde voorbeeld.
Bestanden filteren en hernoemen
Voordat de verwerking begint, passen de workers uitsluitingen toe op mappen, extensies en bestandsnamen, inclusief de geconfigureerde uitsluiting van readme.txt. Het voorbeeld controleert ook de inhoudsmarkering DLOGFILE0001 en slaat een bestand over als deze aanwezig is. Een aparte, hardgecodeerde lijst met meer dan 200 database- en virtualisatiegerelateerde extensies leidt overeenkomende bestanden naar het pad met 20% gedeeltelijke versleuteling. Het waargenomen voorbeeld Victim.txt volgde het pad met volledige versleuteling.
| Herstelde instelling | Geconfigureerde waarde |
| volledige_versleutelingsdrempel | 2,097,152 bytes (2 MB) |
| header_encrypt_threshold | 10,485,760 bytes (10 MB) |
| header_encrypt_size | 3,145,728 bytes (3 MB) |
| andere_versleutelde_chunk_percentage | 20% |
Zodra de versleuteling is voltooid, wordt de oorspronkelijke bestandsnaam vervangen door een willekeurige alfabetische naam en de geconfigureerde extensie .df_win. In het getoonde voorbeeld werd Victim.txt gewijzigd in 5stq3an4ztrbkhnt.df_win.
Losgeldbrief en kartelmerk
Voordat DragonForce bestanden in een map versleutelt, schrijft het een losgeldbrief (readme.txt). In de brief wordt de operatie geïdentificeerd als "The DragonForce Ransomware Cartel" en wordt beweerd dat er gegevens zijn gestolen vóór de versleuteling. Er wordt aangeboden een lijst met de gestolen bestanden te verstrekken. De op de build-/instance-sleutel gebaseerde identificatiecode kan worden gekoppeld aan de runtime-artefacten van hetzelfde voorbeeld.
De geanalyseerde uitvoering toonde geen gegevensupload of een apart exfiltratiekanaal aan. De bewering in de losgeldnota over gegevensdiefstal is daarom een claim in de nota zelf, en geen gedrag dat is aangetoond in het uitvoeringsspoor.
Desktop aanpassen en voltooien
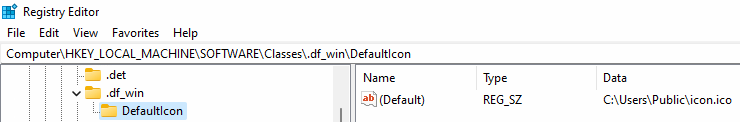
Na het opruimen van de werkprocessen extraheert het voorbeeld een pictogram en een achtergrondafbeelding die in het uitvoerbare bestand zijn ingesloten en schrijft deze naar C:\Users\Public\icon.ico en C:\Users\Public\wallpaper_white.png. Het maakt de HKEY_CLASSES_ROOT\.df_win\DefaultIcon-associatie aan, zodat Windows het aangepaste pictogram voor versleutelde bestanden kan weergeven.
De routine voor het instellen van de achtergrond doorloopt HKEY_USERS en probeert registerwijzigingen met betrekking tot de achtergrond voor de vermelde profielcontexten uit te voeren. Vervolgens roept de routine SystemParametersInfoW() aan om de achtergrond op de actieve sessie toe te passen.
Het voorbeeld registreert een laatste Finish-vermelding, leegt en sluit het runtime-logboek, maakt het resterende geheugen vrij en keert terug vanuit DragonForce_Main() via het normale CRT-afsluitpad.
Uitvoeringsperspectief
Het geanalyseerde voorbeeld combineert vroege procesinterferentie en verwijdering van herstelpunten met ARP-gebaseerde netwerkdetectie en een parallelle encryptie-engine die lokale schijven en SMB-shares als afzonderlijke werkstromen behandelt. Per-bestand ChaCha20-encryptie, RSA-beveiligd sleutelmateriaal, toegevoegde metadata, gerandomiseerde .df_win-namen en wijzigingen aan het bureaublad completeren de waargenomen uitvoeringsketen.
Voor het volledige uitvoeringsspoor, de MITRE ATT&CK-mapping, indicatoren van compromis en functie-/adresreferentie, zie de volledige technische analyse: