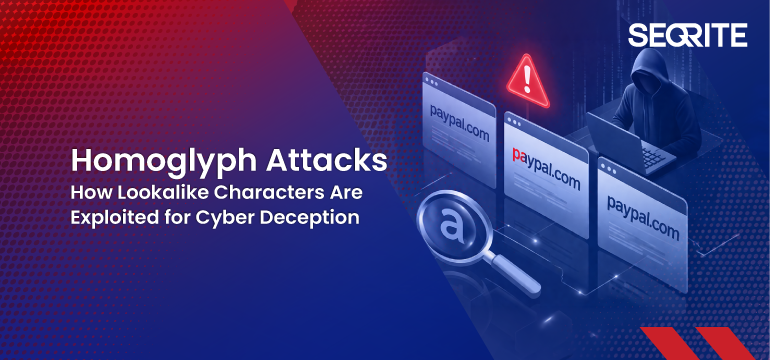
Homoglyf-aanvallen: hoe gelijkende personages worden misbruikt voor cybermisleiding.
Inhoudsopgave :
- Introductie
- Wat is een homoglyf-aanval?
- Praktische homoglyfen die verwarrend zijn
- Praktische tabel met verwarbare homoglyfen
- Waarom aanvallen met homoglyfen effectief zijn
- Veelvoorkomende gebruiksscenario's en aanvalsvectoren van homoglyfen
- Praktische voorbeelden en campagnepatronen
- Technische diepgaande analyse — Unicode, IDN's en Punycode
- Unicode en scripts
- IDN's en Punycode
- Gemengde schriften en verwarrend
- Aanvalsverloop — Stap voor stap
- Waarom detectie kan mislukken — Subtiele technische valkuilen
- MITRE ATT&CK-toewijzing (op hoog niveau)
- Verdedigingsmaatregelen en operationele aanbevelingen
- Beleid en bestuur
- Technische controles
- Operationele praktijken
- Checklist voor beste praktijken
- Opkomende trends om in de gaten te houden
- Conclusie
Introductie
Je kijkt naar een URL, ziet een bekende merknaam en klikt – om vervolgens je inloggegevens aan een aanvaller te geven. Die kleine visuele fout (een 'o' die eigenlijk een Griekse omicron is, een kleine 'l' vervangen door een hoofdletter 'I') is precies wat homoglyf-aanvallen uitbuiten. Homoglyfen zijn visueel gelijkende tekens uit verschillende tekensets (Latijn, Cyrillisch, Grieks, tekens met volledige breedte, enz.). Wanneer aanvallers tekens verwisselen in domeinnamen, bestandsnamen, berichtweergavenamen of code, worden mensen – en vaak ook geautomatiseerde beveiligingssystemen – misleid.
Homoglyf-aanvallen zijn een goedkope, maar zeer effectieve misleidingstechniek. Ze worden gebruikt voor phishing, merkvervalsing, malwareverspreiding, verwarring in de toeleveringsketen en het omzeilen van simpele detectieregels. Deze blog legt de technische mechanismen uit (Unicode, IDN's, Punycode), hoe aanvallers homoglyfen inzetten, detectie- en opsporingsmethoden, gebruikspatronen in de praktijk, MITRE-mapping en praktische verdedigingsmechanismen — inclusief hoe gelaagde beveiligingen zoals Quick Heal / Seqrite helpen.
Wat is een homoglyf-aanval?
Een homoglyf is een teken dat op een ander teken lijkt. Bijvoorbeeld:
- Latijnse a (U+0061) versus Cyrillische а (U+0430)
- Latijnse o (U+006F) versus Griekse ο (omicron, U+03BF)
- Latijnse I (hoofdletter i, U+0049) versus kleine letter l (ell, U+006C) versus Cyrillische І (U+0406)
Bij een homoglyph-aanval worden een of meer tekens in een identificatiecode (domeinnaam, bestandsnaam, e-mailweergavenaam) vervangen door visueel verwarrende alternatieven om een vertrouwde bron na te bootsen. Wanneer deze domeinen worden gebruikt in geïnternationaliseerde domeinnamen (IDN's), worden ze in ASCII weergegeven met Punycode (het voorvoegsel xn--), maar worden ze in browsers vaak weergegeven met de originele Unicode-tekens, waardoor gebruikers een authentiek ogende URL krijgen.
Een kort Punycode-voorbeeld (conceptueel, geanonimiseerd):
Weergegeven domein: google-example[.]com (Griekse omicron gebruikt in plaats van Latijnse 'o')
Punycode (ASCII): xn--gogle-example-abc[.]com
Praktische homoglyfen die verwarrend zijn
Homoglyf-aanvallen maken gebruik van visueel gelijkende tekens uit verschillende schriften, zoals het Latijn, Cyrillisch en Grieks. Deze op elkaar lijkende letters kunnen gebruikers misleiden, vertrouwde domeinen nabootsen en zelfs sommige geautomatiseerde filters omzeilen.
Hieronder vindt u een beknopt overzicht van veelvoorkomende misbruikte homoglyfparen die worden gezien in phishing- en identiteitsfraude-campagnes.
Praktische tabel met verwarbare homoglyfen
| Visual | Legitiem personage | Dubbelganger(s) | Script | Veelvoorkomend gebruik bij aanvallen |
| a | een (U+0061) | a (U+0430) | Cyrillisch | “PayPal”, “Facebook” |
| e | e (U+0065) | e (U+0435) | Cyrillisch | “Microsoft”, “Tesla” |
| o | o (U+006F) | o (U+03BF), o (U+043E) | Grieks / Cyrillisch | “google”, “microsoft” |
| i | i (U+0069) | ı (U+0131), І (U+0406) | Turks / Cyrillisch | “Instagram”, “Microsoft” |
| l | l (U+006C) | Ik (U+0049) | Latijns | “googIe”, “micros0ft” |
| c | c (U+0063) | c (U+0441) | Cyrillisch | “faсebook”, “miсrosoft” |
| p | p (U+0070) | p (U+0440) | Cyrillisch | “Paypal”, “dropbox” |
| s | s (U+0073) | ѕ (U+0455) | Cyrillisch | “microsoft”, “slack” |
| y | y (U+0079) | y (U+0443) | Cyrillisch | “yahoo”, “raypal” |
| x | x (U+0078) | x (U+0445) | Cyrillisch | “xbox”, “linυx” |
| d | d (U+0064) | d (U+0501) | Cyrillisch | “wolkenflare” |
| h | h (U+0068) | ʻ (U+04BB) | Cyrillisch | “һbo”, “һulu” |
| n | n (U+006E) | n (U+0578) | Armeens | “likedin”, “amazoп” |
| m | m (U+006D) | rn (sequentie) | Latijn (visuele truc) | “rnicrosoft” in plaats van “microsoft” |
| 0 | 0 (cijfer nul) | O (U+004F), о (U+043E) | Latijn / Cyrillisch | “microsoft”, “g00gle” |
Waarom zijn aanvallen met homoglyfen effectief?
- Menselijke waarneming: Mensen beoordelen URL's visueel en zijn slecht in het opmerken van subtiele verschillen in tekens.
- Mismatch tussen beeldscherm en opslagruimte: Systemen kunnen ASCII (Punycode) opslaan, maar Unicode weergeven, wat tot verwarring kan leiden.
- Beleids-/toelatingslijsthiaten: Het toestaan van overeenkomsten op basis van zichtbare tekenreeksen (zonder normalisatie) kan IDN-gebaseerde lookalikes missen.
- Certificaat en beschikbaarheid van hosting: Aanvallers kunnen TLS-certificaten verkrijgen voor domeinen die sterk op die van hen lijken (zoals Let's Encrypt), waardoor de schijnbare legitimiteit toeneemt.
- Automatiseringslacunes: Veel beveiligingspipelines normaliseren Unicode niet of voeren geen detectie van gemengde schriften uit, waardoor homografen erdoorheen glippen.
Veelvoorkomende toepassingen van homoglyfen en aanvalsvectoren
- Spear-phishing en het verzamelen van inloggegevens: Phishing-e-mails bevatten links naar domeinen die sterk lijken op die van websites waar formulieren worden gehost om inloggegevens te verzamelen.
- Compromis voor zakelijke e-mail (BEC): Factuur-/betalingsfraude waarbij de weergavenaam van de afzender of een domein op een factuur correct lijkt, maar homoglyfen bevat.
- Malvertising / verspreiding van malware: Uitvoerbare bestanden en updates worden gehost op domeinen die sterk op elkaar lijken om analisten en testomgevingen te misleiden.
- Gebruikersnaam/weergavenaam vervalsen: Op Slack/Teams/e-mail registreren aanvallers accounts waarbij de weergavenaam homoglyfen gebruikt om zich voor te doen als collega's.
- Verwarring in de toeleveringsketen en bij ontwikkelaars: Pakketnamen, repositorynamen of variabele-identificaties met gelijkklinkende tekens zorgen ervoor dat ontwikkelaars kwaadwillende code downloaden of de verkeerde binaire bestanden uitvoeren.
Praktische voorbeelden en campagnepatronen
Om verantwoordelijk en daadkrachtig te blijven handelen, zijn de volgende patronen en publiekelijk gerapporteerde gedragingen geanonimiseerd (zonder specifieke merken aan te wijzen):
- Phishing gericht op de financiële sector: Campagnes registreren domeinnamen die sterk lijken op betaalportalen, met een mix van Latijnse en Cyrillische tekens, hosten inlogformulieren en versturen follow-ups om het succes te vergroten.
- SaaS-imitatie: Aanvallers registreerden IDN's die visueel identiek waren aan een populaire SaaS-inlogpagina om inloggegevens te bemachtigen. Vaak combineerden ze het domein met een geldig TLS-certificaat en een overtuigend HTML-inlogformulier.
- Imitatie van leidinggevenden in BEC: Weergavenamen in e-mailprogramma's (of kleine wijzigingen in het domein) worden gebruikt om dringende overdrachten aan te vragen; daders rekenen erop dat gebruikers het daadwerkelijke retourdomein niet controleren.
- Verspreiding van malware via neppe downloadsites: Nep-downloadportalen (bijvoorbeeld voor installatieprogramma's) gehost op homoglyfische domeinen om kwaadaardige payloads te verspreiden die door de sandbox-detectie worden gemist omdat de domeinreputatie nieuw is.
Technische diepgang — Unicode, IDN's en Punycode
Unicode en scripts
Unicode is een uitgebreide tekenset die veel schriften omvat (Latijn, Cyrillisch, Grieks, Armeens, Hebreeuws, Arabisch, enz.). Veel tekens in verschillende schriften lijken op elkaar of zijn identiek bij gangbare lettergroottes.
IDN's en Punycode
Het Domain Name System (DNS) ondersteunt van oudsher alleen ASCII. Om niet-ASCII-namen toe te staan, gebruikt IDNA (Internationalized Domain Names in Applications) Punycode — een ASCII-compatibele codering met het voorvoegsel xn--. Bijvoorbeeld, пример (Cyrillisch) wordt xn--e1afmkfd.
Browsers bepalen op basis van heuristieken of ze de Unicode- of de Punycode-vorm weergeven. Als een domein tekens uit één enkel schrift gebruikt en dat schrift overeenkomt met de landinstellingen van de gebruiker, tonen browsers vaak de Unicode-tekenreeks. Dit kan visueel misleidend zijn voor iemand die gewend is aan Latijnse tekens.
Gemengde scripts en verwarrend
Aanvallers gebruiken vaak domeinen met gemengde schriften, waarbij Latijnse letters worden gecombineerd met enkele Cyrillische of Griekse tekens op visueel gevoelige posities (de kern van de merknaam, het begin/einde van het domeinlabel).
Technische aspecten die van belang zijn voor de detectie:
- Normalisatievormen (NFC, NFD, NFKC) veranderen de canonische decompositie/compositie en beïnvloeden tekenreeksvergelijkingen.
- Tabellen met verwarbare tekens (Unicode Consortium) bevatten een lijst van visueel verwarbare tekens; beveiligingsdeskundigen kunnen deze gebruiken voor vage vergelijkingen.
- BIDI (bidirectionele) besturingselementen kunnen de tekstweergave omkeren (\u202E), wat door aanvallers wordt gebruikt om bestandsnamen of weergavenamen te verbergen.
Aanvalsverloop — stap voor stap
- Recon & BrandingDe aanvaller verzamelt merknamen, veelgebruikte subdomeinen en gelokaliseerde scripts die door het doelwit worden gebruikt.
- Domeinvoorbereiding: Registreer homoglyfdomein(en) via een registrar die IDN's accepteert; verkrijg optioneel TLS-certificaten.
- Hosting en content: Stel een phishingpagina, downloadportaal of omleidingsstromen in; configureer e-mailtemplates zodat deze naar het domein verwijzen.
- Levering: Verstuur e-mails, advertenties of berichten op sociale media met een link naar het homoglyf-domein; maak gebruik van typische vertrouwenssignalen (logo's, vergelijkbare formuleringen).
- Verzameling en exploitatie: Verzamel inloggegevens, verspreid malware en verdien geld via fraude of verkoop op marktplaatsen voor toegangsrechten.
- Persistentie: Gebruik de verzamelde inloggegevens om de toegang uit te breiden of registreer meer vergelijkbare domeinen om campagnes af te wisselen.
Waarom detectie kan mislukken — subtiele technische valkuilen
- Geen Unicode-normalisatie: Tools die tekenreeksen rechtstreeks vergelijken zonder Unicode-normalisatie, missen overeenkomsten.
- Variatie in lettertype/weergave: Sommige lettertypen laten verschillen zien (serifs), andere verbergen ze (sans-serif bij kleine formaten).
- Heuristieken voor gemengde scripts: Niet alle filters signaleren gemengde schriften; sommige legitimiteitscontroles garanderen alleen ASCII.
- TLS geeft een vals gevoel van veiligheid: Een geldig certificaat is geen identiteitsbewijs; certificaattransparantie helpt, maar sluit registratiepatronen niet uit.
MITRE ATT&CK-mapping (op hoog niveau)
- Homoglyf-aanvallen komen het meest voor in combinatie met phishing-aanvallen, waarbij domeinen die sterk op de website lijken, pagina's hosten die bedoeld zijn om inloggegevens te verzamelen.
- Aanvallers maken gebruik van open-source inlichtingen om geloofwaardige imitatiedoelen te creëren en misleidende domeinen en TLS-certificaten te verkrijgen tijdens de ontwikkelingsfase van de resources.
- Vermommingstechnieken worden gebruikt om beveiligingsmaatregelen te omzeilen, waardoor uiteindelijk diefstal van inloggegevens, fraude of bredere vormen van cybercriminaliteit mogelijk worden.
| Stadium | Techniek | ATT&CK-ID | Relevantie van homoglyfen |
| Eerste toegang | Phishing: Spear phishing-link | T1566.002 | Domeinen die op elkaar lijken, hosten inlogpagina's. |
| Erkenning | Zoek naar open websites/domeinen | T1593 | OSINT gebruikt om doelgerichte homoglyfen te maken |
| Ontwikkeling van hulpbronnen | Domein verwerven | T1583.001 | Registreer homoglyfdomeinen en TLS-certificaten. |
| Ontwijking van verdediging | Vermomming / Misleidende naamgeving | T1036 | Homoglyfen imiteren vertrouwde namen |
| Toegang tot inloggegevens | Phishing voor inloggegevens | T1531/T1556 | Verzamelde inloggegevens gebruikt voor overname |
| Impact | Gegevens versleuteld voor impact-/fraudedoeleinden | T1486/T1490 | De initiële vector leidt tot grotere indringers. |
Verdedigingsmaatregelen en operationele aanbevelingen
Beleid en bestuur
- Organisaties dienen een formele strategie voor domeinbescherming te hanteren, inclusief het registreren van veelvoorkomende lookalike-domeinen voor waardevolle merken en diensten.
- Duidelijke IDN-gebruiksrichtlijnen moeten domeinen met gemengde scripts in officiële communicatie verbieden.
Technische controles
- E-mailgateways en webproxy's moeten Unicode normaliseren en Punycode-waarschuwingen duidelijk weergeven voor verdachte links.
- DNS-filtersystemen moeten nieuw waargenomen xn-- domeinen als hoog risico beschouwen totdat ze zijn beoordeeld.
- Certificaattransparantiemonitoring moet beveiligingsteams waarschuwen wanneer certificaten worden uitgegeven voor domeinen die op elkaar lijken.
Operationele praktijken
- Merkbewakingsprogramma's moeten domeinregistraties en meldingen van misbruik vrijwel in realtime bijhouden.
- Phishing-simulaties moeten realistische scenario's op basis van homoglyfen bevatten om het bewustzijn van de gebruiker te vergroten.
- In draaiboeken voor incidentrespons moeten de workflows voor het verwijderen van gegevens worden gedocumenteerd, inclusief de escalatie naar de registrar en de hostingprovider.
Checklist voor beste praktijken
- Dwing multifactorauthenticatie af voor alle gevoelige diensten.
- Normaliseer en inspecteer alle inkomende URL's en toon Punycode waar nodig.
- Monitor de transparantie van certificaten en passieve DNS-gegevens voor nieuw geregistreerde lookalike-domeinen.
- Blokkeer of beoordeel domeinen met gemengde scripts streng.
- Voer phishing-simulaties uit die gebruikmaken van homoglyf-technieken.
- Registreer defensieve domeinvarianten voor belangrijke merken.
- Vereis een tweede verificatieprocedure voor financiële of referentiegerelateerde aanvragen.
Opkomende trends om in de gaten te houden
- Aanvallers automatiseren steeds vaker het genereren van homoglyfen en de registratie van domeinen op grote schaal.
- Door AI ondersteunde phishing vergroot de geloofwaardigheid van de lokmiddelen, terwijl homoglyfische domeinen de misleidende laag huisvesten.
- Het misbruik van homoglyfen breidt zich uit naar softwareleveringsketens door middel van misleidende pakket- en repositorynamen.
- Cross-channel impersonatie combineert homoglyfen met chatplatformen en stemklonen om het vertrouwen en de slagingskans te vergroten.
Conclusie
Homoglyf-aanvallen laten zien hoe kleine visuele manipulaties tot grote beveiligingslekken kunnen leiden. Door de complexiteit van Unicode en de menselijke waarneming te exploiteren, omzeilen aanvallers zowel gebruikers als slecht gestandaardiseerde verdedigingsmechanismen.
Effectieve mitigatie vereist gelaagde controles: Unicode-normalisatie, verwarrende overeenkomsten, detectie van gemengde scripts, proactieve domeinbewaking en sterke gebruikersverificatieprocessen. Gecombineerd verhogen deze maatregelen de kosten en complexiteit voor aanvallers aanzienlijk, waardoor een simpele misleidingstechniek een veel minder effectieve dreiging wordt.
auteurs
AuteurMatin Tadvi
Co-auteurNiraj Makasare