

Samenvatting
CVE-2025-31324 is een kritieke kwetsbaarheid voor het uitvoeren van code op afstand (RCE) die de SAP NetWeaver Development Server treft , een van de kerncomponenten die in bedrijfsomgevingen worden gebruikt voor applicatieontwikkeling en -integratie. De kwetsbaarheid komt voort uit onjuiste validatie van geüploade modelbestanden via het blootgestelde metadatauploader- eindpunt. Door deze zwakte te misbruiken, kunnen aanvallers kwaadaardige bestanden uploaden – doorgaans gemaakt als applicatie-/octetstream ZIP/JAR-payloads – die de server ten onrechte als betrouwbare inhoud verwerkt.
Het risico is aanzienlijk omdat SAP-systemen de ruggengraat vormen van de wereldwijde bedrijfsactiviteiten en de financiën, toeleveringsketen, personeelszaken en klantgegevens beheren. Succesvolle exploitatie stelt aanvallers in staat om ongeautoriseerde uitvoering van code op afstand te verkrijgen , wat kan leiden tot:
- Aanhoudende steun in bedrijfsnetwerken
- Diefstal van gevoelige bedrijfsgegevens en intellectueel eigendom
- Verstoring van kritische SAP-gestuurde processen
- Zijwaartse beweging naar andere waardevolle activa binnen de organisatie
Gezien de schaal waarop SAP wordt ingezet bij Fortune 500-bedrijven en overheidsinstellingen, vormt CVE-2025-31324 een ernstige bedreiging die beveiligingsspecialisten met spoed en precisie moeten aanpakken.
Overzicht van kwetsbaarheden
- CVE-ID: CVE-2025-31324
- Type: Ongeverifieerde willekeurige bestandsupload → Externe code-uitvoering (RCE)
- CVSS-score: 8 (kritisch) (gebaseerd op vector: AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H)
- Kritiek: Hoge – volledige compromittering van SAP-systemen mogelijk
- Betreffende producten: SAP NetWeaver Application Server (Development Server-module), versies vóór de patchset van september 2025
- gebruik: Actief sinds maart 2025, op grote schaal gebruikt als wapen na de release van de exploit in augustus 2025
- Zakelijke impact: Aanhoudende toegang door aanvallers, gegevensdiefstal, laterale verplaatsing en mogelijke verstoring van bedrijfskritische ERP-activiteiten
Bedreigingslandschap en exploitatie
Actieve exploitatie begon in maart-april 2025, toen aanvallers webshells zoals helper.jsp, cache.jsp of willekeurig benoemde .jsp-bestanden naar SAP-servers uploadden. Op Linux-systemen werd een sluwe backdoor genaamd Auto-Color geïmplementeerd, die reverse shells, bestandsmanipulatie en ontwijkende handelingen mogelijk maakte.
In augustus 2025 werd het exploitscript openbaar gemaakt door "Scattered LAPSUS$ Hunters – ShinyHunters", wat een nieuwe golf van wijdverspreide automatische aanvallen veroorzaakte. Het script bevat herkenbare branding en hoon, waardevolle signalen voor verdedigers.
Technische gegevens
Oorzaak:
Het 'metadatauploader'-eindpunt kan geüploade binaire modelbestanden niet opschonen. Het vertrouwt de door de client aangeleverde 'Content-Type: application/octet-stream'-payloads en parseert deze als geldige SAP-modelmetadata.
Trigger:
Geobserveerde payloads: beginnen met PK (ZIP-header), met daarin .properties + gecompileerde bytecode die de uitvoering van de code activeert wanneer deze wordt geparseerd.
Impact: willekeurige uitvoering van code binnen de SAP NetWeaver-servercontext, wat vaak leidt tot een volledige systeemcompromittering.
Exploitatie in het wild
Maart-april 2025 : Eerste waargenomen exploitatie met JSP-webshells.
Augustus 2025 : Openbare exploittool uitgebracht door Scattered LAPSUS$ Hunters – ShinyHunters, die massale geautomatiseerde aanvallen aanwakkert.
Gerapporteerde schade : Meer dan 1,200 blootgestelde SAP NetWeaver Dev-servers die door Shodan zijn gescand, vertoonden pogingen tot exploitatie. Meerdere bevestigde inbraken in de productie-, detailhandel- en telecomsector. Incidenten van data-exfiltratie en de inzet van reverse shells zijn bevestigd bij ten minste 8 grote bedrijven.
Exploitatiefase
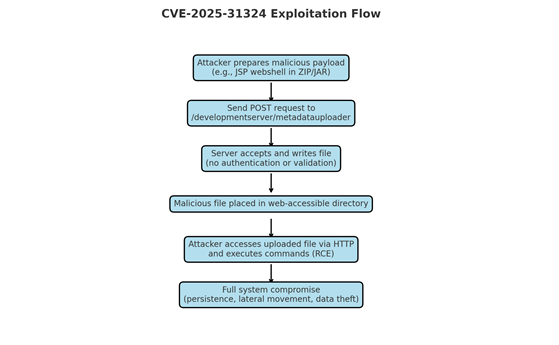
Aanvalsketen:
1. Payload voorbereiden – Aanvaller bouwt een ZIP/JAR met schadelijke modeldefinities of klassen.
2. Lever Payload – Stuur een geconstrueerde HTTP POST naar /metadatauploader met application/octet-stream.
3. Upload geaccepteerd – Server schrijft/laadt het schadelijke bestand zonder validatie.
4. Uitvoering – Code wordt uitgevoerd wanneer het model wordt verwerkt door NetWeaver.
Indicatoren in PCAP:
– POST /developmentserver/metadatauploader-verzoeken
– Content-Type: toepassing/octet-stream met PK-geprefixte binaire inhoud
Bescherming
– Patch: Pas de SAP-beveiligingsupdates van september 2025 onmiddellijk toe.
– IPS/IDS-detectie:
• Match op POST-verzoeken naar /metadatauploader die CONTENTTYPE=MODEL bevat.
• Binaire payloads detecteren die beginnen met PK in de HTTP-body.
– EDR/XDR: Controleer of SAP-processen onverwachte onderliggende processen genereren (cmd.exe, PowerShell, etc.).
– Aanbevolen werkwijze: Beperk de blootstelling van ontwikkelservers tot vertrouwde netwerken.
Indicatoren van compromis (IoC's)
| Artefact | Details |
| 1f72bd2643995fab4ecf7150b6367fa1b3fab17afd2abed30a98f075e4913087 | Helper.jsp webshell |
| 794cb0a92f51e1387a6b316b8b5ff83d33a51ecf9bf7cc8e88a619ecb64f1dcf | Cache.jsp webshell |
| 0a866f60537e9decc2d32cbdc7e4dcef9c5929b84f1b26b776d9c2a307c7e36e | rrr141.jsp webshell |
| 4d4f6ea7ebdc0fbf237a7e385885d51434fd2e115d6ea62baa218073729f5249 | rrxx1.jsp webshell |
Netwerk:
– URI: /ontwikkelingsserver/metadatauploader?CONTENTTYPE=MODEL&CLIENT=1
– Headers: Content-Type: application/octet-stream
– Binair lichaam beginnend met PK
bestanden:
– Onverwachte ZIP/JAR in SAP-modelmappen
– Gewijzigde .properties-bestanden in uploadpaden
Processen:
– SAP NetWeaver spawning systeem binaire bestanden
MITRE ATT&CK-kaart
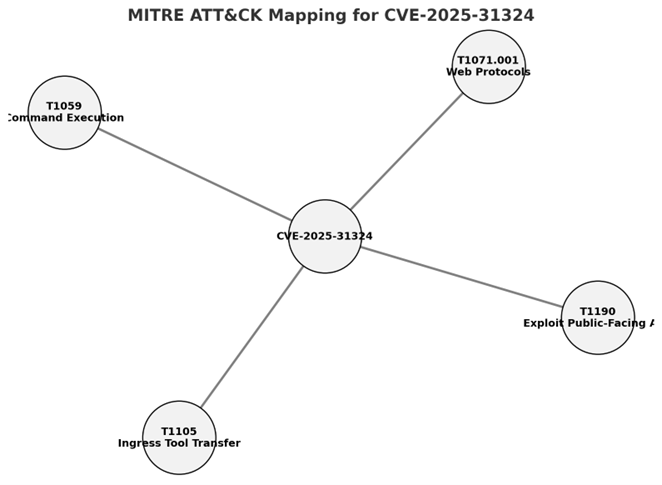
– T1190 – Exploiteer een openbare applicatie
– T1059 – Opdrachtuitvoering
– T1105 – Ingress Tool Transfer
– T1071.001 – Application Layer Protocol: Webprotocollen
Patchverificatie
– Bevestig dat SAP NetWeaver is gepatcht naar de release van september 2025.
– Test met een op maat gemaakt metadatauploader-verzoek – gepatchte servers weigeren binaire payloads.
Conclusie
CVE-2025-31324 benadrukt de risico's van onveilige upload-endpoints in enterprise middleware. Eén enkele niet-gevalideerde bestandsupload kan leiden tot een volledige inbreuk op het SAP-systeem. Gezien de rol van SAP in de kernactiviteiten van het bedrijf, dient deze kwetsbaarheid met hoge prioriteit te worden behandeld, met onmiddellijke patching en netwerkmonitoring op exploitpogingen.
Referenties
– SAP-beveiligingsadvies (september 2025) – CVE-2025-31324
– NVD – Meer informatie
– MITRE ATT&CK-framework – Meer informatie
Snelle genezingsbescherming
Alle Quick Heal-klanten worden tegen deze kwetsbaarheid beschermd door de volgende handtekeningen:
- HTTP/CVE-2025-31324!VS.49935
- HTTP/CVE-2025-31324!SP.49639
Auteurs:
Satyarth Prakash
Vineet Sarote
Adrip Mukherjee



