
Dit is een belangrijk beveiligingsadvies met betrekking tot een recent verholpen kritieke kwetsbaarheid voor het uitvoeren van code op afstand in Microsoft Windows Remote Desktop Service (RDP). De kwetsbaarheid is geïdentificeerd als "CVE-2019-0708 – Kwetsbaarheid voor het uitvoeren van code op afstand in Remote Desktop Services".
MSRC-blog vermeldt
Deze kwetsbaarheid bevindt zich vóór de authenticatie en vereist geen interactie van de gebruiker. Met andere woorden, de kwetsbaarheid is 'wormbaar', wat betekent dat toekomstige malware die deze kwetsbaarheid misbruikt, zich van de ene kwetsbare computer naar de andere kan verspreiden, net zoals de WannaCry-malware zich in 2017 wereldwijd verspreidde. Hoewel we nog geen misbruik van deze kwetsbaarheid hebben waargenomen, is het zeer waarschijnlijk dat kwaadwillenden een exploit hiervoor zullen schrijven en deze in hun malware zullen integreren.
Deze kwetsbaarheid is een bijzonder geval, omdat Microsoft de moeite heeft genomen om deze kwetsbaarheid ook in Windows 2003 en Windows XP te verhelpen, besturingssystemen die al geruime tijd niet meer worden ondersteund .
Waarom is deze kwetsbaarheid zo kritiek?
- Het is een pre-authenticatiekwetsbaarheid, wat betekent dat er geen authenticatie vereist is. Aanvallers hebben alleen netwerktoegang tot het kwetsbare doelwit nodig om er misbruik van te maken.
- Als de aanvallers hierin slagen, kunnen ze willekeurige code op het doelsysteem uitvoeren en uiteindelijk de volledige controle erover overnemen.
- Gezien 'wormbaar' Vanwege de aard van deze kwetsbaarheid kan een geïnfecteerde host snel andere kwetsbare hosts in hetzelfde netwerk besmetten.
- Microsoft heeft er alles aan gedaan om een patch uit te brengen voor oudere Windows-versies, waarvan de ondersteuning al is beëindigd.
- De kwetsbaarheid kan worden uitgebuit RDP poort 3389. Een eenvoudige zoekopdracht op www[.]shodan[.]io laat zien dat er bijna 4 miljoen hosts zijn met een RDP-poort die openstaat voor internet.
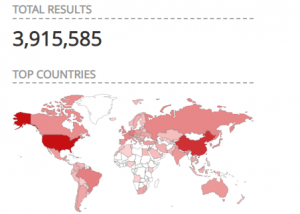
Figuur 1 – Shodan-resultaten die hosts met een RDP-poort tonen die openstaan voor internet
Wat moet je doen?
Volgens het advies van Microsoft en andere online bronnen wordt deze kwetsbaarheid op het moment van publicatie van dit blogbericht NIET actief misbruikt. Gezien het bedrijfsrisico willen we gebruikers echter dringend verzoeken hun systemen onmiddellijk te patchen als ze een van de volgende getroffen Windows-versies gebruiken:
– Microsoft Windows 7 SP1
– Windows Server 2008 SP2
– Windows Server 2008 R2 – SP1
– Windows XP (alle versies)
– Windows Server 2003 SP2
Als u de beveiligingsupdates van Microsoft niet meteen kunt toepassen, kunt u overwegen om de Remote Desktop Services op de kwetsbare hosts uit te schakelen totdat de officiële patches zijn geïnstalleerd.
Ons team voor dreigingsonderzoek houdt deze dreiging nauwlettend in de gaten en we zullen dit bericht blijven bijwerken.
Met dank aan de inhoud:
Pavan Thorat Security Labs