
Introductie
Het ransomwarelandschap evolueert snel, waarbij aanvallers voortdurend hun technieken verfijnen om beveiligingsmaatregelen te omzeilen. Een alarmerende trend is de inzet van vertrouwde tools zoals Microsofts BitLocker als wapen. Oorspronkelijk ontworpen om gevoelige gegevens te beschermen door middel van encryptie, wordt BitLocker nu door cybercriminelen misbruikt om slachtoffers af te persen, waardoor een beveiligingsmiddel een aanzienlijke bedreiging vormt.
In deze blog bespreken we hoe BitLocker wordt misbruikt bij ransomware- aanvallen, waarom deze tactiek zo gevaarlijk is en hoe u uw systemen effectief kunt beschermen.
Wat is BitLocker, en why aMisbruiken cybercriminelen het?
BitLocker is een encryptiefunctie die is ingebouwd in Windows-besturingssystemen en die bedoeld is om gegevens te beschermen door ze te coderen in een formaat dat ontoegankelijk is, tenzij er een herstelsleutel wordt verstrekt. Deze functionaliteit is ontworpen om informatie te beschermen tegen ongeautoriseerde toegang, met name in scenario's zoals apparaatdiefstal.
Helaas hebben aanvallers ontdekt hoe ze deze anderszins nuttige tool kunnen misbruiken. Door beheerderstoegang te verkrijgen, gebruiken ze BitLocker om gebruikers buiten te sluiten van hun eigen systemen of kritieke bestanden, waarbij ze losgeld eisen in ruil voor de herstelsleutel. Deze strategie gebruikt vertrouwde technologie effectief als wapen, wat detectie en preventie bijzonder lastig maakt.
Hoe BitLocker is used in Ransomware:
- Infiltreren in het netwerk: Cybercriminelen breken netwerken doorgaans in via veelvoorkomende aanvalsmethoden zoals phishing, zwakke inloggegevens of het uitbuiten van ongepatchte kwetsbaarheden. Eenmaal binnen, verhogen ze hun toegangsrechten om volledige administratieve controle te verkrijgen.
- BitLocker-versleuteling misbruiken: Gewapend met beheerdersrechten activeren de aanvallers BitLocker om essentiële bestanden, mappen of zelfs hele schijven te versleutelen. Hierdoor worden legitieme gebruikers volledig van hun gegevens afgesloten.
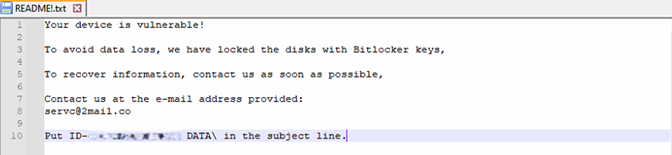
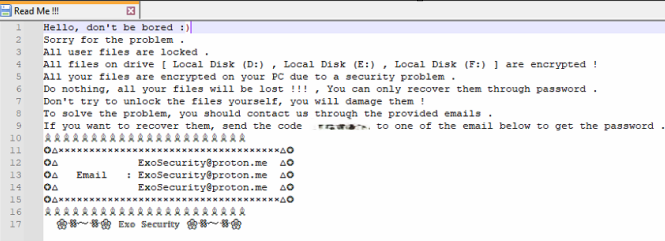
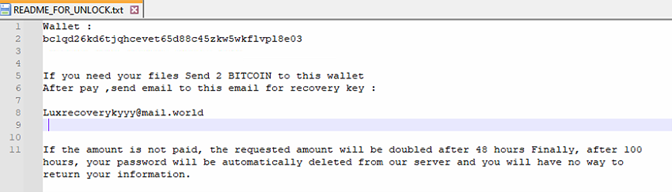
- Slachtoffers van afpersing: De aanvallers eisen vervolgens losgeld en beloven in ruil daarvoor de herstelsleutel. Gezien de robuuste encryptie van BitLocker staan slachtoffers vaak voor een lastige keuze: het losgeld betalen of het risico lopen hun gegevens permanent te verliezen. Hieronder vindt u enkele voorbeelden van losgeldberichten die aanvallers op getroffen systemen en schijven hebben achtergelaten.
Losgeldbericht: In de getroffen mappen wordt een tekstbestand aangemaakt met instructies voor de betaling van het losgeld en contactgegevens.
Waarom deze aanval Strategie werkt zo goed?
- Legitieme Tool-exploitatie: Door gebruik te maken van een ingebouwde functie als BitLocker, vermijden aanvallers het gebruik van aangepaste, schadelijke software die door conventionele antivirusprogramma's kan worden gemarkeerd.
- Vrijwel onkraakbare encryptie: De kracht van de encryptie van BitLocker, ontworpen om gegevens beschermen tegen ongeautoriseerde toegang, wat het ironisch genoeg een ideaal middel voor afpersing maakt wanneer het met kwade bedoelingen wordt gebruikt.
- Verminderd detectierisico: Traditionele ransomware maakt vaak gebruik van aangepaste uitvoerbare bestanden, die gemakkelijker te detecteren zijn. Door native tools te gebruiken, wordt de digitale 'voetafdruk' van de aanval geminimaliseerd, waardoor de kans op vroegtijdige detectie kleiner wordt.
Hoe u uw systemen kunt beveiligen: Seqrite
Seqritegeavanceerde beveiligingsoplossingen Zijn ontworpen om diverse ransomware-technieken te dwarsbomen, waaronder die waarbij gebruik wordt gemaakt van legitieme tools. Zo kunt u uw systemen proactief beschermen:
- Beperk administratieve rechten: Beperk beheerdersrechten tot alleen degenen die ze echt nodig hebben. Door de toegang te beperken, zullen aanvallers, zelfs als ze je systeem binnendringen, hinder ondervinden bij het inzetten van ransomwaretactieken waarvoor beheerdersrechten nodig zijn.
- Gebruik Multi-Factor Authenticatie (MFA): Versterk gebruikersaccounts met een extra verificatielaag om ongeautoriseerde toegang te voorkomen, zelfs als wachtwoorden zijn gecompromitteerd.
- Blijf op de hoogte: Werk uw besturingssystemen en software regelmatig bij, inclusief beveiligingsoplossingen zoals Seqrite Endpoint ProtectionDoor uw systemen up-to-date en gepatcht te houden, verkleint u de kans op bekende kwetsbaarheden.
- Offline back-ups onderhouden: Maak regelmatig een back-up van essentiële gegevens naar offline opslagapparaten. Zo hebt u een uitwijkmogelijkheid bij encryptie-aanvallen, zodat u geen losgeld hoeft te betalen.
- Hefboomwerking Seqrite: Met gespecialiseerde modules zoals ransomwarebescherming en meerlaagse beveiliging. Seqrite Endpoint Protection Kan abnormale versleutelingsactiviteit detecteren en ransomware direct stoppen.
Conclusie
Het misbruik van BitLocker is een pijnlijk voorbeeld van hoe cybercriminelen legitieme tools aanpassen voor kwaadaardige doeleinden en daarmee de grenzen van traditionele ransomware-strategieën verleggen.
Door een krachtige beveiligingsoplossing te integreren, goede cyberhygiëne toe te passen en een gelaagde verdedigingsstrategie te hanteren, kunnen individuen en organisaties het risico om slachtoffer te worden van dergelijke aanvallen minimaliseren.
auteurs
Umar Khan A
Niraj Lazarus Makasare
Dixit Ashokbhai Panchal
Sumit Patil
Matin Tadvi