
• Producten en services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Kleine bedrijven

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cyberbeveiliging & Data Privacy Bewustzijn
  • Oplossingen
    • BFSI
    • Educatie
    • Overheid
    • Gezondheidszorg
    • ITeS
    • Productie
  • Over ons
    • Over ons Seqrite
    • Leiderschap
    • Onderscheidingen en certificeringen
    • Newsroom
  • Partners
    • Partner Program
    • Partner zoeken
    • Word een Partner
  • Support
  • Informatiebronnen
    • Blogs
    • Whitepapers
    • Datasheets
    • Casestudies
    • Bedreigingsrapporten
    • Handleidingen
    • PoV
    • Begrip Data Privacy
    • Check uw risicoscore
    • DPDP-dialogen
    • Privacy-uur
Seqrite <font dir="auto" style="vertical-align: inherit;">Labs</font> Blog
Contact Onder aanval?
  • Producten en services
        • Cloud

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Op Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Kleine bedrijven

          • SOHO Total Edition
        • Services

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cyberbeveiliging & Data Privacy Bewustzijn
  • Oplossingen
    • BFSI
    • Educatie
    • Overheid
    • Gezondheidszorg
    • ITeS
    • Productie
  • Over ons
    • Over ons Seqrite
    • Leiderschap
    • Onderscheidingen en certificeringen
    • Newsroom
  • Partners
    • Partner Program
    • Partner zoeken
    • Word een Partner
  • Support
  • Informatiebronnen
    • Blogs
    • Whitepapers
    • Datasheets
    • Casestudies
    • Bedreigingsrapporten
    • Handleidingen
    • PoV
    • Begrip Data Privacy
    • Check uw risicoscore
    • DPDP-dialogen
    • Privacy-uur
Home  /  Malware  / Pas op voor neppe apps voor cryptovaluta-mining – een rapport van Quick Heal Security Labs
Pas op voor neppe apps voor cryptovaluta-mining – een rapport van Quick Heal Security Labs
18 Januari 2018

Pas op voor neppe apps voor cryptovaluta-mining – een rapport van Quick Heal Security Labs

Geschreven door Bajrang Mane
Bajrang Mane
Malware
6
Aandelen

Cryptovaluta zijn een bekende en waardevolle digitale asset geworden. Een van de manieren om cryptovaluta te verdienen, is door ze te minen. Nieuwe munten worden gegenereerd en op de markt gebracht via het miningproces. Het minen van cryptovaluta is een resource-intensieve taak, maar het minen ervan op mobiele apparaten is nog steeds een vraagteken vanwege de beperkte rekenkracht.

Quick Heal Security Labs stuitte op apps in de Google Play Store die beweerden cryptovaluta te minen met Android-apparaten. Om voor de hand liggende redenen vonden we het bestaan ​​van deze apps verdacht, omdat het vrijwel onmogelijk is om digitale valuta zoals Bitcoin en Ethereum te minen met een mobiel apparaat.

Laten we Bitcoin als voorbeeld nemen, de meest waardevolle digitale valuta van dit moment. Volgens coinbase.com is de waarde ervan sinds november 2017 met 142.11% gestegen.

Tegenwoordig zoekt iedereen naar manieren om aan cryptovaluta te komen en geld te verdienen. In de Google Play Store zijn veel apps te vinden die beloven gratis cryptovaluta weg te geven via mining op Android-telefoons. In werkelijkheid zijn deze apps echter nep en doen ze niets van wat ze beloven. Malware-auteurs maken misbruik van deze situatie en hebben nep-apps voor cryptomining in de Play Store geplaatst om gebruikers te verleiden deze apps te downloaden. Zo verhogen ze het aantal downloads en misleiden ze gebruikers om een ​​5-sterrenbeoordeling te geven in ruil voor gratis Satoshi. (Een Satoshi is de kleinste fractie van een Bitcoin).

Analyse van een Bitcoin Miner Robot

Appnaam: Bitcoin Miner Robot
Verpakkingsnaam: hcss.killua.bitminerrobot.bitcoinminerrobot
MD5: 006be02ef2ca3f2305a23c201570cd03
Grootte: 2646 KB
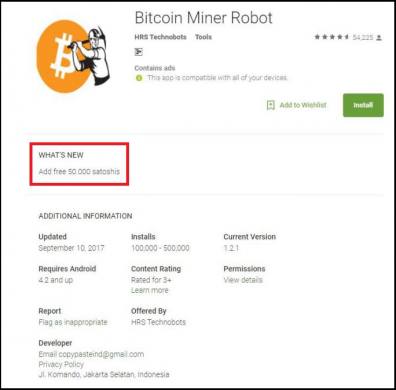
Figuur 1. Het gemarkeerde gebied laat zien dat de gebruiker 50,000 Satoshi krijgt voor een 5-sterrenbeoordeling
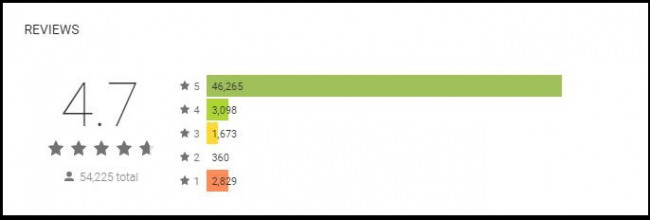
Figuur 2. De app heeft een beoordeling van 4.7 behaald

Wat doet het?

1) Zodra de gebruiker op de knop ' GRATIS 50,000 SATOSHIS' klikt , vraagt ​​de app om een ​​5-sterrenbeoordeling en toont vervolgens een tegoed van 50000 Satoshi op het scherm. Dit gebeurt zelfs als de gebruiker geen beoordeling geeft.

2) Om het miningproces te starten, moet de gebruiker op de START- knop klikken. Elke 10 minuten wordt een knop ' GET 500 SATOSHI' geactiveerd, waarmee de gebruiker de gegenereerde Satoshi op het apparaat kan opslaan. Hiervoor moet de gebruiker echter wel een video/advertentie bekijken wanneer het apparaat met internet is verbonden. Advertenties worden zowel bij het starten als bij het stoppen van het miningproces weergegeven.

Nadat u de app opent, wordt het hoofdscherm weergegeven, zoals weergegeven in figuur 3.
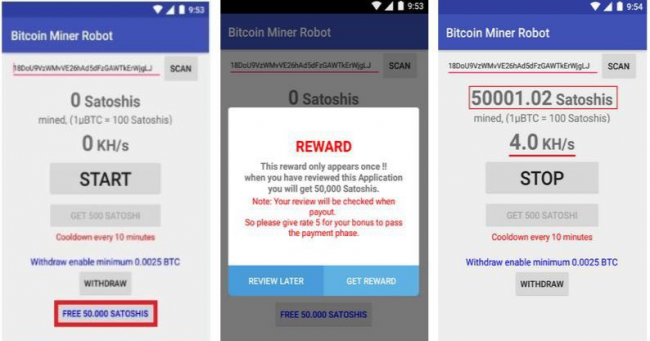
Figuur 3. Hoofdscherm van de app die de gebruiker dummy 50K Satoshi beloont voor het geven van een 5-sterrenbeoordeling in de Play Store

De volgende code laat zien hoe de app nepwaarden van Satoshi en hash-kracht genereert met behulp van de functie randomKH().

Figuur 4. randomKh()-functie

De volgende code hoort bij een opnameactiviteit die wordt gestart tijdens het opnemen van een gemined Satoshi-bedrag. Zoals we duidelijk kunnen zien, toont de app alleen de Satoshi-waarde en het wallet-adres aan de gebruiker en stelt deze uiteindelijk in op 0 door de setNullAgain()-methode aan te roepen. Hiermee wordt de gebruiker misleid en lijkt het alsof het bedrag is verzonden naar het opgegeven wallet-adres, wat in werkelijkheid nooit door de gebruiker is ontvangen.
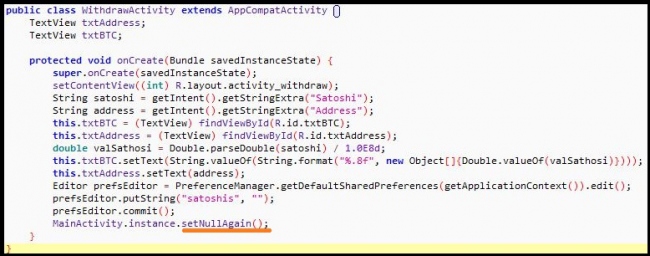
Figuur 5. Terugtrekactiviteit

Interessante feiten over de Bitcoin Miner Robot

  • De app kan het barcodeadres van een digitale portemonnee scannen om te doen alsof het echt is, een valse berekeningswaarde tonen en de Satoshi-waarde verhogen om de gebruiker te laten geloven dat er iets gebeurt. Maar op de achtergrond doet de app niets anders dan programmatisch tekstwaarden wijzigen.
  • De app blijft minen, zelfs als er geen internetverbinding is. Dit lijkt nep, want voor het minen is een actieve internetverbinding nodig.

3) Als de app op het apparaat draait, wordt het niet warm. Dit lijkt verdacht, want mining is een taak die veel hulpbronnen vergt en het apparaat duidelijk opwarmt.

4) Het doel van de app-ontwikkelaar achter de publicatie van de app is om inkomsten te genereren door de gebruiker te voorzien van veel interstitiële advertenties die meer inkomsten genereren dan banneradvertenties. De app toont ook videoadvertenties, die de ontwikkelaar vaak nog meer inkomsten opleveren. Bovendien verbruiken interstitiële en videoadvertenties meer mobiele data.

Dezelfde ontwikkelaar heeft een vergelijkbare app gepubliceerd in de Google Play Store voor de cryptovaluta Ethereum.

Ethereum is na Bitcoin ook een populaire cryptocurrency.

Indicator van compromis

Appnaam: ETH Miner Robot
Verpakkingsnaam: ethereumminerrobot.eminerrobot.emr.ethereumminerrobot
MD5: 09315ac5b86fed423ed734b26badf9e9
Grootte: 2752 KB

Snelle genezingsdetectie

Quick Heal detecteert beide nep-apps met succes als Android.Fakeapp.Kc877 en Android.Fakeapp.Kc876.

Hoe u zich kunt beschermen tegen neppe mobiele apps

  • Controleer de beschrijving van een app voordat u deze downloadt.
  • Controleer de naam en website van de app-ontwikkelaar. Als de naam vreemd of vreemd klinkt, heb je reden om het te vermoeden.
  • Bekijk de recensies en beoordelingen van de app. Maar let op: deze kunnen ook nep zijn.
  • Download geen apps uit app-winkels van derden.
  • Gebruik een betrouwbare mobiele antivirus die kunnen voorkomen dat er neppe en schadelijke apps op uw telefoon worden geïnstalleerd.

Onderwerp expert
Rohit Bhange | Quick Heal Security Labs

 Vorig berichtWat is Disaster Recovery as a Service (DRaaS)?
Volgend bericht  Endpoint Security: Waar u op moet letten voordat u de juiste kiest
Bajrang Mane

Over Bajrang Mane

Bajrang Mane leidt de teams voor bedreigingsanalyse, incidentrespons en automatisering bij Quick Heal Security Labs. Hij heeft 13 jaar ervaring in de IT-beveiligingsbranche en...

Artikelen van Bajrang Mane »

gerelateerde berichten

  • Welke Malware Analysis Platforms Gebruik ML/AI-gestuurde detectie

    Welke Malware Analysis Platforms Gebruik ML/AI-gestuurde detectie

    October 14, 2026
  • Operatie Stille Rotor: Gerichte campagne brengt sector onbemande luchtvaart in gevaar in aanloop naar top in Moskou

    May 6, 2026
  • Malwarecampagne maakt gebruik van SVG's, e-mailbijlagen en CDN's om XWorm en Remcos te verwijderen via BAT-scripts

    11 september 2025
Aanbevolen auteurs
  • Seqrite
    Seqrite

    Seqrite is een toonaangevende leverancier van cybersecurityoplossingen voor bedrijven. Met een focus op...

    Lees meer artikelen van Seqrite
  • Bineesh P
    Bineesh P

    Ik ben een gepassioneerd cybersecurity-liefhebber en een toegewijd schrijver. Met een talent...

    Lees meer artikelen van Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Ik ben een fervent schrijver die graag content schrijft over opkomende technologieën en...

    Lees meer artikelen van Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar is de gezamenlijke algemeen directeur van Quick Heal Technologies...

    Lees meer artikelen van Sanjay Katkar
onderwerpen
geneigd (25) Cyber ​​aanval (36) cyberaanvallen (58) Cyber ​​aanval (16) cyberaanvallen (15) Cybersecurity (344) internetveiligheid (34) Cyberdreiging (33) cyber bedreigingen (51) datalek (56) datalekken (29) Data Loss (28) Data verlies voorkomen (34) data privacy (17) gegevensbescherming (35) gegevensbeveiliging (19) DLP (50) DPDP (14) DPDPA (17) Encryptie (16) eindpuntbeveiliging (113) Enterprise-beveiliging (20) Exploiteren (13) GDPR (14) malware (76) malware-analyse (15) malware-aanval (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Netwerk veiligheid (26) Phishing (30) Ransomware (69) ransomware-aanval (31) ransomware-aanvallen (31) ransomware-bescherming (17) Seqrite (41) Seqrite Encryptie (27) Seqrite EPS (33) Seqrite Services (16) bedreigingsdetectie (15) Threat Intelligentie (26) UTM (34) Kwetsbaarheid (16) nul vertrouwen (13)
Seqrite <font dir="auto" style="vertical-align: inherit;">Labs</font>

Toonaangevende leverancier van IT-beveiligingsoplossingen voor ondernemingen, die de beveiliging van eindpunten, gegevens en netwerken vereenvoudigt met toonaangevende oplossingen voor het voorkomen, detecteren en aanpakken van bedreigingen wereldwijd.

Lees meer over Seqrite

Volg ons:

Ontvang onze nieuwsbrief

Blijf op de hoogte van de laatste trends en inzichten op het gebied van cyberbeveiliging.

het laden
Producten en services
  • Cloud
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Op Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Microbedrijf
  • SOHO Total Edition
  • Services
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cyberbeveiliging & Data Privacy Bewustzijn
Informatiebronnen
  • Blogs
  • Whitepapers
  • Datasheets
  • Bedreigingsrapporten
  • Handleidingen
  • PoV
  • Begrip Data Privacy
  • DPDP-dialogen
  • Beleid en naleving
  • EULA
  • GoDeep.AI
  • SIA
  • Privacy-uur
Contact
  • Geregistreerde kantoren
  • Laten we het over cyberbeveiliging hebben
Support
  • Technische ondersteuning
  • Software downloaden
  • Offline-updater
  • firmware Upgrades
  • Upgrades
  • productdocumentatie
Over Ons
  • Over ons Seqrite
  • Leiderschap
  • Onderscheidingen en erkenning
  • Newsroom
Partners
  • Partner Program
  • Partner zoeken
  • Word een Partner
  • Seqrite Certificering

© 2026 Quick Heal Technologies Ltd.

Sitemap privacybeleid Wettelijke vermeldingen Cookiebeleid Gebruiksvoorwaarden

