सामग्रीको तालिका:
- परिचय
- संक्रमण शृङ्खला
- प्रक्रिया रूख
- अभियान १:
- दृढता
- ब्याच फाइलहरू
- पावरशेल स्क्रिप्ट
- लोडर
- एक्सवर्म/रेमकोस - अभियान १
- निष्कर्ष
- IOCS
- पत्ता लगाउने कार्यहरू
- माइटर अट्याक टीटीपीहरू
परिचय:
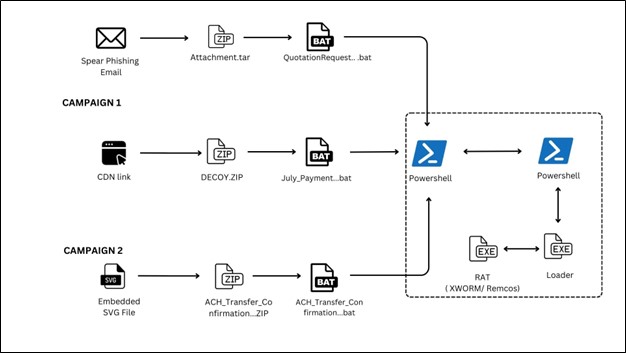
हालैका धम्की अभियानहरूले XWorm र Remcos लगायत रिमोट एक्सेस ट्रोजनहरू डेलिभर गर्न BAT-आधारित लोडरहरूको विकसित प्रयोगको खुलासा गरेका छन्। यी अभियानहरू प्रायः ZIP अभिलेखबाट सुरु हुन्छन्, जुन सामान्यतया ImgKit जस्ता विश्वसनीय देखिने प्लेटफर्महरूमा होस्ट गरिन्छ, र प्रयोगकर्ता अन्तरक्रियालाई लोभ्याउन वैध सामग्रीको रूपमा देखा पर्न डिजाइन गरिएको हुन्छ।
निकासी गर्दा, ZIP फाइलमा अत्यधिक अस्पष्ट BAT स्क्रिप्ट हुन्छ जुन संक्रमण श्रृंखलाको प्रारम्भिक चरणको रूपमा काम गर्दछ। यी BAT फाइलहरूले स्थिर पत्ता लगाउनबाट बच्न उन्नत प्रविधिहरू प्रयोग गर्छन् र RAT पेलोडलाई सिधै मेमोरीमा इन्जेक्ट गर्ने PowerShell आधारित लोडरहरू कार्यान्वयन गर्न जिम्मेवार हुन्छन्। यो दृष्टिकोणले फाइललेस कार्यान्वयनलाई सक्षम बनाउँछ, जुन आधुनिक मालवेयरमा एन्डपोइन्ट डिफेन्सलाई बाइपास गर्ने बढ्दो प्रवृत्ति हो।
यस अभियानमा एउटा उल्लेखनीय विकास भनेको दुर्भावनापूर्ण BAT स्क्रिप्टहरू वितरण गर्न SVG फाइलहरूको प्रयोग हो। यी SVG हरूमा एम्बेडेड जाभास्क्रिप्ट हुन्छ जुन कमजोर वातावरणमा रेन्डर गर्दा वा फिसिङ पृष्ठहरूमा एम्बेड गर्दा कार्यान्वयन श्रृंखलालाई ट्रिगर गर्दछ। यो प्रविधिले मालवेयर डेलिभरीको लागि गैर-परम्परागत फाइल ढाँचाहरू प्रयोग गर्ने तर्फको परिवर्तनलाई हाइलाइट गर्दछ, पत्ता लगाउनबाट बच्न तिनीहरूको स्क्रिप्टिङ क्षमताहरूको शोषण गर्दछ।
संक्रमण चेन:
प्रक्रिया रूख:

अभियान १:
अभियान १ को विश्लेषणको क्रममा, हामीले अभियानसँग सम्बन्धित धेरै BAT स्क्रिप्टहरू पहिचान गर्यौं, जसले विकसित हुँदै गइरहेको खतरा परिदृश्यलाई संकेत गर्दछ। यी मध्ये केही स्क्रिप्टहरू सक्रिय विकासमा देखिन्छन्, जसमा आंशिक वा परीक्षण-चरण कोड समावेश छ, जबकि अन्य पूर्ण रूपमा कार्यात्मक छन् र पेलोड डाउनलोड, कार्यान्वयन सहित पूर्ण आक्रमण श्रृंखला कार्यान्वयन गर्न सक्षम छन्।
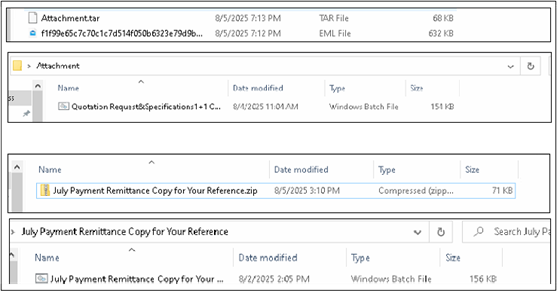
तलको छविले दुई BAT फाइलहरू देखाउँछ:
- विधि १: EML (इमेल फाइल) मार्फत सिधै संलग्नकको रूपमा डेलिभर गरिन्छ।
- विधि २: ImageKit प्लेटफर्ममा होस्ट गरिएको URL मार्फत डाउनलोड गरिएको।
वितरण विधिहरूमा यो भिन्नताले संकेत गर्छ कि खतरा कारकहरूले संक्रमण सफलता दर सुधार गर्न र पत्ता लगाउने संयन्त्रबाट बच्न विभिन्न दृष्टिकोणहरू प्रयोग गरिरहेका छन्।
दृढता:
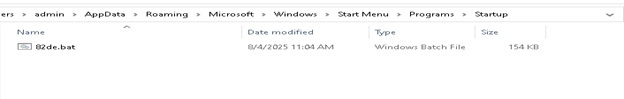
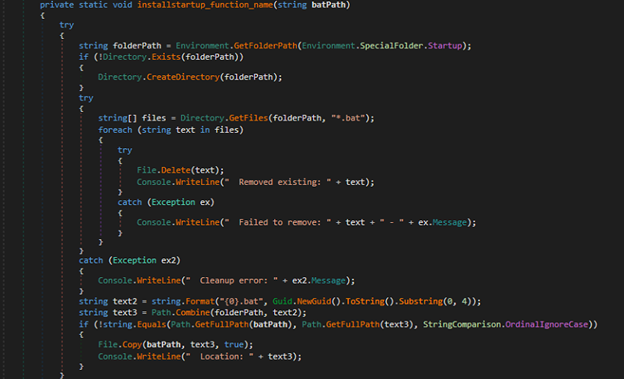
विन्डोज स्टार्टअप फोल्डरमा BAT फाइल सिर्जना गरेर मालवेयरले स्थायित्व प्राप्त गर्छ। यसले प्रयोगकर्ताले प्रणाली सुरु गर्दा वा आफ्नो खातामा लग इन गर्दा मालिसियस स्क्रिप्ट स्वचालित रूपमा कार्यान्वयन हुन्छ भन्ने कुरा सुनिश्चित गर्दछ।
ब्याच फाइलहरू:
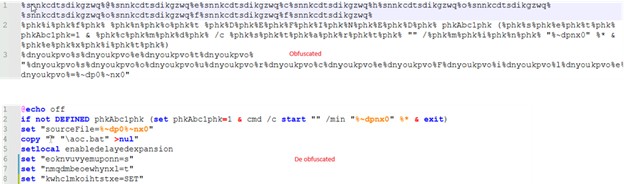
तलको चित्रले BAT स्क्रिप्टलाई यसको अस्पष्ट रूपमा यसको अस्पष्ट संस्करणसँगै देखाउँछ।
पावरशेल स्क्रिप्ट:
तलको चित्रले PowerShell प्रक्रिया विन्डो र कार्यान्वयनको समयमा प्रयोग गरिएका कमाण्ड-लाइन तर्कहरू देखाउँछ। यसले मालवेयरले इन-मेमोरी पेलोड डेलिभरीको लागि PowerShell लाई कसरी प्रयोग गर्छ भन्ने बारे अन्तर्दृष्टि प्रदान गर्दछ। XWorm को तैनाती मा यसको भूमिका बुझ्नको लागि हामी निम्न खण्डहरूमा PowerShell स्क्रिप्टको विस्तृत विश्लेषण गर्नेछौं।
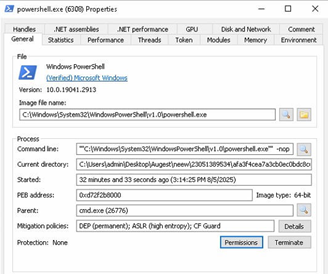
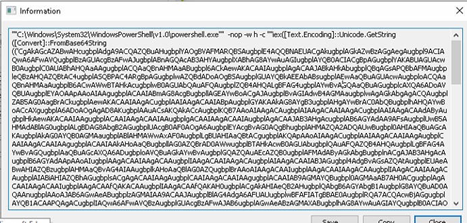
यो PowerShell कमाण्डले Base64 एन्कोडेड स्ट्रिङ डिकोड गरेर मेमोरीमा कार्यान्वयन गरेर स्क्रिप्ट चलाउँछ। यसले प्रयोगकर्ता प्रोफाइल लोड हुनबाट बच्न -nop, विन्डो लुकाउन -w hidden र डिकोड गरिएको सामग्री चलाउन iex (Invoke-Expression) प्रयोग गर्छ।
अस्पष्ट स्क्रिप्ट:
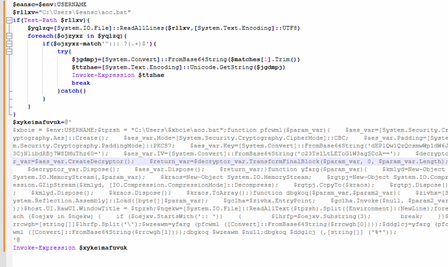
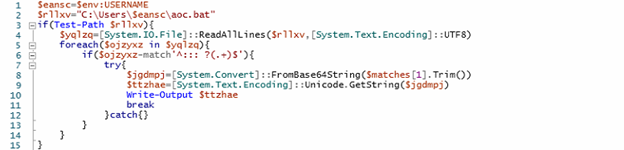
हामीले डिअब्फस्केटेड स्क्रिप्टलाई दुई भागमा विभाजन गर्यौं। PowerShell स्क्रिप्टको पहिलो भागमा; यो हालको प्रयोगकर्ताको प्रोफाइल डाइरेक्टरीमा अवस्थित ब्याच फाइल (aoc.bat) भित्र एम्बेड गरिएको अस्पष्ट कोड पत्ता लगाउन र कार्यान्वयन गर्न डिजाइन गरिएको हो। पहिलो, यसले aoc.bat मा पूर्ण मार्ग निर्माण गर्न वातावरण चरहरूबाट प्रयोगकर्ता नाम पुन: प्राप्त गर्दछ। यसले UTF-8 एन्कोडिङ प्रयोग गरेर सबै लाइनहरू पढ्छ र प्रत्येक लाइन मार्फत पुनरावृत्ति गर्दछ, विशेष गरी ट्रिपल-कोलन टिप्पणी उपसर्ग (:::) बाट सुरु हुने लाइनहरू खोज्छ, त्यसपछि Base64-इनकोड गरिएको स्ट्रिङ। यस्तो लाइन फेला पारेपछि, यसले Base64 स्ट्रिङलाई बाइट एरेमा डिकोड गर्ने प्रयास गर्छ, त्यसपछि यसलाई $ttzhae चरलाई तोकिएको युनिकोड स्ट्रिङमा रूपान्तरण गर्छ। यो डिकोड गरिएको स्ट्रिङ ($ttzhae) मा PowerShell स्क्रिप्टको अतिरिक्त तह हुन्छ, जुन त्यसपछि Invoke-Expression प्रयोग गरेर मेमोरीमा कार्यान्वयन गरिन्छ। यसले आक्रमणकारीलाई जटिल वा बहु-चरणीय मालिसियस पावरशेल तर्कलाई गोप्य रूपमा एक सौम्य देखिने ब्याच फाइल टिप्पणी भित्र इम्बेड गर्न र कार्यान्वयन गर्न अनुमति दिन्छ, जसले गर्दा गोप्य र फाइलरहित कार्यान्वयन सक्षम हुन्छ।
स्क्रिप्टले पत्ता लगाउनबाट बच्न दुई प्रमुख विन्डोज सुरक्षा संयन्त्रहरू AMSI (एन्टिमालवेयर स्क्यान इन्टरफेस) र ETW (इभेन्ट ट्रेसिङ फर विन्डोज) लाई प्रोग्रामेटिक रूपमा असक्षम पार्छ। यसले GetProcAddress, GetModuleHandle, VirtualProtect, र AmsiInitialize जस्ता नेटिभ प्रकार्यहरू समाधान गर्न .NET प्रतिबिम्ब र गतिशील प्रतिनिधि सिर्जनाको लाभ उठाउँछ। यी प्रयोग गरेर, यसले निर्देशनहरू (mov eax, 0; ret) को साथ मेमोरीमा AmsiScanBuffer प्रकार्य पत्ता लगाउँछ र प्याच गर्छ, प्रभावकारी रूपमा AMSI स्क्यानिङलाई बाइपास गर्छ। त्यस्तै गरी, यसले EtwEventWrite को सुरुवातलाई फिर्ता निर्देशनको साथ ओभरराइट गरेर घटना ट्रेसिङलाई असक्षम पार्छ। यी इन-मेमोरी परिमार्जनहरूले दुर्भावनापूर्ण PowerShell गतिविधिलाई लग इन वा स्क्यान नगरी, चोरी रूपमा कार्यान्वयन गर्न अनुमति दिन्छ। endpoint protection समाधान।
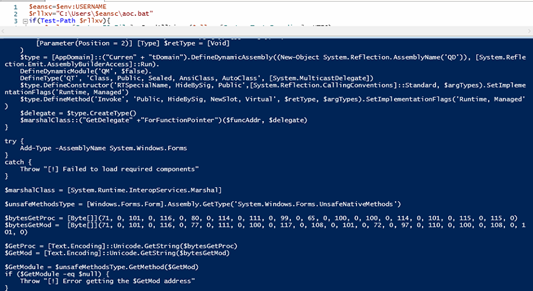
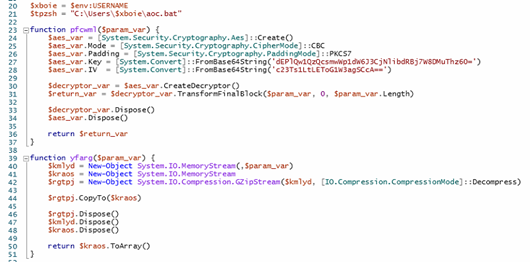
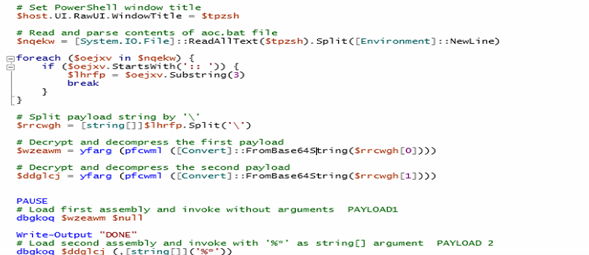
PowerShell स्क्रिप्टको दोस्रो भागमा, यसले पहिले वातावरणबाट हालको प्रयोगकर्ताको नाम पुन: प्राप्त गर्छ र प्रयोगकर्ताको प्रोफाइल डाइरेक्टरीमा अवस्थित aoc.bat नामक फाइलको मार्ग निर्माण गर्छ । यो ब्याच फाइल भित्र लुकेका एन्क्रिप्टेड र कम्प्रेस गरिएको .NET एसेम्बलीहरूको रूपमा एम्बेड गरिएका पेलोडहरू कार्यान्वयन गर्न अगाडि बढ्छ। स्क्रिप्टले विशेष रूपमा :: सँग उपसर्ग भएको टिप्पणी लाइन खोज्छ, जसमा Base64-इनकोडेड पेलोड स्ट्रिङ हुन्छ। यो स्ट्रिङलाई त्यसपछि ब्याकस्ल्याश (\) लाई डिलिमिटरको रूपमा प्रयोग गरेर दुई भागमा विभाजन गरिन्छ। प्रत्येक भागले Base64 डिकोडिङ, हार्डकोड गरिएको कुञ्जी प्रयोग गरेर AES डिक्रिप्शन र IV (PKCS7 प्याडिङको साथ CBC मोडमा) बाट गुज्रिन्छ, त्यसपछि GZIP डिकम्प्रेसन हुन्छ जुन सँगैका चित्रहरूमा देखाइएको छ। परिणाम दुई अलग .NET एसेम्बलीहरू हुन्, दुबै लोड र मेमोरीमा सिधै कार्यान्वयन गरिन्छ। पहिलो एसेम्बली कुनै पनि तर्क बिना आह्वान गरिएको छ, जबकि दोस्रो '%*' लाई सिमुलेटेड कमाण्ड-लाइन इनपुटको रूपमा पास गरिएको साथ कार्यान्वयन गरिएको छ।
दोस्रो पेलोडले अझ महत्वपूर्ण भूमिका खेल्छ। यसले अन्तिम मालवेयर कार्यान्वयन गर्न जिम्मेवार लोडरको रूपमा काम गर्छ। जुन XWorm रिमोट एक्सेस ट्रोजन (RAT) हो।
लोडर
लोडर पत्ता लगाउनबाट बच्न, घटना लगिङ असक्षम गर्न र मेमोरीमा सिधै एम्बेडेड पेलोडहरू कार्यान्वयन गर्न डिजाइन गरिएको हो। यसले Assembly.Load मार्फत .NET एक्जिक्युटेबलहरू डिक्रिप्ट गरेर र चलाएर वा VirtualProtect र डेलिगेटहरू प्रयोग गरेर डिक्रिप्ट गरिएको शेलकोड कार्यान्वयन गरेर यो प्राप्त गर्दछ।
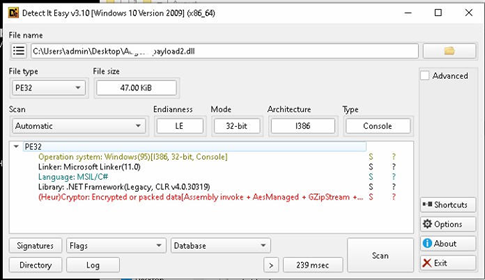
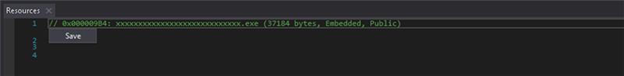
लोडर क्षमताहरू:
- बच्ने पत्ता लगाउने
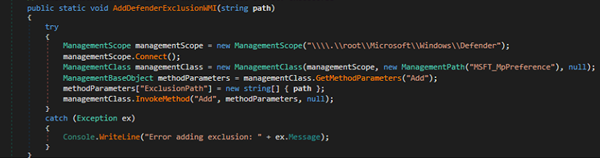
- घटना लगिङ असक्षम पार्नुहोस्
- एम्बेडेड पेलोडहरू निकाल्नुहोस् र कार्यान्वयन गर्नुहोस्
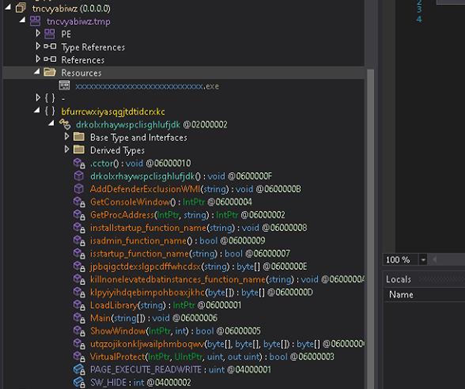
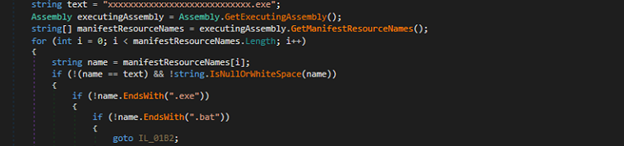
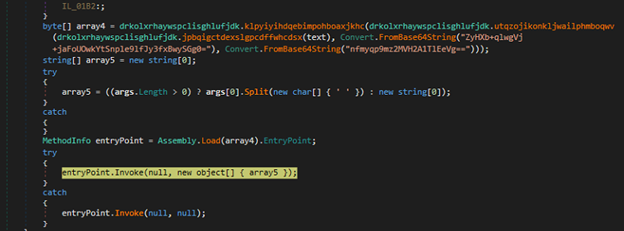
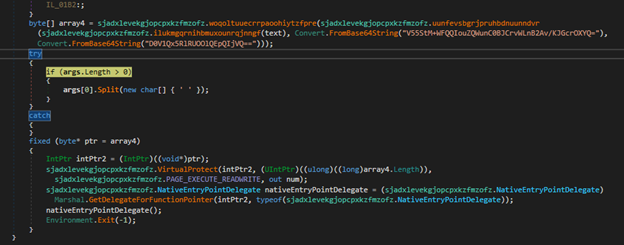
यहाँ, हामीले धेरै लोडरहरू पहिचान गर्यौं जसले पत्ता लगाउनबाट बच्न र चुपचाप रूपमा रहन इन-मेमोरी कार्यान्वयन प्रविधिहरू प्रयोग गर्दछ। यी मध्ये केही लोडरहरूमा एन्क्रिप्टेड .NET कार्यान्वयनयोग्यहरू हुन्छन्, जुन रनटाइममा डिक्रिप्ट गरिन्छ र Assembly.Load प्रयोग गरेर सिधै मेमोरीबाट कार्यान्वयन गरिन्छ र त्यसपछि .EntryPoint.Invoke गरिन्छ, जसले लोडरलाई डिस्कमा कार्यान्वयनयोग्य नलेखी व्यवस्थित कोड चलाउन अनुमति दिन्छ।
यसको विपरीत, अन्य भेरियन्टहरूमा बाइनरीको सट्टा इन्क्रिप्टेड शेलकोड हुन्छ। यी भेरियन्टहरूले शेलकोडलाई डिक्रिप्ट गर्छन्, VirtualProtect प्रयोग गरेर मेमोरी सुरक्षाहरू परिमार्जन गर्छन् र यसलाई कार्यान्वयनयोग्य बनाउँछन्, र त्यसपछि Marshal.GetDelegateForFunctionPointer मार्फत सिर्जना गरिएको डेलिगेट प्रयोग गरेर यसलाई कार्यान्वयन गर्छन्। तलका चित्रहरूमा देखाइए अनुसार,
- दृढता
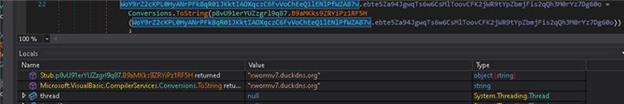
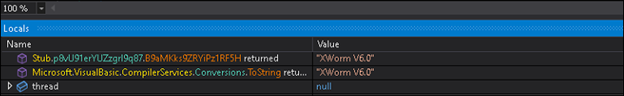
एक्सवर्म
हामीले यस वर्षको सुरुमा XWorm र Remcos मा पहिले नै रिपोर्ट गरिसकेका छौं , जसले यसको मुख्य कार्यक्षमता, किलगिङ, रिमोट कमाण्ड कार्यान्वयन, डेटा एक्सफिल्ट्रेसन, र यसको दृढता र चोरीको विधिहरू जस्ता उन्नत क्षमताहरूको गहन विश्लेषण प्रदान गर्दछ।
XWorm को अतिरिक्त, उही अभियानका धेरै भेरियन्टहरूले Remcos लाई पनि प्रयोग गर्यो , जुन एक व्यापक रूपमा परिचित व्यावसायिक रिमोट एक्सेस ट्रोजन (RAT) हो जसले रिमोट डेस्कटप पहुँच, किलगिङ, कमाण्ड कार्यान्वयन, फाइल हेरफेर, स्क्रिनसट क्याप्चर, र डेटा एक्सफिल्टरेशन सहित विभिन्न क्षमताहरू प्रदान गर्दछ।
अभियान १:
अभियान २ ले जाभास्क्रिप्टसँग एम्बेड गरिएका SVG (स्केलेबल भेक्टर ग्राफिक्स) फाइलहरूको प्रयोग गरेर मालवेयर डेलिभरीमा उल्लेखनीय परिवर्तन ल्याउँछ, जुन मुख्यतया फिसिङ आक्रमणहरूमा प्रयोग गरिन्छ। यी दुर्भावनापूर्ण SVG हरू वैध छवि फाइलहरूको रूपमा देखा पर्नका लागि बनाइएका छन् र या त कमजोर सफ्टवेयर वातावरणमा (जस्तै पुरानो छवि दर्शकहरू वा इमेल क्लाइन्टहरू) रेन्डर गरिएका छन् वा शंका नगर्ने प्रयोगकर्ताहरूलाई लोभ्याउन डिजाइन गरिएका फिसिङ वेब पृष्ठहरू भित्र एम्बेड गरिएका छन्। अब, SVG फाइल भित्र एम्बेड गरिएको जाभास्क्रिप्टले ट्रिगर संयन्त्रको रूपमा काम गर्दछ, SVG खोल्दा वा पूर्वावलोकन गर्दा ZIP अभिलेखको स्वचालित डाउनलोड सुरु गर्दछ।
यो डाउनलोड गरिएको ZIP अभिलेखमा एउटा अस्पष्ट BAT स्क्रिप्ट छ, जसले मालवेयरको लागि प्रारम्भिक पहुँच भेक्टरको रूपमा काम गर्दछ। एक पटक BAT स्क्रिप्ट प्रयोगकर्ताद्वारा म्यानुअल रूपमा वा सामाजिक इन्जिनियरिङ रणनीतिहरू मार्फत कार्यान्वयन गरिसकेपछि, यसले अभियान १ मा अवलोकन गरिएको जस्तै बहु-चरण संक्रमण श्रृंखला सुरु गर्दछ। विशेष गरी, BAT स्क्रिप्टले मेमोरीमा सिधै लोडर एक्जिक्युटेबल (EXE) लाई डिकोड र कार्यान्वयन गर्न PowerShell आदेशहरूलाई आह्वान गर्दछ। यो लोडर अन्तिम पेलोड डिक्रिप्ट र तैनाथ गर्न जिम्मेवार छ, जुन यस अभियानमा XWorm रिमोट एक्सेस ट्रोजन (RAT) हो।
डेलिभरी संयन्त्रको रूपमा SVG को प्रयोगले आक्रमण पद्धतिमा उल्लेखनीय विकासको प्रतिनिधित्व गर्दछ, किनकि छवि फाइलहरू सामान्यतया सौम्य मानिन्छन् र प्रायः परम्परागत सुरक्षा उपकरणहरूद्वारा गहिरो सामग्री निरीक्षणबाट बहिष्कृत हुन्छन्। SVG हरूको स्क्रिप्टिङ क्षमताहरूको शोषण गरेर, खतरा अभिनेताहरूले प्रभावकारी रूपमा परिधि प्रतिरक्षालाई बाइपास गर्न सक्छन् र फाइलरहित, लुकेको तरिकाले दुर्भावनापूर्ण पेलोडहरू डेलिभर गर्न सक्छन्।
निष्कर्ष:
यी अभियानहरूले XWorm र Remcos जस्ता रिमोट एक्सेस ट्रोजनहरू डेलिभर गर्न अस्पष्ट स्क्रिप्टहरू, फाइललेस मालवेयर र SVG जस्ता गैर-परम्परागत फाइल ढाँचाहरूको प्रयोगमा बढ्दो प्रवृत्तिलाई हाइलाइट गर्दछ। BAT फाइलहरूमा पेलोडहरू इम्बेड गरेर र PowerShell मार्फत तिनीहरूलाई कार्यान्वयन गरेर, आक्रमणकारीहरूले स्थिर प्रतिरक्षाहरूलाई प्रभावकारी रूपमा बाइपास गर्छन्। फिसिङ आक्रमणहरूमा SVG हरू प्रयोग गर्नेबाट मालवेयर डेलिभरीमा परिवर्तनले यस्ता विकसित खतराहरूको सामना गर्न व्यवहारिक पत्ता लगाउने, सामग्री निरीक्षण गर्ने र सुधारिएको प्रयोगकर्ता जागरूकताको आवश्यकतालाई थप जोड दिन्छ।
आईओसीएस:
| MD5 | फाइल |
| EDA018A9D51F3B09C20E88A15F630DF5 | बैट |
| 23E30938E00F89BF345C9C1E58A6CC1D | JS |
| 1CE36351D7175E9244209AE0D42759D9 | लोडर |
| EC04BC20CA447556C3BDCFCBF6662C60 | XWORMComment |
| D439CB98CF44D359C6ABCDDDB6E85454 | रेमकोस |
पत्ता लगाउने:
ट्रोजन.लोडरसीआईआर
ट्रोजन.जेनेरिकएफसी.एस२९९६०९०९
माइटर अट्याक टीटीपीहरू:
| रणनीति | प्रविधिको परिचयपत्र र नाम | विवरण |
| कार्यान्वयन | T1059.001 – कमाण्ड र स्क्रिप्टिङ दोभाषे: पावरशेल | पावरशेल आदेशहरूको व्याख्या गर्न, डेटा डिक्रिप्ट गर्न र पेलोडहरू आह्वान गर्न प्रयोग गरिन्छ। |
| T1106 - API मार्फत कार्यान्वयन | स्क्रिप्टले मेमोरीमा पेलोडहरू कार्यान्वयन गर्न .NET API हरू (जस्तै, Assembly.Load, Invoke) प्रयोग गर्दछ। | |
| रक्षा चोरी | T1027 - अस्पष्ट फाइलहरू वा जानकारी | पेलोडहरू Base64 एन्कोड गरिएका, AES-इन्क्रिप्ट गरिएका, र स्थिर पत्ता लगाउने कार्यहरूलाई बाइपास गर्न कम्प्रेस गरिएका हुन्छन्। |
| T1140 - फाइलहरू वा जानकारी डिओबफस्केट/डिकोड गर्नुहोस् | कार्यान्वयन गर्नु अघि स्क्रिप्टले पेलोडहरू डिकोड र डिकम्प्रेस गर्छ। | |
| T1055.012 – प्रक्रिया इंजेक्शन: .NET असेंबली इंजेक्शन | पेलोडहरू मेमोरीमा लोड हुन्छन् | |
| T1036 - मास्करेडिङ | दुर्भावनापूर्ण सामग्री ब्याच फाइलमा लुकेको छ। | |
| दृढता | T1053 - निर्धारित कार्य/काम | स्ट्रार्टअप मेनु मार्फत दृढता स्थापित गर्नुहोस्। |
| प्रारम्भिक पहुँच | T1204 - प्रयोगकर्ता कार्यान्वयन | कार्यान्वयन प्रयोगकर्ताले ब्याच फाइल म्यानुअल रूपमा चलाउने कुरामा निर्भर गर्दछ। |
| आदेश र नियन्त्रण | T1132 - डेटा एन्कोडिङ | Base64 र इन्क्रिप्शन आदेशहरू वा पेलोडहरू इन्कोड गर्न प्रयोग गरिन्छ। |
| T1219 – रिमोट एक्सेस सफ्टवेयर | एक्सवर्मले संक्रमित होस्टमाथि पूर्ण रिमोट पहुँच र नियन्त्रण प्रदान गर्दछ। | |
| प्रमाण पहुँच | T1056.001 – इनपुट क्याप्चर: किलगिङ | XWorm मा प्रयोगकर्ता इनपुट र प्रमाणहरू चोर्न किलगिङ कार्यक्षमता समावेश छ। |
| निष्कासन | T1041 - C2 च्यानलमा एक्सफिल्ट्रेसन | चोरी गरिएको डेटा Xworm द्वारा प्रयोग गरिएको उही C2 च्यानल मार्फत निकालिन्छ। |
लेखक:
वैभव बिल्लाडे
रुमाना सिद्दीकी