• उत्पादन र सेवाहरू
        • बादल

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • प्रेममा

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • प्लेटफर्म

          • Malware Analysis Platform
        • लघु व्यापार

          • SOHO Total Edition
        • सेवा

          • Threat Intel
          • Digital Risk Protection Services (डीआरपीएस)
          • Ransomware Recovery as a Services (आरआरएएस)
          • DPDP Compliance
          • Managed Detection and Response
          • साइबर सुरक्षा र Data Privacy जागरूकता
  • समाधान
    • BFSI
    • शिक्षा
    • सरकार
    • स्वास्थ्य
    • आईटीईएस
    • विनिर्माण
  • कम्पनी
    • हाम्रो बारेमा Seqrite
    • नेतृत्व
    • पुरस्कार र प्रमाणपत्र
    • समाचार कक्ष
  • भागीदार
    • साझेदार कार्यक्रम
    • साझेदार खोज्नुहोस्
    • साझेदार बन्नुहोस्
  • समर्थन
  • स्रोतहरू
    • ब्लग
    • Whitepapers
    • डेटासेटहरू
    • मामला अध्ययन
    • धम्की रिपोर्टहरू
    • नियमावली
    • PoV
    • बुझ्नका Data Privacy
    • तपाईंको जोखिम स्कोर जाँच गर्नुहोस्
    • DPDP संवादहरू
    • गोपनीयता समय
Seqrite ल्याब ब्लग
संपर्क सेल्स आक्रमणमा?
  • उत्पादन र सेवाहरू
        • बादल

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • प्रेममा

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • प्लेटफर्म

          • Malware Analysis Platform
        • लघु व्यापार

          • SOHO Total Edition
        • सेवा

          • Threat Intel
          • Digital Risk Protection Services (डीआरपीएस)
          • Ransomware Recovery as a Services (आरआरएएस)
          • DPDP Compliance
          • Managed Detection and Response
          • साइबर सुरक्षा र Data Privacy जागरूकता
  • समाधान
    • BFSI
    • शिक्षा
    • सरकार
    • स्वास्थ्य
    • आईटीईएस
    • विनिर्माण
  • कम्पनी
    • हाम्रो बारेमा Seqrite
    • नेतृत्व
    • पुरस्कार र प्रमाणपत्र
    • समाचार कक्ष
  • भागीदार
    • साझेदार कार्यक्रम
    • साझेदार खोज्नुहोस्
    • साझेदार बन्नुहोस्
  • समर्थन
  • स्रोतहरू
    • ब्लग
    • Whitepapers
    • डेटासेटहरू
    • मामला अध्ययन
    • धम्की रिपोर्टहरू
    • नियमावली
    • PoV
    • बुझ्नका Data Privacy
    • तपाईंको जोखिम स्कोर जाँच गर्नुहोस्
    • DPDP संवादहरू
    • गोपनीयता समय
गृहपृष्ठ  /  प्राविधिक  / वर्डप्रेस साइट सुरक्षा अलर्ट: बुकली प्लगइन जोखिम पत्ता लगाइयो र प्याच गरियो
वर्डप्रेस साइट सुरक्षा अलर्ट: बुकली प्लगइन जोखिम पत्ता लगाइयो र प्याच गरियो
29 मार्च 2023

वर्डप्रेस साइट सुरक्षा अलर्ट: बुकली प्लगइन जोखिम पत्ता लगाइयो र प्याच गरियो

द्वारा लिखित विनय कुमार
विनय कुमार
प्राविधिक

वर्डप्रेस एक लोकप्रिय सामग्री व्यवस्थापन प्रणाली हो जसले प्रयोगकर्ताहरूलाई विभिन्न प्लगइनहरूको मद्दतले वेबसाइटहरू सिर्जना र व्यवस्थापन गर्न अनुमति दिन्छ। ६०,००० भन्दा बढी वेबसाइटहरूले व्यापक रूपमा प्रयोग गर्ने यस्तै प्लगइन "वर्डप्रेस अनलाइन बुकिङ र तालिका प्लगइन - बुकली" हो। बुकलीले अनलाइन बुकिङलाई सुव्यवस्थित गर्छ र आरक्षण प्रक्रियालाई स्वचालित बनाउँछ। यद्यपि, धेरै अन्य वर्डप्रेस प्लगइनहरू जस्तै, यो पनि आक्रमणकारीहरूद्वारा शोषणको लागि कमजोर हुन सक्छ।

मार्च २०२३ मा, क्विक हिल सेक्युरिटी ल्याब्सले बुकली प्लगइनमा एउटा जोखिम पहिचान गर्‍यो। हामीले त्रुटि पत्ता लगाउने बित्तिकै, हामीले जोखिमलाई तुरुन्तै सम्बोधन गर्ने सुनिश्चित गर्न जिम्मेवार खुलासा प्रक्रियाहरू सुरु गर्‍यौं। मार्च ३, २०२३ मा, हामीले त्यस दिनको सुरुमा जोखिम पत्ता लगाएपछि बुकली प्लगइन समर्थन टोलीलाई सम्पर्क गर्‍यौं र उनीहरूलाई पूर्ण प्राविधिक विवरणहरू प्रदान गर्‍यौं। हामीले plugins@wordpress.org र Wordfence (CNA) लाई पनि जोखिमको बारेमा सूचित गर्‍यौं। जोखिमलाई तुरुन्तै स्वीकार गरियो र CVE-२०२३-११७२ पहिचानकर्ता तोकियो। बुकली टोलीले प्याच विकास गर्ने काम गर्‍यो र मार्च ९, २०२३ मा संस्करण २१.५.१ मा जारी गर्‍यो।

यस पोस्टमा, हामी Bookly प्लगइनमा पाइने जोखिमको मूल कारणको गहन विश्लेषण गर्नेछौं, साथै समस्यालाई सम्बोधन गर्न जारी गरिएको प्याचको पनि जाँच गर्नेछौं। 

CVE विश्लेषण - २०२३-११७२ - नाम मार्फत अप्रमाणित भण्डारण गरिएको क्रस-साइट स्क्रिप्टिङ:

हाम्रो अनुसन्धानले पत्ता लगायो कि बुकली प्लगइनको "फुल नेम" फिल्ड अपर्याप्त इनपुट सेनिटाइजेसन र आउटपुट एस्केपिङको कारणले गर्दा स्टोर गरिएको क्रस-साइट स्क्रिप्टिङ (XSS) आक्रमणहरूको लागि कमजोर थियो। हामीले थप अनुसन्धान गर्यौं र पत्ता लगायौं कि प्लगइनले प्रयोगकर्ताको "फुल नेम" इनपुटलाई धेरै फाइलहरूमा पुन: प्रयोग गर्दछ, यदि इनपुटलाई राम्ररी सेनिटाइज गरिएको छैन र दुर्भावनापूर्ण कोड इन्जेक्सन रोक्नको लागि एस्केप गरिएको छैन भने सुरक्षा उल्लङ्घनको जोखिम उल्लेखनीय रूपमा बढ्छ। तलको कोड स्निपेटले "फुल नेम" फिल्डको मान कसरी प्रयोग गरिन्छ भनेर देखाउँछ:
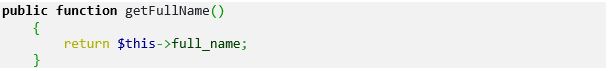
तल देखाइए अनुसार, "Full name" फिल्ड मान $codes चरमा भण्डारण गरिएको छ।
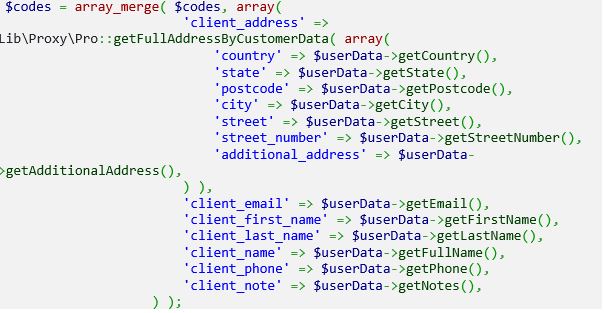
त्यसपछि, क्यालेन्डरको टूलटिपमा चर $codes प्रयोग गरिन्छ।
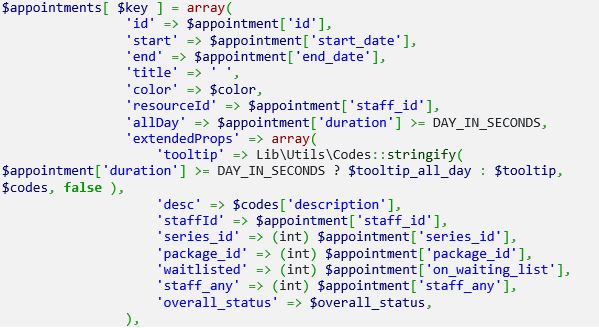
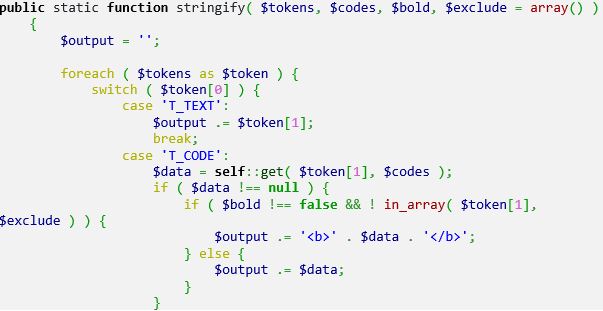
यद्यपि, कार्यक्रमको पछिल्ला चरणहरूमा $codes चर प्रयोग गर्दा उचित सरसफाइ उपायहरूको अभाव देखिन्छ।
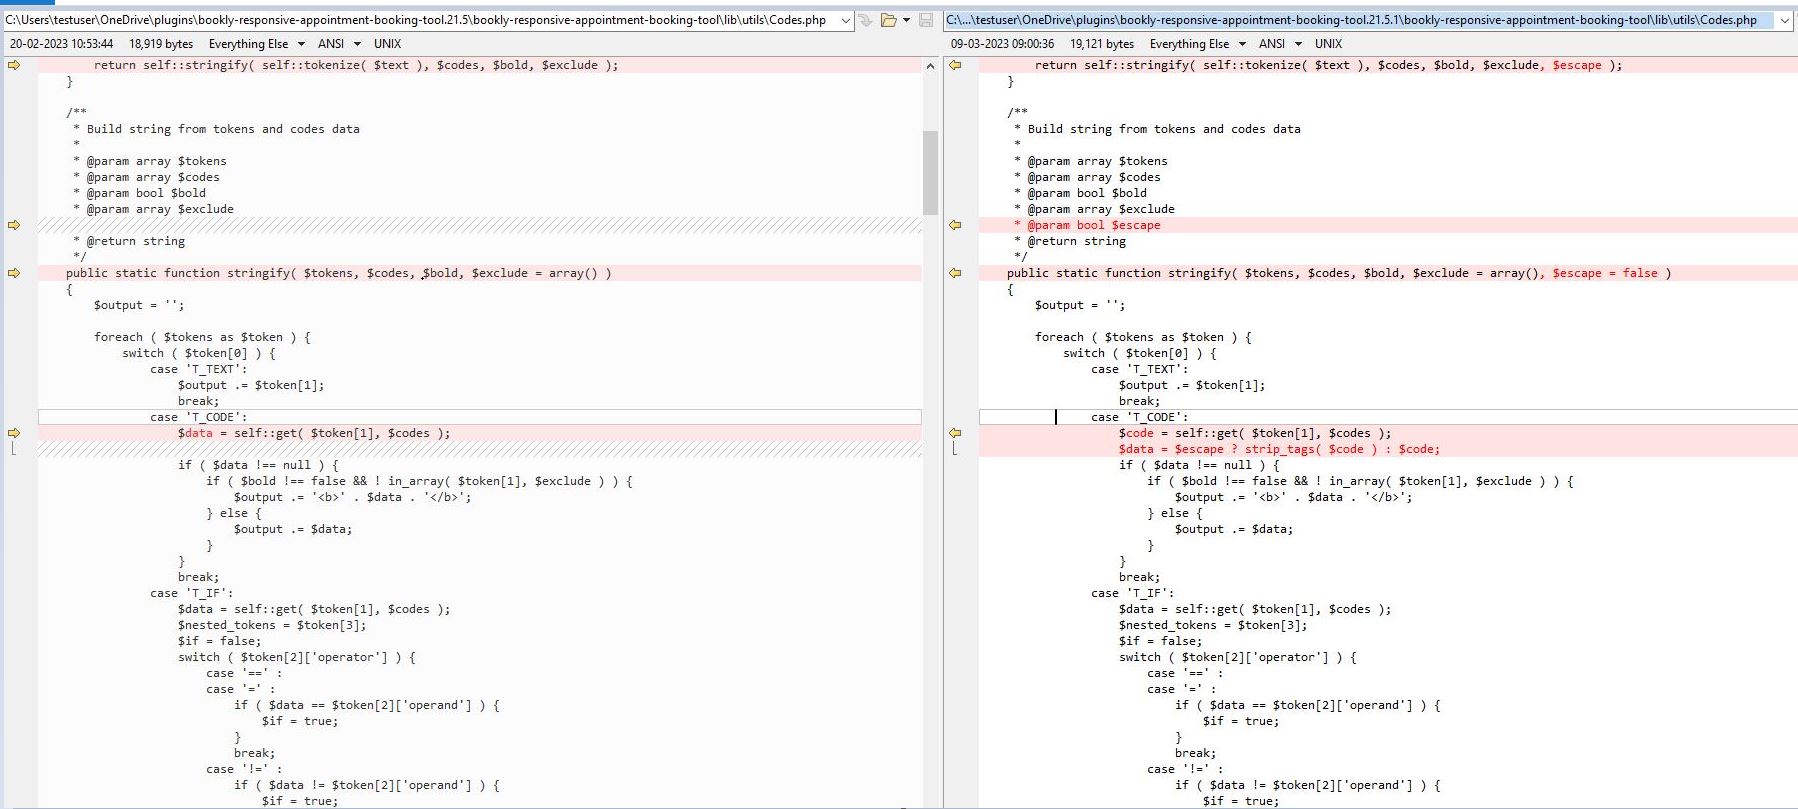
समस्या समाधान गर्दै: प्याचमा एक नजर

जोखिम समाधान गर्ने प्याचको जाँच गरेपछि, हामीले पत्ता लगायौं कि $codes चर अब कार्यक्रममा कुनै पनि सम्भावित सुरक्षा उल्लङ्घनहरू रोक्नको लागि पर्याप्त रूपमा सेनिटाइज गरिएको छ। उल्लेखनीय रूपमा, प्याचले $codes चरलाई सेनिटाइज गर्न र कोडमा अन्यत्र प्रयोग गर्नु अघि आक्रमणलाई कम गर्न PHP को "strip_tags" प्रकार्य प्रयोग गर्दछ।
निष्कर्ष

यस पोस्टले Bookly प्लगइनमा रहेको एउटा जोखिमलाई हाइलाइट गर्‍यो जसले अप्रमाणित आक्रमणकारीहरूलाई दुर्भावनापूर्ण स्क्रिप्टहरू इन्जेक्ट गर्न अनुमति दिन सक्छ, जसले गर्दा साइट मालिकले प्लगइनबाट क्यालेन्डर टूलटिप पहुँच गर्दा उनीहरूको सम्पूर्ण साइटलाई जोखिममा पार्न सक्छ। धन्यबाद, संस्करण २१.५.१ मा जोखिम पूर्ण रूपमा समाधान गरिएको छ। हामी दृढताका साथ सिफारिस गर्छौं कि WordPress साइट मालिकहरूले सम्भावित आक्रमणहरू रोक्नको लागि आफ्नो साइटलाई प्लगइनको पछिल्लो प्याच गरिएको संस्करण (हाल लेख्ने समयमा संस्करण २१.६) मा अपडेट गर्नुहोस्।

सबै SEQRITE र क्विक हिलका ग्राहकहरूलाई निम्न हस्ताक्षरहरू मार्फत यस जोखिमलाई लक्षित गर्ने कुनै पनि शोषणबाट सुरक्षित गरिएको छ:

  • HTTP/CVE-2023-1172!VK.46842
  • HTTP/CVE-2023-1172!VK.47543


 अघिल्लो पोस्टएक्सपिरो: नयाँ चुनौती दिन पुरानो भाइरस पुन: देखा पर्छ
अर्को पोस्ट  स्वास्थ्य सेवा उच्च सतर्कतामा: eI मा साइबर आक्रमणको डरलाग्दो वृद्धि...
विनय कुमार

विनय कुमारको बारेमा

विनय कुमार क्विक हिल सेक्युरिटी ल्याब्सका एक कुशल सुरक्षा अनुसन्धानकर्ता हुन् जसलाई नेटवर्क सुरक्षामा व्यापक अनुभव छ। जोखिम अनुसन्धान, खतरा... मा केन्द्रित।

विनय कुमारका लेखहरू »

सम्बन्धित पोस्ट

  • CVE-2026-3854: कसरी Git Push विकल्पहरू आन्तरिक मेटाडेटा इंजेक्शन आदिम बन्यो

    CVE-2026-3854: कसरी Git Push विकल्पहरू आन्तरिक मेटाडेटा इंजेक्शन आदिम बन्यो

    अक्टोबर 6, 2026
  • ड्र्यागनफोर्स भित्र: कसरी र्‍यान्समवेयर कार्टेलको पेलोड वास्तवमा चल्छ

    अक्टोबर 1, 2026
  • म्याकसिन्क: क्लिकफिक्स लुर्सको शोषण गर्ने अपमानजनक म्याकोस चोरीकर्ता

    सेप्टेम्बर 8, 2026
विशेष लेखकहरू
  • Seqrite
    Seqrite

    Seqrite एक अग्रणी उद्यम साइबर सुरक्षा समाधान प्रदायक हो। ध्यान केन्द्रित गर्दै...

    द्वारा थप लेखहरू पढ्नुहोस् Seqrite
  • बिनेश पी
    बिनेश पी

    म साइबर सुरक्षाको लागि एक जोशिलो उत्साही र समर्पित लेखक हुँ। एउटा सीपको साथ...

    बिनेश पी द्वारा थप लेखहरू पढ्नुहोस्
  • ज्योति कार्लेकर
    ज्योति कार्लेकर

    म एक उत्सुक लेखक हुँ जसलाई उदीयमान प्रविधिहरूको बारेमा सामग्री तयार गर्न मन पर्छ र...

    ज्योति कार्लेकरका थप लेखहरू पढ्नुहोस्
  • संजय काटकर
    संजय काटकर

    संजय काटकर क्विक हिल टेक्नोलोजीजका संयुक्त प्रबन्ध निर्देशक हुन्...

    संजय काटकरका थप लेखहरू पढ्नुहोस्
विषय
अपार्टमेन्ट (25) साइबर आक्रमण (36) साइबर-हमला (58) साइबरटैक (16) cyberattacks (15) Cybersecurity (343) साइबर सुरक्षा (34) साइबर खतरा (33) साइबर खतराहरू (51) डेटा उल्लंघन (56) डाटा उल्लंघन (29) डेटा हानि (28) डाटा हानि रोकथाम (34) data privacy (17) डेटा सुरक्षा (35) डेटा सुरक्षा (19) DLP (50) DPDP (14) DPDPAComment (17) गुप्तिकरण (16) अन्तिम बिन्दु सुरक्षा (113) इन्टरप्राइज सुरक्षा (20) अन्वेषण गर्नुहोस् (13) GDPR (14) मालवेयर (76) मालवेयर विश्लेषण (15) मालवेयर आक्रमण (23) MDM (27) माइक्रोसफ्ट (15) मिटर एटीटी एन्ड सीके (14) नेटवर्क सुरक्षा (26) फिसिङ (30) ransomware (69) ransomware आक्रमण (31) ransomware हमलाहरु (31) ransomware संरक्षण (17) Seqrite (41) Seqrite गुप्तिकरण (27) Seqrite ईपीएस (33) Seqrite सेवा (16) खतरा पत्ता लगाउने (15) Threat Intelलिगेन्स (25) युटिएम (34) विलोपन (16) शून्य विश्वास (13)
Seqrite ल्याब

विश्वव्यापी रूपमा उत्कृष्ट-इन-क्लास खतरा रोकथाम, पत्ता लगाउने, र प्रतिक्रिया समाधानहरूको साथ अन्त्य बिन्दु, डेटा, र नेटवर्क सुरक्षालाई सरलीकृत गर्ने अग्रणी उद्यम IT सुरक्षा समाधान प्रदायक।

थप पढ्नुहोस् Seqrite

हमीलाई पछ्याउनुहोस:

हाम्रो न्यूजलेटरमा सदस्यता लिनुहोस्

नवीनतम साइबर सुरक्षा प्रवृत्ति र अन्तर्दृष्टि बारे जानकारी रहनुहोस्।

लोड
उत्पादन र सेवाहरू
  • बादल
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • प्रेममा
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • प्लेटफर्म
  • Malware Analysis Platform
  • सूक्ष्म व्यवसाय
  • SOHO Total Edition
  • सेवा
  • Threat Intel
  • Digital Risk Protection Services (डीआरपीएस)
  • Ransomware Recovery as a Services (आरआरएएस)
  • DPDP Compliance
  • Managed Detection and Response
  • साइबर सुरक्षा र Data Privacy जागरूकता
स्रोतहरू
  • ब्लग
  • Whitepapers
  • डेटासेटहरू
  • धम्की रिपोर्टहरू
  • नियमावली
  • PoV
  • बुझ्नका Data Privacy
  • DPDP संवादहरू
  • नीति र अनुपालन
  • EULA
  • गोदीप.एआई
  • SIA
  • गोपनीयता समय
सम्पर्क
  • दर्ता भएका कार्यालयहरू
  • साइबर सुरक्षाको कुरा गरौं
समर्थन
  • प्राविधिक समर्थन
  • सफ्टवेयर डाउनलोड गर्नुहोस्
  • अफलाइन अपडेटर
  • फर्मवेयर अपग्रेड
  • अपग्रेड
  • उत्पाद दस्तावेज
हाम्रो बारेमा - CHG
  • हाम्रो बारेमा Seqrite
  • नेतृत्व
  • पुरस्कार र मान्यता
  • समाचार कक्ष
साथी
  • साझेदार कार्यक्रम
  • साझेदार खोज्नुहोस्
  • साझेदार बन्नुहोस्
  • Seqrite प्रमाणीकरण

© २०२५ क्विक हिल टेक्नोलोजीज लिमिटेड

साइटमैप गोपनीयता नीतिहरू कानूनी नोटिस कुकी नीतिहरू प्रयोगको शर्त