

परिचय
साइबर सुरक्षाको विकास भइरहेको परिदृश्यमा, आक्रमणकारीहरूले परम्परागत प्रतिरक्षालाई बाइपास गर्न निरन्तर नयाँ तरिकाहरू खोज्छन्। पछिल्लो र सबैभन्दा कपटी विधिहरू मध्ये एक स्केलेबल भेक्टर ग्राफिक्स (SVG) प्रयोग गर्नु हो - वेबसाइट र अनुप्रयोगहरूको लागि सामान्यतया सफा, स्केलेबल छविहरूसँग सम्बन्धित फाइल ढाँचा। तर तिनीहरूको हानिरहित देखिने उपस्थिति मुनि, SVG हरूले परिष्कृत फिसिङ आक्रमणहरू कार्यान्वयन गर्न सक्षम धम्कीपूर्ण स्क्रिप्टहरू राख्न सक्छन् ।
यस ब्लगले SVG हरूलाई कसरी हतियार बनाइन्छ, तिनीहरू किन प्रायः पत्ता लगाउनबाट बच्छन्, र संस्थाहरूले आफूलाई सुरक्षित राख्न के गर्न सक्छन् भन्ने कुराको अन्वेषण गर्दछ।
SVG हरू: तस्बिरहरू मात्र होइन
SVG फाइलहरू JPEG वा PNG जस्ता मानक छवि ढाँचाहरू भन्दा मौलिक रूपमा फरक हुन्छन्। पिक्सेल डेटा भण्डारण गर्नुको सट्टा, SVG हरूले भेक्टर पथ, आकार र पाठ परिभाषित गर्न XML-आधारित कोड प्रयोग गर्छन् । यसले तिनीहरूलाई उत्तरदायी डिजाइनको लागि आदर्श बनाउँछ, किनकि तिनीहरू गुणस्तर गुमाउनु बिना नै मापन गर्छन्। यद्यपि, यही संरचनाले SVG हरूलाई एम्बेडेड JavaScript समावेश गर्न अनुमति दिन्छ , जुन ब्राउजरमा फाइल खोल्दा कार्यान्वयन गर्न सकिन्छ - धेरै Windows प्रणालीहरूमा पूर्वनिर्धारित रूपमा हुने कुरा।
वितरण
- ईमेल संलग्नकहरू: विश्वासयोग्य विषयवस्तु र प्रेषकको प्रतिरूपण सहितको स्पियर-फिसिङ इमेलहरू मार्फत पठाइयो।
- क्लाउड भण्डारण लिङ्कहरू: ड्रपबक्स, गुगल ड्राइभ, वनड्राइभ, आदि मार्फत साझेदारी गरिएको, प्रायः इमेल फिल्टरहरू बाइपास गर्दै।
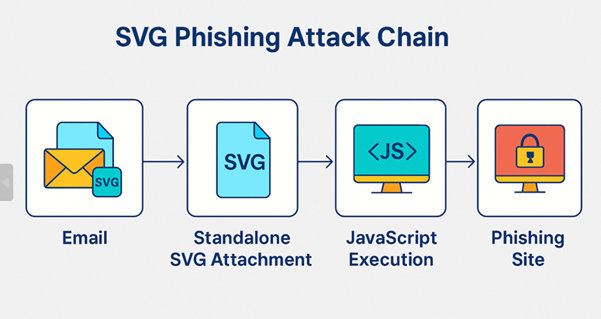
यो तस्बिरले SVG फिसिङ आक्रमण शृङ्खलालाई चार फरक चरणहरूमा चित्रण गर्दछ: यो हानिरहित देखिने SVG संलग्नक भएको इमेलबाट सुरु हुन्छ, जुन खोल्दा, ब्राउजरमा जाभास्क्रिप्ट कार्यान्वयन ट्रिगर गर्दछ, अन्ततः प्रयोगकर्तालाई प्रमाणहरू चोर्न डिजाइन गरिएको फिसिङ साइटमा रिडिरेक्ट गर्दछ।
आक्रमण कसरी काम गर्छ:
जब कुनै लक्ष्यले SVG संलग्नक प्राप्त गर्छ र इमेल खोल्छ, फाइल सामान्यतया तिनीहरूको पूर्वनिर्धारित वेब ब्राउजरमा सुरु हुन्छ - जबसम्म तिनीहरूसँग SVG फाइलहरू ह्यान्डल गर्नको लागि विशेष अनुप्रयोग सेट हुँदैन - कुनै पनि एम्बेडेड स्क्रिप्टहरू तुरुन्तै कार्यान्वयन गर्न अनुमति दिन्छ।
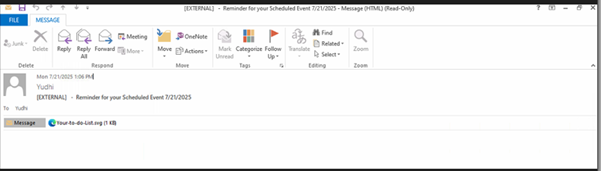
आक्रमणकारीहरूले सामान्यतया "तपाईंको अनुसूचित कार्यक्रमको लागि रिमाइन्डर 7212025.msg" वा "बैठक-रिमाइन्डर-7152025.msg" जस्ता भ्रामक विषय लाइनहरू सहित फिसिङ इमेलहरू पठाउँछन् , जसमा शंका उत्पन्न हुनबाट जोगिन "अपकमिंग मीटिंग.svg" वा "तपाईंको-टु-डू-लिस्ट.svg" नामक निर्दोष देखिने संलग्नकहरू समावेश हुन्छन् । एक पटक खोलिएपछि, SVG फाइल भित्र एम्बेडेड जाभास्क्रिप्टले पीडितलाई चुपचाप फिसिङ साइटमा रिडिरेक्ट गर्छ जसले माइक्रोसफ्ट 365 वा गुगल वर्कस्पेस जस्ता विश्वसनीय सेवाहरूको नक्कल गर्दछ। चित्रमा देखाइए अनुसार।
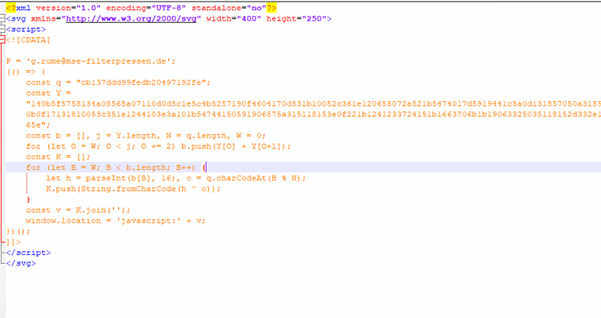
विश्लेषण गरिएको SVG नमूनामा, आक्रमणकारीले a लाई इम्बेड गर्दछ tag within the SVG, using a CDATA section to hide malicious logic. The code includes a long hex-encoded string (Y) and a short XOR key (q), which decodes into a JavaScript payload when processed. This decoded payload is then executed using window.location = ‘javascript:’ + v;, effectively redirecting the victim to a phishing site upon opening the file. An unused email address variable (g.rume@mse-filterpressen.de) is likely a decoy or part of targeted delivery.
डिक्रिप्शन गर्दा, हामीले c2c फिसिङ लिङ्क यस रूपमा फेला पार्यौं
hxxps://hju[.]yxfbynit[.]es/koRfAEHVFeQZ!bM9
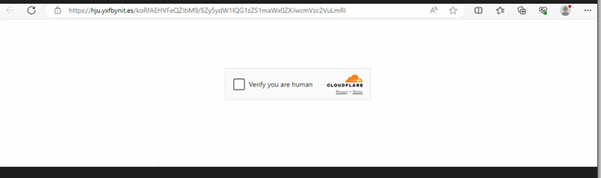
लिङ्कले Cloudflare CAPTCHA गेटद्वारा सुरक्षित गरिएको फिसिङ साइटमा निर्देशित गर्छ। तपाईंले प्रमाणित गर्न बाकस जाँच गरेपछि, तपाईं मानव हुनुहुन्छ, त्यसपछि तपाईंलाई आक्रमणकारीहरूद्वारा नियन्त्रित दुर्भावनापूर्ण पृष्ठमा रिडिरेक्ट गरिन्छ।
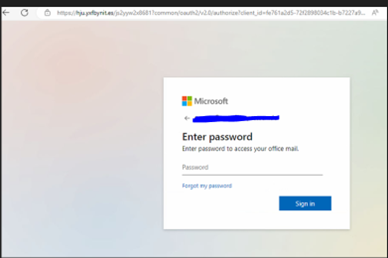
यो पृष्ठले वास्तविक देखिने Office 365 लगइन फारमलाई इम्बेड गर्दछ, जसले फिसिङ समूहलाई तपाईंको इमेल र पासवर्ड प्रमाणहरू एकै साथ खिच्न र प्रमाणित गर्न अनुमति दिन्छ।
निष्कर्ष: SVG-आधारित खतराहरूबाट अगाडि रहने
आक्रमणकारीहरूले नवप्रवर्तन गर्न जारी राख्दै गर्दा, संस्थाहरूले SVG जस्ता सौम्य देखिने फाइल ढाँचाहरूमा लुकेका जोखिमहरू पहिचान गर्नुपर्छ। सुरक्षा टोलीहरूले निम्न गर्नुपर्छ:
- कार्यान्वयन गर्नुहोस् गहन सामग्री निरीक्षण SVG फाइलहरूको लागि।
- अविश्वसनीय स्रोतहरूबाट SVG हरूको स्वचालित ब्राउजर रेन्डरिङ असक्षम पार्नुहोस्।
- अपरिचित संलग्नकहरू खोल्दा हुने जोखिमहरूको बारेमा कर्मचारीहरूलाई शिक्षित गर्नुहोस्।
- इमेल र वेब ट्राफिकमा असामान्य रिडिरेक्ट र स्क्रिप्ट गतिविधिको निगरानी गर्नुहोस्।
SVG हरू विकासकर्ताहरूका लागि शक्तिशाली उपकरण हुन सक्छन्, तर गलत हातमा पर्दा, तिनीहरू साइबर अपराधीहरूका लागि शक्तिशाली हतियार बन्न सक्छन्। यस उदीयमान खतराबाट अगाडि रहन जागरूकता र सक्रिय रक्षा महत्वपूर्ण छ।
IOCs
c78a99a4e6c04ae3c8d49c8351818090
f68e333c9310af3503942e066f8c9ed1
2ecce89fa1e5de9f94d038744fc34219
6b51979ffae37fa27f0ed13e2bbcf37e
4aea855cde4c963016ed36566ae113b7
84ca41529259a2cea825403363074538
लेखक:
सौमेन बर्मा
रुमाना सिद्दीकी


