
जनवरीको सुरुमा SNAKE वा EKANS भनिने नयाँ लक्षित ransomware फेला परेको थियो। मालवेयर गो भाषामा लेखिएको छ र यो धेरै अस्पष्ट छ र ICS वातावरण पछि जान्छ। Snake Ransomware एक केन्द्रित र लक्षित अभियान मार्फत वितरित गरिएको देखिन्छ जुन विशेष रूपमा व्यापार उद्यम नेटवर्कहरूलाई लक्षित गर्नमा केन्द्रित छ - यसले एन्क्रिप्शनको लागि AES र RSA प्रयोग गर्दछ। संक्रमण भएपछि, सान्दर्भिक फाइलहरू एन्क्रिप्टेड डेटाले ओभरराइट गरिन्छ। प्रत्येक परिमार्जित फाइललाई फाइलको अन्त्यमा " EKANS " स्ट्रिङले पनि ट्याग गरिएको छ।
मालवेयरमा हार्डकोड गरिएको आन्तरिक प्रणाली नाम र सार्वजनिक IP ठेगानाहरूको लागि जाँच समावेश छ, हाम्रो अवस्थामा यो होन्डा कम्पनीसँग सम्बन्धित छ। यदि होन्डासँग सम्बन्धित आन्तरिक डोमेनमा DNS प्रश्नहरू समाधान भएन भने यो तुरुन्तै बाहिर निस्कन्छ।
प्राविधिक विश्लेषण:
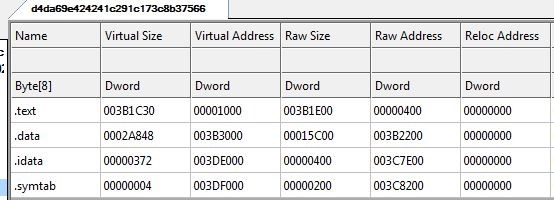
यो फाइल MS Windows को लागि PE32 कार्यान्वयनयोग्य छ र यसमा ".symptab" खण्ड छ जसमा कम आयातहरू छन् जसले फाइल Go भाषामा लेखिएको र कम्पाइल गरिएको छ भन्ने संकेत गर्दछ।
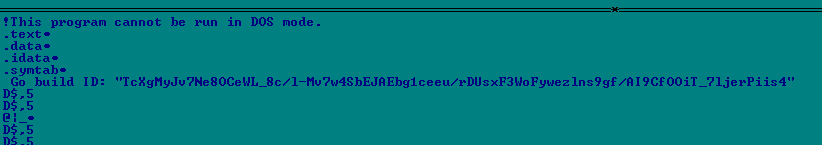
बाइनरी गो भाषामा कम्पाइल गरिएको छ भनेर पुष्टि गर्ने विभिन्न स्ट्रिङहरू भेटिन्छन्। तल गो बिल्ड आइडी छ।
मालवेयरले “MDS.HONDA.COM” को DNS रिजोल्युसन अनुरोध गर्न थाल्छ। होन्डा हालै यसको प्रविधि प्रणालीहरूमा ransomware साइबर-हमलाको शिकार भएको छ । त्यसैले यो नमूना होन्डाको साइटलाई सम्झौता गर्न प्रयोग गरिएको जस्तो देखिन्छ।
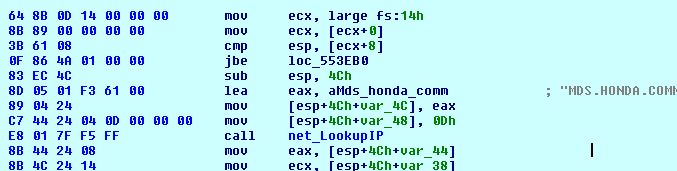
मालवेयरले " MDS.HONDA.COM " लाई सम्बन्धित IP ठेगानामा समाधान गर्छ, यसमा US IP ठेगाना १७०.१०८.७१.१५ को सन्दर्भ पनि हुन्छ , जसले ' unspec170108.amerhonda.com ' होस्टनेममा समाधान गर्छ। यदि DNS रिजोल्युसन असफल भयो भने, मालवेयरले यसको कार्यान्वयन रद्द गर्नेछ।
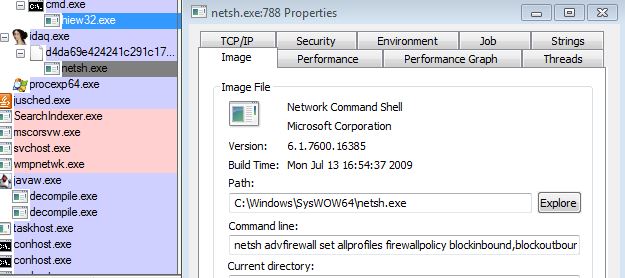
जब मालवेयरले डोमेन नाम समाधान भएको पत्ता लगाउँछ तब यसले netsh.exe (नेटवर्किङ उपकरण) मा आदेश पठाएर फायरवाल सेटिङहरू परिवर्तन गर्दछ। पारित आदेश यस प्रकार छ:
"Netsh advfirewall ले सबै प्रोफाइलहरू सेट गर्छ firewallpolicy blockinbound,blockoutbound"।
यो आदेशले विन्डोज फायरवाल प्रकार्य प्रयोग गरेर इन र आउट नियमहरूसँग मेल नखाने सबै प्रोफाइलहरूको लागि सबै आगमन र बहिर्गमन जडानहरू ब्लक गर्नेछ।
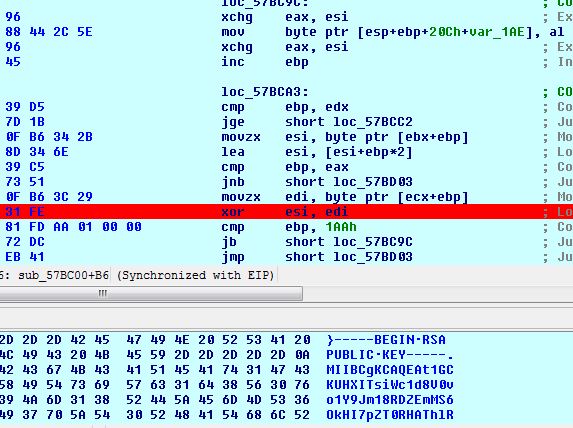
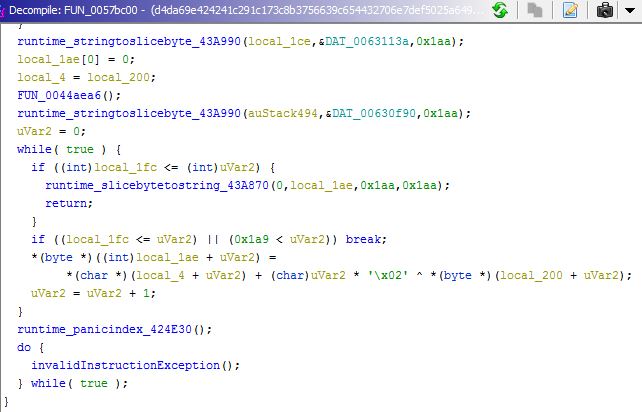
मालवेयरले मालवेयरको कार्यान्वयनको क्रममा प्रयोग हुने सबै स्ट्रिङहरू डिक्रिप्ट गर्न तलको एल्गोरिथ्म प्रयोग गर्दछ, यद्यपि, प्रत्येक इन्क्रिप्टेड डेटाले फरक XOR कुञ्जी प्रयोग गर्दछ।
तलको डिक्रिप्शन लूप डिक्रिप्ट RSA पब्लिक कुञ्जी, जुन फाइलहरू इन्क्रिप्ट गर्न प्रयोग गरिने प्रत्येक AES कुञ्जीहरू इन्क्रिप्ट गर्न प्रयोग गरिनेछ।
एल्गोरिथ्मको लागि डिकम्पाइल गरिएको कोड तल दिइएको छ।
मालवेयरले "EKANS" नामक म्युटेक्सको उपस्थिति जाँच गर्छ। यदि उपस्थित भएमा, ransomware ले यसको कार्यान्वयन रोक्नेछ र यसले प्रणालीहरूलाई संक्रमित गर्दैन। अन्यथा, म्युटेक्स सिर्जना हुन्छ र संक्रमण अगाडि बढ्छ।
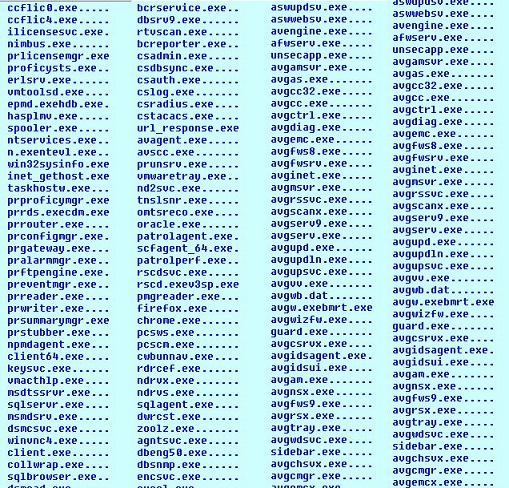
यसमा हार्ड-कोडेड प्रक्रिया र सेवा सूची हुन्छ जुन मालवेयरको एन्क्रिप्टेड स्ट्रिङको रूपमा उपस्थित हुन्छ। यदि कुनै पनि सेवा पीडित प्रणालीमा चलिरहेको छ भने, ransomware ले सेवा बन्द गर्नेछ। साथै, यदि कुनै पनि प्रक्रियाहरू प्रणालीमा चलिरहेको छ भने यसले TerminateProcess() प्रकार्य प्रयोग गरेर प्रक्रियाहरूलाई मार्छ। केही प्रक्रिया नामहरू तल दिइएका छन्।
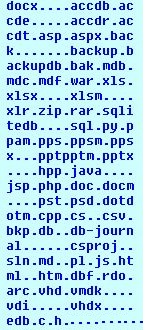
मालवेयरले प्रणालीमा पाइने सबै भोल्युम छायाँ प्रतिलिपि ब्याकअपहरू हटाउनेछ। मालवेयरले फाइलका केही एक्सटेन्सनहरूलाई इन्क्रिप्शनबाट छोड्छ। ती मध्ये केही तल उल्लेख गरिएका छन्:
.sys .mui .tmp .lnk .config .tlb .olb .blf .ico .manifest .bat .cmd .ps1 आदि
तल उल्लेख गरिएका केही एक्सटेन्सनहरू मालवेयरद्वारा डिक्रिप्ट गरिएका छन् यद्यपि यी इन्क्रिप्शन गर्दा प्रयोग गरिँदैनन्।
स्नेकको इन्क्रिप्शन प्रक्रिया सममित र असममित क्रिप्टोग्राफीको मिश्रण हो जसमा AES-256 र RSA-2048 समावेश छन्। फाइलहरूको इन्क्रिप्टिङ र डिक्रिप्टिङको लागि सममित कुञ्जी आवश्यक पर्दछ। यो सममित कुञ्जी आक्रमणकारीको सार्वजनिक कुञ्जीसँग इन्क्रिप्ट गरिएको छ। डिक्रिप्शन आक्रमणकारीको निजी कुञ्जीबाट मात्र सम्भव छ। त्यसैले, यसले सुरक्षा विक्रेताहरूको लागि डिक्रिप्शनलाई गाह्रो वा असम्भव बनाउँछ।
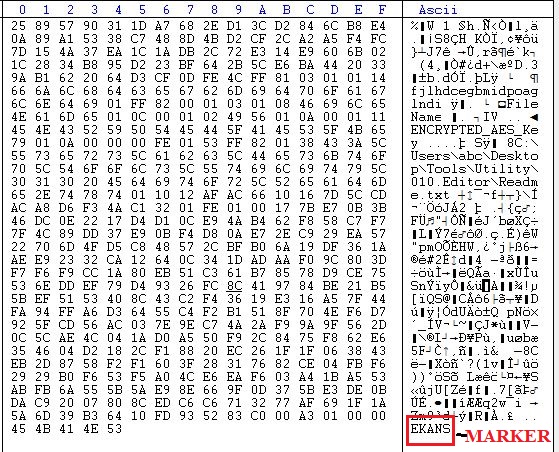
मालवेयरले ०x२० बाइट्सको अनियमित कुञ्जी र ०x१० बाइट्सको अनियमित IV प्रयोग गरी फाइलको इन्क्रिप्शनको लागि AES CTR मोड प्रयोग गर्दछ। RSA सार्वजनिक कुञ्जी फाइलमा हार्डकोड गरिएको छ। इन्क्रिप्शन पछि मालवेयरले अन्त्यमा "EKANS" मार्कर थप्छ। EKANS SNAKE को उल्टो हो।
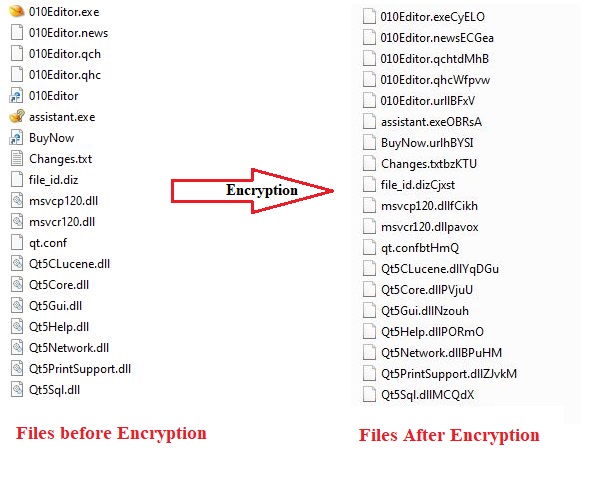
सबै फाइलहरू इन्क्रिप्ट गरेपछि, मालवेयरले प्रत्येक इन्क्रिप्टेड फाइलको नाम परिवर्तन गर्छ। यसले फाइलको एक्सटेन्सनमा अनियमित ५-वर्णको स्ट्रिङ थप्छ। एक्सटेन्सनहरू र्यान्सम हुन् त्यसैले एक्सटेन्सनहरू मार्फत र्यान्समवेयर पहिचान गर्न गाह्रो बनाउँछ। तलको छवि हो जसले स्नेक र्यान्समवेयरद्वारा फाइलहरूको नाम परिवर्तन गर्ने देखाउँछ।
निष्कर्ष
र्यान्समवेयर व्यक्तिगत प्रयोगकर्ताहरू र व्यवसायहरूको लागि पनि एक स्थायी खतरा बनेको छ। एक पटक यसले कुनै पनि फाइलहरू इन्क्रिप्ट गरेपछि, डेटा डिक्रिप्ट गर्न धेरै गाह्रो हुन्छ। कुनै पनि र्यान्समवेयरले तपाईंको डेटालाई गर्न सक्ने क्षतिको मात्रालाई ध्यानमा राख्दै, तपाईंले तल उल्लेख गरिएका सिफारिस गरिएका सुरक्षा उपायहरू पालना गर्नुपर्छ।
- वास्तविक-समय खतराहरूलाई रोक्न सक्ने बहु-स्तरीय एन्टिभाइरस प्रयोग गर्नुहोस्।
- आफ्नो एन्टिभाइरस अद्यावधिक राख्नुहोस्।
- महत्वपूर्ण प्याचहरू हरेक दिन रिलिज हुने भएकोले आफ्नो अपरेटिङ सिस्टम नियमित रूपमा अपडेट गर्नुहोस्।
- आफ्नो सफ्टवेयर अद्यावधिक राख्नुहोस्।
- टाढाको प्रणालीहरूलाई कहिल्यै पनि इन्टरनेटमा सिधै जडान नगर्नुहोस्।
- अज्ञात स्रोतहरूबाट प्राप्त इमेलहरूमा भएका लिङ्कहरूमा क्लिक नगर्नुहोस् वा संलग्नकहरू डाउनलोड नगर्नुहोस्।
- नियमित डेटा ब्याकअप लिनुहोस् र सुरक्षित स्थानमा राख्नुहोस्।
- गेटवे प्रणालीको अडिट गर्नुहोस् र गलत कन्फिगरेसनको लागि जाँच गर्नुहोस्।
Seqrite उत्पादनहरू IDS/IPS, DNA स्क्यान, इमेल स्क्यान, BDS, वेब सुरक्षा र पेटेन्ट गरिएको एन्टी र्यान्समवेयर पत्ता लगाउने जस्ता बहुस्तरीय पत्ता लगाउने प्रविधिहरूले सुसज्जित छन्। यो बहुस्तरीय सुरक्षा दृष्टिकोणले हामीलाई यस प्रकारका र्यान्समवेयर र अन्य ज्ञात, अज्ञात खतराहरूबाट हाम्रा ग्राहकहरूलाई कुशलतापूर्वक सुरक्षित राख्न मद्दत गर्दछ।
सम्झौताको सूचक
d4da69e424241c291c173c8b3756639c654432706e7def5025a649730868c4a1