GNOME-आधारित Linux वितरणहरूमा Yelp पूर्वनिर्धारित मद्दत ब्राउजर हो, जसमा Ubuntu, Fedora र Debian आदि जस्ता व्यापक रूपमा प्रयोग हुने प्रणालीहरू समावेश छन्। यो Mallard XML ढाँचामा लेखिएका मद्दत कागजातहरू रेन्डर गर्ने जिम्मेवारी हो र ghelp:// URI योजना मार्फत डेस्कटप वातावरणसँग कडा रूपमा एकीकृत हुन्छ। यो एकीकरणले अनुप्रयोगहरू र प्रयोगकर्ताहरूलाई प्रोटोकल लिङ्कहरू प्रयोग गरेर सिधै मद्दत विषयहरू खोल्न अनुमति दिन्छ, जसले Yelp लाई प्रयोगकर्ता गाइडहरू र कागजातहरू पहुँच गर्नको लागि एक मुख्य उपयोगिता बनाउँछ।
Yelp मा हालै एउटा जोखिम पत्ता लागेको थियो जसले यसलाई विशेष रूपमा तयार पारिएका मद्दत कागजातहरूलाई असुरक्षित तरिकाले प्रशोधन गर्न अनुमति दिन्छ। CVE-2025-3155 को रूपमा पहिचान गरिएको यो त्रुटिलाई मद्दत फाइलहरू भित्र एम्बेड गरिएका मनमानी स्क्रिप्टहरू कार्यान्वयन गर्न शोषण गर्न सकिन्छ, जसले गर्दा संवेदनशील प्रयोगकर्ता डेटा बाह्य प्रणालीहरूमा एक्सपोजर हुन सक्छ।
जोखिम सिंहावलोकन
CVE-2025-3155 GNOME मद्दत ब्राउजर, Yelp मा एक जोखिम हो, जुन Mallard XML ढाँचामा लेखिएका मद्दत कागजातहरूको ह्यान्डलिङसँग सम्बन्धित छ।
आक्रमणकारीले दुर्भावनापूर्ण .page फाइल बनाउन सक्छ जसले XInclude प्रयोग गरेर /etc/passwd वा निजी SSH कुञ्जीहरू जस्ता मनमानी स्थानीय फाइलहरूको सामग्रीहरू सिधै प्रदर्शित मद्दत सामग्रीमा इम्बेड गर्दछ। यदि प्रयोगकर्ताले यो फाइल Yelp मा खोल्छ भने, सन्दर्भित फाइल इन्टरफेस भित्र पढिन्छ र रेन्डर गरिन्छ, जसले गर्दा स्थानीय फाइल प्रकटीकरण हुन्छ।
आक्रमणकारीले तयार पारिएको मद्दत फाइल भित्र जाभास्क्रिप्ट भएको SVG तत्वहरू पनि इम्बेड गर्न सक्छ। Yelp द्वारा प्रशोधन गर्दा, यी स्क्रिप्टहरू रेन्डरिङ प्रक्रियाको भागको रूपमा कार्यान्वयन गर्न सकिन्छ, जसले गर्दा समावेश गरिएको फाइल सामग्रीलाई बाह्य सर्भरमा एक्सफिल्टरेशन गर्न सकिन्छ। यो जोखिमले Yelp संस्करणहरूलाई ४२.१ सम्म असर गर्छ र Ubuntu २२.०४ जस्ता GNOME-आधारित वितरणहरूमा पुष्टि गरिएको छ।
आक्रमण प्रवाह
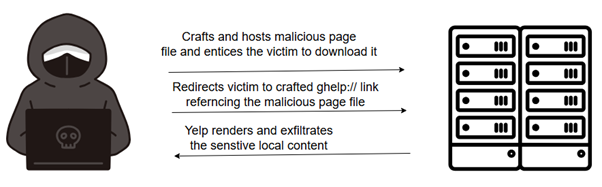
CVE-2025-3155 को शोषणमा पीडितलाई दुर्भावनापूर्ण Mallard .page मद्दत फाइल डेलिभर गर्ने र संवेदनशील स्थानीय फाइलहरू पहुँच गर्न र सम्भावित रूपमा चुहावट गर्न Yelp को व्यवहारको फाइदा उठाउने समावेश छ। प्रक्रियालाई निम्न चरणहरूमा विभाजन गर्न सकिन्छ:
मालिसियस फाइल बनाउनुहोस् र होस्ट गर्नुहोस्
आक्रमणकारीले संवेदनशील स्थानीय फाइलहरूलाई सन्दर्भ गर्न XInclude निर्देशन भएको दुर्भावनापूर्ण .page फाइल सिर्जना गर्दछ र एक्सफिल्टरेशनको लागि SVG-आधारित जाभास्क्रिप्ट इम्बेड गर्दछ। यो फाइल त्यसपछि आक्रमणकारीको नियन्त्रणमा रहेको वेब पृष्ठमा होस्ट गरिन्छ।
पीडितको प्रणालीमा फाइल राख्ने
सामाजिक इन्जिनियरिङ वा ड्राइभ-बाई डाउनलोड प्रविधि मार्फत, आक्रमणकारीले पीडितको प्रणालीमा प्रयोगकर्ता-लेखनयोग्य निर्देशिकामा तयार पारिएको फाइल डेलिभर गर्दछ।
ghelp URI योजना मार्फत Yelp ट्रिगर गर्नुहोस्
आक्रमणकारीले पीडितलाई पहिले डाउनलोड गरिएको मालिसियस पृष्ठ फाइललाई सन्दर्भ गर्ने ghelp:// लिङ्कमा लैजान्छ। पहुँच गर्दा, Yelp ले फाइललाई प्रशोधनको लागि खोल्छ।
येल्पले सामग्री प्रशोधन र एक्सफिल्ट्रेट गर्छ।
जब Yelp ले पृष्ठ फाइल खोल्छ, यसले XInclude निर्देशनलाई प्रशोधन गर्छ र निर्दिष्ट स्थानीय फाइलहरूबाट सामग्री पढ्छ। आक्रमण परिदृश्यमा जहाँ फाइलमा एम्बेडेड SVG स्क्रिप्टिङ हुन्छ, निकालिएको डेटा आक्रमणकारी-नियन्त्रित सर्भरमा एक्सफिल्टर गर्न सकिन्छ।
वास्तविक-विश्व परिणामहरू
CVE-2025-3155 ले Yelp जस्ता प्रयोगकर्ता-अनुहार अनुप्रयोगहरूले स्थानीय मद्दत सामग्री कसरी प्रशोधन गर्छन् भन्ने कुरामा एउटा महत्त्वपूर्ण कमजोरी हाइलाइट गर्दछ। यो त्रुटिमा आक्रमणकारीहरूलाई SSH निजी कुञ्जीहरू वा पासवर्ड स्टोरहरू जस्ता संवेदनशील प्रयोगकर्ता फाइलहरू बाहिर निकाल्न सक्षम पार्ने क्षमता छ। आतिथ्य, मनोरञ्जन, वा इन्टरप्राइज लिनक्स वर्कस्टेशनहरू जस्ता लक्षित वातावरणहरूमा, यो जोखिमको शोषण गर्न सक्छ:
- गोप्य फाइलहरू र प्रमाणहरूमा अनधिकृत पहुँच निम्त्याउँछ।
- फराकिलो आक्रमण अभियानहरूमा पार्श्व आन्दोलनको लागि प्रारम्भिक चरणको आधारको रूपमा सेवा गर्नुहोस्।
- ब्याकडोर वा डेटा चोरी गर्ने मालवेयरको तैनातीलाई सहज बनाउनुहोस्।
- उन्नत खतरा अभिनेताहरूद्वारा गरिएका ठूला साइबर आक्रमणहरू अगाडि बढाउनुहोस् वा समर्थन गर्नुहोस्।
हालैका साइबर खतरा रिपोर्टहरूबाट प्राप्त प्रमाणहरूले संकेत गर्दछ कि यो जोखिमलाई लक्षित उद्योगहरूमा खतरा समूहहरूले पहिले नै प्रयोग गरिसकेको छ।
CVE-2025-3155 को लागि प्रतिरोधात्मक उपायहरू
यस जोखिमको शोषणबाट लिनक्स प्रणाली र प्रयोगकर्ताहरूलाई जोगाउन, निम्न प्रतिरोधात्मक उपायहरू कडाइका साथ सिफारिस गरिन्छ:
Yelp तुरुन्तै अपडेट गर्नुहोस्: Yelp संस्करण ४२.२ वा पछिल्लोमा अद्यावधिक गरिएको सुनिश्चित गर्नुहोस्, जहाँ जोखिम प्याच गरिएको छ।
ghelp:// URI प्रयोग प्रतिबन्धित गर्नुहोस्: अविश्वसनीय स्रोतहरू वा लिङ्कहरूबाट मद्दत फाइलहरू सुरुवात नगर्नुहोस्। URI स्यान्डबक्सिङ वा नीति प्रवर्तन मार्फत ghelp:// ह्यान्डलरहरूको एक्सपोजर सीमित गर्ने विचार गर्नुहोस्।
फाइल पहुँच अनुमतिहरू कडा बनाउनुहोस्: ~/.ssh/id_rsa र अन्य गोप्य जस्ता संवेदनशील फाइलहरूको लागि पढ्ने अनुमतिहरू सीमित गर्नुहोस्। नियमित रूपमा प्रयोगकर्ता अनुमतिहरू लेखा परीक्षण गर्नुहोस् र सम्भव भएसम्म इन्क्रिप्टेड कुञ्जी भण्डारण प्रयोग गर्नुहोस्।
येल्प व्यवहारको निगरानी गर्नुहोस् : यद्यपि अनुगमन प्राथमिक न्यूनीकरण होइन, सुरक्षा टोलीहरूले शोषण पछिका सूचकहरूको लागि येल्प प्रयोगको लेखा परीक्षण गर्न छनौट गर्न सक्छन्। असामान्य ढाँचाहरू - जस्तै येल्पले संवेदनशील फाइलहरू पहुँच गर्ने वा नेटवर्क जडानहरू सुरु गर्ने - ले जोखिमको दुरुपयोगको प्रयासको संकेत गर्न सक्छ। यसलाई फराकिलो अन्त्यबिन्दु दृश्यताको भागको रूपमा प्रयोग गर्नुपर्छ, स्ट्यान्डअलोन रक्षाको रूपमा होइन।
अन्तिम प्रयोगकर्ताहरूलाई शिक्षित गर्नुहोस्: अज्ञात स्रोतहरूबाट मद्दत फाइलहरू खोल्ने जोखिमहरूको बारेमा प्रयोगकर्ताहरूलाई जानकारी दिनुहोस् र नक्कली समर्थन कागजातहरू पहिचान गर्नुहोस्। .पृष्ठ फाइलहरूलाई सम्भावित रूपमा हानिकारक मान्ने जागरूकता अभियानहरू लागू गर्नुहोस्।
प्याच व्यवस्थापनलाई सक्रिय अनुगमन र प्रयोगकर्ता शिक्षासँग संयोजन गरेर, संस्थाहरूले CVE-2025-3155 द्वारा उत्पन्न जोखिमहरूलाई कम गर्न सक्छन् र यसलाई ठूला आक्रमण शृङ्खलाहरूमा पाइलाको ढुङ्गाको रूपमा प्रयोग हुनबाट रोक्न सक्छन्।
निष्कर्ष
CVE-2025-3155 ले स्थानीय कागजात रेन्डरिङको लागि अभिप्रेरित कार्यक्षमता कसरी अनावश्यक डेटा एक्सपोजरको लागि भेक्टर बन्न सक्छ भनेर देखाउँछ। XInclude र URI-आधारित आह्वान जस्ता सुविधाहरूको लाभ उठाएर, आक्रमणकारीले संवेदनशील फाइलहरू खुलासा गर्न र स्पष्ट प्रयोगकर्ता सहमति बिना तिनीहरूलाई एक्सफिल्टर गर्न सक्षम कम-अन्तर्क्रिया शोषण श्रृंखला सिर्जना गर्न सक्छ। यो केसले स्थानीय अनुप्रयोगहरूमा कडा सामग्री ह्यान्डलिङको महत्त्वलाई जोड दिन्छ र अपरिचित फाइल प्रकारहरू र प्रोटोकल-संचालित लिङ्कहरू विरुद्ध समयमै अद्यावधिकहरू र प्रयोगकर्ता सतर्कताको आवश्यकतालाई बलियो बनाउँछ।
सन्दर्भ:
(CVE-2025-3155) ghelp योजनाको दुरुपयोग गरेर मनमानी फाइल पढियो
लेखक:
विनय कुमार
अद्रिप मुखर्जी