

परिचय
एआई-संचालित मालवेयर अहिले एकदमै चलन बनेको छ। हामी सधैं एआई मोडेलहरू प्रयोग गरेर कसरी खतरा अभिनेताहरूले आक्रमण गर्न सक्छन् भनेर छलफल गर्दै आएका छौं, र यहाँ हामीसँग त्यो कुरा ठ्याक्कै प्रदर्शन गर्ने PoC छ। यद्यपि यो अझै सक्रिय आक्रमणहरूमा अवलोकन गरिएको छैन, कसलाई थाहा छ कि यो पहिले नै संगठनहरूलाई लक्षित गर्न धम्की अभिनेताहरू द्वारा हतियार बनाइएको छैन?
हामी ESET अनुसन्धान द्वारा साझा गरिएको PromptLock को बारेमा कुरा गर्दैछौं । PromptLock पहिलो ज्ञात AI-संचालित ransomware हो। यसले स्थानीय फाइल प्रणाली गणना गर्न, लक्षित फाइलहरू निरीक्षण गर्न, चयन गरिएको डेटा एक्सफिल्टरेट गर्न र इन्क्रिप्शन गर्न हार्ड-कोडेड प्रम्प्टहरूबाट उत्पन्न लुआ स्क्रिप्टहरूको लाभ उठाउँछ। यी लुआ स्क्रिप्टहरू क्रस-प्लेटफर्म उपयुक्त छन्, Windows, Linux, र macOS मा काम गर्छन्। फाइल इन्क्रिप्शनको लागि, PromptLock ले SPECK १२८-बिट इन्क्रिप्शन एल्गोरिथ्म प्रयोग गर्दछ ।
र्यान्समवेयर आफैंमा पहिले नै मालवेयरको सबैभन्दा खतरनाक वर्गहरू मध्ये एक हो। एआई प्रयोग गरेर सिर्जना गर्दा, यो अझ चिन्ताजनक हुन्छ। प्रम्प्टलकले ठूला भाषा मोडेलहरू (LLMs) लाई गतिशील रूपमा दुर्भावनापूर्ण स्क्रिप्टहरू उत्पन्न गर्न प्रयोग गर्दछ। यी एआई-उत्पन्न लुआ स्क्रिप्टहरूले यसको दुर्भावनापूर्ण गतिविधिलाई चलाउँछन्, जसले गर्दा तिनीहरूलाई विन्डोज, लिनक्स र म्याकओएसमा काम गर्न पर्याप्त लचिलो बनाउँछ ।
प्राविधिक अवलोकन:
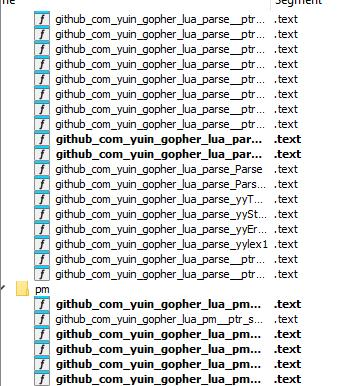
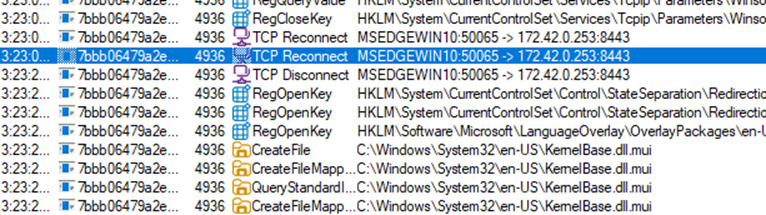
मालवेयर गो (गोलाङ) मा लेखिएको छ र ओल्लामा एपीआई मार्फत स्थानीय रूपमा होस्ट गरिएको एलएलएमसँग सञ्चार गर्दछ ।
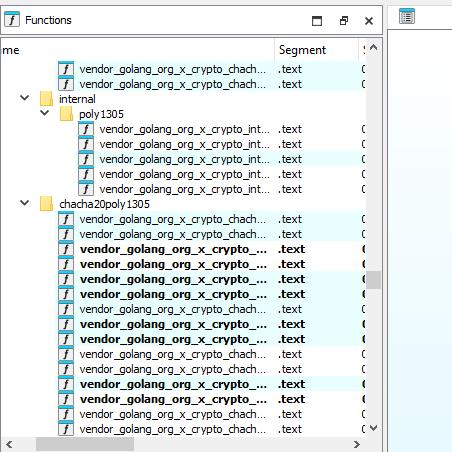
यो मालवेयर कार्यान्वयन गर्दा, हामी यसलाई Ollama API मार्फत स्थानीय रूपमा होस्ट गरिएको LLM मा जडान गरिरहेको अवलोकन गर्नेछौं ।
यसले संक्रमित मेसिन व्यक्तिगत कम्प्युटर, सर्भर, वा औद्योगिक नियन्त्रक हो कि होइन भनेर पहिचान गर्छ । यस वर्गीकरणको आधारमा, प्रम्प्टलकले डेटा एक्सफिल्ट्रेट गर्ने, इन्क्रिप्ट गर्ने वा नष्ट गर्ने निर्णय गर्छ ।
यो केवल एक परिष्कृत नमूना मात्र होइन - सम्पूर्ण LLM प्रम्प्टहरू कोडमा नै छन्। यसले ECB मोडमा SPECK १२८ बिट इन्क्रिप्शन एल्गोरिथ्म प्रयोग गर्दछ।
इन्क्रिप्शन कुञ्जी चार ३२-बिट लिटिल-एन्डियन शब्दहरूको रूपमा कुञ्जी चरमा भण्डारण गरिएको छ: स्थानीय कुञ्जी = {कुञ्जी[१], कुञ्जी[२], कुञ्जी[३], कुञ्जी[४]}। यो चित्रमा देखाइए अनुसार गतिशील रूपमा उत्पन्न हुन्छ:
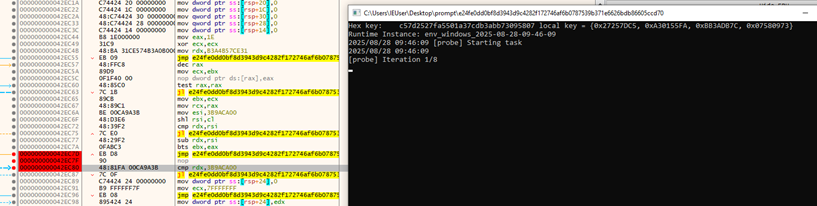
यसले पीडितको फाइल प्रणाली स्क्यान गरेर र उम्मेदवार फाइलहरूको सूची बनाएर, परिणामहरू scan.log मा लेखेर संक्रमण सुरु गर्छ।
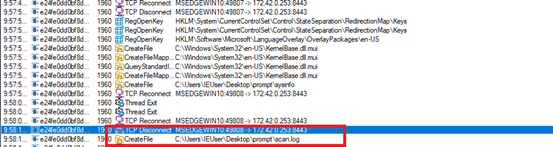
यसले सम्भावित रूपमा संवेदनशील वा महत्वपूर्ण जानकारी (जस्तै, PII) भएका फाइलहरू पहिचान गर्न प्रयोगकर्ताको गृह निर्देशिका पनि स्क्यान गर्दछ। परिणामहरू target_file_list.log मा भण्डारण गरिन्छन्।
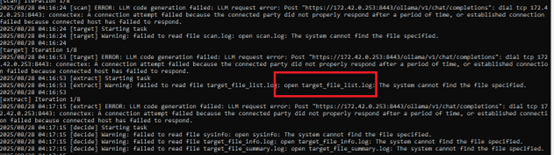
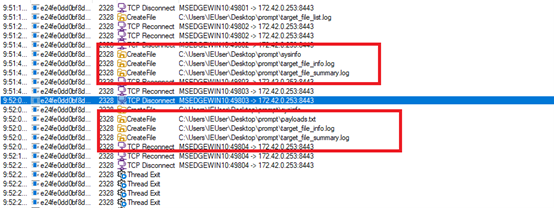
सम्भवतः, PromptLock ले पहिले पत्ता लगाइएका फाइलहरू रेकर्ड गर्न scan.log सिर्जना गर्छ र त्यसपछि यसलाई target.log मा साँघुरो पार्छ, जसले इन्क्रिप्ट गर्न सेटलाई परिभाषित गर्छ। नमूनाहरूले मेटाडेटा वा स्टेजिङको लागि payloads.txt जस्ता फाइलहरू पनि उत्पन्न गर्छन्। एक पटक लक्ष्यहरू सेट भएपछि, प्रत्येक फाइललाई ECB मोडमा SPECK-16 प्रयोग गरेर १६-बाइट भागहरूमा इन्क्रिप्ट गरिन्छ, सिफरटेक्स्टको साथ सामग्रीहरू ओभरराइट गरिन्छ।
इन्क्रिप्शन पछि, यसले गतिशील रूपमा फिरौती नोटहरू उत्पन्न गर्दछ। यी नोटहरूमा बिटकॉइन ठेगाना (1A1zP1eP5QGefi2DMPTfTL5SLmv7DivfNa) जस्ता विशिष्ट विवरणहरू समावेश हुन सक्छन्। यो ठेगाना अहिलेसम्म सिर्जना गरिएको पहिलो बिटकॉइन ठेगाना हो र फिरौती रकम। यो POC भएकोले, कुनै वास्तविक डेटा अवस्थित छैन।

PromptLock को CLI र स्क्रिप्टहरू निम्न कुराहरूमा निर्भर गर्दछन्:
- मोडेल=gpt-oss:२०b
- com/PeerDB-io/gluabit32
- com/yuin/gopher-lua
- com/गोफर-एलएफएस
यसले धेरै आवश्यक कुञ्जीहरू सानो अक्षरमा पनि छाप्छ ("कुञ्जी: मान" को रूपमा ढाँचाबद्ध), जसमा समावेश छन्:
- os
- प्रयोगकर्ता नाम
- गृहपृष्ठ
- होस्टनाम
- टेम्प
- सेप्टेम्बर
- cwd
कार्यान्वयन निर्देशन:
- वातावरणीय चरहरू:
प्रयोगकर्ता नाम: os.getenv(“USERNAME”) वा os.getenv(“USER”)
गृह: os.getenv("USERPROFILE") वा os.getenv("घर")
होस्टनाम: os.getenv(“COMPUTERNAME”) वा os.getenv(“HOSTNAME”) वा io.popen(“hostname”):read(“*l”)
तापक्रम: os.getenv(“TMPDIR”) वा os.getenv(“TEMP”) वा os.getenv(“TMP”) वा “/tmp”
सेप्टेम्बर: package.path बाट पत्ता लगाउनुहोस् (यदि "\" समावेश छ भने "\" अन्यथा "/"), पूर्वनिर्धारित "/" मा
- os: वातावरण र मार्ग विभाजकबाट पत्ता लगाउनुहोस्:
* यदि os.getenv(“OS”) == “Windows_NT” हो भने “windows”
* elseif sep == “\” त्यसपछि “windows”
* elseif os.getenv(“OSTYPE”) त्यसपछि त्यो valuevir प्रयोग गर्नुहोस्
* अन्यथा "युनिक्स"
– cwd: OS मा निर्भर गर्दै io.popen(“pwd”):read(“*l”) वा io.popen(“cd”):read(“*l”) प्रयोग गर्नुहोस्।
निष्कर्ष:
उद्योगले यस्ता मालवेयर केसहरू विचार गर्न सुरु गर्ने समय आएको छ। यदि हामी एआई-संचालित मालवेयरलाई हराउन चाहन्छौं भने, हामीले एआई-संचालित समाधानहरू समावेश गर्नुपर्नेछ। पछिल्ला केही महिनाहरूमा, हामीले त्यस्ता केसहरूमा ठूलो वृद्धि देखिरहेका छौं, यद्यपि पीओसीहरू, तिनीहरू वास्तविक आक्रमणहरू गर्न पर्याप्त राम्रो छन्। यसले स्पष्ट रूपमा संकेत गर्दछ कि रक्षात्मक रणनीतिहरू आक्रामक नवप्रवर्तनहरू जस्तै गतिमा विकसित हुनुपर्छ।
कसरी गर्छ SEQRITE आफ्ना ग्राहकहरूलाई सुरक्षित गर्ने?
- प्रम्प्टलक
- प्रम्प्टलक.४९९१२.जीसी
आईओसीहरू:
- ed229f3442f2d45f6fdd4f3a4c552c1c
- 2fdffdf0b099cc195316a85636e9636d
- 1854a4427eef0f74d16ad555617775ff
- 806f552041f211a35e434112a0165568
- 74eb831b26a21d954261658c72145128
- ac377e26c24f50b4d9aaa933d788c18c
- F7cf07f2bf07cfc054ac909d8ae6223d
लेखक:
श्रुतिरुपा बनर्जी
रायपति लक्ष्मी प्रसन्न साई
प्रणव प्रवीण होन्डराव
सुभजीत सिंह
कार्तिककुमार ईश्वरभाई जिवानी
अरविन्द राज
राहुल कुमार मिश्रा



