रनटाइम तयारी र नेटवर्क-शेयर खोजदेखि समवर्ती फाइल इन्क्रिप्शनसम्मको प्राविधिक वाकथ्रु
ड्र्यागनफोर्स एक र्यान्समवेयर-एज-ए-सर्भिस (RaaS) अपरेशन हो जुन पहिलो पटक २०२३ को मध्यदेखि अन्त्यसम्म देखा परेको थियो। यसले सुरुमा नाफा-संचालित मोडेलमा सर्नु अघि आफूलाई ह्याक्टिभिस्ट सामूहिकको रूपमा प्रस्तुत गर्यो। प्रारम्भिक पेलोडहरू लीक गरिएको लकबिट ३.० स्रोत कोडमा बनाइएका थिए र पछि लीक गरिएको कन्टी बिल्डरबाट लिइएको कोडको साथ पूरक गरिएको थियो। मार्च २०२५ मा, अपरेशनलाई "र्यान्समवेयर कार्टेल" मोडेलमा पुनर्संरचना गरियो, जसले सेतो-लेबल पूर्वाधार प्रदान गर्दछ जसले सम्बद्धहरूलाई ड्र्यागनफोर्सको ब्याकएन्ड टूलिङमा भर पर्दै आफ्नै ब्रान्डिङ अन्तर्गत सञ्चालन गर्न अनुमति दिन्छ। २०२६ को मध्यसम्ममा, यसको लीक साइटले दर्जनौं देशहरूमा सयौं पीडितहरू दावी गरिसकेको थियो।
हामीले प्रक्रिया प्रविष्टिबाट यसको मुख्य दिनचर्याबाट अन्तिम फिर्ता मार्फत Windows DragonForce नमूना ट्रेस गर्यौं। अवलोकन गरिएको कार्यान्वयनले रनटाइम तयारी, प्रक्रिया हस्तक्षेप, छाया-प्रतिलिपि मेटाउने, ARP-आधारित SMB लक्ष्य खोज, समानान्तर फाइल इन्क्रिप्शन, र डेस्कटप अनुकूलनलाई संयोजन गर्दछ।
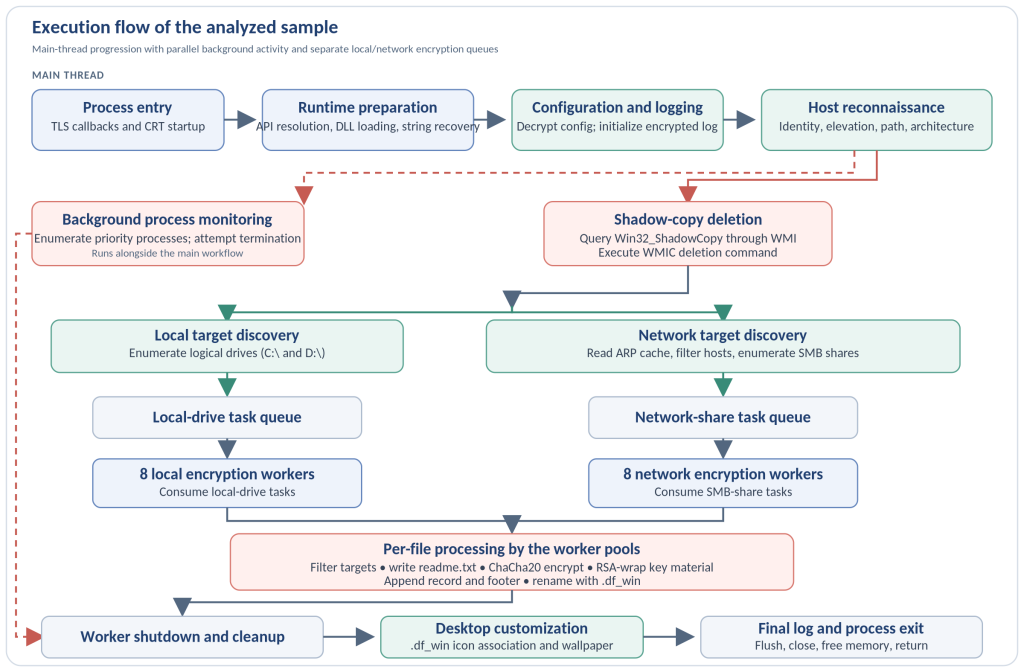
एक नजरमा कार्यान्वयन प्रवाह
रेखाचित्रले मुख्य-थ्रेड प्रगतिलाई पृष्ठभूमिमा चल्ने गतिविधिबाट अलग गर्दछ। लक्ष्य खोजले स्थानीय र नेटवर्क मार्गहरूलाई फरक क्युहरूमा प्रकाशित गर्दछ, जुन एन्क्रिप्शन कार्यकर्ताहरूले कार्यहरू उपलब्ध हुँदा प्रयोग गर्छन्।
रनटाइम तयारी र होस्ट रिकोनिसेन्स
प्रक्रिया सुरुवात र API रिजोल्युसन
PE प्रविष्टि बिन्दुले C Runtime (CRT) मा कार्यान्वयन पास गर्नु अघि दुई TLS कलब्याकहरूले कम्पाइलर-उत्पन्न रनटाइम सेटअप गर्छन्। त्यसपछि CRT ले DragonForce_Main() लाई कल गर्छ, जहाँ नमूनाले आफ्नै प्रारम्भिकरण सुरु गर्छ।
DragonForce ले kernel32.dll बाट LoadLibraryA लाई म्यानुअली समाधान गर्छ, त्यसपछि डिक्रिप्टेड DLL नामहरू प्रयोग गरेर एघार विन्डोज लाइब्रेरीहरू लोड गर्न प्रयोग गर्छ। GetProcAddress() ले ती मोड्युलहरूबाट आवश्यक प्रकार्यहरू समाधान गर्छ। समाधानकर्ताले सापेक्षिक वा अप्रत्यक्ष जम्पहरूको लागि फिर्ता गरिएका स्टबहरूको निरीक्षण गर्छ र जाँच गर्छ कि जम्प लक्ष्यहरू नमूनाको .idata खण्ड भित्र पर्छन्, अपेक्षित आयात-तालिका थङ्क्सहरू प्रमाणित गर्दै। समाधान गरिएका API हरू पहिले नै PE आयात तालिकामा प्रतिनिधित्व गरिएका छन्, त्यसैले यो संयन्त्रले स्थिर आयात निरीक्षणबाट ती क्षमताहरू लुकाउँदैन। यदि प्रारम्भिक LoadLibraryA रिजोल्युसन असफल भयो भने, नमूना जारी राख्नु अघि बाहिर निस्कन्छ।
एन्कोड गरिएका स्ट्रिङहरू
फाइल मार्गहरू, रजिस्ट्री मार्गहरू, DLL नामहरू, API नामहरू, प्रक्रिया नामहरू, कमाण्ड-लाइन स्विचहरू, र अन्य अर्थपूर्ण स्ट्रिङहरू एन्कोड गरिएको रूपमा भण्डारण गरिन्छन् र आवश्यक पर्दा पुन: प्राप्त गरिन्छन्। कार्यान्वयनभरि उही दिनचर्या पुन: प्रयोग गरिन्छ। यसले एन्कोडिङको समयमा ७ ले गुणन र डिकोडिङको समयमा मोड्युलर इन्भर्सको साथ, उल्ट्याउन मिल्ने एफाइन ट्रान्सफर्म मोड्युलो १२७ लागू गर्दछ। यसले स्ट्रिङहरूलाई बाइनरीमा तिनीहरूको प्रत्यक्ष प्रयोगयोग्य फारमबाट बाहिर राख्छ, जबकि डिकोड गरिएका मानहरू आवश्यक पर्दा मेमोरीमा उपलब्ध हुन्छन्।
इन्कोडिङ: E(x) = (7x + 0x6A) मोड १२७
डिकोडिङ: D(y) = (१०९ * (y – ०x६A)) मोड १२७
कन्फिगरेसन र इन्क्रिप्टेड लगिङ
इम्बेडेड कन्फिगरेसनलाई एउटा इन्क्रिप्टेड ब्लबको रूपमा भण्डारण गरिन्छ। स्टार्टअपमा, नमूनाले ChaCha20 अवस्था निर्माण गर्छ, ब्लबलाई डिक्रिप्ट गर्छ, र परिणामस्वरूप पाइप-डिलिमिटेड स्ट्रिङलाई व्यक्तिगत सेटिङहरूमा विभाजित गर्छ। पुन: प्राप्त कन्फिगरेसन-डिक्रिप्शन अवस्था दुई अवलोकन गरिएका कार्यान्वयनहरूमा समान थियो।
रनटाइम लग C:\Users\Public\log.log मा लेखिएको छ। यसको पहिलो १६ बाइटहरूमा प्लेनटेक्स्टमा build_key र instance_key समावेश छन्, प्रत्येकमा आठ बाइटहरू छन्। त्यसपछिका प्रविष्टिहरूमा टाइमस्ट्याम्प र थ्रेड पहिचानकर्ता समावेश छ, छुट्टै ChaCha20 अवस्थासँग इन्क्रिप्ट गरिएको छ, र एउटै फाइलमा लेखिएको छ। प्रविष्टिहरूले होस्ट पहिचान, उचाइ, प्रक्रिया ह्यान्डलिङ, ड्राइभ खोज, साझेदारी प्रशोधन, र फाइल गतिविधि रेकर्ड गर्दछ। सान्दर्भिक कुञ्जी सामग्री उपलब्ध हुँदा लग एक उपयोगी कार्यान्वयन कलाकृति हो।
होस्ट टोही
लक्षित प्रशोधन गर्नु अघि, नमूनाले हालको प्रयोगकर्ता SID पुन: प्राप्त गर्दछ र खाता जानकारी समाधान गर्दछ, टोकन उचाइ जाँच गर्दछ, यसको कार्यान्वयन योग्य मार्ग प्राप्त गर्दछ, र यो WOW64 अन्तर्गत चलिरहेको छ कि छैन जाँच गर्दछ। विश्लेषण गरिएको नमूना 64-बिट विन्डोजमा चलिरहेको 32-बिट कार्यान्वयन योग्य थियो, र यसको रनटाइम लगले एक उन्नत प्रक्रिया टोकन रेकर्ड गर्दछ।
प्रक्रिया हस्तक्षेप र पुनःप्राप्ति तयारी
कन्फिगर योग्य प्राथमिकता सूचीमा सुरक्षा, ब्याकअप, डाटाबेस, र उत्पादकता सफ्टवेयर फैलिएका ३८ प्रक्रिया नामहरू हुन्छन्। पृष्ठभूमि अनुगमन कार्यकर्ताहरूले बारम्बार चलिरहेका प्रक्रियाहरूको गणना गर्छन्, यस सूचीसँग नामहरू तुलना गर्छन्, र मिलानहरू समाप्त गर्ने प्रयास गर्छन्। अवलोकन गरिएका रनहरूमा, ERROR_ACCESS_DENIED सँग MsMpEng.exe खोल्न असफल भयो, जबकि Firefox.exe सफलतापूर्वक समाप्त भयो।
DragonForce ले COM र WMI लाई पनि सुरुवात गर्छ, Win32_ShadowCopy वर्गलाई प्रश्न गर्छ, र WMIC मेटाउने आदेश निर्माण र कार्यान्वयन गर्न प्रत्येक फिर्ता गरिएको छाया-प्रतिलिपि पहिचानकर्ता प्रयोग गर्छ। यसले फाइल प्रशोधन सुरु हुनुभन्दा पहिले स्थानीय भोल्युम छाया प्रतिलिपिहरू हटाउँछ:
cmd.exe /c C:\Windows\System32\wbem\WMIC.exe छायाँ प्रतिलिपि जहाँ “ID=' '" मेटाउनुहोस्
जब लक्षित फाइल सुरुमा खोल्न सकिँदैन, एउटा छुट्टै मार्गले Windows Restart Manager लाई आह्वान गर्छ। दस्तावेज गरिएको उदाहरणमा, C:\DumpStack.log.tmp खोल्दा ERROR_SHARING_VIOLATION फर्कियो, र फाइल छोडियो।
स्थानीय र नेटवर्क लक्ष्यहरू पत्ता लगाउँदै
नमूनाले GetLogicalDriveStringsW() सँग तार्किक ड्राइभहरूको गणना गर्दछ। अवलोकन गरिएको रनले C:\ र D:\ पहिचान गर्यो र तिनीहरूलाई स्थानीय-ड्राइभ कार्य क्युमा प्रकाशित गर्यो। स्थानीय-ड्राइभ खोज र फाइल प्रशोधन ओभरल्याप: बाँकी ड्राइभको गणना समाप्त हुनुभन्दा पहिले कामदारहरूले प्रकाशित ड्राइभमा सुरु गर्छन्।
नेटवर्क खोजको लागि, DragonForce ले GetIpNetTable() मार्फत अवस्थित IPv4 ARP क्यास पढ्छ र एम्बेडेड उपसर्गहरू विरुद्ध उम्मेदवार ठेगानाहरू फिल्टर गर्दछ। यसले सक्रिय रूपमा सबनेट स्क्यान गर्नुको सट्टा क्यासमा पहिले नै प्रतिनिधित्व गरिएका होस्टहरू प्रयोग गर्दछ। प्रत्येक उम्मेदवार ठेगानाको लागि, NetShareEnum() ले SMB सेयरहरू गणना गर्दछ र पहुँचयोग्य मार्गहरू नेटवर्क कार्य क्युमा प्रकाशित हुन्छन्।
पुन: प्राप्त रनटाइम लगले एक दर्जन भन्दा बढी आन्तरिक ठेगानाहरूमा सत्रह शेयर खोजहरू रेकर्ड गर्दछ। धेरैजसो प्रशासनिक C$ शेयरहरू थिए, तर गैर-C$ शेयरहरू जस्तै \\१९२.१६८.९.११४\share र \\१९२.१६८.९.११४\प्रयोगकर्ताहरू पनि कार्य-प्रकाशन मार्गमा पुगे। त्यसपछि नमूनाले स्थानीय-ड्राइभ लक्ष्यहरूसँगै धेरै SMB शेयरहरू मार्फत फाइलहरू प्रशोधन गर्यो।
समवर्ती फाइल इन्क्रिप्शन
ड्र्यागनफोर्सले आठ जनाको दुई ब्याचमा सोह्र जना इन्क्रिप्शन कामदारहरू सिर्जना गर्दछ। एउटा ब्याचले स्थानीय-ड्राइभ क्युबाट कार्यहरू उपभोग गर्दछ, जबकि अर्कोले नेटवर्क-शेयर क्युबाट कार्यहरू उपभोग गर्दछ। प्रत्येक ब्याचले आफ्नै सिङ्क्रोनाइज्ड कार्य संरचना प्रयोग गर्दछ। त्यसैले डिस्कभरीले नयाँ मार्गहरू प्रकाशित गर्दा कामदारहरूले स्थानीय र नेटवर्क लक्ष्यहरू एकैसाथ प्रशोधन गर्न सक्छन्।
प्रति-फाइल कुञ्जी ह्यान्डलिङ
प्रत्येक फाइलको लागि, नमूनाले CryptGenRandom() सँग ताजा सामग्री उत्पन्न गर्दछ: एउटा ३२-बाइट कुञ्जी र एउटा ८-बाइट अवस्था मान। यी मानहरूले फाइल सामग्रीलाई इन्क्रिप्ट गर्न प्रयोग गरिने नयाँ ChaCha20 अवस्था सुरु गर्छन्। त्यसपछि प्रति-फाइल सामग्रीलाई नमूनामा एम्बेड गरिएको RSA सार्वजनिक कुञ्जी प्रयोग गरेर CryptEncrypt() मार्फत सुरक्षित गरिन्छ। ०x२१४-बाइट PUBLICKEYBLOB ले RSA1 मार्कर बोक्छ र सार्वजनिक घातांक ६५५३७ भएको ४०९६-बिट मोड्युलस समावेश गर्दछ।
इन्क्रिप्शन पछि, नमूनाले फाइलमा दुई फरक रेकर्डहरू थप्छ र यसलाई SetEndOfFile() सँग अन्तिम रूप दिन्छ:
WriteFile: 0x20C बाइट्स (५२४-बाइट RSA-प्रशोधित रेकर्ड)
WriteFile: 0x0D बाइट्स (१३-बाइट मेटाडेटा फुटर)
फाइलको अन्त्य सेट गर्नुहोस् ()
१३-बाइट फुटरले इन्क्रिप्शन-प्रतिशत झण्डा र मूल फाइल आकार भण्डारण गर्दछ। अवलोकन गरिएको पूर्ण-इन्क्रिप्शन उदाहरणले १०० को प्रतिशत मान प्रयोग गर्दछ। RSA निजी कुञ्जी विश्लेषण गरिएको नमूनामा इम्बेड गरिएको छैन।
फाइल फिल्टरिङ र पुन: नामकरण
प्रशोधन गर्नु अघि, कामदारहरूले कन्फिगर गरिएको readme.txt बहिष्करण सहित निर्देशिका, विस्तार, र फाइलनाम बहिष्करणहरू लागू गर्छन्। नमूनाले DLOGFILE0001 सामग्री मार्कर पनि जाँच गर्दछ र फाइल उपस्थित हुँदा छोड्छ। २०० भन्दा बढी डाटाबेस र भर्चुअलाइजेशन-सम्बन्धित एक्सटेन्सनहरूको छुट्टै हार्डकोड गरिएको सूचीले २०% आंशिक-इन्क्रिप्शन मार्गमा फाइलहरू मिलाउने मार्गहरू बनाउँछ। अवलोकन गरिएको Victim.txt उदाहरणले पूर्ण-इन्क्रिप्शन मार्ग पछ्यायो।
| पुनःप्राप्त सेटिङ | कन्फिगर गरिएको मान |
| पूर्ण_इन्क्रिप्ट_थ्रेसहोल्ड | २८,५२२,१६० बाइट्स (२७.२ एमबी) |
| हेडर_इन्क्रिप्ट_थ्रेसहोल्ड | २८,५२२,१६० बाइट्स (२७.२ एमबी) |
| हेडर_इन्क्रिप्ट_साइज | २८,५२२,१६० बाइट्स (२७.२ एमबी) |
| अन्य_इन्क्रिप्ट_चङ्क_प्रतिशत | 20% |
एक पटक इन्क्रिप्शन पूरा भएपछि, मूल फाइलनामलाई अनियमित वर्णमाला नाम र कन्फिगर गरिएको .df_win एक्सटेन्सनले प्रतिस्थापन गरिन्छ। अवलोकन गरिएको उदाहरणले Victim.txt लाई 5stq3an4ztrbkhnt.df_win मा परिवर्तन गर्यो।
फिरौती नोट र कार्टेल ब्रान्डिङ
डाइरेक्टरीमा फाइलहरू इन्क्रिप्ट गर्नु अघि, DragonForce ले readme.txt र्यान्सम नोट लेख्छ। नोटले अपरेशनलाई "द ड्र्यागनफोर्स र्यान्समवेयर कार्टेल" को रूपमा पहिचान गर्छ र चोरी भएका फाइलहरूको सूची प्रदान गर्ने प्रस्ताव गर्दै, एन्क्रिप्शन अघि डेटा चोरी भएको दाबी गर्छ। यसको निर्माण/उदाहरण कुञ्जी-व्युत्पन्न पहिचानकर्तालाई उही नमूनाबाट रनटाइम कलाकृतिहरूसँग सहसम्बन्धित गर्न सकिन्छ।
विश्लेषण गरिएको कार्यान्वयनले डेटा-अपलोड अपरेशन वा छुट्टै एक्सफिल्ट्रेसन च्यानल देखाएको थिएन। फिरौती नोटको डेटा-चोरी कथन त्यसकारण नोटद्वारा गरिएको दाबी हो, कार्यान्वयन ट्रेसमा देखाइएको व्यवहार होइन।
डेस्कटप अनुकूलन र पूरा
कामदार सफा गरेपछि, नमूनाले यसको कार्यान्वयनयोग्यमा एम्बेड गरिएको आइकन र वालपेपर निकाल्छ र तिनीहरूलाई C:\Users\Public\icon.ico र C:\Users\Public\wallpaper_white.png मा लेख्छ। यसले HKEY_CLASSES_ROOT\.df_win\DefaultIcon एसोसिएसन सिर्जना गर्दछ ताकि Windows ले एन्क्रिप्टेड फाइलहरूको लागि अनुकूलन आइकन प्रदर्शन गर्न सकोस्।
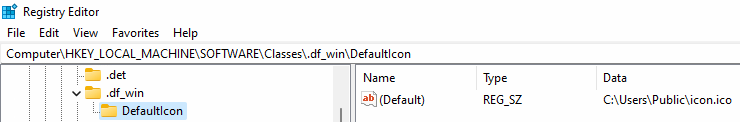
वालपेपर रुटिनले HKEY_USERS लाई गणना गर्छ र सूचीबद्ध प्रोफाइल सन्दर्भहरूको लागि वालपेपर-सम्बन्धित रजिस्ट्री लेख्ने प्रयास गर्छ, त्यसपछि सक्रिय सत्रमा वालपेपर लागू गर्न SystemParametersInfoW() लाई कल गर्छ।
नमूनाले अन्तिम फिनिश प्रविष्टि रेकर्ड गर्छ, यसको रनटाइम लग फ्लश गर्छ र बन्द गर्छ, बाँकी मेमोरी खाली गर्छ, र सामान्य CRT बन्द मार्ग मार्फत DragonForce_Main() बाट फर्काउँछ।
कार्यान्वयन दृष्टिकोण
विश्लेषण गरिएको नमूनाले प्रारम्भिक प्रक्रिया हस्तक्षेप र रिकभरी-पोइन्ट मेटाउने कार्यलाई ARP-आधारित नेटवर्क खोज र समानान्तर इन्क्रिप्शन इन्जिनसँग जोड्दछ जसले स्थानीय ड्राइभहरू र SMB सेयरहरूलाई छुट्टै कार्य स्ट्रिमको रूपमा व्यवहार गर्दछ। प्रति-फाइल ChaCha20 इन्क्रिप्शन, RSA-सुरक्षित कुञ्जी सामग्री, संलग्न मेटाडेटा, अनियमित .df_win नामहरू, र डेस्कटप परिवर्तनहरूले अवलोकन गरिएको कार्यान्वयन श्रृंखला पूरा गर्दछ।
पूर्ण कार्यान्वयन ट्रेस, MITRE ATT&CK म्यापिङ, सम्झौताका सूचकहरू, र प्रकार्य/ठेगाना सन्दर्भको लागि, पूर्ण प्राविधिक विश्लेषण हेर्नुहोस्: