

jRAT (जाभामा आधारित रिमोट एक्सेस ट्रोजन) मालवेयर नयाँ होइन तर पछिल्ला केही महिनाहरूमा यसको गतिविधि बढेको छ र तिनीहरूले विभिन्न संस्थाहरूलाई लक्षित गरिरहेका छन्। प्रति दिन, Quick Heal Security Labs ले हतियारयुक्त JAR बोकेका हजारौं स्पाम इमेलहरूलाई प्रयोगकर्ताहरूलाई लक्षित गर्ने संलग्नकहरूको रूपमा पहिचान गर्दछ। यी दुर्भावनापूर्ण JAR अर्थात्, jRAT मालवेयर कार्यान्वयनमा आउँदा प्रयोगकर्ताहरूलाई संक्रमित गर्छ। यस मालवेयरको विस्तृत विश्लेषण हेरौं।
संक्रमण शृङ्खला
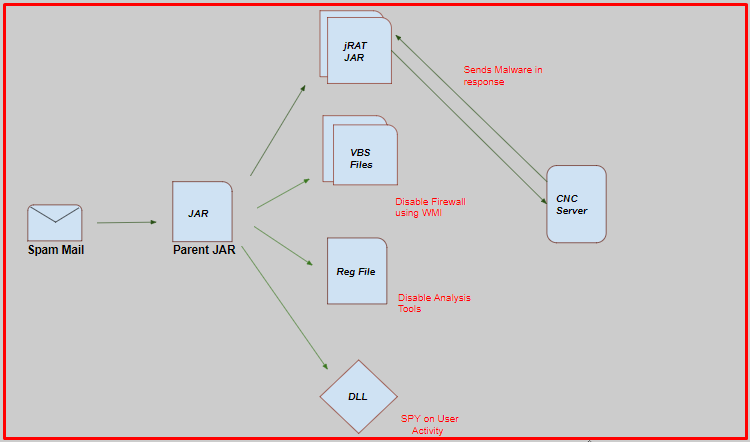
यहाँ एउटा प्रारम्भिक संक्रमण भेक्टर छ जुन स्पाम इमेल हो। यो वैध देखिन्छ, प्रयोगकर्ता संलग्नक डाउनलोड गर्न र खोल्न लोभिन्छ।
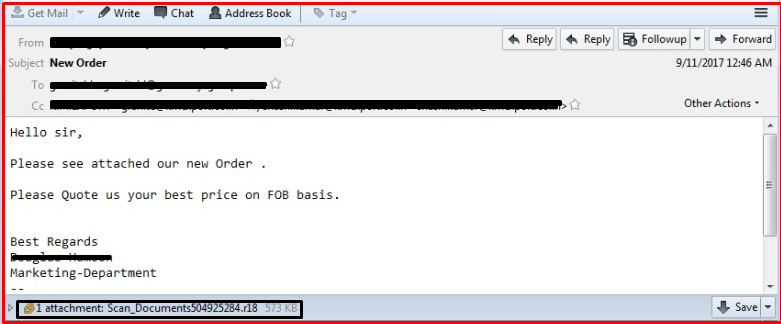
यी स्पाम इमेलहरूमा देखिएका संलग्नक नामहरूको सूची तल दिइएको छ:
- ITD_EFILING_FORM15CB_PR3.2.jar
- MVD_SHPMNT_VSL_0004048_pdf.jar मा क्लिक गर्नुहोस्
- भुक्तानी स्विफ्ट स्क्यान प्रतिलिपि 682017.pdf.jar
- ढुवानी कागजातहरू PDF.jar
- स्क्यान DOC- 53862100.jar
- ढुवानीको अन्तिम पूर्ण सेट DOCS.jar
- भुक्तानी_ADVISE_PDF.jar
- PAYMENT_APLICATION_PDF.jar मा जानुहोस्।
मूल JAR फाइल निकालेपछि, यसले केही जाभा प्याकेजहरू देखाउँछ जसमा केही लामो अनियमित फाइलनामहरू छन् जसमा कच्चा डेटा र वर्ग फाइलहरू छन्। हामीले देखेका छौं कि मालवेयर अभिनेताहरूले असंख्य अस्पष्ट ढाँचाहरू भएका दुर्भावनापूर्ण JAR हरू विकास गरिरहेका छन्। केही ढाँचाहरू निम्नानुसार छन्:
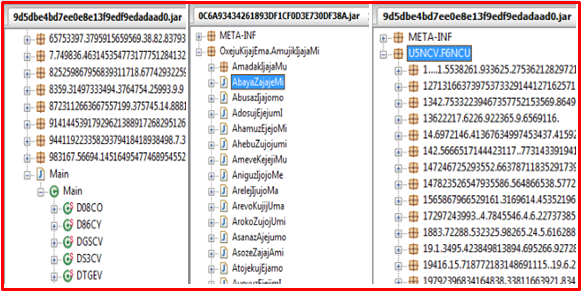
प्रख्यात डिकम्पाइलरहरूले मूल JAR फाइललाई डिकम्पाइल गर्न असफल भए। अस्पष्टता र इन्क्रिप्शनमा भिन्नताको कारणले गर्दा, (RSA, AES) ले स्थिर विश्लेषणलाई अझ जटिल बनाउँछ। मालवेयर कार्यान्वयन हुँदा यसले कसरी व्यवहार गर्छ हेरौं।
मूल JAR फाइलको कार्यान्वयन गर्दा दुई “.vbs”, दुई “.Class”, एउटा “.Reg” र एउटा “.dll” फाइल “%TEMP%” स्थानमा खस्छ। प्रत्येक छोडिएको फाइलको संक्रमण चक्रमा एक अद्वितीय भूमिका हुन्छ। साथै, मूल JAR ले GlobalMemoryStatusEx () api प्रयोग गरेर भर्चुअल मेसिनको लागि जाँच गर्दछ जसले उपलब्ध कुल भौतिक र भर्चुअल मेमोरीको जाँच गर्दछ।
प्यारेन्ट JAR ले VBS फाइलहरूलाई %Temp% स्थानमा केही अनियमित नामहरू सहित छोड्छ। साथै, यसले '.class' एक्सटेन्सन भएको JAR फाइललाई %Temp% मा छोड्छ। प्यारेन्ट JAR ले JAR फाइललाई कार्यान्वयन गर्छ। छोडिएको JAR फाइल jRAT मालवेयर हो।
तलका तस्बिरहरूले छोडिएका vbs फाइलहरू देखाउँछन्:
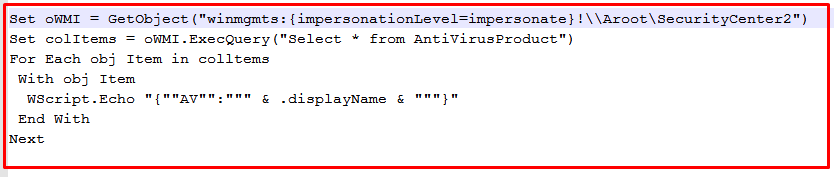
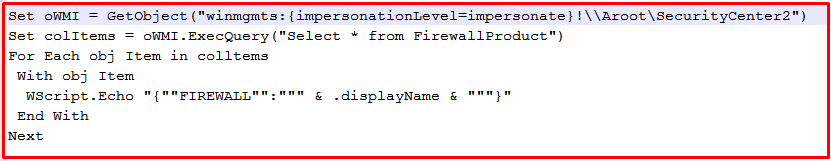
त्यसपछि jRAT मालवेयरले cscript.exe प्रयोग गरेर VBS फाइलहरू कार्यान्वयन गर्छ।

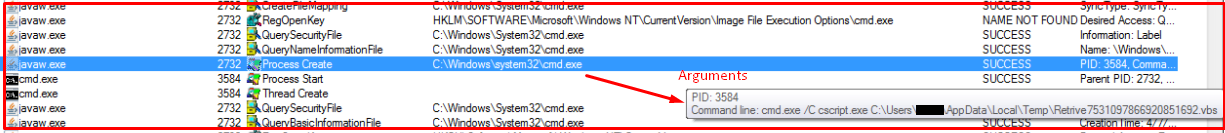
VBS फाइलहरू मध्ये एउटाले WMI (Windows Management Instrumentation) कार्यक्षमता प्रयोग गरेर स्थापित विभिन्न फायरवालहरूको सूची गणना गर्दछ र अर्कोले कार्यान्वयनमा उही कार्यक्षमता प्रयोग गर्ने तेस्रो-पक्ष एन्टिभाइरस उत्पादनहरूको सूची गणना गर्दछ।
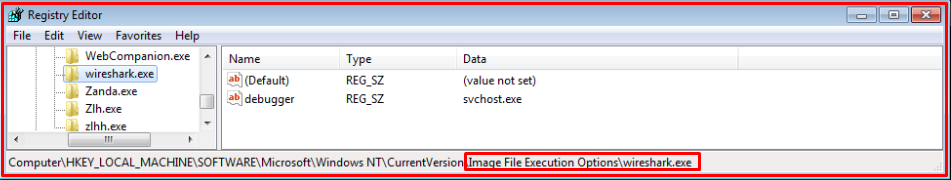
अभिभावक JAR ले ".Reg File" लाई %Temp% स्थानमा पनि छोड्छ र 'reg.exe' प्रयोग गरेर यसलाई कार्यान्वयन गर्छ। यसले " Image File Execution" अन्तर्गत 'Procexp.exe', 'wireshark.exe', 'dumpppcap.exe' जस्ता बारम्बार प्रयोग हुने विश्लेषण उपकरणहरू र केही सुरक्षा उत्पादन प्रक्रियाहरूको रजिस्ट्री प्रविष्टिहरू सिर्जना गर्दछ । त्यसैले, यदि कुनै प्रक्रिया सुरु भयो र यदि त्यो कुञ्जी अन्तर्गत प्रविष्टि छ भने प्रक्रिया बन्द हुन्छ।
केही रजिस्ट्री प्रविष्टिहरू तल देखाइएका छन्:
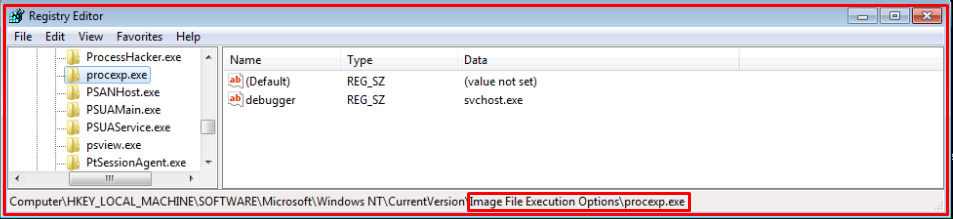
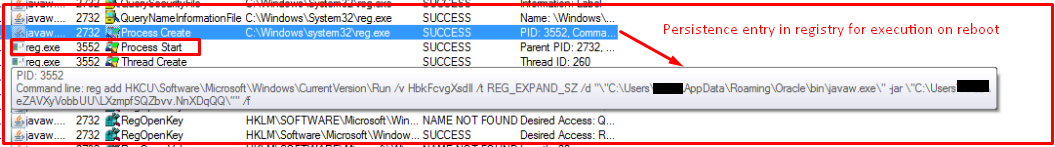
मूल JAR ले java.exe प्रयोग गरेर वास्तविक jRat JAR फाइल कार्यान्वयन गर्छ। यो jRat फाइल C&C सर्भरसँग सञ्चार गर्न सक्षम छ र कार्यान्वयनयोग्य पेलोड डाउनलोड गर्न सक्छ।
स्थिरता प्राप्त गर्न, यसले स्वत: चलाउने रजिस्ट्रीमा प्रविष्टि गर्दछ ताकि प्रणाली रिबुट हुँदा यो आफैं सुरु हुन सकोस्।
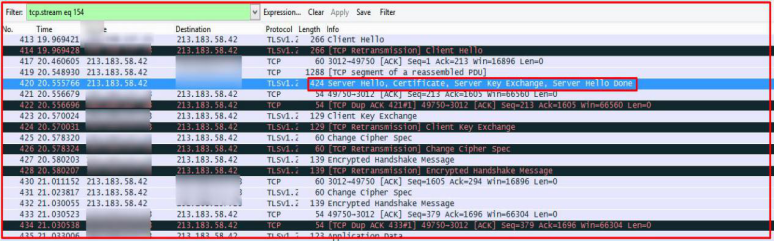
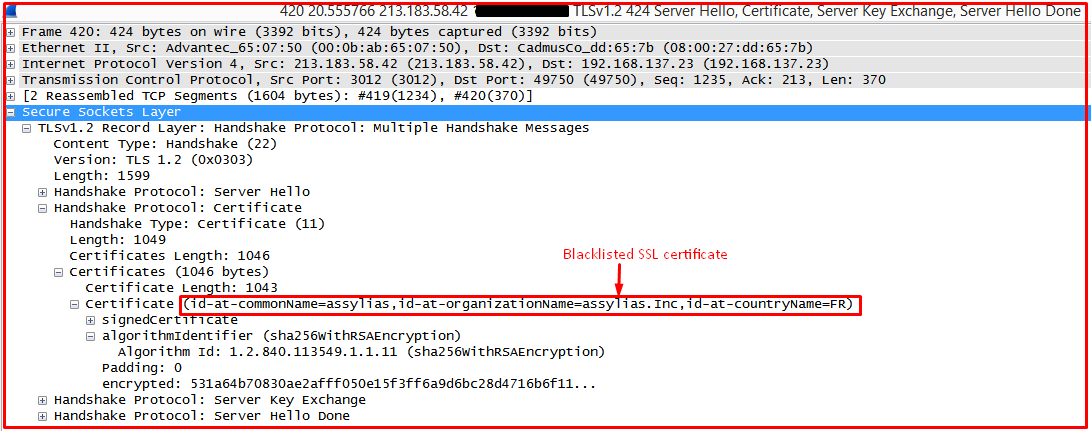
jRat ले CnC IP “ 213.183.58[.]42 ” सँग जडान गर्छ। तलको छविले संक्रमण पछि TLS-इन्क्रिप्टेड SSL ट्राफिक देखाउँछ। पोर्ट 3012 मा TCP स्ट्रिम डिकोड गरेपछि, हामीले कालोसूचीमा राखिएको प्रमाणपत्र फेला पार्यौं जुन jRAT JAR सँग सम्बन्धित छ।
तलको छविले SSL प्रमाणपत्र जानकारी देखाउँछ र यसमा SSL कालोसूचीमा प्रविष्टि छ :
Seqrite पत्ता लगाउने तथ्याङ्क
Seqrite इमेल सुरक्षाले सामान्य रूपमा यस्ता दुर्भावनापूर्ण संलग्नकहरू पत्ता लगाउँछ।
पत्ता लगाउने नाम: JAR.Suspicious.A
सम्पूर्ण jRAT JAR संक्रमण शृङ्खलाको विश्लेषण गरेपछि, हामीले याद गर्यौं कि मालवेयर लेखकहरूले हस्ताक्षर-आधारित पत्ता लगाउनबाट बच्न र एन्टी-डिबगिङ र एन्टी-VM प्रविधिहरू प्रयोग गर्न निरन्तर अस्पष्टकर्ताहरू परिवर्तन गरिरहेका छन्। यसबाहेक, धेरै तरिकाहरू प्रयोग गरेर सुरक्षा समाधानहरू फेला पार्ने र असक्षम पार्ने कुराले यो कसरी विकसित भयो भनेर देखाउँछ।
सम्झौताका सूचकहरू
- 213.183.58.42
- 781FB531354D6F291F1CCAB48DA6D39F
- 0B7B52302C8C5DF59D960DD97E3ABDAF
- 938CF1BA5F8BDB516B5617826E0B08A1
- 76985223E94342D0FAB80D8A4DB1707C
विषय वस्तु विज्ञ
प्रशान्त कदम, पवन चौधरी | द्रुत निको सुरक्षा प्रयोगशालाहरू


