• उत्पादन र सेवाहरू
        • बादल

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • प्रेममा

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • प्लेटफर्म

          • Malware Analysis Platform
        • लघु व्यापार

          • SOHO Total Edition
        • सेवा

          • Threat Intel
          • Digital Risk Protection Services (डीआरपीएस)
          • Ransomware Recovery as a Services (आरआरएएस)
          • DPDP Compliance
          • Managed Detection and Response
          • साइबर सुरक्षा र Data Privacy जागरूकता
  • समाधान
    • BFSI
    • शिक्षा
    • सरकार
    • स्वास्थ्य
    • आईटीईएस
    • विनिर्माण
  • कम्पनी
    • हाम्रो बारेमा Seqrite
    • नेतृत्व
    • पुरस्कार र प्रमाणपत्र
    • समाचार कक्ष
  • भागीदार
    • साझेदार कार्यक्रम
    • साझेदार खोज्नुहोस्
    • साझेदार बन्नुहोस्
  • समर्थन
  • स्रोतहरू
    • ब्लग
    • Whitepapers
    • डेटासेटहरू
    • मामला अध्ययन
    • धम्की रिपोर्टहरू
    • नियमावली
    • PoV
    • बुझ्नका Data Privacy
    • तपाईंको जोखिम स्कोर जाँच गर्नुहोस्
    • DPDP संवादहरू
    • गोपनीयता समय
Seqrite ल्याब ब्लग
संपर्क सेल्स आक्रमणमा?
  • उत्पादन र सेवाहरू
        • बादल

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • प्रेममा

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • प्लेटफर्म

          • Malware Analysis Platform
        • लघु व्यापार

          • SOHO Total Edition
        • सेवा

          • Threat Intel
          • Digital Risk Protection Services (डीआरपीएस)
          • Ransomware Recovery as a Services (आरआरएएस)
          • DPDP Compliance
          • Managed Detection and Response
          • साइबर सुरक्षा र Data Privacy जागरूकता
  • समाधान
    • BFSI
    • शिक्षा
    • सरकार
    • स्वास्थ्य
    • आईटीईएस
    • विनिर्माण
  • कम्पनी
    • हाम्रो बारेमा Seqrite
    • नेतृत्व
    • पुरस्कार र प्रमाणपत्र
    • समाचार कक्ष
  • भागीदार
    • साझेदार कार्यक्रम
    • साझेदार खोज्नुहोस्
    • साझेदार बन्नुहोस्
  • समर्थन
  • स्रोतहरू
    • ब्लग
    • Whitepapers
    • डेटासेटहरू
    • मामला अध्ययन
    • धम्की रिपोर्टहरू
    • नियमावली
    • PoV
    • बुझ्नका Data Privacy
    • तपाईंको जोखिम स्कोर जाँच गर्नुहोस्
    • DPDP संवादहरू
    • गोपनीयता समय
गृहपृष्ठ  /  प्राविधिक  / भ्रामक छटनी-थीम भएको HR इमेलले Remcos RAT मालवेयर वितरण गर्दछ
भ्रामक छटनी-थीम भएको HR इमेलले Remcos RAT मालवेयर वितरण गर्दछ
09 डिसेम्बर 2025

भ्रामक छटनी-थीम भएको HR इमेलले Remcos RAT मालवेयर वितरण गर्दछ

द्वारा लिखित प्रशिल मुन
प्रशिल मुन
प्राविधिक

विगत केही महिनादेखि, रोजगार अर्थतन्त्र अनिश्चितताले भरिएको छ, कर्मचारी कटौती, पुनर्संरचना, भर्ना फ्रिज र आक्रामक लागत कटौती उपायहरूको बारेमा निरन्तर समाचारहरू आइरहेका छन्। यो वातावरणले कर्मचारी र संस्था दुवैमा व्यापक चिन्ता सिर्जना गरेको छ, र साइबर अपराधीहरूले यी भावनाहरूको फाइदा उठाउन चाँडै सिकेका छन्।

मालवेयर लेखकहरूले मानिसहरूको डर र जिज्ञासाको शिकार गर्दै, समाप्ति सूचनाहरू, अद्यावधिक गरिएका मानव संसाधन नीतिहरू, विच्छेदन कागजातहरू, वा "तत्काल छाड्ने सूचीहरू" को रूपमा लुकाएर फिसिङ इमेलहरू र दुर्भावनापूर्ण संलग्नकहरू बढ्दो रूपमा सिर्जना गर्छन्। तनावको क्षणमा, कर्मचारीहरूले शंकास्पद फाइलहरू वा लिङ्कहरूमा तिनीहरूको प्रामाणिकता प्रमाणित नगरी क्लिक गर्ने सम्भावना बढी हुन्छ, जसले आक्रमणकारीहरूलाई कर्पोरेट नेटवर्कहरूमा सजिलो प्रवेश बिन्दु दिन्छ। छाड्नेहरूले हेडलाइनहरूमा प्रभुत्व जमाउन जारी राख्दा, धम्की दिने अभिनेताहरूले यो जोखिमलाई ठूलो मात्रामा प्रयोग गरिरहेका छन्, मालवेयर डेलिभर गर्न, प्रमाणहरू चोर्न र व्यापक साइबर आक्रमणहरू सुरु गर्न विश्वासयोग्य छाड्ने-थीम भएका प्रलोभनहरू प्रयोग गर्दै।

At Seqrite ल्याब्स, हाम्रो अनुगमनको क्रममा हामीले यस्तो एउटा स्पाम अभियान देख्यौं जसले इमेलहरू मार्फत मालवेयर वितरण गरिरहेको थियो जसको भेषमा आन्तरिक मानव संसाधन घोषणाहरू। आक्रमणकारीहरूले "स्टाफ रेकर्ड pdf" को रूपमा प्रस्तुत गर्दै एक दुर्भावनापूर्ण संलग्नक डेलिभर गरे। संलग्नकमा फाइलहरू NSIS द्वारा संकलित रिमोट एक्सेस उपकरण, Remcos हो।

प्रारम्भिकभेक्टर

अभियानको सुरुवाती भेक्टर भनेको " अक्टोबर २०२५ को लागि कर्मचारी कार्यसम्पादन प्रतिवेदन " भएको बहाना गर्ने इमेल हो, जुन कम्पनीको मानव संसाधन विभागले पठाएको मानिन्छ। सन्देश जानाजानी छोटो र औपचारिक छ, जसमा " कर्मचारीहरूलाई बर्खास्त गरिने " सन्दर्भ रहेको छ, जुन संलग्नता खोलिने सम्भावना बढाउन डिजाइन गरिएको हो।
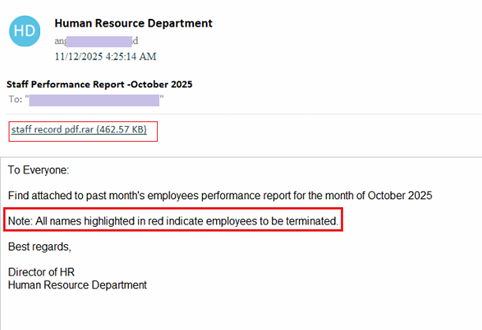
चित्र-१: आन्तरिक मानव संसाधन घोषणाको रूपमा लुकेका इमेलहरू

माथिको तस्बिरमा हामी देख्न सक्छौं, PDF कागजात भएको देखिए तापनि, इमेल संलग्नक यसको वास्तविक प्रकृति लुकाउन डबल-एक्सटेन्सन (pdf.rar) प्रयोग गरेर नाम दिइएको RAR अभिलेख हो। अभिलेख भित्र कुनै कागजात होइन, तर "स्टाफ रेकर्ड pdf" को रूपमा NSIS-संकलित कार्यान्वयनयोग्य छ। कार्यान्वयनमा, फाइलले प्रारम्भिकरण, कन्फिगरेसन र थप दुर्भावनापूर्ण गतिविधि गर्दछ।

यो सफासँग डिजाइन गरिएको स्पाम इमेलले कसरी धम्की दिने अभिनेताहरूले लक्षित पीडितहरूसम्म प्रारम्भिक पहुँच प्राप्त गर्न सामाजिक इन्जिनियरिङ र वर्तमान संगठनात्मक प्रवृत्तिहरूसँग जोडिएका प्रलोभनहरूमा भर पर्न जारी राख्छन् भन्ने कुरा प्रकाश पार्छ।

संलग्नताको विश्लेषण

"स्टाफ रेकर्ड pdf.rar" नामक इमेल संलग्नक जानाजानी PDF फाइल जस्तै देखिने गरी डिजाइन गरिएको हो। अभिलेखको निरीक्षणले पत्ता लगाउँछ कि यसमा " स्टाफ रेकर्ड pdf.exe " नामको एकल विन्डोज कार्यान्वयनयोग्य छ, जुन कागजातको रूपमा लुकेको छ। यो डबल-एक्सटेन्सन नामकरण कन्भेन्सन (pdf.exe) प्रयोगकर्ताहरूलाई भ्रमित गर्न र आधारभूत फाइल-प्रकार पहिचानबाट बच्न प्रयोग गरिने एक सामान्य प्रविधि हो।

इम्बेडेड एक्जिक्युटेबल फाइलको विश्लेषण

संलग्नकमा इम्बेड गरिएको कार्यान्वयनयोग्य फाइल Remcos RAT हो र NSIS (Nullsoft Scriptable Install System) संकलित कार्यान्वयनयोग्य हो, जुन प्याकेजिङ ढाँचा सामान्यतया धम्की दिने अभिनेताहरूले आफ्नो उद्देश्य लुकाउन दुरुपयोग गर्छन्।
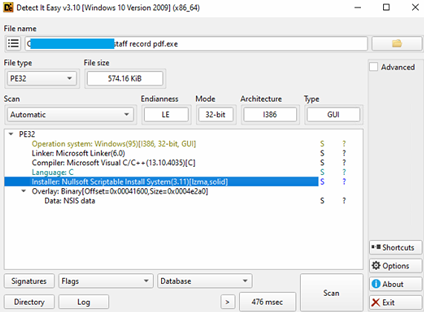
चित्र-२: सजिलै पत्ता लगाउने पेलोड

फाइल एक्जिक्युट भएपछि यसले NSIS सम्बन्धित कन्फिगरेसन फाइलहरूलाई तलको स्थानमा खसाल्छ -

  • C:\प्रयोगकर्ता\प्रशासक\एपडेटा\रोमिङ\माइक्रोसफ्ट\विन्डोज\स्टार्ट मेनु\
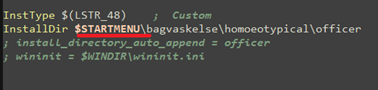
चित्र-३: NSIS कन्फिगरेसन फाइल सेटअप

त्यसपछि फाइल तलको स्थानमा आफैं प्रतिलिपि हुन्छ -

  • c:\ProgramData\Remcos\remcos.exe

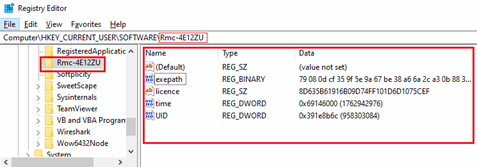
रेमकोसले तलको रजिस्ट्रीमा पीडितसँग सम्बन्धित र अन्य कन्फिगरेसन डेटा सिर्जना र भण्डारण गर्दछ -

  • HKCU\सफ्टवेयर\Rmc-
चित्र-४: रजिस्ट्रीमा रेमकोस कन्फिगरेसन/मार्कर

 कन्फिगरेसन रजिस्ट्रीमा कुञ्जी र मानहरू -

  1. एक्सेपाथ - मानहरू इन्क्रिप्ट गरिएका छन् र स्थापित EXE मा जाने बाटो भण्डारण गर्छन्।
  2. लाइसेन्स – सायद, रेमकोस लाइसेन्स साँचो फुटेको होला।
  3. समय - Remcos पहिलो पटक कार्यान्वयन हुँदा UNIX टाइमस्ट्याम्प।
  4. यूआईडी - पीडित मेसिन आईडी।

दृढता

सामान्य रूपमा चिनिने रन रजिस्ट्रीमा आफूलाई थपेर दृढता प्राप्त गरिन्छ -

  • HKCU\सफ्टवेयर\माइक्रोसफ्ट\विन्डोज\करेन्टभर्सन\रन
  • Rmc-4E12ZU = c:\ProgramData\Remcos\remcos.exe

तैनाती पछिको गतिविधि र CnC सञ्चार

सेटअप पछि, Remcos पेलोडले धेरै थ्रेडहरू सिर्जना गर्दछ, प्रत्येक RAT को फरक-फरक सञ्चालन घटकहरूको लागि जिम्मेवार हुन्छ। यी थ्रेडहरूले किलगिङ, स्क्रिन क्याप्चर, क्लिपबोर्ड निगरानी, ​​र मुख्य कमाण्ड-ह्यान्डलिङ लूप जस्ता क्षमताहरू ह्यान्डल गर्छन्।

केही सेकेन्ड पछि, मालवेयरले यसको कमाण्ड-एन्ड-कन्ट्रोल सर्भरमा आउटबाउन्ड जडान स्थापना गर्दछ, जसले RAT पूर्ण रूपमा सक्रिय छ र आक्रमणकारीबाट निर्देशनहरू प्राप्त गर्न तयार छ भनी पुष्टि गर्दछ।

निष्कर्ष

यो अभियानले कसरी धम्की दिने व्यक्तिहरूले सामाजिक-इन्जिनियरिङ प्रलोभनहरू मार्फत मालवेयर डेलिभर गर्न जारी कार्यबल-सम्बन्धित अवस्थाहरूको शोषण गर्न जारी राख्छन् भन्ने कुरा प्रकाश पार्छ। यस अवस्थामा, प्रणालीमा NSIS-आधारित Remcos लुकाउनको लागि एउटा साधारण HR-थीम सन्देश पर्याप्त थियो।

एकपटक स्थापना भएपछि, Remcos ले दृढता स्थापित गर्दछ, प्रणाली जानकारी सङ्कलन गर्दछ, र संक्रमित होस्टलाई टाढाको पहुँचको लागि तयार गर्दछ।

संस्थाहरूले अवांछित मानव संसाधन वा कार्यसम्पादन सम्बन्धी सञ्चारहरू ह्यान्डल गर्दा कर्मचारीहरू सतर्क रहनु पर्छ र दुर्भावनापूर्ण अभिलेखहरू र कार्यान्वयनयोग्य पेलोडहरू पत्ता लगाउन सक्षम इमेल सुरक्षा नियन्त्रणहरूलाई सुदृढ पार्नु पर्छ।

सम्झौताका सूचकहरू (IoC)

ह्यास (MD5)

c95f2a7556902302f352c97b7eed4159

6f7d3f42fa6fe3b0399c42473f511acc

76c28350c8952aef08216d9493bae385

केन्द्रीय नियन्त्रक 

196.251.116.219

Seqrite/QH पत्ता लगाउने 

ट्रोजन.रेमकोस.एस३८४५१२१६

MITER आक्रमण रणनीति, प्रविधि र प्रक्रियाहरू (TTP's) 

रणनीति (ATT&CK ID) प्रविधिहरू /
उप-प्रविधि (आईडी)
प्रक्रिया
प्रारम्भिक पहुँच (TA0001) T1566.001 दुर्भावनापूर्ण HR-थीम भएको इमेलको डेलिभरी।
कार्यान्वयन (TA0002) T1204.002 प्रयोगकर्ताले PDF को रूपमा लुकाएर डबल-एक्सटेन्सन फाइल खोल्छ।
रक्षा चोरी (TA0005) T1036 RAR अभिलेख भित्र PDF को रूपमा कार्यान्वयनयोग्य मास्करेडहरू।
रक्षा चोरी (TA0005) T1027 वास्तविक कोड लुकाउन NSIS कम्पाइलरको प्रयोग।
दृढता (TA0003) T1547.001 रेमकोसले आफूलाई यहाँ दर्ता गर्छ -
अटोरनको लागि HKCU\Software\Microsoft\Windows\CurrentVersion\Run।
दृढता (TA0003) T1112 HKCU\Software\Rmc- मा स्टोर कन्फिगरेसन ।
खोज (TA0007) T1082 कार्यान्वयन पछि होस्ट जानकारी सङ्कलन गर्दछ (UID, टाइमस्ट्याम्प, पथहरू)।
सङ्कलन (TA0009) T1056.001 किलगिङ मोड्युल
सङ्कलन (TA0009) T1113 स्क्रिनसट खिच्नका लागि थ्रेडहरू।
सङ्कलन (TA0009) T1115 क्लिपबोर्ड अनुगमन थ्रेड सुरु गरियो।
आदेश र नियन्त्रण (TA0011) T1071.004 आक्रमणकारी-नियन्त्रित सर्भरमा आउटबाउन्ड जडान


लेखक
प्रशिल मुन

रुमाना सिद्दीकी

 अघिल्लो पोस्टअपरेशन फ्रोस्टबीकन: बहु-क्लस्टर कोबाल्ट स्ट्राइक अभियान लक्ष्य...
अर्को पोस्ट  React2Shell (CVE-2025-55182): RSC फ्लाइट डिकोडर रिमोट कोड एक्जिक्युटिभ...
प्रशिल मुन

प्रशिल मुन को बारेमा

प्रशिल क्विक हिल सेक्युरिटी ल्याब्सका वरिष्ठ सुरक्षा अनुसन्धानकर्ता हुन्। उनी उत्साहपूर्वक चलिरहेको मालवेयर प्रवृत्तिहरूको खोजी गरिरहन्छन्, मालवेयरमा विश्लेषण गर्छन्...

प्रशिल मुनका लेखहरू »

सम्बन्धित पोस्ट

  • आर्मरस्टील अनप्याक्ड: डेटा चोर्ने र क्रिप्टो खानी गर्ने पाइथन मालवेयर किट तोड्दै

    आर्मरस्टील अनप्याक्ड: डेटा चोर्ने र क्रिप्टो खानी गर्ने पाइथन मालवेयर किट तोड्दै

    नोभेम्बर 6, 2026
  • किलिनको विकास (एजेन्डा): २०२६ भरि किलिन र्‍यान्समवेयरको तुलनात्मक रिभर्स इन्जिनियरिङ विश्लेषण

    नोभेम्बर 3, 2026
  • PHP2Shell: असफल अनुरोधहरू, मेमोरी भ्रष्टाचार र रिमोट कोड कार्यान्वयन

    PHP2Shell: असफल अनुरोधहरू, मेमोरी भ्रष्टाचार र रिमोट कोड कार्यान्वयन

    अक्टोबर 23, 2026
विशेष लेखकहरू
  • Seqrite
    Seqrite

    Seqrite एक अग्रणी उद्यम साइबर सुरक्षा समाधान प्रदायक हो। ध्यान केन्द्रित गर्दै...

    द्वारा थप लेखहरू पढ्नुहोस् Seqrite
  • बिनेश पी
    बिनेश पी

    म साइबर सुरक्षाको लागि एक जोशिलो उत्साही र समर्पित लेखक हुँ। एउटा सीपको साथ...

    बिनेश पी द्वारा थप लेखहरू पढ्नुहोस्
  • ज्योति कार्लेकर
    ज्योति कार्लेकर

    म एक उत्सुक लेखक हुँ जसलाई उदीयमान प्रविधिहरूको बारेमा सामग्री तयार गर्न मन पर्छ र...

    ज्योति कार्लेकरका थप लेखहरू पढ्नुहोस्
  • संजय काटकर
    संजय काटकर

    संजय काटकर क्विक हिल टेक्नोलोजीजका संयुक्त प्रबन्ध निर्देशक हुन्...

    संजय काटकरका थप लेखहरू पढ्नुहोस्
विषय
अपार्टमेन्ट (25) साइबर आक्रमण (36) साइबर-हमला (58) साइबरटैक (16) cyberattacks (15) Cybersecurity (345) साइबर सुरक्षा (34) साइबर खतरा (33) साइबर खतराहरू (51) डेटा उल्लंघन (56) डाटा उल्लंघन (29) डेटा हानि (28) डाटा हानि रोकथाम (34) data privacy (17) डेटा सुरक्षा (35) डेटा सुरक्षा (19) DLP (50) DPDP (14) DPDPAComment (17) गुप्तिकरण (16) अन्तिम बिन्दु सुरक्षा (113) इन्टरप्राइज सुरक्षा (20) अन्वेषण गर्नुहोस् (13) GDPR (14) मालवेयर (76) मालवेयर विश्लेषण (15) मालवेयर आक्रमण (23) MDM (27) माइक्रोसफ्ट (15) मिटर एटीटी एन्ड सीके (14) नेटवर्क सुरक्षा (26) फिसिङ (30) ransomware (69) ransomware आक्रमण (31) ransomware हमलाहरु (31) ransomware संरक्षण (17) Seqrite (41) Seqrite गुप्तिकरण (27) Seqrite ईपीएस (33) Seqrite सेवा (16) खतरा पत्ता लगाउने (15) Threat Intelलिगेन्स (26) युटिएम (34) विलोपन (16) शून्य विश्वास (13)
Seqrite ल्याब

विश्वव्यापी रूपमा उत्कृष्ट-इन-क्लास खतरा रोकथाम, पत्ता लगाउने, र प्रतिक्रिया समाधानहरूको साथ अन्त्य बिन्दु, डेटा, र नेटवर्क सुरक्षालाई सरलीकृत गर्ने अग्रणी उद्यम IT सुरक्षा समाधान प्रदायक।

थप पढ्नुहोस् Seqrite

हमीलाई पछ्याउनुहोस:

हाम्रो न्यूजलेटरमा सदस्यता लिनुहोस्

नवीनतम साइबर सुरक्षा प्रवृत्ति र अन्तर्दृष्टि बारे जानकारी रहनुहोस्।

लोड
उत्पादन र सेवाहरू
  • बादल
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • प्रेममा
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • प्लेटफर्म
  • Malware Analysis Platform
  • सूक्ष्म व्यवसाय
  • SOHO Total Edition
  • सेवा
  • Threat Intel
  • Digital Risk Protection Services (डीआरपीएस)
  • Ransomware Recovery as a Services (आरआरएएस)
  • DPDP Compliance
  • Managed Detection and Response
  • साइबर सुरक्षा र Data Privacy जागरूकता
स्रोतहरू
  • ब्लग
  • Whitepapers
  • डेटासेटहरू
  • धम्की रिपोर्टहरू
  • नियमावली
  • PoV
  • बुझ्नका Data Privacy
  • DPDP संवादहरू
  • नीति र अनुपालन
  • EULA
  • गोदीप.एआई
  • SIA
  • गोपनीयता समय
सम्पर्क
  • दर्ता भएका कार्यालयहरू
  • साइबर सुरक्षाको कुरा गरौं
समर्थन
  • प्राविधिक समर्थन
  • सफ्टवेयर डाउनलोड गर्नुहोस्
  • अफलाइन अपडेटर
  • फर्मवेयर अपग्रेड
  • अपग्रेड
  • उत्पाद दस्तावेज
हाम्रो बारेमा - CHG
  • हाम्रो बारेमा Seqrite
  • नेतृत्व
  • पुरस्कार र मान्यता
  • समाचार कक्ष
साथी
  • साझेदार कार्यक्रम
  • साझेदार खोज्नुहोस्
  • साझेदार बन्नुहोस्
  • Seqrite प्रमाणीकरण

© २०२५ क्विक हिल टेक्नोलोजीज लिमिटेड

साइटमैप गोपनीयता नीतिहरू कानूनी नोटिस कुकी नीतिहरू प्रयोगको शर्त