
• उत्पादन र सेवाहरू
        • बादल

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • प्रेममा

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • प्लेटफर्म

          • Malware Analysis Platform
        • लघु व्यापार

          • SOHO Total Edition
        • सेवा

          • Threat Intel
          • Digital Risk Protection Services (डीआरपीएस)
          • Ransomware Recovery as a Services (आरआरएएस)
          • DPDP Compliance
          • Managed Detection and Response
          • साइबर सुरक्षा र Data Privacy जागरूकता
  • समाधान
    • BFSI
    • शिक्षा
    • सरकार
    • स्वास्थ्य
    • आईटीईएस
    • विनिर्माण
  • कम्पनी
    • हाम्रो बारेमा Seqrite
    • नेतृत्व
    • पुरस्कार र प्रमाणपत्र
    • समाचार कक्ष
  • भागीदार
    • साझेदार कार्यक्रम
    • साझेदार खोज्नुहोस्
    • साझेदार बन्नुहोस्
  • समर्थन
  • स्रोतहरू
    • ब्लग
    • Whitepapers
    • डेटासेटहरू
    • मामला अध्ययन
    • धम्की रिपोर्टहरू
    • नियमावली
    • PoV
    • बुझ्नका Data Privacy
    • तपाईंको जोखिम स्कोर जाँच गर्नुहोस्
    • DPDP संवादहरू
    • गोपनीयता समय
Seqrite ल्याब ब्लग
संपर्क सेल्स आक्रमणमा?
  • उत्पादन र सेवाहरू
        • बादल

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • प्रेममा

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • प्लेटफर्म

          • Malware Analysis Platform
        • लघु व्यापार

          • SOHO Total Edition
        • सेवा

          • Threat Intel
          • Digital Risk Protection Services (डीआरपीएस)
          • Ransomware Recovery as a Services (आरआरएएस)
          • DPDP Compliance
          • Managed Detection and Response
          • साइबर सुरक्षा र Data Privacy जागरूकता
  • समाधान
    • BFSI
    • शिक्षा
    • सरकार
    • स्वास्थ्य
    • आईटीईएस
    • विनिर्माण
  • कम्पनी
    • हाम्रो बारेमा Seqrite
    • नेतृत्व
    • पुरस्कार र प्रमाणपत्र
    • समाचार कक्ष
  • भागीदार
    • साझेदार कार्यक्रम
    • साझेदार खोज्नुहोस्
    • साझेदार बन्नुहोस्
  • समर्थन
  • स्रोतहरू
    • ब्लग
    • Whitepapers
    • डेटासेटहरू
    • मामला अध्ययन
    • धम्की रिपोर्टहरू
    • नियमावली
    • PoV
    • बुझ्नका Data Privacy
    • तपाईंको जोखिम स्कोर जाँच गर्नुहोस्
    • DPDP संवादहरू
    • गोपनीयता समय
गृहपृष्ठ  /  ransomware  / आक्रमणकारीहरूले कसरी बिटलकरको शोषण गर्छन्: वैध उपकरणहरूलाई र्‍यान्समवेयर हतियारमा परिणत गर्दै
आक्रमणकारीहरूले बिटलकरको कसरी शोषण गर्छन्: वैध उपकरणहरूलाई र्‍यान्समवेयर हतियारमा परिणत गर्दै
11 मार्च 2025

आक्रमणकारीहरूले बिटलकरको कसरी शोषण गर्छन्: वैध उपकरणहरूलाई र्‍यान्समवेयर हतियारमा परिणत गर्दै

द्वारा लिखित Seqrite
Seqrite
ransomware

परिचय

र्यान्समवेयरको परिदृश्य द्रुत गतिमा विकसित हुँदै गइरहेको छ, आक्रमणकारीहरूले सुरक्षा प्रतिरक्षालाई उछिन्न आफ्नो प्रविधिहरू निरन्तर परिष्कृत गर्दैछन्। एउटा खतरनाक प्रवृत्ति भनेको माइक्रोसफ्टको बिटलकर जस्ता विश्वसनीय उपकरणहरूको हतियारीकरण हो। मूल रूपमा एन्क्रिप्शन मार्फत संवेदनशील डेटा सुरक्षित गर्न डिजाइन गरिएको, बिटलकर अब साइबर अपराधीहरूले पीडितहरूलाई जबरजस्ती गर्न शोषण गरिरहेका छन्, जसले सुरक्षा सम्पत्तिलाई महत्त्वपूर्ण खतरामा परिणत गर्दैछ।

यस ब्लगमा, हामी ransomware योजनाहरूमा BitLocker को कसरी दुरुपयोग हुन्छ, यो रणनीति किन यति खतरनाक बनाउँछ, र तपाईंको प्रणालीहरूलाई प्रभावकारी रूपमा कसरी बचाउने भन्ने कुरा खोल्नेछौं।

के is BitLocker, र why aसाइबर अपराधीहरूले यसको दुरुपयोग गरिरहेका छन्?

बिटलकर विन्डोज अपरेटिङ सिस्टममा निर्मित एक इन्क्रिप्शन सुविधा हो, जुन रिकभरी कुञ्जी प्रदान नगरिएसम्म पहुँचयोग्य ढाँचामा एन्कोड गरेर डेटा सुरक्षित गर्ने उद्देश्यले हो। यो कार्यक्षमता अनधिकृत पहुँचबाट जानकारीलाई जोगाउन डिजाइन गरिएको थियो, विशेष गरी उपकरण चोरी जस्ता परिदृश्यहरूमा।

दुर्भाग्यवश, आक्रमणकारीहरूले यो अन्यथा लाभदायक उपकरणको दुरुपयोग कसरी गर्ने भनेर पत्ता लगाएका छन्। प्रशासनिक पहुँच प्राप्त गरेर, तिनीहरूले प्रयोगकर्ताहरूलाई आफ्नै प्रणाली वा महत्वपूर्ण फाइलहरूबाट लक गर्न BitLocker प्रयोग गर्छन्, रिकभरी कुञ्जीको बदलामा फिरौती माग्छन्। यो रणनीतिले प्रभावकारी रूपमा विश्वसनीय प्रविधिलाई हतियारको रूपमा प्रयोग गर्दछ, जसले गर्दा पत्ता लगाउने र रोकथाम विशेष गरी चुनौतीपूर्ण हुन्छ।

कसरी BitLocker is uतर Ransomware मा:

  • नेटवर्कमा घुसपैठ गर्दै: साइबर अपराधीहरूले सामान्यतया फिसिङ घोटाला, कमजोर प्रमाणहरू, वा अनप्याच गरिएको कमजोरीहरूको शोषण जस्ता सामान्य आक्रमण भेक्टरहरू मार्फत नेटवर्कहरू तोड्छन्। भित्र पसेपछि, तिनीहरूले पूर्ण प्रशासनिक नियन्त्रण सुरक्षित गर्न आफ्नो पहुँच अधिकारहरू बढाउँछन्।
  • बिटलकर इन्क्रिप्शनको शोषण गर्दै: प्रशासनिक पहुँचसहित, आक्रमणकारीहरूले आवश्यक फाइलहरू, निर्देशिकाहरू, वा सम्पूर्ण ड्राइभहरू पनि इन्क्रिप्ट गर्न BitLocker सक्रिय गर्छन्। यो कार्यले वैध प्रयोगकर्ताहरूलाई उनीहरूको डेटाबाट पूर्ण रूपमा लक गर्छ।
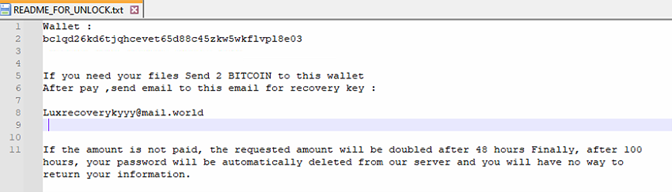
  • पीडितहरूलाई जबरजस्ती जबरजस्ती करणी: त्यसपछि आक्रमणकारीहरूले फिरौती माग्छन्, बदलामा रिकभरी कुञ्जी दिने वाचा गर्छन्। BitLocker को बलियो इन्क्रिप्शन दिइएको कारणले गर्दा, पीडितहरूले प्रायः कठिन विकल्पको सामना गर्छन्: फिरौती तिर्नुहोस् वा स्थायी रूपमा आफ्नो डेटा गुमाउने जोखिम लिनुहोस्। प्रभावित प्रणाली र ड्राइभहरूमा आक्रमणकारीहरूले छोडेका फिरौती नोटहरूका केही उदाहरणहरू तल दिइएका छन्।

फिरौती नोट: प्रभावित निर्देशिकाहरूमा एउटा पाठ फाइल सिर्जना गरिन्छ, फिरौती भुक्तानी र सम्पर्क विवरणहरूको लागि निर्देशनहरू प्रदान गर्दछ।
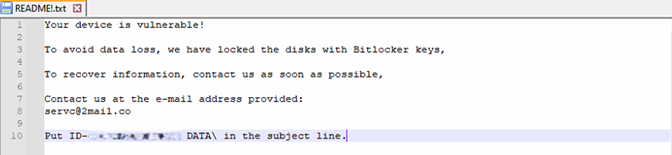
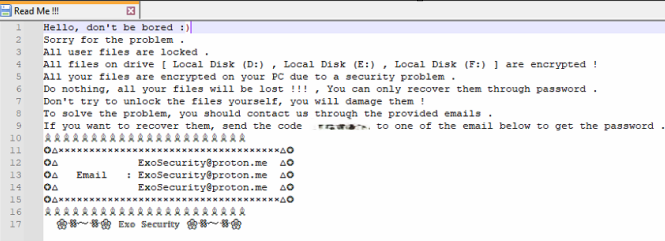
चित्र १: फिरौती नोट


चित्र १: फिरौती नोट


चित्र १: फिरौती नोट

यो आक्रमण किन? रणनीति धेरै राम्रो काम गर्छ?

  • वैध औजारको दोहन: BitLocker जस्तो निर्मित सुविधा प्रयोग गरेर, आक्रमणकारीहरूले परम्परागत एन्टिभाइरस उपकरणहरूद्वारा फ्ल्याग गर्न सकिने अनुकूलन मालिसियस सफ्टवेयर प्रयोग गर्नबाट बच्छन्।
  • भर्चुअल रूपमा अनक्र्याकेबल इन्क्रिप्शन: BitLocker को इन्क्रिप्शनको शक्ति, डिजाइन गरिएको डाटा सुरक्षित गर्नुहोस् अनधिकृत पहुँचबाट, विडम्बनाको कुरा के छ भने यसलाई दुर्भावनापूर्ण तरिकाले प्रयोग गर्दा जबरजस्ती जबरजस्ती रकम असुलीको लागि एक आदर्श उपकरण बनाउँछ।
  • पत्ता लगाउने जोखिम कम भयो: परम्परागत ransomware प्रायः कस्टम एक्जिक्युटेबलहरूमा निर्भर गर्दछ, जुन पत्ता लगाउन सजिलो हुन्छ। नेटिभ उपकरणहरू प्रयोग गर्नाले आक्रमणको डिजिटल "फुटप्रिन्ट" कम हुन्छ, जसले गर्दा चाँडै समातिने सम्भावना कम हुन्छ।

तपाईंको प्रणालीहरू कसरी सुरक्षित गर्ने: Seqrite 

Seqriteको उन्नत सुरक्षा समाधानहरू वैध उपकरणहरू प्रयोग गर्नेहरू सहित विभिन्न प्रकारका ransomware प्रविधिहरूलाई विफल पार्न डिजाइन गरिएको हो। यहाँ तपाईंले आफ्नो प्रणालीहरूलाई कसरी सक्रिय रूपमा सुरक्षित गर्न सक्नुहुन्छ भन्ने कुरा छ:

  • प्रशासनिक विशेषाधिकारहरू सीमित गर्नुहोस्: प्रशासकीय अधिकारहरू केवल ती व्यक्तिहरूमा सीमित गर्नुहोस् जसलाई साँच्चै यसको आवश्यकता छ। पहुँच कम गरेर, आक्रमणकारीहरूले तपाईंको प्रणालीमा उल्लंघन गरे पनि, तिनीहरूले प्रशासक-स्तर अनुमतिहरू आवश्यक पर्ने ransomware रणनीतिहरू प्रयोग गर्न बाधाहरूको सामना गर्नेछन्।
  • बहु-कारक प्रमाणीकरण (MFA) अपनाउनुहोस्: पासवर्डहरू ह्याक भए पनि, अनधिकृत पहुँच रोक्न प्रमाणीकरणको अतिरिक्त तहको साथ प्रयोगकर्ता खाताहरूलाई बलियो बनाउनुहोस्।
  • अपडेट रहनुहोस्: नियमित रूपमा आफ्नो अपरेटिङ सिस्टम र सफ्टवेयर अपडेट गर्नुहोस्, जसमा सुरक्षा समाधानहरू समावेश छन् जस्तै Seqrite Endpoint Protection। तपाईंको प्रणालीहरूलाई प्याच गरिएको र अद्यावधिक राख्नाले ज्ञात कमजोरीहरूको जोखिम कम हुन्छ।
  • अफलाइन ब्याकअपहरू कायम राख्नुहोस्: नियमित रूपमा अफलाइन भण्डारण उपकरणहरूमा आवश्यक डेटा ब्याकअप गर्नुहोस्। यसले एन्क्रिप्शन-आधारित आक्रमणहरू भएमा तपाईंसँग फलब्याक विकल्प सुनिश्चित गर्दछ, फिरौती तिर्नुपर्ने आवश्यकतालाई हटाउँछ।
  • लाभ Seqrite: र्‍यान्समवेयर सुरक्षा र बहु-तह सुरक्षा जस्ता विशेष मोड्युलहरूसँग Seqrite Endpoint Protection असामान्य इन्क्रिप्शन गतिविधि पत्ता लगाउन सक्छ, यसको ट्र्याकमा ransomware रोक्छ।

निष्कर्ष

बिटलकरको दुरुपयोगले साइबर अपराधीहरूले परम्परागत र्यान्समवेयर रणनीतिहरूको सीमा नाघेर कसरी दुर्भावनापूर्ण उद्देश्यका लागि वैध उपकरणहरूलाई अनुकूलन गर्छन् भन्ने कुराको स्पष्ट सम्झना गराउँछ।

बलियो सुरक्षा समाधानलाई एकीकृत गरेर, राम्रो साइबर स्वच्छता अभ्यास गरेर, र तहबद्ध रक्षा रणनीति अपनाएर, व्यक्ति र संस्थाहरूले त्यस्ता आक्रमणहरूको शिकार हुने जोखिमलाई कम गर्न सक्छन्।

लेखक

उमर खान ए

निरज लाजरस मकासरे

दीक्षित अशोकभाई पांचाल

सुमित पाटिल

मतिन तडवी

 अघिल्लो पोस्टग्रासकल अभियानको पर्दाफास: जागिर भर्ना पछाडि ह्याकरहरू ...
अर्को पोस्ट  सार्वजनिक रूपमा साझा गरिएका SMB2 जडानहरू र रहनमा र्‍यानसमवेयर आक्रमण...
Seqrite

हाम्रो बारेमा Seqrite

Seqrite एक अग्रणी उद्यम साइबर सुरक्षा समाधान प्रदायक हो। साइबर सुरक्षालाई सरलीकृत गर्ने कुरामा ध्यान केन्द्रित गर्दै, Seqrite व्यापक समाधान र सेवाहरू प्रदान गर्दछ...

द्वारा लेखहरू Seqrite »

सम्बन्धित पोस्ट

  • क्षति कम गर्न र्‍यान्समवेयर आक्रमणहरूको लागि उत्तम घटना प्रतिक्रिया प्रविधिहरू

    जुन 2, 2026
  • फिरौती नतिरी Ransomware आक्रमणबाट कसरी पुन: प्राप्ति गर्ने

    25 सक्छ, 2026
  • सार्वजनिक रूपमा साझा गरिएका SMB2 जडानहरूमाथि र्‍यानसमवेयर आक्रमण र सुरक्षित रहनु Seqrite

    मार्च 11, 2025
विशेष लेखकहरू
  • Seqrite
    Seqrite

    Seqrite एक अग्रणी उद्यम साइबर सुरक्षा समाधान प्रदायक हो। ध्यान केन्द्रित गर्दै...

    द्वारा थप लेखहरू पढ्नुहोस् Seqrite
  • बिनेश पी
    बिनेश पी

    म साइबर सुरक्षाको लागि एक जोशिलो उत्साही र समर्पित लेखक हुँ। एउटा सीपको साथ...

    बिनेश पी द्वारा थप लेखहरू पढ्नुहोस्
  • ज्योति कार्लेकर
    ज्योति कार्लेकर

    म एक उत्सुक लेखक हुँ जसलाई उदीयमान प्रविधिहरूको बारेमा सामग्री तयार गर्न मन पर्छ र...

    ज्योति कार्लेकरका थप लेखहरू पढ्नुहोस्
  • संजय काटकर
    संजय काटकर

    संजय काटकर क्विक हिल टेक्नोलोजीजका संयुक्त प्रबन्ध निर्देशक हुन्...

    संजय काटकरका थप लेखहरू पढ्नुहोस्
विषय
अपार्टमेन्ट (25) साइबर आक्रमण (36) साइबर-हमला (58) साइबरटैक (16) cyberattacks (15) Cybersecurity (343) साइबर सुरक्षा (34) साइबर खतरा (33) साइबर खतराहरू (51) डेटा उल्लंघन (56) डाटा उल्लंघन (29) डेटा हानि (28) डाटा हानि रोकथाम (34) data privacy (17) डेटा सुरक्षा (35) डेटा सुरक्षा (19) DLP (50) DPDP (14) DPDPAComment (17) गुप्तिकरण (16) अन्तिम बिन्दु सुरक्षा (113) इन्टरप्राइज सुरक्षा (20) अन्वेषण गर्नुहोस् (13) GDPR (14) मालवेयर (76) मालवेयर विश्लेषण (15) मालवेयर आक्रमण (23) MDM (27) माइक्रोसफ्ट (15) मिटर एटीटी एन्ड सीके (14) नेटवर्क सुरक्षा (26) फिसिङ (30) ransomware (69) ransomware आक्रमण (31) ransomware हमलाहरु (31) ransomware संरक्षण (17) Seqrite (41) Seqrite गुप्तिकरण (27) Seqrite ईपीएस (33) Seqrite सेवा (16) खतरा पत्ता लगाउने (15) Threat Intelलिगेन्स (25) युटिएम (34) विलोपन (16) शून्य विश्वास (13)
Seqrite ल्याब

विश्वव्यापी रूपमा उत्कृष्ट-इन-क्लास खतरा रोकथाम, पत्ता लगाउने, र प्रतिक्रिया समाधानहरूको साथ अन्त्य बिन्दु, डेटा, र नेटवर्क सुरक्षालाई सरलीकृत गर्ने अग्रणी उद्यम IT सुरक्षा समाधान प्रदायक।

थप पढ्नुहोस् Seqrite

हमीलाई पछ्याउनुहोस:

हाम्रो न्यूजलेटरमा सदस्यता लिनुहोस्

नवीनतम साइबर सुरक्षा प्रवृत्ति र अन्तर्दृष्टि बारे जानकारी रहनुहोस्।

लोड
उत्पादन र सेवाहरू
  • बादल
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • प्रेममा
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • प्लेटफर्म
  • Malware Analysis Platform
  • सूक्ष्म व्यवसाय
  • SOHO Total Edition
  • सेवा
  • Threat Intel
  • Digital Risk Protection Services (डीआरपीएस)
  • Ransomware Recovery as a Services (आरआरएएस)
  • DPDP Compliance
  • Managed Detection and Response
  • साइबर सुरक्षा र Data Privacy जागरूकता
स्रोतहरू
  • ब्लग
  • Whitepapers
  • डेटासेटहरू
  • धम्की रिपोर्टहरू
  • नियमावली
  • PoV
  • बुझ्नका Data Privacy
  • DPDP संवादहरू
  • नीति र अनुपालन
  • EULA
  • गोदीप.एआई
  • SIA
  • गोपनीयता समय
सम्पर्क
  • दर्ता भएका कार्यालयहरू
  • साइबर सुरक्षाको कुरा गरौं
समर्थन
  • प्राविधिक समर्थन
  • सफ्टवेयर डाउनलोड गर्नुहोस्
  • अफलाइन अपडेटर
  • फर्मवेयर अपग्रेड
  • अपग्रेड
  • उत्पाद दस्तावेज
हाम्रो बारेमा - CHG
  • हाम्रो बारेमा Seqrite
  • नेतृत्व
  • पुरस्कार र मान्यता
  • समाचार कक्ष
साथी
  • साझेदार कार्यक्रम
  • साझेदार खोज्नुहोस्
  • साझेदार बन्नुहोस्
  • Seqrite प्रमाणीकरण

© २०२५ क्विक हिल टेक्नोलोजीज लिमिटेड

साइटमैप गोपनीयता नीतिहरू कानूनी नोटिस कुकी नीतिहरू प्रयोगको शर्त