

परिचय
Seqrite ल्याब्सले हालै एक मालवेयर वितरण अभियान पहिचान गर्यो जसले संक्रमण सफलता दर बढाउन सरकारी संस्थाहरूको विश्वसनीयताको दुरुपयोग गर्यो। धम्की दिने कलाकारहरूले वैध सरकारी विभागहरूको नक्कल गरे र कर, फिर्ता, अनुपालन आवश्यकताहरू, र नियामक मामिलाहरूसँग सम्बन्धित आधिकारिक सूचनाहरूको रूपमा भेषमा दुर्भावनापूर्ण इमेलहरू वितरण गरे। पहिचान योग्य सरकारी ब्रान्डिङ, जरुरीता, र वित्तीय प्रोत्साहनहरूको लाभ उठाएर, अभियान प्राप्तकर्ताहरूलाई दुर्भावनापूर्ण संलग्नकहरू खोल्न वा एम्बेडेड सामग्रीसँग अन्तर्क्रिया गर्न मनाउन डिजाइन गरिएको थियो। यो गतिविधिले मालवेयर डेलिभरीलाई सहज बनाउन र लक्षित प्रयोगकर्ताहरूलाई सम्झौता गर्न सरकार-थीम सामाजिक इन्जिनियरिङ प्रविधिहरूको निरन्तर प्रभावकारितालाई हाइलाइट गर्दछ।
संक्रमण चेन:
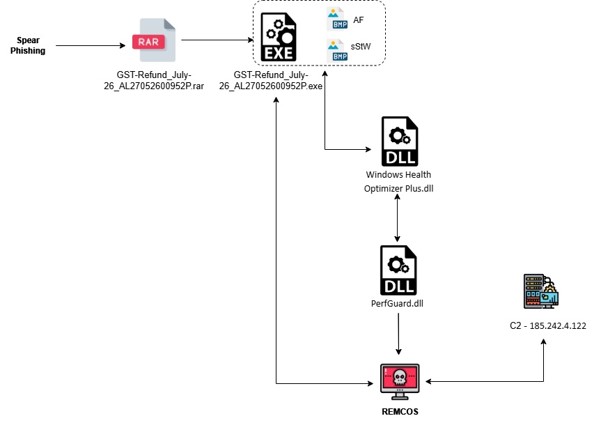
अभियानको बारेमा प्रारम्भिक निष्कर्षहरू:
भारतीय व्यवसाय र करदाताहरूलाई लक्षित गरी गरिएको एक परिष्कृत फिसिङ अभियानले मालवेयर वितरण गर्न GST-सम्बन्धित विषयवस्तुहरूको प्रयोग गरेको देखिएको छ। जुलाई ०६, २०२६ मा VirusTotal मा पहिलो पटक पहिचान गरिएको, अभियानले वैध सरकारी सञ्चारको प्रतिरूपण गर्दछ र प्रयोगकर्ता अन्तरक्रिया बढाउन कर-सम्बन्धित प्रलोभनहरू प्रयोग गर्दछ। धम्की दिने अभिनेताहरूले आधिकारिक GST सूचनाहरूसँग मिल्दोजुल्दो विश्वासयोग्य कागजातहरू र फाइलनामहरू प्रयोग गर्छन्, जसले प्राप्तकर्ताहरूलाई वैध सरकारी पत्राचारबाट दुर्भावनापूर्ण सामग्री छुट्याउन गाह्रो बनाउँछ। अभियानको प्राथमिक उद्देश्य मालवेयर तैनाती र संवेदनशील जानकारीको चोरी जस्तो देखिन्छ, जसले भारतीय वित्तीय र कर प्रणालीलाई लक्षित गर्न सरकार-सम्बन्धित सामाजिक इन्जिनियरिङ प्रविधिहरूको निरन्तर दुरुपयोगलाई हाइलाइट गर्दछ।
प्रारम्भिक मेल:
विश्लेषण गरिएको घटनामा, धम्की दिने व्यक्तिले भारत सरकारको GST (वस्तु तथा सेवा कर) पूर्वाधारलाई नक्कली बनाउने फिसिङ इमेल वितरण गरेको थियो। इमेल donotreply.@gst.gov.in ठेगानाबाट आएको थियो र "Refund Application GST RFD-01 filed vid ARN AL27052600952P" विषय लाइन प्रयोग गरेको थियो। सन्देशलाई आधिकारिक GST फिर्ता सूचनाको रूपमा देखा पर्न तयार पारिएको थियो, जसले प्राप्तकर्ताहरूलाई फिर्ता आवेदन प्रशोधन गरिएको छ वा समीक्षा आवश्यक छ भनेर विश्वस्त पार्ने प्रयास गरेको थियो। विश्वसनीयता बढाउन, इमेलमा GST-Refund_July-26_AL27052600952P.rar नामक अभिलेख संलग्नक समावेश थियो, जसले विषय लाइनमा समावेश उही आवेदन सन्दर्भ नम्बर (ARN) लाई सन्दर्भ गर्दछ। इमेल सामग्री र संलग्नकमा मिल्दो पहिचानकर्ताहरूको प्रयोग वैधतालाई सुदृढ पार्न र शंका कम गर्न डिजाइन गरिएको एक सामान्य सामाजिक इन्जिनियरिङ रणनीति हो।
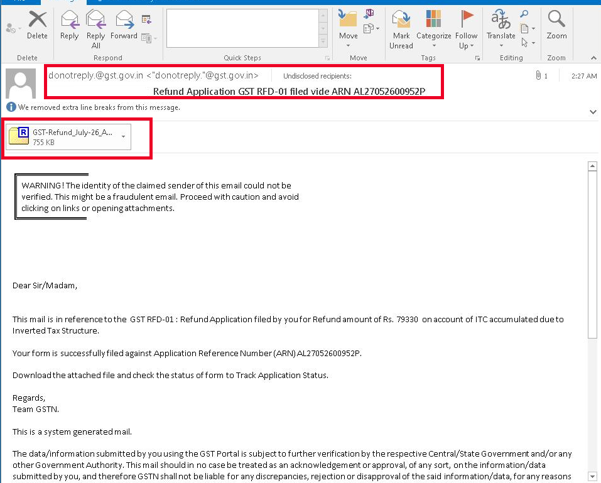
चित्र: इमेल
प्राविधिक विश्लेषण:
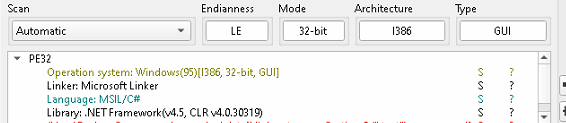
निकासी गर्दा, अभिलेखमा GST फिर्ता-सम्बन्धित कागजात वा अनुप्रयोगको रूपमा लुकाइएको एक्जिक्युटेबल फाइल थियो। प्रारम्भिक जाँचले पत्ता लगायो कि पेलोड एक .NET-आधारित एक्जिक्युटेबल हो, जसले यो Microsoft .NET फ्रेमवर्क प्रयोग गरेर विकसित गरिएको संकेत गर्दछ। धम्की दिने कलाकारहरूले प्रायः .NET बाइनरीहरू प्रयोग गर्छन् किनभने तिनीहरू विकास गर्न अपेक्षाकृत सजिलो छन्, दुर्भावनापूर्ण कार्यक्षमताको द्रुत तैनातीलाई समर्थन गर्दछ, र प्रायः अस्पष्ट संयन्त्रहरू समावेश गर्दछ जसले स्थिर विश्लेषणलाई जटिल बनाउँछ। कार्यान्वयनयोग्यले फिसिङ अभियान मार्फत डेलिभर गरिएको प्राथमिक दुर्भावनापूर्ण पेलोडको रूपमा काम गर्दछ र संलग्नकसँग सफल प्रयोगकर्ता अन्तरक्रिया पछि आक्रमण श्रृंखलाको अर्को चरणलाई प्रतिनिधित्व गर्दछ।

एक्स्ट्र्याक्ट गरिएको एक्जिक्युटेबलको विश्लेषणले यसलाई माइक्रोसफ्ट .NET फ्रेमवर्क-आधारित बाइनरीको रूपमा पहिचान गर्यो। मेसिन कोडमा सिधै कम्पाइल गरिएको नेटिभ विन्डोज पोर्टेबल एक्जिक्युटेबल (PE) फाइलहरू भन्दा फरक, .NET अनुप्रयोगहरूमा इन्टरमिडिएट ल्याङ्ग्वेज कोड हुन्छ जुन कमन ल्याङ्ग्वेज रनटाइमद्वारा कार्यान्वयन गरिन्छ।
विश्लेषण .NET बाइनरीबाट सुरु हुन्छ जसमा यसको स्रोतहरूमा एम्बेड गरिएको बिटम्याप (AF) हुन्छ। अर्को चरणको पेलोडलाई सामान्य DLL स्रोतको रूपमा भण्डारण गर्नुको सट्टा, लेखकले बिटम्यापको पिक्सेलको RGB मानहरूमा पेलोड बाइटहरू एन्कोड गरेर छवि भित्र लुकाउँछ।
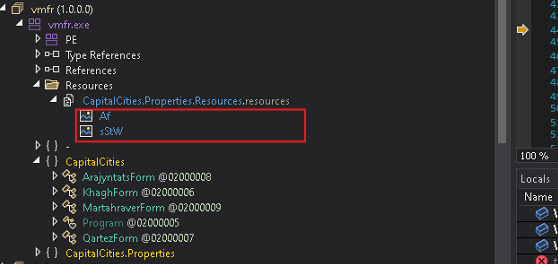
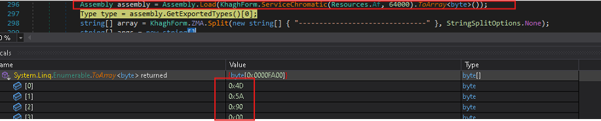
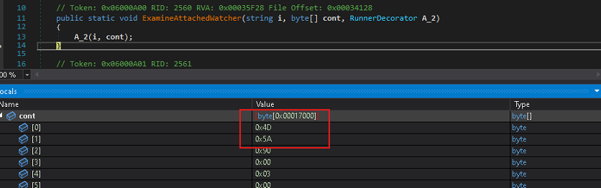
जब एप्लिकेसन सुरु हुन्छ, यसले ServiceChromatic() प्रकार्यलाई कल गर्छ, एम्बेडेड बिटम्यापलाई इनपुटको रूपमा पास गर्छ। यद्यपि प्रकार्यमा ठूलो मात्रामा अस्पष्ट जंक कोड हुन्छ, यसको वास्तविक उद्देश्य सीधा छ: यसले स्तम्भ-प्रमुख क्रममा बिटम्याप मार्फत पुनरावृत्ति गर्दछ, प्रत्येक पिक्सेलबाट रातो, हरियो र नीलो मानहरू पढ्छ, र मूल बाइट स्ट्रिमलाई पुनर्निर्माण गर्दछ। प्रकार्यले छविबाट पहिलो 64,000 बाइटहरू निकाल्छ र तिनीहरूलाई बाइट[] को रूपमा फर्काउँछ।
पुन: प्राप्त बाइट एरे त्यसपछि सिधै Assembly.Load() मा पास गरिन्छ, जसले गर्दा लुकेको .NET एसेम्बली डिस्कमा नलेखिकन मेमोरीबाट पूर्ण रूपमा लोड हुन्छ। यस नमूनामा, निकालिएको पेलोड अर्को चरणको एसेम्बली, Windows Health Optimizer Plus.dll हो, जुन पछि परावर्तन मार्फत कार्यान्वयन गरिन्छ।
दोस्रो चरणको लोडर विश्लेषण:
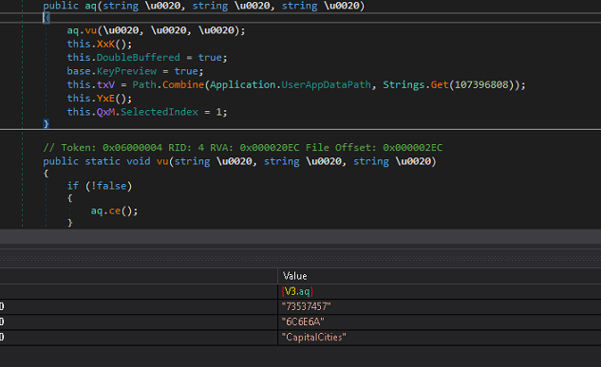
दोस्रो-चरण लोडर, Windows Health Optimizer Plus.dll को सफल निकासी र इन-मेमोरी लोडिङ पछि , मालवेयरले तीन प्यारामिटरहरू सहितको विधि v3.aq() लाई आह्वान गर्दछ: v3.aq(“73537457”, “6C6E6A”, “CapitalCities”)। पहिलो दुई आर्गुमेन्टहरू हेक्साडेसिमल-इन्कोडेड स्ट्रिङहरू हुन्। हेक्साडेसिमलबाट ASCII मा रूपान्तरण गर्दा, 73537457 “sStW” मा रिजोल्युसन हुन्छ, र 6C6E6A “inj” मा रिजोल्युसन हुन्छ । यी डिकोड गरिएका स्ट्रिङहरू पछि दोस्रो-चरण एसेम्बलीद्वारा आदेश वा सञ्चालन पहिचानकर्ताको रूपमा प्रयोग गरिन्छ। तिनीहरूको मानहरूले संकेत गर्दछ कि मालवेयरले अर्को चरणलाई एम्बेडेड बिटम्याप पेलोड (sStW) प्रशोधन गर्न र इंजेक्शन-सम्बन्धित अपरेशन (inj) गर्न निर्देशन दिन्छ, जसले सुझाव दिन्छ कि यी प्यारामिटरहरूले अर्को-चरण पेलोडको व्यवहार नियन्त्रण गर्ने कार्यान्वयन निर्देशनहरूको रूपमा काम गर्छन्।
बिटम्याप-आधारित पेलोड निकासी:
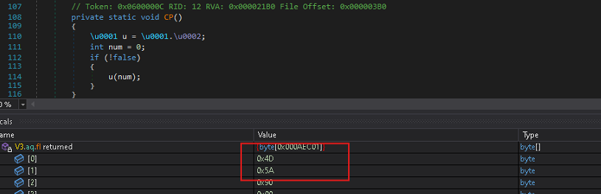
त्यसपछि यसले इम्बेडेड डेटा लुकाउन पिक्सेल भण्डारणको दुरुपयोग गरेर बिटम्याप-आधारित पेलोड निकासी प्रविधि प्रयोग गर्दछ। दृश्य सामग्रीको लागि मात्र छवि प्रयोग गर्नुको सट्टा, यसले व्यक्तिगत पिक्सेलको कच्चा ARGB मानहरू पढ्छ र निकालिएको बाइट स्ट्रिमबाट लुकेको बाइनरी पेलोडलाई पुनर्निर्माण गर्दछ। बिटम्यापले प्रभावकारी रूपमा लुकाइएको डेटाको लागि वाहकको रूपमा कार्य गर्दछ, जसले पेलोडलाई अन्यथा वैध छवि ढाँचा भित्र लुकाउन अनुमति दिन्छ।
निकालिएको पेलोडलाई अनुकूलन XOR-आधारित डिक्रिप्शन रुटिन मार्फत प्रशोधन गरिन्छ, जहाँ आपूर्ति गरिएको स्ट्रिङ प्यारामिटरलाई UTF-16 बिग एन्डियन बाइट्समा रूपान्तरण गरिन्छ र एन्क्रिप्टेड बफरबाट प्राप्त अतिरिक्त मानको साथ XOR कुञ्जी सामग्रीको रूपमा प्रयोग गरिन्छ। डिक्रिप्शन पछि, पेलोडलाई मेमोरीमा सिधै पुनर्निर्माण गरिन्छ, जसले perfgurd.dll प्रकट गर्दछ। मालवेयरले डिस्कमा नलेखी यसको एन्कोड गरिएको प्रतिनिधित्वबाट DLL लोड गर्दछ, जसले पत्ता लगाउने अवसरहरूलाई कम गर्ने फाइलरहित कार्यान्वयन श्रृंखला सक्षम गर्दछ।
तेस्रो-चरण लोडर विश्लेषण – perfgurd.dll
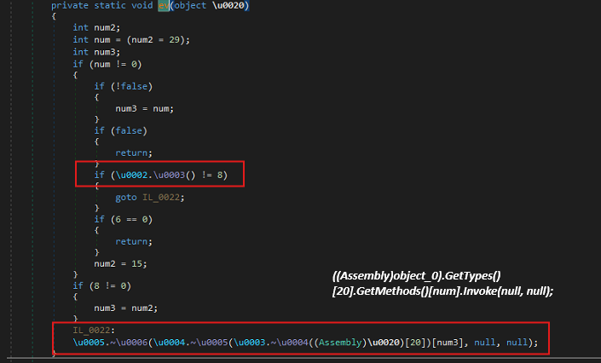
तलको विधिले गतिशील कार्यान्वयन र्यापरको रूपमा काम गर्दछ जसले लोड गरिएको एसेम्बलीबाट यसको नाम सिधै उल्लेख नगरी एक विशिष्ट विधिलाई आह्वान गर्दछ। यसले पहिले चर num लाई २९ मा इनिशियलाइज गर्छ, तर यदि प्रक्रिया ६४-बिट वातावरणमा चलिरहेको छ भने (IntPtr.Size == ८), यसले मानलाई १५ मा परिवर्तन गर्छ। यो सर्तगत चयनले सुझाव दिन्छ कि एसेम्बलीमा ३२-बिट र ६४-बिट कार्यान्वयन मार्गहरूको लागि छुट्टाछुट्टै विधिहरू छन्।
प्यारामिटर object_0 लोड गरिएको .NET असेंबली वस्तु हुने अपेक्षा गरिएको छ। कोडले GetTypes() प्रयोग गरेर एसेम्बली भित्रका सबै प्रकारहरू पुन: प्राप्त गर्दछ, अनुक्रमणिका २० मा प्रकार चयन गर्दछ, र त्यसपछि GetMethods() प्रयोग गरेर यसको विधिहरू पुन: प्राप्त गर्दछ। प्रणाली वास्तुकलामा निर्भर गर्दै, यसले त्यो प्रकारबाट विधि २९ वा विधि १५ चयन गर्दछ र Invoke(null, null) मार्फत प्रतिबिम्ब प्रयोग गरेर यसलाई आह्वान गर्दछ।
Invoke() का दुवै तर्कहरू शून्य भएकाले, लक्षित विधि कुनै पनि प्यारामिटरहरू स्वीकार नगर्ने स्थिर विधि हुने अपेक्षा गरिएको छ। यो प्रविधिले मालवेयरलाई स्थिर विश्लेषण उपकरणहरूबाट वास्तविक विधि नाम र कार्यान्वयन प्रवाह लुकाउन अनुमति दिन्छ, किनकि कार्यान्वयन स्पष्ट पहिचानकर्ताहरूको सट्टा एरे अनुक्रमणिकाहरूमा पूर्ण रूपमा आधारित हुन्छ। अभ्यासमा, यो प्रकार्यले डिस्प्याचरको रूपमा काम गर्दछ जसले कार्यान्वयनलाई मालवेयरको अर्को चरणमा स्थानान्तरण गर्दछ, चयन गरिएको विधिमा सम्भवतः प्राथमिक दुर्भावनापूर्ण कार्यक्षमता वा पेलोड प्रारम्भिक दिनचर्या समावेश हुन्छ।
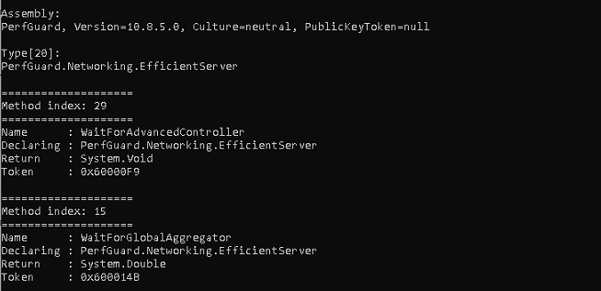
पीडित प्रणालीको वास्तुकलाको आधारमा, मालवेयरले perfguard.dll भित्र PerfGuard.Networking.EfficientServer वर्गबाट दुई विधिहरू मध्ये एउटालाई आह्वान गर्दछ। ३२-बिट प्रणालीहरूको लागि, अनुक्रमणिका २९ मा रहेको विधि, WaitForAdvancedController() लाई कार्यान्वयन गरिन्छ, जबकि ६४-बिट प्रणालीहरूमा, अनुक्रमणिका १५ मा रहेको विधि, WaitForGlobalAggregator() लाई आह्वान गरिन्छ। तल देखाइए अनुसार, मालवेयरले कार्यान्वयनको क्रममा स्पष्ट विधि नामहरूको सट्टा विधि अनुक्रमणिकाहरू प्रयोग गर्दछ, एक प्रविधि जसले कार्यान्वयन प्रवाहलाई अस्पष्ट बनाउन मद्दत गर्दछ र स्थिर विश्लेषणलाई जटिल बनाउँछ।
लोडरले पहिले प्रक्रिया प्रशासनिक विशेषाधिकारहरूसँग चलिरहेको छ कि छैन भनेर जाँच गर्छ। यदि उन्नत पहुँच उपलब्ध छैन भने, यसले उन्नत विशेषाधिकारहरूसहित मुख्य प्रक्रियालाई जन्म दिन वैध विन्डोज उपयोगिता cmstp.exe प्रयोग गर्छ। यो विश्वसनीय प्रणाली बाइनरीको दुरुपयोग गरेर, मालवेयरले सामान्य कार्यान्वयन प्रतिबन्धहरू बाइपास गर्ने र प्रशासनिक सन्दर्भ अन्तर्गत कार्यान्वयन जारी राख्ने प्रयास गर्छ।
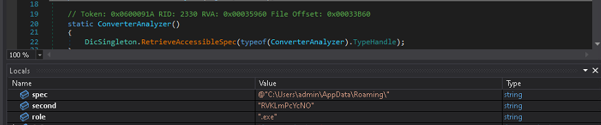
स्थिरता स्थापित गर्न, मालवेयरले तलको चित्रमा देखाइए अनुसार, C:\Users\admin\AppData\Roaming मा RVKLmPcYcNO.exe फाइलनामको साथ आफ्नो प्रतिलिपि सिर्जना गर्दछ। त्यसपछि यसले अस्थायी निर्देशिकामा PowerShell स्क्रिप्ट (.ps1) उत्पन्न गर्दछ, जुन लुकेको मोडमा प्रतिलिपि गरिएको कार्यान्वयनयोग्य सुरु गर्न जिम्मेवार हुन्छ, जसले गर्दा प्रयोगकर्तालाई यसको दृश्यता कम हुन्छ। प्रयोगकर्ता लगइन पछि स्वचालित कार्यान्वयन सुनिश्चित गर्न, मालवेयरले HKCU\Software\Microsoft\Windows\CurrentVersion\Run अन्तर्गत रन रजिस्ट्री प्रविष्टि सिर्जना गर्दछ जसले PowerShell स्क्रिप्टलाई औंल्याउँछ। फलस्वरूप, प्रयोगकर्ता लग इन गर्दा PowerShell स्क्रिप्ट कार्यान्वयन हुन्छ, जसले गर्दा प्रतिलिपि गरिएको मालवेयर कार्यान्वयनयोग्य सुरु हुन्छ र प्रणाली रिबुटहरूमा स्थिरता कायम राख्छ।
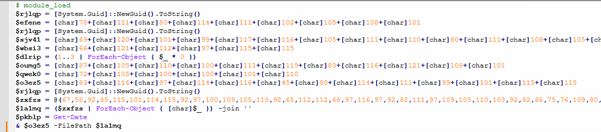
तेस्रो-चरण लोडरले अन्तिम पेलोडलाई सिधै आफ्नै प्रक्रिया मेमोरी भित्र डिक्रिप्ट र पुनर्निर्माण गर्दछ। डिक्रिप्शन पछि, पुन: प्राप्त पेलोड अवस्थित प्रक्रिया सन्दर्भबाट लोड र कार्यान्वयन गरिन्छ, छुट्टै कार्यान्वयनयोग्य प्रक्रिया सुरु गर्न आवश्यक पर्दैन। यो इन-मेमोरी कार्यान्वयन प्रविधिले फाइल प्रणाली कलाकृतिहरू कम गर्न मद्दत गर्दछ र पेलोड कार्यान्वयनको चोरी सुधार गर्दछ। विश्लेषणको क्रममा निकालिएको डिक्रिप्टेड पेलोड तल देखाइएको छ।
अन्तिम पेलोड तैनाथ - रेमकोस RAT
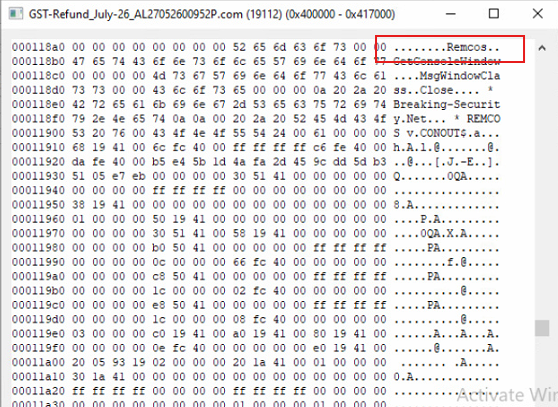
अन्तिम चरणको विश्लेषणबाट पत्ता लाग्यो कि मालवेयरले अन्ततः रेमकोस RAT (रिमोट एक्सेस ट्रोजन) तैनाथ गर्छ। रेमकोस एक व्यावसायिक रूपमा उपलब्ध रिमोट प्रशासन उपकरण हो जुन खतरा अभिनेताहरू द्वारा सम्झौता गरिएका प्रणालीहरूमा निरन्तर पहुँच स्थापित गर्न बारम्बार दुरुपयोग गरिन्छ।
यस अभियानमा अवलोकन गरिएको बहु-चरण लोडर वास्तुकला अन्तिम पेलोड लुकाउन र पत्ता लगाउन जटिल बनाउन डिजाइन गरिएको हो। प्रारम्भिक कार्यान्वयनयोग्य, Windows Health Optimizer Plus.dll, र perfgurd.dll सामूहिक रूपमा स्टेज्ड लोडरहरूको रूपमा कार्य गर्दछ जसले Remcos लाई पूर्ण रूपमा मेमोरीमा डिक्रिप्ट, पुनर्निर्माण र कार्यान्वयन गर्दछ।
एकपटक कार्यान्वयन भएपछि, रेमकोसले आक्रमणकारीलाई सम्झौता गरिएको होस्टमाथि व्यापक नियन्त्रण प्रदान गर्दछ।
रेमकोस क्षमताहरू:
विश्लेषण गरिएको नमूनाले सामान्यतया Remcos RAT सँग सम्बन्धित क्षमताहरू प्रदान गर्दछ, जसमा समावेश छन्:
- रिमोट आदेश कार्यान्वयन।
- फाइल अपलोड र डाउनलोड गर्नुहोस्।
- फाइल प्रणाली व्यवस्थापन।
- किलगिङ र किस्ट्रोक निगरानी।
- प्रमाण संकलन।
- प्रणालीको खोजी।
- प्रक्रिया र सेवा हेरफेर।
- रजिस्ट्री परिमार्जन।
- स्थायित्व स्थापना।
- स्क्रिनसट क्याप्चर।
- रिमोट डेस्कटप कार्यक्षमता।
- प्रयोगकर्ता गतिविधिको निगरानी।
- प्रणाली र नेटवर्क जानकारीको सङ्कलन।
- आक्रमणकारी-नियन्त्रित कमाण्ड-एण्ड-कन्ट्रोल (C2) पूर्वाधारसँग सञ्चार।
- थप पेलोडहरूको तैनाती।
यी क्षमताहरूले खतरा अभिनेताहरूलाई दीर्घकालीन पहुँच कायम राख्न, पीडित गतिविधिको निगरानी गर्न, संवेदनशील जानकारी चोर्न र सम्झौता पछि थप कार्यहरू सञ्चालन गर्न सक्षम बनाउँछन्।
निष्कर्ष:
यो अभियानले बहु-चरणीय .NET मालवेयर फ्रेमवर्क मार्फत Remcos RAT डेलिभर गर्न डिजाइन गरिएको परिष्कृत GST-थीम फिसिङ अपरेशनलाई प्रतिनिधित्व गर्दछ। आक्रमण एक धोखाधडी GST फिर्ता सूचनाबाट सुरु हुन्छ जसले प्रयोगकर्ताको विश्वास बढाउन र दुर्भावनापूर्ण संलग्नकको कार्यान्वयनलाई प्रोत्साहित गर्न भारत सरकारको ब्रान्डिङ र कर-सम्बन्धित विषयवस्तुहरूको लाभ उठाउँछ।
पूर्वाधार विश्लेषणले aofmokighoig.hath.network अन्तर्गत धेरै अनियमित उप-डोमेनहरू पहिचान गर्यो जसले Remcos RAT कमाण्ड-एन्ड-कन्ट्रोल गतिविधिसँग सम्बन्धित पूर्वाधारमा समाधान गर्दछ। M247 युरोप SRL द्वारा होस्ट गरिएको घुमाउने पूर्वाधारको साथ hath.network र synology.me सहित गतिशील DNS सेवाहरूको प्रयोग कमोडिटी मालवेयर अपरेशनहरू र आर्थिक रूपमा प्रेरित साइबर अपराधसँग मिल्दोजुल्दो छ। GST फिर्ता फिसिङले भारतीय प्रयोगकर्ताहरू र संस्थाहरूलाई जानाजानी लक्षित गर्ने सुझाव दिन्छ। उपलब्ध सूचकहरूले निरन्तर साइबर अपराध अभियान क्लस्टरमा श्रेयलाई समर्थन गर्दा, हालको प्रमाण कुनै पनि सार्वजनिक रूपमा ट्र्याक गरिएको खतरा अभिनेतासँग गतिविधिलाई आत्मविश्वासका साथ सम्बद्ध गर्न अपर्याप्त छ। अवलोकन गरिएको पूर्वाधार, मालवेयर विशेषताहरू, र लक्ष्यीकरणको आधारमा, अभियानलाई भारत-केन्द्रित Remcos अपरेटर वा डिस्पोजेबल गतिशील DNS पूर्वाधार प्रयोग गर्ने प्रारम्भिक पहुँच ब्रोकरद्वारा सञ्चालित गरिएको मूल्याङ्कन गरिएको छ।
समग्रमा, फिसिङ-आधारित प्रारम्भिक पहुँच, चरणबद्ध .NET लोडरहरू, बिटम्याप-आधारित पेलोड लुकाउने, फाइललेस कार्यान्वयन, र लचिलो कमाण्ड-एन्ड-नियन्त्रण पूर्वाधारको संयोजनले पीडित प्रणालीहरूमा निरन्तर, अनधिकृत पहुँच स्थापना गर्दा सुरक्षा नियन्त्रणहरूबाट बच्न जानाजानी प्रयास प्रदर्शन गर्दछ। अभियानले कमोडिटी मालवेयर डेलिभरी प्रविधिहरूको निरन्तर विकासलाई प्रतिबिम्बित गर्दछ र प्रमाण चोरी, रिमोट पहुँच, र फराकिलो सम्झौता-पछि सञ्चालनहरू सक्षम पार्न स्तरित संक्रमण श्रृंखलाहरूको प्रभावकारितालाई हाइलाइट गर्दछ।
Seqrite कभरेज:
ट्रोजन एजेन्ट
ट्रोजन.एजेन्टसीआईआर
ट्रोजन.लोडरसीआईआर
ट्रोजन.माउवेस.SL1
आईओसीहरू:
| 3757dccb2adae65ccdf8d5e5c948b927 | इएमएल |
| 07d7d21c2c0920d198efb9ea54900a80 | GST-Refund_July-26_AL27052600952P.rar |
| 20476F3A51DFDDF3DC0603FC7858D894 | GST-Refund_July-26_AL27052600952P.com |
| 7842D12D9E37C75076133BE5B9904CB2 | विन्डोज हेल्थ अप्टिमाइजर Plus.dll |
| CC34D9760394104AD47877A0D57E9C63 | PerfGuard.dll ले तपाईंलाई आवश्यक पर्ने सबै जानकारी प्रदान गर्दछ। |
| 2a34bdd25b404737ee5d3b52bf0b3b70 | रेमकोसरेट |
C2:
185.242.4.122
मिटर एटीएन्डसीके:
| रणनीति | नक्साङ्कन गरिएका प्रविधिहरू |
| प्रारम्भिक पहुँच | T1566.001 |
| कार्यान्वयन | T1204.002, T1059.001, T1129 |
| दृढता | T1547.001, T1036 |
| विशेषाधिकार एस्केलेसन | T1548.002 |
| रक्षा चोरी | T1027, T1027.013, T1140, T1218.003, T1620, T1055 |
| प्रमाण पहुँच | T1056.001, T1555 |
| खोज | T1082, T1016, T1057, T1083 |
| संग्रह | T1113, T1005, T1039 |
| आदेश र नियन्त्रण | T1071.001, T1105 |
| पार्श्व आन्दोलन | T1021 |
| प्रभाव | T1489 |
लेखक:
वैभव बिल्लाडे
रुमाना सिद्दीकी


