
• उत्पादन र सेवाहरू
        • बादल

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • प्रेममा

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • प्लेटफर्म

          • Malware Analysis Platform
        • लघु व्यापार

          • SOHO Total Edition
        • सेवा

          • Threat Intel
          • Digital Risk Protection Services (डीआरपीएस)
          • Ransomware Recovery as a Services (आरआरएएस)
          • DPDP Compliance
          • Managed Detection and Response
          • साइबर सुरक्षा र Data Privacy जागरूकता
  • समाधान
    • BFSI
    • शिक्षा
    • सरकार
    • स्वास्थ्य
    • आईटीईएस
    • विनिर्माण
  • कम्पनी
    • हाम्रो बारेमा Seqrite
    • नेतृत्व
    • पुरस्कार र प्रमाणपत्र
    • समाचार कक्ष
  • भागीदार
    • साझेदार कार्यक्रम
    • साझेदार खोज्नुहोस्
    • साझेदार बन्नुहोस्
  • समर्थन
  • स्रोतहरू
    • ब्लग
    • Whitepapers
    • डेटासेटहरू
    • मामला अध्ययन
    • धम्की रिपोर्टहरू
    • नियमावली
    • PoV
    • बुझ्नका Data Privacy
    • तपाईंको जोखिम स्कोर जाँच गर्नुहोस्
    • DPDP संवादहरू
    • गोपनीयता समय
Seqrite ल्याब ब्लग
संपर्क सेल्स आक्रमणमा?
  • उत्पादन र सेवाहरू
        • बादल

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • प्रेममा

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • प्लेटफर्म

          • Malware Analysis Platform
        • लघु व्यापार

          • SOHO Total Edition
        • सेवा

          • Threat Intel
          • Digital Risk Protection Services (डीआरपीएस)
          • Ransomware Recovery as a Services (आरआरएएस)
          • DPDP Compliance
          • Managed Detection and Response
          • साइबर सुरक्षा र Data Privacy जागरूकता
  • समाधान
    • BFSI
    • शिक्षा
    • सरकार
    • स्वास्थ्य
    • आईटीईएस
    • विनिर्माण
  • कम्पनी
    • हाम्रो बारेमा Seqrite
    • नेतृत्व
    • पुरस्कार र प्रमाणपत्र
    • समाचार कक्ष
  • भागीदार
    • साझेदार कार्यक्रम
    • साझेदार खोज्नुहोस्
    • साझेदार बन्नुहोस्
  • समर्थन
  • स्रोतहरू
    • ब्लग
    • Whitepapers
    • डेटासेटहरू
    • मामला अध्ययन
    • धम्की रिपोर्टहरू
    • नियमावली
    • PoV
    • बुझ्नका Data Privacy
    • तपाईंको जोखिम स्कोर जाँच गर्नुहोस्
    • DPDP संवादहरू
    • गोपनीयता समय
गृहपृष्ठ  /  ransomware  / अर्को र्‍यान्समवेयर प्रकोप! यस पटक यो खराब खरायो हो
अर्को र्‍यान्समवेयर प्रकोप! यस पटक यो खराब खरायो हो
25 अक्टोबर 2017

अर्को र्‍यान्समवेयर प्रकोप! यस पटक यो खराब खरायो हो

द्वारा लिखित Seqrite
Seqrite
ransomware

हालैको ब्याड र्‍याबिट र्‍यान्समवेयरको प्रकोप अहिले हेडलाइन बनिरहेको छ। यो पोस्टले क्विक हिल सेक्युरिटी ल्याब्सद्वारा गरिएको र्‍यान्समवेयरको विश्लेषणको रूपरेखा प्रस्तुत गर्दछ।

हाम्रो टेलिमेट्री अनुसार, हामीले अहिलेसम्म हाम्रा ग्राहकहरूको मेसिनहरूमा कुनै पनि Bad Rabbit ransomware संक्रमण देखेका छैनौं।

प्रचार प्रविधि
तलको URL बाट ड्राइभ-बाइ-डाउनलोड आक्रमण मार्फत खराब खरायो वितरित गरिएको छ।

hxxp://1dnscontrol[.]com/flash_install.php

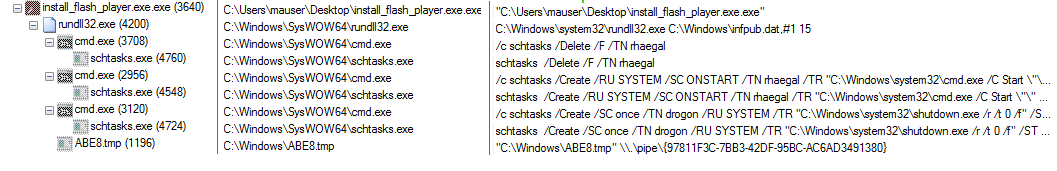
पेलोडले "install_flash_player.exe" नामक नक्कली Adobe Flash Player अपडेट भएको बहाना गरिरहेको छ। ransomware ले UAC प्रम्प्ट प्रयोग गरेर प्रशासनिक विशेषाधिकारमा आफूलाई बढाउँछ। यसबाहेक, यसले 'C:\Windows\infpub.dat' खसाल्छ जुन वास्तवमा 'rundll32.exe' मार्फत कार्यान्वयन गरिएको DLL फाइल हो जुन तलको कार्यान्वयन प्रवाहमा देखिए जस्तै हो।

कार्यान्वयन प्रवाह
नराम्रो-खरायो-१
चित्र १. कार्यान्वयन प्रवाह

खसालिएका कलाकृतिहरू                                             

ब्याड र्‍याबिट र्‍यान्समवेयरले लोकप्रिय टिभी शृङ्खला गेम अफ थ्रोन्समा ड्र्यागनहरूको नामबाट नामकरण गरिएका धेरै कलाकृतिहरू खसाल्छ।

  • C:\विन्डोज\infpub.dat
    • C:\Windows\System32\Tasks\drogon
    • C:\Windows\System32\Tasks\Rhaegal
    • C:\विन्डोज\csc.dat
    • C:\विन्डोज\dispci.exe

'infpub.dat' कार्यान्वयन गर्न 'rundll32.exe' प्रयोग गर्न ransomware बाट प्राप्त कोडको स्क्रिनसट तल दिइएको छ।
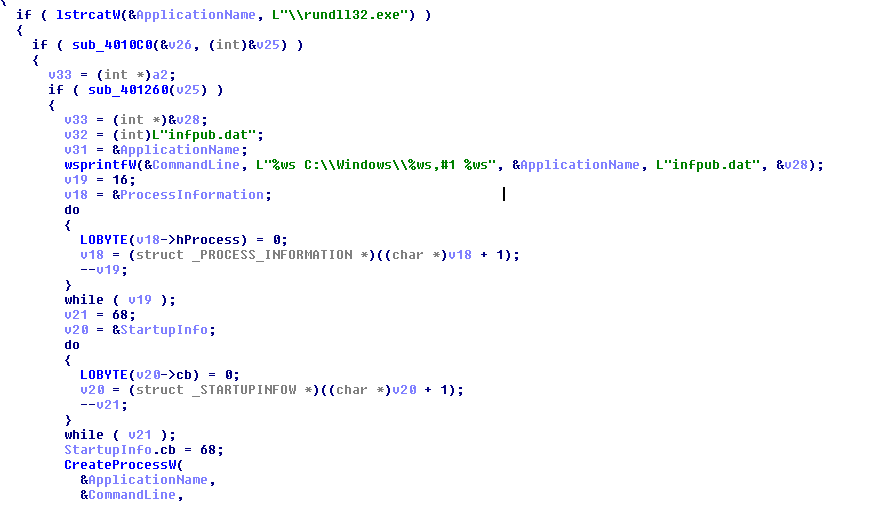
चित्र २. Infpub.dat सिर्जना कोड स्निपेट

' infpub.dat ' ले 'C:\Windows' मा एक दुर्भावनापूर्ण कार्यान्वयनयोग्य 'dispci.exe' खसाल्छ जुन डिस्क इन्क्रिप्शनको लागि जिम्मेवार छ।

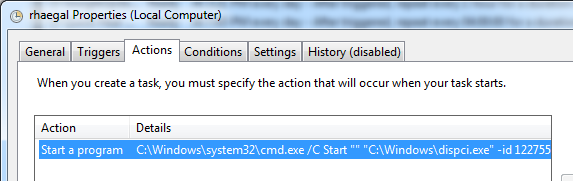
'infpub.dat' ले ' drogon' नामका दुई कार्यहरू सिर्जना गर्दछ जुन प्रणालीलाई जबरजस्ती पुन: सुरु गर्न प्रयोग गरिन्छ र 'rhaegal' जुन स्टार्टअपमा प्रोग्राम सुरु गर्न प्रयोग गरिन्छ।
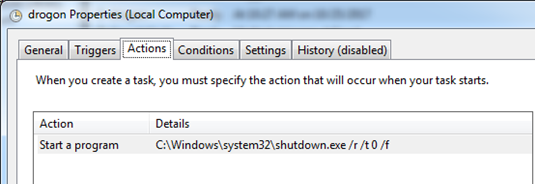
चित्र ३. ड्रोगन कार्य गुणहरू
चित्र ४: रेगल कार्य गुणहरू

तल देखाइएको फाइल एक्सटेन्सनहरूको सूचीको लागि आक्रमणकारीको साझा सार्वजनिक RSA-2048 कुञ्जी प्रयोग गरेर फाइल इन्क्रिप्शनको लागि पनि Infpub.dat जिम्मेवार छ।
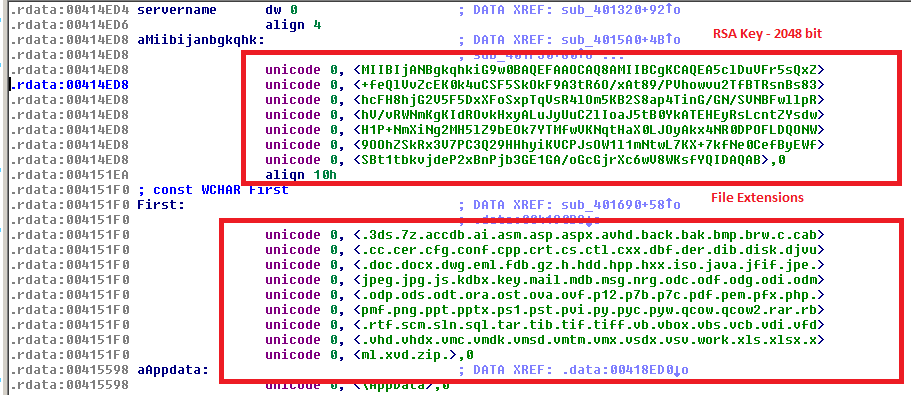
चित्र ५. RSA कुञ्जी र फाइल विस्तारहरू

छोडिएको फाइल 'dispci.exe' ले वास्तविक DiskCryptor उपयोगिताबाट संस्करण जानकारी प्रयोग गर्दछ जुन MBR संक्रमणको लागि जिम्मेवार छ जसले प्रभावित प्रणालीको बुट-अप प्रक्रियालाई तलको छविमा देखाइए अनुसार फिरौती तिर्न नसकेसम्म रोक्छ।
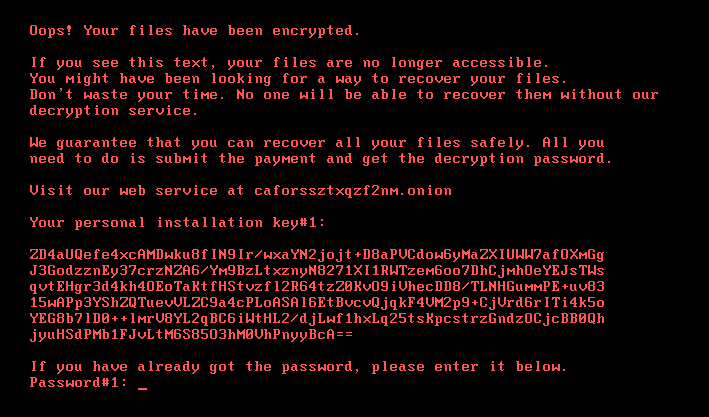
चित्र ४. फिरौती नोट
चित्र ४. फिरौती नोट

यो नेटवर्कमा कसरी फैलिन्छ

' infpub.dat' ले हार्ड-कोडेड क्रेडेन्शियलहरू प्रयोग गरेर लगइन क्रेडेन्शियलहरूलाई ब्रुट-फोर्स गर्ने प्रयास गर्छ र प्रणाली मेमोरीबाट NTLM क्रेडेन्शियलहरू निकाल्न Mimikatz मोड्युल पनि प्रयोग गर्छ। यी क्रेडेन्शियलहरू SMB र WebDAV मार्फत उही नेटवर्कमा अन्य नेटवर्क वर्कस्टेशनहरू र सर्भरहरू पहुँच गर्न प्रयोग गरिन्छ।
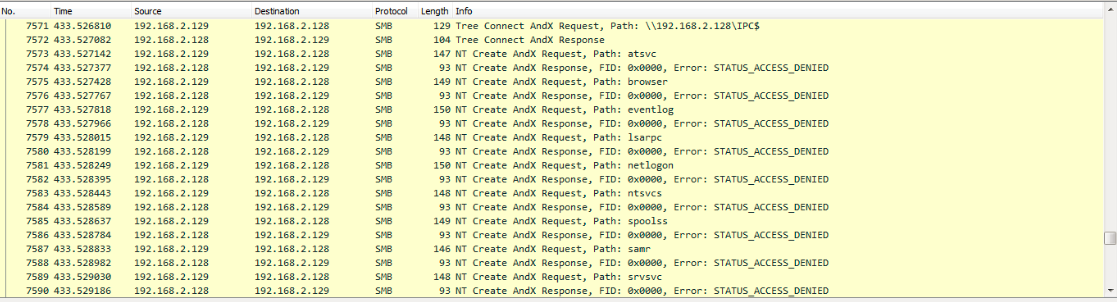
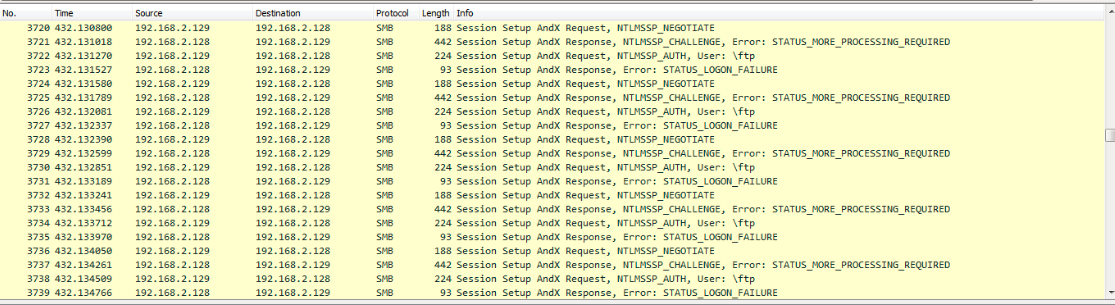
चित्र ७. SMB शेयर गणना
चित्र ८: SMB लगइन - ब्रुट फोर्स

Bad Rabbit ransomware र NotPetya ransomware बीच समानताहरू

  • '.dat' एक्सटेन्सन भएको विन्डोज फोल्डरमा DLL फाइलहरू खसाल्छ र 'rundll32.exe' प्रयोग गरेर अर्डिनल १ (#१) प्रयोग गरेर कार्यान्वयन गर्छ।
  • NTLM प्रमाणपत्रहरू निकासीको लागि 'MimiKatz' मोड्युलको प्रयोग
  • 'shutdown.exe' प्रयोग गरेर प्रणाली पुन: सुरु गर्न तालिका कार्य प्रयोग गर्दछ।
  • MBR संक्रमण पछि यस्तै फिरौती नोट प्रदर्शन गर्दछ
  • नेटवर्कमा फैलाउन WMI र SMB प्रयोग गर्दछ।

यद्यपि दुबै ransomware मा धेरै समानताहरू छन्, Bad Rabbit वाइपर होइन।

सम्झौताका सूचकहरू

SHA256 फाइलनाम
630325cac09ac3fab908f903e3b00d0dadd5fdaa0875ed8496fcbb97a558d0da फ्ल्यास_प्लेयर.एक्सई स्थापना गर्नुहोस्
8ebc97e05c8e1073bda2efb6f4d00ad7e789260afa2c276f0c72740b838a0a93 dispci.exe प्रयोग गर्न सकिन्छ।
579fd8a0385482fb4c789561a30b09f25671e86422f40ef5cca2036b28f99648 infpub.dat मा

खराब URL हरू

  • https://1dnscontrol[.]com
  • https://1dnscontrol[.]com/flash_install.php

Seqrite पत्ता लगाउने

  • ट्रोजनरान्सम.जेन
  • फिरौती। तिब्बर
  • फिरौती।खराब खरायो।A5
  • फिरौती।खराब खरायो।B5
  • फिरौती।खराब खरायो।C5
  • फिरौती।बद्रबिट।पीबी५

बताउनइन्स्टालफ्ल्याशप्लेयर

कसरी सुरक्षित रहन

  • सफ्टवेयर विक्रेता (यस अवस्थामा - एडोब) सँग सम्बन्धित नभएका पप-अप विज्ञापन वा वेबसाइटहरूबाट कहिल्यै पनि सफ्टवेयर डाउनलोड नगर्नुहोस्।
  • अनावश्यक, अज्ञात वा अप्रत्याशित स्रोतहरूबाट इमेलमा आउने लिङ्कहरूमा कहिल्यै क्लिक नगर्नुहोस् वा संलग्नकहरू डाउनलोड नगर्नुहोस्।
  • अपरेटिङ सिस्टम र एडोब, जाभा, वेब ब्राउजरहरू, आदि जस्ता कार्यक्रमहरूको लागि सिफारिस गरिएका सबै सुरक्षा अपडेटहरू लागू गर्नुहोस्।
  • सुरक्षित अनलाइन र अफलाइन स्थानहरूमा आफ्नो महत्त्वपूर्ण डेटाको नियमित ब्याकअप लिनुहोस्।
  • एक प्रयोग गर्नुहोस् तहबद्ध सुरक्षा सफ्टवेयर र यसलाई अद्यावधिक राख्नुहोस्।

विषय कुरा विज्ञहरु

अनिता लडकत, शान्तनु विचारे, प्रशिल मुन, श्रीराम मुंडे, प्रकाश गलांडे | द्रुत निको सुरक्षा प्रयोगशालाहरू


 अघिल्लो पोस्टआफ्ना फाइलहरू सुरक्षित गर्नुहोस् वा फिरौती तिर्नुहोस्: तपाईं के रोज्नुहुन्छ?
अर्को पोस्ट  तपाईंको संस्थाको CISO लाई माथि राख्ने प्रमुख सुरक्षा समस्याहरू...
Seqrite

हाम्रो बारेमा Seqrite

Seqrite एक अग्रणी उद्यम साइबर सुरक्षा समाधान प्रदायक हो। साइबर सुरक्षालाई सरलीकृत गर्ने कुरामा ध्यान केन्द्रित गर्दै, Seqrite व्यापक समाधान र सेवाहरू प्रदान गर्दछ...

द्वारा लेखहरू Seqrite »

सम्बन्धित पोस्ट

  • क्षति कम गर्न र्‍यान्समवेयर आक्रमणहरूको लागि उत्तम घटना प्रतिक्रिया प्रविधिहरू

    जुन 2, 2026
  • फिरौती नतिरी Ransomware आक्रमणबाट कसरी पुन: प्राप्ति गर्ने

    25 सक्छ, 2026
  • सार्वजनिक रूपमा साझा गरिएका SMB2 जडानहरूमाथि र्‍यानसमवेयर आक्रमण र सुरक्षित रहनु Seqrite

    मार्च 11, 2025
विशेष लेखकहरू
  • Seqrite
    Seqrite

    Seqrite एक अग्रणी उद्यम साइबर सुरक्षा समाधान प्रदायक हो। ध्यान केन्द्रित गर्दै...

    द्वारा थप लेखहरू पढ्नुहोस् Seqrite
  • बिनेश पी
    बिनेश पी

    म साइबर सुरक्षाको लागि एक जोशिलो उत्साही र समर्पित लेखक हुँ। एउटा सीपको साथ...

    बिनेश पी द्वारा थप लेखहरू पढ्नुहोस्
  • ज्योति कार्लेकर
    ज्योति कार्लेकर

    म एक उत्सुक लेखक हुँ जसलाई उदीयमान प्रविधिहरूको बारेमा सामग्री तयार गर्न मन पर्छ र...

    ज्योति कार्लेकरका थप लेखहरू पढ्नुहोस्
  • संजय काटकर
    संजय काटकर

    संजय काटकर क्विक हिल टेक्नोलोजीजका संयुक्त प्रबन्ध निर्देशक हुन्...

    संजय काटकरका थप लेखहरू पढ्नुहोस्
विषय
अपार्टमेन्ट (25) साइबर आक्रमण (36) साइबर-हमला (58) साइबरटैक (16) cyberattacks (15) Cybersecurity (343) साइबर सुरक्षा (34) साइबर खतरा (33) साइबर खतराहरू (51) डेटा उल्लंघन (56) डाटा उल्लंघन (29) डेटा हानि (28) डाटा हानि रोकथाम (34) data privacy (17) डेटा सुरक्षा (35) डेटा सुरक्षा (19) DLP (50) DPDP (14) DPDPAComment (17) गुप्तिकरण (16) अन्तिम बिन्दु सुरक्षा (113) इन्टरप्राइज सुरक्षा (20) अन्वेषण गर्नुहोस् (13) GDPR (14) मालवेयर (76) मालवेयर विश्लेषण (15) मालवेयर आक्रमण (23) MDM (27) माइक्रोसफ्ट (15) मिटर एटीटी एन्ड सीके (14) नेटवर्क सुरक्षा (26) फिसिङ (30) ransomware (69) ransomware आक्रमण (31) ransomware हमलाहरु (31) ransomware संरक्षण (17) Seqrite (41) Seqrite गुप्तिकरण (27) Seqrite ईपीएस (33) Seqrite सेवा (16) खतरा पत्ता लगाउने (15) Threat Intelलिगेन्स (25) युटिएम (34) विलोपन (16) शून्य विश्वास (13)
Seqrite ल्याब

विश्वव्यापी रूपमा उत्कृष्ट-इन-क्लास खतरा रोकथाम, पत्ता लगाउने, र प्रतिक्रिया समाधानहरूको साथ अन्त्य बिन्दु, डेटा, र नेटवर्क सुरक्षालाई सरलीकृत गर्ने अग्रणी उद्यम IT सुरक्षा समाधान प्रदायक।

थप पढ्नुहोस् Seqrite

हमीलाई पछ्याउनुहोस:

हाम्रो न्यूजलेटरमा सदस्यता लिनुहोस्

नवीनतम साइबर सुरक्षा प्रवृत्ति र अन्तर्दृष्टि बारे जानकारी रहनुहोस्।

लोड
उत्पादन र सेवाहरू
  • बादल
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • प्रेममा
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • प्लेटफर्म
  • Malware Analysis Platform
  • सूक्ष्म व्यवसाय
  • SOHO Total Edition
  • सेवा
  • Threat Intel
  • Digital Risk Protection Services (डीआरपीएस)
  • Ransomware Recovery as a Services (आरआरएएस)
  • DPDP Compliance
  • Managed Detection and Response
  • साइबर सुरक्षा र Data Privacy जागरूकता
स्रोतहरू
  • ब्लग
  • Whitepapers
  • डेटासेटहरू
  • धम्की रिपोर्टहरू
  • नियमावली
  • PoV
  • बुझ्नका Data Privacy
  • DPDP संवादहरू
  • नीति र अनुपालन
  • EULA
  • गोदीप.एआई
  • SIA
  • गोपनीयता समय
सम्पर्क
  • दर्ता भएका कार्यालयहरू
  • साइबर सुरक्षाको कुरा गरौं
समर्थन
  • प्राविधिक समर्थन
  • सफ्टवेयर डाउनलोड गर्नुहोस्
  • अफलाइन अपडेटर
  • फर्मवेयर अपग्रेड
  • अपग्रेड
  • उत्पाद दस्तावेज
हाम्रो बारेमा - CHG
  • हाम्रो बारेमा Seqrite
  • नेतृत्व
  • पुरस्कार र मान्यता
  • समाचार कक्ष
साथी
  • साझेदार कार्यक्रम
  • साझेदार खोज्नुहोस्
  • साझेदार बन्नुहोस्
  • Seqrite प्रमाणीकरण

© २०२५ क्विक हिल टेक्नोलोजीज लिमिटेड

साइटमैप गोपनीयता नीतिहरू कानूनी नोटिस कुकी नीतिहरू प्रयोगको शर्त