
• उत्पादन र सेवाहरू
        • बादल

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • प्रेममा

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • प्लेटफर्म

          • Malware Analysis Platform
        • लघु व्यापार

          • SOHO Total Edition
        • सेवा

          • Threat Intel
          • Digital Risk Protection Services (डीआरपीएस)
          • Ransomware Recovery as a Services (आरआरएएस)
          • DPDP Compliance
          • Managed Detection and Response
          • साइबर सुरक्षा र Data Privacy जागरूकता
  • समाधान
    • BFSI
    • शिक्षा
    • सरकार
    • स्वास्थ्य
    • आईटीईएस
    • विनिर्माण
  • कम्पनी
    • हाम्रो बारेमा Seqrite
    • नेतृत्व
    • पुरस्कार र प्रमाणपत्र
    • समाचार कक्ष
  • भागीदार
    • साझेदार कार्यक्रम
    • साझेदार खोज्नुहोस्
    • साझेदार बन्नुहोस्
  • समर्थन
  • स्रोतहरू
    • ब्लग
    • Whitepapers
    • डेटासेटहरू
    • मामला अध्ययन
    • धम्की रिपोर्टहरू
    • नियमावली
    • PoV
    • बुझ्नका Data Privacy
    • तपाईंको जोखिम स्कोर जाँच गर्नुहोस्
    • DPDP संवादहरू
    • गोपनीयता समय
Seqrite ल्याब ब्लग
संपर्क सेल्स आक्रमणमा?
  • उत्पादन र सेवाहरू
        • बादल

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • प्रेममा

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • प्लेटफर्म

          • Malware Analysis Platform
        • लघु व्यापार

          • SOHO Total Edition
        • सेवा

          • Threat Intel
          • Digital Risk Protection Services (डीआरपीएस)
          • Ransomware Recovery as a Services (आरआरएएस)
          • DPDP Compliance
          • Managed Detection and Response
          • साइबर सुरक्षा र Data Privacy जागरूकता
  • समाधान
    • BFSI
    • शिक्षा
    • सरकार
    • स्वास्थ्य
    • आईटीईएस
    • विनिर्माण
  • कम्पनी
    • हाम्रो बारेमा Seqrite
    • नेतृत्व
    • पुरस्कार र प्रमाणपत्र
    • समाचार कक्ष
  • भागीदार
    • साझेदार कार्यक्रम
    • साझेदार खोज्नुहोस्
    • साझेदार बन्नुहोस्
  • समर्थन
  • स्रोतहरू
    • ब्लग
    • Whitepapers
    • डेटासेटहरू
    • मामला अध्ययन
    • धम्की रिपोर्टहरू
    • नियमावली
    • PoV
    • बुझ्नका Data Privacy
    • तपाईंको जोखिम स्कोर जाँच गर्नुहोस्
    • DPDP संवादहरू
    • गोपनीयता समय
गृहपृष्ठ  /  Cybersecurity  / ५ जनवरी र जोशी भाइरसको कथा: भारतको पहिलो विश्वव्यापी कम्प्युटर भाइरस
५ जनवरी र जोशी भाइरसको कथा: भारतको पहिलो विश्वव्यापी कम्प्युटर भाइरस
26 डिसेम्बर 2024

५ जनवरी र जोशी भाइरसको कथा: भारतको पहिलो विश्वव्यापी कम्प्युटर भाइरस

द्वारा लिखित संजय काटकर
संजय काटकर
Cybersecurity

साइबर सुरक्षाको सिनेमाई टेपेस्ट्रीमा, जहाँ षड्यन्त्र र नवीनताका कथाहरू एकअर्कासँग ठोक्किन्छन्, विगतको छायाँबाट एउटा कथा निस्कन्छ। यो कथा १९९० को दशकको सुरुमा, DOS युगको समयमा सुरु भएको थियो, जब कम्प्युटर भाइरसहरू अझै पनि एक उपन्यास र रहस्यमय खतरा थिए। यो जोशीको कथा हो, भारतीय मूलको भाइरस जसले सीमानाहरू अवज्ञा गर्‍यो र महादेशहरूमा फैलियो, साइबर इतिहासको इतिहासमा आफ्नो नाम कुँद्यो।

यो कल्पना गर्नुहोस्: यो जुन १९९० को कुरा हो। कम्प्युटरहरू अस्तव्यस्त छन्, फ्लपी डिस्कहरू डेटाको जीवनरेखा हुन्, र मेसिनलाई संक्रमित गर्ने "भाइरस" को अवधारणाले अझै पनि संसारलाई अचम्मित पारिरहेको छ। यस पृष्ठभूमिको बीचमा, एउटा बुट सेक्टर भाइरस देखा पर्दछ, लुकीछिपी र धूर्त, जसले हार्ड ड्राइभको मास्टर बुट सेक्टर र फ्लपी डिस्कको बुट सेक्टरहरूलाई संक्रमित गर्दछ। यसको नाम के हो? जोशी।

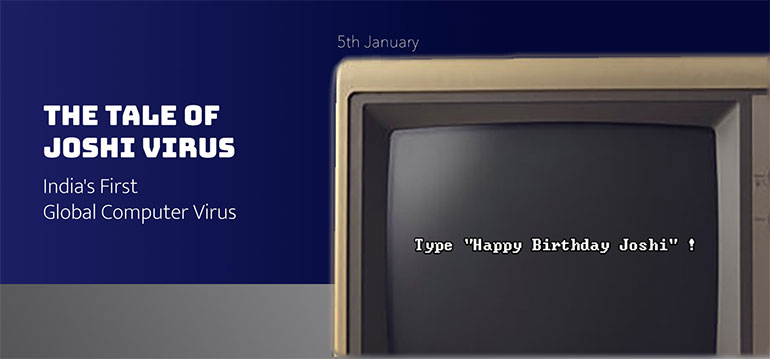
पछिल्ला दशकहरूमा हेडलाइनमा हावी हुने द्वेषपूर्ण भाइरसहरू भन्दा फरक, जोशी दुर्भावनापूर्ण भन्दा बढी शरारती थिए। यसमा एक जिज्ञासु पेलोड थियो - जसले एक सामान्य दिनलाई रमाइलोको क्षणमा परिणत गर्‍यो। प्रत्येक जनवरी ५ मा, संक्रमित कम्प्युटर बुट अप गर्दा, प्रयोगकर्ताहरूलाई सन्देशद्वारा स्वागत गरिन्थ्यो: "'जन्मदिनको शुभकामना जोशी!' टाइप गर्नुहोस्।" स्क्रिन स्थिर भयो, प्रयोगकर्ताहरूलाई पालना गर्नु बाहेक कुनै विकल्प बाँकी रहेन। वाक्यांश टाइप गरेपछि मात्र कम्प्युटरको बुट प्रक्रिया पुनः सुरु भयो, मानौं जोशीले आफ्नो वार्षिक श्रद्धांजलिको माग गरेका थिए।

तर जोशी कुनै साधारण मजाक थिएन। यो चोरीमा एक मास्टरक्लास थियो, एक जादूगरको हातको चाल। एक पटक कम्प्युटरको मेमोरीमा लोड भएपछि, यसले आफूलाई पत्ता लगाउनबाट लुकाउन चलाख चालहरूको एक श्रृंखला प्रयोग गर्‍यो। यसले INT 8, INT 9, INT 13, र INT 21 जस्ता प्रमुख प्रणाली प्रकार्यहरूलाई अवरोध गर्‍यो, जसले गर्दा नोर्टन युटिलिटीज जस्ता उपयोगिताहरूले संक्रमण लुकाउँदै सफा बुट सेक्टर प्रदर्शन गर्‍यो।

फ्लपी डिस्कहरूमा, यसले डिस्कको अन्त्यमा अतिरिक्त ट्र्याक ढाँचाबद्ध गर्थ्यो, त्यहाँ आफ्नै कोड र मूल बुट सेक्टर भण्डारण गर्थ्यो, जुन कार्यमा लाग्न तयार थियो। यसले गर्दा फ्लपी ड्राइभले प्रायः अनौठो आवाज निकाल्थ्यो किनकि चुम्बकीय हेडहरू फ्लपीबाट बुट गर्दा अगाडि पछाडि सर्थे, फ्लपीको अन्त्यमा अतिरिक्त ढाँचाबद्ध ट्र्याक पढ्ने प्रयास गर्दा।

मलाई याद छ, टाउको यताउता चलिरहेको आवाज सुन्दा, म अनुमान गर्थें कि फ्लपी पहिले नै जोशी भाइरसबाट संक्रमित भइसकेको थियो। यो भाइरस फैलिनको लागि फ्लपी डिस्कहरू एक पीसीबाट अर्को पीसीमा साझेदारी गर्नु आवश्यक थियो। यो सीमितताको बाबजुद पनि, भाइरसको गोप्य प्रकृति र यसको सहज कार्यले यसलाई भारत र महादेशहरूबाट युरोप र अमेरिकामा फैलिन अनुमति दियो।

मलाई अझै पनि भारतबाट उत्पन्न भएको र विश्वव्यापी रूपमा फैलिएको द वाइल्डलिस्टसम्म पुग्ने कुनै पनि भाइरस याद छैन। मेरो स्नातक तहको अध्ययन गरिरहेका एक युवा कलेज विद्यार्थीको रूपमा, मैले जोशीलाई यसको दुष्टताको शासनकालमा भेटें। यो भाइरस रिभर्स इन्जिनियरिङ कुनै खुलासाभन्दा कम थिएन। मलाई यसको प्रविधिहरू देखेर छक्क र उत्सुक दुवै भएको याद छ - यसले आफ्नो लागि ठाउँ बनाउनको लागि उपलब्ध मेमोरीलाई ६ KB ले घटाएको तरिका, सक्रिय हुनु अघि मेमोरीमा यसको उपस्थितिको लागि जाँच गर्ने शुद्धता, र न्यानो बुटमा पनि बाँच्नको लागि यसको दृढता (Ctrl-Alt-Del)।

यो एक शक्तिशाली प्रतिद्वन्द्वी थियो, र यसको मेकानिक्स बुझ्नु रहस्य खोल्नु जस्तै महसुस हुन्थ्यो। त्यतिबेला, संक्रमित पीसीबाट जोशीलाई सफा गर्नु कुनै सानो उपलब्धि थिएन। नोर्टन युटिलिटीज जस्ता उपकरणहरू बिना, प्रायः संक्रमित हार्ड ड्राइभको पूर्ण ढाँचा आवश्यक पर्थ्यो। मास्टर बुट सेक्टर कोडले कसरी काम गर्छ भन्ने गहिरो बुझाइ भएकाहरूले मात्र यसलाई म्यानुअल रूपमा हटाउन आशा गर्न सक्थे।

जोशीको उत्पत्ति अझै पनि अनुमानमा लुकेको छ। कतिपयले यो मुम्बई वा गुजरातबाट आएको विश्वास गरे भने कतिपयले पुणे यसको जन्मस्थान भएको बताए। जहाँबाट यसको उत्पत्ति भयो, जोशीले चाँडै नै आफ्नो स्थानीय जराहरू फैलाए, युरोप र एसियाभरि डढेलो जस्तै फैलियो र एक अविश्वासी संसारमा आफ्नो छाप छोड्यो। म यो थाहा पाउँदा छक्क परें कि भारतबाट विश्वव्यापी रूपमा फैलिएको कुनै पनि प्रमुख भाइरस वा मालवेयरको बारेमा द्रुत इन्टरनेट खोजीले सही उत्तर दिँदैन। यो भाइरसको नाम भारतबाट विश्वव्यापी रूपमा फैलिएका भाइरसहरूको सूचीमा पनि उल्लेख गरिएको छैन। तर सत्य यो हो कि, जहाँसम्म मलाई थाहा छ, भारतबाट जोशी भाइरस जत्तिको धेरै देशहरूमा अन्य कुनै भाइरस फैलिएको छैन।

यद्यपि म यो भाइरसले हार्ड डिस्कलाई कसरी संक्रमित गर्‍यो र पीसीको न्यानो बुट पछि पनि सक्रिय रहन सफल भयो भन्ने प्राविधिक शक्तिहरू र विवरणहरूमा गहिरो खोजी गर्न चाहन्थें, मैले यो लेख सबैको लागि पहुँचयोग्य राख्ने प्रयास गरेको छु। आज, जोशीको कथा साइबर सुरक्षाको क्षेत्रमा अन्वेषण र खोजको युगको प्रमाणको रूपमा खडा छ । मेरो लागि, यो इतिहासको एक टुक्रा मात्र होइन; यो त्यो समयको सम्झना हो जब जिज्ञासा र चतुरताले यी डिजिटल घुसपैठकर्ताहरू विरुद्धको लडाईलाई परिभाषित गर्‍यो।

जोशीले प्रयोग गरेका प्रविधिहरू समयभन्दा अगाडि थिए, र यसका गतिविधिहरू तुलनात्मक रूपमा हानिरहित भए पनि, भारतको पहिलो विश्वव्यापी कम्प्युटर भाइरसको रूपमा यसको विरासत अझै पनि कायम छ।

त्यसैले, अर्को पटक तपाईंले आफ्नो प्रियजनको लागि "जन्मदिनको शुभकामना" टाइप गर्दा, जोशीको बारेमा सोच्नुहोस् - भारतीय साइबर इतिहासको शरारती अंश जसले प्रयोगकर्ताहरूको सम्पूर्ण पुस्तालाई त्यसो गर्न बाध्य बनायो।


#जोशीभाइरस #इन्डियाजफर्स्टकम्प्युटरभाइरस #साइबरसुरक्षा #कम्प्युटरभाइरस #मालवेयर #साइबरइतिहास #रेट्रोटेक #भिन्टेजकम्प्युटिङ #इन्डियनसाइबरइतिहास #टेकनोस्टाल्जिया #कम्प्युटरसुरक्षा #भाइरसवार्षिकोत्सव #जनवरी५ #जनवरी जन्मदिनको शुभकामनाजोशी #बुटभाइरस #एमबीआर


 अघिल्लो पोस्टनक्कली वेबसाइटहरू र अनलाइन नक्कलबाट आफ्नो ब्रान्डलाई कसरी जोगाउने...
अर्को पोस्ट  पुराना पेलोडहरू सहितको फारमबुक फिसिङ अभियान
संजय काटकर

संजय काटकर को बारेमा

संजय काटकर क्विक हिल टेक्नोलोजीज लिमिटेडका संयुक्त प्रबन्ध निर्देशक हुन्। उनले भारतको पुणे विश्वविद्यालयबाट कम्प्युटर विज्ञानमा स्नातकोत्तर गरेका छन्। संजयले...

संजय काटकरका लेखहरू »

सम्बन्धित पोस्ट

  • किन Threat Intelतपाईंको साइबर सुरक्षा रणनीतिमा ligence छुटेको लिङ्क हो

    जुलाई 25, 2025
  • लोभ्याइएको र सम्झौता गरिएको: हनी ट्र्यापको डिजिटल खतरालाई उजागर गर्दै

    जुन 17, 2025
  • अपरेशन सिन्दूर - डिजिटल घेराबन्दीको शरीर रचना

    23 सक्छ, 2025
विशेष लेखकहरू
  • Seqrite
    Seqrite

    Seqrite एक अग्रणी उद्यम साइबर सुरक्षा समाधान प्रदायक हो। ध्यान केन्द्रित गर्दै...

    द्वारा थप लेखहरू पढ्नुहोस् Seqrite
  • बिनेश पी
    बिनेश पी

    म साइबर सुरक्षाको लागि एक जोशिलो उत्साही र समर्पित लेखक हुँ। एउटा सीपको साथ...

    बिनेश पी द्वारा थप लेखहरू पढ्नुहोस्
  • ज्योति कार्लेकर
    ज्योति कार्लेकर

    म एक उत्सुक लेखक हुँ जसलाई उदीयमान प्रविधिहरूको बारेमा सामग्री तयार गर्न मन पर्छ र...

    ज्योति कार्लेकरका थप लेखहरू पढ्नुहोस्
  • संजय काटकर
    संजय काटकर

    संजय काटकर क्विक हिल टेक्नोलोजीजका संयुक्त प्रबन्ध निर्देशक हुन्...

    संजय काटकरका थप लेखहरू पढ्नुहोस्
विषय
अपार्टमेन्ट (25) साइबर आक्रमण (36) साइबर-हमला (58) साइबरटैक (16) cyberattacks (15) Cybersecurity (342) साइबर सुरक्षा (34) साइबर खतरा (33) साइबर खतराहरू (51) डेटा उल्लंघन (56) डाटा उल्लंघन (29) डेटा हानि (28) डाटा हानि रोकथाम (34) data privacy (17) डेटा सुरक्षा (35) डेटा सुरक्षा (19) DLP (50) DPDP (14) DPDPAComment (17) गुप्तिकरण (16) अन्तिम बिन्दु सुरक्षा (113) इन्टरप्राइज सुरक्षा (20) अन्वेषण गर्नुहोस् (13) GDPR (14) मालवेयर (76) मालवेयर विश्लेषण (14) मालवेयर आक्रमण (23) MDM (27) माइक्रोसफ्ट (15) मिटर एटीटी एन्ड सीके (14) नेटवर्क सुरक्षा (26) फिसिङ (30) ransomware (69) ransomware आक्रमण (31) ransomware हमलाहरु (31) ransomware संरक्षण (17) Seqrite (41) Seqrite गुप्तिकरण (27) Seqrite ईपीएस (33) Seqrite सेवा (16) खतरा पत्ता लगाउने (14) Threat Intelलिगेन्स (23) युटिएम (34) विलोपन (16) शून्य विश्वास (13)
Seqrite ल्याब

विश्वव्यापी रूपमा उत्कृष्ट-इन-क्लास खतरा रोकथाम, पत्ता लगाउने, र प्रतिक्रिया समाधानहरूको साथ अन्त्य बिन्दु, डेटा, र नेटवर्क सुरक्षालाई सरलीकृत गर्ने अग्रणी उद्यम IT सुरक्षा समाधान प्रदायक।

थप पढ्नुहोस् Seqrite

हमीलाई पछ्याउनुहोस:

हाम्रो न्यूजलेटरमा सदस्यता लिनुहोस्

नवीनतम साइबर सुरक्षा प्रवृत्ति र अन्तर्दृष्टि बारे जानकारी रहनुहोस्।

लोड
उत्पादन र सेवाहरू
  • बादल
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • प्रेममा
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • प्लेटफर्म
  • Malware Analysis Platform
  • सूक्ष्म व्यवसाय
  • SOHO Total Edition
  • सेवा
  • Threat Intel
  • Digital Risk Protection Services (डीआरपीएस)
  • Ransomware Recovery as a Services (आरआरएएस)
  • DPDP Compliance
  • Managed Detection and Response
  • साइबर सुरक्षा र Data Privacy जागरूकता
स्रोतहरू
  • ब्लग
  • Whitepapers
  • डेटासेटहरू
  • धम्की रिपोर्टहरू
  • नियमावली
  • PoV
  • बुझ्नका Data Privacy
  • DPDP संवादहरू
  • नीति र अनुपालन
  • EULA
  • गोदीप.एआई
  • SIA
  • गोपनीयता समय
सम्पर्क
  • दर्ता भएका कार्यालयहरू
  • साइबर सुरक्षाको कुरा गरौं
समर्थन
  • प्राविधिक समर्थन
  • सफ्टवेयर डाउनलोड गर्नुहोस्
  • अफलाइन अपडेटर
  • फर्मवेयर अपग्रेड
  • अपग्रेड
  • उत्पाद दस्तावेज
हाम्रो बारेमा - CHG
  • हाम्रो बारेमा Seqrite
  • नेतृत्व
  • पुरस्कार र मान्यता
  • समाचार कक्ष
साथी
  • साझेदार कार्यक्रम
  • साझेदार खोज्नुहोस्
  • साझेदार बन्नुहोस्
  • Seqrite प्रमाणीकरण

© २०२५ क्विक हिल टेक्नोलोजीज लिमिटेड

साइटमैप गोपनीयता नीतिहरू कानूनी नोटिस कुकी नीतिहरू प्रयोगको शर्त

